
攻防世界WEB高手进阶之blgdel
CISCN final
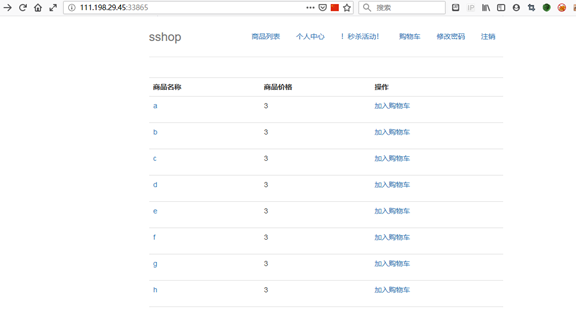
打开页面
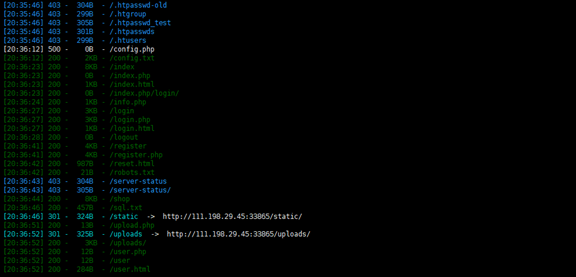
扫描目录
Robots.txt
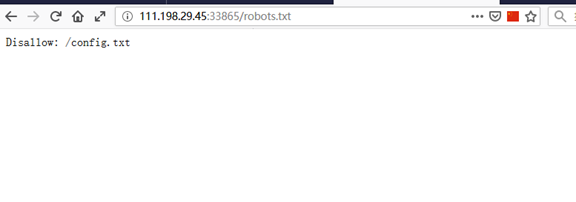
Config.txt
代码审计
<?php

class master

{

    private $path;

    private $name;

    function __construct()

    {

    }

    function stream_open($path)

    {

        if(!preg_match('/(.*)\/(.*)$/s',$path,$array,,))

            return ;

        $a=$array[];

        parse_str($array[],$array);

        if(isset($array['path']))

        {

            $this->path=$array['path'];

        }

        else

            return ;

        if(isset($array['name']))

        {

            $this->name=$array['name'];

        }

        else

            return ;

        if($a==='upload')

        {

            return $this->upload($this->path,$this->name);

        }

        elseif($a==='search')

        {

            return $this->search($this->path,$this->name);

        }

        else

            return ;

    }

    function upload($path,$name)

    {

        if(!preg_match('/^uploads\/[a-z]{10}\/$/is',$path)||empty($_FILES[$name]['tmp_name']))

            return ;

        $filename=$_FILES[$name]['name'];

        echo $filename;

        $file=file_get_contents($_FILES[$name]['tmp_name']);

        $file=str_replace('<','!',$file);

        $file=str_replace(urldecode('%03'),'!',$file);

        $file=str_replace('"','!',$file);

        $file=str_replace("'",'!',$file);

        $file=str_replace('.','!',$file);

        if(preg_match('/file:|http|pre|etc/is',$file))

        {

            echo 'illegalbbbbbb!';

            return ;

        }

        file_put_contents($path.$filename,$file);

        file_put_contents($path.'user.jpg',$file);

        echo 'upload success!';

        return ;

    }

    function search($path,$name)

    {

        if(!is_dir($path))

        {

            echo 'illegal!';

            return ;

        }

        $files=scandir($path);

        echo '</br>';

        foreach($files as $k=>$v)

        {

            if(str_ireplace($name,'',$v)!==$v)

            {

                echo $v.'</br>';

            }

        }

        return ;

    }

    function stream_eof()

    {

        return true;

    }

    function stream_read()

    {

        return '';

    }

    function stream_stat()

    {

        return '';

    }

}

stream_wrapper_unregister('php');

stream_wrapper_unregister('phar');

stream_wrapper_unregister('zip');

stream_wrapper_register('master','master');

?>
还发现有sql.txt
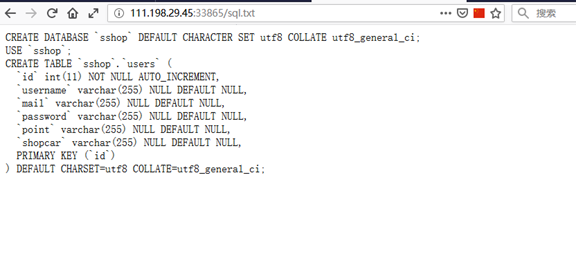
给出了数据库名,数据表,列名,字段名
访问User.php
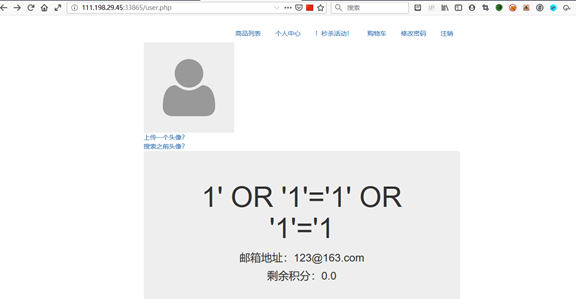
发现有文件上传点
访问发现等级过低

估计要拿一个高分的账户
后面注意到注册页面有个推荐人,试了一下,注册一个新账户给10个积分

到达一百个积分的时候可以上传文件
上传一个图片马
上传失败,回头看看代码config.php
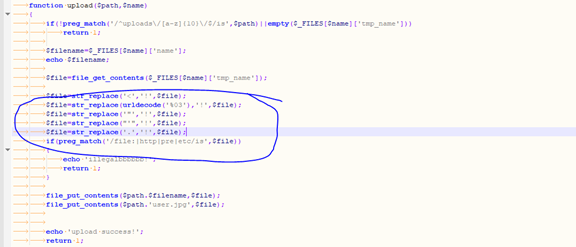
这里过滤了尖括号,代码尽管上传成功,但是无法执行
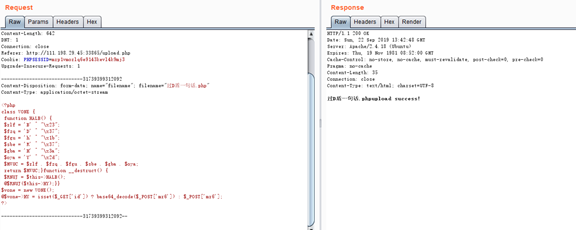
代码被替换了

无法上传php马,但是在尝试过程中发现.htaccess可以被上传,意味着我们可以包含文件
.htaccess相关介绍,在这里
链接:
https://www.cnblogs.com/adforce/archive/2012/11/23/2784664.html
https://blog.csdn.net/cmzhuang/article/details/53537591
后面实在看不出东西,无奈WP大法
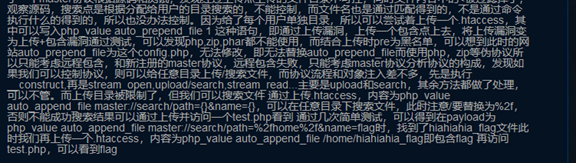
说的比较详细,大概意思是可以通过构造这个master协议来搜索文件,包含成功的话,这个文件的内容会映射到test.php里面
构造
php_value auto_append_file master://search/path={}&name={}
wp说的要把正斜杠编码传入才行,试了一下,确实不行,原因未知

编码一下
php_value auto_append_file master://search/path=%2fhome%2f&name=flag
然后放进.htaccess里面,上传
访问1.php
直接包含进来
php_value auto_append_file /home/hiahiahia_flag

Flag拿到了
攻防世界WEB高手进阶之blgdel的更多相关文章
- 攻防世界 WEB 高手进阶区 csaw-ctf-2016-quals mfw Writeup
攻防世界 WEB 高手进阶区 csaw-ctf-2016-quals mfw Writeup 题目介绍 题目考点 PHP代码审计 git源码泄露 Writeup 进入题目,点击一番,发现可能出现git ...
- 攻防世界 WEB 高手进阶区 TokyoWesterns CTF shrine Writeup
攻防世界 WEB 高手进阶区 TokyoWesterns CTF shrine Writeup 题目介绍 题目考点 模板注入 Writeup 进入题目 import flask import os a ...
- 攻防世界 WEB 高手进阶区 easytornado Writeup
攻防世界 WEB 高手进阶区 easytornado Writeup 题目介绍 题目考点 Python模板 tornado 模板注入 Writeup 进入题目, 目录遍历得到 /flag.txt /w ...
- 攻防世界 WEB 高手进阶区 XCTF Web_python_template_injection Writeup
攻防世界 WEB 高手进阶区 XCTF Web_python_template_injection Writeup 题目介绍 题目考点 SSTI模板注入漏洞 Writeup 知识补充 模板注入:模板引 ...
- 攻防世界 WEB 高手进阶区 XCTF Web_php_unserialize Writeup
攻防世界 WEB 高手进阶区 XCTF Web_php_unserialize Writeup 题目介绍 题名考点 PHP反序列化漏洞 正则匹配 Writeup <?php class Demo ...
- 攻防世界 WEB 高手进阶区 upload1 Writeup
攻防世界 WEB 高手进阶区 upload1 Writeup 题目介绍 题目考点 文件上传漏洞 一句话木马 中国菜刀类工具的使用 Writeup 使用burpsuite抓包 可见只是对上传文件的后缀进 ...
- 攻防世界 WEB 高手进阶区 unserialize3 Writeup
攻防世界 WEB 高手进阶区 unserialize3 Writeup 题目介绍 题目考点 PHP反序列化 __wakeup漏洞 Writeup 题名 unserialize 是反序列化函数名 了解一 ...
- 攻防世界 WEB 高手进阶区 PHP2 Writeup
攻防世界 WEB 高手进阶区 PHP2 Writeup 题目介绍 题目考点 url 二次解码 index.phps 文件(第一次使用dirsearch可能扫不到,需要加到工具字典里) php 简单语法 ...
- 攻防世界 WEB 高手进阶区 NSCTF web2 Writeup
攻防世界 WEB 高手进阶区 NSCTF web2 Writeup 题目介绍 题目考点 php基本函数语法 加密解密函数 base64_decode().str_rot13() 字符串反转函数 str ...
随机推荐
- svn Server authz 配置示例(文件夹权限配置)
[aliases] [groups] admin = jiangzhehao technology = chenlei,liulei,xunzheng,qiaomingjie sales = chen ...
- vue、element-ui开发技巧
1.vue下input文本框获得光标 html: <el-input size="mini" clearable v-model.trim="addOrEditDa ...
- 【Maven插件】exec-maven-plugin
<plugin> <artifactId>exec-maven-plugin</artifactId> <groupId>org.codehaus.mo ...
- malloc vs memset
malloc vs memset OS内存分配过程如下: 用户态程序使用malloc接口,分配虚拟地址. 用户程序访问该虚拟地址,比如memset. 硬件(MMU)需要将虚拟地址转换为物理地址. 硬件 ...
- centos7 df 命令卡死
登录服务器想查看磁盘使用情况,使用了df,但卡住半天没有响应. 运行strace df -h,发现最后卡在了 stat("/proc/sys/fs/binfmt_misc", 无法 ...
- ASP.NET Core使用Docker-Swarm集群部署实现负载均衡实战演练
一.需求背景 人生苦短,我用.NET Core!阿笨对Docker是这样评价的:Docker在手,环境我有!Docker出手,集群我有!前面的Doc基础课程我们学习了如何使用Docker来部署搭建单机 ...
- .net core 读取配置文件的值
.net core中的配置文件可以存一些自定义的值,我们需要去读取 在配置中添加json: "name": "sealee", "Connection ...
- dockerfile 命令
FROM 功能为指定基础镜像,并且必须是第一条指令. 如果不以任何镜像为基础,那么写法为:FROM scratch. 同时意味着接下来所写的指令将作为镜像的第一层开始 语法: FROM <ima ...
- How to sort HashSet in Java
How to sort HashSet in Java 方法一:By Converting HashSet to List 方法二:By Converting HashSet to TreeSet i ...
- 词向量实践(gensim)
词向量训练步骤: 分词并去停用词 词频过滤 训练 项目完整地址:https://github.com/cyandn/practice/tree/master/Word2Vec gensim中Word2 ...