
k8s集群搭建笔记(细节有解释哦)
本文中所有带引号的命令,请手动输入引号,不知道为什么博客里输入引号,总是自动转换成了中文
基本组成
- pod:k8s 最小单位,类似docker的容器(也许)
- 资源清单:资源、资源清单语法、pod生命周期
- 调度器:将容器分配到对应pod的功能组件(描述应该没错吧)
- 服务发现:通过暴露地址和端口,让客户端访问
- 存储组成:
- configMap:配置文件
- secret:安全相关
- volume:数据
- 安全体系:集群认证、体系、访问控制
- HELM :貌似包含了一些集群一键部署的命令
- 证书:k8s许可只有一年
K8S结构:
- master:
- 调度器(schduler--api server--etcd):控制任务
- replication controller:控制副本数量
- 客户端kubectl、brower
- Pod:kublet、kubproxy、docker(或其他容器)
- ETCD:分布式键值数据库
内存 v2版本,
硬盘 v3版本 - PV动态创建
- 备份机制
重要组件
- APISERVER :所有程序访问的统一入口
- ControllerManager:维持副本期望数目
- Scheduler:负责介绍任务,选择合适节点进行任务分配
- ETCD:键值对数据库 存储k8s集群所有的重要信息
- Kublet: 直接跟容器引擎交互实现容器的生命周期管理
- Kube-proxy:负责把规则写入IPABLES、IPVS实现服务映射访问的
- CORENDS:为集群中的SVC 创建一个域名IP的对应关系解析
- DASHBOARD: 给K8S集群提供一个 B/S 结构访问体系
- INGRESS CONTROLLER(第三方): INGRESS 实现7层代理
- FEDERATION: 提供一个可以跨集群中心多K8S统一管理功能
- PROMETHEUS: 提供K8S集群的监控能力
- ELK : 提供K8S 集群日志统一分析平台
Pod
- POD(可以理解为):自主式POD和控制器管理的POD
- POD内的端口不能有冲突
- POD内网络公用、磁盘公用
控制器
ReplicationController: 保证节点数量
ReplicaSet: 支持打标签,易于管理
Deployment:支持滚动更新
HPA :弹性伸缩
无状态服务:nginx、tomcat等
有状态服务:mysql、mongoDB等
StateFulset:解决有状态服务的问题
- 稳定持久化存储
- 稳定网络标志(podName和HostName)
- 有序部署:保证pod按照一定顺序部署
- 有序回收:保证pod按照一定顺序删除
DaemonSet: 确保全部或部分node上运行一个Pod副本!
自我理解为当新加一个node后,为该node分配一个Pod副本,
如果当前node有Pod,则当前node上的Pod在其他node上也会分配Pod副本!job:处理批处理任务,可判断程序是否正常退出(类似java的事务吧???)
服务发现
客户端通过Service的IP:port访问service上的服务。
service则通过标签及一定算法来连接Pod。
Kubernetes 网络
- 特点:扁平化网络
- Pod通讯:
- Pod内容器通过pause
- Pod间可以通过:Overlay 网络模式
- Pod与Service:各个node的iptables规则(防火墙协议)\ LVS
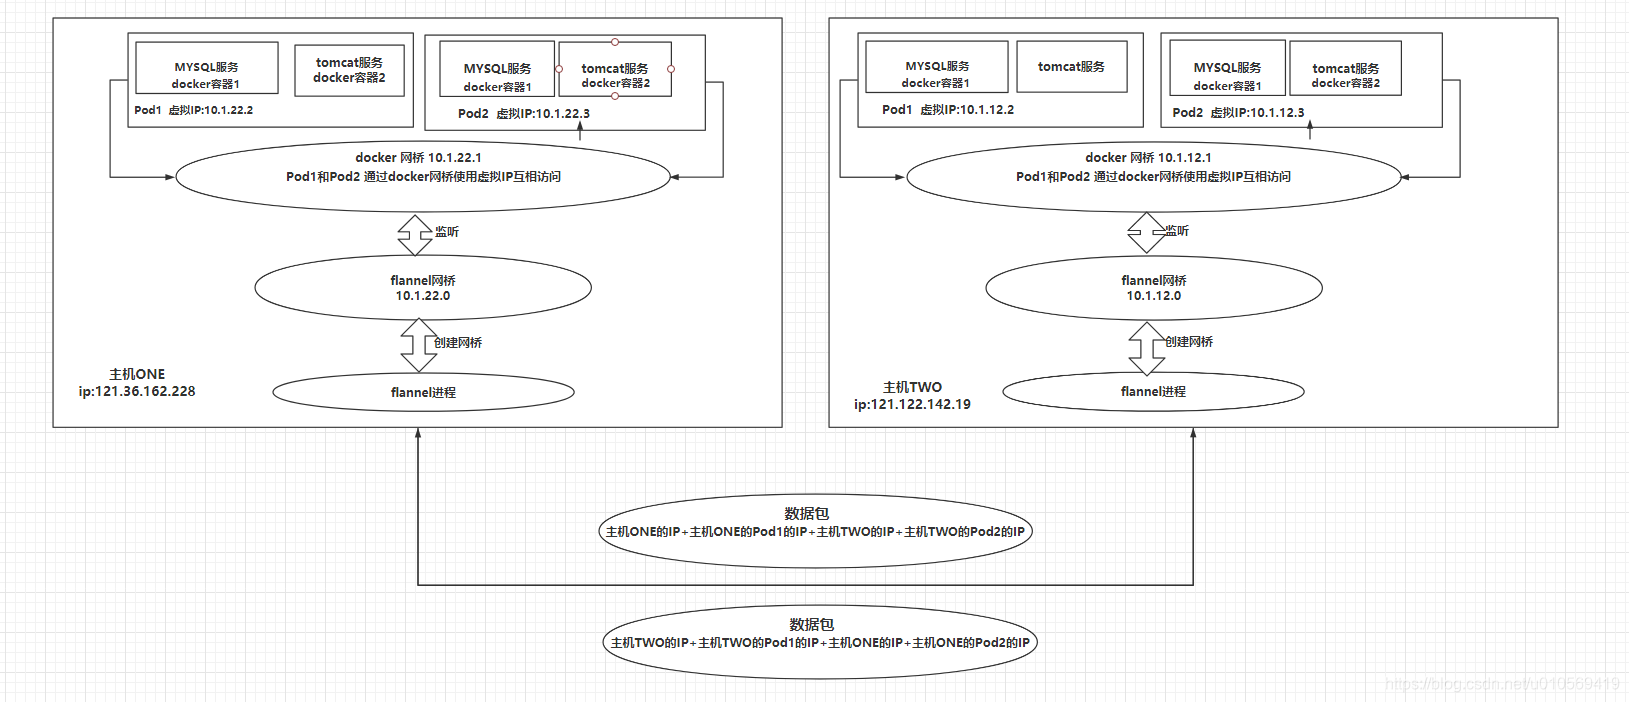
- flannel网络服务:为k8s创建一个overlay网络。
- overlay网络:为每一个容器在集群中分配一个虚拟IP,不同节点的容器之间通过虚拟IP通信!
k8s安装
关闭防火墙:
systemctl stop firewalld
systemctl disable firewalld关闭selinux:
(博客文档格式可能有问题,如果出问题,则尝试手敲该命令)
sed -i 's/enforcing/disabled/' /etc/selinux/config
setenforce 0关闭swap:(云主机貌似默认关了)
swapoff -a设置主机名
hostnamectl set-hostname master
hostnamectl set-hostname k8s-node1
hostnamectl set-hostname k8s-node2设置host绑定关系(这里有个坑,公网IP貌似kubeadm init时会报错【需要开相关端口】,
(内网IP则OK)
公网:
cat >> /etc/hosts << EOF
121.36.162.228 k8s-master
119.3.29.205 k8s-node1
121.36.131.14 k8s-node2
EOF
内网:
cat >> /etc/hosts << EOF
192.168.0.179 k8s-master
192.168.0.25 k8s-node1
192.168.0.93 k8s-node2
EOF设置流量转发(官网建议):
cat > /etc/sysctl.d/k8s.conf << EOF
net.bridge.bridge-nf-call-ip6tables = 1
net.bridge.bridge-nf-call-iptables = 1
EOF
执行生效:
sysctl --system安装docker:
配置阿里云源:
wget https://mirrors.aliyun.com/docker-ce/linux/centos/docker-ce.repo -O /etc/yum.repos.d/docker-ce.repo
安装docker(最好是18及以上版本,否则可能会...):
yum -y install docker-ce-18.06.1.ce-3.el7
设置开机启动:
systemctl enable docker && systemctl start docker
检查安装:
docker --version
*版本18即安装成功
(XSHELL 工具--发送输入到所有会话)
安装一些依赖:
yum install -y conntrack ntpdate ntp ipvsadm ipset jq iptables curl sysstat libseccomp wget vim net-tools git同步时间:
ntpdate time.windows.com配置阿里云镜像加速器:
sudo mkdir -p /etc/docker
sudo tee /etc/docker/daemon.json <<-'EOF'
{
"registry-mirrors": ["https://vkayqpp3.mirror.aliyuncs.com"]
}
EOF
sudo systemctl daemon-reload
sudo systemctl restart docker添加阿里云yum源(注意:gpgkey有两个值)
cat > /etc/yum.repos.d/kubernetes.repo << EOF
[kubernetes]
name=Kubernetes
baseurl=https://mirrors.aliyun.com/kubernetes/yum/repos/kubernetes-el7-x86_64
enabled=1
gpgcheck=1
repo_gpgcheck=1
gpgkey=https://mirrors.aliyun.com/kubernetes/yum/doc/yum-key.gpg https://mirrors.aliyun.com/kubernetes/yum/doc/rpm-package-key.gpg
EOF
更新缓存:
yum clean all
yum -y makecache安装kubeadm,kubelet和kubectl
yum install -y kubelet-1.17.0 kubeadm-1.17.0 kubectl-1.17.0设置开机启动:
systemctl enable kubelet(XSHELL 工具--发送输入到所有会话 先关闭这个功能)
【公网】在master节点执行初始化(master地址:121.36.162.228):
kubeadm init \
--apiserver-advertise-address=121.36.162.228 \
--image-repository registry.aliyuncs.com/google_containers \
--kubernetes-version v1.17.0 \
--service-cidr=10.1.0.0/16 \
--pod-network-cidr=10.244.0.0/16【内网】
kubeadm init \
--apiserver-advertise-address=192.168.0.179 \
--image-repository registry.aliyuncs.com/google_containers \
--kubernetes-version v1.17.0 \
--service-cidr=10.1.0.0/16 \
--pod-network-cidr=10.244.0.0/16复制命令,设置kubectl 连接:
mkdir -p $HOME/.kube
sudo cp -i /etc/kubernetes/admin.conf $HOME/.kube/config
sudo chown $(id -u):$(id -g) $HOME/.kube/config初始化生成的token 要先记录一下:
稍后在其他终端复制命令,让其加入:
kubeadm join 192.168.0.179:6443 --token gytw5j.s17r2eztwxobwbs4 \ --discovery-token-ca-cert-hash sha256:f5062698588983af4aad********1006eb13d9f安装flannel网络:
- 执行:
kubectl apply -f https://raw.githubusercontent.com/coreos/flannel/master/Documentation/kube-flannel.yml
- 失败可能性极高:所以通过网址手动下载kube-flannel.yml文件 - 修改下图对应位置,找一个能下载的镜像修改一下,
再执行 kubectl apply -f kube-flannel.yml

- 执行:
查看master状态 :
kubectl get pods -n kube-system
如果全部为running,那就说明master基本已经安装OK!
未完待续
以下还有点问题
- 安装网络插件flannel:
docker pull 被可爱的人挡住了
也可以官网安装:https://github.com/coreos/flannel
在其他终端复制命令,让其加入:
kubeadm join 192.168.0.179:6443 --token gytw5j.s17r2eztwxobwbs4 \ --discovery-token-ca-cert-hash sha256:f5062698588983af4aad********1006eb13d9f测试一下,查看默认pod:
kubectl get pods -n kube-system
k8s集群搭建笔记(细节有解释哦)的更多相关文章
- K8S集群搭建
K8S集群搭建 摘要 是借鉴网上的几篇文章加上自己的理解整理得到的结果,去掉了一些文章中比较冗余的组件和操作,力争做到部署简单化. K8S组件说明 Kubernetes包含两种节点角色:master节 ...
- k8s集群搭建(三)
Dashboard安装 Kubernetes Dashboard是k8s提供基于Web的监控和操作界面,可以通过UI来显示集群的所有工作负载,除了查看资源,还是创建.编辑.更新.删除资源. 根据Kub ...
- k8s集群搭建 2019
参考,https://github.com/qxl1231/2019-k8s-centos 事实上k8s集群的搭建很简单,笔者在搭建的过程中遇到的主要问题是镜像无法下载的问题. 如果发现教程中提供的镜 ...
- k8s集群搭建(一)
k8s简介 kubernetes,简称K8s,是用8代替8个字符“ubernete”而成的缩写.是一个开源的,用于管理云平台中多个主机上的容器化的应用,Kubernetes的目标是让部署容器化的应用简 ...
- 28.zookeeper单机(Standalones模式)和集群搭建笔记
zookeeper单机(Standalones模式)和集群搭建: 前奏: (1).zookeeper也可以在windows下使用,和linux一样可以单机也可以集群,具体就是解压zookeeper-3 ...
- 25.redis集群搭建笔记
###Redis集群### 0.准备 软件: redis-3.0.0.gem redis-3.0.0.tar.gz#源码 1.安装ruby环境 redis基于ruby槽位计算,hash算法技术,k ...
- K8S集群搭建——基于CentOS 7系统
环境准备集群数量此次使用3台CentOS 7系列机器,分别为7.3,7.4,7.5 节点名称 节点IPmaster 192.168.0.100node1 192.168.0.101node2 192. ...
- 高可用k8s集群搭建
虚拟机选择 Win10 Hyper-V 总体架构 三个master,三个node master的组件 etcd kube-apiserver kube-controller-manager kube- ...
- k8s集群搭建过程详解
准备工作 安装CentOS7虚拟机 略 安装Docker 略 关闭CentOS7自带的防火墙服务 systemctl disable firewalld systemctl stop firewall ...
随机推荐
- PBM error occurred during PreCloneCheckCallback: 由于目标计算机积极拒绝,无法连接
问题如下: 迁移存储和主机的时候发生错误,错误如下: 出现了常规系统错误: PBM error occurred during PreCloneCheckCallback: 由于目标计算机积极拒绝,无 ...
- (转)C++中的delete
转载自:http://blog.csdn.net/sparkliang/article/details/3670930 为了防止内存泄漏,每一个动态内存分配必须有一个等同相反的内存释放操作,delet ...
- react / config\webpack.config.js 编译后去掉map 减小体积 shouldUseSourceMap = false
react / config\webpack.config.js 编译后去掉map 减小体积 shouldUseSourceMap = false
- 2016 Multi-University Training Contest 4 T9
http://acm.hdu.edu.cn/showproblem.php?pid=5772 最大权闭合子图. 得到价值w[i][j]的条件是选了i,j这两个位置的字符.选择位置的i字符花费为 第一次 ...
- Asp.net 的输入框的 Enabled属性 与 ReadOnly属性
控件不管是设置 Enabled="false" 还是ReadOnly="true",后台都取不到前台的值,值为“空”: 在界面视觉上,Enabled=" ...
- 暴力+辗转相除法——N个数求和
题目来源 PTA 团体程序设计天梯赛-练习集 L1-009 N个数求和 (20分) https://pintia.cn/problem-sets/994805046380707840/problems ...
- Lua Table pairs输出顺序问题 (版本差异 解决数字索引间断并兼容字符串索引)
问题标签: Lua Table 迭代器;Lua Table 输出顺序; Lua Table 顺序输出;Lua Table 数字索引 字符串索引;Lua Table pairs; 问题背景: 使用pai ...
- Thinkphp绕过宝塔getshell
可以看到直接被拦了,经测试这里是敏感函数字符拦截,大部分有用的敏感函数都被拦了,这里面被拦的是phpinfo() Emmmm,怎么办呢..... 直接执行代码不行,那么就写入代码吧,用file_put ...
- hackerone或PayPal转账到国内银行卡
1.首先hackerone会提示有W9那么一说,这个是美国人纳税的,我们是中国人不需要纳税的,只要给美国税务局发邮件说你是中国人不需要纳税就OK了.具体操作百度. 2.如此就会成功转账到你的PayPa ...
- Model、Form、ModelForm的比较
Model.Form.ModelForm 本节内容: 1:Model 2:Form 3:Model Form 1 2 3 http://www.cnblogs.com/wupeiqi/articles ...