
Kali-linux在树莓派上破解无线网络
大部分的命令可以正常的运行在BackTrack5或Kali上。在Kali上可以实现的无线渗透测试,在树莓派上也可以运行。在第1章中介绍了在树莓派上安装Kali Linux操作系统,下面将介绍在树莓派上实现无线攻击。
(1)在树莓派上使用ifconfig命令查看无线网卡是否被识别。执行命令如下所示:
root@kali:~# ifconfig

eth0  Link encap:Ethernet HWaddr 00:0c:29:7a:59:75

      inet addr:192.168.0.112 Bcast:192.168.0.255 Mask:255.255.255.0

      inet6 addr: fe80::20c:29ff:fe7a:5975/64 Scope:Link

      UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1

      RX packets:240510 errors:0 dropped:0 overruns:0 frame:0

      TX packets:130632 errors:0 dropped:0 overruns:0 carrier:0

      collisions:0 txqueuelen:1000

      RX bytes:275993519 (263.2 MiB) TX bytes:26073827 (24.8 MiB)

lo    Link encap:Local Loopback

      inet addr:127.0.0.1 Mask:255.0.0.0

      inet6 addr: ::1/128 Scope:Host

      UP LOOPBACK RUNNING MTU:65536 Metric:1

      RX packets:1706270 errors:0 dropped:0 overruns:0 frame:0

      TX packets:1706270 errors:0 dropped:0 overruns:0 carrier:0

      collisions:0 txqueuelen:0

      RX bytes:250361463 (238.7 MiB) TX bytes:250361463 (238.7 MiB)

wlan0 Link encap:Ethernet HWaddr 22:34:f7:f6:c1:d0

      UP BROADCAST MULTICAST MTU:1500 Metric:1

      RX packets:0 errors:0 dropped:0 overruns:0 frame:0

      TX packets:0 errors:0 dropped:0 overruns:0 carrier:0

      collisions:0 txqueuelen:1000

      RX bytes:0 (0.0 B) TX bytes:0 (0.0 B)
从输出的信息中,看到有一个名为wlan0的接口。这表示无线网卡已被识别。如果没有看到类似信息,执行如下命令启动无线网络,如下所示:
root@kali:~# ifconfig wlan0 up
(2)查看无线网卡信息。执行命令如下所示:
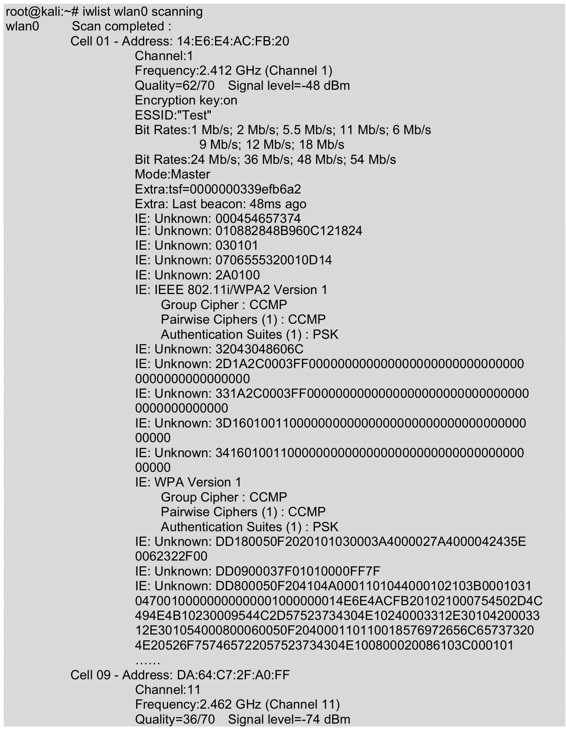
以上输出了的信息显示了无线网卡的相关信息。如网卡MAC地址、信道、加密、速率和模式等。
(3)启动无线网卡为监听模式。执行命令如下所示:
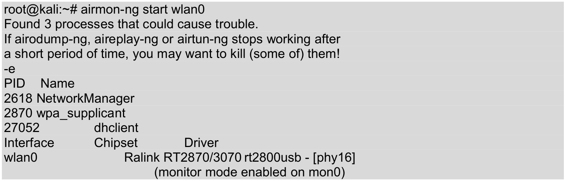
从输出的信息中,可以看到无线接口wlan0已启动监听模式,其监听接口为mon0。现在,就可以使用该接口捕获无线管理与控制帧。
在树莓派中,可以使用Wireshark的命令行程序tcpdump或tshark来捕获数据。如果不喜欢在命令行操作的话,可以使用Wireshark的图形界面来实现。
(1)启动Wireshark工具。执行命令如下所示:
root@kali:~# wireshark &
(2)在Wireshark的接口列表中选择mon0接口,并单击Start按钮,如图9.36所示。
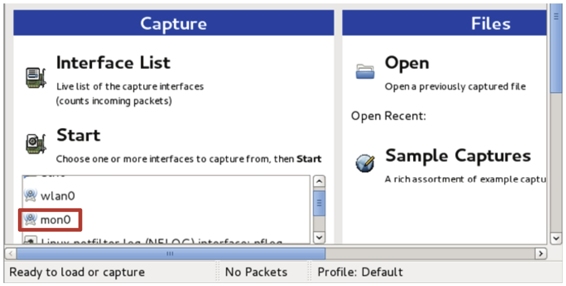
图9.36 选择捕获接口
(3)启动Wireshark捕获后,将显示如图9.37所示的界面。
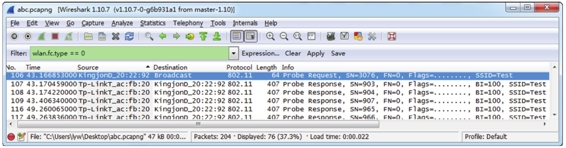
图9.37 捕获的无线数据包
(4)在该界面可以看到106帧是客户端发送Probe Reques包,请求连接路由器。107帧路由器发送Probe Response包,响应了客户端的请求。
从以上信息中,可以看到使用隐藏SSID并不意味着是一个安全的网络。在Wireshark中,使用MAC地址过滤也不是最有效的方法。这里可以使用airodump命令监听一个无线接入点,获取到连接该接入点的任何设备MAC地址。语法格式如下所示:
airodump-ng –c 无线AP的信道 –a bssid(AP的MAC地址) mon0
当成功获取客户端的MAC地址时,用户只需使用macchanger命令将自己无线网卡的MAC地址修改为客户端的MAC地址,即可成功连接到网络。
【实例9-5】使用Fern WiFi Cracker工具攻击,在树莓派上攻击WEP和WPA/WPA2无线网络。具体操作步骤如下所示。
(1)启动Fern WiFi Cracker工具。执行命令如下所示:
root@kali:~# fern-wifi-cracker
执行以上命令后,将显示如图9.38所示的界面。
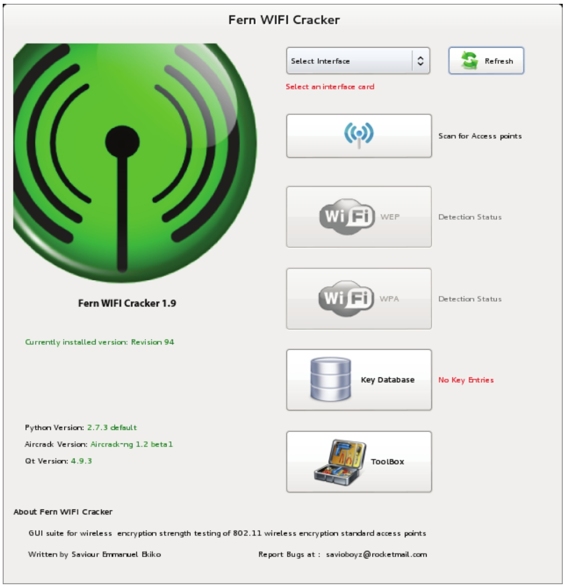
图9.38 Fern WiFi Cracker主界面
(2)在该界面选择无线网络接口,并单击Scan for Access points图标扫描无线网络,如图9.39所示。
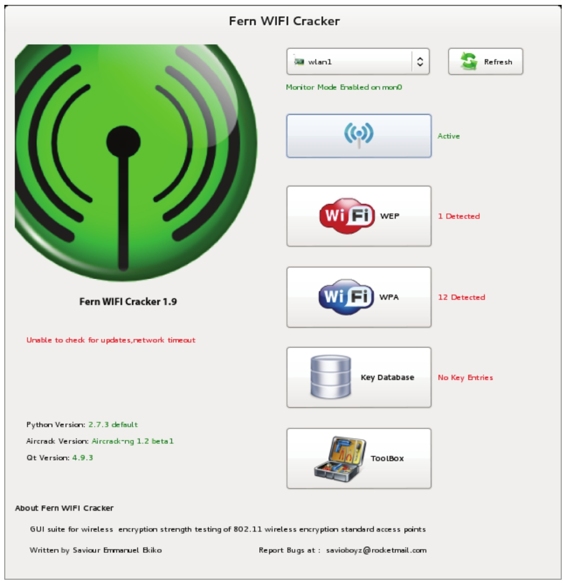
图9.39 扫描无线网络
(3)在该界面选择WiFi WEP或WiFi WPA图标,将显示如图9.40所示的界面。
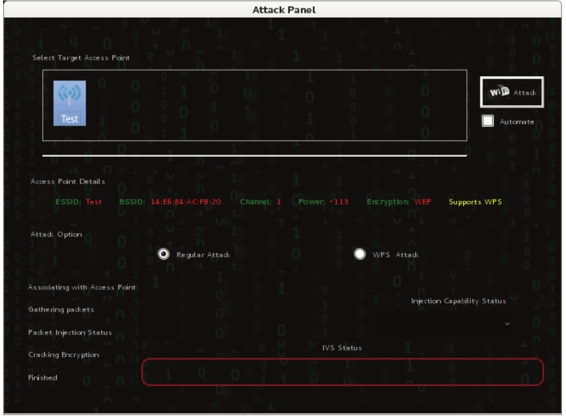
图9.40 选择攻击目标
(4)在该界面选择攻击目标。然后单击WiFi Attack按钮,开始攻击,如图9.41所示。
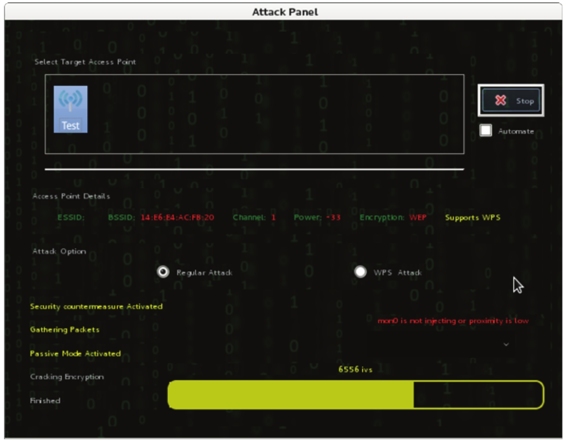
图9.41 正在攻击
(5)从该界面可以看到,已捕获到6556个数据包。当捕获到大约2万个包时,将会破解出密码。但是此过程的时间相当长,需要耐心的等待。
Kali-linux在树莓派上破解无线网络的更多相关文章
- kali 系列学习12-使用Wifite破解无线网络
一些破解无线网络程序是使用Aircrack-ng工具集,并添加了一个图形界面或使用文本菜单的形式来破解无线网络.这使得用户使用它们更容易,而且不需要记住任何命令.本节将介绍使用命令行工具Wifite, ...
- Kali-linux Gerix Wifi Cracker破解无线网络
Gerix Wifi Cracker是另一个aircrack图形用户界面的无线网络破解工具.本节将介绍使用该工具破解无线网络及创建假的接入点. 9.3.1 Gerix破解WEP加密的无线网络 在前面介 ...
- Kali-linux使用Aircrack-ng工具破解无线网络
Aircrack-ng是一款基于破解无线802.11协议的WEP及WPA-PSK加密的工具.该工具主要用了两种攻击方式进行WEP破解.一种是FMS攻击,该攻击方式是以发现该WEP漏洞的研究人员名字(S ...
- 破解无线网络密码-BT3如何使用2
本教程只作学习和交流使用,任何其它商用与本人无关, 在开始教程之前, 首先需要用到几个软件,感兴趣的朋友看完贴子后可以去百度搜一下下载地址, 虚拟机: VMware Workstation 6.5 正 ...
- 破解无线网络密码-BT3如何使用3
BT3 虚拟机 SNOOPWEP2 破解无线网络WEP密钥图解 1.下载BT3 光盘映像文件(ISO格式),比如:bt3-final.iso: 用WinISO 或 UltraISO(这个还支持DVD ...
- Kali-linux使用Wifite破解无线网络
一些破解无线网络程序是使用Aircrack-ng工具集,并添加了一个图形界面或使用文本菜单的形式来破解无线网络.这使得用户使用它们更容易,而且不需要记住任何命令.本节将介绍使用命令行工具Wifite, ...
- 在Linux上配置无线网络
导读 iwconfig是Linux Wireless Extensions(LWE)的用户层配置工具之一.LWE是Linux下对无线网络配置的工具,包括内核的支持.用户层配置工具和驱动接口的支持三部分 ...
- 跑PIN码破解无线网络WIFI密码的原理分析(转)
你们家用的无线路由器安全吗?有人蹭网吗?无线路由器的漏洞在哪里?这么避免蹭网? 想要了解这些,必须要了解加密以及破解原理. 工具/原料 电脑 足够多足够好的wifi信号源 usb无线网卡(非必需) 一 ...
- aircrack-ng 破解无线网络
1.科普当今时代,wifi 已成为我们不可缺少的一部分,上网.看视频.玩游戏,没有 wifi 你就等着交高额的流量费吧,本来我想单独的写 wpa 破解和 wps 破解,后来觉得分开写过于繁琐,索性合并 ...
随机推荐
- Vue学习笔记:Ref的使用
官网上的说明 1.了解Vue中的$refs在Vue中是怎么访问到DOM元素的 <div id="app"> <h1>{{ message }}</h1 ...
- 撩课-Python-每天5道面试题-第8天
一. 解释下什么是闭包? 有怎样的场景作用? 概念 在函数嵌套的前提下 内层函数引用了外层函数的变量(包括参数) 外层函数, 又把 内层函数 当做返回值进行返回 这个内层函数+所引用的外层变量, 称为 ...
- 【SSH网上商城项目实战05】完成数据库的级联查询和分页
转自:https://blog.csdn.net/eson_15/article/details/51320212 上一节我们完成了EasyUI菜单的实现.这一节我们主要来写一下CategorySer ...
- CodeForces 606A(水)
这道题之前没注意到at least,审题不仔细啊,两个问题解法还是有些许区别的 有at least的 #include <iostream> #include <string> ...
- mac mamp环境 PHP命令行反应缓慢解决
在hosts增加下面两项即可. 原因:尝试执行DNS查找本地计算机的主机名的原因 raydeMacBook-Pro.local 就是你的MAC名称 127.0.0.1 raydeMacBook-P ...
- Tinymce 编辑器添加自定义图片管理插件
在使用Tinymce的过程中需要用到图片上传功能,而提供的上传插件在上传文件后是给了一个连接地址,就想用户需要什么图片,不能用最直观的方式表现出来么! 虽然官网上也有一个文件管理的插件moxieman ...
- Django,COOKIES,SESSION完成用户登入
1.urls.py """Django_cookie_session URL Configuration The `urlpatterns` list routes UR ...
- Python3.7安装Geenlet
1.首先再python文件下的Scripts文件夹下有这几个文件: 2.打开Scripts文件夹下可能你会发现是空的,这时候就要先安装setuptools了,安装完后Script文件下就出现上图的文件 ...
- ECharts 柱状图顶部显示百分比
1.引入jquery.js和echarts.js <script src="../jquery-1.8.3.min.js" type="text/javascrip ...
- 解析json结构绘制canvas
在工作中偶尔会遇到绘制转发卡/邀请卡的业务,且这个转发卡/邀请卡的风格会有很多,要求最后生成图片.这时候如果使用一张图片绘制一个canvas,这个工作量会相当大.分析一下转发邀请的内容,会发现所有的里 ...