
基于Web的漏洞利用
1、Nikto 基于Web的漏洞信息扫描
nikto 自动扫描web服务器上没有打补丁的软件,同时同时也检测驻留在服务器上的危险文件,nikto能够识别出特定的问题,检测服务器的配置问题,
检测某台主机的端口

- Nikto v2.1.6/2.1.5
+ Target Host: 116.255.235.9
+ Target Port: 80
+ GET Retrieved x-powered-by header: ASP.NET
+ GET The anti-clickjacking X-Frame-Options header is not present.
+ GET The X-XSS-Protection header is not defined. This header can hint to the user agent to protect against some forms of XSS
+ GET The X-Content-Type-Options header is not set. This could allow the user agent to render the content of the site in a different fashion to the MIME type
+ GET Cookie ASPSESSIONIDQCDBACST created without the httponly flag
+ GET Server leaks inodes via ETags, header found with file /SwiszPgE.pl, fields: 0x56809c3a 0x46c
+ GET Cookie preurl created without the httponly flag
+ GET Cookie captchaKey created without the httponly flag
+ GET Cookie captchaExpire created without the httponly flag
- Nikto v2.1.6/2.1.5
+ Target Host: 116.255.235.9
+ Target Port: 80
+ GET The anti-clickjacking X-Frame-Options header is not present.
+ GET The X-XSS-Protection header is not defined. This header can hint to the user agent to protect against some forms of XSS
+ GET The X-Content-Type-Options header is not set. This could allow the user agent to render the content of the site in a different fashion to the MIME type
+ GET Cookie preurl created without the httponly flag
+ GET Cookie captchaKey created without the httponly flag
+ GET Cookie captchaExpire created without the httponly flag
+ GET Retrieved x-powered-by header: ASP.NET
+ GET Cookie ASPSESSIONIDQCDBACST created without the httponly flag
+ TRACK Server leaks inodes via ETags, header found with file /, fields: 0x56809c3a 0x46c
+ GET Retrieved x-aspnet-version header: 2.0.50727
+ OSVDB-22: GET /cgi-bin/bigconf.cgi: BigIP Configuration CGI
+ OSVDB-235: GET /cgi-bin/webdist.cgi: Comes with IRIX 5.0 - 6.3; allows to run arbitrary commands
+ OSVDB-3233: GET /cgi-bin/admin.pl: Default FrontPage CGI found.
+ OSVDB-3093: GET /OA_JAVA/servlet.zip: Oracle Applications portal pages found.
+ OSVDB-3092: GET /content/sitemap.gz: The sitemap.gz file, used for Google indexing, contains an xml representation of the web site\'s structure.
2、Websecurify 漏洞扫描
可以扫描SQL注入、跨站脚本攻击、文件包含、跨站请求等。webSecurify是一款自动扫描Web漏洞的工具,这里不再说明。
3、网络爬虫:抓取目标网站
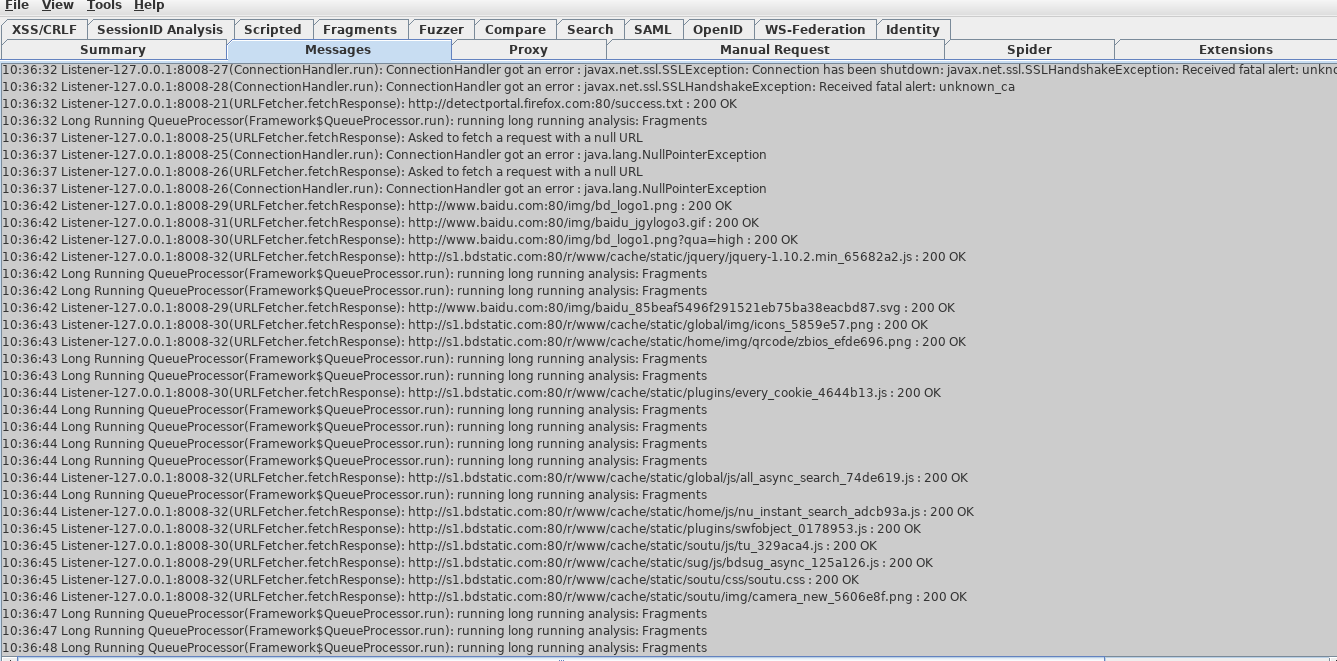
WebScarab,拦截请求的时候要对网络流量进行设置,不然造成如图多个链接的拦截请求。

4、代码注入攻击
掌握注入型攻击的关键是理解解释性语言是什么,以及他是如何工作的。注入攻击可以可以用于各种目的,包括绕过认证、操作数据、查看敏感数据、在远程主机上执行命令。
解释型程序语言,包括PHP、JavaScript、ASP、结构性查询语言SQL、python。解释型语言只有在执行之前才会产生机器码。而编异常性语言余姚程序员建议源代码并生成可可执行文件 (.exe),在编译语言环境下,一旦程序完成编译,源代码就不能再改变,除非重新生成源代码再次编译成可执行文件。
注入攻击主要是提交、发送、操纵用户驱动的输入的数据。让计算机执行意想不到的命令或者为攻击者返回想要的结果。
跨站脚本也就是XSS,是将一个脚本程序注入到web应用程序中的过程,注入脚本被保留在原有的web页面中,所有访问该页面的浏览器都会运行或者处理这个脚本程序,当注入脚本成为原始代码的一部分的时候,跨站脚本攻击就会发生。跨站脚本攻击和其他攻击不一样的地方就是,侧重于攻击客户端而不是服务器。也已脚本存储在服务器上,会让浏览器(客户端)执行该脚本。<Script>alert("XSS Test")</script>,之后设计的客户端攻击、会话管理、源代码审计、等。
5、使用后门和rootkit维持访问
后门就是驻留在目标计算机上的软件,他允许攻击者返回或者链接到目标计算机上,大多数情况下后门是一个运行在目标计算机上的隐藏进程,允许未授权的用户来控制目标计算机。

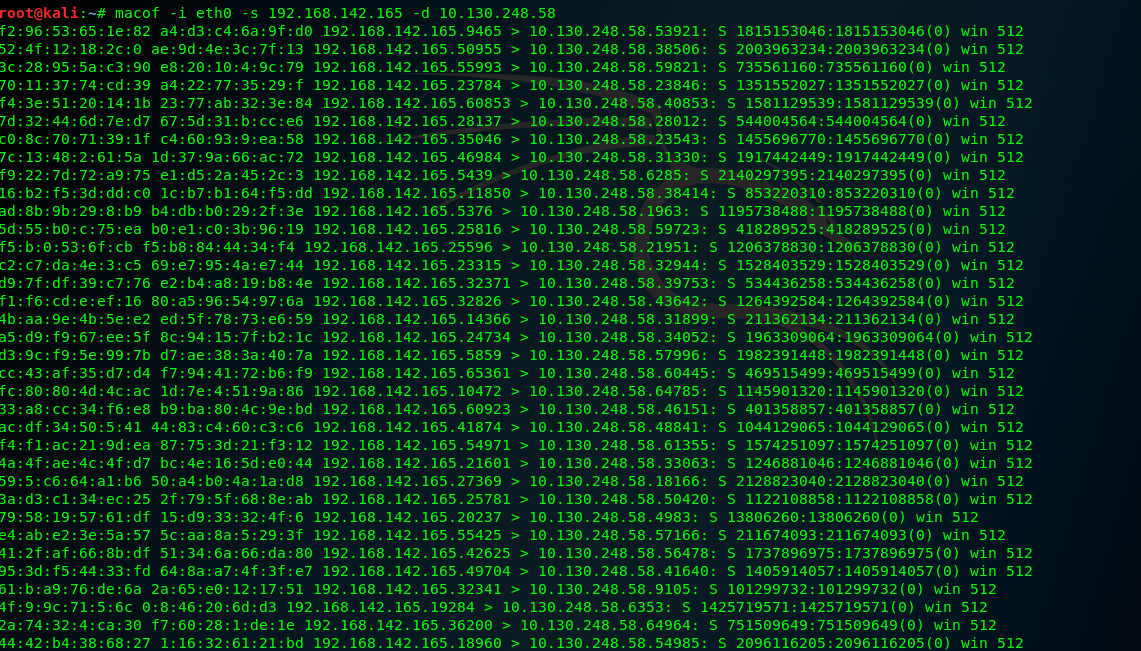
6、Macof : Macof会生成大量的MAC地址。泛洪网络,,但是这回使用的大量的网络流量,造成容易被发现。直到叫交换机的IP地址之后就可以对该交换机进行攻击。
基于Web的漏洞利用的更多相关文章
- 基于 burpsuite的web逻辑漏洞插件开发(来自JSRC安全小课堂,柏山师傅)
基于 burpsuite的web逻辑漏洞插件开发 BurpSuite 提供了插件开发接口,支持Java.Python.Ruby语言的扩展.虽然 BApp Store 上面已经提供了很多插件,其中也不乏 ...
- 绕过WAF进行常见Web漏洞利用
前言 本文以最新版安全狗为例,总结一下我个人掌握的一些绕过WAF进行常见WEB漏洞利用的方法. PS:本文仅用于技术研究与讨论,严禁用于任何非法用途,违者后果自负,作者与平台不承担任何责任 PPS:本 ...
- 小白日记48:kali渗透测试之Web渗透-XSS(二)-漏洞利用-键盘记录器,xsser
XSS 原则上:只要XSS漏洞存在,可以编写任何功能的js脚本 [反射型漏洞利用] 键盘记录器:被记录下的数据会发送到攻击者指定的URL地址上 服务器:kali 客户端 启动apache2服务:ser ...
- 安全学习概览——恶意软件分析、web渗透、漏洞利用和挖掘、内网渗透、IoT安全分析、区块链、黑灰产对抗
1 基础知识1.1 网络熟悉常见网络协议:https://www.ietf.org/standards/rfcs/1.2 操作系统1.3 编程2 恶意软件分析2.1 分类2.1.1 木马2.1.2 B ...
- Kali Linux渗透基础知识整理(三):漏洞利用
漏洞利用阶段利用已获得的信息和各种攻击手段实施渗透.网络应用程序漏洞诊断项目的加密通信漏洞诊断是必须执行的.顾名思义,利用漏洞,达到攻击的目的. Metasploit Framework rdeskt ...
- 基于Web的系统测试方法
基于Web的系统测试与传统的软件测试既有相同之处,也有不同的地方,对软件测试提出了新的挑战.基于Web的系统测试不但需要检查和验证是否按照设计的要求运行,而且还要评价系统在不同用户的浏览器端的显示是否 ...
- 【更新WordPress 4.6漏洞利用PoC】PHPMailer曝远程代码执行高危漏洞(CVE-2016-10033)
[2017.5.4更新] 昨天曝出了两个比较热门的漏洞,一个是CVE-2016-10033,另一个则为CVE-2017-8295.从描述来看,前者是WordPress Core 4.6一个未经授权的R ...
- 7. Vulnerability exploitation tools (漏洞利用工具 11个)
Metasploit于2004年发布时,将风暴带入了安全世界.它是开发,测试和使用漏洞利用代码的高级开源平台. 可以将有效载荷,编码器,无操作生成器和漏洞利用的可扩展模型集成在一起,使得Metaspl ...
- CVE-2017-12149漏洞利用
CVE-2017-12149 JBOOS AS 6.X 反序列化漏洞利用 这次分析一下 CVE-2017-12149 ,漏洞已经爆出有几天了,今天就把这个漏洞看一下. ...
随机推荐
- JSON格式说明
JSON的优点 相比XML拥有更简单的格式. 不同WEB浏览器处理的结果一样. 纯文本数据交换格式. JSON格式特点 {} 对象定义域 key:value 定义属性 key 字符串格式,value ...
- Flask三种导入配置文件的方式
# 配置对象,里面定义需要给 APP 添加的一系列配置 class Config(object): DEBUG = True # 从配置对象中加载配置 app.config.from_object(C ...
- Javascript - ExtJs - 数据
数据(ExtJs Data) Ext.data命名空间 有关数据存储.读取的类都定义在Ext.data命名空间中.Ext的gridPanel.combobox的数据源都是来自Ext.data提供的类. ...
- 解决Nginx出现403 forbidden
在之前我修改了nginx.conf,所以/home/ftpuser/www文件夹下应该有index.html或index.htm文件 将index.html或index.htm文件复制到/home/f ...
- python初级实战-----主机在线情况监控web
背景 公司有600多台服务器,打算写一个小程序,能一眼看见哪些服务器不在线. 大体思路是: 1.把所有服务器ip存进数据库,ping命令判断服务器是否在线 2.更新数据库中ip的状态 3.简单的web ...
- hadoop-1.2.1集群搭建
继续上一篇:http://www.cnblogs.com/CoolJayson/p/7430654.html 首先需要安装上台虚拟机, 分别为: master, salve1, slave2 1.复制 ...
- 数据库无法启动ORA-01034: ORACLE not available
错误场景: 1.数据库未启动,查询v$instance报错 SQL> select status from v$instance; select status from v$instance * ...
- spring boot 笔记1
demon 目录,公共配置 SbMybatisApplication.java package com.example.sb_mybatis; import org.mybatis.spring.an ...
- CAN总线芯片SN65HVD230QD介绍
CAN总线硬件电路如上,采用芯片为SN65HVD230QD,从TI获得的芯片手册,可知该芯片参数为: 3.3V供电 低电流为370uA典型值
- powerdesigner 使用技巧 建模工具 导出sql 导出实体类 导出word
显示comment列 Table Properties(表属性)=>Columns(列)=>Customize Columns and Filter(自定义列过滤) 勾上 comment ...