
Web Api 过滤器之 AuthorizationFilter 验证过滤器
该过滤器是最先执行的过滤器,即使把它放在最后
API
        [MyActionFilter]

        [MyExceptionFilter]

        [MyAuthorize]

        public void Get()

        {

            Trace.WriteLine("还有谁!!!");

        }

    public class MyActionFilterAttribute : ActionFilterAttribute

    {

        public override void OnActionExecuting(HttpActionContext actionContext)

        {

            Trace.WriteLine("我是 Action 过滤器 OnActionExecuting 方法");

        }

        public override void OnActionExecuted(HttpActionExecutedContext actionExecutedContext)

        {

            Trace.WriteLine("我是 Action 过滤器 OnActionExecuted 方法");

        }

    }

    public class MyAuthorizeAttribute : AuthorizationFilterAttribute

    {

        public override void OnAuthorization(HttpActionContext actionContext)

        {

            Trace.WriteLine("我是 Authorization 过滤器");var headers = actionContext.Request.Headers;

            var authorization = headers.Authorization;

            var validateResult = authorization != null && authorization.Scheme.Equals("mima")&&authorization.Parameter.Equals("");

            if (!validateResult)

            {

                //actionContext.Response = new HttpResponseMessage(System.Net.HttpStatusCode.Unauthorized)

                //{

                //    Content = new StringContent("授权未通过")

                //};

                //从方法名来看,感觉这种写法比上面注释掉的要符合规范一点

                actionContext.Response = actionContext.Request.CreateErrorResponse(HttpStatusCode.Unauthorized, "授权未通过");

            }

        }

    }
客户端调用:
        static void Main(string[] args)

        {


           using (var client = HttpClient())

           {

            client.BaseAddress = new Uri("http://localhost:58254");

            client.DefaultRequestHeaders.Authorization = new System.Net.Http.Headers.AuthenticationHeaderValue("mima","");

            client.GetAsync("api/test/get").ContinueWith(GetResponse);

            Console.WriteLine("这是主线程,我最先被显示出来");

            Console.ReadKey();
      }

        }

        private static void GetResponse(Task<HttpResponseMessage> obj)

        {

            var getResult = obj.Result;

            var str = getResult.IsSuccessStatusCode ? "请求成功!" : "请求失败";

            Console.WriteLine(str);

            var readResult = getResult.Content.ReadAsStringAsync();

            Console.WriteLine(readResult.Result);

        }
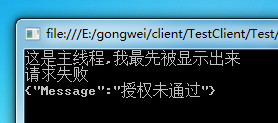
运行结果:

权限验证基本上每个API都一样,所以都是注册的全局:
    public static class WebApiConfig

    {

        public static void Register(HttpConfiguration config)

        {

            // Web API 配置和服务

            //跨域

            EnableCrossSiteRequests(config);

            //注册过滤器

            config.Filters.Add(new MyAuthorizeAttribute());

......
如果想让某些API不进行验证,比如登录等,则可以进行如下处理:
1.再不需要验证的 Controller 或者 Action 上面打上 [AllowAnonymous]
 [RoutePrefix("api/test")]

    public class TestController : ApiController

    {

        [MyActionFilter]

        [MyExceptionFilter]

        [MyAuthorize]

        [AllowAnonymous]

        public void Get()

        {

            Trace.WriteLine("还有谁!!!");

        }
2.
    public class MyAuthorizeAttribute : AuthorizationFilterAttribute

    {

        public override void OnAuthorization(HttpActionContext actionContext)

        {

            Trace.WriteLine("我是 Authorization 过滤器");

            //检查当前请求的 Action 是否有[AllowAnonymous],有的话则直接返回,不再进行下面的验证

            if (actionContext.ActionDescriptor.GetCustomAttributes<AllowAnonymousAttribute>().Any())

            {

                return;

            }

            //检查当前请求的 Controller 是否有[AllowAnonymous],有的话则直接返回,不再进行下面的验证

            if (actionContext.ControllerContext.ControllerDescriptor.GetCustomAttributes<AllowAnonymousAttribute>().Any())

            {

                return;

            }
Web Api 过滤器之 AuthorizationFilter 验证过滤器的更多相关文章
- Web Api 过滤器之 ExceptionFilter 异常过滤器
一.服务器出现异常,会统一向客户端返回 500 的错误. [RoutePrefix("api/test")] public class TestController : ApiCo ...
- asp.net core MVC 全局过滤器之ExceptionFilter异常过滤器(一)
本系类将会讲解asp.net core MVC中的内置全局过滤器的使用,将分为以下章节 asp.net core MVC 过滤器之ExceptionFilter异常过滤器(一) asp.net cor ...
- Web API中的模型验证
一.模型验证的作用 在ASP.NET Web API中,我们可以使用 System.ComponentModel.DataAnnotations 命名空间中的属性为模型上的属性设置验证规则. 一个模型 ...
- ASP.NET Web API 2 之参数验证
Ø 前言 目前 C# 比较流行使用 ASP.NET Web API 来承载 Web 接口,提供与客户端之间的数据交互,现在的版本已经是 2.0 了.既然是接口就少不了对输入参数的验证,所以本文主要探 ...
- Web API中的模型验证Model Validation
数据注释 在ASP.NET Web API中,您可以使用System.ComponentModel.DataAnnotations命名空间中的属性为模型上的属性设置验证规则. using System ...
- ASP.NET MVC View 和 Web API 的基本权限验证
ASP.NET MVC 5.0已经发布一段时间了,适应了一段时间,准备把原来的MVC项目重构了一遍,先把基本权限验证这块记录一下. 环境:Windows 7 Professional SP1 + Mi ...
- ASP.NET Web API 2 使用 AuthorizationFilter(授权过滤器)实现 Basic 认证
Ø 前言 在 Web 项目中授权认证方式有很多种,本文主要讲述基于 Basic 的认证方式.这是一种比较简单.常见的认证方式,主要是将请求的用户名和密码进行加密后返回给调用方,比较适合采用用户名.密 ...
- 十五:jinja2过滤器之实现自定义过滤器
过滤器的本质就是函数,如果在模板中调用这个过滤器,那么就会将这个变量的值作为第一个参数传给过滤器函数,然后将函数的返回值作为滤器的返回值 1.在python文件中写好过滤的函数和逻辑2.将将函数注册到 ...
- .Net Core3.0 WEB API 中使用FluentValidation验证,实现批量注入
为什么要使用FluentValidation 1.在日常的开发中,需要验证参数的合理性,不紧前端需要验证传毒的参数,后端也需要验证参数 2.在领域模型中也应该验证,做好防御性的编程是一种好的习惯(其实 ...
随机推荐
- 斐波拉契数列(Fibonacci)--用生成器生成数列
斐波那契数列(Fibonacci sequence),又称黄金分割数列.因数学家列昂纳多·斐波那契(Leonardoda Fibonacci)以兔子繁殖为例子而引入,故又称为"兔子数列&qu ...
- ambari下 hive metastore 启动失败
由字符集引起的hive 元数据进程启动失败 解决方法新增 这2句话 reload(sys)sys.setdefaultencoding('utf8')
- ssh框架搭建出现的异常: class com.my.entity.user not found while looking for property: id
在处理用户注册的时候,user实体的bean创建不出来,原代码如下: <class name="com.my.entity.User" table="user&qu ...
- 【python学习笔记】5.条件、循环和其他语句
[python学习笔记]5.条件.循环和其他语句 print: 用来打印表达式,不管是字符串还是其他类型,都输出以字符串输出:可以通过逗号分隔输出多个表达式 import: 导入模块 impo ...
- 关于better-scroll中的问题点
最近在学习vue和better-scroll结合开发音乐APP,看着视频介绍中在制作slidet轮播图的时候,视频中讲解要想实现无缝滚动,则加入snapLoot:true,但是不可以单独引入它,必须将 ...
- 进入PE后不显示硬盘的解决办法
其实我很早之前就知道这个方法了,我虽然不知道原因,不过我是一个一个试出来的,转过来备忘, 内容介绍:经常使用PE的朋友相信都遇到过这样的问题,一些新购买的电脑可以正常把PE系统安装到U盘中,也可以正常 ...
- 使用python读取word,写入execl
word里面有2张表,需要找到第二张表,并写入execl中: 代码如下: #coding:utf-8 import os from docx import Document import win32c ...
- MySQL 中如何存储 emoji ?
MySQL 中如何存储 emoji ? 问题还原 使用 erlang 存储一些特殊字符串到 MySQL 的时候,却没法读出来.经检查,这些字符串的二进制格式如下: <<240,159,15 ...
- C++模板类与Qt信号槽混用
一.正文 目前正在做一个视频处理相关的项目.项目的技术栈是这样的,UI层采用Qt来实现基本的数据展示和交互,底层音视频采用的是一套基于FFmpeg的视频处理框架.这是一套类似Microsoft Med ...
- 1-1 struts2 基本配置 struts.xml配置文件详解
详见http://www.cnblogs.com/dooor/p/5323716.html 一. struts2工作原理(网友总结,千遍一律) 1 客户端初始化一个指向Servlet容器(例如Tomc ...