
10.17 linux 文件权限
文件权限模拟练习
[root@wen ~]# groupadd incahome
[root@wen ~]# usersdd oldboy -g incahome
-bash: usersdd: command not found
[root@wen ~]# useradd oldboy -g incahome
[root@wen ~]# id oldboy
uid=502(oldboy) gid=502(incahome) 组=502(incahome)
[root@wen ~]# useradd oldgirl
[root@wen ~]# id oldgirl
uid=503(oldgirl) gid=503(oldgirl) 组=503(oldgirl)
[root@wen ~]# useradd test
[root@wen ~]# id test
uid=504(test) gid=504(test) 组=504(test)
------------
[root@wen ~]# mkdir /oldboy
[root@wen ~]# echo "echo oldboylinux" >/oldboy/test.sh
[root@wen ~]# cat /oldboy/test.sh
echo oldboylinux
[root@wen ~]# ll /oldboy/test.sh
-rwxr-xr-x 1 root root 17 10月 17 17:40 /oldboy/test.sh
------------------
更改用户和组
[root@wen ~]# cat /oldboy/test.sh
echo oldboylinux
[root@wen ~]# /oldboy/test.sh
oldboylinux
[root@wen ~]# chown oldboy.incahome /oldboy/test.sh
[root@wen ~]# ll /oldboy/test.sh
-rwxr-xr-x 1 oldboy incahome 17 10月 17 17:40 /oldboy/test.sh
-------------
更改权限
[root@wen ~]# chmod g+w,o-x /oldboy/test.sh
[root@wen ~]# ll /oldboy/test.sh
-rwxrwxr-- 1 oldboy incahome 25 10月 17 17:56 /oldboy/test.sh
------------
linux普通文件的读,写,执行权限总结:
1.可读r:表示具有读取阅读文件内容的权限;
2.可写w:表示具有新增,修改文件内容的权限;
a.如果没有r配合,那么vi编辑文件会提示无法编辑(但可强制编辑,echo可以重定向或追加)
b.删除文件(修改文件名等)的权限是受父目录的权限控制,和文件本身权限无关;
3.可执行x:表示具有执行文件的权限
a.文件本身要能够执行
b.普通用户同时还需要具备r的权限才能
c.root只有x的权限就能执行
有关文件删除的说明:
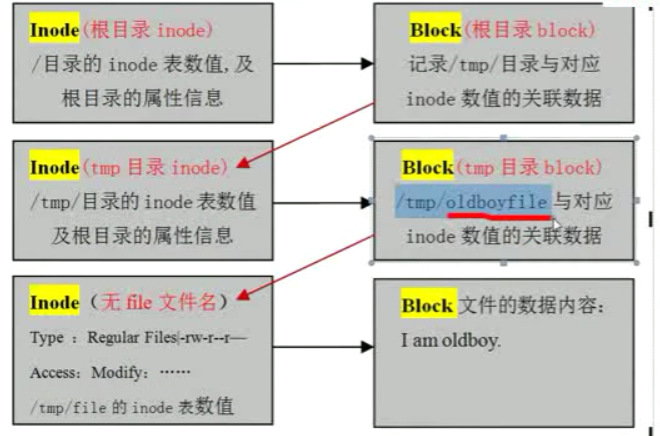
linux中的文件名是存在于父目录的block里面,并指向这个文件的inode节点,这个文件的inode节点再标记指向存放这个文件的block的数据块。我们删除一个文件,实际上并不清除inode节点和block的数据。只是在这个文件的父目录里面的block中,删除这个文件的名字和这个inode的对应关系,使这个文件名消失,并且无法指向这个文件的inode节点,当没有文件名指向这个inode节点的时候,系统会同时释放inode节点和存放这个文件的数据块,并且更新inode MAP 和block MAP,让这些位置用于放置其他新的文件数据。因此,修改删除文件名都是在操作文件的上级目录block,修改或删除的文件名和inode的关联数据,因此和上级目录权限关联。
10.17 linux 文件权限的更多相关文章
- 修改linux文件权限
Linux系统中的每个文件和目录都有访问许可权限,用它来确定谁可以通过何种方式对文件和目录进行访问和操作. 文件或目录的访问权限分为只读,只写和可执行三种.以文件为例,只读权限表示只允许读其内容,而禁 ...
- Linux文件权限与属性详解 之 SUID、SGID & SBIT
Linux文件权限与属性详解 之 一般权限 Linux文件权限与属性详解 之 ACL Linux文件权限与属性详解 之 SUID.SGID & SBIT Linux文件权限与属性详解 之 ch ...
- Linux文件权限与属性详解 之 一般权限
目录 一般属性 1. iNode: 3152621 2. 文件类型 3.文件访问权限 4. 链接数目: 5. 文件所有者 6. 文件所属组 7. 文件大小 8. 修改时间 9. 文件名称 Linux文 ...
- 修改linux文件权限命令
修改linux文件权限命令:chmod Linux系统中的每个文件和目录都有访问许可权限,用它来确定谁可以通过何种方式对文件和目录进行访问和操作. 文件或目录的访问权限分为只读,只写和可执行三种.以文 ...
- Linux:文件权限
Linux:文件权限 1.文件权限 ☆文件所有者 ☆用户组 ☆其他人 ☆ROOT 说明: Linux系统中默认所有系统上的账号与一般身份用户,还有那个root的相关信息记录在/etc/passwd文件 ...
- linux文件权限总结(创建root不可以删除文件、只可追加的日志文件等)
文件类型 对于文件和目录的访问权力是根据读访问,写访问,和执行访问来定义的. 我们来看一下 ls 命令的输出结果 [root@iZ28dr6w0qvZ test]# ls -l 总用量 72 -rw- ...
- Linux文件权限设置
基本概念 https://linux.cn/article-7418-1.html#3_8880 用户管理 文件权限设置 -添加用户账户08% -理解 /etc/passwd 中的内容12% -理解 ...
- 说说Linux文件权限那些事儿
文件全部权 显示文件的全部权 更改文件的全部权 文件的权限 改动文件的权限 用符号表示法改动 用数字表示法改动 使用umask指定默认的文件权限 參考文献 首先我们要知道Linux的标准文件权限和安全 ...
- 对Linux文件权限的理解
755,775,777,ugoa 等分别代表什么含义?这些数字是如何得到的? 1.常用的linux文件权限: 444 -r--r--r-- 600 -rw------- 644 -rw-r--r-- ...
随机推荐
- CentOS 7安装图形界面
之前公司的服务器都是用的CentOS 的系统,需要安装图形界面的时候我会执行以下命令 yum -y groupinstall "X Window System" "Fon ...
- UML 类图快速入门
UML 图形 官方定义 UML 类图(Class Diagram) UML 时序图(Sequence Diagram) 领域 UML 类图和实现 UML 类图 领域 UML 类图 实现 UML 类图 ...
- 4期Web安全基础
介绍了web安全的各种常见漏洞.视频卡顿,建议直接看网易出品的白帽子视频. 类似的教程还有,网易白帽子的教程:参考简书https://www.jianshu.com/p/1b372ca96b87 在看 ...
- git不能先commit后再pull
本文首发hilsion的博客 今天遇到一个在使用git上的一个误区.具体的问题现象是: 我commit后再pull而不能在本地合并的情况,结果导致我的commit直接把同事的修改覆盖了.因为相对于我此 ...
- CentOS vim的使用
安装vim工具 [root@bogon ~]# yum install -y vim-enhanced 卸载vim工具 [root@bogon ~]# yum remove -y vim* vim常用 ...
- CSS选择器,优先级的总结
CSS选择器 css选择器种类 基本选择器: 通配符选择器 * id选择器 #id 类选择器 .className 元素选择器 E 元素后代选择器 E F 子元素选择器 E > F 相邻兄弟元 ...
- 在win7下面清除samba用户的登录状态
相信会有一部分刚开始测试samba服务器的人会有过这样的疑惑? 在win7下面使用一个samba用户的username和passwd登录过后,之后每次进去都是以这样的username和passwd进去 ...
- JS的连等赋值
参考自,我再整理一遍. 题目如下: var a = {n:1}; var b = a; a.x = a = {n:2}; alert(a.x); alert(b.x): 输出为 undefined, ...
- CSS-06 外部JS,CSS文件的寻址问题
如果js.css外部文件有使用到相对路径,其相对路径的基准是不一样的 当一个index.html中引入外部的JS和CSS文件时: 在index.css文件中,相对路径的写法是以css文件相对于img图 ...
- linux系统部署war包,查看tomcat日志
1.部署war包app/tomcat/bin在tomcat/bin 目录下启动 .startup.sh,在启动过程中tomcat会对war包进行解压,形成相应的项目目录 执行命令:./startup. ...