
Spring Security Jwt Token 自动刷新
token的自动刷新
一、功能需求
最近项目中有这么一个功能,用户登录系统后,需要给 用户 颁发一个 token ,后续访问系统的请求都需要带上这个 token ,如果请求没有带上这个 token 或者 token 过期了,那么禁止访问系统。如果用户一直访问系统,那么还需要自动延长 token 的过期时间。
二、功能分析
1、token 的生成
使用现在比较流行的 jwt 来生成。
2、token 的自动延长
要实现 token 的自动延长,系统给用户 颁发 一个 token 无法实现,那么通过变通一个,给用户生成 2个 token ,一个用于 api 访问的 token ,一个 用于在 token 过期的时候 用来 刷新 的 refreshToken。并且 refreshToken 的 生命周期要比 token 的生命周期长。
3、系统资源的保护
可以使用Spring Security 来保护系统的各种资源。
4、用户如何传递 token
系统中 token 和 refreshToken 的传递一律放在请求头。
三、实现思路
1、生成 token 和 refreshToken
用户登录系统的时候,后台给用户生成 token 和 refreshToken 并放在响应头中返回
2、系统 判断 token 是否合法
token未失效的时的处理token失效 ,如何使用refreshToken来生成新的token
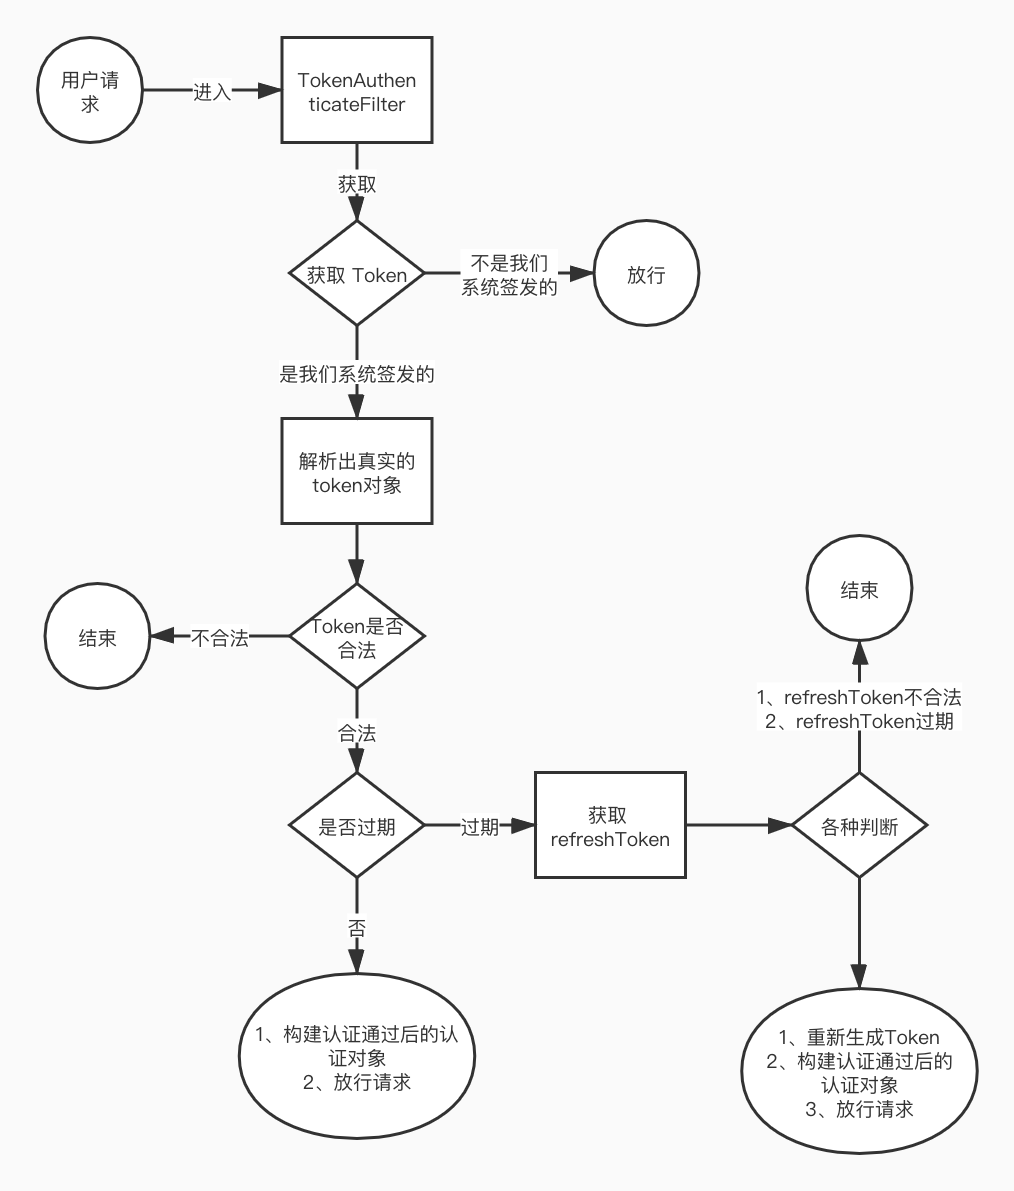
四、核心代码如下
1、过滤器代码,token判断和再次生成
package com.huan.study.security.token;

import com.fasterxml.jackson.databind.ObjectMapper;

import com.huan.study.security.configuration.TokenProperties;

import io.jsonwebtoken.Claims;

import io.jsonwebtoken.Jws;

import lombok.RequiredArgsConstructor;

import lombok.extern.slf4j.Slf4j;

import org.apache.commons.lang3.StringUtils;

import org.springframework.beans.factory.annotation.Autowired;

import org.springframework.http.HttpStatus;

import org.springframework.http.MediaType;

import org.springframework.stereotype.Component;

import org.springframework.web.filter.OncePerRequestFilter;

import javax.servlet.FilterChain;

import javax.servlet.ServletException;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

import java.io.IOException;

import java.nio.charset.StandardCharsets;

import java.util.HashMap;

import java.util.Map;

/**

 * @author huan 2020-06-07 - 14:34

 */

@Component

@RequiredArgsConstructor(onConstructor = @__(@Autowired))

@Slf4j

public class TokenAuthenticateFilter extends OncePerRequestFilter {

    private final TokenProperties tokenProperties;

    private static final ObjectMapper OBJECT_MAPPER = new ObjectMapper();

    @Override

    protected void doFilterInternal(HttpServletRequest request, HttpServletResponse response, FilterChain filterChain) throws ServletException, IOException {

        // 获取 认证头

        String authorizationHeader = request.getHeader(tokenProperties.getAuthorizationHeaderName());

        if (!checkIsTokenAuthorizationHeader(authorizationHeader)) {

            log.debug("获取到认证头Authorization的值:[{}]但不是我们系统中登录后签发的。", authorizationHeader);

            filterChain.doFilter(request, response);

            return;

        }

        // 获取到真实的token

        String realToken = getRealAuthorizationToken(authorizationHeader);

        // 解析 jwt token

        Jws<Claims> jws = JwtUtils.parserAuthenticateToken(realToken, tokenProperties.getSecretKey());

        // token 不合法

        if (null == jws) {

            writeJson(response, "认证token不合法");

            return;

        }

        // token 是否过期

        if (JwtUtils.isJwtExpired(jws)) {

            // 处理过期

            handleTokenExpired(response, request, filterChain);

            return;

        }

        // 构建认证对象

        JwtUtils.buildAuthentication(jws, tokenProperties.getUserId());

        filterChain.doFilter(request, response);

    }

    /**

     * 处理token过期情况

     *

     * @param response

     * @param request

     * @param filterChain

     * @return

     * @throws IOException

     */

    private void handleTokenExpired(HttpServletResponse response, HttpServletRequest request, FilterChain filterChain) throws IOException, ServletException {

        // 获取刷新 token

        String refreshTokenHeader = request.getHeader(tokenProperties.getRefreshHeaderName());

        // 检测 refresh-token 是否是我们系统中签发的

        if (!checkIsTokenAuthorizationHeader(refreshTokenHeader)) {

            log.debug("获取到刷新认证头:[{}]的值:[{}]但不是我们系统中登录后签发的。", tokenProperties.getRefreshHeaderName(), refreshTokenHeader);

            writeJson(response, "token过期了,refresh token 不是我们系统签发的");

            return;

        }

        // 解析 refresh-token

        Jws<Claims> refreshToken = JwtUtils.parserAuthenticateToken(getRealAuthorizationToken(refreshTokenHeader),

                tokenProperties.getSecretKey());

        // 判断 refresh-token 是否不合法

        if (null == refreshToken) {

            writeJson(response, "refresh token不合法");

            return;

        }

        // 判断 refresh-token 是否过期

        if (JwtUtils.isJwtExpired(refreshToken)) {

            writeJson(response, "refresh token 过期了");

            return;

        }

        // 重新签发 token

        String newToken = JwtUtils.generatorJwtToken(

                refreshToken.getBody().get(tokenProperties.getUserId()),

                tokenProperties.getUserId(),

                tokenProperties.getTokenExpireSecond(),

                tokenProperties.getSecretKey()

        );

        response.addHeader(tokenProperties.getAuthorizationHeaderName(), newToken);

        // 构建认证对象

        JwtUtils.buildAuthentication(JwtUtils.parserAuthenticateToken(newToken, tokenProperties.getSecretKey()), tokenProperties.getUserId());

        filterChain.doFilter(request, response);

    }

    /**

     * 写 json 数据给前端

     *

     * @param response

     * @throws IOException

     */

    private void writeJson(HttpServletResponse response, String msg) throws IOException {

        response.setCharacterEncoding(StandardCharsets.UTF_8.name());

        response.setContentType(MediaType.APPLICATION_JSON_VALUE);

        response.setStatus(HttpStatus.UNAUTHORIZED.value());

        Map<String, String> params = new HashMap<>(4);

        params.put("msg", msg);

        response.getWriter().print(OBJECT_MAPPER.writeValueAsString(params));

    }

    /**

     * 获取到真实的 token 串

     *

     * @param authorizationToken

     * @return

     */

    private String getRealAuthorizationToken(String authorizationToken) {

        return StringUtils.substring(authorizationToken, tokenProperties.getTokenHeaderPrefix().length()).trim();

    }

    /**

     * 判断是否是系统中登录后签发的token

     *

     * @param authorizationHeader

     * @return

     */

    private boolean checkIsTokenAuthorizationHeader(String authorizationHeader) {

        if (StringUtils.isBlank(authorizationHeader)) {

            return false;

        }

        if (!StringUtils.startsWith(authorizationHeader, tokenProperties.getTokenHeaderPrefix())) {

            return false;

        }

        return true;

    }

}
2、jwt 工具类代码
package com.huan.study.security.token;

import io.jsonwebtoken.*;

import io.jsonwebtoken.impl.DefaultJws;

import lombok.AccessLevel;

import lombok.NoArgsConstructor;

import lombok.extern.slf4j.Slf4j;

import org.springframework.security.authentication.TestingAuthenticationToken;

import org.springframework.security.core.Authentication;

import org.springframework.security.core.context.SecurityContextHolder;

import java.time.LocalDateTime;

import java.time.ZoneId;

import java.util.ArrayList;

import java.util.Date;

/**

 * jwt 工具类

 *

 * @author huan

 * @date 2020-05-20 - 17:09

 */

@Slf4j

@NoArgsConstructor(access = AccessLevel.PRIVATE)

public class JwtUtils {

    /**

     * 解析 jwt token

     *

     * @param token     需要解析的json

     * @param secretKey 密钥

     * @return

     */

    public static Jws<Claims> parserAuthenticateToken(String token, String secretKey) {

        try {

            final Jws<Claims> claimsJws = Jwts.parser()

                    .setSigningKey(secretKey)

                    .parseClaimsJws(token);

            return claimsJws;

        } catch (ExpiredJwtException e) {

            return new DefaultJws<>(null, e.getClaims(), "");

        } catch (UnsupportedJwtException | MalformedJwtException | SignatureException | IllegalArgumentException | IncorrectClaimException e) {

            log.error(e.getMessage(), e);

            return null;

        }

    }

    /**

     * 判断 jwt 是否过期

     *

     * @param jws

     * @return true:过期 false:没过期

     */

    public static boolean isJwtExpired(Jws<Claims> jws) {

        return jws.getBody().getExpiration().before(new Date());

    }

    /**

     * 构建认证过的认证对象

     */

    public static Authentication buildAuthentication(Jws<Claims> jws, String userIdFieldName) {

        Object userId = jws.getBody().get(userIdFieldName);

        TestingAuthenticationToken testingAuthenticationToken = new TestingAuthenticationToken(userId, null, new ArrayList<>(0));

        SecurityContextHolder.getContext().setAuthentication(testingAuthenticationToken);

        return SecurityContextHolder.getContext().getAuthentication();

    }

    /**

     * 生成 jwt token

     */

    public static String generatorJwtToken(Object loginUserId, String userIdFieldName, Long expireSecond, String secretKey) {

        Date expireTime = Date.from(LocalDateTime.now().plusSeconds(expireSecond).atZone(ZoneId.systemDefault()).toInstant());

        return Jwts.builder()

                .setHeaderParam("typ", "JWT")

                .setIssuedAt(new Date())

                .setExpiration(expireTime)

                .claim(userIdFieldName, loginUserId)

                .signWith(SignatureAlgorithm.HS256, secretKey)

                .compact();

    }

}
五、完整代码
代码 https://gitee.com/huan1993/Spring-Security/tree/master/spring-security-jwt
Spring Security Jwt Token 自动刷新的更多相关文章
- spring oauth2+JWT后端自动刷新access_token
这段时间在学习搭建基于spring boot的spring oauth2 和jwt整合. 说实话挺折腾的.使用jwt做用户鉴权,难点在于token的刷新和注销. 当然注销的难度更大,网上的一些方案也没 ...
- Spring Boot整合实战Spring Security JWT权限鉴权系统
目前流行的前后端分离让Java程序员可以更加专注的做好后台业务逻辑的功能实现,提供如返回Json格式的数据接口就可以.像以前做项目的安全认证基于 session 的登录拦截,属于后端全栈式的开发的模式 ...
- Spring Security + JWT学习
开胃:Oauth2认证流程分析 现在第三方登录已经很普遍了,随便哪个App都会有使用微信登录,使用手机号码登录,或者使用支付宝登录等功能... 下面我们就以使用微信登录,做一个简单的流程分析分析 开胃 ...
- Spring Boot+Spring Security+JWT 实现 RESTful Api 认证(二)
Spring Boot+Spring Security+JWT 实现 RESTful Api 认证(二) 摘要 上一篇https://javaymw.com/post/59我们已经实现了基本的登录和t ...
- Spring Security + JWT实现前后端分离权限认证
现在国内前后端很多公司都在使用前后端分离的开发方式,虽然也有很多人并不赞同前后端分离,比如以下这篇博客就很有意思: https://www.aliyun.com/jiaocheng/650661.ht ...
- Spring Boot+Spring Security+JWT 实现 RESTful Api 认证(一)
标题 Spring Boot+Spring Security+JWT 实现 RESTful Api 认证(一) 技术 Spring Boot 2.Spring Security 5.JWT 运行环境 ...
- 基于Spring Boot+Spring Security+JWT+Vue前后端分离的开源项目
一.前言 最近整合Spring Boot+Spring Security+JWT+Vue 完成了一套前后端分离的基础项目,这里把它开源出来分享给有需要的小伙伴们 功能很简单,单点登录,前后端动态权限配 ...
- 4-12 Spring Security + JWT
Spring Security + JWT 此前,在处理登录的业务中,当视为登录成功时,返回的字符串并不是JWT数据,则应该将此数据改为必要的JWT数据. @Service public class ...
- spring boot + spring security +JWT令牌 +前后端分离--- 心得
1.前言 观看这篇随笔需要有spring security基础. 心得: 1.生成token 的变化数据是用户名和权限拼接的字符串 ,其他的固定 2.生成的token是将登录通过的用户的权限拼接的字符 ...
随机推荐
- Docker入门之container篇
启动 启动容器有两种方式,一种是基于镜像新建一个容器并启动,另外一个是将在终止状态(stopped)的容 器重新启动. 因为 Docker 的容器实在太轻量级了,很多时候用户都是随时删除和新创建容器. ...
- go的database/sql库中db.Exce()
db.Exec(query string, args ...interface{}) Db.Exec(`CREATE TABLE IF NOT EXISTS STU(ID int(8) PRIMARY ...
- PHP中针对区域语言标记信息的操作
相信大家对 zh_CN 这个东西绝对不会陌生,不管是 PHP 中,还是在我们的网页上,都会见到它的身影.其实这就是指定我们的显示编码是什么国家或者地区的,使用何种语言.对于这种区域语言的标记来说,PH ...
- Python+Pygame开发太空大战/飞机大战完整游戏项目(附源代码)
项目名称:太空大战 开发环境:Python3.6.4 第三方库:Pygame1.9.6 代码编辑器:Sublime Text 先来看一下游戏画面吧! 游戏画面动态且丰富哦! 需求分析 利用Pyt ...
- windows 根据 端口号 找到进程ID PID
List process by port number netstat -ano | findstr 8080 Proto Local Address Foreign Address State PI ...
- 网站优化之mysql优化
一,网站优化之mysql优化:1.前缀索引,可以通过前缀去识别唯一性,把这个前缀作为索引内容,可以节省存储索引的空间,从而提高索引的查询速度.distinct 排重操作2,2.in条件索引使用同时查询 ...
- VS2013的switch case缩进问题
原来的 更改设置 改完后
- 浅聊Linux的五种IO模型
在日常 Coding 中,多多少少都会接触到网络 IO,就会想要深入了解一下.看了很多文章,总是云里雾里的感觉,直到读了<UNIX网络编程 卷1:套接字联网API>中的介绍后,才豁然开朗. ...
- Kubernetes-Service介绍(一)-基本概念
前言 本篇是Kubernetes第八篇,大家一定要把环境搭建起来,看是解决不了问题的,必须实战.Pod篇暂时应该还缺少两篇,等Service和存储相关内容介绍以后,补充剩下的两篇,有状态的Pod会涉及 ...
- FastAPI(64)- Settings and Environment Variables 配置项和环境变量
背景 在许多情况下,应用程序可能需要一些外部设置或配置,例如密钥.数据库凭据.电子邮件服务凭据等. 大多数这些设置都是可变的(可以更改),例如数据库 URL,很多可能是敏感数据,比如密码 出于这个原因 ...