
asp.net core系列 47 Identity 自定义用户数据
一.概述
接着上篇的WebAppIdentityDemo项目,将自定义用户数据添加到Identity DB,自定义扩展的用户数据类应继承IdentityUser类, 文件名为Areas / Identity / Data / {项目名称}User.cs。自定义的用户数据模型属性需要使用[PersonalData]来修饰,以便自动下载和删除。使数据能够下载和删除有助于满足GDPR要求。
1.1 自定义用户数据类 WebAppIdentityDemo.Areas.Identity.Data。
    public class WebAppIdentityDemoUser:IdentityUser

    {

        /// <summary>

        /// Full name

        /// </summary>

        [PersonalData]

        public string Name { get; set; }

        /// <summary>

        /// Birth Date

        /// </summary>

        [PersonalData]

        public DateTime DOB { get; set; }

    }
使用属性修饰PersonalData特性是:
使用Areas/Identity/Pages/Account/Manage/DeletePersonalData.cshtml 页调用UserManager.Delete
使用Areas/Identity/Pages/Account/Manage/DownloadPersonalData.cshtml 页下载用户数据
1.2 修改IdentityHostingStartup
将Startup中有关identity的服务移到该文件中,好集中管理。
   public class IdentityHostingStartup : IHostingStartup

    {

        public void Configure(IWebHostBuilder builder)

        {

            builder.ConfigureServices((context, services) => {

                services.AddDbContext<ApplicationDbContext>(options =>

                    options.UseSqlServer(

                        context.Configuration.GetConnectionString("DefaultConnection")));

                services.AddDefaultIdentity<WebAppIdentityDemoUser>()

                   .AddDefaultUI()

                   .AddEntityFrameworkStores<ApplicationDbContext>();

                services.Configure<IdentityOptions>(options =>

                {

                    // Password settings.

                    options.Password.RequireDigit = true;

                    options.Password.RequireLowercase = true;

                    options.Password.RequireNonAlphanumeric = true;

                    options.Password.RequireUppercase = true;

                    options.Password.RequiredLength = ;

                    options.Password.RequiredUniqueChars = ;

                    // Lockout settings.

                    options.Lockout.DefaultLockoutTimeSpan = TimeSpan.FromMinutes();

                    options.Lockout.MaxFailedAccessAttempts = ;

                    options.Lockout.AllowedForNewUsers = true;

                    // User settings.

                    options.User.AllowedUserNameCharacters =

                    "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-._@+";

                    options.User.RequireUniqueEmail = false;

                });

                services.ConfigureApplicationCookie(options =>

                {

                    // Cookie settings

                    options.Cookie.HttpOnly = true;

                    options.ExpireTimeSpan = TimeSpan.FromMinutes();

                    options.LoginPath = $"/Identity/Account/Login";

                    options.LogoutPath = $"/Identity/Account/Logout";

                    options.AccessDeniedPath = $"/Identity/Account/AccessDenied";

                });

            });

        }

    }
1.3 修改DbContext上下文
    // public class ApplicationDbContext : IdentityDbContext

    public class ApplicationDbContext : IdentityDbContext<WebAppIdentityDemoUser>

    {

        public ApplicationDbContext(DbContextOptions<ApplicationDbContext> options)

            : base(options)

        {

        }

        protected override void OnModelCreating(ModelBuilder builder)

        {

            base.OnModelCreating(builder);

            // Customize the ASP.NET Core Identity model and override the defaults if needed.

            // For example, you can rename the ASP.NET Core Identity table names and more.

            // Add your customizations after calling base.OnModelCreating(builder);

        }

    }
1.4 数据库版本迁移
  PM> Add-Migration IdentitySchema2

  PM> Update-Database IdentitySchema2

1.5 更新注册页面
在开发中,会员系统要重用修改的页面,把IdentityUser 改成WebAppIdentityDemoUser。如果没改将报错:未解析到服务IdentityUser。红色部分为修改的代码
    [AllowAnonymous]

    public class RegisterModel : PageModel

    {

        // private readonly SignInManager<IdentityUser> _signInManager;

        //private readonly UserManager<IdentityUser> _userManager;

        private readonly SignInManager<WebAppIdentityDemoUser> _signInManager;

        private readonly UserManager<WebAppIdentityDemoUser> _userManager;

        private readonly ILogger<RegisterModel> _logger;

        private readonly IEmailSender _emailSender;

        public RegisterModel(

            UserManager<WebAppIdentityDemoUser> userManager,

            SignInManager<WebAppIdentityDemoUser> signInManager,

            ILogger<RegisterModel> logger,

            IEmailSender emailSender)

        {

            _userManager = userManager;

            _signInManager = signInManager;

            _logger = logger;

            _emailSender = emailSender;

        }

        [BindProperty]

        public InputModel Input { get; set; }

        public string ReturnUrl { get; set; }

        public class InputModel

        {

            [Required]

            [DataType(DataType.Text)]

            [Display(Name = "Full name")]

            public string Name { get; set; }

            [Required]

            [Display(Name = "Birth Date")]

            [DataType(DataType.Date)]

            public DateTime DOB { get; set; }

            [Required]

            [EmailAddress]

            [Display(Name = "Email")]

            public string Email { get; set; }

            [Required]

            [StringLength(, ErrorMessage = "The {0} must be at least {2} and at max {1} characters long.", MinimumLength = )]

            [DataType(DataType.Password)]

            [Display(Name = "Password")]

            public string Password { get; set; }

            [DataType(DataType.Password)]

            [Display(Name = "Confirm password")]

            [Compare("Password", ErrorMessage = "The password and confirmation password do not match.")]

            public string ConfirmPassword { get; set; }

        }

        public void OnGet(string returnUrl = null)

        {

            ReturnUrl = returnUrl;

        }

        public async Task<IActionResult> OnPostAsync(string returnUrl = null)

        {

            returnUrl = returnUrl ?? Url.Content("~/");

            if (ModelState.IsValid)

            {

                // var user = new IdentityUser { UserName = Input.Email, Email = Input.Email };

                var user = new WebAppIdentityDemoUser

                {

                    UserName = Input.Email,

                    Email = Input.Email,

                    Name = Input.Name,

                    DOB = Input.DOB

                };

                var result = await _userManager.CreateAsync(user, Input.Password);

                if (result.Succeeded)

                {

                    _logger.LogInformation("User created a new account with password.");

                    var code = await _userManager.GenerateEmailConfirmationTokenAsync(user);

                    var callbackUrl = Url.Page(

                        "/Account/ConfirmEmail",

                        pageHandler: null,

                        values: new { userId = user.Id, code = code },

                        protocol: Request.Scheme);

                    await _emailSender.SendEmailAsync(Input.Email, "Confirm your email",

                        $"Please confirm your account by <a href='{HtmlEncoder.Default.Encode(callbackUrl)}'>clicking here</a>.");

                    await _signInManager.SignInAsync(user, isPersistent: false);

                    return LocalRedirect(returnUrl);

                }

                foreach (var error in result.Errors)

                {

                    ModelState.AddModelError(string.Empty, error.Description);

                }

            }

            // If we got this far, something failed, redisplay form

            return Page();

        }

    }
@page

@model RegisterModel

@{

    ViewData["Title"] = "Register";

}

<h1>@ViewData["Title"]</h1>

<div class="row">

    <div class="col-md-4">

        <form asp-route-returnUrl="@Model.ReturnUrl" method="post">

            <h4>Create a new account.</h4>

            <hr />

            <div asp-validation-summary="All" class="text-danger"></div>

            <div class="form-group">

                <label asp-for="Input.Name"></label>

                <input asp-for="Input.Name" class="form-control" />

                <span asp-validation-for="Input.Name" class="text-danger"></span>

            </div>

            <div class="form-group">

                <label asp-for="Input.DOB"></label>

                <input asp-for="Input.DOB" class="form-control" />

                <span asp-validation-for="Input.DOB" class="text-danger"></span>

            </div>

            <div class="form-group">

                <label asp-for="Input.Email"></label>

                <input asp-for="Input.Email" class="form-control" />

                <span asp-validation-for="Input.Email" class="text-danger"></span>

            </div>

            <div class="form-group">

                <label asp-for="Input.Password"></label>

                <input asp-for="Input.Password" class="form-control" />

                <span asp-validation-for="Input.Password" class="text-danger"></span>

            </div>

            <div class="form-group">

                <label asp-for="Input.ConfirmPassword"></label>

                <input asp-for="Input.ConfirmPassword" class="form-control" />

                <span asp-validation-for="Input.ConfirmPassword" class="text-danger"></span>

            </div>

            <button type="submit" class="btn btn-primary">Register</button>

        </form>

    </div>

</div>

@section Scripts {

    <partial name="_ValidationScriptsPartial" />

}
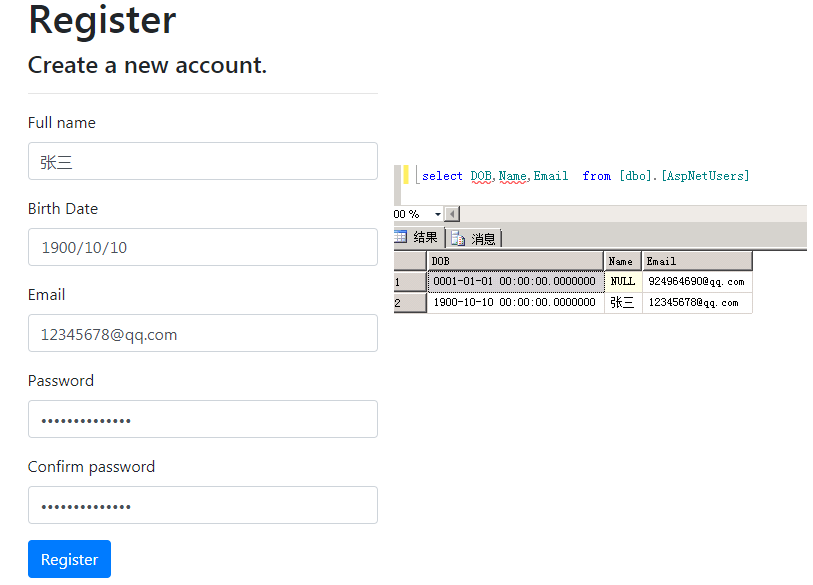
启动程序,运行注册页,保存成功后,查看数据库,如下所示:
1.6 其它相关页修改
下面这些最基本的页面,都需要把IdentityUser 改成WebAppIdentityDemoUser。
登录页 /Identity/Account/Login
注册页 Identity/Account/Register
会员管理后台主页 /Identity/Account/Manage/index
个人资料页 /Identity/Account/Manage/PersonalData
个人资料删除 /Identity/Account/Manage/DeletePersonalData
个人资料下载/Identity/Account/Manage/ DownloadPersonalData.cshtml
分部页 _ManageNav.cshtml
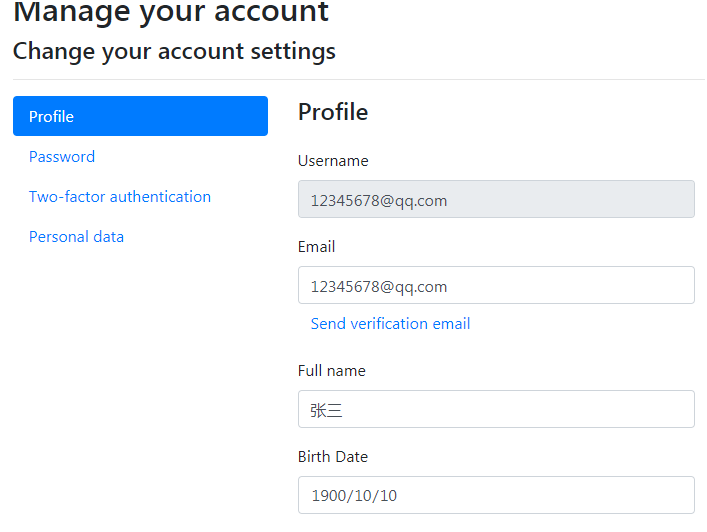
下面是 Account/Manage/Index.cshtml 页,已经加上自定义的二个用户字段信息,具体更新代码见官网
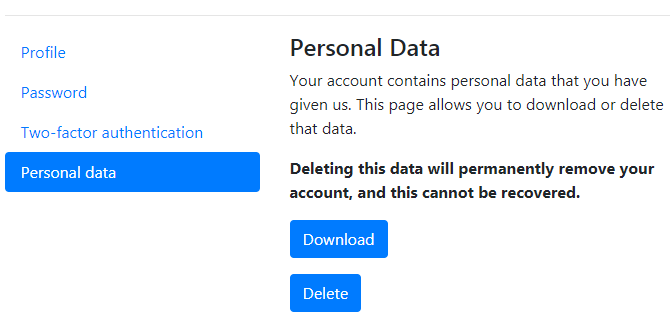
下面是/Identity/Account/Manage/PersonalData.cshtml 页,已经可以下载和删除用户数据
参考文献
asp.net core系列 47 Identity 自定义用户数据的更多相关文章
- 【asp.net core 系列】15 自定义Identity
0. 前言 在之前的文章中简单介绍了一下asp.net core中的Identity,这篇文章将继续针对Identity进行进一步的展开. 1. 给Identity添加额外的信息 在<[asp. ...
- asp.net core系列 48 Identity 身份模型自定义
一.概述 ASP.NET Core Identity提供了一个框架,用于管理和存储在 ASP.NET Core 应用中的用户帐户. Identity添加到项目时单个用户帐户选择作为身份验证机制. 默认 ...
- asp.net core系列 46 Identity介绍
一. Identity 介绍 ASP.NET Core Identity是一个会员系统,可为ASP.NET Core应用程序添加登录功能.可以使用SQL Server数据库配置身份以存储用户名,密码和 ...
- asp.net core系列 52 Identity 其它关注点
一.登录分析 在使用identity身份验证登录时,在login中调用的方法是: var result = await _signInManager.PasswordSignInAsync(Input ...
- asp.net core利用DI实现自定义用户系统,脱离ControllerBase.User
前言 很多时候其实我们并不需要asp.net core自带的那么复杂的用户系统,基于角色,各种概念,还得用EF Core,而且在web应用中都是把信息存储到cookie中进行通讯(我不喜欢放cooki ...
- asp.net core系列 49 Identity 授权(上)
一.概述 授权是指用户能够访问资源的权限,如页面数据的查看.编辑.新增.删除.导出.下载等权限.ASP.NET Core 授权提供了多种且灵活的方式,包括:Razor pages授权约定.简单授权.R ...
- asp.net core系列 51 Identity 授权(下)
1.6 基于资源的授权 前面二篇中,熟悉了五种授权方式(对于上篇讲的策略授权,还有IAuthorizationPolicyProvider的自定义授权策略提供程序没有讲,后面再补充).本篇讲的授权方式 ...
- asp.net core系列 50 Identity 授权(中)
1.5 基于策略的授权 在上篇中,已经讲到了授权访问(authorization)的四种方式.其中Razor Pages授权约定和简单授权二种方式更像是身份认证(authentication) ,因为 ...
- 【目录】asp.net core系列篇
随笔分类 - asp.net core系列篇 asp.net core系列 68 Filter管道过滤器 摘要: 一.概述 本篇详细了解一下asp.net core filters,filter叫&q ...
随机推荐
- 2018山东省ACM省赛G题-Game
Alice and Bob are playing a stone game. There are n piles of stones. In each turn, a player can remo ...
- java算法之超级丑数
问题描述: 写一个程序来找第 n 个超级丑数. 超级丑数的定义是正整数并且所有的质数因子都在所给定的一个大小为 k 的质数集合内. 比如给你 4 个质数的集合 [2, 7, 13, 19], 那么 [ ...
- 解密TTY
本文内容来自The TTY demystified ,讲述了*NIX系统中TTY的历史与工作原理,看完后解决了我很多疑惑,于是做此翻译,与大家分享. 译者:李秋豪 江家伟 审校: V1.0 Sun M ...
- Python_单元测试
Stack.py class Stack: def __init__(self, size = 10): self._content = [] #使用列表存放栈的元素 self._size = siz ...
- 数据结构和算法总结(一):广度优先搜索BFS和深度优先搜索DFS
前言 这几天复习图论算法,觉得BFS和DFS挺重要的,而且应用比较多,故记录一下. 广度优先搜索 有一个有向图如图a 图a 广度优先搜索的策略是: 从起始点开始遍历其邻接的节点,由此向外不断扩散. 1 ...
- 【转】数据库事务ACID以及事务隔离
本篇讲诉数据库中事务的四大特性(ACID),并且将会详细地说明事务的隔离级别. 如果一个数据库声称支持事务的操作,那么该数据库必须要具备以下四个特性: ⑴ 原子性(Atomicity) 原子性是指 ...
- Mysql中外键的 Cascade ,NO ACTION ,Restrict ,SET NULL
外键约束对子表的含义: 如果在父表中找不到候选键,则不允许在子表上进行insert/update 外键约束对父表的含义: 在父表上进行update/delete以更新或删除在子表中有一条或多条对应匹配 ...
- Linux时间子系统专题汇总
关于Linux时间子系统有两个系列文章讲的非常好,分别是WowoTech和DroidPhone. 还有两本书分别是介绍: Linux用户空间时间子系统<Linux/UNIX系统编程手册>的 ...
- SpringCloud实战-Zuul网关服务
为什么需要网关呢? 我们知道我们要进入一个服务本身,很明显我们没有特别好的办法,直接输入IP地址+端口号,我们知道这样的做法很糟糕的,这样的做法大有问题,首先暴露了我们实体机器的IP地址,别人一看你的 ...
- Spring Boot整合Quartz实现定时任务表配置
最近有个小项目要做,spring mvc下的task设置一直不太灵活,因此在Spring Boot上想做到灵活的管理定时任务.需求就是,当项目启动的时候,如果有定时任务则加载进来,生成schedule ...