
通过qemu复现路由器漏洞
目录
简介
环境搭建
固件解包
复现漏洞,IDA调试
参考资料
简介
- qemu和vmware一样,一种虚拟机软件,只不过qemu能够虚拟的平台更加丰富一些。能够虚拟很多嵌入式平台的设备。
- 工作上需要向着智能硬件方向探索,暂时用qemu模拟设备来积累经验。
- 这次是简单分析一些路由器的漏洞,mips架构。
- 当然,qemu对存储器和外设的虚拟是欠缺的,如果涉及到这些资源,可能漏洞就没法复现了
- 本次主要侧重于使用,原理方面,因为自己才接触也不敢说很清楚。
环境搭建
- 选取debian系统
- 安装binwalk
-git clone https://github.com/devttys0/binwalk.git
-按照INSTALL.md说明安装依赖库
-安装binfmt-support(用来指定某种格式的二进制文件的解释器,目前似乎没有用到)
- 安装qemu
-安装qume-user-static(用户态执行固件里面的程序,apt-get install qume-user-static)
-安装qemu、qemu-system(apt-get install qemu qemu-system,目前用到的是qemu-system)
- 配置网络,搭建网桥
-apt-get install bridge-utils uml-utilities
-修改/etc/network/interfaces内容
-修改/etc/qemu-ifup内容
我的环境搭建是按照[参考资料一]的指导来进行的。
固件解包
- 从各厂商官网提供的下载页面选取要分析的固件
- 解包命令
-Binwalk –Me 固件路径
固件解包一般比较简单。用现有的工具,能解出来就可以分析,如果解不出来,我的功力不够,没法手工提取文件系统了。
复现漏洞,IDA调试
下面两个例子是我根据[参考资料二、三]来复现的,毕竟没有实际的设备,一上来只能找一些公开的漏洞来学习。
用户模式
这个例子是根据[参考资料二]进行的,用qemu单独运行一个程序,这个比较方便调试。
- 示例:my_cgi.cgi
- 运行脚本(见代码1)
- qemu-mips-static参数,-E 指定环境参数
代码1 运行脚本
#!/bin/bash

INPUT="$1"

LEN=$(echo -n "$INPUT" | wc -c)

PORT=""

if [ "$LEN" == "" ] || [ "$INPUT" == "-h" ] || [ "$UID" != "" ]

then

    echo -e "\nUsage: sudo $0 \n"

    exit

fi

cp $(which qemu-mipsel-static) ./qemu

echo "$INPUT" | chroot . ./qemu -E REQUEST_METHOD="POST" -E CONTENT_LENGTH=$LEN -E CONTENT_TYPE="application/x-www-form-urlencoded" -E REMOTE_ADDR="1.1.1.100" -g $PORT ./usr/bin/my_cgi.cgi >/dev/null
运行运行指令

图1 运行脚本等待调试
结果

图2 运行结果
这个例子运行起来还是比较简单的,把运行脚本复制到固件解开的文件系统根目录下就可以运行了。
系统模式
这个例子是根据[参考资料三]来进行的。将整个固件包解开的文件系统制作为一块硬盘镜像,然后用qemu系统模式运行一个Malta平台的linux系统内核,这样内核就可以识别到这个硬盘镜像了。
- 需要固件包解开后的整个文件系统
- 运行qemu-system命令,加载操作系统和文件系统,将固件的文件系统通过一些方式添加到系统里面(诸如ftp、以磁盘镜像格式当做第二块磁盘附加到操作系统上)
- 切换到固件根目录, 必须保证qemu模拟的系统和固件的系统架构一致
一开始我把找了个大端的固件,解压出的文件系统挂载到qemu-system运行的linux系统上了,但是用chroot切换根目录的时候,一直提示我”/bin/sh”文件格式错误。我一直以为这个文件本身有问题,一直来回倒腾。后来组长找到一个小端的固件,按照同样的方法却成功了,我才明白是机器字节序列的问题,还是经验不足啊。
按照[参考资料三]中的讲述,将解包后的文件系统制作为img格式的镜像,随后到https://downloads.openwrt.org/snapshots/trunk/malta/generic/这个网站去下载内核,最后用qemu-system指令启动。
启动指令:
qemu-system-mipsel -kernel openwrt-malta-le-vmlinux-initramfs.elf -M malta -net nic,vlan=0,macaddr=12:22:22:22:22:22 -net tap -nographic -drive file=./share.img
-kernel参数指定了内核文件
-M参数指定了需要qemu模拟的平台
-net参数指定了网卡的mac地址
-drive参数就是指定了我们的硬盘镜像文件
-nographic告诉qemu不用另起一个界面视窗,就用当前的控制台
启动后界面:

图3 运行后命令行界面
此时,我们可以用mount -t ext4 /dev/sda /overlay/来挂载我们的路由器文件系系统了。
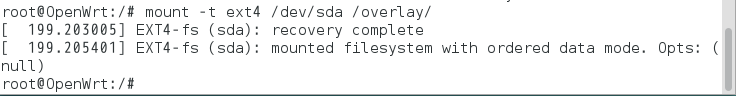
图4 挂载路由器镜像
然后用chroot /overlay/squashfs-root /bin/sh来切换根目录到路由器文件系统。

图5 切换根目录
运行igdmptd
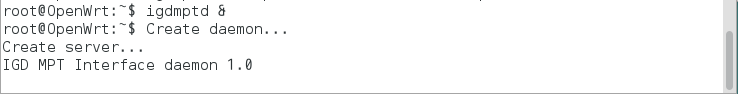
图6 运行igdmptd
另起一个控制台用来验证漏洞

图7 验证漏洞
参考资料
[一] 详细的路由器漏洞分析环境搭建教程
http://bbs.pediy.com/showthread.php?t=212369
[二] sql注入漏洞
http://xdxd.love/2016/09/20/%E9%80%86%E5%90%91%E8%B7%AF%E7%94%B1%E5%99%A8%E5%9B%BA%E4%BB%B6%E4%B9%8B%E5%8A%A8%E6%80%81%E8%B0%83%E8%AF%95/
[三] 磊科igdmptd漏洞
http://m.77169.net/HTML/226392.html
通过qemu复现路由器漏洞的更多相关文章
- kvm qemu ,ubuntu debian rootfs 通过qemu复现路由器漏洞
KVM https://www.toutiao.com/i6264303973256135170/?tt_from=weixin&utm_campaign=client_share&t ...
- 路由器漏洞复现分析第三弹:DVRF INTRO题目分析
这个项目的目的是来帮助人们学习X86_64之外其他架构环境,同时还帮助人们探索路由器固件里面的奥秘. 本文通过练习DVRF 中INTRO 部分的题目来学习下MIPS 结构下的各种内存攻击. DVRF: ...
- 通过CVE-2017-17215学习路由器漏洞分析,从入坑到放弃
1.基本信息: 2017/11/27,Check Point 软件技术部门报告了一个华为 HG532 产品的远程命令执行漏洞(CVE-2017-17215),Mirai的升级版变种中已经使用该漏洞.看 ...
- 路由器漏洞利用工具RouterSploit
路由器漏洞利用工具RouterSploit 网络中存在大量的嵌入式设备,如路由器.智能摄像头.这类设备安全防护程度较低.由于这些设备更新不方便,一旦发现漏洞,往往不能及时修复.所以,在网络渗透测试中 ...
- 每天复现一个漏洞--vulhub
phpmyadmin scripts/setup.php 反序列化漏洞(WooYun-2016-199433) 漏洞原理:http://www.polaris-lab.com/index.php/ar ...
- D-Link系列路由器漏洞挖掘入门
D-Link系列路由器漏洞挖掘入门 前言 前几天去上海参加了geekpwn,看着大神们一个个破解成功各种硬件,我只能在下面喊 6666,特别羡慕那些大神们.所以回来就决定好好研究一下路由器,争取跟上大 ...
- 路由器漏洞复现分析第二弹:CNVD-2018-01084
1月17日,CNVD公开了D-LinkDIR 615/645/815 service.cgi远程命令执行漏洞(CNVD-2018-01084),freebuf上有前辈写了一篇漏洞复现和poc的文章(h ...
- 关于路由器漏洞利用,qemu环境搭建,网络配置的总结
FAT 搭建的坑 1 先按照官方步骤进行,完成后进行如下步骤 2 修改 move /firmadyne into /firmware-analysis-toolkit navigate to the ...
- D-Link系列路由器漏洞挖掘
参考 http://www.freebuf.com/articles/terminal/153176.html https://paper.seebug.org/429/ http://www.s3c ...
随机推荐
- UnicodeEncodeError: ‘gbk’ codec can’t encode character u’\u200e’ in position 43: illegal multib
[问题] 在执行代码时,提示上述错误,源码如下: # 下载小说... def download_stoy(crawl_list,header): # 创建文件流,将各个章节读入内存 with open ...
- 【代码审计】eduaskcms_v1.0.7前台存储型XSS漏洞分析
0x00 环境准备 eduaskcms官网:https://www.eduaskcms.xin 网站源码版本:eduaskcms-1.0.7 程序源码下载:https://www.eduaskcm ...
- Web暴力破解--前端JS表单加密进行爆破
0x01 前言 常见的js实现加密的方式有:md5.base64.shal,写了一个简单的demo作为测试. 0x02 代码 login.html <!DOCTYPE HTML> < ...
- 数组名和数组名取地址&
在C中, 在几乎所有使用数组的表达式中,数组名的值是个指针常量,也就是数组第一个元素的地址. 它的类型取决于数组元素的类型: 如果它们是int类型,那么数组名的类型就是“指向int的常量指针“ ...
- Ajax 分析方法
我们如何查看到 Ajax 请求: 以 https://m.weibo.cn/u/2830678474 这个网页为例,按 F12,加载网页,然后选择资源类型为 XHR 的就可以看到 Ajax 请求了 我 ...
- 使用 PyQuery
PyQuery 用法: (1) 前面我们爬取一个网页,都是使用正则表达式来提取想要的信息,但是这种方式比较复杂,一旦有一个地方写错,就匹配不出来了,因此我们可以使用 PyQuery(2) PyQuer ...
- C#编码习惯谈
1. 避免将多个类放在一个文件里面.2. 一个文件应该只有一个命名空间,避免将多个命名空间放在同一个文件里面.3. 一个文件最好不要超过500行的代码(不包括机器产生的代码).4. 一个方法的 ...
- linux系统开机自启程序-需要-root用户 -启动 -
#!/bin/bashsh /home/hwjc/RSA/release2017-02-23/release2017-02-23/install.shsh /etc/init.d/mqtt.shifc ...
- LINUX网络之ifconfig命令与ping
ifconfig命令 网络配置 ifconfig命令被用于配置和显示Linux内核中网络接口的网络参数.用ifconfig命令配置的网卡信息,在网卡重启后机器重启后,配置就不存在.要想将上述的配置信息 ...
- npm yarn
1.从接触nodejs开始,一直就青睐于npm包管理工具,熟悉的命令以及提供的各种便利,也让自己没有想过更换为其他的:但是,有人也说过“海纳百川,方可走远”.因此还是有必要了解一下其他的包管理工具,比 ...