
asp.net core IdentityServer4 实现 implicit(隐式许可)实现第三方登录
前言
OAuth 2.0默认四种授权模式(GrantType)
- 授权码模式(authorization_code)
- 简化模式(implicit)
- 密码模式(resource owner password) credentials)
- 客户端模式(client_credentials)
本章主要介绍简化模式(implicit)
,不通过第三方应用程序的服务器,直接在浏览器中向认证服务器申请令牌,跳过了"授权码"这个步骤,因此得名。所有步骤在浏览器中完成,令牌对访问者是可见的,且客户端不需要认证。
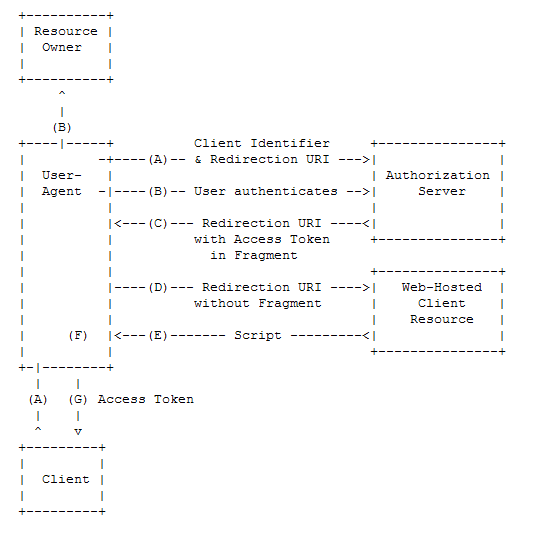
认证步骤
- 客户端携带客户端标识以及重定向URI到授权服务器;
- 用户确认是否要授权给客户端;
- 授权服务器得到许可后,跳转到指定的重定向地址,并将令牌也包含在了里面;
- 客户端不携带上次获取到的包含令牌的片段,去请求资源服务器;
- 资源服务器会向浏览器返回一个脚本;
- 浏览器会根据上一步返回的脚本,去提取在C步骤中获取到的令牌;
- 浏览器将令牌推送给客户端。
配置认证授权服务器
Package
PM> Install-package IdentityServer4 -version 2.5.3
创建一个类Config(配置要保护的资源,和可以访问的API的客户端服务器)
    public class Config

    {

        /// <summary>

        ///     定义身份资源

        /// </summary>

        /// <returns></returns>

        public static IEnumerable<IdentityResource> GetIdentityResources()

        {

            return new List<IdentityResource>

            {

                new IdentityResources.OpenId(),

                new IdentityResources.Profile(),

                new IdentityResources.Email()

            };

        }

        /// <summary>

        ///     定义授权客户端

        /// </summary>

        /// <returns></returns>

        public static IEnumerable<Client> GetClients()

        {

            return new List<Client>

            {

                new Client{

                ClientId="mvc",

                ClientName="MyClient",

                AllowedGrantTypes=GrantTypes.Implicit,

                RedirectUris = { "http://localhost:5003/signin-oidc" },//跳转登录到的客户端的地址

                 PostLogoutRedirectUris = { "http://localhost:5003/signout-callback-oidc" },//跳转登出到的客户端的地址

                AllowedScopes = new List<string>

                {

                    IdentityServerConstants.StandardScopes.OpenId,

                    IdentityServerConstants.StandardScopes.Profile,

                    IdentityServerConstants.StandardScopes.Email

                 },

                RequireConsent=false

                }

            };

        }

    }
配置Startup
再走到ConfigureServices方法注入IdentityServer4服务
 services.AddIdentityServer()

                .AddDeveloperSigningCredential()

                .AddInMemoryIdentityResources(Config.GetIdentityResources())

                .AddInMemoryClients(Config.GetClients())

                .AddTestUsers(TestUsers.Users);
在Configure方法中添加IdentityServer4服务中间件
app.UseIdentityServer();
新建客户端
配置Startup
再走到ConfigureServices方法注入IdentityServer4服务
        JwtSecurityTokenHandler.DefaultInboundClaimTypeMap.Clear();

            services.AddAuthentication(options =>

            {

                options.DefaultScheme = "Cookies";

                options.DefaultChallengeScheme = "oidc";

            })

      .AddCookie("Cookies")

      .AddOpenIdConnect("oidc", options =>

      {

          options.Authority = "http://localhost:5004";

          options.RequireHttpsMetadata = false;

          options.ClientId = "mvc";

          options.SaveTokens = true;

          options.GetClaimsFromUserInfoEndpoint = true;

      });
在Configure方法中添加认证服务中间件
app.UseAuthentication();
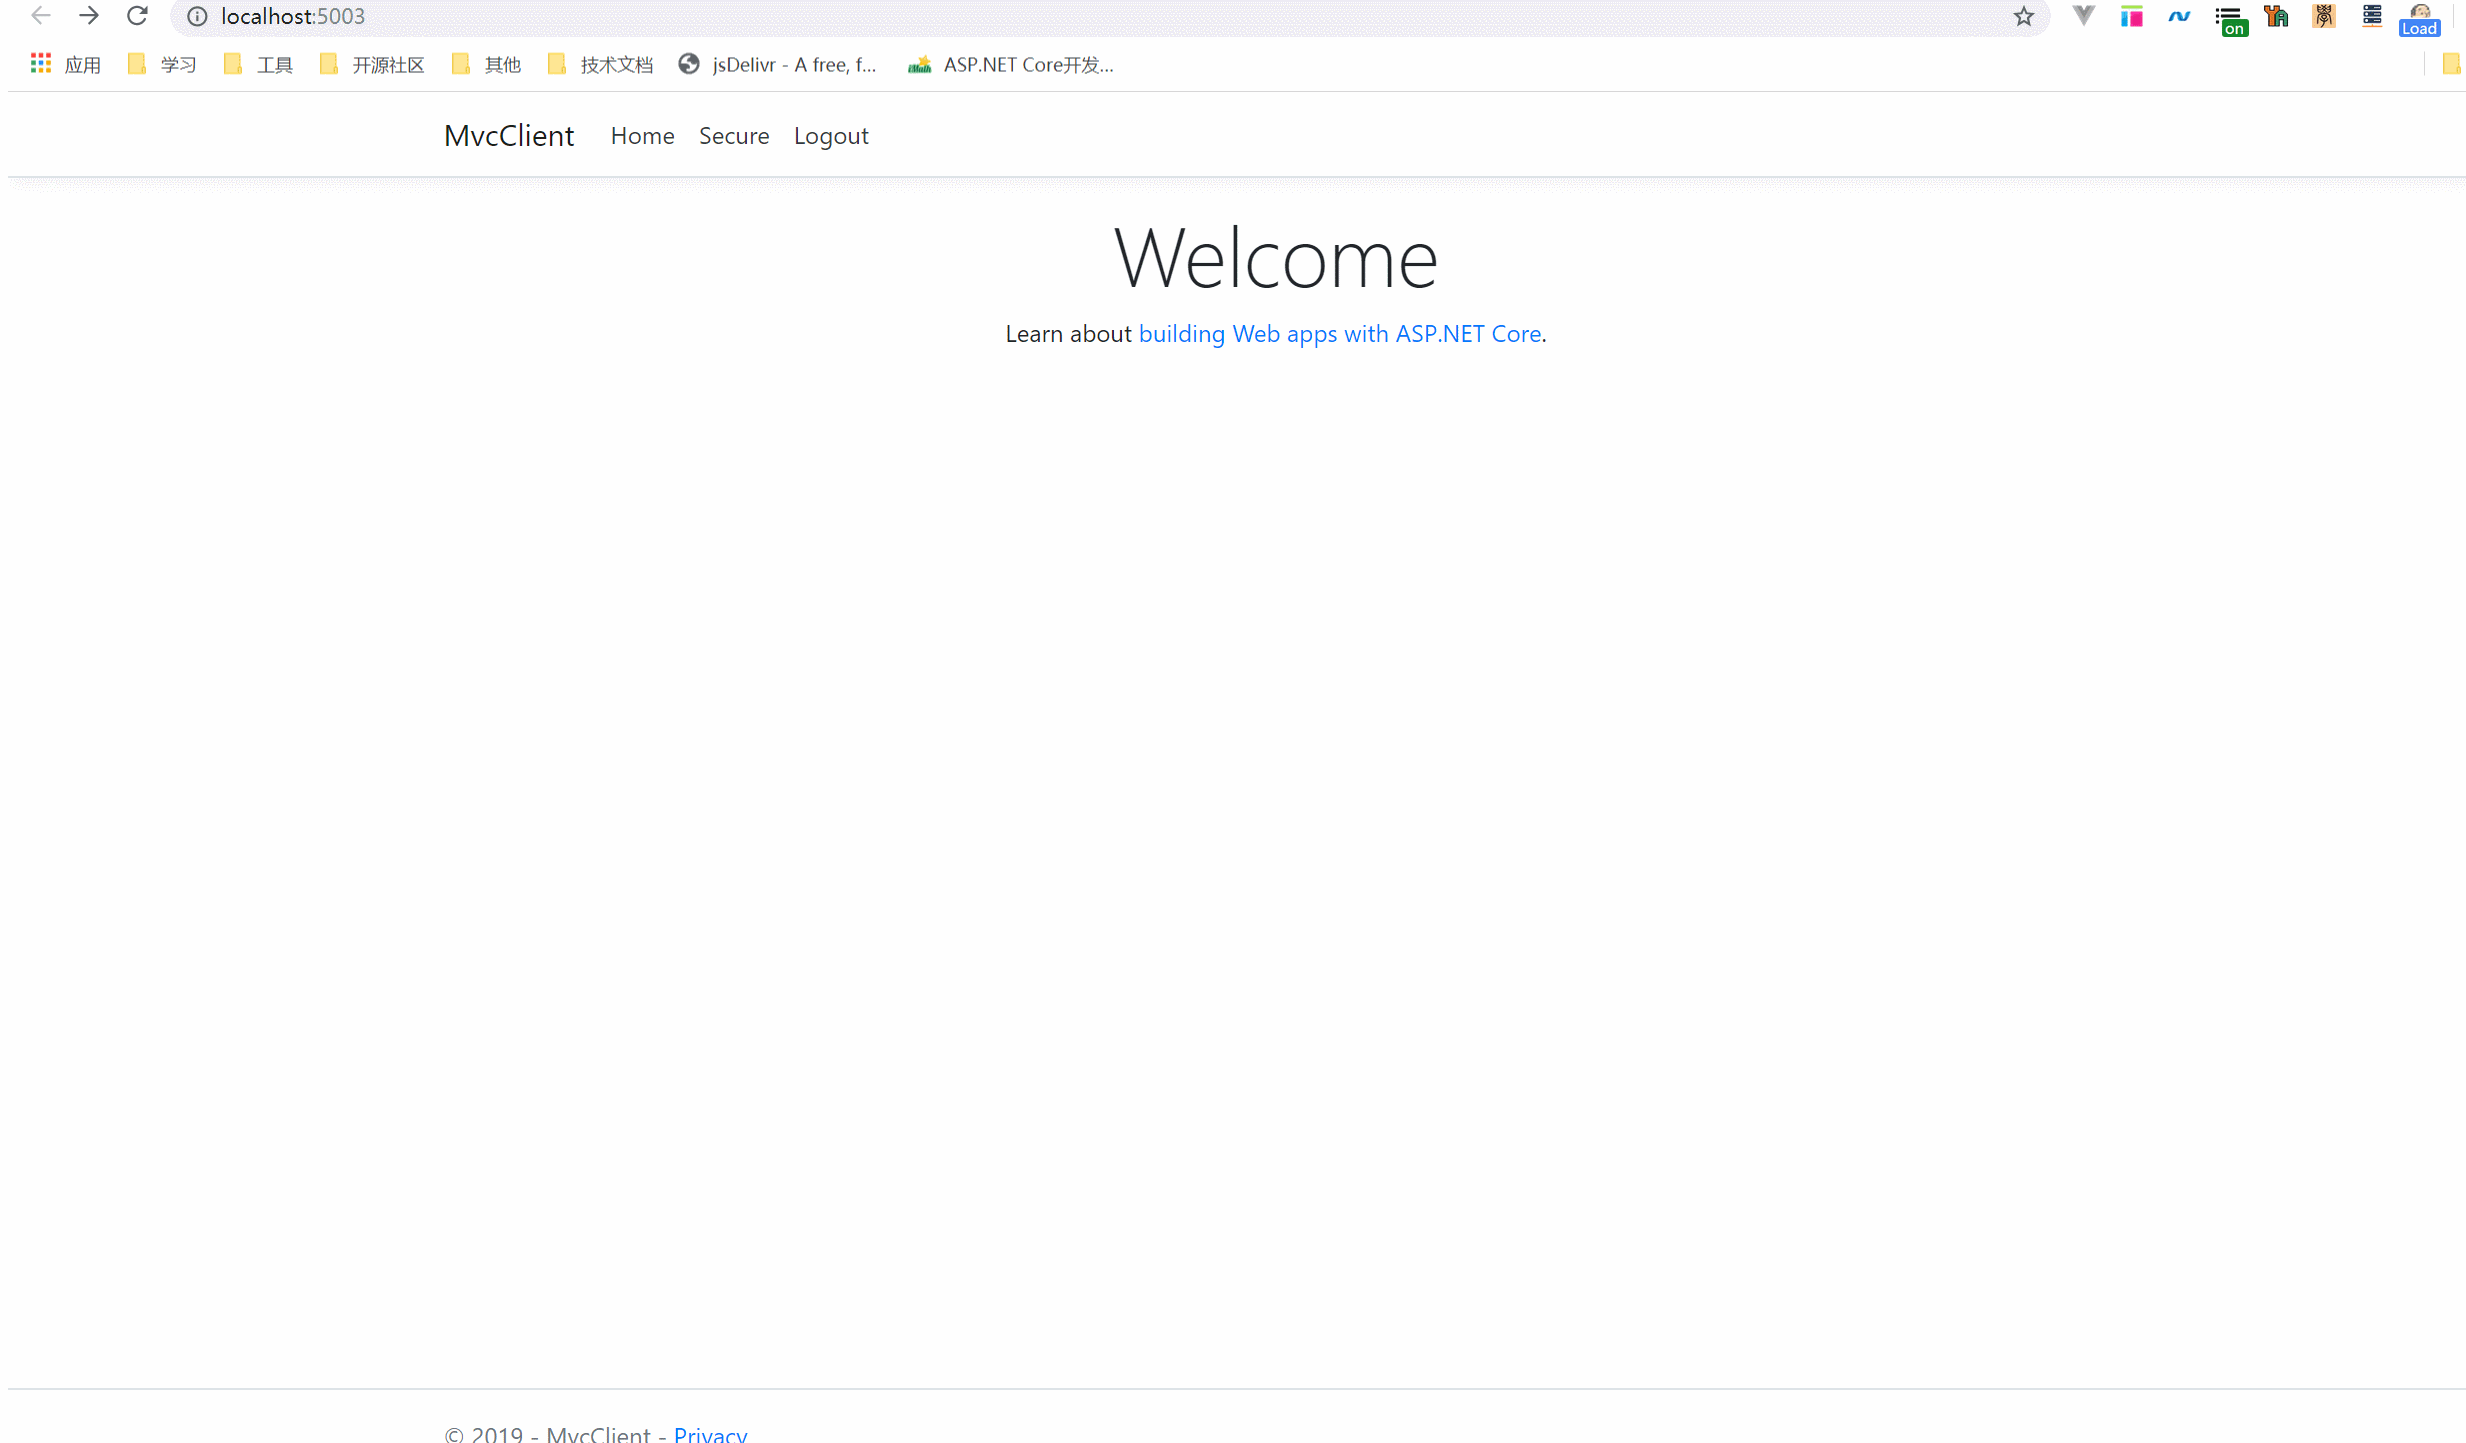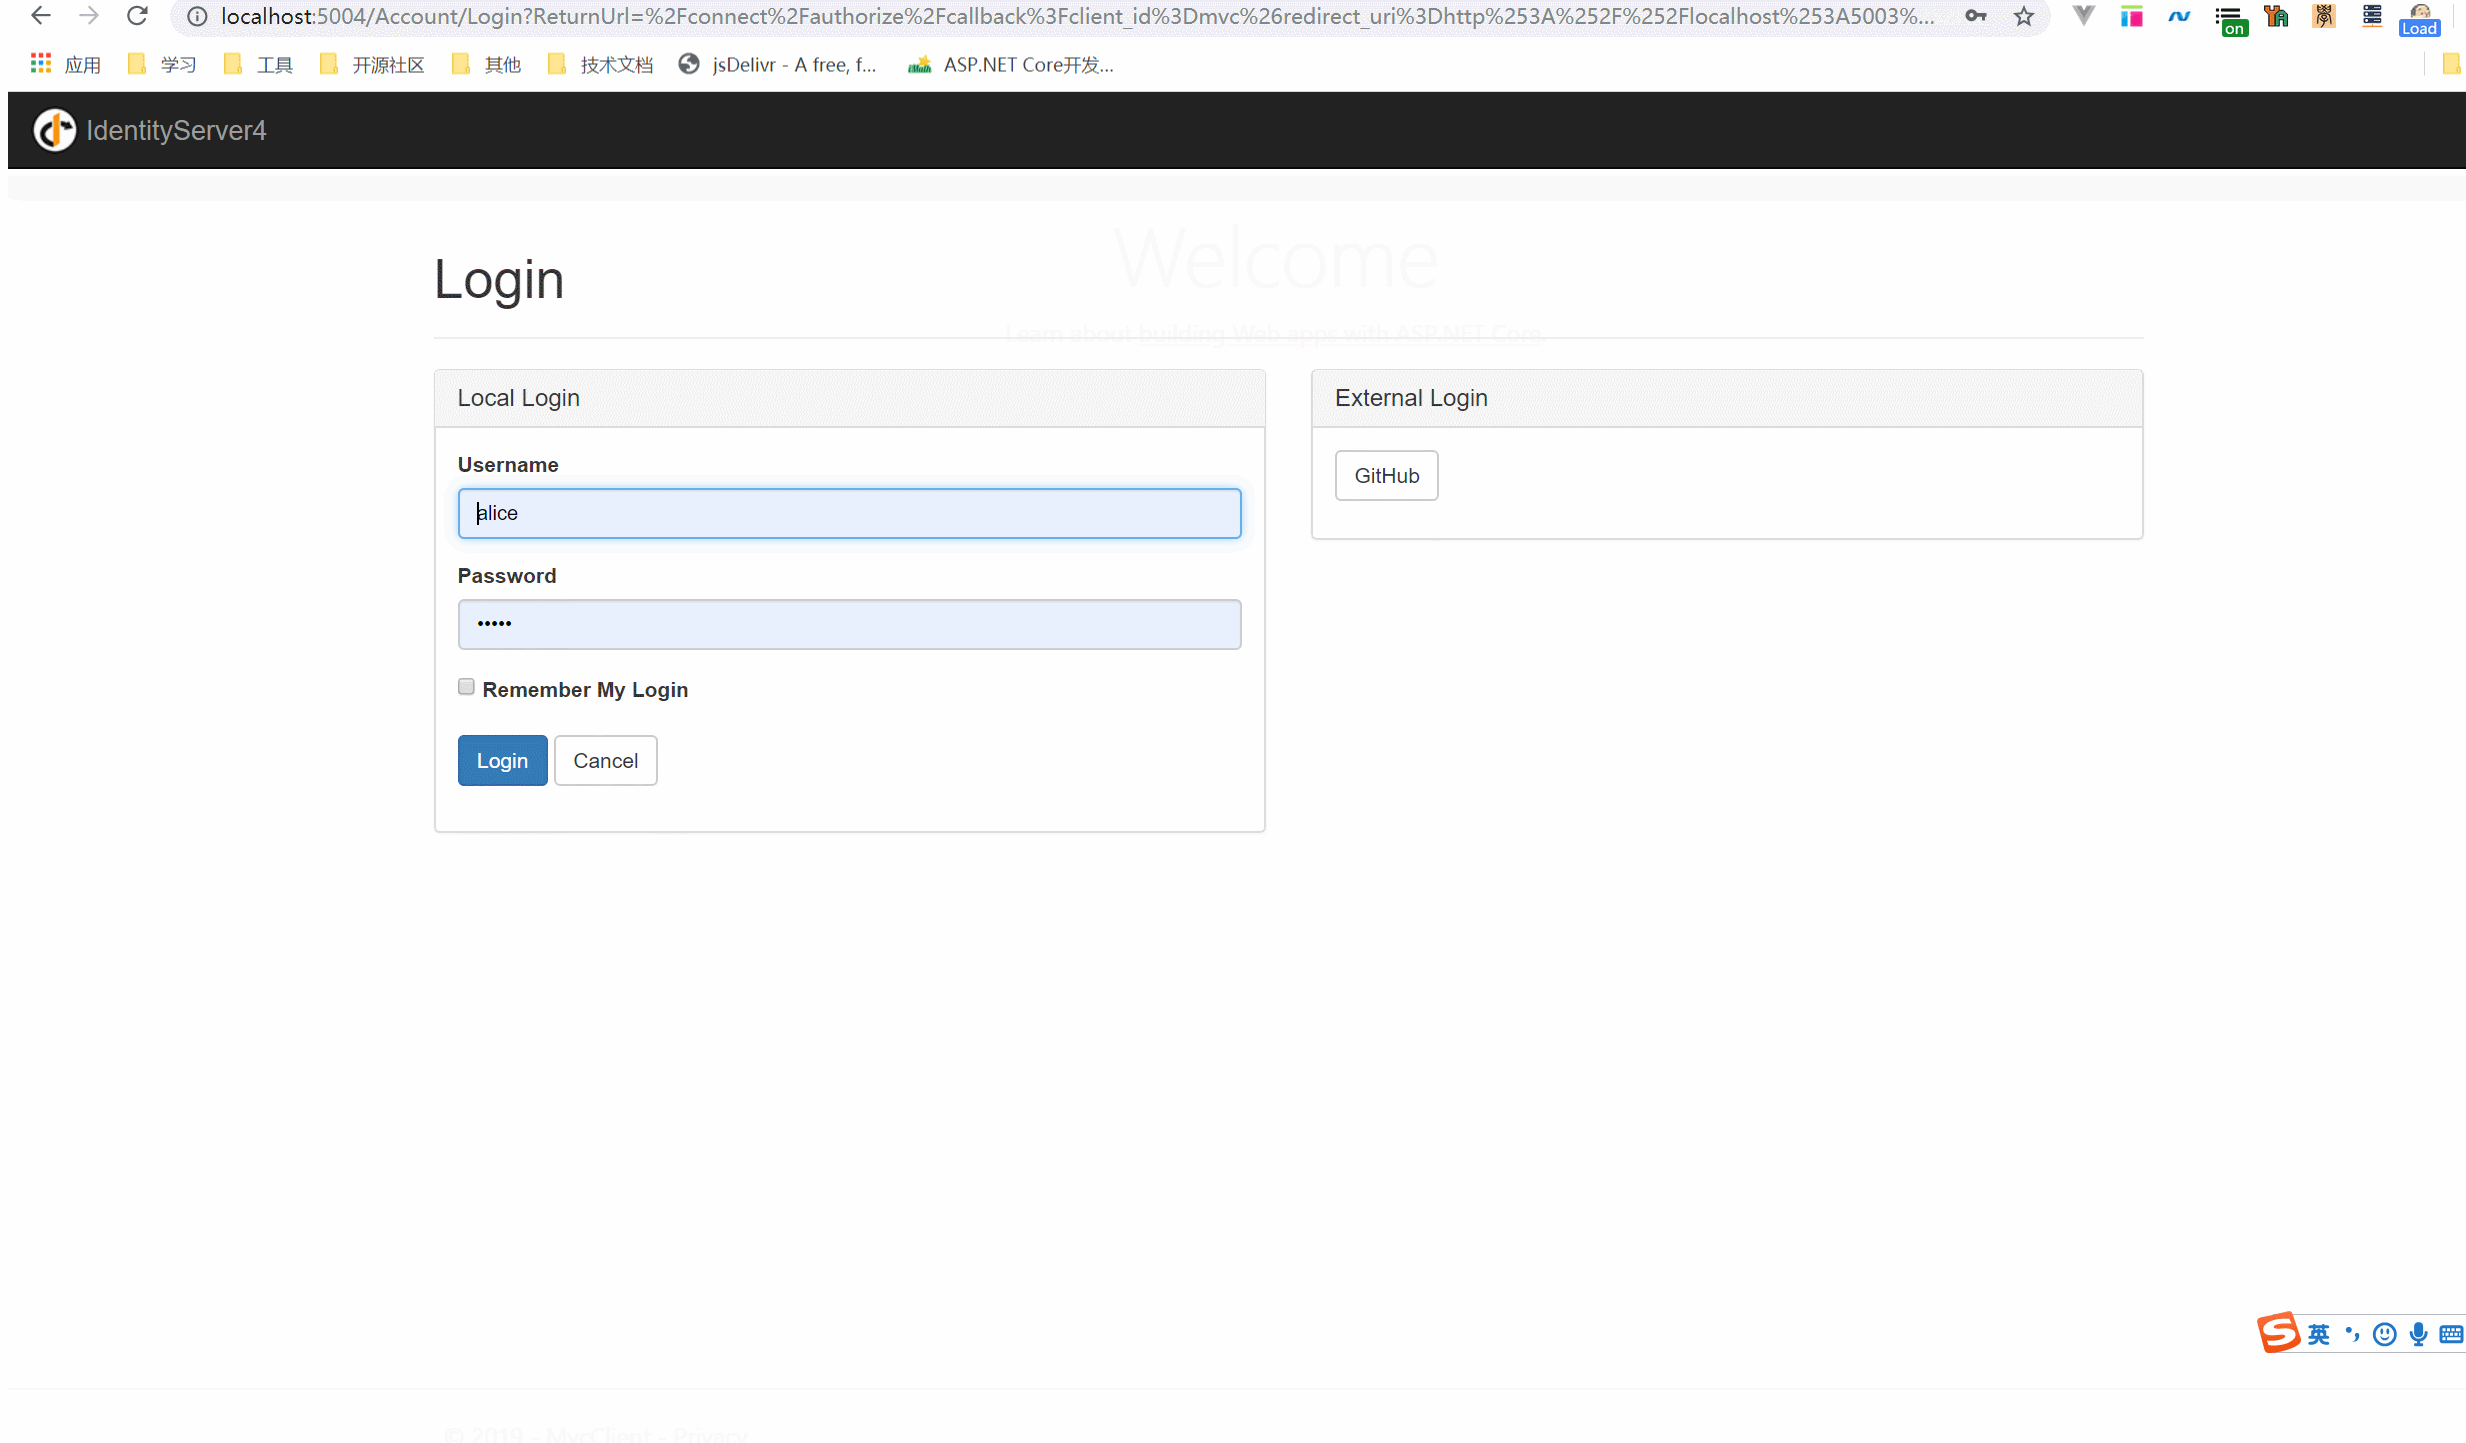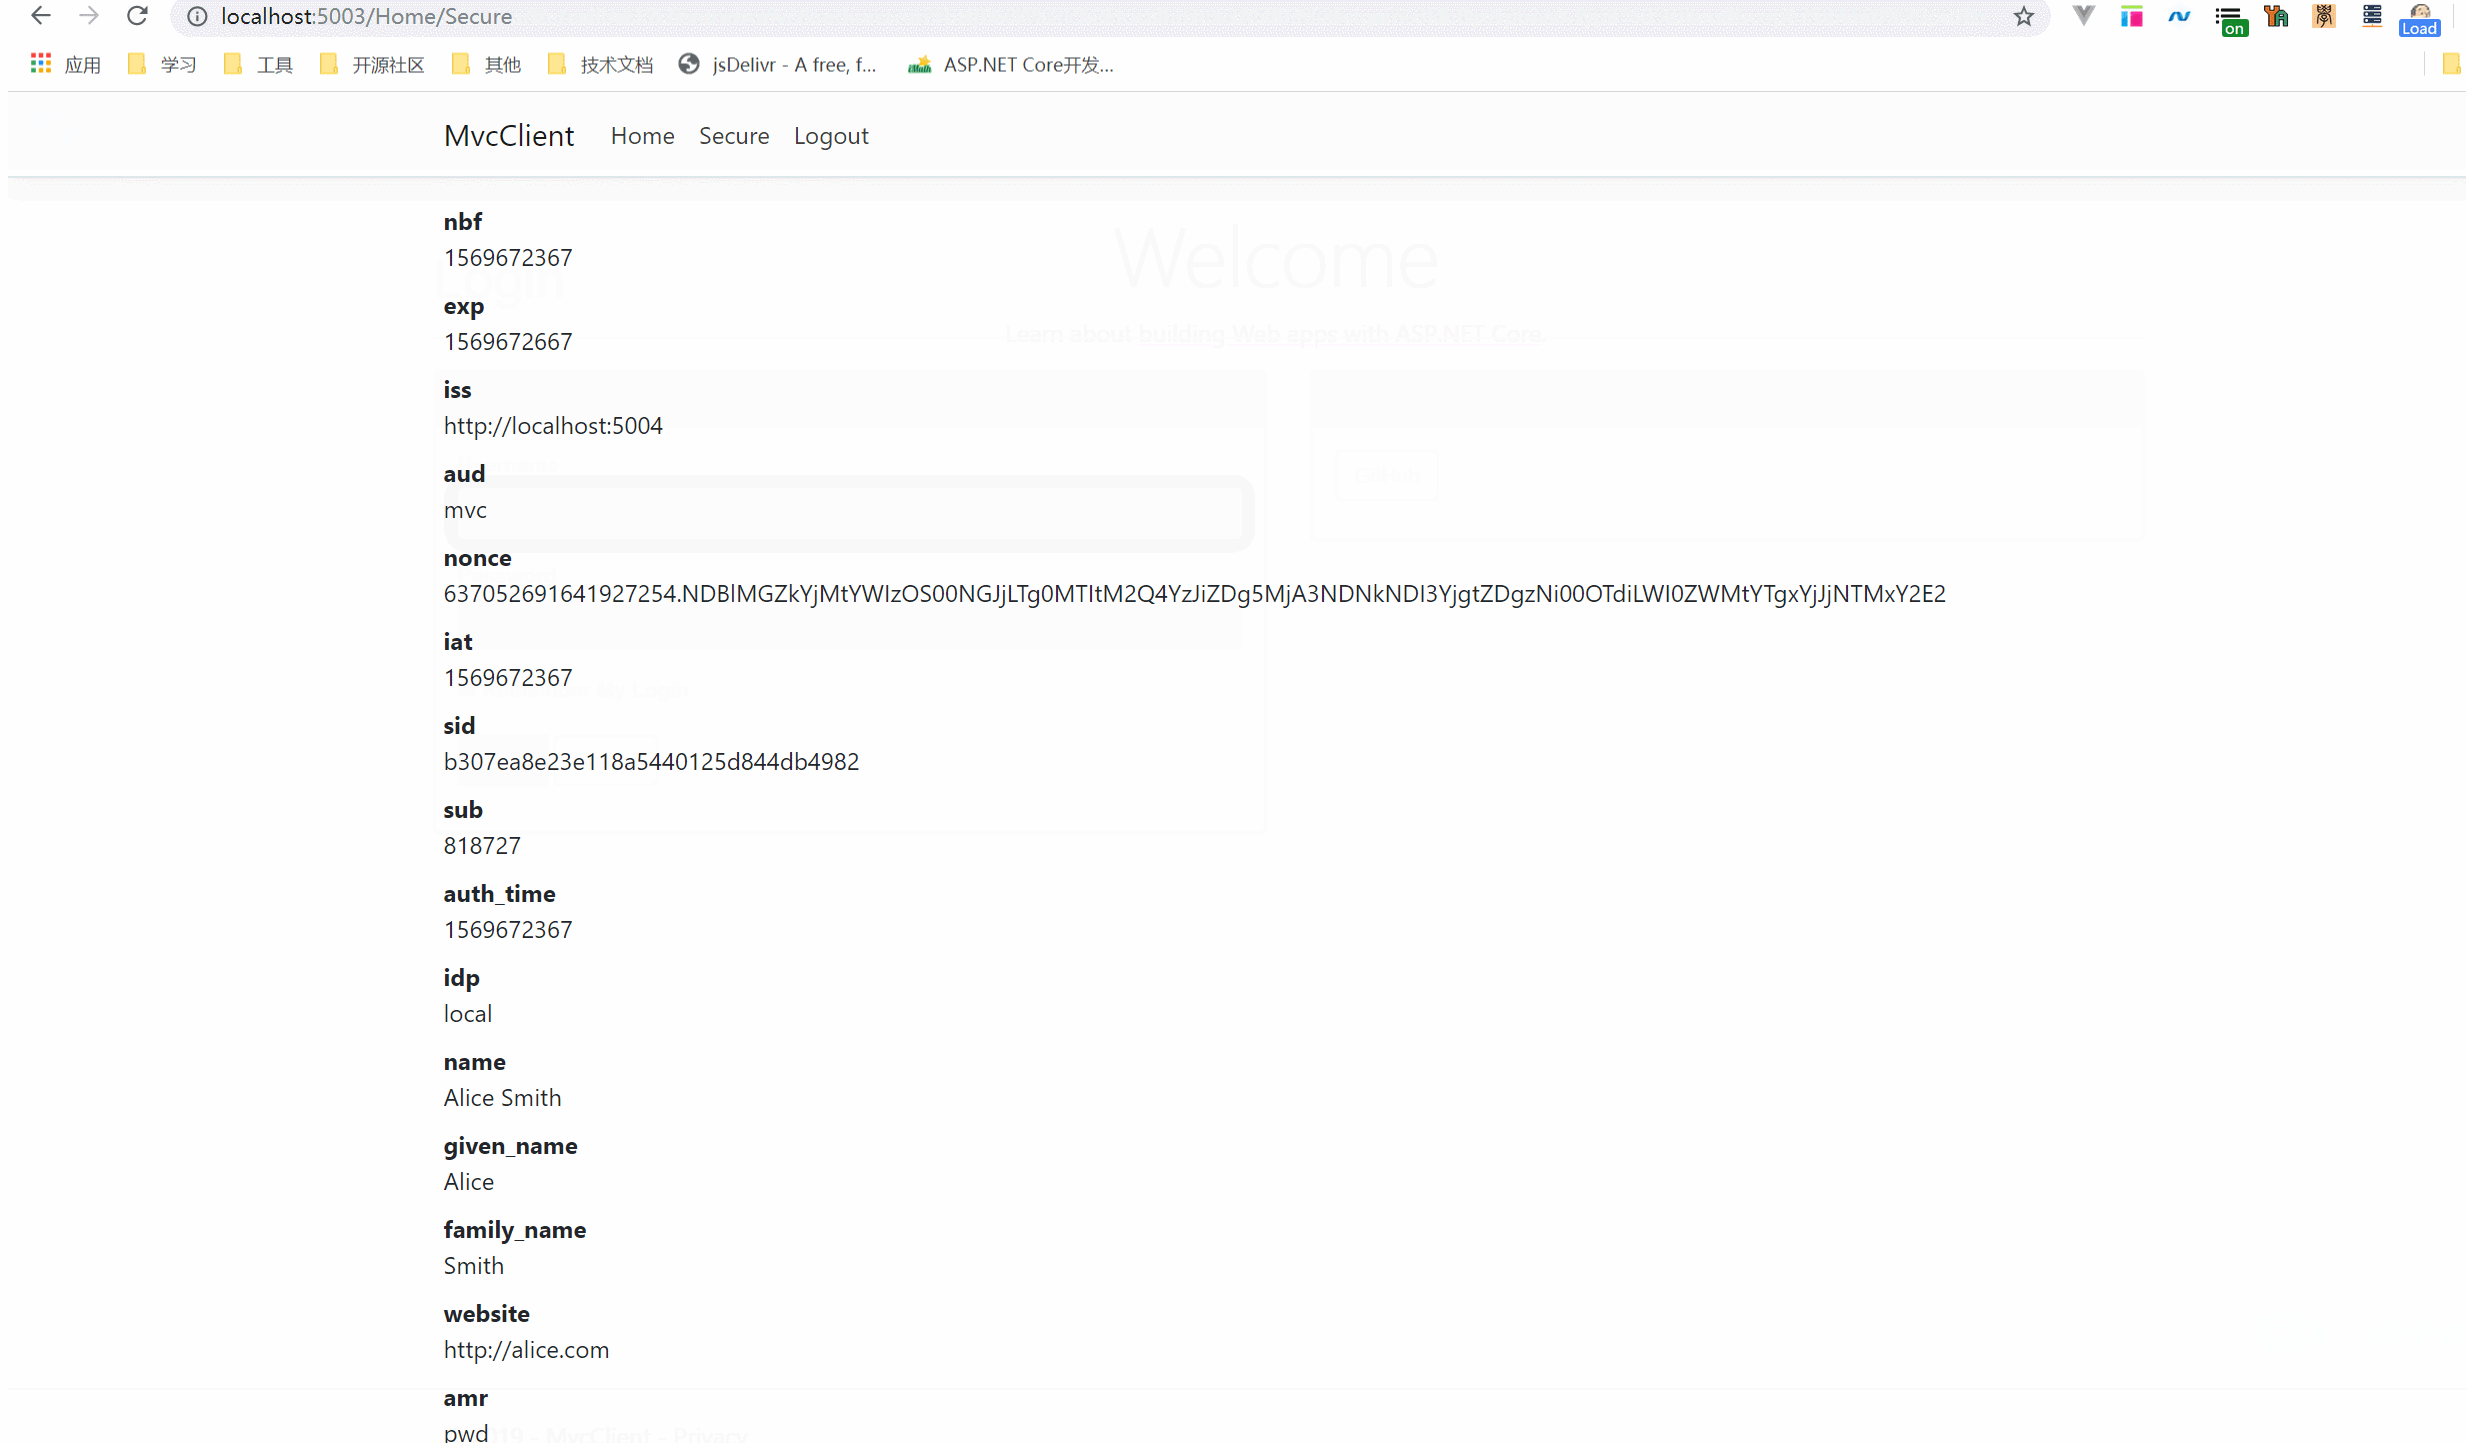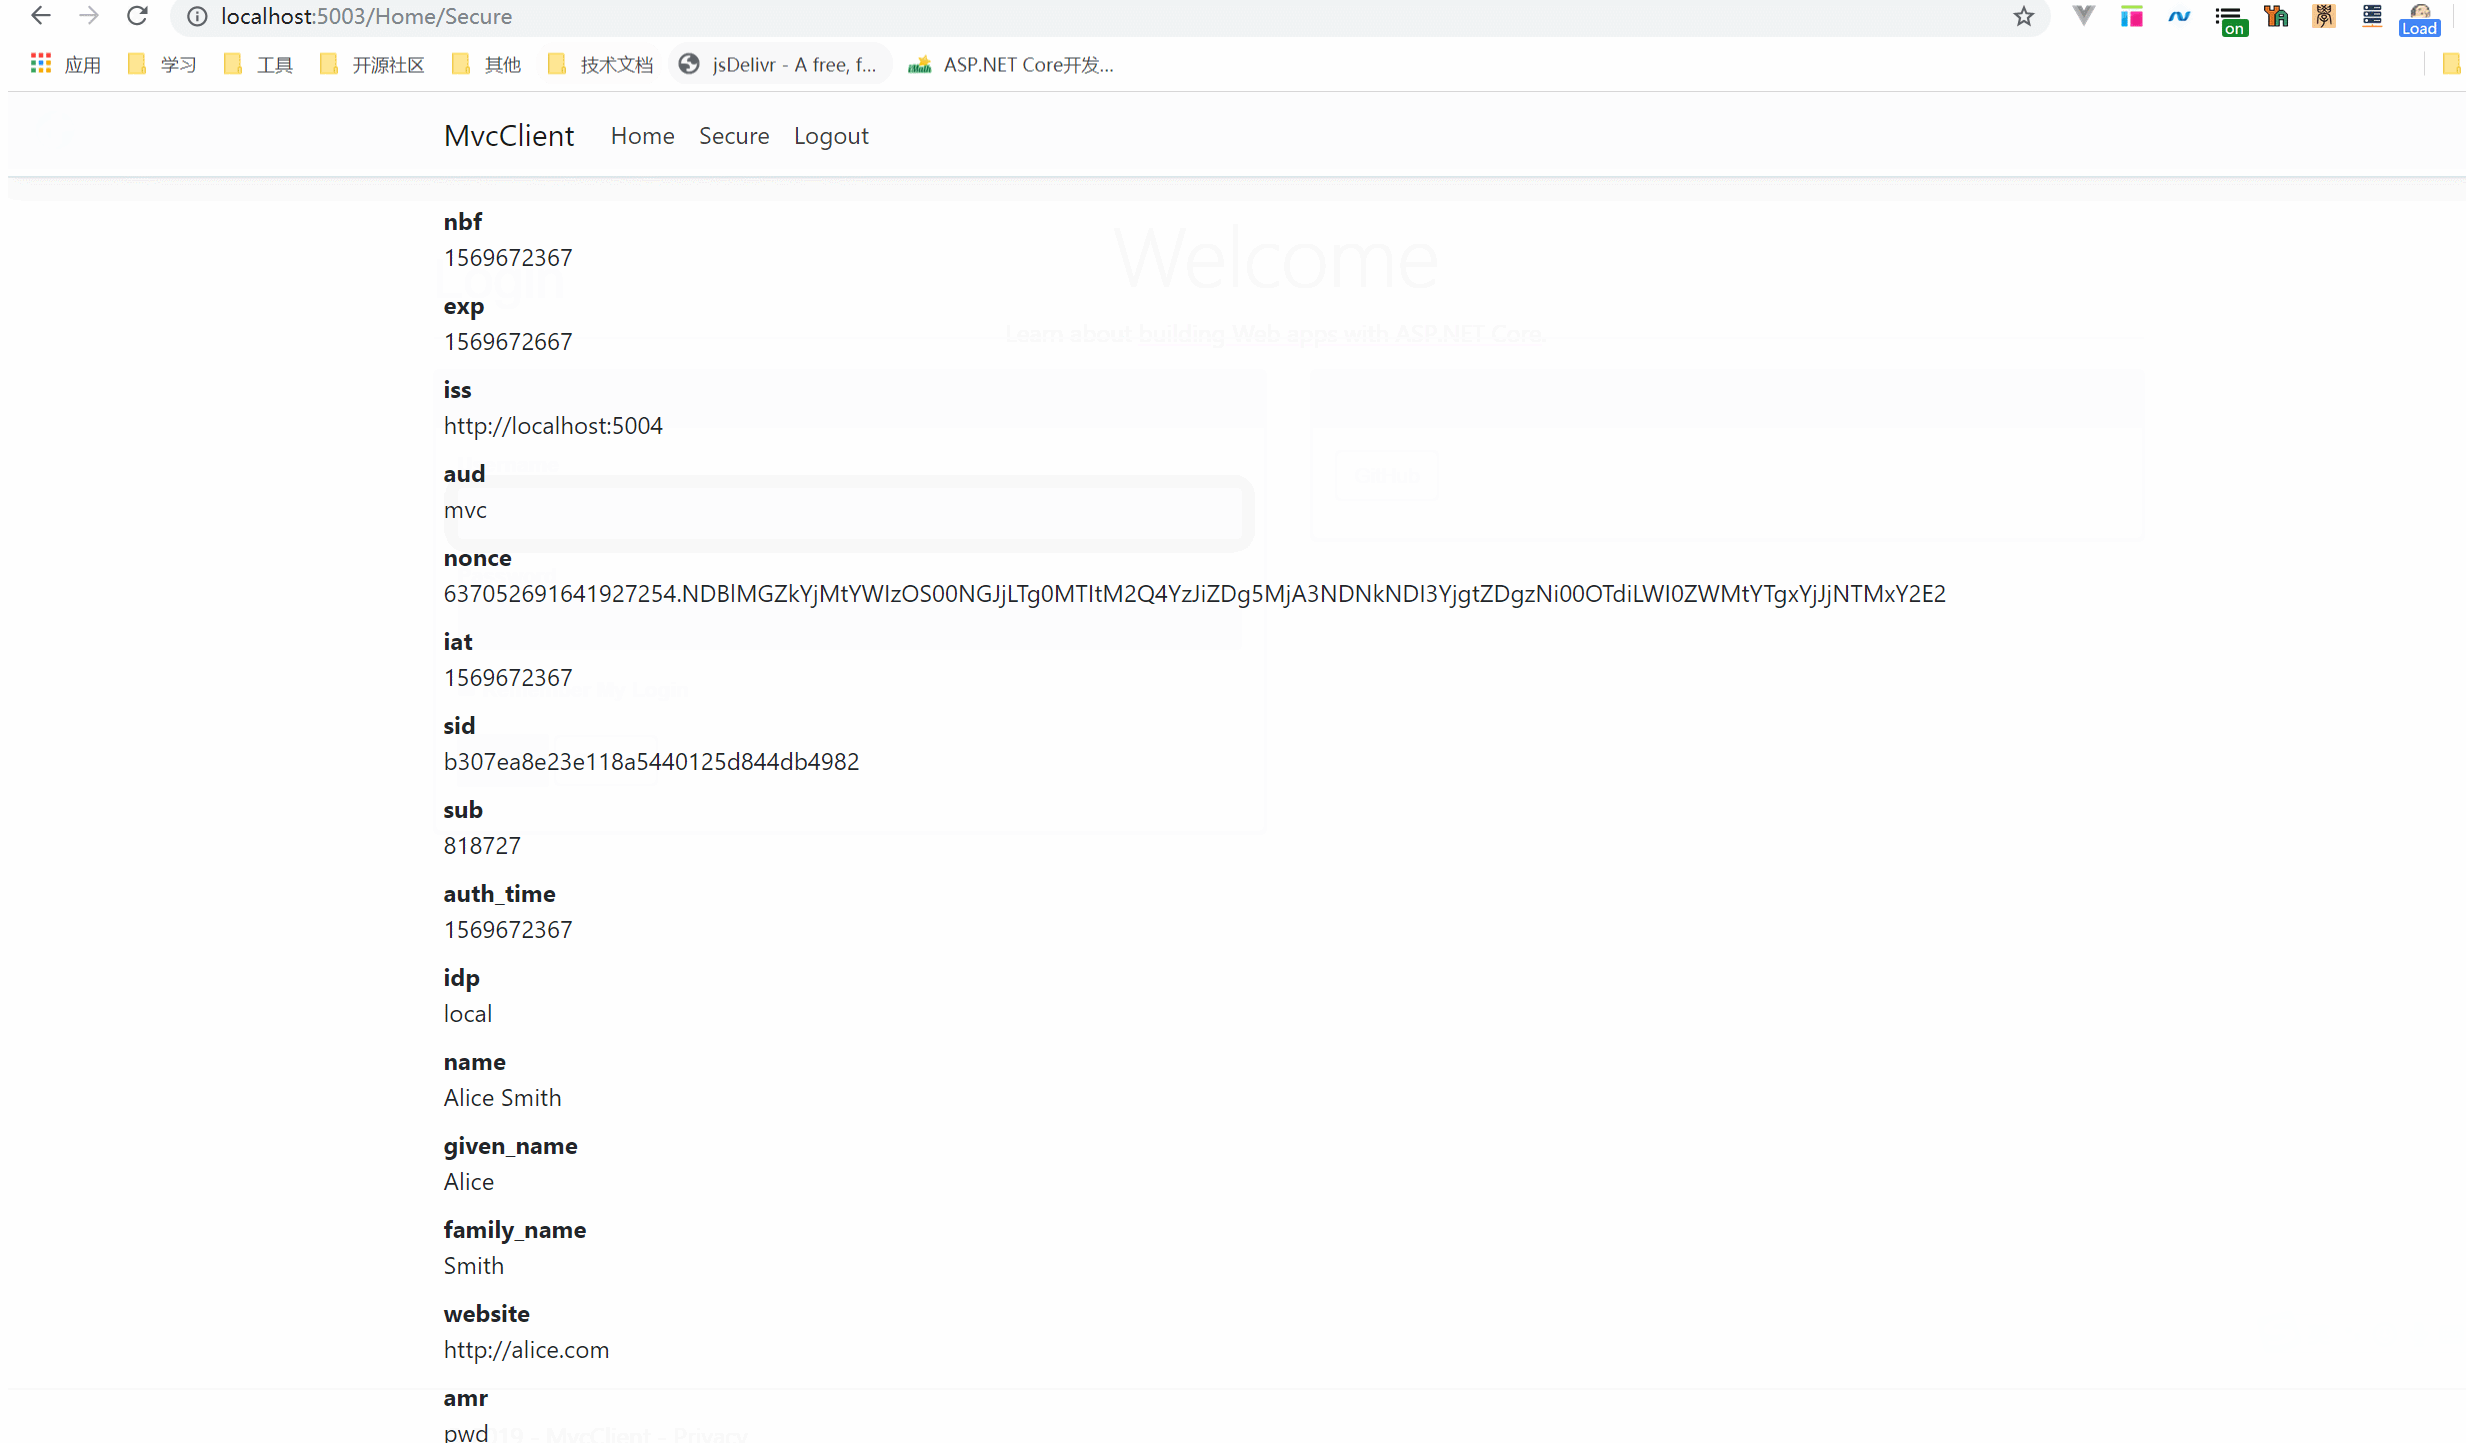
Run
添加第三方快捷登录(github)
在授权服务器ConfigureServices注入
直接贴代码吧
        public void ConfigureServices(IServiceCollection services)

        {

            services.AddMvc();

            services.AddIdentityServer()

                .AddDeveloperSigningCredential()

                .AddInMemoryIdentityResources(Config.GetIdentityResources())

                .AddInMemoryClients(Config.GetClients())

                .AddTestUsers(TestUsers.Users);

            services.AddAuthentication().AddGitHub(options =>

            {

                options.SignInScheme = IdentityServerConstants.ExternalCookieAuthenticationScheme;

                options.ClientId = "your client";

                options.ClientSecret = "your Secret";

            });

        }
Run
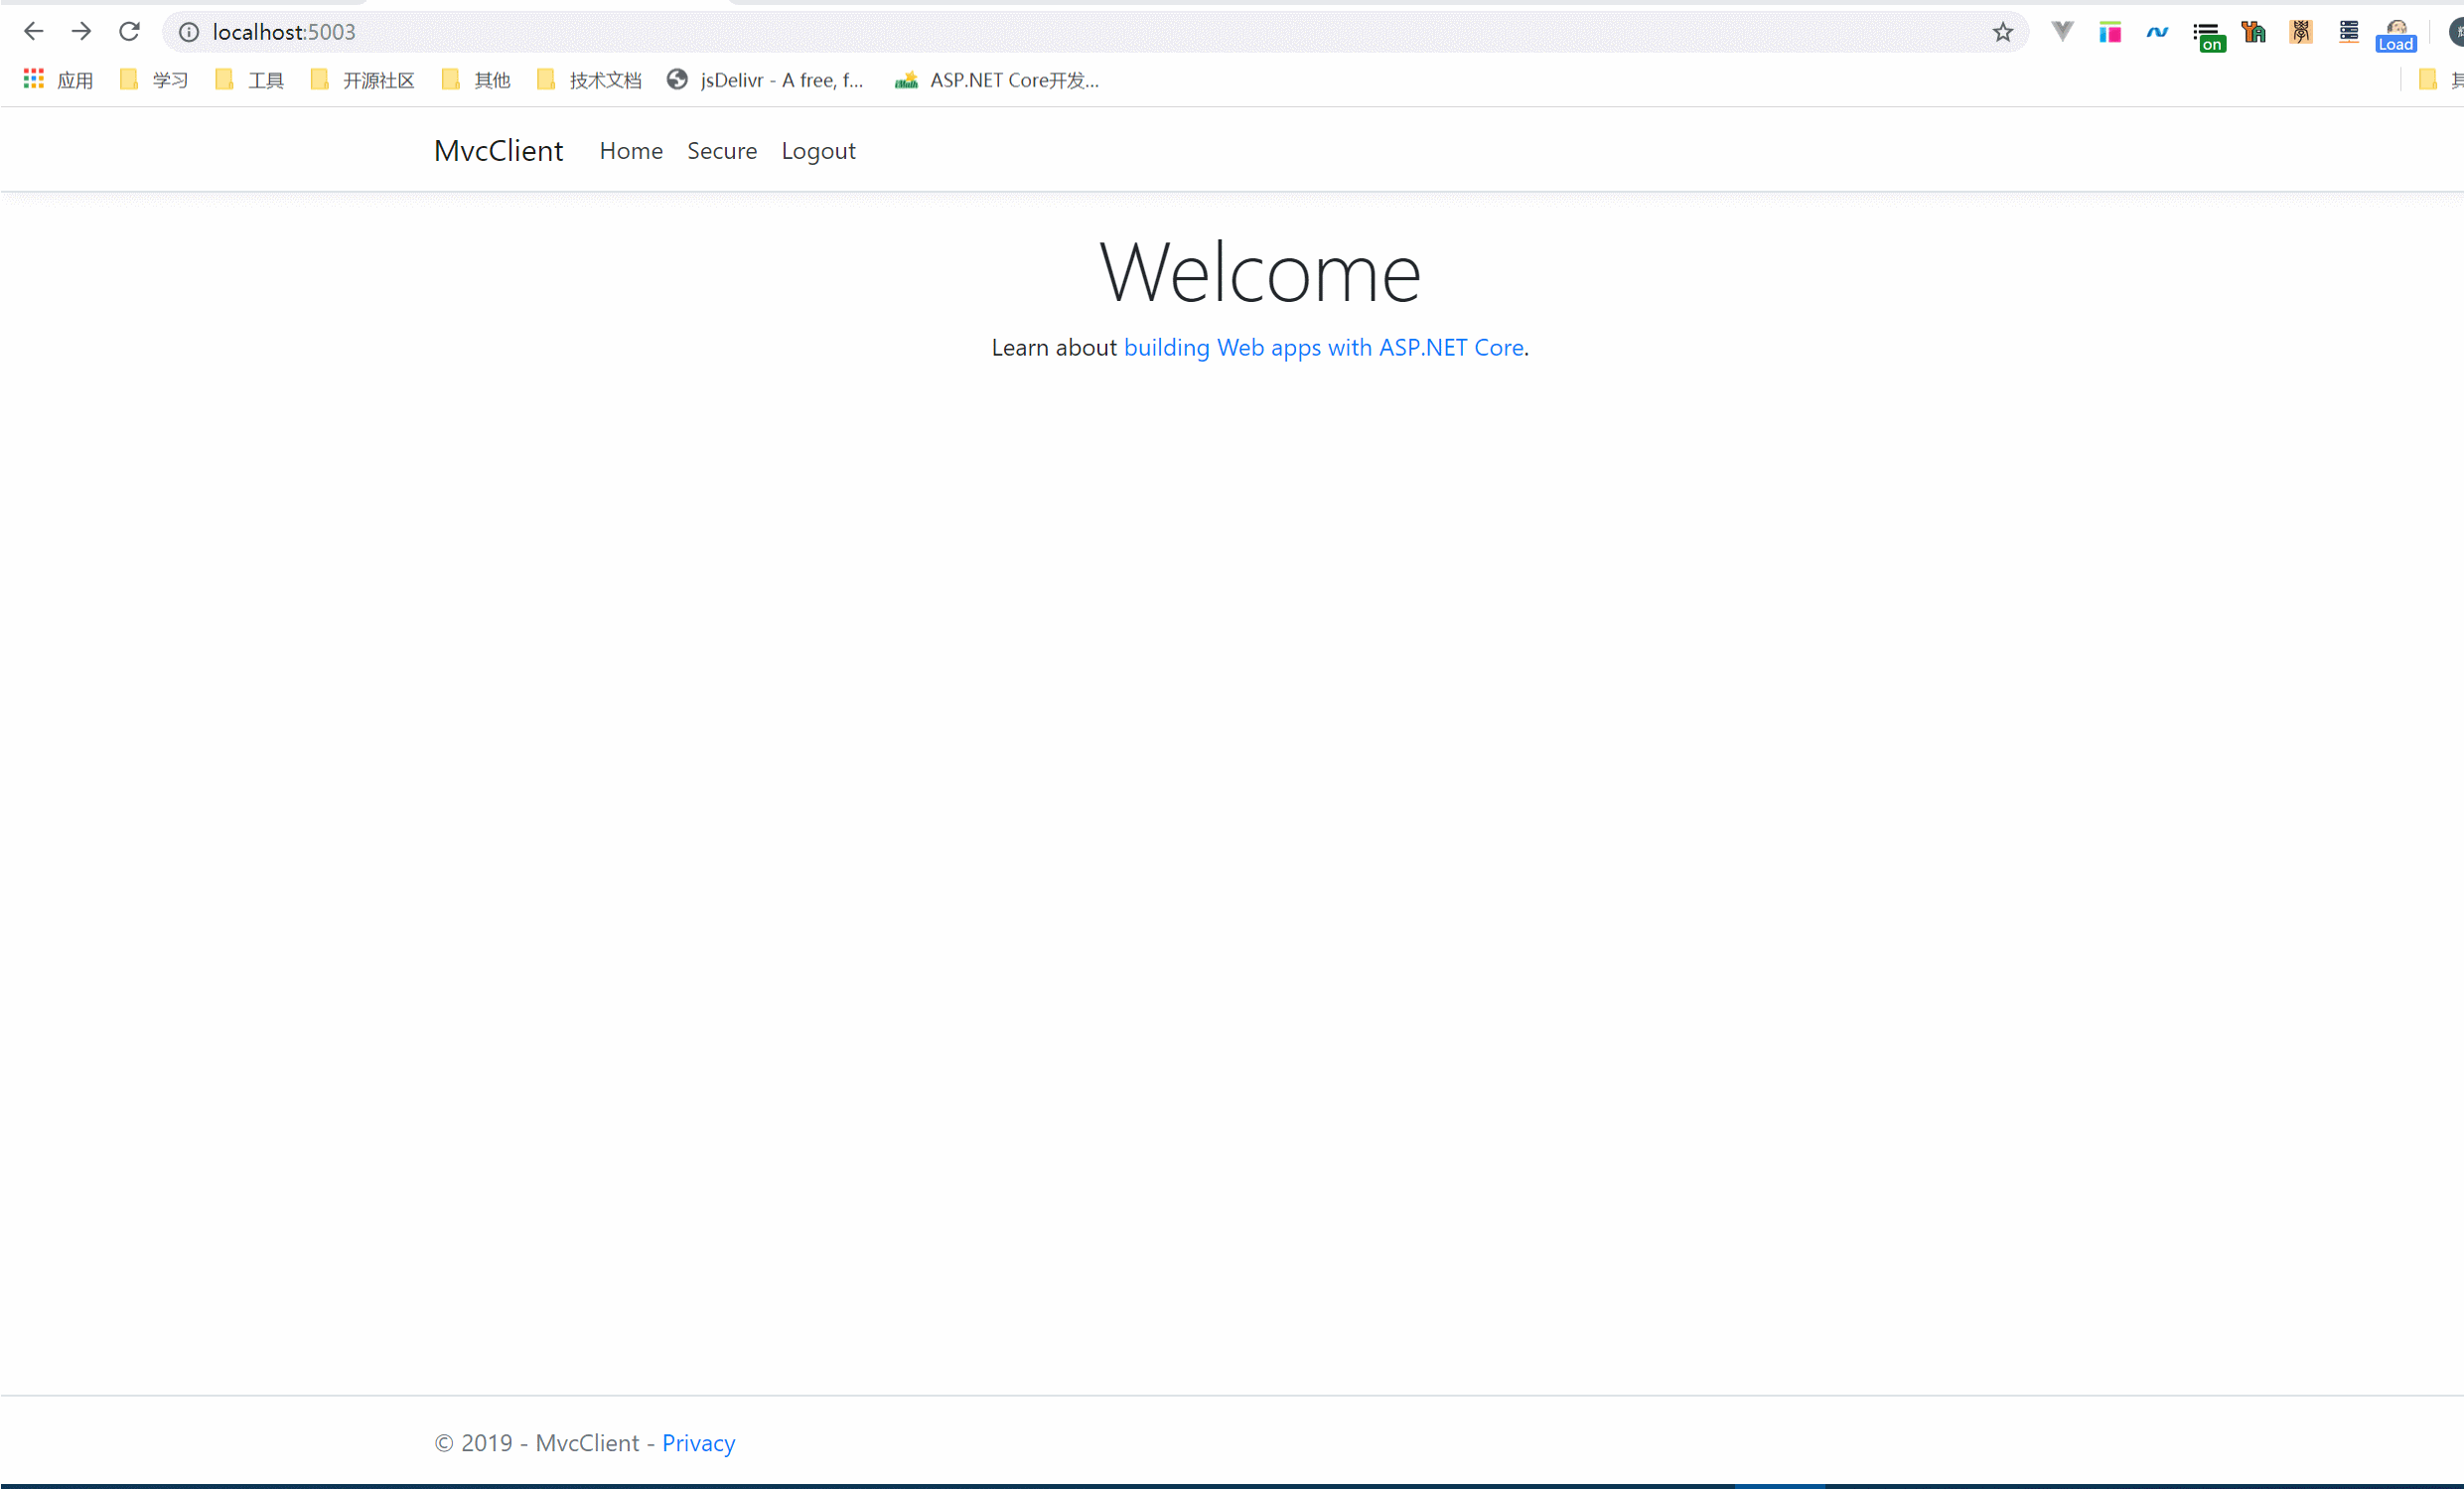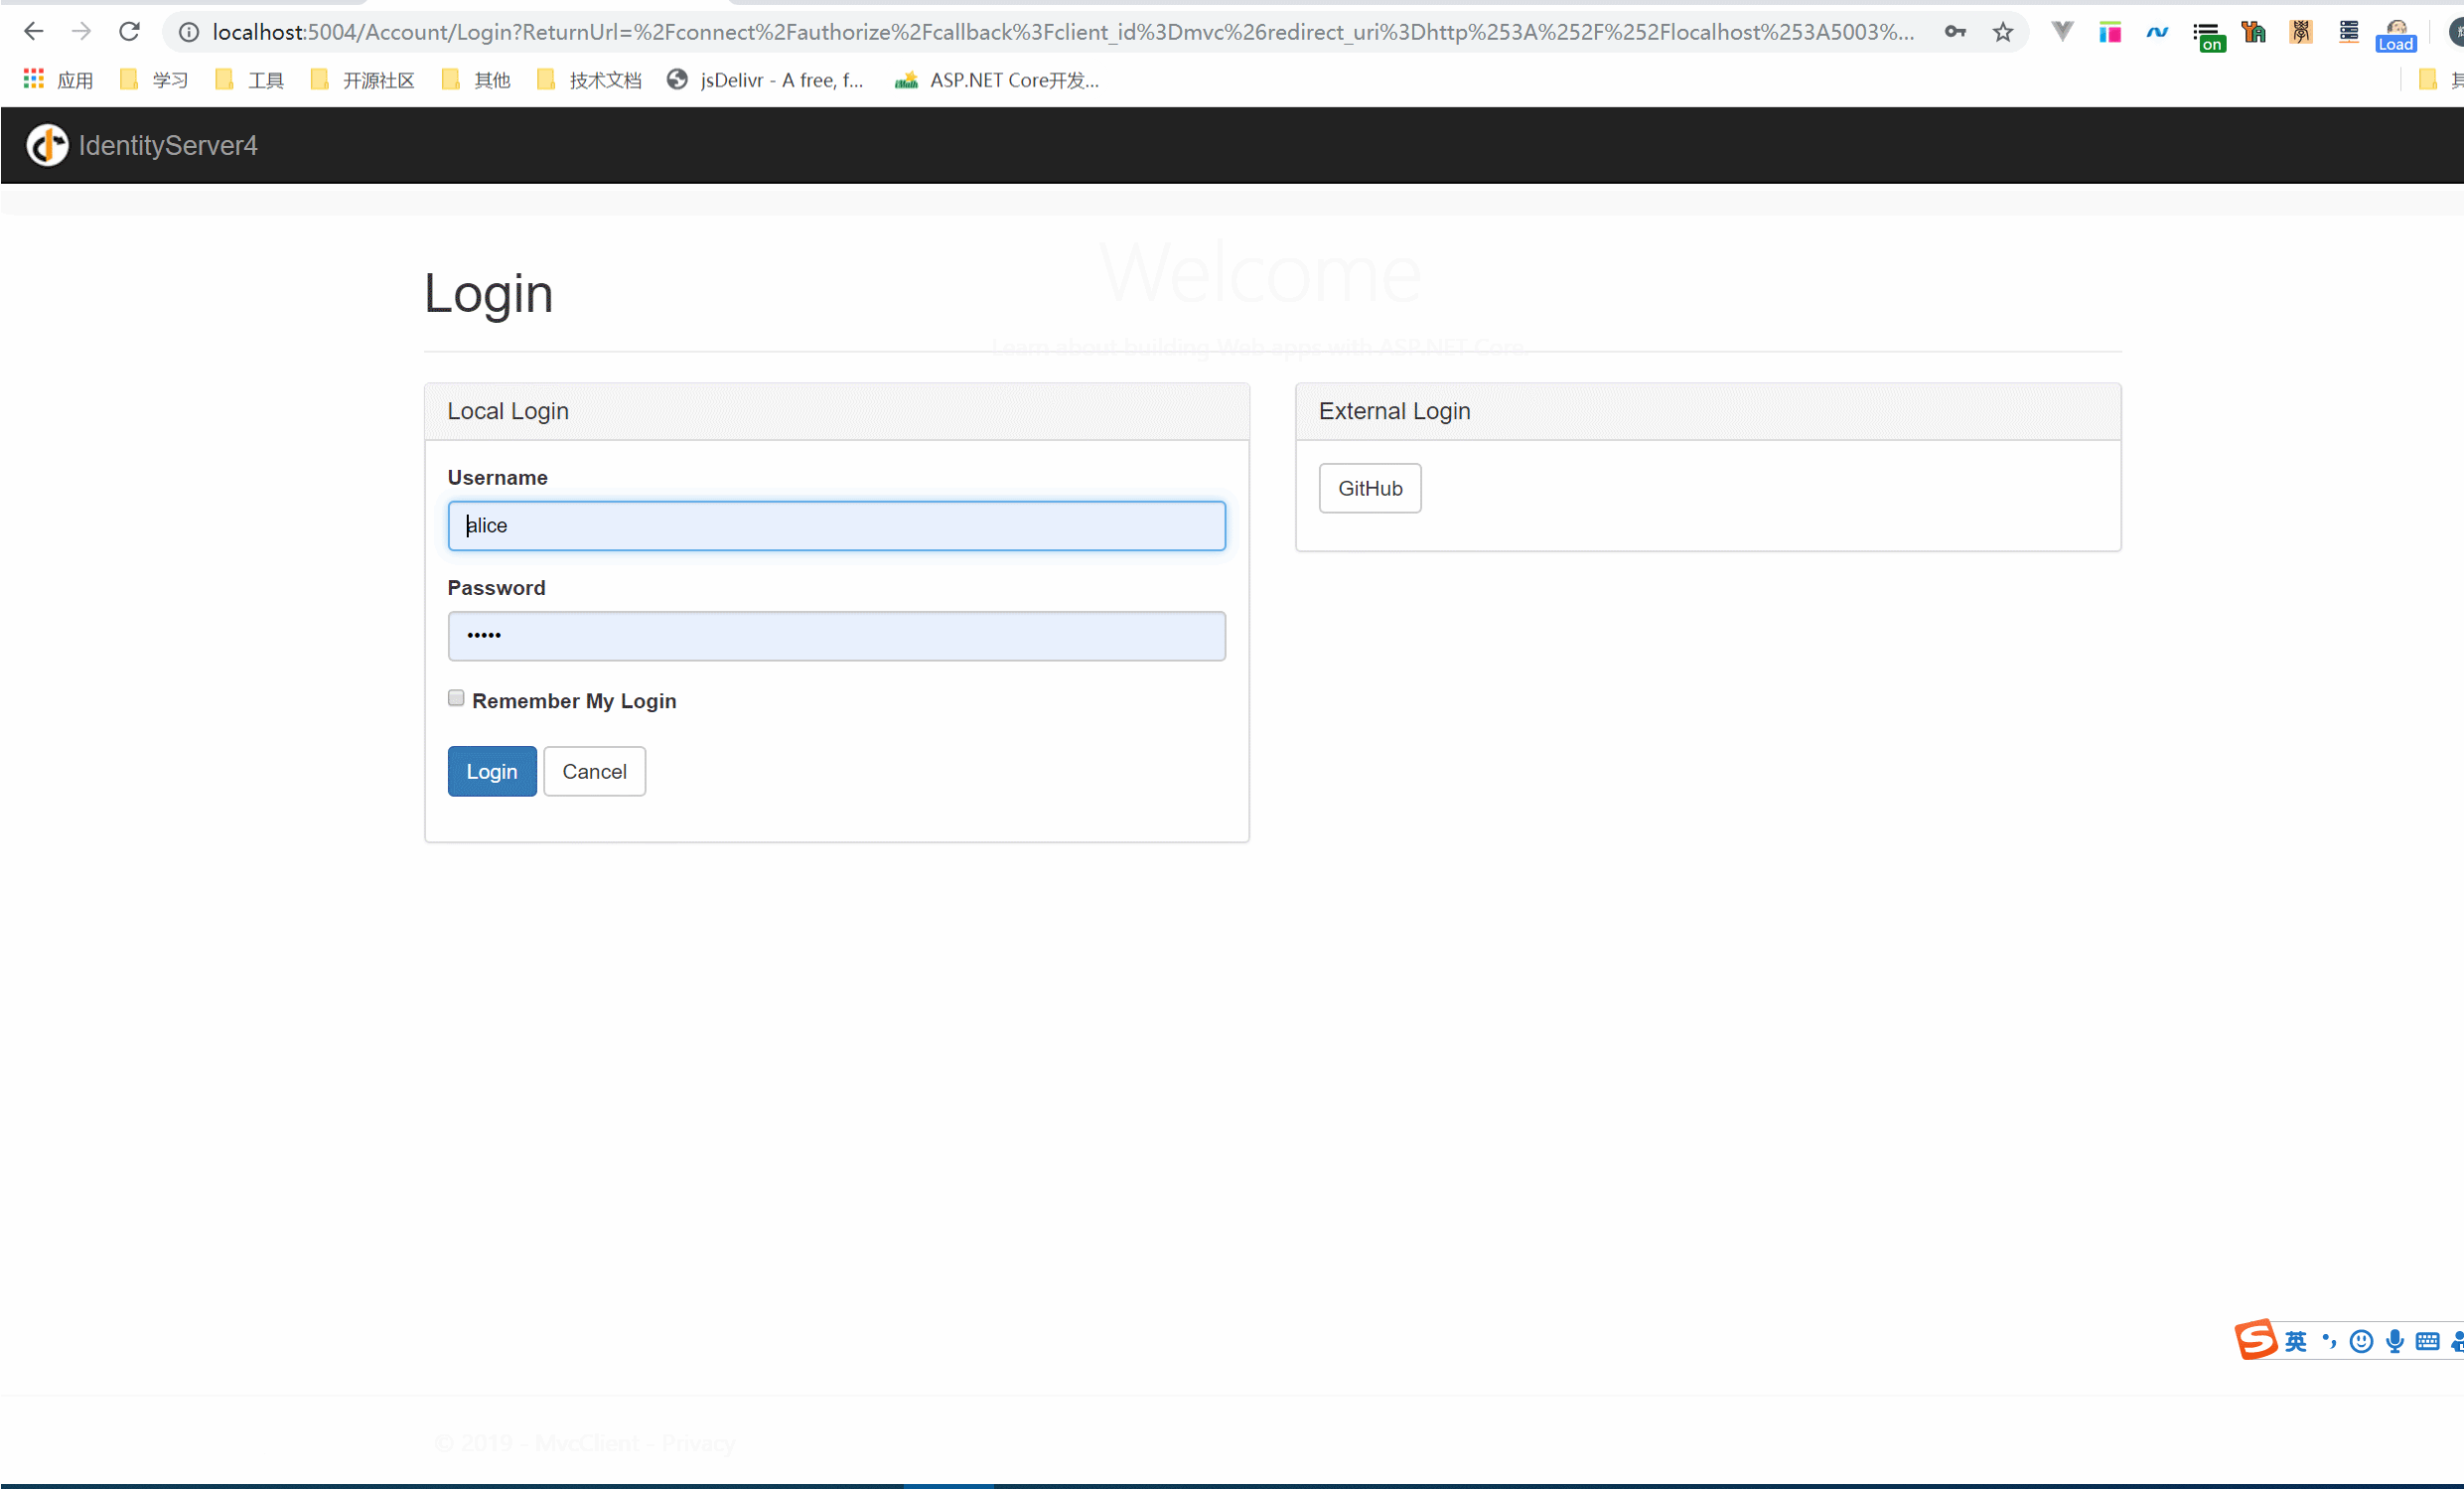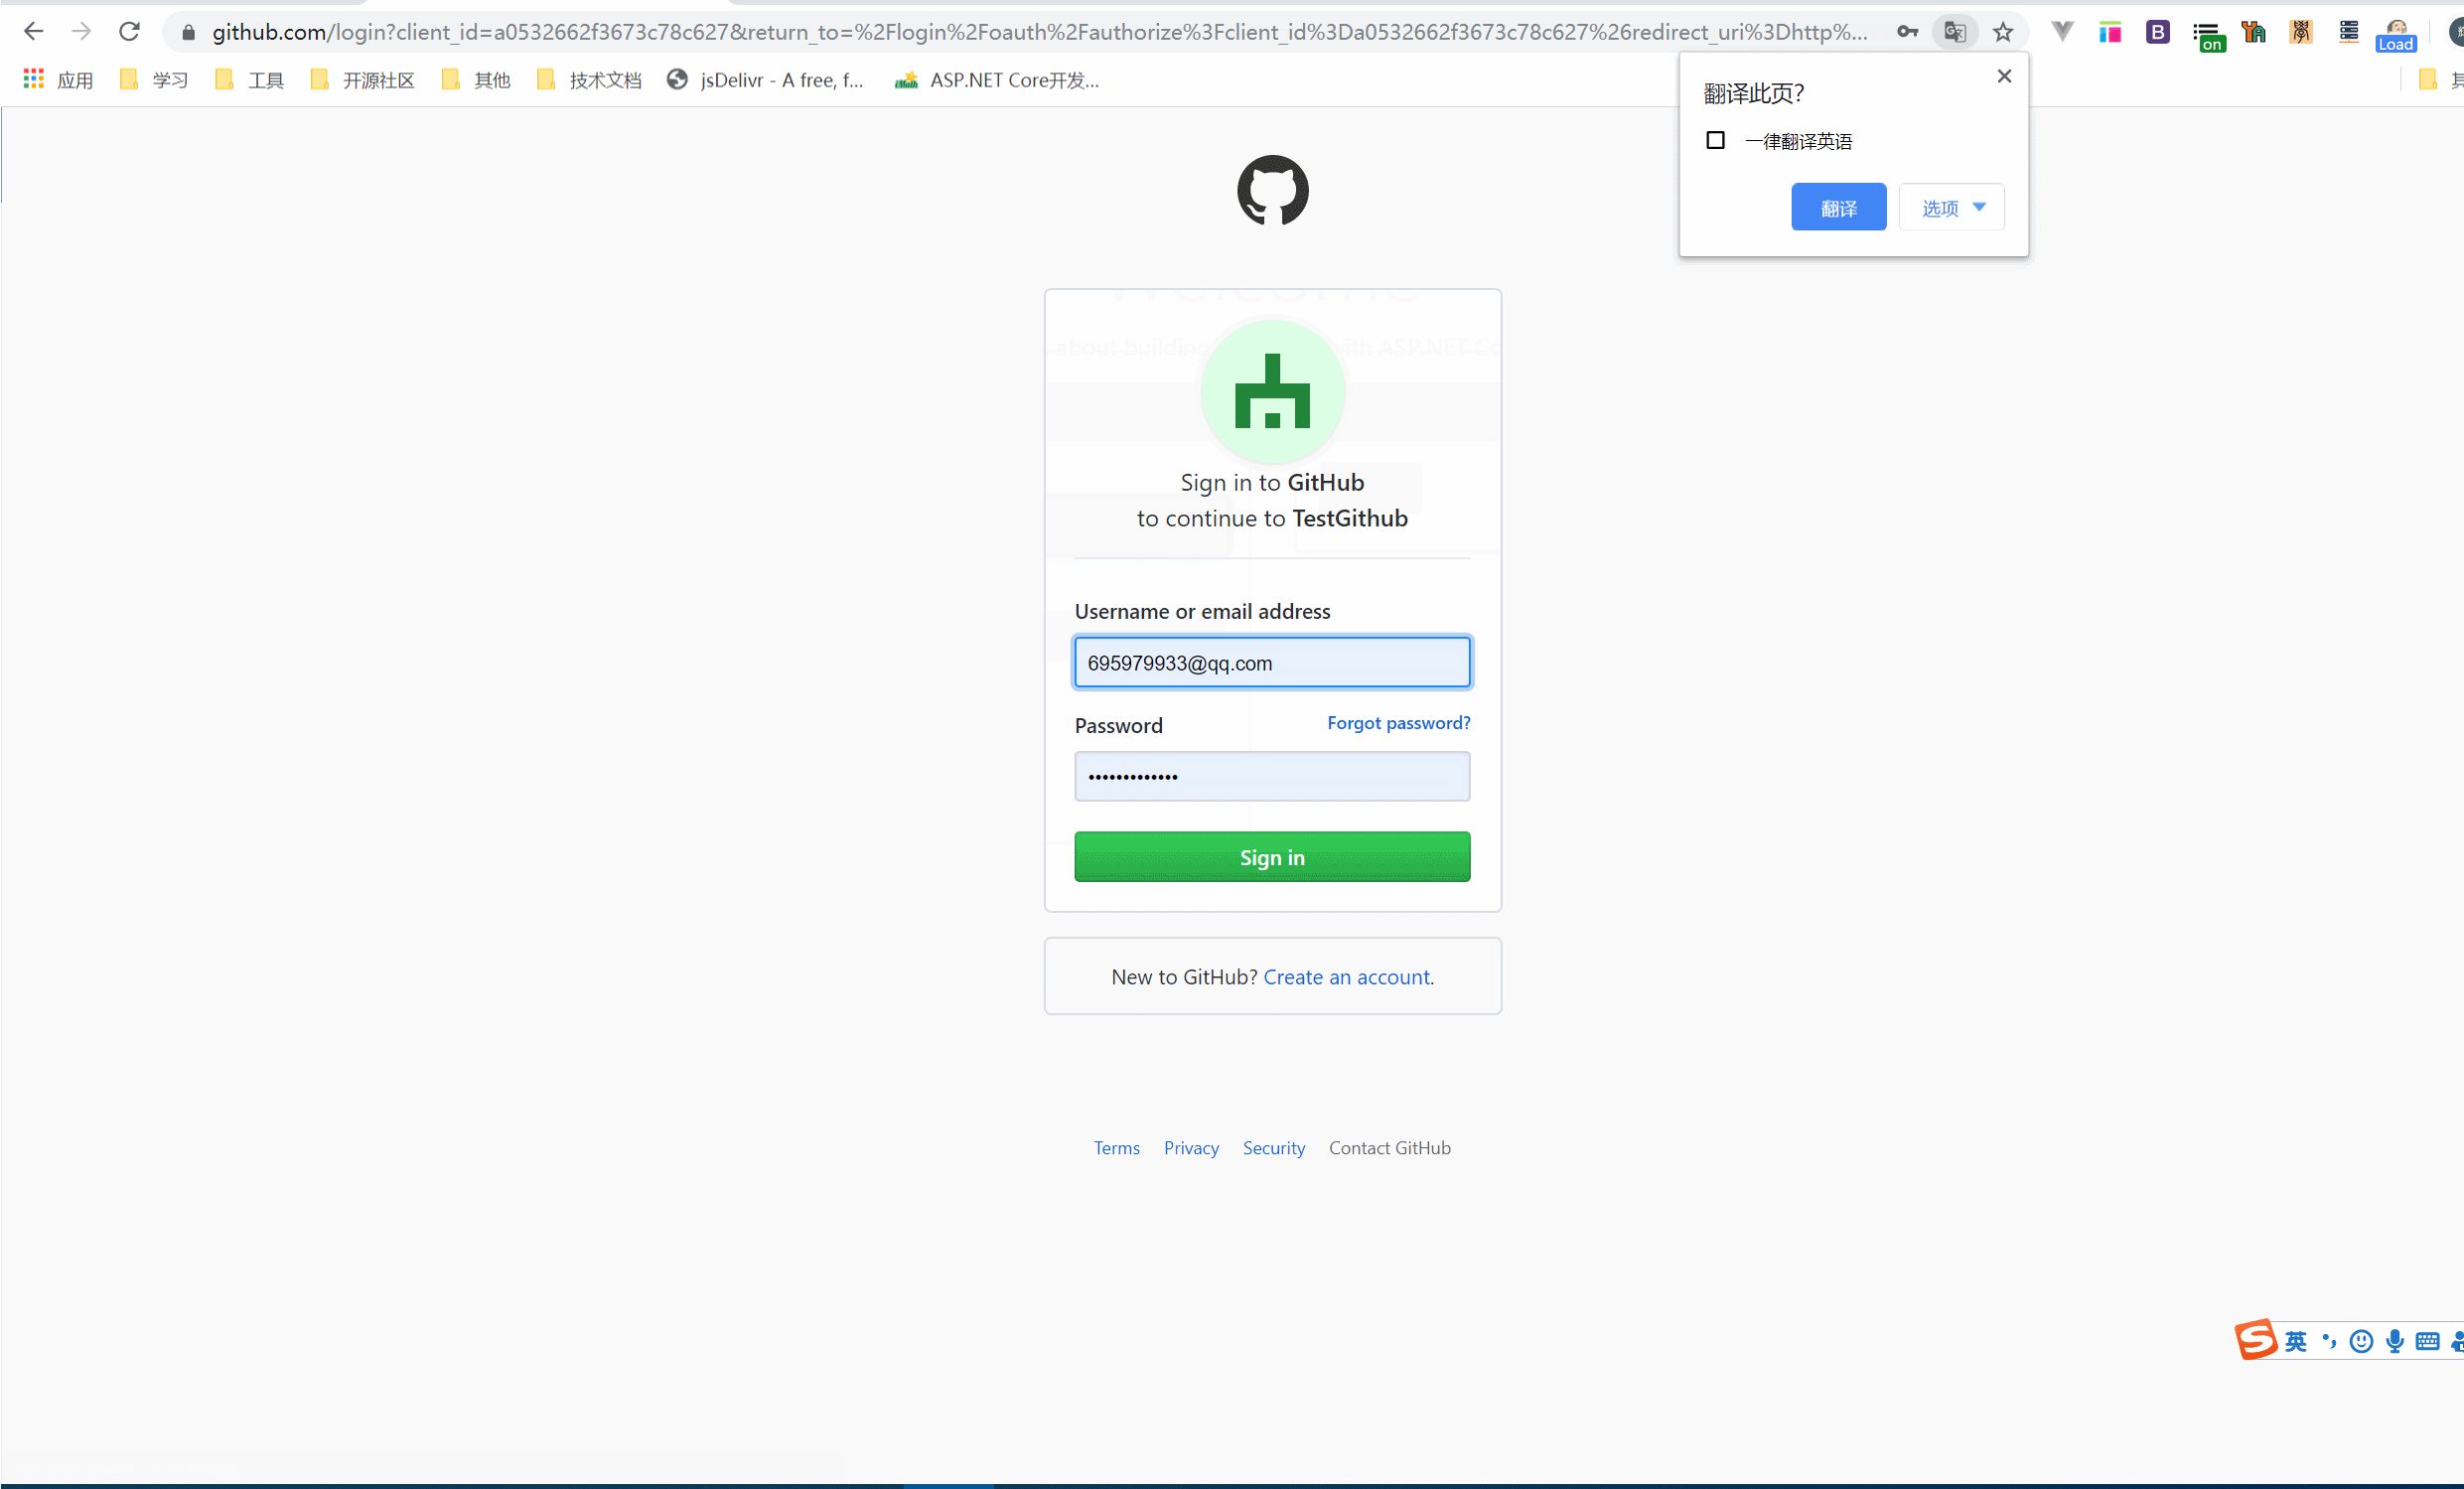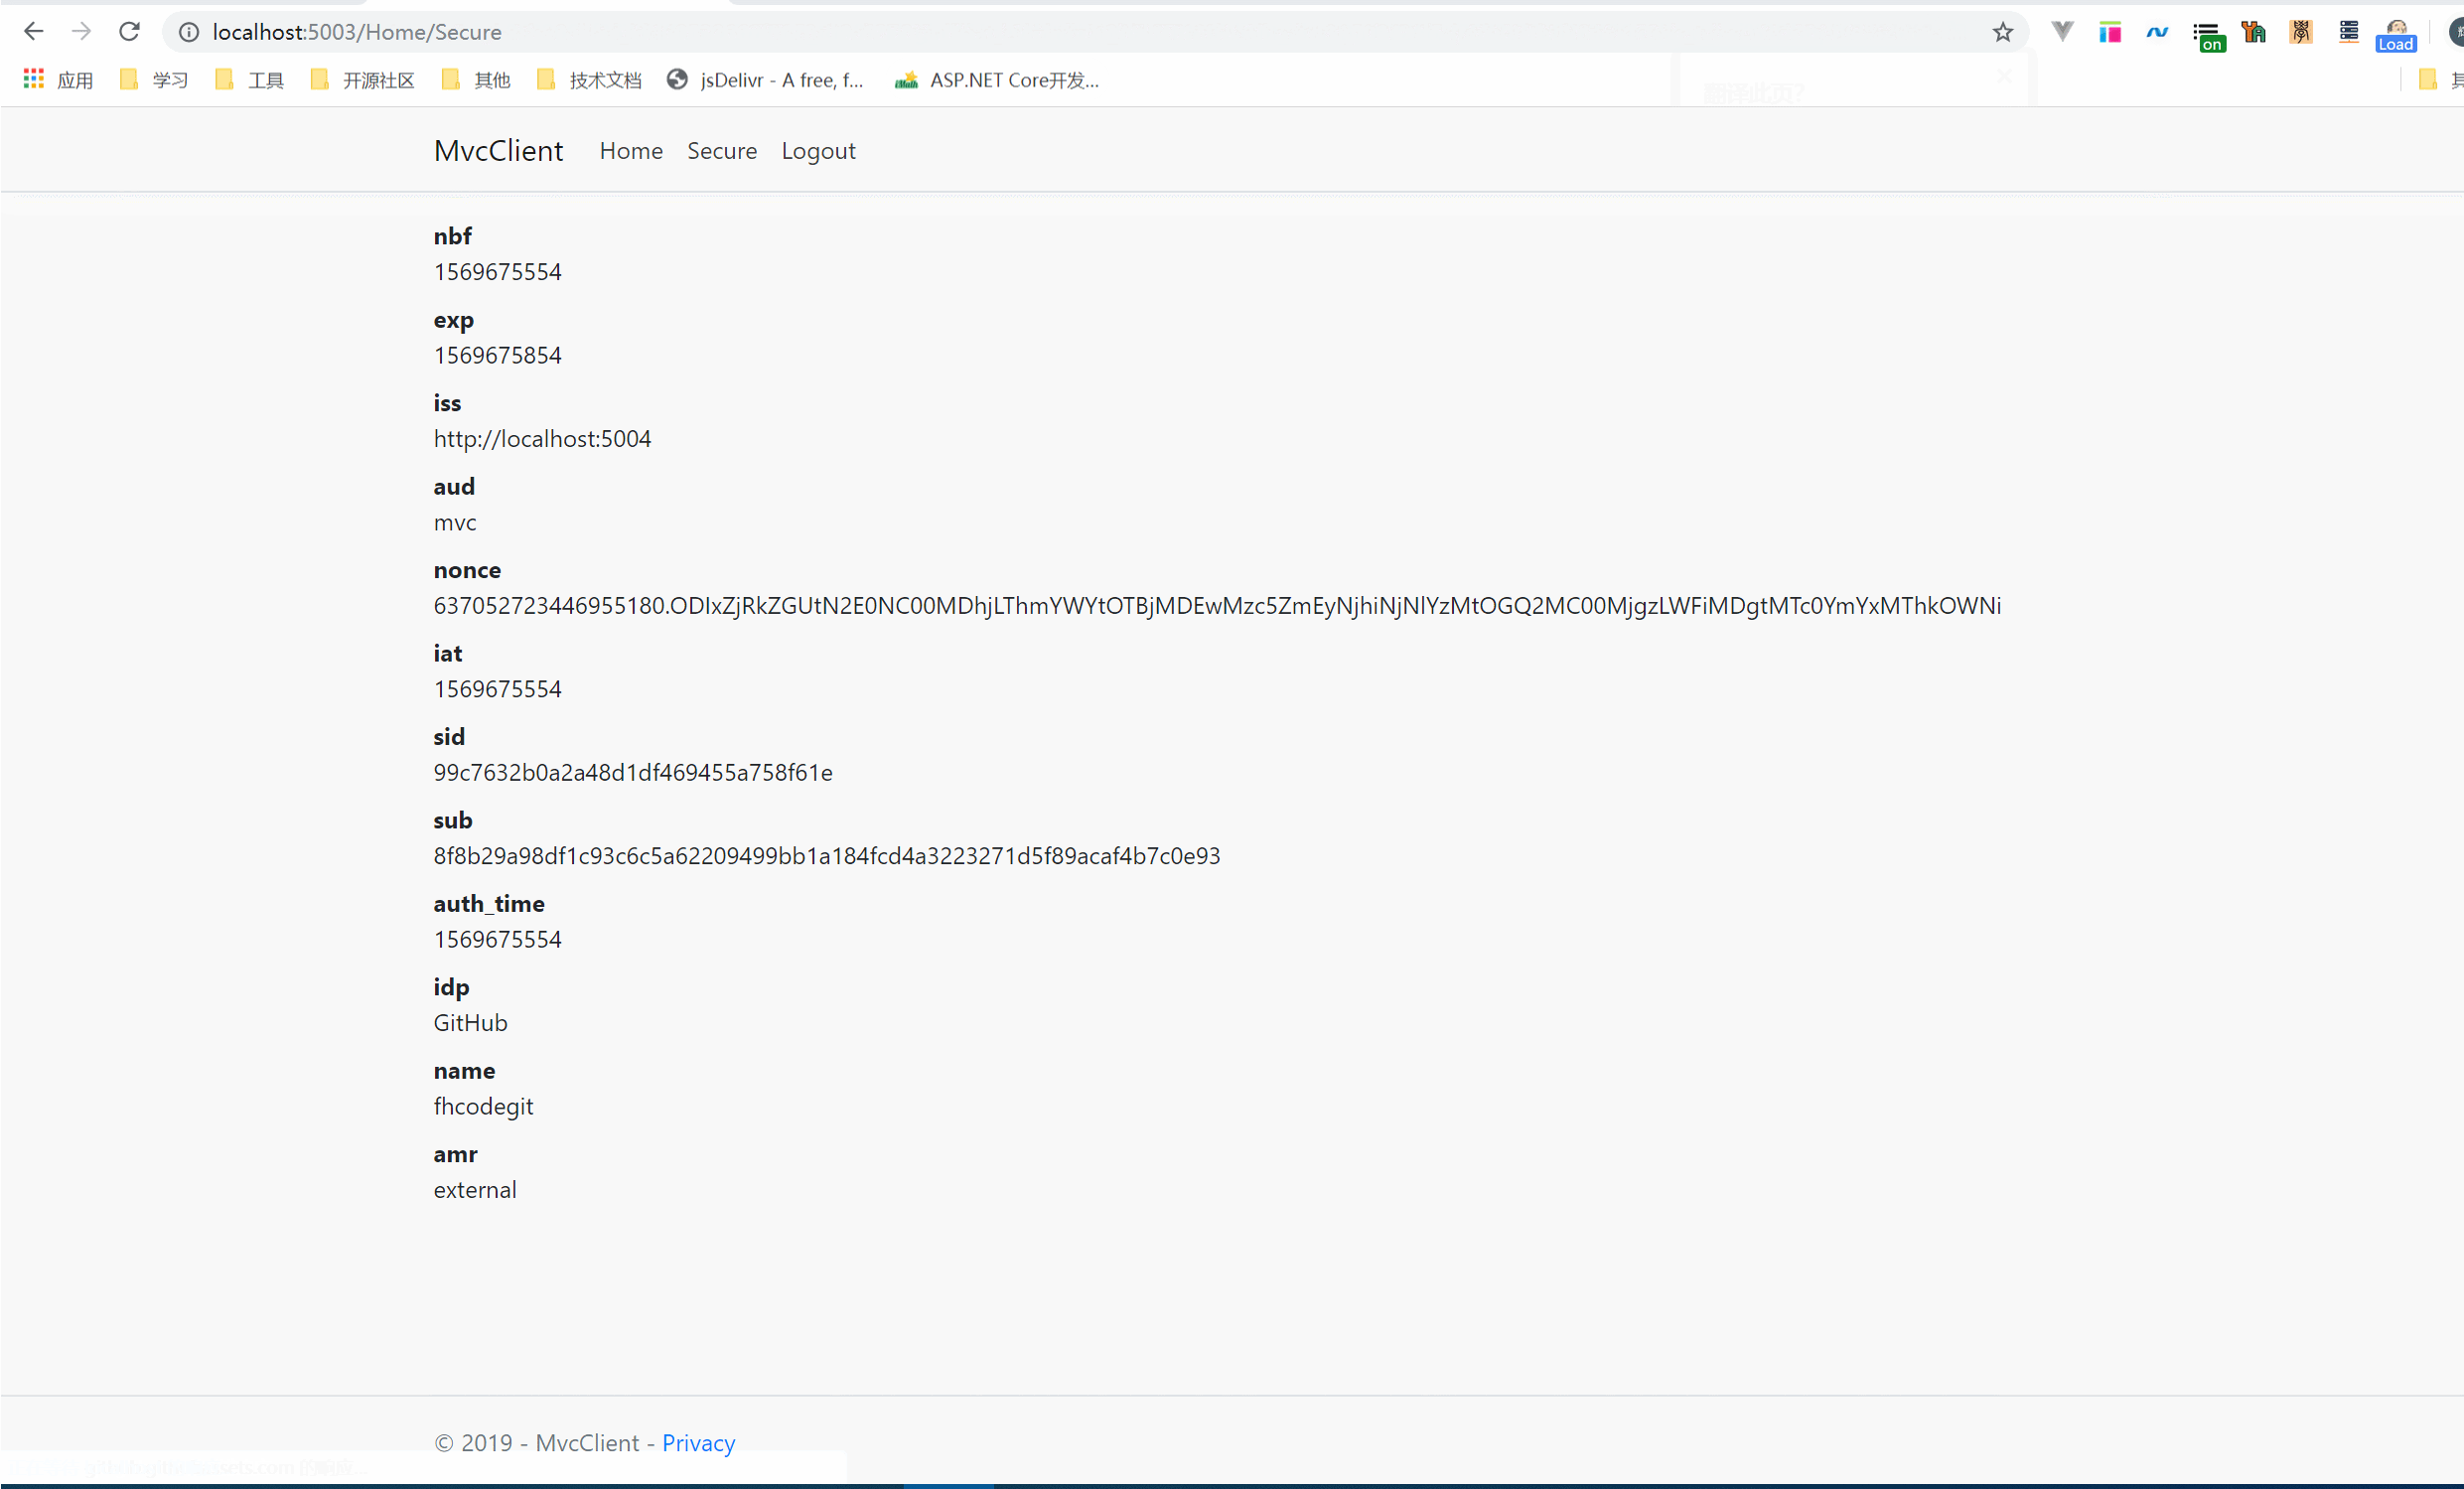
登录成功后可以获取到声明的ClaimsIdentity
页面大家可以通过 https://github.com/IdentityServer/IdentityServer4.Templates进行下载
,或者通过命令dotnet new -i identityserver4.templates进行下载
github 可以到
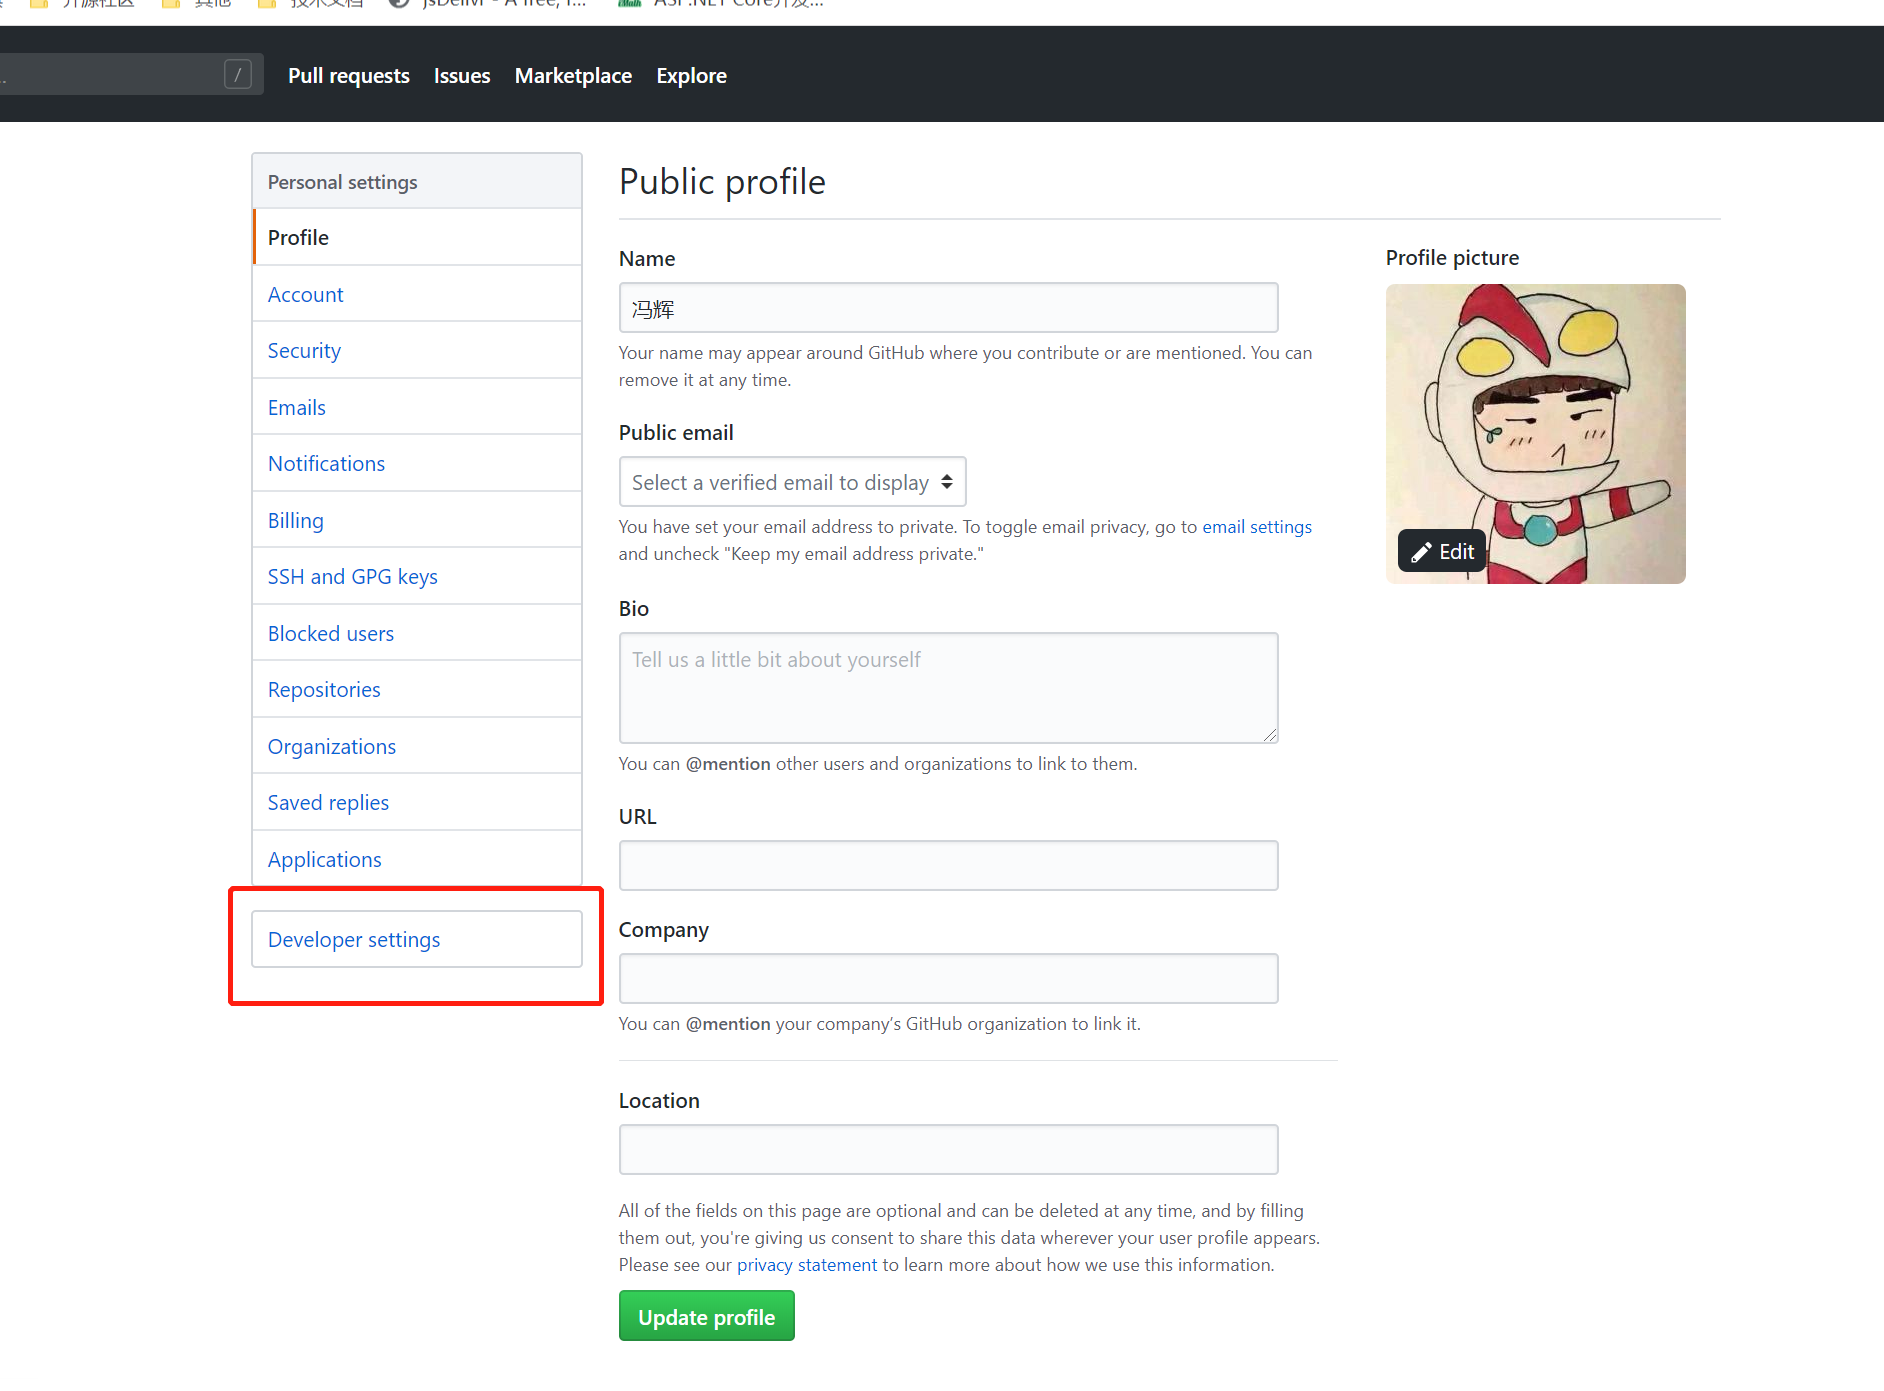
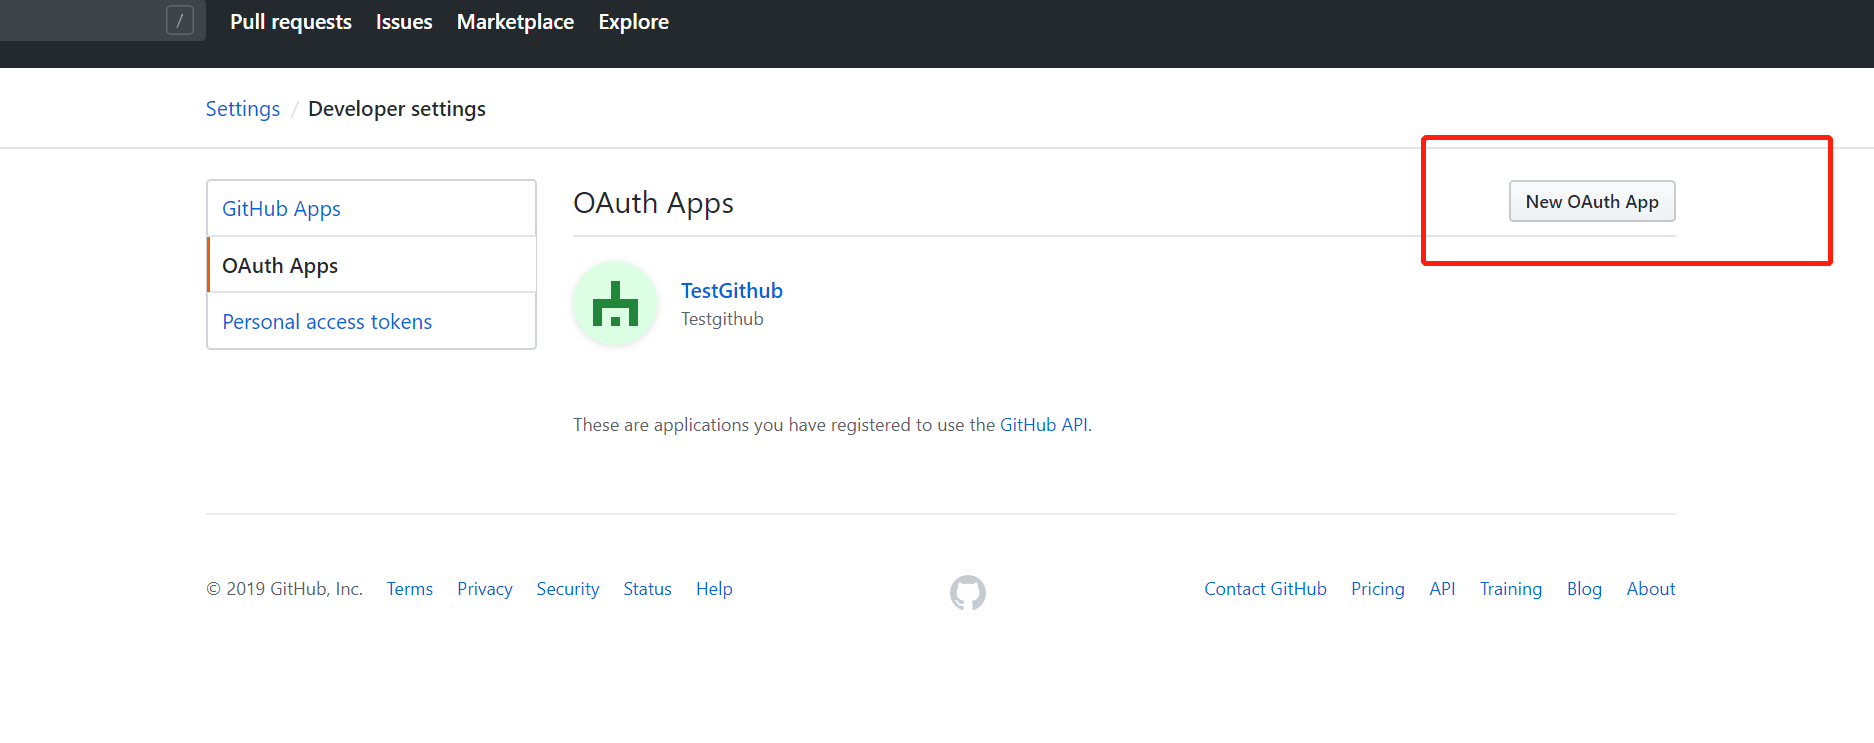
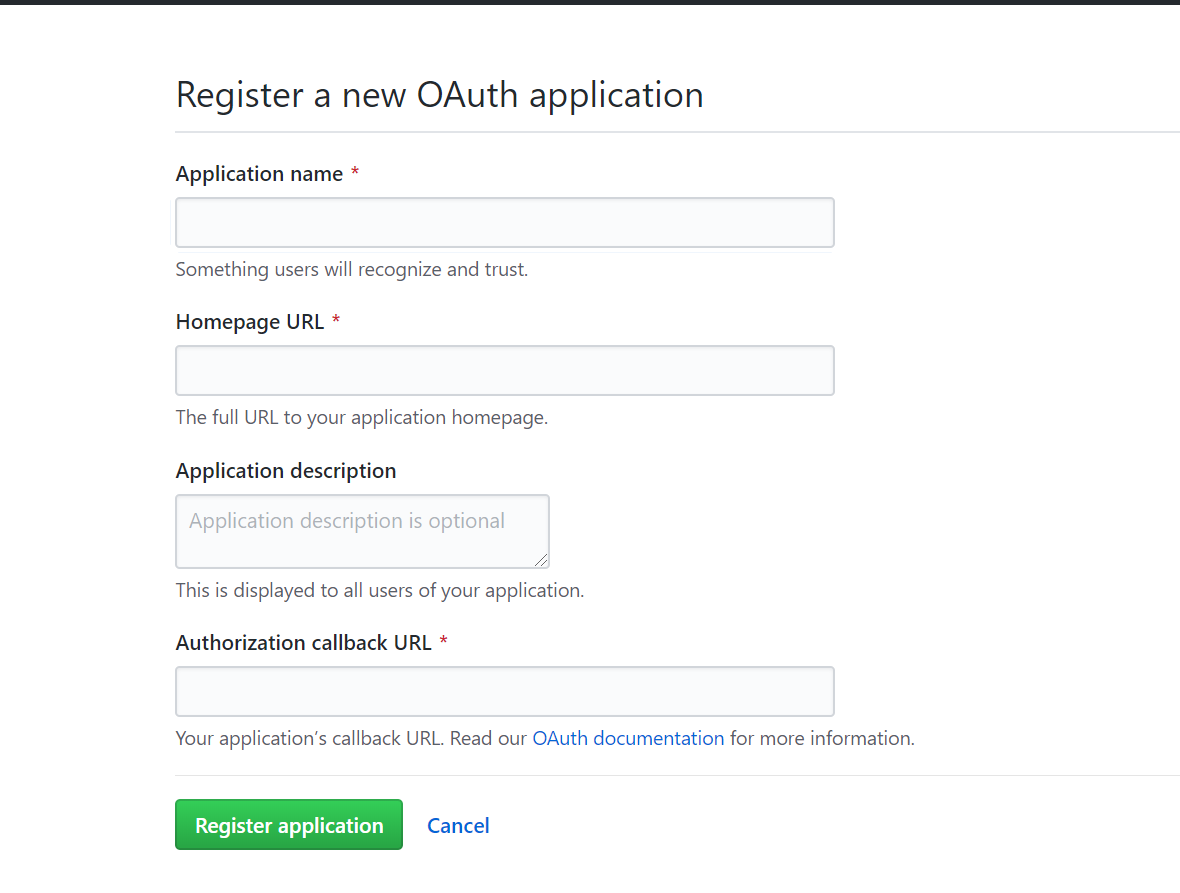
注册完应用就会有应用编码和密钥了
概要
参考:http://www.ruanyifeng.com/blog/2014/05/oauth_2_0.html
Demo:https://github.com/fhcodegit/IdentityServer4.Samples/tree/master/Quickstarts/ImplicitFlowAuthentication
asp.net core IdentityServer4 实现 implicit(隐式许可)实现第三方登录的更多相关文章
- IdentityServer4之Implicit(隐式许可)
IdentityServer4之Implicit(隐式许可) 参考 官方文档:3_interactive_login .7_javascript_client 概念:隐式许可 认证服务端配置 认证服务 ...
- IdentityServer4之Implicit(隐式许可) —— oidc-client-js前后端分离
IdentityServer4之Implicit(隐式许可) —— oidc-client-js前后端分离 参考 官方文档:oidc-client-js:oidc-client是一个JavaScrip ...
- Scala中的Implicit(隐式转换,隐式参数,隐式类)
文章来自:http://www.cnblogs.com/hark0623/p/4196452.html 转发请注明 代码如下: /** * 隐式转换 隐式参数 隐式类 */ //隐式转换 class ...
- ASP.NET Core SignalR中的流式传输
什么是流式传输? 流式传输是这一种以稳定持续流的形式传输数据的技术. 流式传输的使用场景 有些场景中,服务器返回的数据量较大,等待时间较长,客户端不得不等待服务器返回所有数据后,再进行相应的操作.这时 ...
- ASP.NET Core Identity Hands On(2)——注册、登录、Claim
上一篇文章(ASP.NET Core Identity Hands On(1)--Identity 初次体验)中,我们初识了Identity,并且详细分析了AspNetUsers用户存储表,这篇我们将 ...
- Asp.Net Core IdentityServer4 中的基本概念
一.前言 这篇文章可能大家会觉得很空洞,没有实际的实战东西,主要是自己整理出来的IdentityServer4 的一些概念性的东西:如果你对IdentityServer4有过一定的实战经验,可以跳过不 ...
- Asp.net Core IdentityServer4 入门教程(一):概念解析
目录 1.IdentityServer4 是什么 2.什么是OpenID和OAuth 2.0协议 3.IdentityServer4 可以用来做什么 其他 1.IdentityServer4 是什么 ...
- asp.net core IdentityServer4 概述
概览 现代应用程序看上去大都是这样的: 最常见的交互是: 浏览器与Web应用程序通信 Web应用程序与Web API通信(有时是独立的,有时是代表用户的) 基于浏览器的应用程序与Web API通信 本 ...
- Asp.Net Core IdentityServer4 管理面板集成
前言 IdentityServer4(以下简称 Id4) 是 Asp.Net Core 中一个非常流行的 OpenId Connect 和 OAuth 2.0 框架,可以轻松集成到 Asp.Net C ...
随机推荐
- C笔记_C语言环境、编译、预处理
1.环境 gcc -v //查看环境变量 gcc 同 g++ gcc main.c -o main.exe gcc main.c //默认生成a.exe 2.编译 预处理: gcc -E main ...
- GC回收算法&&GC回收器
GC回收算法 什么是垃圾? 类比日常生活中,如果一个东西经常没被使用,那么就可以说是垃圾. 同理,如果一个对象不可能再被引用,那么这个对象就是垃圾,应该被回收. 垃圾:不可能再被引用的对象. fina ...
- BadBoy+JMeter来录制和运行Web测试脚本
参考: http://jingyan.baidu.com/article/5d368d1ef548d43f61c05761.html http://www.51testing.com/html/00/ ...
- go从文件中读取json字符串并转换
go从文件中读取json字符串并转换 将要读取的文件的一部分 [ { "children": [ { "children": [ { "code&qu ...
- CodeForces 875 D High Cry
High Cry 题解: 把思路转换成总-非法方案数. 对于第i个点来说 找到L[i], R[i] 然后 对于所有的在[ L[i], R[i] ] 的值都 < a[i], 然后对于第i个点来说 ...
- Intel X86 32位CPU内存管理----《Linux内核源码情景分析》笔记(一)
Intel X86 32位CPU内存管理 在X86系列中,8086和8088是16为处理器,而从80386开始为32为处理器,80286则是该系列从8088到80386,也就是16位处理器到32位处理 ...
- 浅谈contentType = false
转自https://segmentfault.com/a/1190000007207128 在刚接触 JQuery 中的 ajax 时,对其 contentType 并没有很在意,只是知晓它是代表发送 ...
- JS数组方法整理(附使用示例)
整理目前所用过的数组方法,学习了新增的es6方法. 1.arr.push() 从后面添加元素,返回值为添加完后的数组的长度 let arr = [1,2, is 8.3,4,5] console.lo ...
- 题解 洛谷P5259【欧稳欧再次学车】
实际上没什么可说的,暴力大模拟就好. 一定要开long long! 一定要开long long! 一定要开long long! (不然会炸数据的!!!) //Stand up for the fait ...
- App 冷启动与热启动及启动白屏优化
介绍一下 app 冷启动和热启动方式来实现 app 秒开的效果.那么,先来看看什么叫冷启动和热启动. 冷启动:指 app 被后台杀死后,在这个状态打开 app,这种启动方式叫做冷启动. 热启动:指 a ...