
pikachu 搭建
一:首先下载XAMPP
1.先到官方网站安装XAMPP https://www.apachefriends.org/zh_cn/index.html
选择适合自己的电脑系统下载,本次windows系统进行演示。
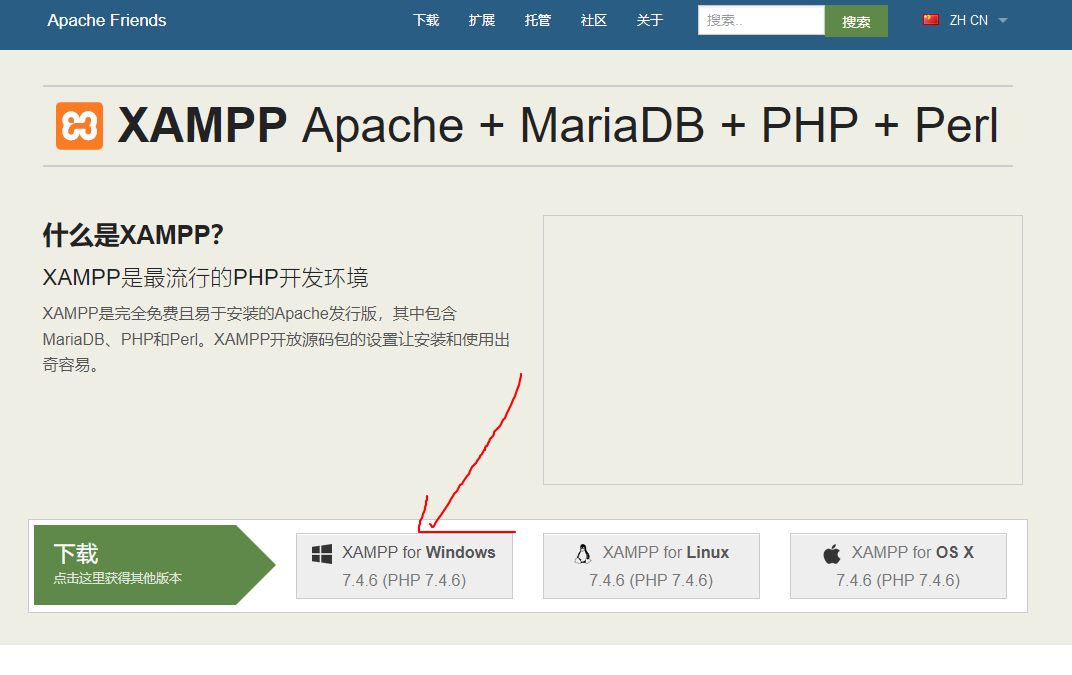
2.下载完后,接下来不用我多说啦,安装,这一个我想大家都会,不为大家详细介绍啦!!!!!
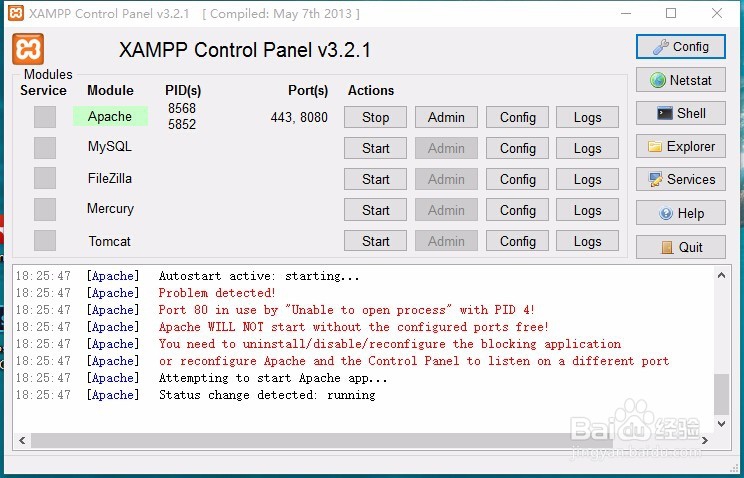
3.打开自己XAMPP
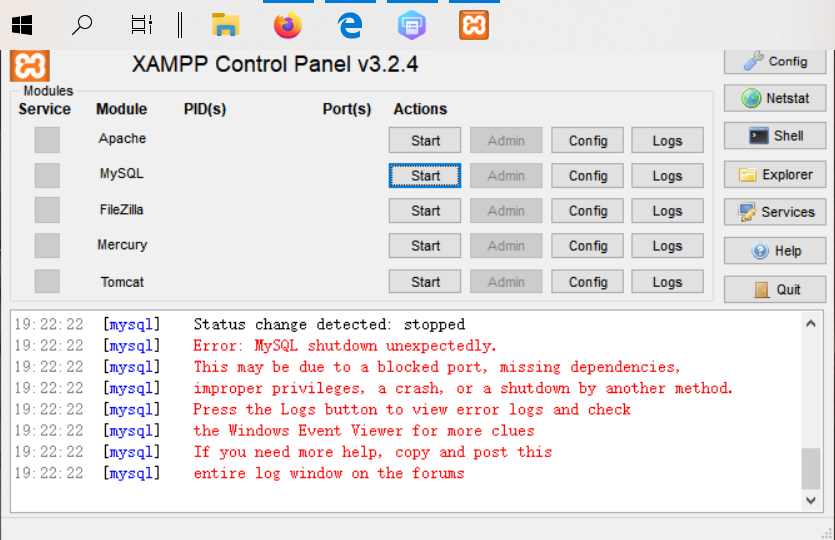
哦呦!!!
这个难搞呦,这里可能是电脑80,443号端口已经被占用啦,不过解决问题的方法我已经给你们找到了,这个你不用担心,来大家一起看看怎么解决这个烦人的问题,废话不多说看图。
点击
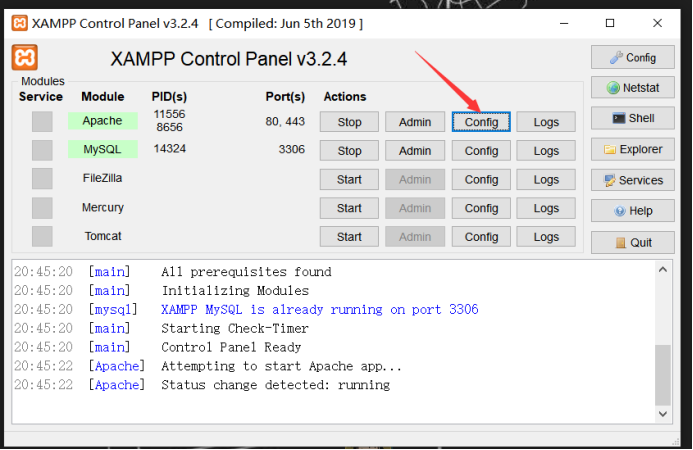
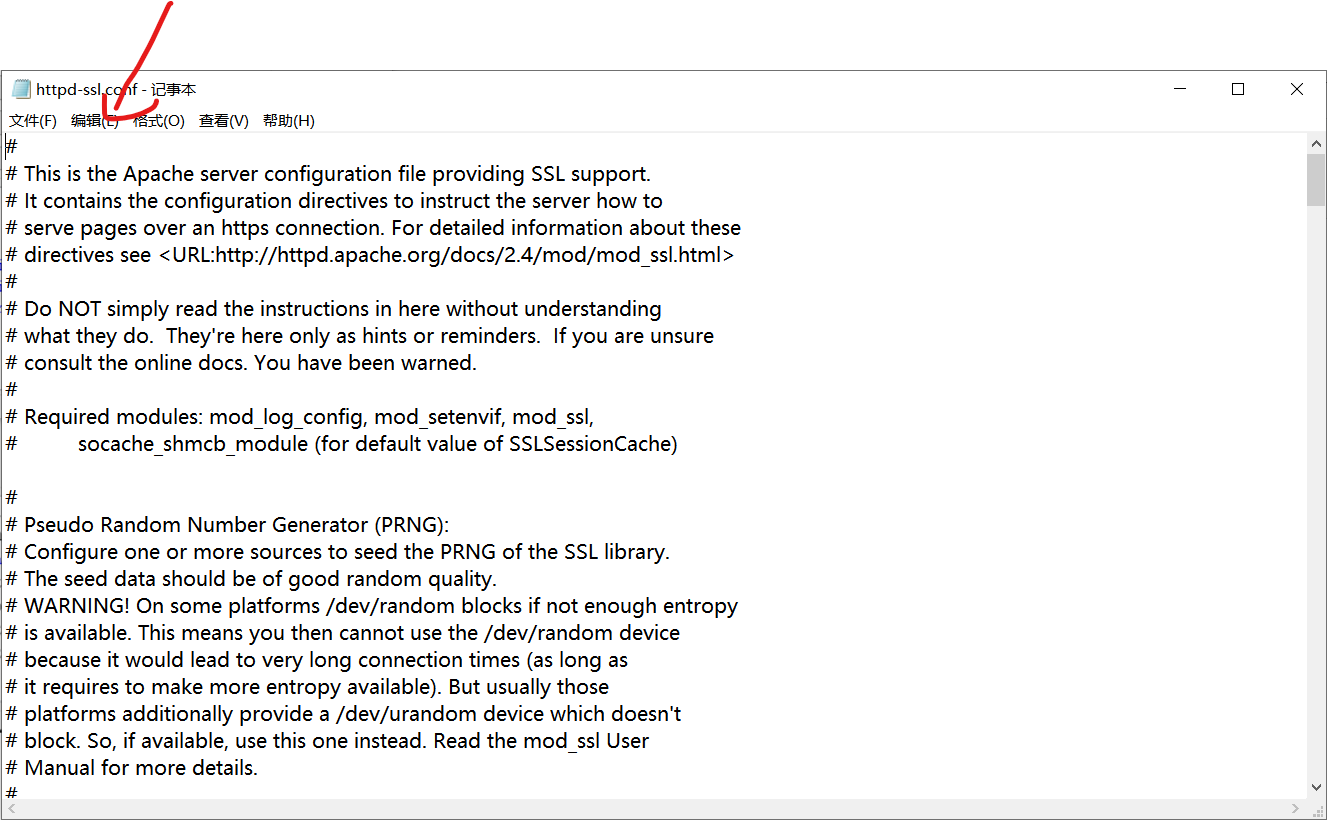
打开里面httpd.conf打开编辑里面查找80替换成81

打开里面httpd-ssl.conf打开编辑里面查找443替换成4433
到这问题还没有解决。接下来继续。。。
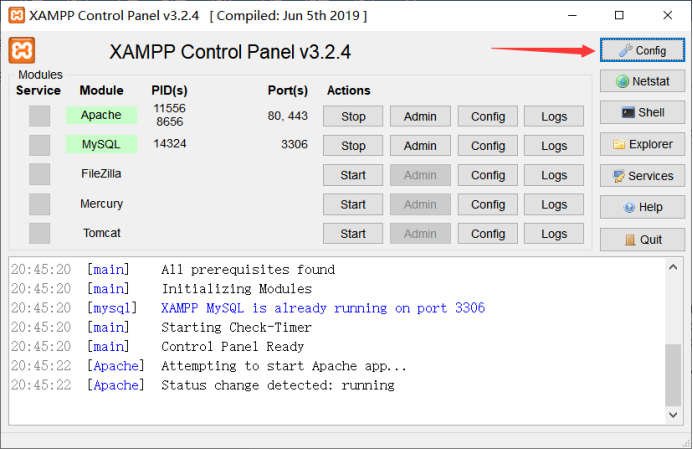
点击conflig会弹出来
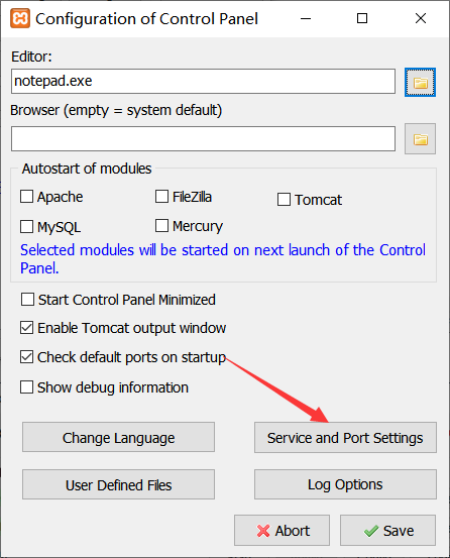
点击Service and port settings弹出
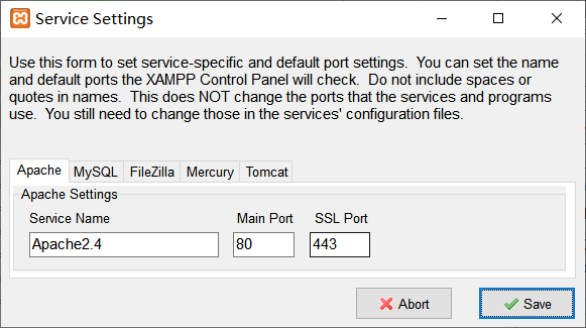
还是点击Save弹出
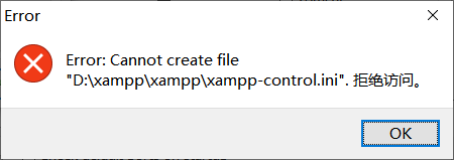
这是因为没有权限,怎么解决,那不就是给它权限只要给它权限问题就解决了
怎么解决上图问题接下来有图片形式为大家解释
首先在XAMPP文件里面找到control.ini
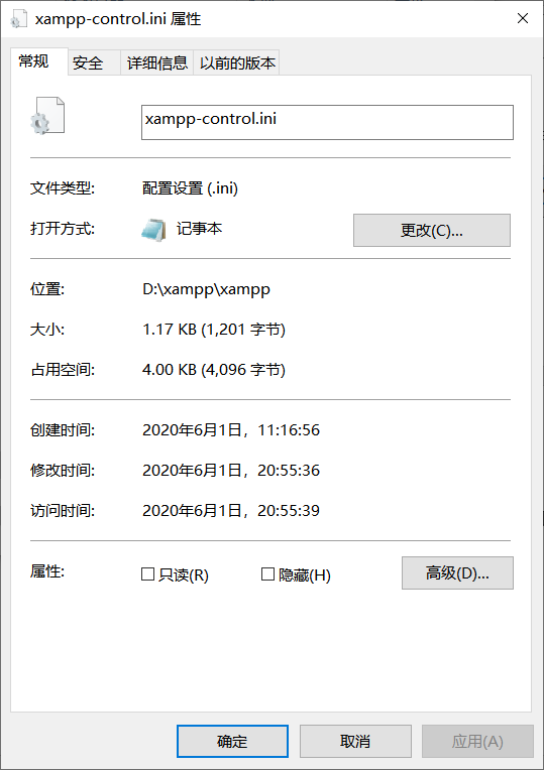
点击安全
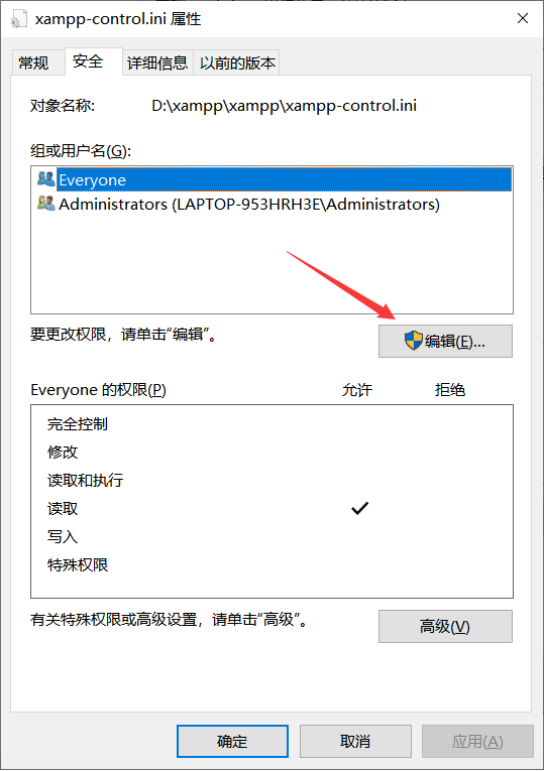
点击编辑
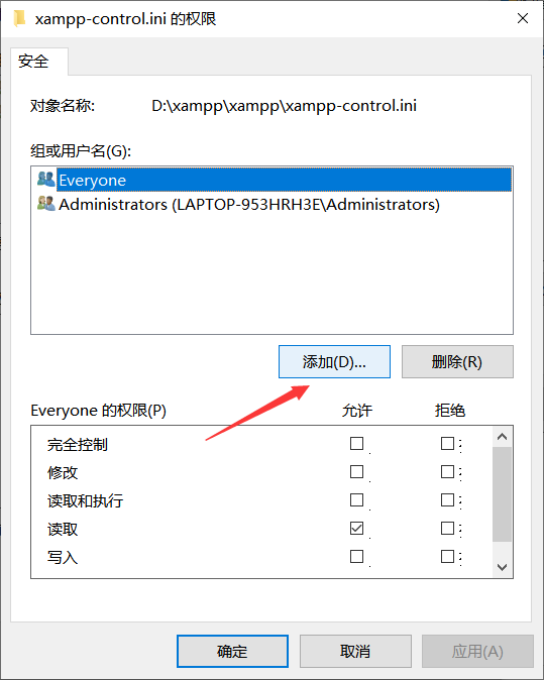
点击添加
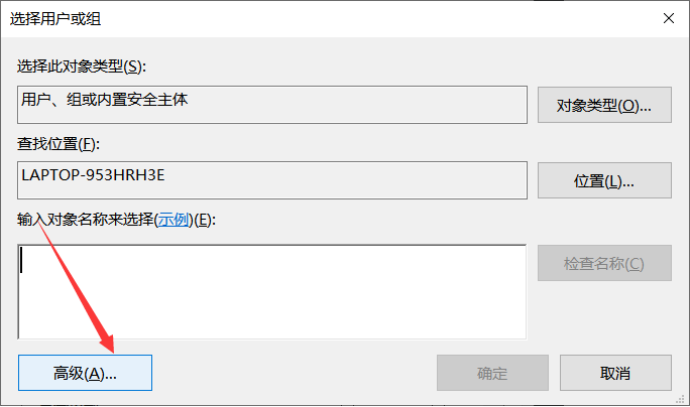
点击高级
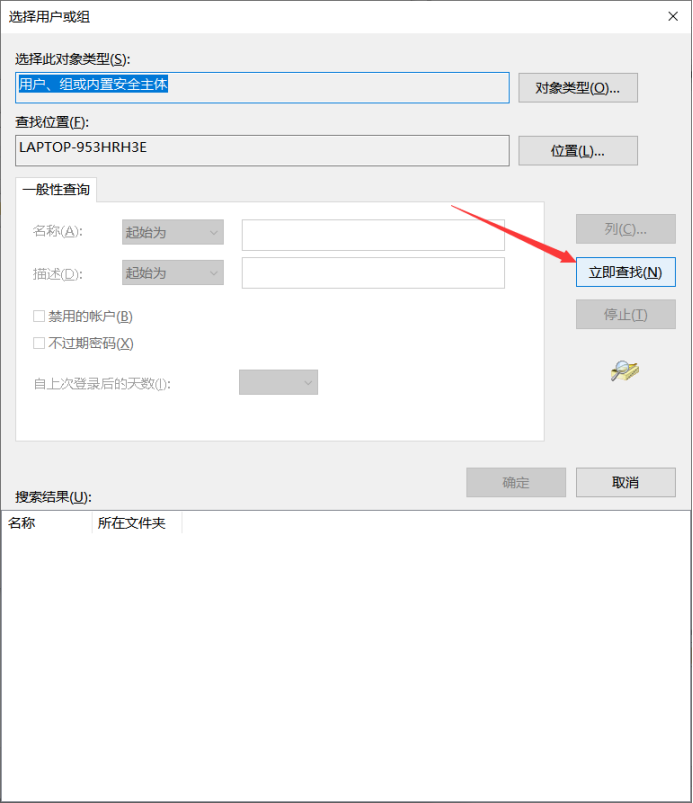
点击立即查找
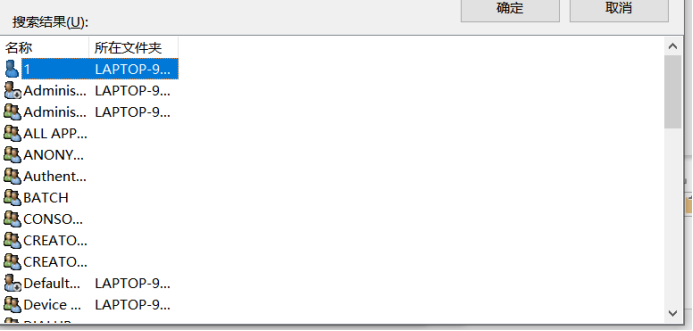
什么都不用管点击确定
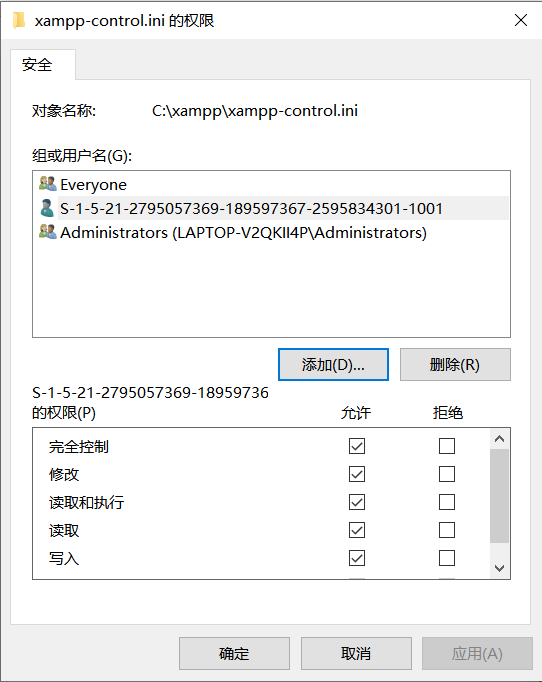
然后点击完全控制确定。
-------------------------------------------------------------------------------------------------------------------------------
然后找到
把80改成81,443改成4433点击Save.
好了到此为止XAMMP上面的问题已经解决了。
二下:载安装pikachu
https://github.com/zhuifengshaonianhanlu/pikachu
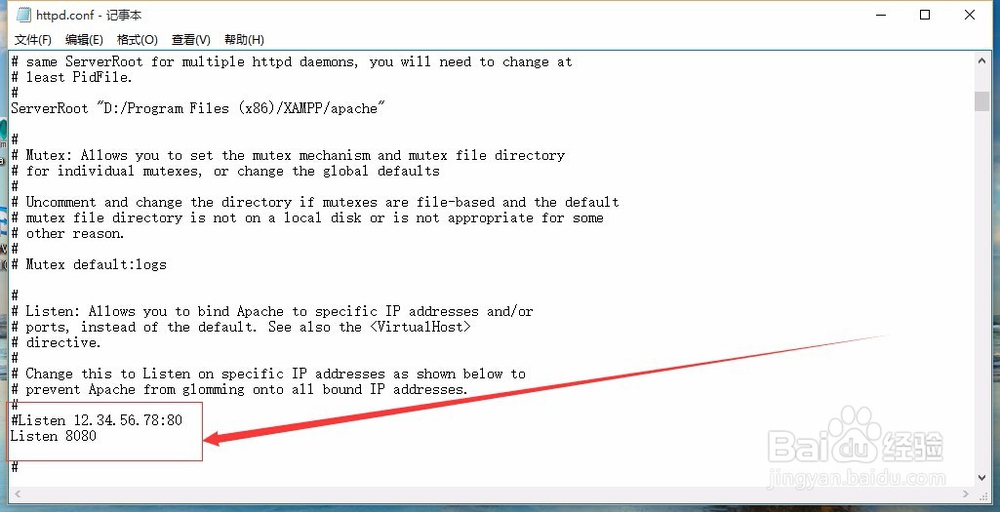
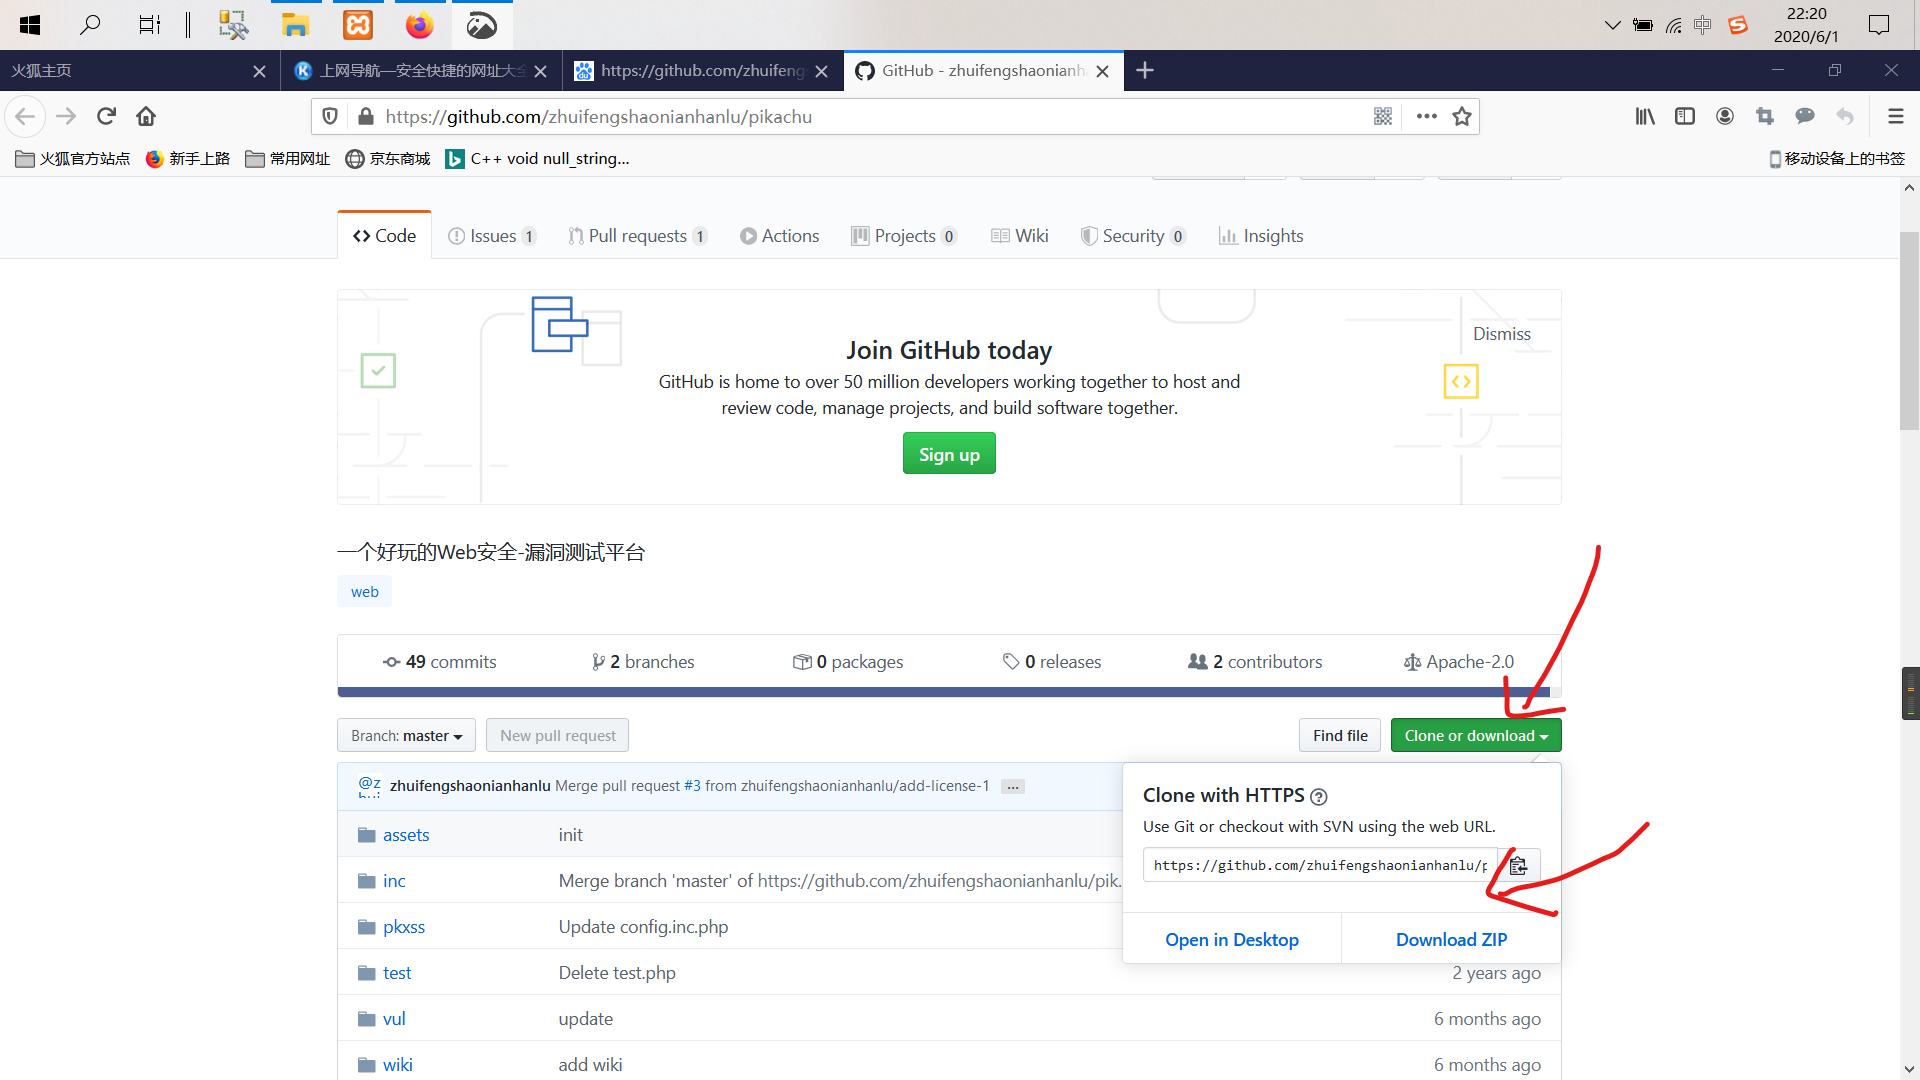
下载完成之后把pikachu-master压缩包解压到自己安装的xampp软件的路径,路径是D:\xampp\xampp\htdocs
然后找到pikachu里面的Inc

然后找到pikachu里面config.inc.php
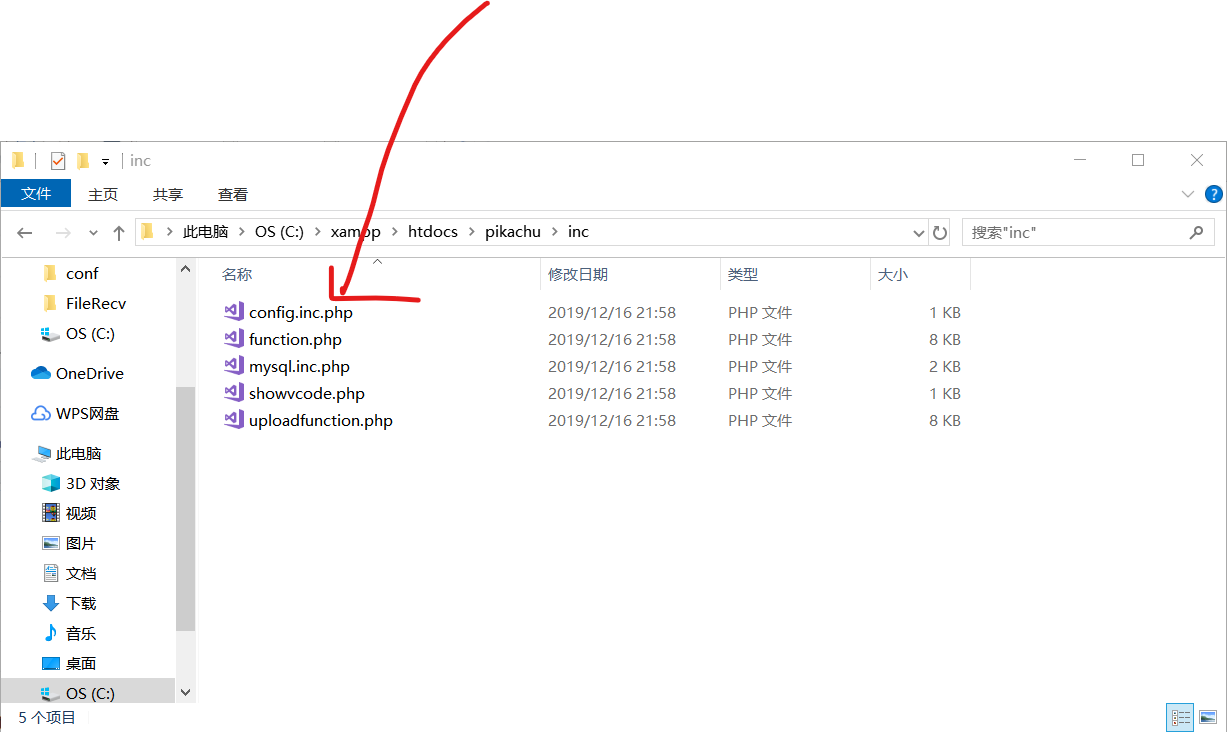
打开config.inc.php,可以看见账号密码
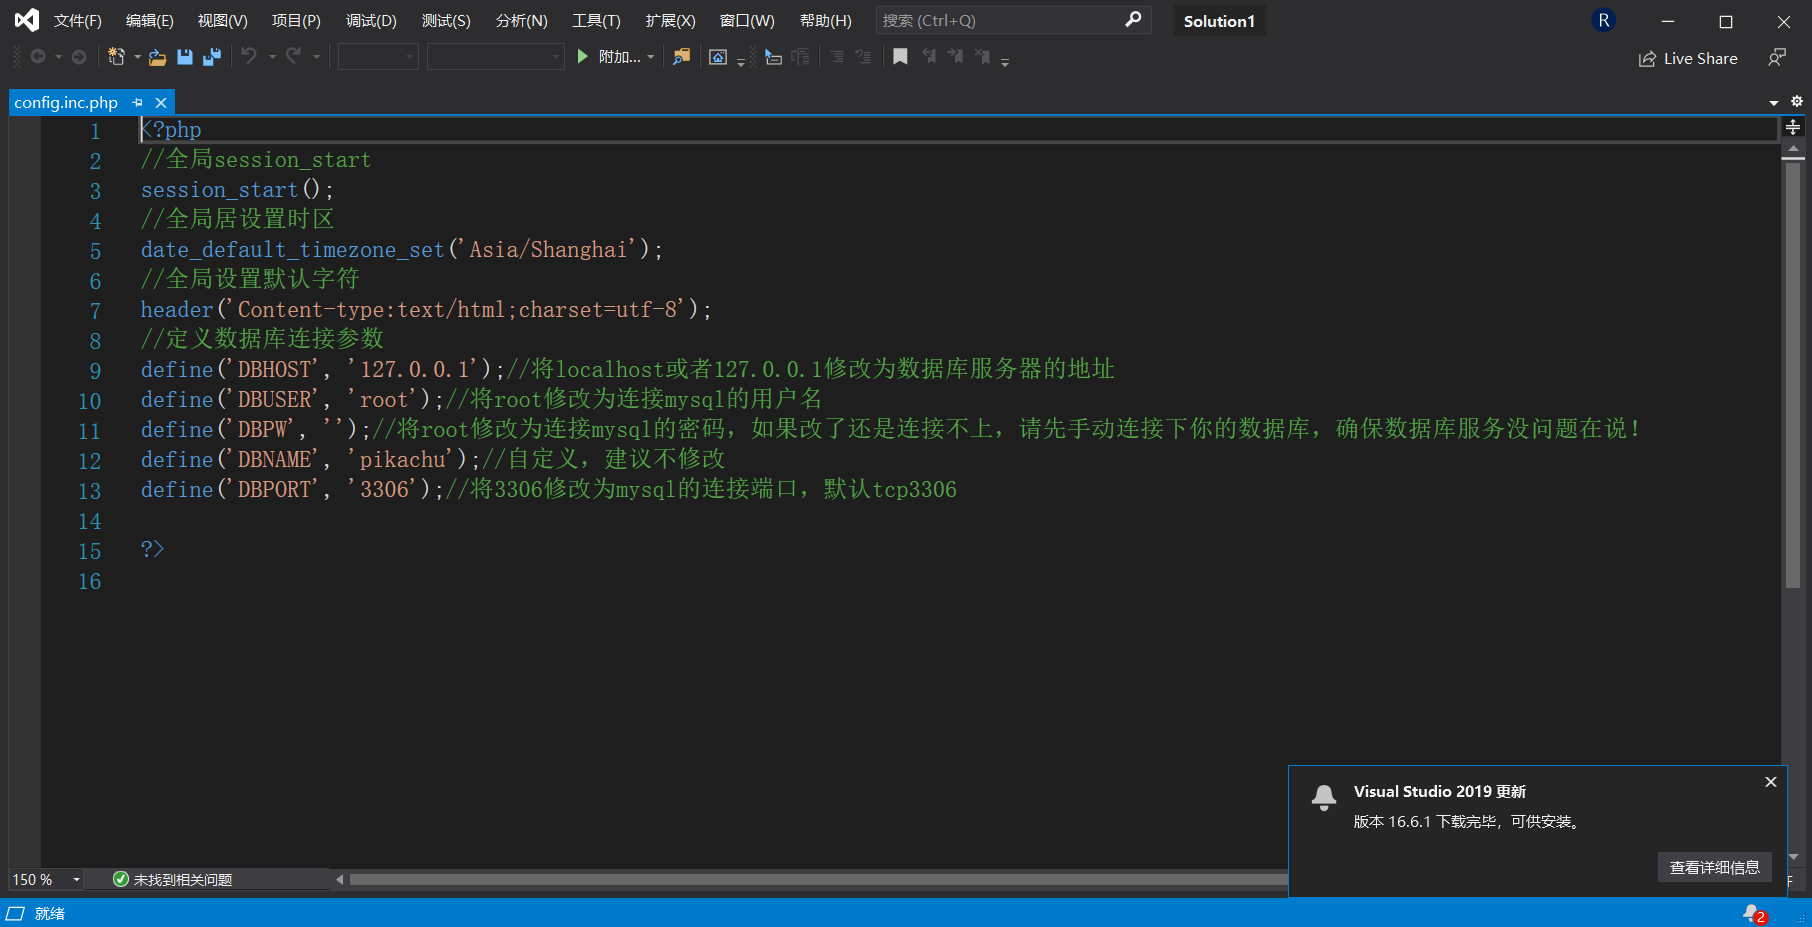
可以自定义修改账号密码,先打开XAMPP点击MySQL的Start然后点击Admin
1:
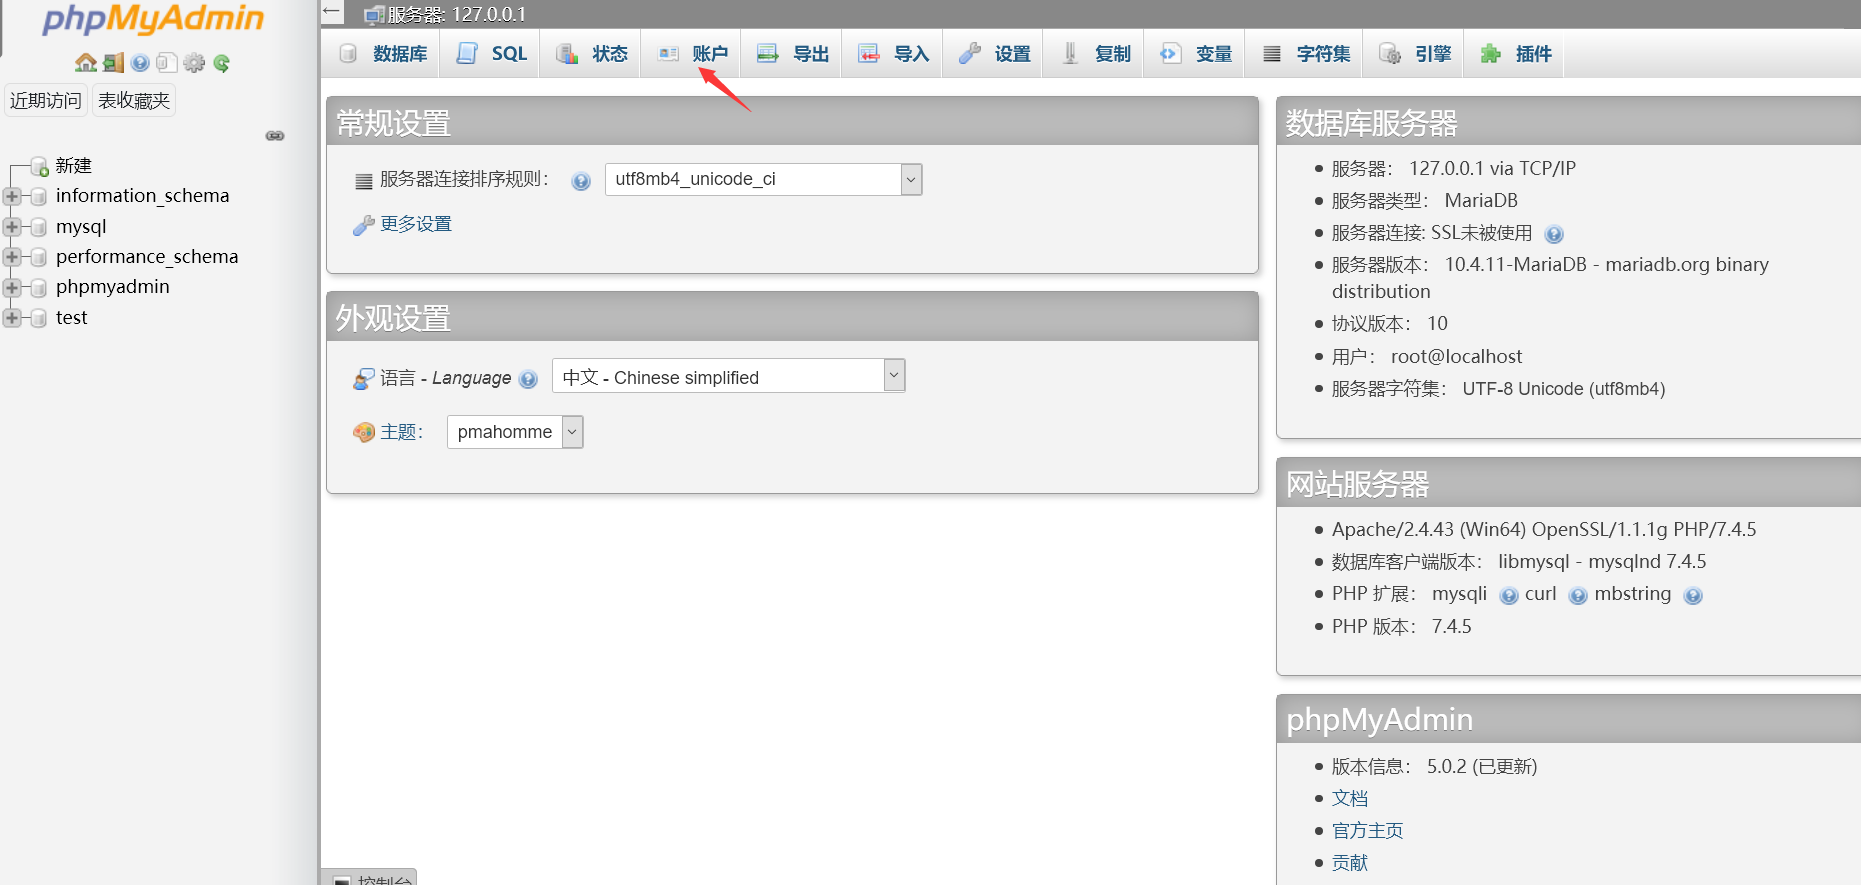
2:

3:19:26:13
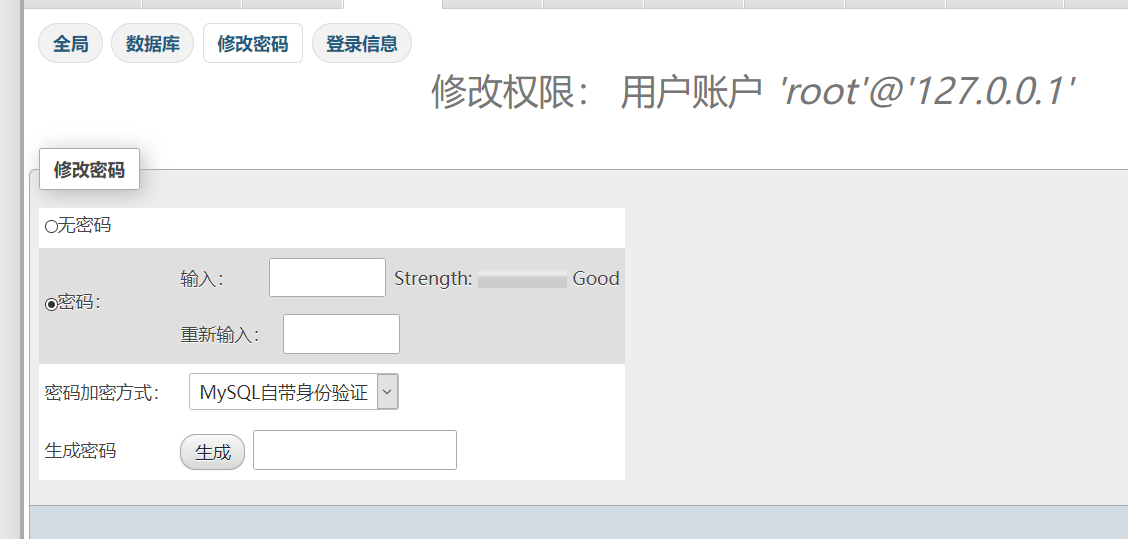
修改密码之后我们应该在config.inc.php进行相应的改变!!!!!!
在游览器里面输入网址合同品牌http://127.0.0.1:81//pikachu(这里面我把80改成81,根据自己所改的进行相应的改变)

点击红色字体链接数据库就可以了
pikachu 搭建的更多相关文章
- 利用xampp集成环境搭建pikachu靶场及部分问题解决
xampp的环境部署 1.本地服务器的搭建 首先要到官网下载xampp https://www.apachefriends.org/zh_cn/index.html 有各个不同的系统版本,这里我们选择 ...
- 搭建pikachu平台及暴力破解
一.先将Pikachu文件放在网站根目录下 二.修改pikachu网站的配置文件 inc/config.inc.php define('DBUSER', 'user'); define('DBPW' ...
- pikachu平台搭建
1.将pikachu转移至htdocs 2.然后打开pikachu文件夹里的inc文件夹 3.里面对应的内容该成之前刚刚设置好的数据库服务器地址,用户名,密码和端口号 4.打开浏览器,输入http:/ ...
- Pikachu-环境搭建
1.首先进行基础环境——本地服务器搭建. 这里使用xampp实现. 首先安装软件 配置apache 启动xampp以搭建本地服务器 2.安装Pikachu 配置xampp数据库信息 打开config. ...
- web攻击与防御技术-平台搭建与暴力破解
平台搭建是首先安装xampp并把pikachu的压缩文件解压在HTdocs下 然后 点击后显示 安装成功 首先随便输入一些东西 然后用burpsuite抓包 对username和password字段进 ...
- Pikachu漏洞练习平台实验——XSS(二)
概述 简介 XSS是一种发生在Web前端的漏洞,所以其危害的对象也主要是前端用户 XSS漏洞可以用来进行钓鱼攻击.前端js挖矿.盗取用户cookie,甚至对主机进行远程控制 攻击流程 假设存在漏洞的是 ...
- Pikachu漏洞练习平台实验——CSRF(三)
概述 CSRF 是 Cross Site Request Forgery 的 简称,中文名为跨域请求伪造 在CSRF的攻击场景中,攻击者会伪造一个请求(一般是一个链接) 然后欺骗目标用户进行点击,用户 ...
- pikachu练习平台(XSS-漏洞测试案例(cookie的窃取和利用、钓鱼攻击、XSS获取键盘记录))
XSS-漏洞测试案例 xss案例 1.cookie的窃取和利用 2.钓鱼攻击 3.XSS获取键盘记录 在进行案例之前首先要搭建xss后台 搭建xss后台 1.在pikachu文件夹下面,把pkxss单 ...
- pikachu靶场-XSS
.Tips: 一般查询接口容易出现反射型XSS,留言板容易出现存储型XSS 由于后台可能存在过滤措施,构造的script可能会被过滤掉,而无法生效,或者环境限制了执行(浏览器): 通过变化不同的scr ...
随机推荐
- 不懂代码?没关系,照样可以做SaaS软件开发
众所周知,一家标准化的企业的日常运营管理都需要一个强大的中枢或中台管理系统来统筹整个企业或是整个集团的运作,这个强大的中台管理系统就相当于是企业的引擎.在引擎的带动下,汽车可以快速的飞驰起来,同样,在 ...
- Unity实现写入json文件
using System.Collections; using System.Collections.Generic; using UnityEngine; using LitJson; using ...
- Python中对文件的读写
读写文件前,我们先必须了解一下,在磁盘上读写文件的功能都是由操作系统提供的,现代操作系统不允许普通的程序直接操作磁盘. 读写文件就是请求操作系统打开一个文件对象(通常称为文件描述符),然后,通过操作系 ...
- [JavaWeb基础] 030.dom4j读取xml的4种方法
通常我们在项目开发的过程中经常要操作到xml文件,在JAVA这边,我们会很自然的联想到Dom4J这个apache的开源插件,那么我们使用Dom4J如何来读取xml文件呢?下面我们来看看以下4种方法 1 ...
- DC-8靶机writeup
nmap -sV 172.16.61.129 -A 看下端口信息 nid=1 ‘ 报错,存在注入,扔到sqlmap跑 sqlmap -u http://172.16.61.129/?nid=1 --d ...
- 团队作业第五次——Alpha冲刺
这个作业属于哪个课程 软件工程 这个作业要求在哪里 团队作业第五次--Alpha冲刺 这个作业的目标 Alpha冲刺 作业正文 正文 github链接 项目地址 其他参考文献 无 一.代码规范与计划 ...
- jchdl - RTL实例 - Mux
https://mp.weixin.qq.com/s/OmQRQU2mU2I5d-qtV4PAwg 二选一输出. 参考链接 https://github.com/wjcdx/jchdl/blo ...
- Username for 'https://github.com': remote: Invalid username or password. fatal: Authentication failed for 'https://github.com/GLSmile/pythontest.git/' 问题
使用$ git push -u origin master 进行同步时,提示输入用户名和密码,但是我输入正确的信息后,仍然 会报Username for 'https://github.com': r ...
- HTML静态页面项目:英雄联盟官网网站 的实现
效果: 源码与素材:链接: https://pan.baidu.com/s/1OuJd1lfEV7mrnf0I6FXm4A 提取码: 5c6j 复制这段内容后打开百度网盘手机App,操作更方便哦
- Java实现 LeetCode 764 最大加号标志(暴力递推)
764. 最大加号标志 在一个大小在 (0, 0) 到 (N-1, N-1) 的2D网格 grid 中,除了在 mines 中给出的单元为 0,其他每个单元都是 1.网格中包含 1 的最大的轴对齐加号 ...