
$Django 中间件 csrf
-中间件是什么?请求和响应之间的一道屏障
-中间件作用:控制请求和响应
-django中内置几个中间件
process_request(self,request)
process_view(self, request, callback, callback_args, callback_kwargs)
process_template_response(self,request,response)
process_exception(self, request, exception)
process_response(self, request, response)
我是 request2
我是 执行视图函数之前 1
我是 执行视图函数之前 2
我是视图函数
我是 template 2
我是 template 1
我是 异常2
我是 异常1
我是 response2
我是 response1
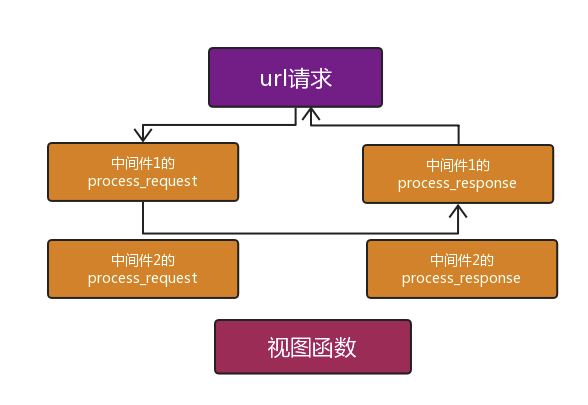


-自定义中间件
-1.from django.utils.deprecation import MiddlewareMixin
class MyMiddleware1(MiddlewareMixin):
def process_request(self, request):
print('MyMiddleware---->1---->process_request')
# 返回HttpRspons对象,直接返回,走自己的process_response
# 返回None的时候,继续往下走
# return HttpResponse('i am middle--1')
return None
def process_response(self, request, response):
print('MyMiddleware--->1---->process_response')
return response #这里必须返回HTTPRESPONSE对象 对视图函数的返回值response的一个操作,可以丢弃等等操作
-2.在setting中注册,是有顺序的,
MIDDLEWARE = [
'app01.mymiddelware.MyMiddleware1',
]
-中间件执行顺序:
-process_request,从上往下执行
-如果retrun HttpResponse的对象,直接返回了
-如果retrun None ,继续往下走
-process_response,从下往上执行
-必须要retrun Httpresponse的对象
csrf:跨站请求伪造
比如:转账请求:transfer?to=lqz&count=1000
-是什么?攻击者盗用了你的身份,以你的名义发送恶意请求,对服务器来说这个请求是完全合法的
-如何防范:
-通过refer
-加一个随机字符串校验(加载请求的路径里,加载请求体中)
-在请求头中加字符串校验
django中的应用:
-中间件csrf不注释掉
-以后再发post请求,必须携带那个随机字符串到服务端
-form表单形式:
<form action="" method="post">
{% csrf_token %}
<input type="text" name="name">
<input type="text" name="pwd">
<input type="submit" value="提交">
</form>
-ajax提交
data: {
'name': $('[name="name"]').val(),
'pwd': $('[name="pwd"]').val(),
//'csrfmiddlewaretoken': $('[name="csrfmiddlewaretoken"]').val()
'csrfmiddlewaretoken': '{{ csrf_token }}'
},
csrf:局部禁用,局部使用
-用装饰器:
-局部禁用,全局得使用
@csrf_exempt
def csrf_disable(request):
print(request.POST)
return HttpResponse('ok')
-局部使用,全局得禁用
@csrf_protect
def csrf_disable(request):
print(request.POST)
return HttpResponse('ok')
-cbv-->只能加在dispatch方法或者类上面
-局部禁用,全局得使用
-局部使用,全局得禁用
from django.views import View
from django.utils.decorators import method_decorator
#####################################################
@method_decorator(csrf_protect,name='dispatch')
class Csrf_disable(View):
# @method_decorator(csrf_protect)
def dispatch(self, request, *args, **kwargs):
ret=super().dispatch(request, *args, **kwargs)
return ret
def get(self,request):
return HttpResponse('ok')
return HttpResponse('post---ok')
-先导入:
-1 可以在方法上加装饰器:
@method_decorator(login_auth)
-2 可以在类上加
@method_decorator(login_auth,name='post')
@method_decorator(login_auth,name='get')
-3 可以加在dishpatch方法上
@method_decorator(login_auth)
一旦加在dishpatch,说明,所有方法都加了装饰器
from django.utils.deprecation import MiddlewareMixin
from django.utils.decorators import method_decorator
from django.shortcuts import render,HttpResponse

class MyMiddleware(MiddlewareMixin):
    def process_request(self,request):
        print('我是 request1')
        # return HttpResponse(1)  # 我是 request0 我是 response0
    def process_view(self, request, callback, callback_args, callback_kwargs):
        print ("我是 执行视图函数之前 1")
    #有异常才执行该函数,每异常不管他,必须返回Httpresponse对象(有异常 显示我的信息)
    def process_exception(self, request, exception):
        print ("我是 异常1")
        return HttpResponse('出错了兄弟1')
    #  方法对视图函数返回值有要求,必须是一个含有render方法类的对象,才会执行此方法
    # 1.视图函数 必须返回 一个类(有render方法 返回Httprespons对象)
    # 2.这里要返回一个 Httpresponse对象
    def process_template_response(self,request,response):
        print('我是 template 1')
        return HttpResponse('我是 template1')
    def process_response(self,request,response):
        print('我是 response1')
        return response
class MyMiddleware1(MiddlewareMixin):
    def process_request(self,request):
        print('我是 request2')
    def process_view(self, request, callback, callback_args, callback_kwargs):
        print ("我是 执行视图函数之前 2")
    def process_exception(self, request, exception):
        print ("我是 异常2")
    def process_template_response(self, request, response):
        print ('我是 template 2')
        return HttpResponse ('我是 template2')
    def process_response(self, request, response):
        print ('我是 response2')
        return response

###视图函数
from django.shortcuts import render,HttpResponse

# Create your views here.
class GG():
    def render(self):
        return HttpResponse('template')
def aaa(request):
    if request.method=='GET':
        print('我是视图函数get')
        return GG()
    elif request.method=='POST':
        print(request.POST,type(request.POST),'我是视图函数post')
        return HttpResponse('ok')
随机推荐
- 使用 highlight.js 在网页中高亮显示java 代码 【原】
<html> <head> <meta charset="UTF-8"> <script src="http://apps.bd ...
- springboot单元测试 注入失败 空指针
今天写代码,在test的类中@Autowired注入要测试的@Component类,但发现一运行就会报空指针异常java.lang.NullPointException,但发现使用new的方法的时候可 ...
- HDU 1097(m次幂的个位数 规律)
题意是求 n^m 结果的最后一位数. 可以用快速幂取模的方法做,当然本题还有更简单的方法: 所有数字( 0 - 9 )的 m 次幂的个位数不会受进位的影响,只收到乘数的影响,所以在结果中一旦出现之前出 ...
- mvn项目压缩打包
通常情况下,maven打包结果为jar或war包.如果需要一并打包配置文件等参数,通过resources配置指定需要打包的文件参数,如下示例: <project> ... <!-- ...
- SpringBoot系列: Actuator监控
Sprng Boot 2 actuator变动加大, 网上很多资料都都已经过期. ============================配置项============================ ...
- CSS样式选择
1:#a,b{…………}一个id叫a和一个标签是b的样式 2:#a b{…………}一个id叫a下面的一个标签是b的样式3:#a:b{…………}一个id叫a的伪类b的样式4:#a.b{…………}一个id ...
- T-SQL 编程技巧
Ø T-SQL 编程是大多数程序员都会接触的,也是数据库编程必须掌握的技术.下面,是本人在工作或学习中积累的一些心得和技巧.主要包含以下内容: 1. waitfor延时执行 2. NOT 关 ...
- javascript删除cookie
代码很简单 function deleteCookie (cookieName) { document.cookie = `${cookieName}=; expires=${new Date(0). ...
- python之MD5加密
一. MD5加密import hashlib #Python3里的引用#import md5 #Python2里的引用 1. md5是不可逆的,不能解密2. 所有语言生成的md5串都是一样的 3. 不 ...
- FTP之二
username=admin password=123 ip=192.168.14.117 port=21 参考:http://blog.csdn.net/yelove1990/article/det ...