
Charles 手机抓包
Charles 手机抓包
请求抓包对于程序员调试代码必不可少,Charles是一个用与抓包的好工具(也可以使用Fiddler),Charles抓包是通过中间人代理实现,在客户端和服务端通信时,Charles会截取客户端发送给服务端的请求,然后伪装成客户端与服务端进行通信,服务端返回数据时,Charles会截取数据伪装成服务端将数据发送给客户端。
Charles的安装和配置
Charles的安装比较简单,根据应用安装过程的提示,安装即可,不再赘述。主要讲一下Charles手机抓包的配置。
首先保证需要抓包的手机和安装Charles的电脑在同一个局域网之中(比如,使用同一个WiFi)。
打开Charles,点击
Proxy-Proxy Settings,设置端口,Charles会占用该端口启动一个服务。勾选Support HTTP/2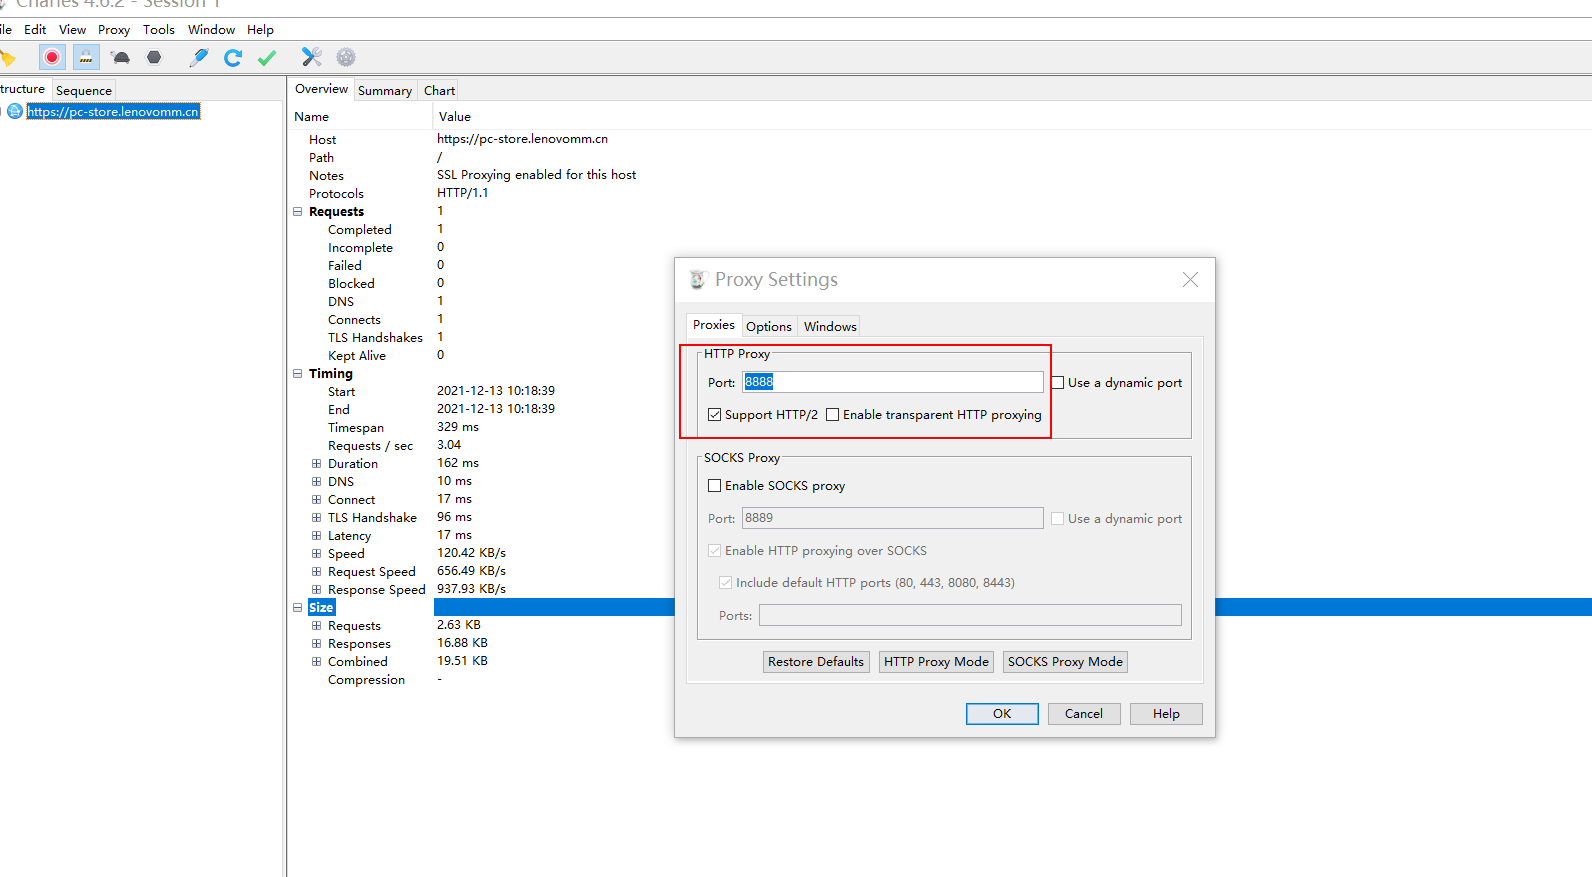
配置手机代理,点开手机连接wifi的高级选项,代理设置为手动,填写IP和端口,端口即为上一步骤中设置的端口,如8888. IP地址为安装Charles电脑的地址,可通过
ipconfig命令查询。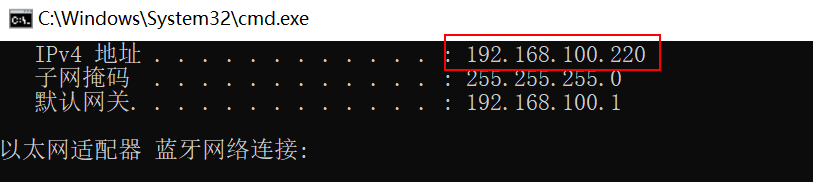
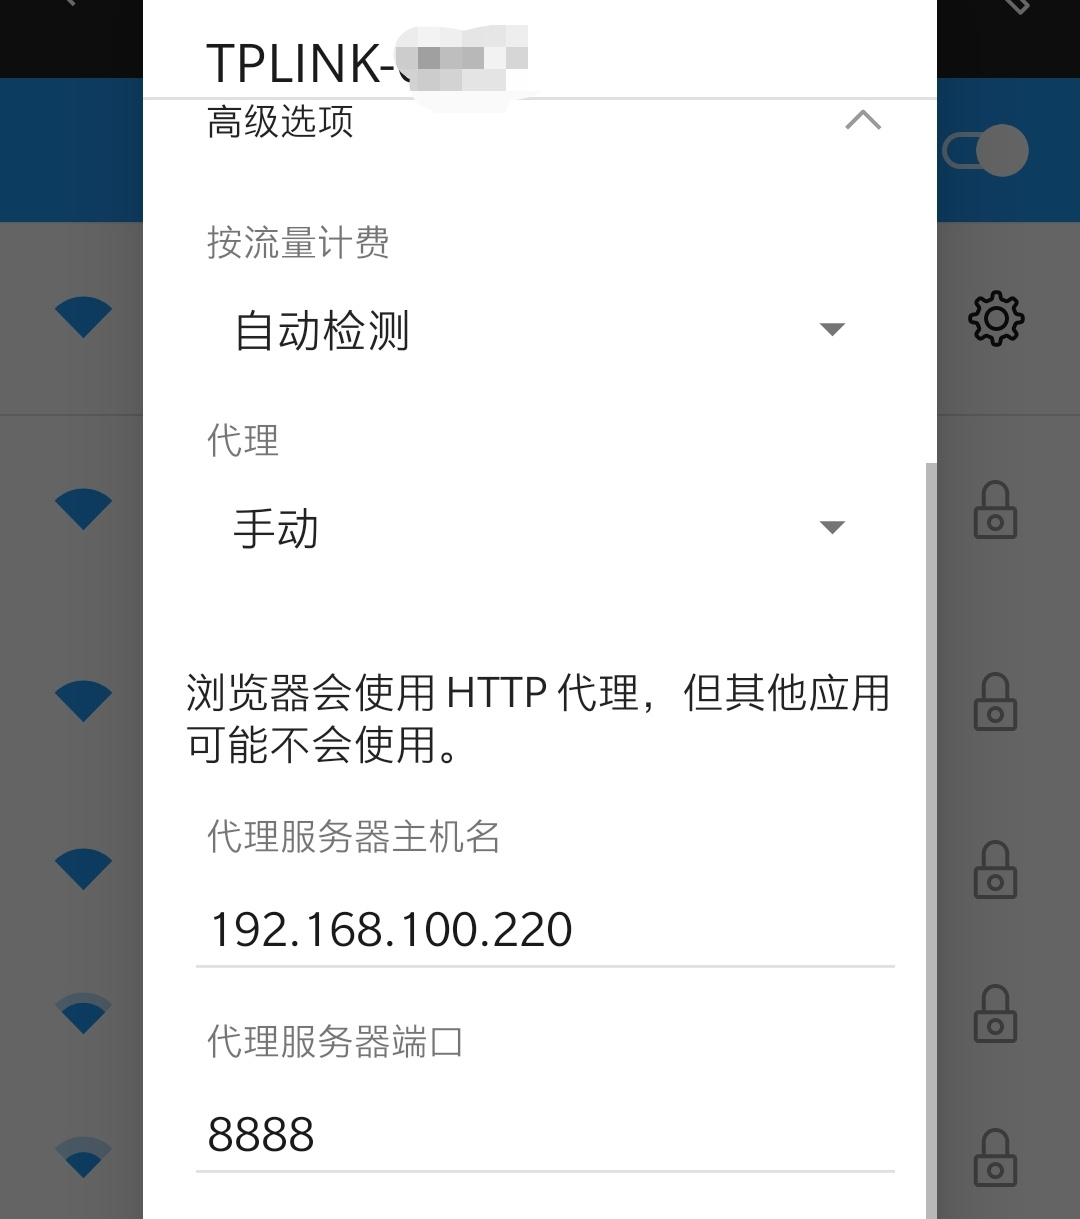
给电脑安装Charles证书,否则打开Charles后电脑浏览器不能正常上网。(原因是Charles伪装成中间人,浏览器不信任Charles的证书,报错“您的连接不是私密连接”)
打开Charles,
Help-SSL Proxying-Install Charles Root Certificate具体安装过程可参考Charles根证书安装
手机安装Charles根证书
如果需要抓包HTTPS请求并解密,需要在手机上安装Charles根证书,以让手机信任Charles。
- 打开手机浏览器,输入
http://chls.pro/ssl下载charles证书。 - 打开手机设置-安全与隐私-加密与凭据-从存储设备安装,选择下载的证书文件安装即可。
- 打开手机浏览器,输入
Charles手机证书配置
一般按照上述小节配置就可以实现对HTTPS请求的抓包和数据解密。但是Android 7版本及以上的系统,不再信任用户级的证书,只信任系统级的证书。即便是按照上述操作安装了Charles的根证书,发现HTTPS请求也无法正常解析,会有Unknown报错,Charles的Note会提示You may need to configure your browser or application to trust the Ch.
此类场景,需要给Android7及以上的手机安装系统级证书,来实现HTTPS的抓包。
准备工作
需要抓包的手机已完成Root。
需要安装好Openssl工具(可以在Linux服务器上完成,或者是通过win10的WSL来操作)
adb工具(下载地址)
生成证书
将通过
http://chls.pro/ssl下载的证书(一般后缀为.pem)上传到安装有openssl的机器上。执行
openssl命令重命名证书名称openssl x509 -inform PEM -subject_hash -in xxx.pem # 此处xxx替换为具体的名称
该命令会输出一个签名,找到其中的hash值进行复制。如下文中的
2598f6a3。2598f6a3
-----BEGIN CERTIFICATE-----
MIIFRjCCBC6gAwIBAgIGAX2jljHLMA0GCSqGSIb3DQEBCwUAMIGnMTgwNgYDVQQD
DC9DaGFybGVzIFByb3h5IENBICgxMCBEZWMgMjAyMSwgTEFQVE9QLU1CNFIyUTJF
KTElMCMGA1UECwwcaHR0cHM6Ly9jaGFybGVzcHJveHkuY29tL3NzbDERMA8GA1UE
CgwIWEs3MiBMdGQxETAPBgNVBAcMCEF1Y2tsYW5kMREwDwYDVQQIDAhBdWNrbGFu
ZDELMAkGA1UEBhMCTlowHhcNMjExMjA5MDkwNDI5WhcNMjIxMjA5MDkwNDI5WjCB
pzE4MDYGA1UEAwwvQ2hhcmxlcyBQcm94eSBDQSAoMTAgRGVjIDIwMjEsIExBUFRP
UC1NQjRSMlEyRSkxJTAjBgNVBAsMHGh0dHBzOi8vY2hhcmxlc3Byb3h5LmNvbS9z
c2wxETAPBgNVBAoMCFhLNzIgTHRkMREwDwYDVQQHDAhBdWNrbGFuZDERMA8GA1UE
CAwIQXVja2xhbmQxCzAJBgNVBAYTAk5aMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A
MIIBCgKCAQEArcxNxm3EhvWl7Jk8H5otzU/ElTJivzMfALft45ghGam6Ds0utF0S
AgRvfmC7/KtxWnTzokc9ewA440CBe23QvfmJcRVqaJBjvS40MT3y2fWS8BNNgZlS
QE4bnUexIdfVWzYXoo80P/mKDSxfTbc+3PPYfUDXDR99GDZKLcZfgMeRkAAEReaj
qzjjeDDGj/DEVRZZQeXfESTs/tGaruupzqIENqToLMSQSwTDpIaApEz76Lf5qAP3
XAUnpTnz5E+5n1WRV9oRxBKYVILDrTyejzwh9Koh25gij31knDCGioHqXVbwfg81
3cSlVj79BMjcuGRPwo5rpfzyYV9w5YVaEQIDAQABo4IBdDCCAXAwDwYDVR0TAQH/
BAUwAwEB/zCCASwGCWCGSAGG+EIBDQSCAR0TggEZVGhpcyBSb290IGNlcnRpZmlj
YXRlIHdhcyBnZW5lcmF0ZWQgYnkgQ2hhcmxlcyBQcm94eSBmb3IgU1NMIFByb3h5
aW5nLiBJZiB0aGlzIGNlcnRpZmljYXRlIGlzIHBhcnQgb2YgYSBjZXJ0aWZpY2F0
ZSBjaGFpbiwgdGhpcyBtZWFucyB0aGF0IHlvdSdyZSBicm93c2luZyB0aHJvdWdo
IENoYXJsZXMgUHJveHkgd2l0aCBTU0wgUHJveHlpbmcgZW5hYmxlZCBmb3IgdGhp
cyB3ZWJzaXRlLiBQbGVhc2Ugc2VlIGh0dHA6Ly9jaGFybGVzcHJveHkuY29tL3Nz
bCBmb3IgbW9yZSBpbmZvcm1hdGlvbi4wDgYDVR0PAQH/BAQDAgIEMB0GA1UdDgQW
BBQa42h5Cgu4cdr8ij3pnqk8RuHt7DANBgkqhkiG9w0BAQsFAAOCAQEAEvocaQrm
ZxTnSGueTjmsMlDppnfi84pOma9+IY0cKALJOtSCG01WvEzoxd6rXDrMNGRVG6Zd
SrkpJTnKp/9L3NAcwX/S1Gt5a18gI0wMCMGfoFYcAA2xvIbOF0UTCi17tTPK4ltQ
Bb0IPDUmLzP7yvHspCT+UEE/2B2wgmFiB4RIA01O8eQpSMAlzEfLdpwJwGfFIaWn
GpcVotgQRvmOJRBV/fN3AfjOI5sGjSx2/ExW+vbUu98u6PHs1HleVslNDY1o+rE+
qxkQCLIhIoCD1rp8AE1L7OS8iGTju9oT99F/YV21QvtKWJ9YpsgWM14qzv9MzLQ6
N+oMxISSpEr47Q==
-----END CERTIFICATE-----
重命名证书文件。
mv xxx.pem 2598f6a3.0 # 2598f6a3为上步中的hash值
使用Adb工具将后缀为0的证书上传到手机
/system/etc/security/cacerts/目录下。通过数据线将手机连接到电脑上,并打开开发者调试。
将上述后缀为0的证书文件放在
adb工具的安装目录下,打开windows终端(windows+R 输入 cmd)执行
# 将证书上传到手机上

adb push 2598f6a3.0 /sdcard/Download

adb shell

su

# 将证书复制到/system/etc/security/cacerts/

cp /sdcard/Download/2598f6a3.0 /system/etc/security/cacerts/

# 修改证书权限

chmod 644 /system/etc/security/cacerts/2598f6a3.0
如果执行
cp命令时出现Read-only file system错误,需要将system挂载为可读写。执行命令:mount -o rw,remount /system
如果执行该命令报错
mount -o rw,remount /system /system’ not in /proc/mounts,执行下一条命令,简单粗暴解决。mount -o rw,remount /
chmod 777 /system
mount -o rw,remount /system
然后继续执行
cp命令重启手机,即可对HTTPS完成数据抓包和解密。
参考
(10条消息) 给Android7及以上的手机安装系统级证书,实现Fiddler或者其他程序的HTTPS的抓包_一碗单炒饭的专栏-CSDN博客_安装系统证书
(10条消息) mount -o rw,remount /system /system’ not in /proc/mounts_csdn13034551515的博客-CSDN博客
(10条消息) 使用Charles代理工具导致电脑无法正常访问网站(您的连接不是私密连接)_mengzhiyuan93的博客-CSDN博客_charles 您的连接不是私密连接
Charles 手机抓包的更多相关文章
- day2.jmeter简单压测,下载文件,Charles手机抓包准备
一.压测 压测衡量一个系统的好坏:1.tps每秒钟处理的事物数,2.qps响应时间 添加聚合报告,更改线程组,运行接口请求 **添加压力机 1.首先确保都在同一网段 2.其他电脑要先启动jmeter- ...
- Charles 手机抓包HTTPS设置以及证书安装
本文参考:charles 抓包手机 charles经常会进行手机上的网页抓包,比如去copy别人网站图片或脚本的时候o(∩_∩)o : 手机抓包的原理,和PC类似,手机依靠charles与服务端进行对 ...
- charles 手机抓包设置
本文参考:charles 抓包手机 charles经常会进行手机上的网页抓包,比如去copy别人网站图片或脚本的时候o(∩_∩)o : 手机抓包的原理,和PC类似,手机依靠charles与服务端进行对 ...
- Charles手机抓包实用教程
一.Charles官网下载链接:https://www.charlesproxy.com/download/ 二.抓包步骤: 1.安装Charles,并打开 2.电脑设置代理端口:打开charles- ...
- Charles手机抓包常见问题(各种常见坑)
坑1.安装好charles后,浏览器搜索会显示不是秘密连接.如果需要搜索东西,请关闭charles
- Charles手机抓包设置&无法打开火狐网页设置
1. Charles抓取手机上的网络包,需要安装证书(Charles的和手机的) 操作方法: https://blog.csdn.net/lea__dongyang/article/details/7 ...
- mac charles手机抓包详细教程
1.官方下载charles 2.查看电脑IP地址 3.Proxy>Proxy Settings>勾选 Enable transparent HTTP proxying (记住端口号 88 ...
- charles手机抓包配置-2
破解的安装包,自己的百度云里有收藏 http://www.zhimengzhe.com/IOSkaifa/248398.html http://blog.csdn.net/swj6125/articl ...
- charles手机抓包配置-1
1.下载和安装Charles 下载和安装Charles软件.安装前要先安装Java运行环境,因为Charles是Java写的. 自己百度云上有破解版 2.安装电脑的Charles证书,对证书进行信任设 ...
随机推荐
- Java学习(十二)
今天安装讲师推荐下载了一个叫Hbuiler X的IDE,并且学习了选择器的知识. 作为练习,写了一下的代码 <!DOCTYPE html> <html> <head> ...
- [bzoj1122]账本
简化问题:如果没有2操作,答案是多少贪心:修改-一定修改最前面的,修改+一定修改最后面的,正确性显然而通过1操作,要完成两步:1.让最终结果为q:2.让前缀和非负,通过贪心可以获得最小值(具体来说,假 ...
- IDEA修改XML注释风格
作为一个强迫症患者,每次想在xml文件用快捷键注释的时候,它自动生成的注释一直都是这样的:这令我非常难受,于是每次我都要把光标移到前面,然后再Tab以下,让它变成这样可是每次都这样,好麻烦啊,如果自己 ...
- 互联网java面试宝典
1.为什么使用消息队列啊? 答题: 消息队列的核心功能就是:解耦合,异步,流量削峰解耦:接口调用发送,那如果E系统也要这个数据呢?那如果C系统现在不需要了呢?现在A系统又要发送第二种数据了呢?A系统负 ...
- HTML四种定位-固定定位
固定定位 1 <!DOCTYPE html> 2 <html lang="en"> 3 <head> 4 <meta charset=&q ...
- 记一次 android 线上 oom 问题
背景 公司的主打产品是一款跨平台的 App,我的部门负责为它提供底层的 sdk 用于数据传输,我负责的是 Adnroid 端的 sdk 开发. sdk 并不直接加载在 App 主进程,而是隔离在一个单 ...
- [源码解析] PyTorch 分布式 Autograd (2) ---- RPC基础
[源码解析] PyTorch 分布式 Autograd (2) ---- RPC基础 目录 [源码解析] PyTorch 分布式 Autograd (2) ---- RPC基础 0x00 摘要 0x0 ...
- 【GS模型】全基因组选择之rrBLUP
目录 1. 理论 2. 实操 2.1 rrBLUP包简介 2.2 实操 3. 补充说明 关于模型 关于交叉验证 参考资料 1. 理论 rrBLUP是基因组选择最常用的模型之一,也是间接法模型的代表.回 ...
- 34. Swap Nodes in Pairs
Swap Nodes in Pairs My Submissions QuestionEditorial Solution Total Accepted: 95230 Total Submission ...
- pyyaml模块
pyyaml模块是一种文件数据处理格式的方法,常用与生成.解析或修改.yaml配置文件 1.常见.yaml文件格式内容如下 languages: - Ruby - Perl - Python webs ...