
scapy流量嗅探简单使用
1. 简介
scapy是一个可用于网络嗅探的非常强大的第三方库。在网络流量嗅探方面,常用的一些第三方库:
 pylibpcap

 pycapy

 pypcap

 impacket

 scapy
scapy在这些库中功能最强大使用也最灵活。具有以下几个特点:
 交互模式,用作第三方库。

 可以用来做packet嗅探和伪造packet。

 已经在内部实现了大量的网络协议。(DNS,ARP,IP,TCP,UDP等等)

 可以用它来编写非常灵活实用的工具。
它能够伪造或者解码大量的网络协议数据包,能够发送、捕捉、匹配请求和回复包等等。
它可以很容易地处理一些典型操作,比如端口扫描,tracerouting,探测,单元测试,攻击或网络发现(可替代hping,NMAP,arpspoof,ARP-SK,arping,tcpdump,tethereal,P0F等)
它还有很多更优秀的特性——发送无效数据帧、注入修改的802.11数据帧、在WEP上解码加密通道(VOIP)、ARP缓存攻击(VLAN)等,这也是其他工具无法处理完成的。
常用功能
 sniff 嗅探

 dissect 解剖

 forge 伪造

 fingerprinting 指纹识别
2. 使用scapy
2.1 scapy安装
scapy是第三方库,系统上默认是没有安装的。
在Ubuntu下,我们可以直接使用以下命令进行安装: sudo apt-get install scapy
安装完成以后,只需要在终端下执行sudo scapy就可以进入scapy的命令行模式
我们可以输入:help()进入帮助模式,quit 命令退出。

在帮助模式下,我们可以查看类的一些方法,如:


2.2 下面介绍一些在全局模式中常用的方法
ls()         列出scapy中已实现的网络协议

ls(协议类型)     查看某个协议头部字段格式

lsc()        列出scapy中可以使用的命令或函数
IP().show()    显示包的IP信息

test[i].show()   显示包test的详细内容
a.summary()    查看捕获到数据包的信息摘要
(1)查看实现的协议:

(2)查看某个协议头部字段格式
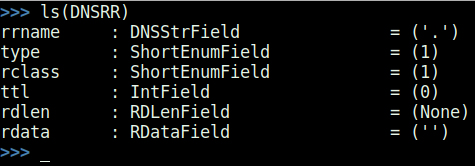
(3)列出scapy中可以使用的命令或函数。比如嗅探时,我们经常会用到sniff()函数

2.3 scapy嗅探示例
在scapy命令模式下,异常输入以下代码进行试验。
1)、嗅探流量包

2)查看下我们截取的报文摘要

3)wlan0[i].show() 详细查看packet中各协议字段的具体值

4)保存和读取数据包
wrpcap("wlan0sniff.pcap",wlan0) 将嗅探到的packet内容写到pcap文件
(这里的'wlan0'不是网卡名,为了避免误解,我复制wlan0的包为wlan0test)
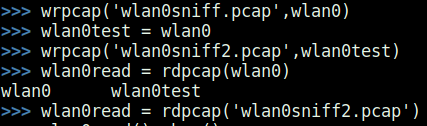
wlan0read = rdpcap("wlan0snif2f.pcap") 读取pcap文件

还有一些其他常用函数,不再一一举例。
wlan0[i].show()    详细查看packet中各协议字段的具体值

wrpcap("testsniff.pcap",test)     将嗅探到的packet内容写到pcap文件

read_pkts = rdpcap("testsniff.pcap")  和读取pcap文件

为sniffer函数添加过滤条件

pkts = sniff(iface = "eth0",filter = "udp",count =  )


设置嗅探包的数量为30,然后过滤ICMP协议类型的包。等待显示结果。另起一个终端,然后ping一个网址,观察嗅探的结果。
pkts = sniff(iface = "eth0",filter = "icmp",count = 30, prn = lambda x: x.summary())
帧与字符串的互相转换
icmp_str = str(pkts[])
icmp_str
recombine = Ether(icmp_str)
recombine

导入导出base64编码格式的数据
export_object(str(pkts[]))
newPkt = import_object() #将上一步导出的字符串填入,回车,"ctrl_+d"结束。
newPkt
Ether(newPkt)
“/”符号表示两个链路层的组合,可以参考:http://www.cnblogs.com/ssooking/p/6114949.html
a=Ether()/IP(dst="www.baidu.com")/TCP()/"GET /index.html HTTP/1.0 \n\n"

hexdump(a)

主要功能函数sniff
sniff(filter="",iface="any",prn=function,count=N)
filter
允许我们对Scapy嗅探的数据包指定一个BPF(Wireshark类型)的过滤器,如:udp,icmp也可以留空以嗅探所有的数据包。
例如:嗅探所有的HTTP数据包,tcp port 80 的BPF过滤
iface
设置嗅探器所要嗅探的网卡,留空则对所有网卡进行嗅探。例如:wlan0
prn
指定嗅探到符合过滤器条件的数据包时所调用的回调函数,这个回调函数以接受到的数据包对象作为唯一的参数。
例如:
def pack_callback(packet):
print packet.show()
sniff(prn=pack_callback,iface="wlan0",count=1)
如:一个嗅探ftp登录密码的函数例子
def ftpsniff(pkt):

	dest = pkt.getlayer(IP).dst

	raw = pkt.sprintf('%Raw.load%')

	user = re.findall('(?i)USER (.*)', raw)

	pswd = re.findall('(?i)PASS (.*)', raw)

	if user:

		print '[*] Detected FTP Login to ' + str(dest)

		print '[+] Username: ' + str(user[0])

	elif pswd:

		print '[+] Password: ' + str(pswd[0])
完整代码请参考另一篇博客: http://www.cnblogs.com/ssooking/p/6095714.html
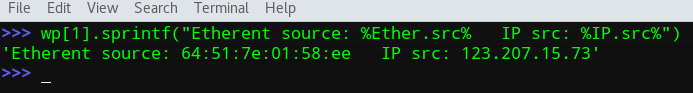
sprintf()输出某一层某个参数的取值,如果不存在就输出”??”,具体的format格式是:%[[fmt][r],][layer[:nb].]field%
%[[fmt][r],][layer[:nb].]field%
layer: 协议层的名字,如Ether、IP、Dot11、TCP等。
filed: 需要显示的参数。
nb: 当有两个协议层有相同的参数名时,nb用于到达你想要的协议层。
r: 一个标志。当使用r标志时,意味着显示的是参数的原始值。
例如,TCP标志中使用人类可阅读的字符串’SA’表示SYN和ACK标志,而其原始值是18.
例子:pkt.sprintf("Etherent source: %Ether.src% IP src: %IP.src%")

官方文档:http://scrapy-chs.readthedocs.io/zh_CN/latest/index.html
参考链接:http://blog.csdn.net/Jeanphorn/article/details/45700551
scapy流量嗅探简单使用的更多相关文章
- Scapy安装以及简单使用
Scapy安装以及简单使用 参考文档 scapy官方文档 前言 scapy是一个可以模拟发送报文的python程序,使用了它从此发包不愁. 安装 1.首先得安装Python2.7 在linux系统 ...
- 《Python黑帽子:黑客与渗透测试编程之道》 网络:原始套接字和流量嗅探
Windows和Linux上的包嗅探: #!/usr/bin/python import socket import os #监听的主机 host = "10.10.10.160" ...
- scapy基础之一 ----简单命令
前言 scapy是python写的一个功能强大的交互式数据包处理程序,可用来发送.嗅探.解析和伪造网络数据包,常常被用到网络攻击和测试中.下面介绍简单命令. ls() List all availab ...
- Python中Scapy网络嗅探模块的使用
目录 Scapy scapy的安装和使用 发包 发包和收包 抓包 将抓取到的数据包保存 查看抓取到的数据包 格式化输出 过滤抓包 Scapy scapy是python中一个可用于网络嗅探的非常强大的第 ...
- scapy 安装及简单测试
关于scapy Scapy的是一个强大的交互式数据包处理程序(使用python编写).它能够伪造或者解码大量的网络协议数据包,能够发送.捕捉.匹配请求和回复包等等.它可以很容易地处理一些典型操作,比如 ...
- 2017-2018-2 20179204 PYTHON黑帽子 黑客与渗透测试编程之道
python代码见码云:20179204_gege 参考博客Python黑帽子--黑客与渗透测试编程之道.关于<Python黑帽子:黑客与渗透测试编程之道>的学习笔记 第2章 网络基础 t ...
- 【流量劫持】沉默中的狂怒 —— Cookie 大喷发
精简版:http://www.cnblogs.com/index-html/p/mitm-cookie-crack.html 前言 上一篇文章 讲解了如何借助前端技术,打造一个比 SSLStrip 更 ...
- Scapy实现SYN泛洪攻击
一.实验说明 1.实验介绍 本次实验将使用python3版本的Scapy--Scapy3k来实现一个简单的DDos,本次实验分为两节,本节将学习如何使用Scapy3k来实现SYN泛洪攻击. 2.知识点 ...
- 《Python绝技:运用Python成为顶级黑客》 用Python分析网络流量
1.IP流量将何去何从?——用Python回答: 使用PyGeoIP关联IP地址和物理地址: 需要下载安装pygeoip,可以pip install pygeoip 或者到Github上下载安装htt ...
随机推荐
- easyui datagrid显示进度条控制操作
在当我们需要控制时间前台实际项目页面datagrid显示进度条的数据加载时运行,和datagrid默认情况下只在有url加载运行时的数据显示方式的进度条.下面的代码手动控制: 打开一个进度条: $(' ...
- Visual Studio 换颜色
--- 给 Visual Studio 换颜色 “为革命,保护视力,预防近视,眼保健操开始......” 这个应该是最老版本的眼保健操了,你听过? 一堆废话 且不说上面这个眼保健操到底有木有用,让眼睛 ...
- [每日一题] OCP1z0-047 :2013-08-01 正则表达式--- REGEXP_REPLACE 函数
这题又是考正则表达式,我们先根据题意,操作如下: hr@OCM> col "PHONE NUMBER" for a50 hr@OCM> SELECT phone_num ...
- Asp.net MVC4 CodeFirst 使用EFTracingProvider
一.关于EFTracingProvider EFTracingProvider相关信息见作者博客:关于EFTracingProvider EFTracingProvider Demo下载地址:Trac ...
- Asp.Net MVC 3
Asp.Net MVC 3 wcf基础教程之 契约(合同)Contract 摘要: 在前几篇博客中我有说到服务的寄宿,就是服务要运行起来必须采取的几种方式,相当于我们可以照葫芦画瓜的效果运行一个w ...
- T4模板与数据访问层的分离
当在企业级应用中使用EF时,会发现实体类库与数据访问层是分离的. 来一张效果图. 具体步骤: 1.运用EF生成原始的实体类 在程序集中添加完ADO.NET实体数据模型后,生成相应的实体类,此时,T4模 ...
- JDBC之事务隔离级别以及ACID特性
JDBC之事务隔离级别以及ACID特性 事务隔离级别: 1.更新遗失(Lost update) 两个事务都同时更新一行数据,但是第二个事务却中途失败退出,导致对数据的两个修改都失效了.这是因为系统没有 ...
- MySQL 常用命令大全2
下面贴出我在实际工作中遇到mysql操作数据表的sql命令,如有不对的地方,请多指教: c++链接mysql头文件命令 g++ is_in_polygon.cpp -o is_in_polygon - ...
- CSS案例
1.美团网效果 <!DOCTYPE HTML PUBLIC "-//W3C//DTD HTML 4.01 Transitional//EN"> <html> ...
- Mongodb 集群搭建以及常见错误
Mongodb 集群搭建以及常见错误 1 关于Replica Sets +Sharding(主从复制加分片)搭建,不这详细去说,网上有很多,大部分的例子就三台服务器之间做主从复制,分2个shard,架 ...