
OpenStack 认证服务 KeyStone连接和用户管理(四)
连接keystone两种方式:
- 一种使用命令
- 一种使用环境变量
1、通过环境变量方式连接keystone(适合在初始化场景使用)
- 配置认证令牌环境变量
export OS_TOKEN=07081849f55281652dac
备注:07081849f55281652dac这个值与/etc/keystone/keystone.conf配置文件中的admin_token一致
- 配置连接到keystone的地址
export OS_URL=http://192.168.137.11:35357/v3
设置keystone的admin(35357)端口,v3是用第三个版本
- 配置认证API版本
export OS_IDENTITY_API_VERSION=3
2、通过命令方式连接keystone(需要在创建域、项目、用户后使用)
openstack --os-auth-url http://192.168.137.11:35357/v3 \

--os-project-domain-name default --os-user-domain-name default \

--os-project-name admin --os-username admin token issue
创建域、项目、用户和角色
- 创建default域
openstack domain create --description "Default Domain" default
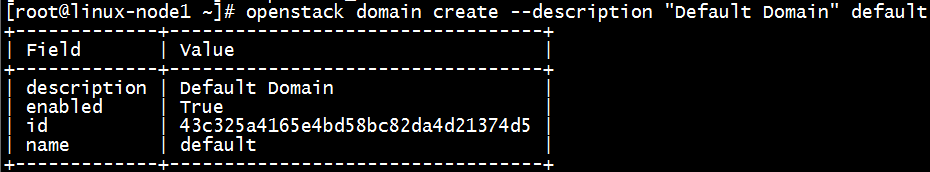
提示:--description是域的描述,最后一个是域的名称
- 创建admin项目
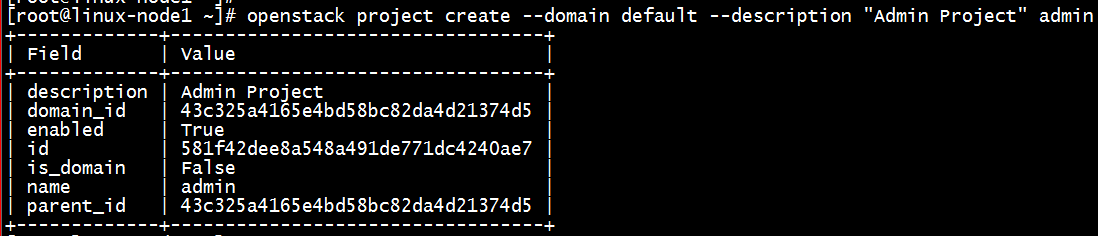
openstack project create --domain default --description "Admin Project" admin
命令格式:openstack project --domain 域 --description "描述" 项目名
作用:管理所有的云主机
- 创建admin用户
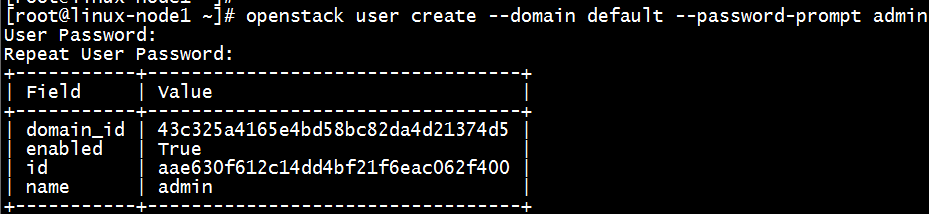
openstack user create --domain default --password-prompt admin
- 创建admin角色
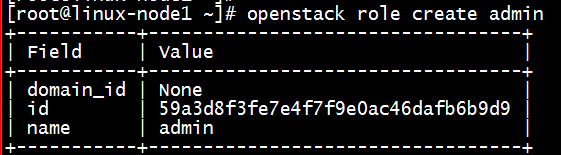
在一个项目里面有多个角色,我们只能创建在配置文件中设置的角色。
配置文件路径/etc/keystone/policy.json,我们可以在这个文件自定义新的角色。
openstack role create admin
- 添加admin角色到admin项目和用户上
把admin用户,添加到admin项目,并授权admin的角色
或者可以说:admin项目添加一个admin用户,它的角色是admin
openstack role add --project admin --user admin admin
小结:前三个环境变量是为了连接到keystone上,后面的就是为了创建域、项目、用户和角色,给域、项目、用户和角色做了一个关联。
demo环境
- 创建一个demo项目
demo项目就类似于我们去阿里云上注册了一个账号,基本流程跟创建admin是一样的
openstack project create --domain default --description "Demo Project" demo
- 创建demo用户
openstack user create --domain default --password-prompt demo
- 创建user角色
openstack role create user
- 添加user角色到demo项目和用户
openstack role add --project demo --user demo user
重要服务与keystone
- 创建一个service项目
各个服务(Glance、Nova、Neutron)之间需要去访问keystone,那么访问keystone就需要做认证,就需要我们创建用户,这些用户需要属于一个项目。所以我们要先创建一个service项目,我们还需要给每个项目单独创建一个用户。
openstack project create --domain default --description "Service Project" service
- 创建glance用户
openstack user create --domain default --password-prompt glance
授权
openstack role add --project service --user glance admin
- 创建nova用户
openstack user create --domain default --password-prompt nova
授权
openstack role add --project service --user nova admin
- 创建neutron用户
openstack user create --domain default --password-prompt neutron
授权
openstack role add --project service --user neutron admin
OpenStack 认证服务 KeyStone连接和用户管理(四)的更多相关文章
- OpenStack 认证服务 KeyStone连接和用户管理(五)
一) 创建环境变量链接keyston vim adminrc export OS_USERNAME=admin export OS_PASSWORD=redhat export OS_PROJECT_ ...
- 云计算管理平台之OpenStack认证服务Keystone
一.keystone简介 keystone是openstack中的核心服务,它主要作用是实现用户认证和授权以及服务目录:所谓服务目录指所有可用服务的信息库,包含所有可用服务及其API endport路 ...
- OpenStack 认证服务 KeyStone部署 (四)
Keystone作用: 用户与认证:用户权限与用户行为跟踪: 服务目录:提供一个服务目录,包括所有服务项和相关Api的断点 SOA相关知识 Keystone主要两大功能用户认证和服务目录(相当于一个注 ...
- OpenStack 认证服务 KeyStone部署(三)
Keystone 介绍 Keystone作用: 用户与认证:用户权限与用户行为跟踪: 服务目录:提供一个服务目录,包括所有服务项和相关Api的断点 SOA相关知识 Keystone主要两大功能用户认证 ...
- OpenStack 认证服务 KeyStone 服务注册(五)
创建服务实体和API端点 创建服务 openstack service create --name keystone --description "OpenStack Identity&qu ...
- OpenStack 认证服务 KeyStone 服务注册(六)
一)检查keystone是否安装配置成功 1.1删除环境变量的配置 unset OS_AUTH_URL redhat 1.2 请求令牌认证 admin用户,请求认证令牌 openstack --os- ...
- 【openstack N版】——认证服务keystone
一. 基础环境 1.1环境介绍 linux-node1(控制节点) #系统版本 [root@linux-node1 ~]# cat /etc/redhat-release CentOS Linux r ...
- OpenStack入门篇(七)之认证服务Keystone
一.Keystone的概述 Keystone是Openstack的组件之一,用于为Openstack家族中的其它组件成员提供统一的认证服务,包括身份验证,令牌的发放和校验,服务列表,用户权限的定义等. ...
- OpenStack实践系列②认证服务Keystone
OpenStack实践系列②认证服务Keystone 三.实战OpenStack之控制节点3.1 CentOS7的时间同步服务器chrony 下载chrony # yum install -y chr ...
随机推荐
- 团队冲刺——Five
昨天: 司宇航:web项目如何部署到公网,把网址做成桌面图标链接,登录记住密码功能. 王金萱:注册和登录界面,用户数据库的信息录入. 马佳慧:做界面. 季方:处理爬虫数据,实现统计功能. 遇到的问题: ...
- mysql 官方集群
一.环境准备(Centos7,mysql-cluster-gpl-7.5.6-linux-glibc2.5-x86_64.tar.gz) 卸载以前安装的Mysql 或者 mariadb yum -y ...
- Sprint10
进展:设置事件提醒部分已经完成,接下来是实现完成后在添加主界面显示已添加的事件及时间,并可设置可用与不可用.
- 线程局部存储TLS(thread local storage)
同一全局变量或者静态变量每个线程访问的是同一变量,多个线程同时访存同一全局变量或者静态变量时会导致冲突,尤其是多个线程同时需要修改这一变量时,通过TLS机制,为每一个使用该全局变量的线程都提供一个变量 ...
- Leetcode题库——3.无重复字符的最长子串
@author: ZZQ @software: PyCharm @file: lengthOfLongestSubstring.py @time: 2018/9/18 20:35 要求:给定一个字符串 ...
- Hibernate 延迟加载 分析
出处:http://www.ibm.com/developerworks/cn/java/j-lo-hibernatelazy/#icomments Hibernate 的延迟加载(lazy load ...
- 浅谈iOS内存管理机制
iOS内存管理机制的原理是引用计数,引用计数简单来说就是统计一块内存的所有权,当这块内存被创建出来的时候,它的引用计数从0增加到1,表示有一个对象或指针持有这块内存,拥有这块内存的所有权,如果这时候有 ...
- 深入理解JAVA集合系列一:HashMap源码解读
初认HashMap 基于哈希表(即散列表)的Map接口的实现,此实现提供所有可选的映射操作,并允许使用null值和null键. HashMap继承于AbstractMap,实现了Map.Cloneab ...
- PAT 1068 万绿丛中一点红
https://pintia.cn/problem-sets/994805260223102976/problems/994805265579229184 对于计算机而言,颜色不过是像素点对应的一个 ...
- web安全测试系统
最近写了个简单的web安全实践系统部署到了docker中 下载方式:docker pull ju5ton1y/websecurity github Dockerfile下载地址:https://git ...