
【CTF】XCTF 我们的秘密是绿色的 writeup
题目来源:SSCTF-2017
题目链接:https://adworld.xctf.org.cn/task/answer?type=misc&number=1&grade=1&id=4978&page=3
碎碎念
这题挺有意思
除了第一步想不到 其他涉及知识点难度不大 但是涉及知识点比较多
多次套娃解密压缩包才得到flag
writeup
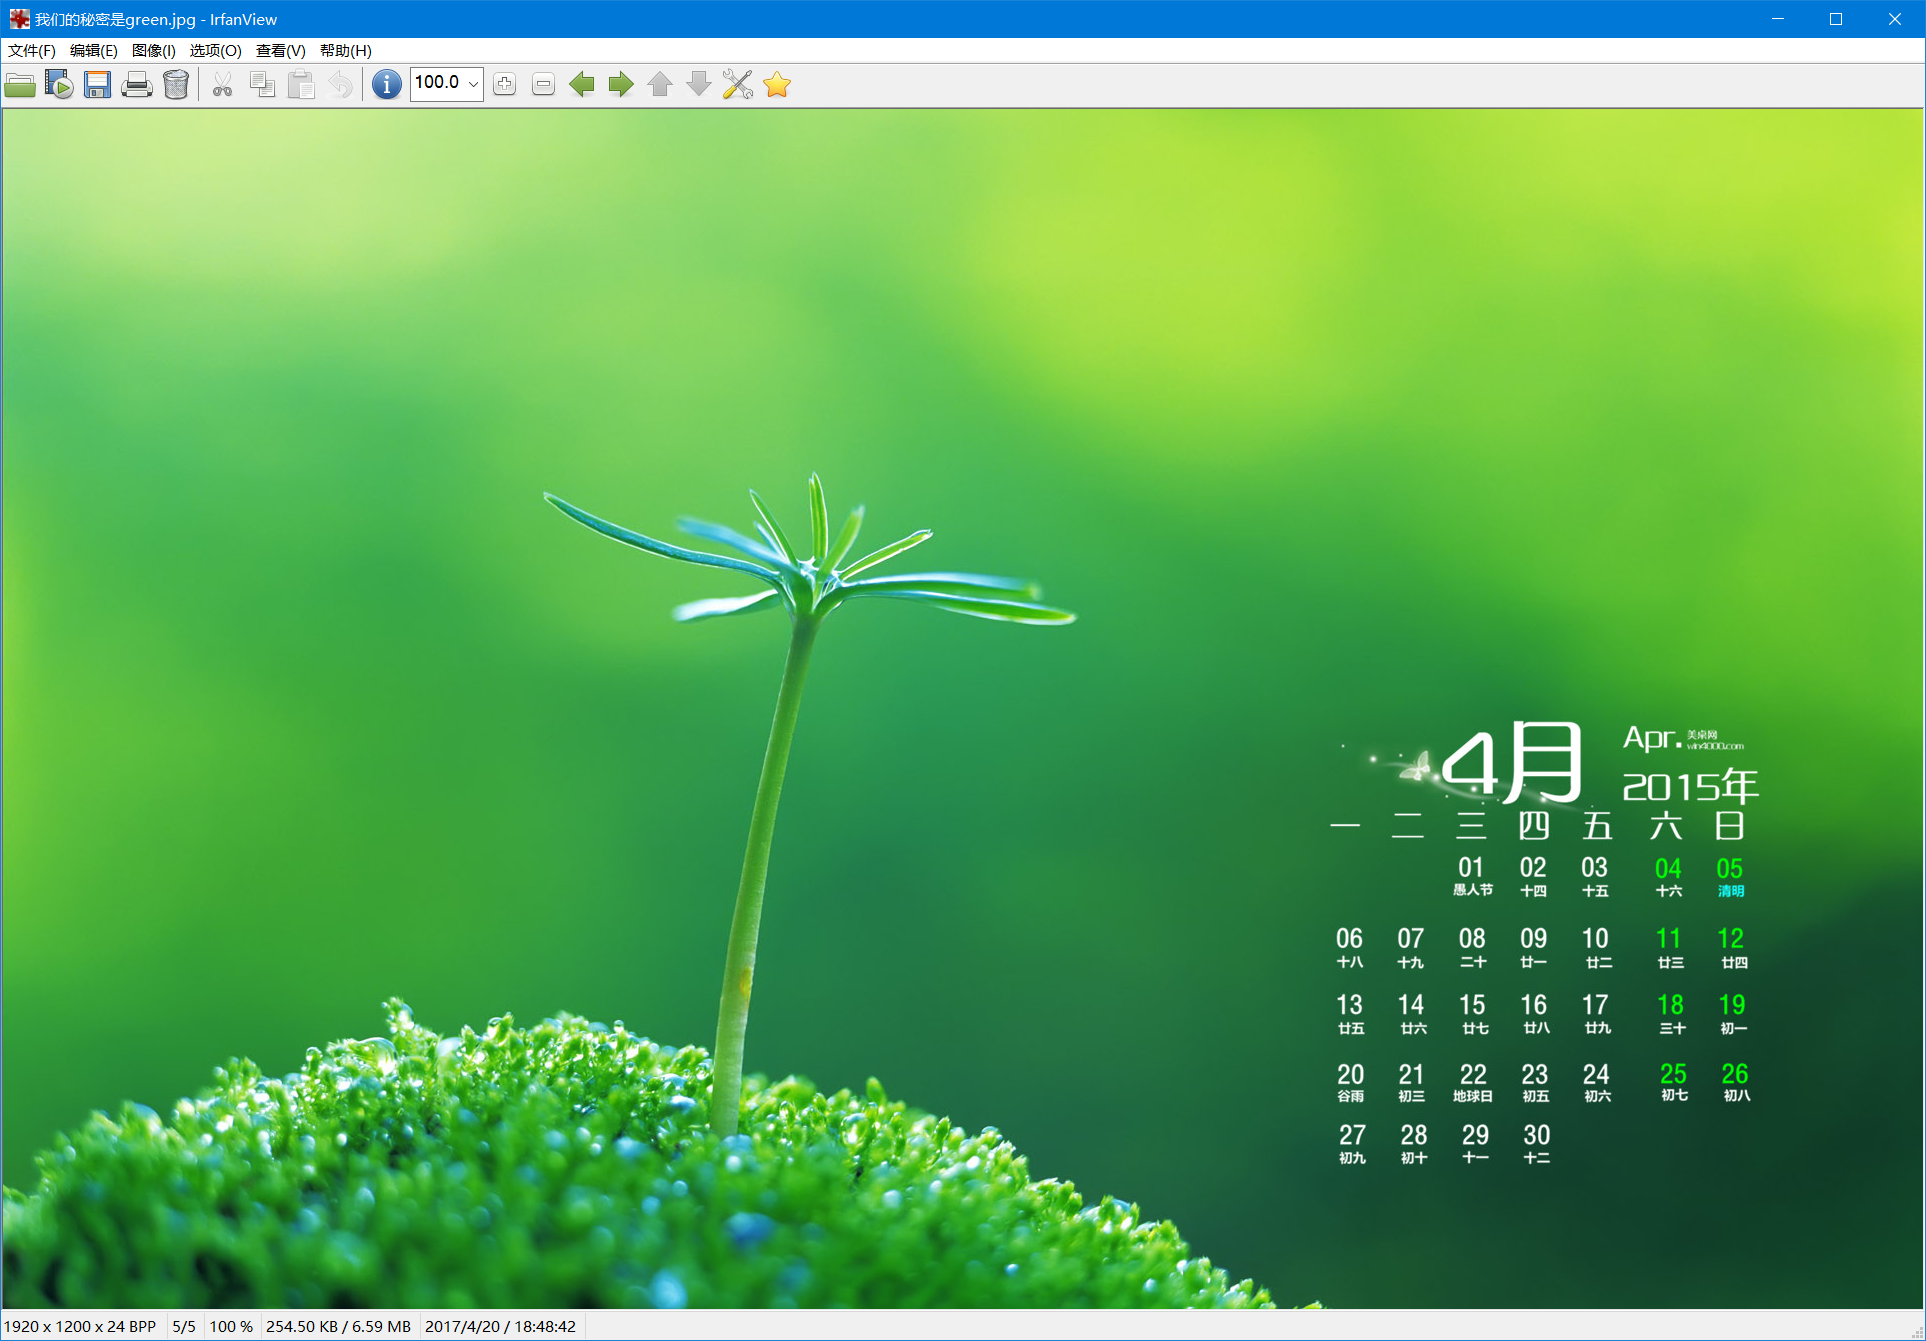
下载得到zip 解压得到JPG图片
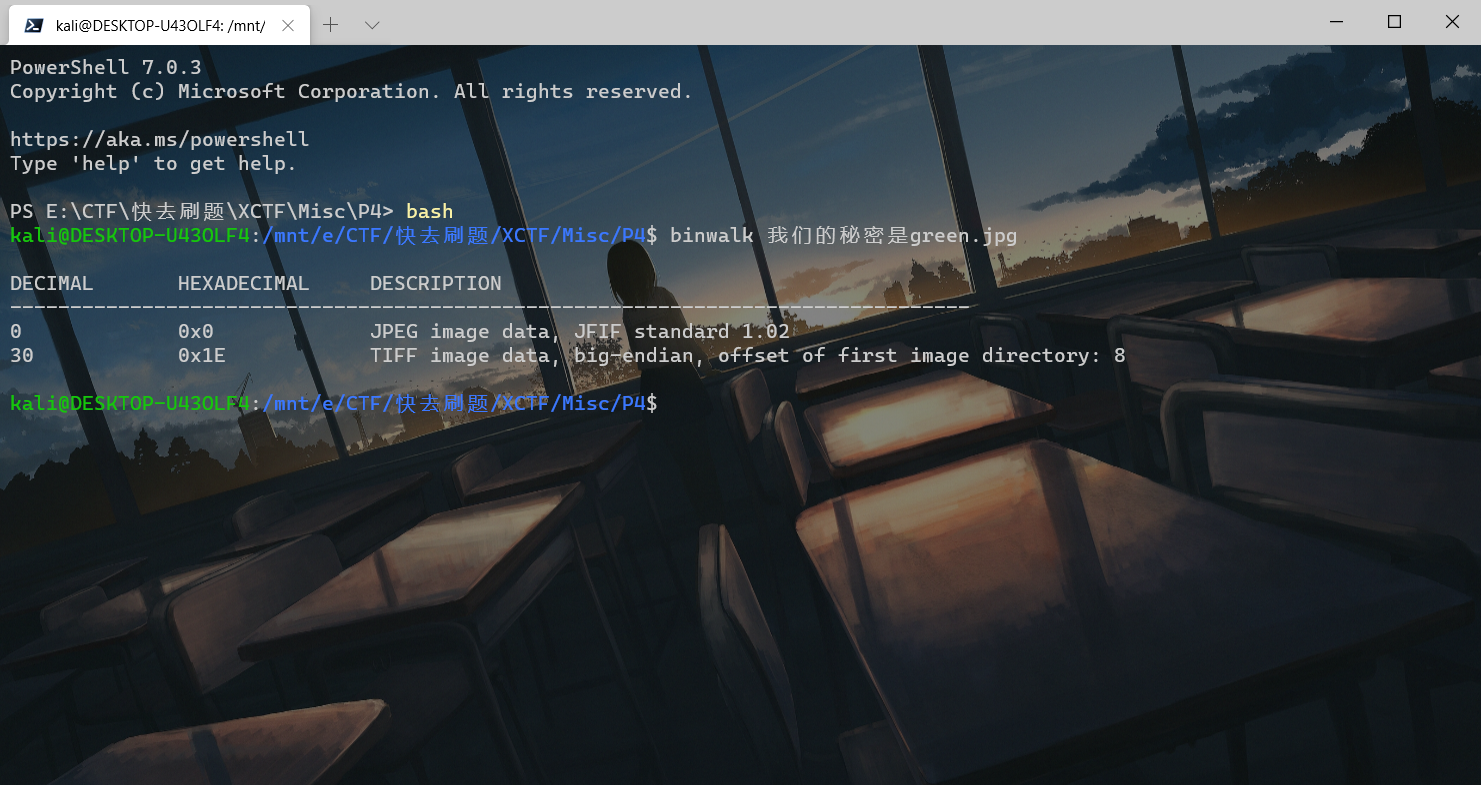
Kali下binwalk分析文件 没有发现隐写
Stegsolve打开
切换颜色通道 检查LSB隐写等均没有发现
使用OurSecret工具
注意到绿色字体
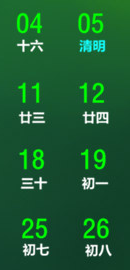
密码:0405111218192526
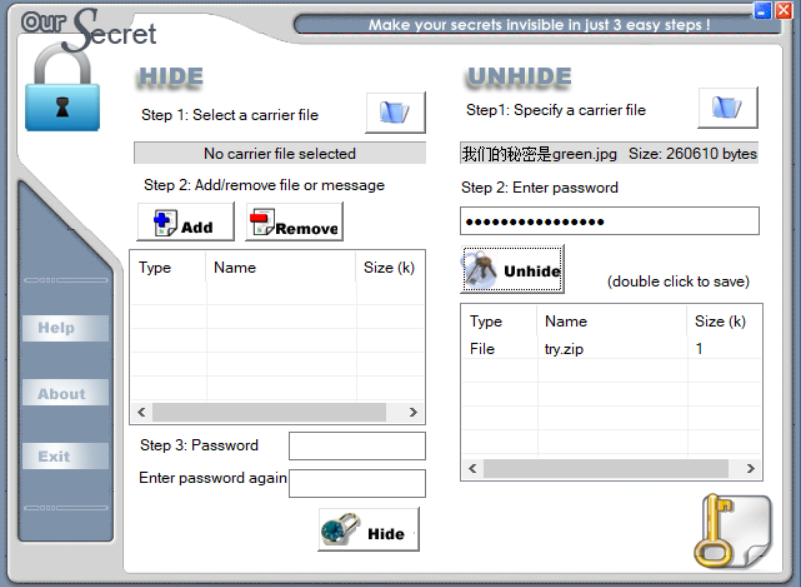
发现隐写try.zip
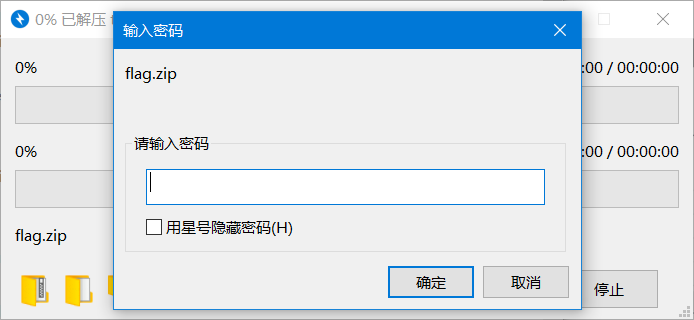
解压需要密码
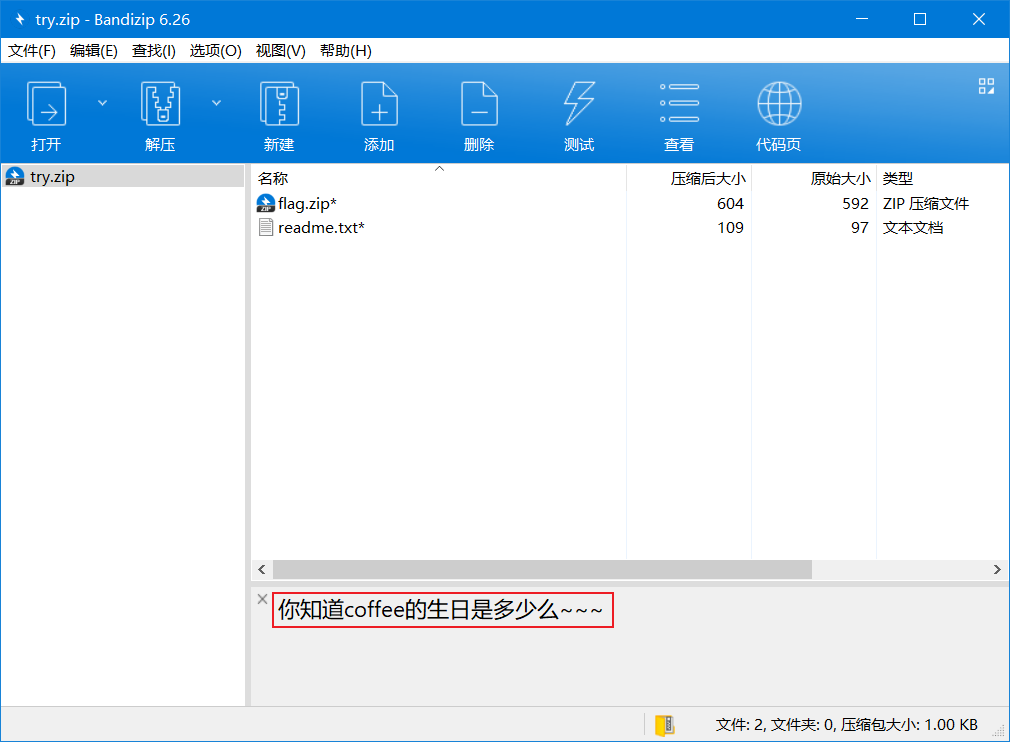
爆破数字密码 长度为1~8
使用ARCHPR
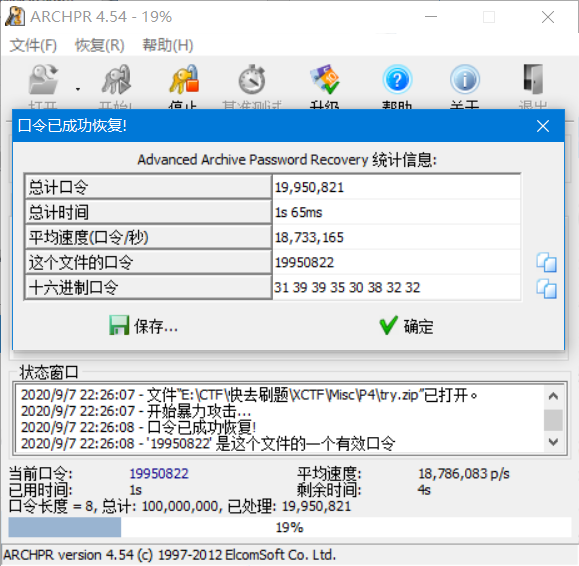
很快爆破出了 解压密码19950822
解压得到
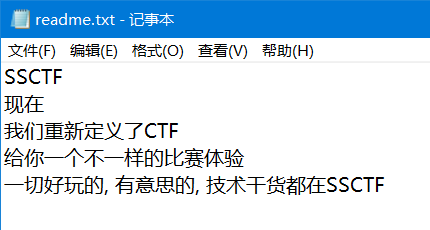
?打广告
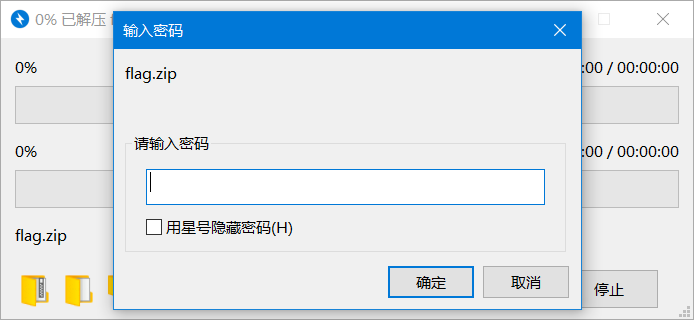
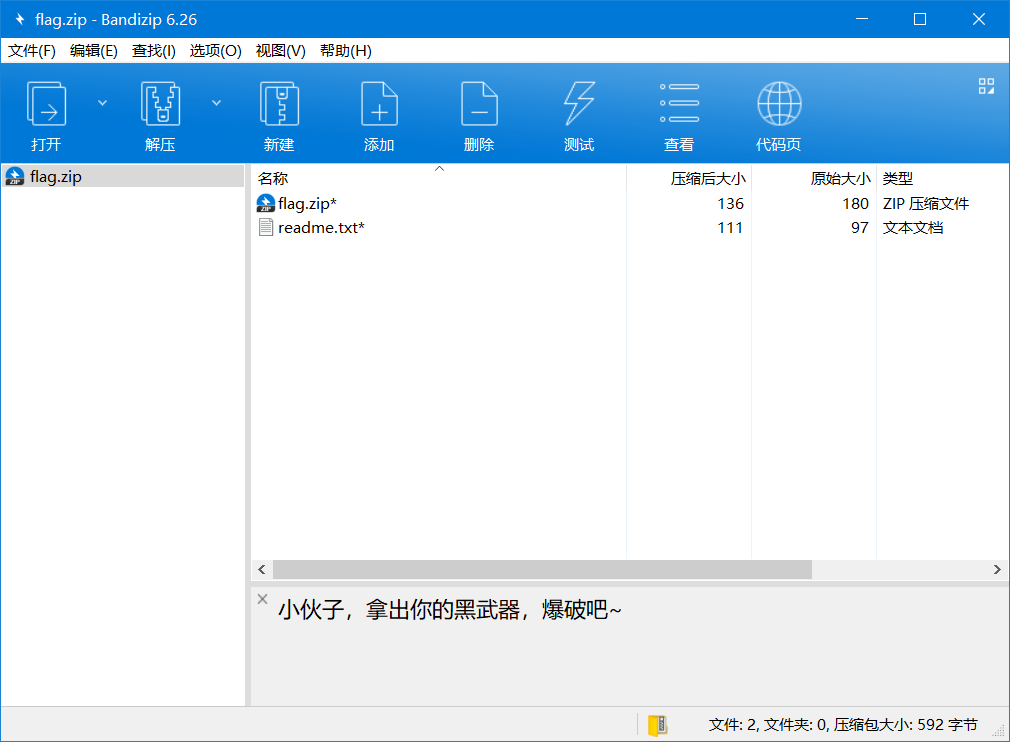
被加密的压缩包中含有已知文件 很明显明文攻击
把readme.txt压缩成zip然后使用ARCHPR执行明文攻击
//需要使用WinRAR压缩
//明文攻击的明文文件需要使用和被攻击文件使用同样的压缩软件压缩
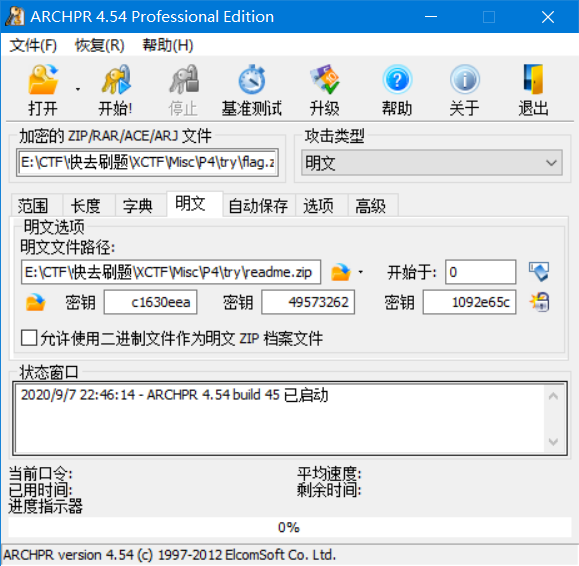
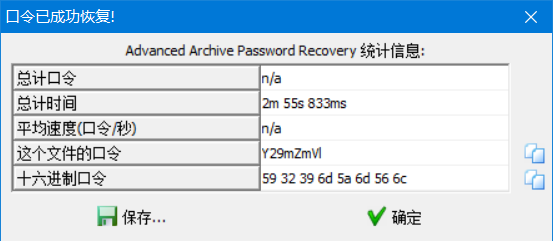
恢复解压密码:Y29mZmVl
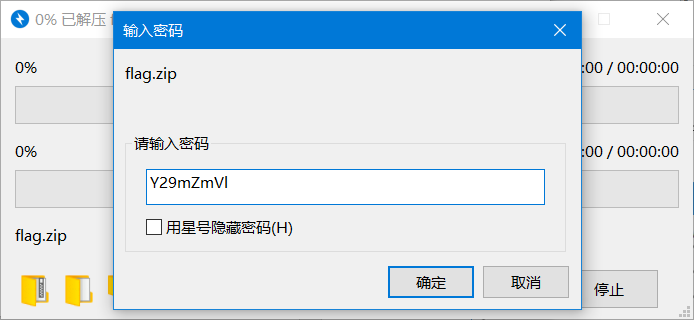
解压flag.zip得到flag.zip
解压新得到的flag.zip还是需要密码(禁止套娃)
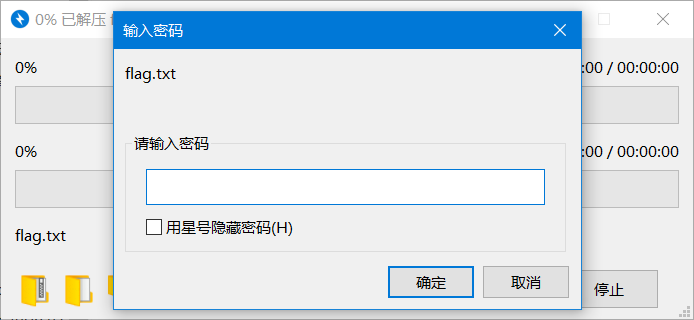
这次的flag.zip里面只要flag.txt
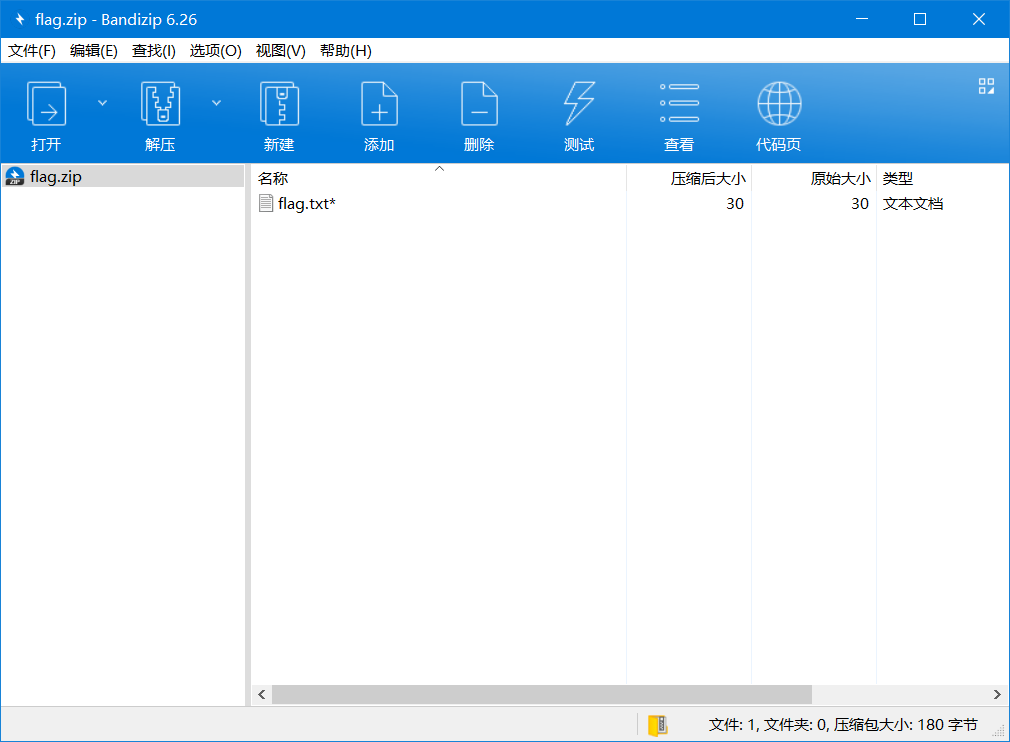
暴力破解 爆破失败
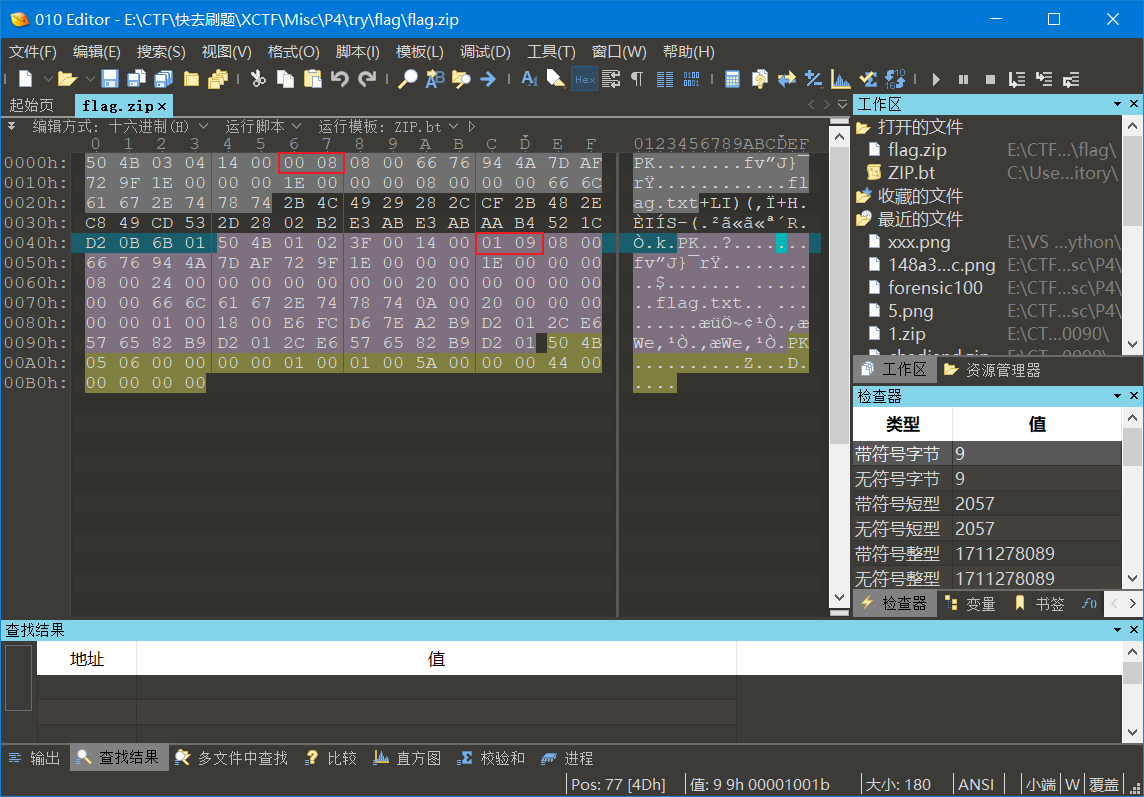
伪加密
01改为00或者使用工具ZipCenOp
java -jar ZipCenOp.jar r flag.zip
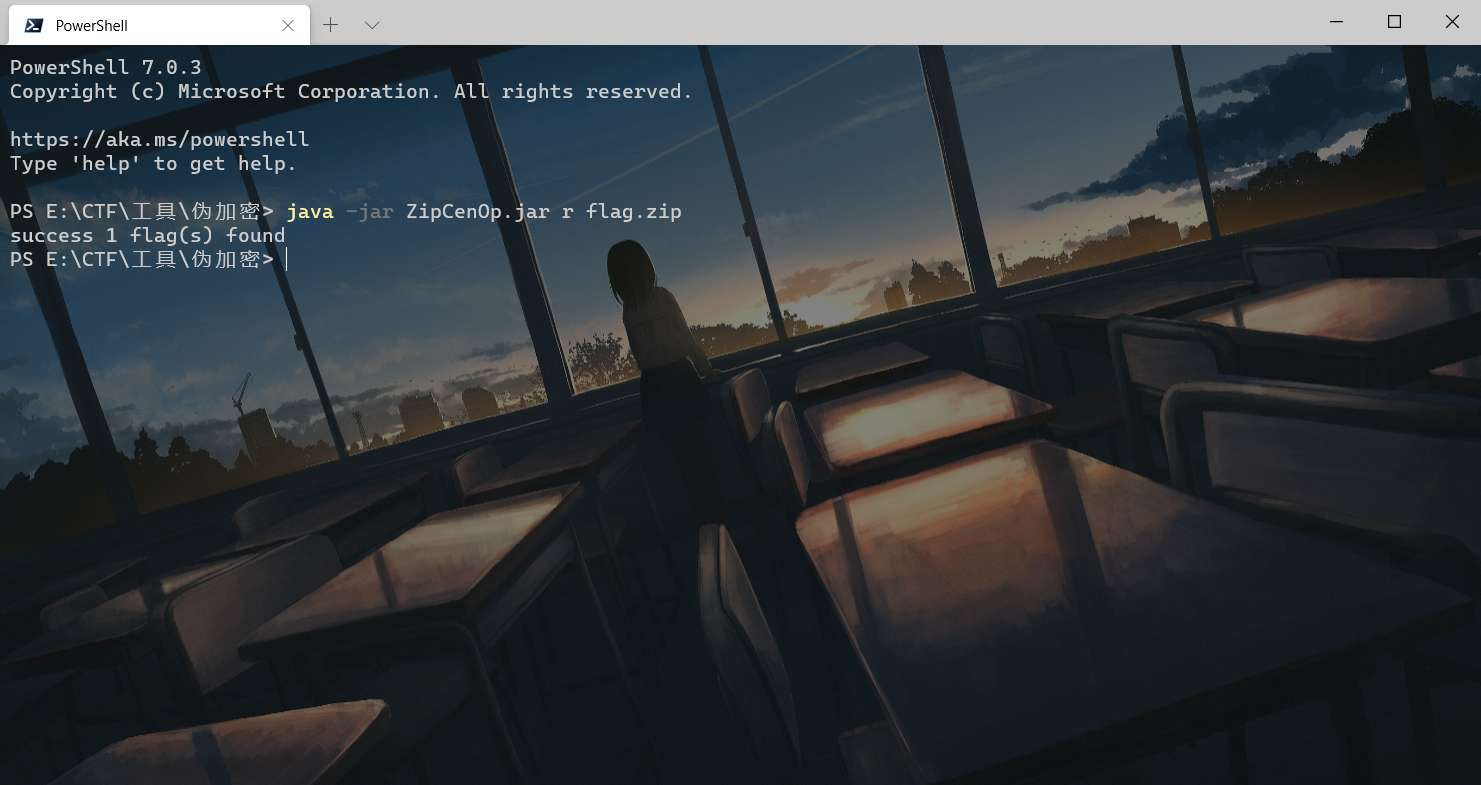
解压后打开flag.txt
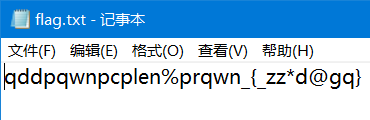
这个很明显了栅栏加密
原本处理栅栏加密都是从2依次增加栏数然后直到看到长得像flag的
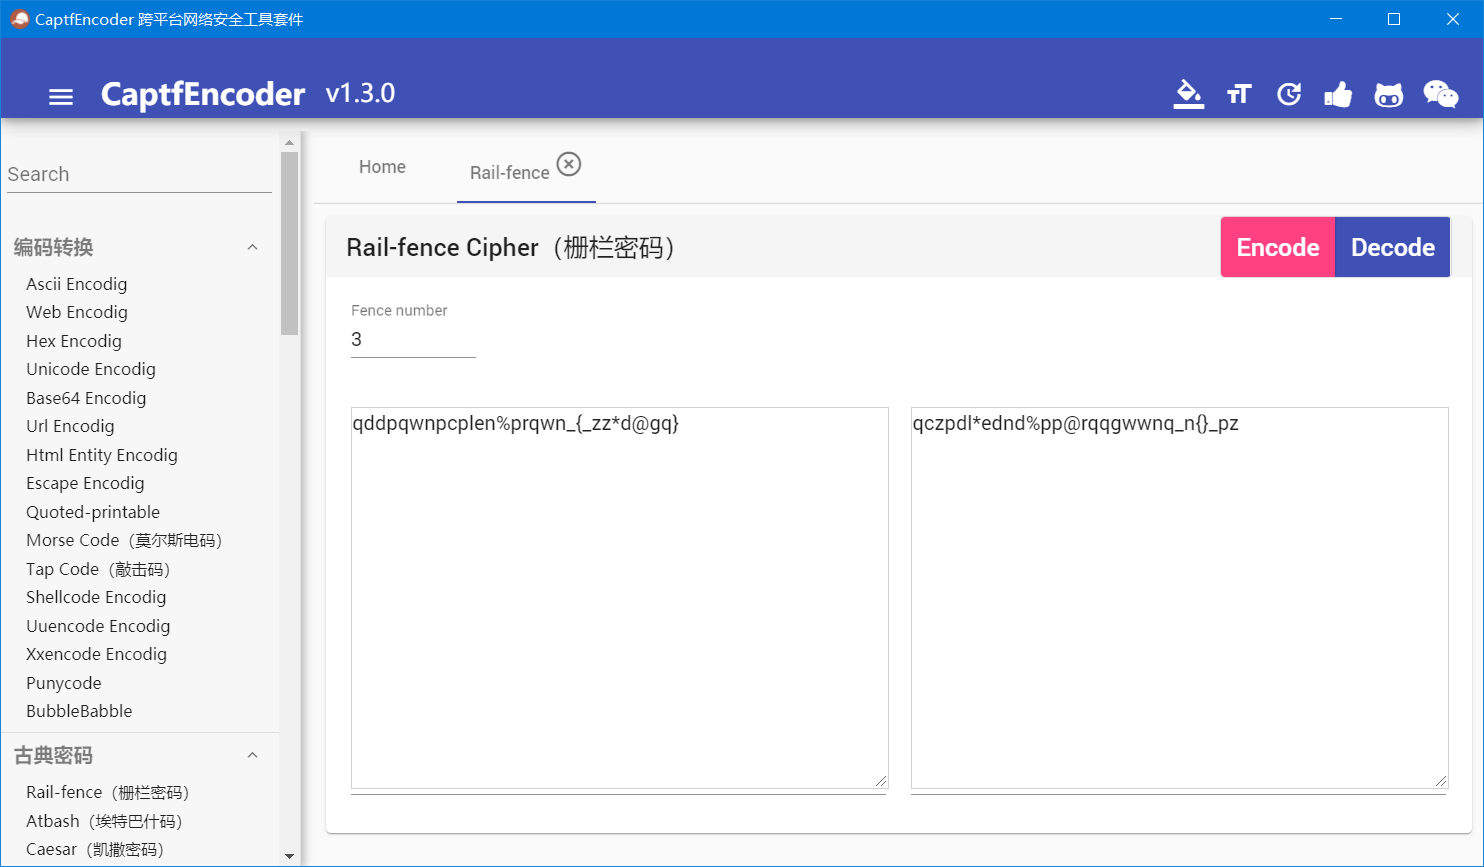
CaptfEncoder的栅栏密码好像有点问题
从2开始试了很多都不对
使用CTFCrackTools
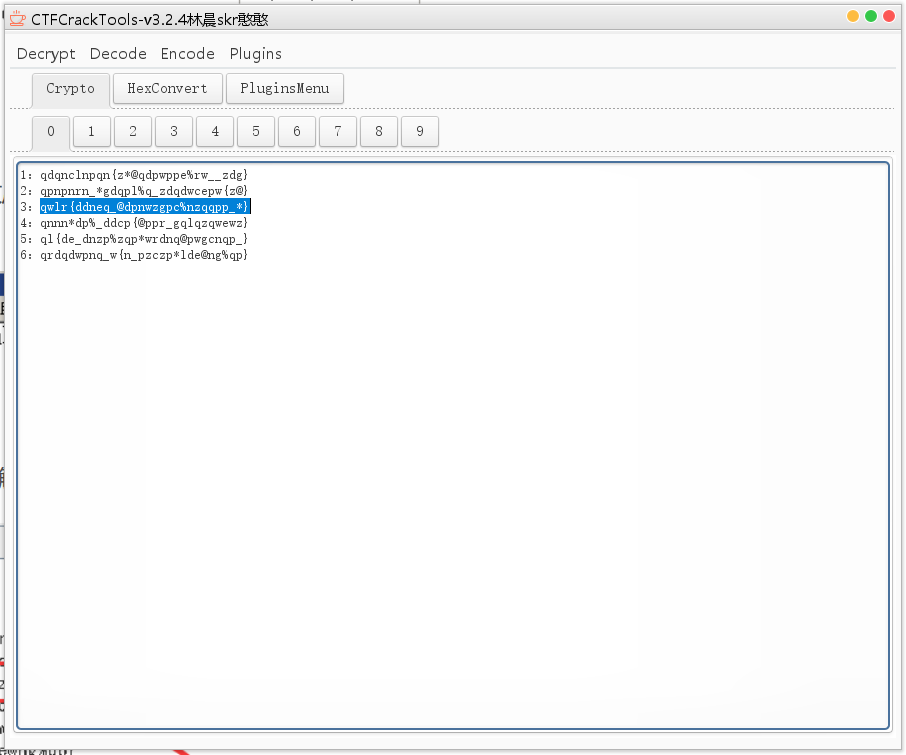
这个长得比较像
得到
qwlr{ddneq_@dpnwzgpc%nzqqpp_*}
还是不像flag
凯撒密码 解密得到
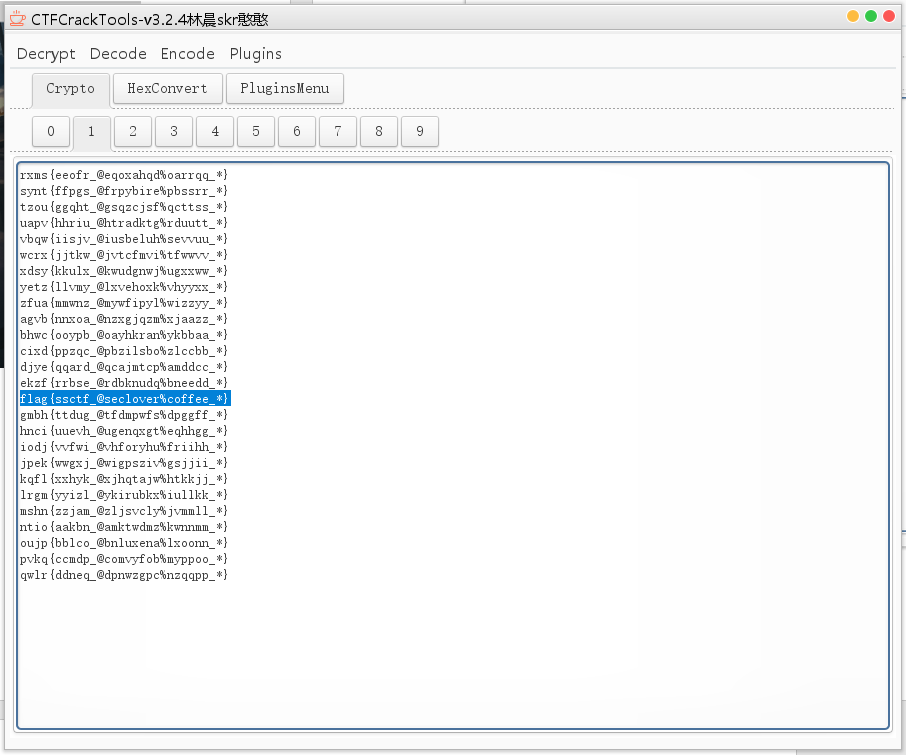
这个像了
Flag:flag{ssctf_@seclover%coffee_*}
结束。
参考:
https://blog.csdn.net/qq_42967398/article/details/91347489
总结
OurSecret
暴力破解
明文攻击
!明文攻击的明文文件需要使用和被攻击文件使用同样的压缩软件压缩
栅栏密码
凯撒密码
解题工具分享
ARCHPR 4.54
https://www.52pojie.cn/thread-706280-1-1.html
CaptfEncoder
https://github.com/guyoung/CaptfEncoder
CTFCrackTools
https://github.com/Acmesec/CTFCrackTools
转载请注明出处
本文作者:双份浓缩馥芮白
原文链接:https://www.cnblogs.com/Flat-White/p/13630030.html
版权所有,如需转载请注明出处。
【CTF】XCTF 我们的秘密是绿色的 writeup的更多相关文章
- 参加 Tokyo Westerns / MMA CTF 2nd 2016 经验与感悟 TWCTF 2016 WriteUp
洒家近期参加了 Tokyo Westerns / MMA CTF 2nd 2016(TWCTF) 比赛,不得不说国际赛的玩法比国内赛更有玩头,有的题给洒家一种一看就知道怎么做,但是做出来还需要洒家拍一 ...
- 个人CTF资源聚合
i春秋 幻泉 CTF入门课程笔记 视频地址 能力 思维能力 快速学习能力 技术能力 基础 编程基础 (c语言 汇编语言 脚本语言) 数学基础 (算法 密码学) 脑洞 (天马行空的想象推理) 体力耐力( ...
- CTF web安全45天入门学习路线
前言 因为最近在准备开发CTF学习平台,先做一个学习路线的整理,顺便也是对想学web的学弟学妹的一些建议. 学习路线 初期 刚刚走进大学,入了web安全的坑,面对诸多漏洞必然是迷茫的,这时的首要任务就 ...
- 攻防世界MISC进阶区--39、40、47
39.MISCall 得到无类型文件,010 Editor打开,文件头是BZH,该后缀为zip,打开,得到无类型文件,再改后缀为zip,得到一个git一个flag.txt 将git拖入kali中,在g ...
- 【Wechall.net挑战】Anderson Application Auditing
Wechall.net是一个国外用于练习CTF和攻防的网站,国内资料writeup不多,只有个别几篇.作为小白,近日玩了几道有意思的题目,在此分享 题目地址:http://www.wechall.ne ...
- 【CTF】Pwn入门 XCTF 部分writeup
碎碎念 咕咕咕了好久的Pwn,临时抱佛脚入门一下. 先安利之前看的一个 Reverse+Pwn 讲解视频 讲的还是很不错的,建议耐心看完 另外感觉Reverse和Pwn都好难!! 不,CTF好难!! ...
- XCTF练习题---CRYPTO---告诉你个秘密
XCTF练习题---CRYPTO---告诉你个秘密 flag:TONGYUAN 步骤解读: 1.观察题目,下载附件 2.打开附件,内容好像有点像十六进制,先进行一下十六进制转换,得到一串字符 网址:h ...
- [CTF]抓住那只猫(XCTF 4th-WHCTF-2017)
原作者:darkless 题目描述:抓住那只猫 思路: 打开页面,有个输入框输入域名,输入baidu.com进行测试 发现无任何回显,输入127.0.0.1进行测试. 发现已经执行成功,执行的是一个p ...
- 【CTF】XCTF Misc 心仪的公司 & 就在其中 writeup
前言 这两题都是Misc中数据包的题目,一直觉得对数据包比较陌生,不知道怎么处理. 这里放两道题的wp,第一题strings命令秒杀觉得非常优秀,另外一题有涉及RSA加密与解密(本文不具体讨论RSA非 ...
随机推荐
- 对Innodb中MVCC的理解
一.什么是MVCC MVCC (Multiversion Concurrency Control) 中文全程叫多版本并发控制,是现代数据库(如MySql)引擎实现中常用的处理读写冲突的手段,目的在于提 ...
- 使用 Tye 辅助开发 k8s 应用竟如此简单(四)
续上篇,这篇我们来进一步探索 Tye 更多的使用方法.本篇我们来了解一下如何在 Tye 中如何进行日志的统一管理. Newbe.Claptrap 是一个用于轻松应对并发问题的分布式开发框架.如果您是首 ...
- c#(winform)获取本地打印机
引用 using System.Drawing.Printing; //代码 PrintDocument prtdoc = new PrintDocument(); string strDefault ...
- 主键策略+mybayisPlus自动增长
主键策略: 1.自动增长 有一点小缺陷:例如当一张表里的数据过于庞大时我们会进行分表操作,若是用自动增长策略,那么除了第一张表外的每一张表都必须知道上一张的表的的最后ID值.这个操作便会造成效率的变低 ...
- Django Admin 在内联中覆盖保存方法(admin.TabularInline)
一 使用环境 开发系统: windows IDE: pycharm 数据库: msyql,navicat 编程语言: python3.7 (Windows x86-64 executable in ...
- ALGO基础(一)—— 排序
ALGO基础(一)-- 排序 冒选插希快归堆,以下均为从小到大排 1 冒泡排序 描述: 比较相邻的元素.如果第一个比第二个大,就交换它们两个: 对每一对相邻元素作同样的工作,从开始第一对到结尾的最后一 ...
- Elasticsearch--Logstash定时同步MySQL数据到Elasticsearch
新地址体验:http://www.zhouhong.icu/post/139 一.Logstash介绍 Logstash是elastic技术栈中的一个技术.它是一个数据采集引擎,可以从数据库采集数据到 ...
- CentOS7系统重置root密码
https://blog.csdn.net/qq_42969074/article/details/88080821
- 后端程序员之路 31、Protocol Buffer
google/protobuf: Protocol Buffers - Google's data interchange formathttps://github.com/google/protob ...
- Linux文本三剑客总结
Linux文本处理三剑客 grep 文本过滤(模式:pattern)工具 grep, egrep, fgrep(不支持正则表达式搜索) grep grep: Global search REgula ...