
权限和ACL访问控制 -01-权限
权限位
rwxrwrwx:
左三位:定义user(owner)的权限,属主权限
中三位:定义group的权限,属组权限
有三位:定义other的权限,其他的权限
进程对文件的访问权限应用模型:
进程的属主与文件的属主是否相同。如果相同,则应用属主权限;否则去检查金证的属于是否属于文件的属组;如果是,则应用属组权限,否则,就只能引用other权限。
权限:r:readable,可读w:writable,可写x:executble,可执行
- 文件
r:可获取文件的数据w:可修改文件的数据x:可将此文件运行为进程
- 目录
r:可使用ls命令获取旗下的所有文件列表w:可修改次目录下的文件列表,即创建或删除文件x:可cd值此目录中,且可使用ll来获取到所有文件详细属性信息
权限组合机制:
---:二进制000,十进制0--x:二进制001,十进制1-w-:二进制010,十进制2-wx:二进制011,十进制3r--:二进制100,十进制4r-x:二进制101,十进制5rw-:二进制110,十进制6rwx:二进制111,十进制7
文件权限管理命令
chmod的三种用法:
chmod [OPTION]… MODE[,MODE]… FILE…
chmod [OPTION]… OCTAL-MODE FILE…
chmod [OPTION]… –reference=RFILE FILE…
三类用户:
u:属主g:属组o;其他a:所有
(1)MODE表示法:chmod [OPTION]... MODE[,MODE]... FILE...
- 赋值表示法:直接操作一类用户的所有权限位:
u=g=o=a=
- 授权表示法:直接操作一类用户的一个或多个权限位:
u+、u-g+、g-o+、o-a+、a-
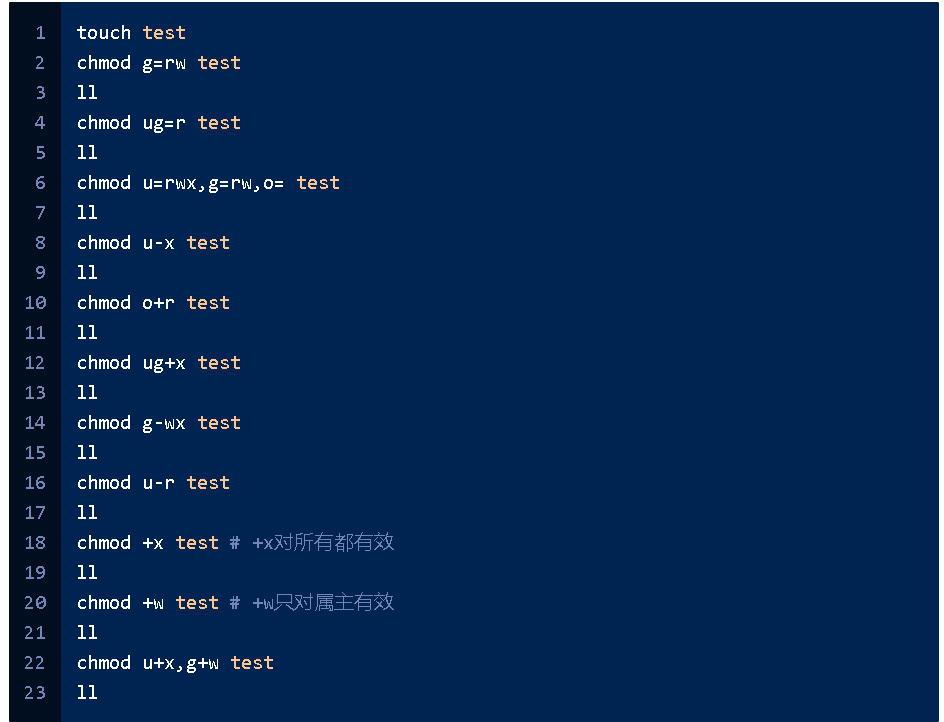
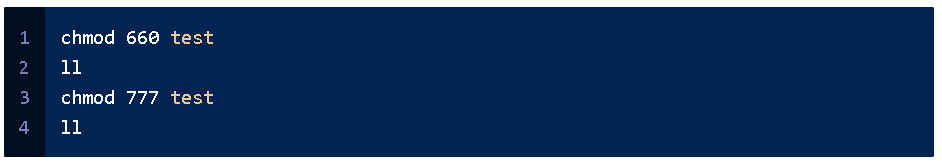
(2)八进制表示法:chmod [OPTION]… OCTAL-MODE FILE…
(3)参考某个文件的权限:chmod [OPTION]… –reference=RFILE FILE…

(4)chmod选项
-R:recursive ,递归修改
从属关系管理命令
主要有两个命令chown,chgrp
chown更改文件的的属主(属组也能更改)
-R:递归修改
用法:chown -R USERNAME[:FILENAME] FILENAME
例如:chown -R oracle:oinstall /u01
chgrp更改文件的属组
-R:递归修改
用法:chgrp -R GROUPNAME FILENAME
用到很少,chown可以修改属组,这个命令就被打入冷宫了,很少用。
新建文件和目录的默认权限(umask)
新建的文件和文件夹都有一个默认权限,那么是如何实现的呢?就是用umask实现的。
umask原理:
- 针对新建文件:
666-umask后的权限就是新建文件的权限 - 针对新建目录:
777-umask后的权限就是新建目录的权限。
我们可以看/etc/bashrc里面的umask规则:
![]/images/1496043520606.png)
看代码,即UID 大于199,umask为002,否则umask为022
普通用户UID在CentOS 6下大于500,CentOS7下大于1000,所以umask值为002,默认创建的文件和文件夹权限分别为666-002=664、777-002=775。
而root用户,UID为0,umask值为022,默认创建的文件和文件夹权限分别为666-022=644、777-022=755。
练习题
1、当用户xiaoming对/testdir 目录无执行权限时,意味着无 法做哪些操作?
无法cd到这个目录,无法删除、移动这个文件。
2、当用户xiaoqiang对/testdir 目录无读权限时,意味着无 法做哪些操作?
无法查看这个目录,也无法ls查看这个目录里面内容。
3、当用户wangcai 对/testdir 目录无写权限时,该目录下的只读文件file1是否可修改和删除?
不可以修改和删除。
4、当用户wangcai 对/testdir 目录有写和执行权限时,该目 录下的只读文件file1是否可修改和删除?
可以修改和删除,但是没有读权限的话,只能盲找。
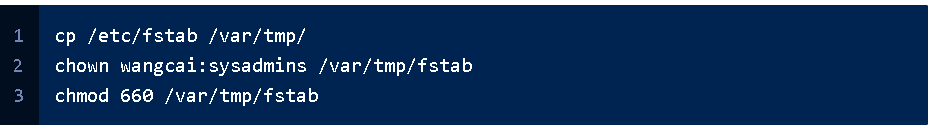
5、复制/etc/fstab文件到/var/tmp下,设置文件所有者为 wangcai读写权限,所属组为sysadmins组有读写权限,其他人无权限
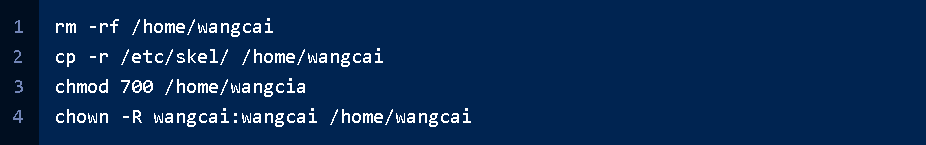
6、误删除了用户wangcai的家目录,请重建并恢复该用户家目录及相应的权限属性
权限和ACL访问控制 -01-权限的更多相关文章
- 权限和ACL访问控制-02-特殊权限
X(大写) X:给目录x权限,不给文件x权限(当文件本来就有x权限的话会重新赋予x权限) 例如: chmod -R +X dir2 SUID SUID属性一般运用在可执行文件上,当用户执行该执行文件时 ...
- linux的用户扩充权限管理acl和用户使用系统资源的限制
用户扩充权限管理 acl 1.扩充权限的方式 文件扩充权限 ACL 磁盘配额 2.文件扩充权限 1.安全位 安全位 ---set位 SUID SGID set仅可以加给 u.g, 如: ...
- linux用户权限 -> ACL访问控制
UGO设置基本权限: 只能一个用户,一个组和其他人 ACL设置基本权限: r.w.x 设定acl只能是root管理员用户. 相关命令: getfacl , setfacl facl权限 简介 facl ...
- Linux文件权限;ACL;Setuid、Setgid、Stick bit特殊权限;sudo提权
相关学习资料 http://blog.sina.com.cn/s/blog_4e2e6d6a0100g47o.html http://blog.csdn.net/aegoose/article/det ...
- Linux权限管理 ACL权限
ACL权限简介 在普通权限中,用户对文件只有三种身份ugo,分别为属主(u).属组(g)和其他人(o):每种用户身份拥有读(read).写(write)和执行(execute)三种权限.但是在实际工作 ...
- 用户和组的权限管理/特殊权限和ACL(个人笔记)
个人学习笔记总结 内容包括解释Linux的安全模型解释用户帐号和组群帐号的目的用户和组管理命令理解并设置文件权限默认权限特殊权限ACL介绍安全3A资源分派:Authentication:认证Auth ...
- Linux特殊权限及ACL权限
一.SetUID与SGID 只能用于二进制程序,脚本不能设置 执行者需要有该二进制程序的x权限 执行具有SUID权限的二进制程序,那么执行者将具有该二进制程序所有者的权限. 举例来说,/etc/pas ...
- Linux中权限控制ACL命令
很多小伙伴觉得,Linux的权限管理命令不就是chown和chmod命令吗,什么时候有了ACL了? 什么是ACLACL是访问控制列表(Access Control List)的缩写,主要的目的是在提供 ...
- linux特殊权限(acl)
建立用户目录 创建目录/oldboy/tech./oldboy/edu,分别用于不同项目组添加组账号 添加组账号tech.edu,GID分别设置为1001.1002 ...
随机推荐
- 【.NET】ASP.Net IE10+ SCRIPT:XXX_doPostBack 未定义
问题描述 GridView中分页控件,点击分页无反应,Linkbutton点击无反应,打开Web控制台,发现如下错误:SCRIPTXXX:_doPostBack 未定义:查询后得知,是由于.NET F ...
- 认识Redis持久化
一:为什么需要持久化 因为Redis是一个完全使用内存来存储数据的数据库,如果机器突然断电.服务器重启或进程挂掉了等等原因,那么存储在Redis中的数据就会丢失,从而引起业务的损失.为了保证存储在内存 ...
- ios 后台进程弹窗
// http://iphonedevwiki.net/index.php/CFUserNotification // https://kunnan.github.io/2018/05/14/com. ...
- appium环境搭建步骤
前提条件是:搭建selenium环境(侵权删) 1.安装jdk,配置环境变量: JAVA_HOME C:\Program Files\Java\jdk1.8.0_60(jdk的存放路径) CLASSP ...
- C#编程 Excel操作
使用OLEDB操作Excel,关于OLEDB介绍参考http://www.cnblogs.com/moss_tan_jun/archive/2012/07/28/2612889.html 连接字符串: ...
- 模块的概念、模块的导入方式【IMPORT 模块名、FROM 模块 IMOPRT 功能】、模块的搜索路径、链式导入&循环导入
今日内容 1. 模块:模块的概念 2.导入的方式:import from import 3. 环境变量:sys.path 4. 导入模块的顺序 5. 循环导入:模块间互相导入 模块 常见的四种模块: ...
- 非常好的一个JS代码(RelativePosition.js)
var RelativePosition = function(){ function getLeft( align, rect, rel ){ var iLeft = 0; switch (alig ...
- 在phpStrom中安装php代码格式化插件Php-cs-fixer
由于phpStrom原来的插件不再开源,现在转为使用Php-cs-fixer格式化代码.以下为在phpStrom中安装Php-cs-fixer的具体步骤. 安装安装很简单,下载php-cs-fixer ...
- spring配置文件拆分策略及方法
一.拆分策略 如果一个开发人员负责一个模块,我们采用公用配置(包括数据源.事务等)+每个系统模块一个单独配置文件(包括Dao.Service.Web控制器)的形式 如果是按照分层进行的分工,我们采用公 ...
- Intellij IDEA神器好用到飞起来的配置
IDEA 全称 IntelliJ IDEA,是java编程语言开发的集成环境. IntelliJ在业界被公认为最好的java开发工具之一, 尤其在智能代码助手.代码自动提示.重构.J2EE支持 ...