
WireShark网络分析就这么简单 读后感


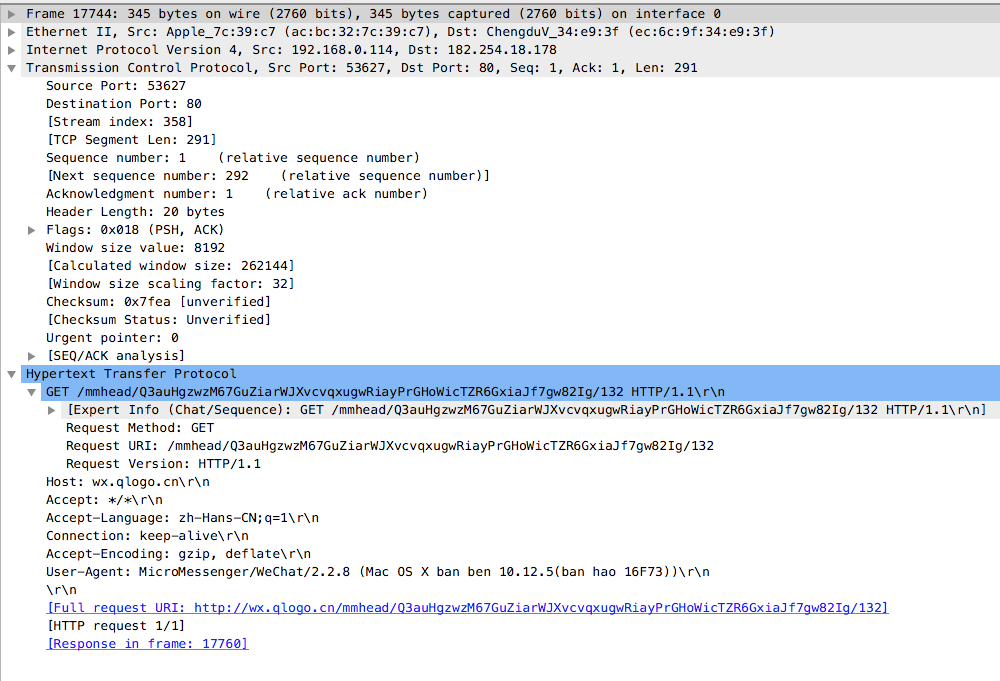
下面将详细介绍每一层展开的内容。
1.物理层的数据帧概况
Frame 17357: 1394 bytes on wire (11152 bits), 1394 bytes captured (11152 bits) on interface 0
//5号帧,线路1394字节,实际捕获1394字节
Interface id: 0 (\Device\NPF_{80A557A7-2C2C-4948-B785-5F2EF0F059C8}) //接口id
Encapsulation type: Ethernet (1) //封装类型
Arrival Time: Oct 15, 2015 13:36:19.637281000 中国标准时间 //捕获时期和时间
[Time shift for this packet: 0.000000000 seconds]
Epoch Time: 1444887379.637281000 seconds
[Time delta from previous captured frame: 0.000125000 seconds] //此包与前一包的时间间隔
[Time delta from previous displayed frame: 0.000125000 seconds] //此包与第一帧的时间间隔
[Time since reference or first frame: 161.257111000 seconds]
Frame Number: 17357 //帧序号,第17357帧
Frame Length: 1394 bytes (11152 bits) //帧长度
Capture Length: 1394 bytes (11152 bits) //捕获的帧长度
[Frame is marked: False] //此帧是否做了标记:否
[Frame is ignored: False] //此帧是否被忽略:否
[Protocols in frame: eth:ethertype:ip:tcp:http] //此帧内封装的协议层次结构
[Number of per-protocol-data: 1]
[Hypertext Transfer Protocol, key 0]
[Coloring Rule Name: HTTP] //着色标记的协议名称
[Coloring Rule String: http || tcp.port == 80 || http2] //着色规则显示的字符串
2.数据链路层以太网帧头部信息
Ethernet II, Src: HuaweiTe_a1:89:63 (4c:1f:cc:a1:89:63), Dst: CompalIn_22:31:d0 (f0:76:1c:22:31:d0)
Destination: CompalIn_22:31:d0 (f0:76:1c:22:31:d0) //目标MAC地址
Source: HuaweiTe_a1:89:63 (4c:1f:cc:a1:89:63) //源MAC地址
Type: IP (0x0800)
3.互联网层IP包头部信息
Internet Protocol Version 4, Src: 183.61.51.166 (183.61.51.166), Dst: 10.7.132.246 (10.7.132.246)
Version: 4 //互联网协议IPv4
Header Length: 20 bytes //IP包头部长度
Differentiated Services Field: 0x00 (DSCP 0x00: Default; ECN: 0x00: Not-ECT (Not ECN-Capable Transport))
//差分服务字段
Total Length: 754 //IP包的总长度
Identification: 0xa18e (41358) //标志字段
Flags: 0x02 (Don't Fragment) //标记字段
Fragment offset: 0 //分的偏移量
Time to live: 56 //生存期TTL
Protocol: TCP (6) //此包内封装的上层协议为TCP
Header checksum: 0x2497 [validation disabled] //头部数据的校验和
Source: 183.61.51.166 (183.61.51.166) //来源IP地址
Destination: 10.7.132.246 (10.7.132.246) //目标IP地址
4.传输层的数据段头部信息
Transmission Control Protocol, Src Port: 80 (80), Dst Port: 50362 (50362), Seq: 1025, Ack: 447, Len: 714
Source Port: 80 (80) //源端口号
Destination Port: 50362 (50362) //目标端口号
Sequence number: 1025 (relative sequence number) //序列号(相对序列号)
[Next sequence number: 1739 (relative sequence number)] //下一个序列
Acknowledgment number: 447 (relative ack number) //确认序列
Header Length: 20 bytes //头部长度
.... 0000 0001 1000 = Flags: 0x018 (PSH, ACK) //TCP标记长度
Window size value: 5896 //流量控制的窗口大小
Checksum: 0x915b [validation disabled] //TCP数据段的校验和
wireshark还自带了常用的一些着色规则,由此可以反推学习一些经典的情景:

WireShark网络分析就这么简单 读后感的更多相关文章
- 读《Wireshark网络分析就这么简单》读书笔记
晚上花了两个多小时看完这本书,记录下一些看书过程中的笔记. 一.问题:A和B 是否能正常通信? 两台服务器A和服务器B的网络配置 A ...
- Wireshark网络分析就这么简单——读书笔记
前言 什么是wireshark? wireshark可能是世界上最好的开源网络分析器,能在多个平台上(Linux.Mac和Windows)抓取和分析网络包 wireshark分析常见的协议,可以在学习 ...
- Wireshark网络分析就这么简单
tcpdump抓包命令: root#tcpdump -I eth0 -s 80 -w /tmp/tcpdump.cap 注:其中80表示,只抓每个包的前80个字节. 抓包时就筛选自己需要的包: Wir ...
- Wireshark网络分析工具(一)
关于Wireshark,熟悉网络或网络性能方面的同学应该知道,使用Wireshark工具通过抓取数据包,对系统网络问题进行分析,该工具简单.易用.易学! 百度百科上面是这样描述的:Wireshark( ...
- Wireshark网络分析工具(二)
一.TCP三次握手过称 1. 第一次握手的数据包 客户端发送一个TCP,标志位为SYN,序列号为0, 代表客户端请求建立连接. 如下图: 2. 第二次握手的数据包 服务器发回确认包, 标志位为 SYN ...
- Wireshark网络分析实战笔记(一)抓包过滤器
抓包过滤器和显示过滤器的差别: 1.抓包过滤器配置在抓包之前,wireshark仅仅抓取抓包过滤器过滤的数据 2.显示过滤器配置在抓包后,wireshark已经抓取全部的数据包,显示过滤器让wires ...
- Wireshark网络分析实战笔记(三)基本信息统计工具的使用方法
Capture File Properties:获取网络中数据包的整体信息 用法:Statistics菜单条下Capture File Properties选项 Protocol Hierarchy: ...
- 用 Wireshark 图解:TCP 三次握手
摘要: 原创出处:www.bysocket.com 泥瓦匠BYSocket 希望转载,保留摘要,谢谢! “snow warn throughout the winter” 一.什么是 Wireshar ...
- wireshark常用错误提示分析-转
1.[Packet size limited during capture] 当你看到这个提示,说明被标记的那个包没有抓全.以图1的4号包为例,它全长有171字节,但只有前96个字节被抓到了,因此Wi ...
随机推荐
- JS获取URL中参数值(QueryString)的4种方法
方法一:正则法 function getQueryString(name) { var reg = new RegExp('(^|&)' + name + '=([^&]*)(& ...
- STM32实战应用(一)——1602蓝牙时钟1液晶的显示测试
前言 从51到STM32F4学习这么久了,总算找到点头绪了,目前学习了GPIO,中断,定时器,看门狗的基本使用,所以想试着看看能不能做个什么东西,就是想复习一下最近学习的知识.正好上学期单片机课程设计 ...
- Asp.NET MVC 之心跳/长连接
0x01 在线用户类,我的用户唯一性由ID和类型识别(因为在不同的表里) public class UserIdentity : IEqualityComparer<UserIdentity&g ...
- vsftp使用方法与问题解决
安装环境 OS:Centos 6.4 vsftp:vsftpd-2.2.2-11.el6_3.1.i686.rpm vsftpd配置文件:/etc/vsftpd/vsftpd.conf 一. ...
- string 学习
#include <string> 1.取当中某个字符 与传统一样 c[11]="0123456789"; c[1]=1; ps:好慢 .. 会不会GG... #inc ...
- 用Redis存储Tomcat集群的Session
作者:chszs,转载需注明.博客主页:http://blog.csdn.net/chszs 前段时间,我花了不少时间来寻求一种方法,把新开发的代码推送到到生产系统中部署,生产系统要能够零宕机.对使用 ...
- httpd配置ResponseHeader
今天遇到一个问题:我把项目编译后的静态文件发布到开发机上,开发机使用httpd启的静态文件服务,页面的访问是在特制的壳浏览器里面,我更新了代码后,发现页面被缓存了,找到壳的RD联调了一下,发现我的主页 ...
- Hadoop的安装(日志四)
上一篇:SSH免密码(日志三) 1,进入conf目录,查看所有的文件 2,第一个修改的是hadoop-env.sh的文件,配置javahome的地址 3,第二个就是配置core-site的文件,包括临 ...
- 用ng-view创建单页APP
我们假设我们有一个单页面的程序,并且想为这个页面添加动画效果.点击某一个链接会将一个试图滑出,同时将另一个试图滑入. 我们将会使用: 使用 ngRoute 来为我们的页面路由 使用 ngAnimate ...
- 如何应对苹果app 的ipv6 时代?腾讯专家教您进行环境改造
WeTest 导读 WWDC2015苹果宣布在ios9支持纯IPv6的网络服务,并且要求2016年提交到app store的应用必须兼容纯IPv6的网络,要求适配的系统版本是ios9以上(包括ios9 ...