
自学Aruba5.3.4-Aruba安全认证-有PEFNG 许可证环境的认证配置802.1x
自学Aruba5.3.4-Aruba安全认证-有PEFNG 许可证环境的认证配置802.1x
1. 采用InterDB认证服务器完成802.1X认证
 (Aruba650) #configure terminal

 (Aruba650) (config) #aaa server-group dot1x-server

 (Aruba650) (Server Group "dot1x-server") #auth-server Internal

 (Aruba650) (Server Group "dot1x-server") #set role condition role value-of

 (Aruba650) (Server Group "dot1x-server") #exit

 (Aruba650) (config) #aaa authentication dot1x dot1x-auth

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination enable

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination eap-type eap-peap

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination inner-eap-type eap-mschapv2

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #exit

 (Aruba650) (config) #aaa profile dot1x-profile

 (Aruba650) (AAA Profile "dot1x-profile") #dot1x-default-role authenticated  ##定义dot1x认证后的默认角色,如果没有服务器派生角色产生,用户将得到该角色

 (Aruba650) (AAA Profile "dot1x-profile") #dot1x-server-group dot1x-server

 (Aruba650) (AAA Profile "dot1x-profile") #authentication-dot1x dot1x-auth

 (Aruba650) (AAA Profile "dot1x-profile") #exit

 (Aruba650) (config) #wlan ssid-profile dot1x-ssid

 (Aruba650) (SSID Profile "dot1x-ssid") #essid 802.1x

 (Aruba650) (SSID Profile "dot1x-ssid") #opmode wpa-tkip

 (Aruba650) (SSID Profile "dot1x-ssid") #opmode wpa2-aes

 (Aruba650) (SSID Profile "dot1x-ssid") #exit

 (Aruba650) (config) #wlan virtual-ap dot1x-vap

 (Aruba650) (Virtual AP profile "dot1x") #aaa-profile dot1x-profile

 (Aruba650) (Virtual AP profile "dot1x") #ssid-profile dot1x-ssid

 (Aruba650) (Virtual AP profile "dot1x") #vlan 1

 (Aruba650) (Virtual AP profile "dot1x") #exit

 (Aruba650) (config) #ap-group 802xyk

 (Aruba650) (AP group "802xyk") #virtual-ap dot1x-vap

 (Aruba650) (AP group "802xyk") #exit
 (Aruba650) #local-userdb add username test1 password 123456 role web-1

 (Aruba650) #local-userdb add username test2 password 123456 role web-2
2. 采用LDAP认证认证服务器完成802.1X认证
 (Aruba650) #configure terminal

 (Aruba650) (config) #aaa authentication-server ldap ad

 (Aruba650) (LDAP Server "ad") #host 172.18.50.30

 (Aruba650) (LDAP Server "ad") #admin-dn cn=rui,cn=Users,dc=ruitest,dc=com

 (Aruba650) (LDAP Server "ad") #admin-passwd 123456

 (Aruba650) (LDAP Server "ad") #allow-cleartext

 (Aruba650) (LDAP Server "ad") #base-dn cn=Users,dc=ruitest,dc=com

 (Aruba650) (LDAP Server "ad") #preferred-conn-type clear-text

 (Aruba650) (LDAP Server "ad") #exit
 (Aruba650) #aaa test-server pap ad carlos 123456

 Authentication Successful
 (Aruba650) # aaa query-user ad carlos

 objectClass: top

 objectClass: person

 objectClass: organizationalPerson

 objectClass: user

 cn: carlos

 sn: carlos

 distinguishedName: CN=carlos,CN=Users,DC=ruitest,DC=com

 instanceType: 4

 whenCreated: 20180117110333.0Z

 whenChanged: 20180117110404.0Z

 displayName: carlos

 uSNCreated: 368694

 memberOf: CN=tech1,CN=Users,DC=ruitest,DC=com

 uSNChanged: 368706

 name: carlos

 objectGUID: n\240\203\277T\345\002K\235\202y\351\372\240<\376

 userAccountControl: 66048

 badPwdCount: 0
 (Aruba650) (config) #aaa server-group dot1x-server

 (Aruba650) (Server Group "dot1x-server") #no auth-server ias

 (Aruba650) (Server Group "dot1x-server") #auth-server ad

 (Aruba650) (Server Group "dot1x-server") #set role condition memberOf equals CN=tech1,CN=Users,DC=ruitest,DC=com set-value web-1 ##返回组名为test1,匹配到role web-1

 (Aruba650) (Server Group "dot1x-server") #set role condition memberOf equals CN=tech2,CN=Users,DC=ruitest,DC=com set-value web-2

 (Aruba650) (Server Group "dot1x-server") #exit

 (Aruba650) (config) #aaa authentication dot1x dot1x-auth

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #dot1x-default-role role-1 ##定义dot1x认证后的默认角色,如果没有服务器派生角色产生,用户将得到该角色

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination enable

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination eap-type eap-peap

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination eap-type eap-tls

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #no termination inner-eap-type eap-mschapv2

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination inner-eap-type eap-gtc

 (Aruba650) (config) #aaa profile dot1x-profile

 (Aruba650) (AAA Profile "dot1x-profile") #dot1x-default-role authenticated  ##定义dot1x认证后的默认角色,如果没有服务器派生角色产生,用户将得到该角色

 (Aruba650) (AAA Profile "dot1x-profile") #dot1x-server-group dot1x-server

 (Aruba650) (AAA Profile "dot1x-profile") #authentication-dot1x dot1x-auth

 (Aruba650) (AAA Profile "dot1x-profile") #exit

 (Aruba650) (config) #wlan ssid-profile dot1x-ssid

 (Aruba650) (SSID Profile "dot1x-ssid") #essid 802.1x

 (Aruba650) (SSID Profile "dot1x-ssid") #opmode wpa-tkip

 (Aruba650) (SSID Profile "dot1x-ssid") #opmode wpa2-aes

 (Aruba650) (SSID Profile "dot1x-ssid") #exit

 (Aruba650) (config) #wlan virtual-ap dot1x-vap

 (Aruba650) (Virtual AP profile "dot1x") #aaa-profile dot1x-profile

 (Aruba650) (Virtual AP profile "dot1x") #ssid-profile dot1x-ssid

 (Aruba650) (Virtual AP profile "dot1x") #vlan 1

 (Aruba650) (Virtual AP profile "dot1x") #exit

 (Aruba650) (config) #ap-group 802xyk

 (Aruba650) (AP group "802xyk") #virtual-ap dot1x-vap

 (Aruba650) (AP group "802xyk") #exit
3. 采用Radis认证认证服务器完成802.1X认证
 (Aruba650) #configure terminal

 (Aruba650) (config) #aaa authentication-server radius ias

 (Aruba650) (RADIUS Server "ias") #host 172.18.50.30

 (Aruba650) (RADIUS Server "ias") #key 123456

 (Aruba650) (RADIUS Server "ias") #exit
 (Aruba650) #aaa test-server mschapv2 ad carlos 123456

 Authentication Successful
ISA配置需要注意:
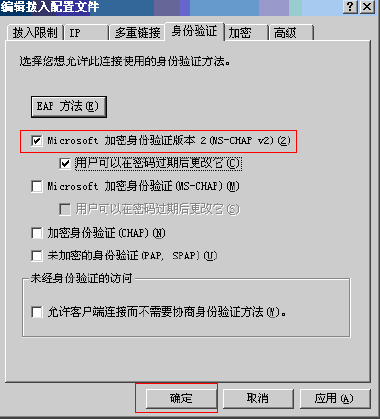
 (Aruba650) (config) #aaa server-group dot1x-server

 (Aruba650) (Server Group "dot1x-server") #no auth-server Internal

 (Aruba650) (Server Group "dot1x-server") #auth-server ias

 (Aruba650) (Server Group "dot1x-server") # set role condition role value-of

 (Aruba650) (Server Group "dot1x-server") #exit

 (Aruba650) (config) #aaa authentication dot1x dot1x-auth

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination enable

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination eap-type eap-peap

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #termination inner-eap-type eap-mschapv2

 (Aruba650) (802.1X Authentication Profile "dot1x-auth") #exit

 (Aruba650) (config) #aaa profile dot1x-profile

 (Aruba650) (AAA Profile "dot1x-profile") #dot1x-default-role authenticated  ##定义dot1x认证后的默认角色,如果没有服务器派生角色产生,用户将得到该角色

 (Aruba650) (AAA Profile "dot1x-profile") #dot1x-server-group dot1x-server

 (Aruba650) (AAA Profile "dot1x-profile") #authentication-dot1x dot1x-auth

 (Aruba650) (AAA Profile "dot1x-profile") #exit

 (Aruba650) (config) #wlan ssid-profile dot1x-ssid

 (Aruba650) (SSID Profile "dot1x-ssid") #essid 802.1x

 (Aruba650) (SSID Profile "dot1x-ssid") #opmode wpa-tkip

 (Aruba650) (SSID Profile "dot1x-ssid") #opmode wpa2-aes

  (Aruba650) (SSID Profile "dot1x-ssid") #exit

 (Aruba650) (config) #wlan virtual-ap dot1x-vap

 (Aruba650) (Virtual AP profile "dot1x") #aaa-profile dot1x-profile

 (Aruba650) (Virtual AP profile "dot1x") #ssid-profile dot1x-ssid

 (Aruba650) (Virtual AP profile "dot1x") #vlan 1

 (Aruba650) (Virtual AP profile "dot1x") #exit

 (Aruba650) (config) #ap-group 802xyk

 (Aruba650) (AP group "802xyk") #virtual-ap dot1x-vap

 (Aruba650) (AP group "802xyk") #exit
自学Aruba5.3.4-Aruba安全认证-有PEFNG 许可证环境的认证配置802.1x的更多相关文章
- 自学Aruba5.3.1-Aruba安全认证-有PEFNG 许可证环境的认证配置OPEN、PSK
点击返回:自学Aruba之路 自学Aruba5.3.1-Aruba安全认证-有PEFNG 许可证环境的认证配置OPEN.PSK OPEN.PSK都需要设置Initial Role角色, 但是角色派生完 ...
- 自学Aruba5.3.2-Aruba安全认证-有PEFNG 许可证环境的认证配置MAC
点击返回:自学Aruba之路 自学Aruba5.3.2-Aruba安全认证-有PEFNG 许可证环境的认证配置MAC 1. MAC认证配置前言 建议把认证通过前的初始化role定义为denyall,否 ...
- 自学Aruba5.3.3-Aruba安全认证-有PEFNG 许可证环境的认证配置Captive-Portal
点击返回:自学Aruba之路 自学Aruba5.3.3-Aruba安全认证-有PEFNG 许可证环境的认证配置Captive-Portal 1. Captive-Portal认证配置前言 1.1 新建 ...
- 自学Aruba5.2-Aruba安全认证-有PEFNG 许可证环境的角色策略管理
点击返回:自学Aruba之路 自学Aruba5.2-Aruba安全认证- 有PEFNG 许可证环境的角色策略管理 导入许可后,可以对Role进行配置: 1. 系统自带的Role的可以修改的属性: 2. ...
- 华为S5700配置端口镜像和华三S5120配置802.1X认证记录
一.说明 事情的起因是我们部门有个华为的S5700交换机,想配置端口镜像抓包但让助理买的串口线很久都还没到:而昨天测试部的同事说他们那有台华三的S5120想要配802.1X认证,但只有华为交换机的文档 ...
- [na]802.1x协议无线认证协议&dot1x有线认证实验
以前搞无线时候,会涉及到无线client接入方式的认证协议. 认证方式+加密方式+有线的dot1x. 注:以前都是doc粘贴到博客的,加上没写博客的习惯,因此会比较乱. EAP(扩展认证协议)是什么? ...
- 06 自学Aruba之win7系统802.1x认证网卡设置指导
点击返回:自学Aruba之路 06 自学Aruba之win7系统802.1x认证网卡设置指导 步骤1.在桌面任务栏找到“打开网络和共享中心”,点击进入: 步骤2.点击“管理无线网络”,进入无线网络配置 ...
- 自学Aruba5.1-Aruba 基于角色(role)的策略管理(重点)
点击返回:自学Aruba之路 自学Aruba5.1-Aruba 基于角色(role)的策略管理(重点) 1. 角色Role介绍 在ArubaOS中,用户(User)指的是已经完成连接,并获取到IP地址 ...
- 自学Aruba5.1.1-基于时间的Role定义
点击返回:自学Aruba之路 自学Aruba5.1.1-基于时间的Role定义 可以配置一条rule是基于时间来做限制 具体配置时间(Time ranges)步骤如下: 1 建立一个绝对时间范围,命令 ...
随机推荐
- thymeleaf给bootstrap自定义变量赋值
最近在做一件事情,前端用的是thymeleaf进行渲染,thymeleaf是通过 th的标签来赋值对应的后端变量的.但是遇到一个尴尬的问题,bootstrap是可以通过data-xxx,来自定义变量的 ...
- React 开发注意事项
引用自定义组件的时候,组件名称首字母大写 import CustomComponent from "./customComponent "; render(){ return ( ...
- 关于EasyUI datagrid 无法在dialog中显示的问题分析及解决方案!
最近项目中引用了easyUI,很大程度上的简化了开发过程,但是随之而来的也遇到一些问题,比如:标题中遇到的问题,去网上搜罗了下关于这个问题的解决方案,不是说的很复杂就是干脆文不对题,国外的使用这种稍微 ...
- Docker容器学习梳理 - Dockerfile构建镜像
在Docker的运用中,从下载镜像,启动容器,在容器中输入命令来运行程序,这些命令都是手工一条条往里输入的,无法重复利用,而且效率很低.所以就需要一 种文件或脚本,我们把想执行的操作以命令的方式写入其 ...
- 分布式监控系统Zabbix-3.0.3-完整安装记录 - 添加shell脚本监控
对公司的jira访问状态进行监控,当访问状态返回值是200的时候,脚本执行结果为1:其他访问状态返回值,脚本执行结果是0.然后将该脚本放在zabbix进行监控,当非200状态时发出报警.jira访问状 ...
- PLSQL使用技巧 如何设置默认显示My Objects、记住密码等
https://www.cnblogs.com/yilinzi/p/7144852.html PL/SQL Developer实现双击table查询 https://blog.csdn.net/zhy ...
- 个人博客作业-Week2 (代码规范, 代码复审)
代码规范: 1.这些规范都是官僚制度下产生的浪费大家的编程时间.影响人们开发效率, 浪费时间的东西. 编码规范它包含了代码格式,还包括了编码风格和其他规范,通常涉及:缩进.空格使用.Tab使用 注释. ...
- 《linux内核设计与实现》第四章
调度程序负责决定哪个进程投入运行,何时运行以及运行多长时间.只有通过调度程序合理调度,系统资源才能最大限度发挥作用,多进程才会有并发执行的效果. 最大限度地利用处理器时间的原则是,只要有可以执行的进程 ...
- 《Linux内核分析》期终总结&《Linux及安全》期中总结
<Linux内核分析>期终总结&<Linux及安全>期中总结 [李行之 原创作品 转载请注明出处 <Linux内核分析>MOOC课程http://mooc. ...
- Linux内核分析 笔记五 扒开系统调用的三层皮(下) ——by王玥
(一)给MenuOs增加time和time-asm命令 更新menu代码到最新版 在main函数中增加MenuConfig 增加对应的Ttime和TimeAsm函数 make rootfs (二)使用 ...