
[极客大挑战 2019]Http 1
进入题目,可以看到是一个小型的网站
这里我也走了很多弯路,题目提示为HTTP,这里就可以在源码中找一些隐藏信息
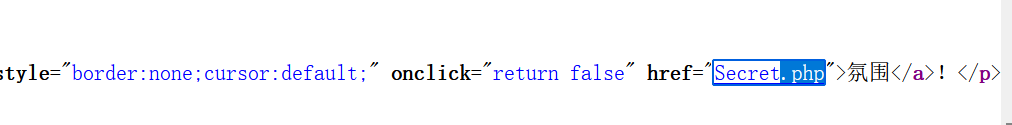
搜搜.php可以看到有一个Secret.php
进入提示It doesn't come from 'https://Sycsecret.buuoj.cn'
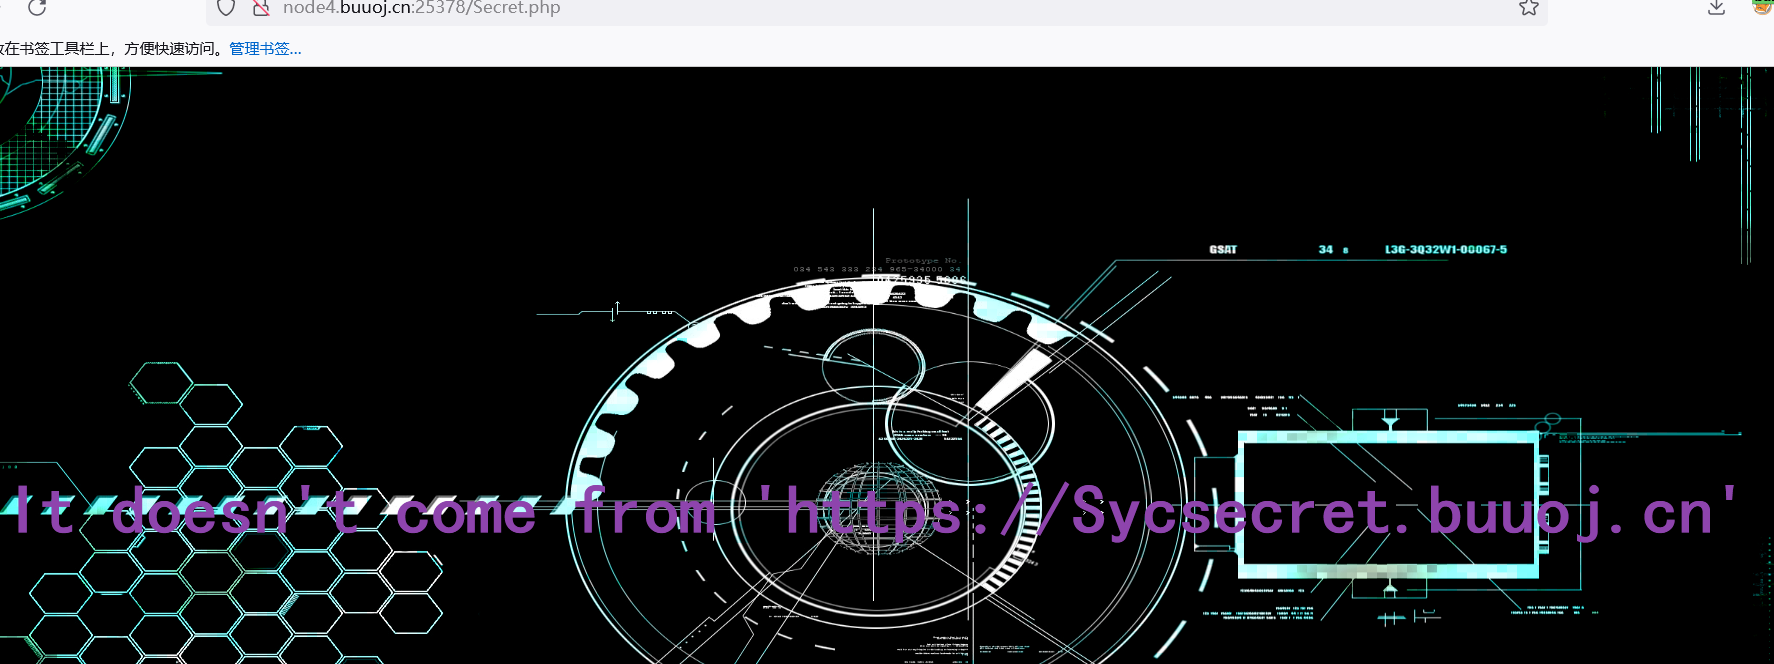
意思就是我们不是来自https://Sycsecret.buuoj.cn这个网址的请求
这个是由文件头Referer控制的
使用burpsuite抓包,加入Referer: https://Sycsecret.buuoj.cn
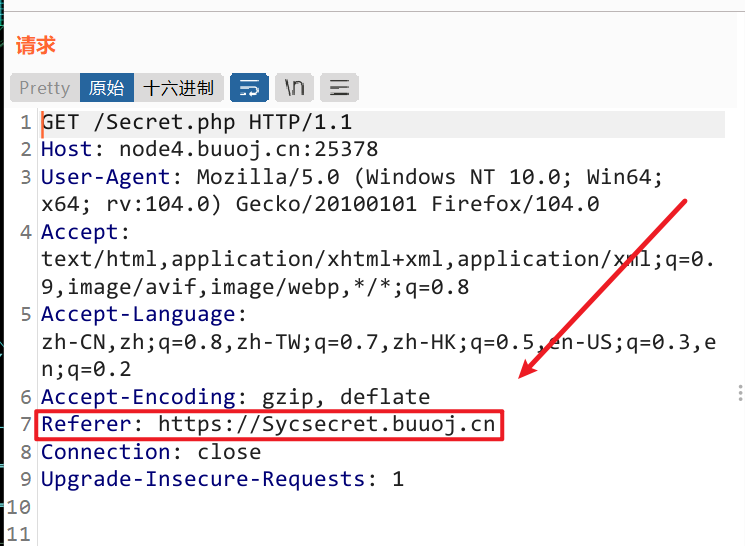
发送
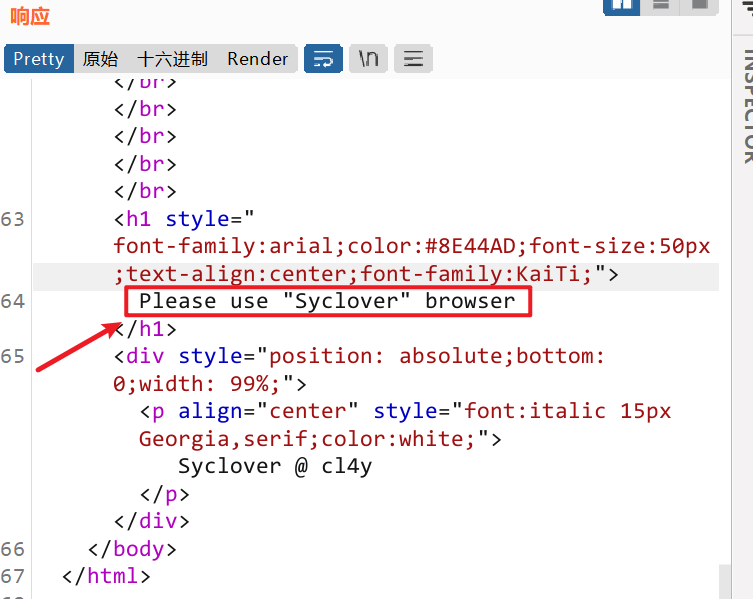
响应提示我们不是Syclover浏览器
可以使用User-Agent控制
修改数据包,User-Agent: Syclover
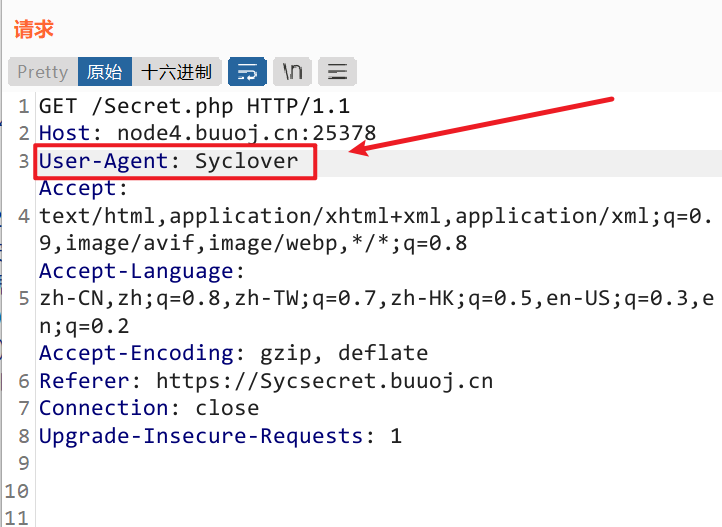
发送
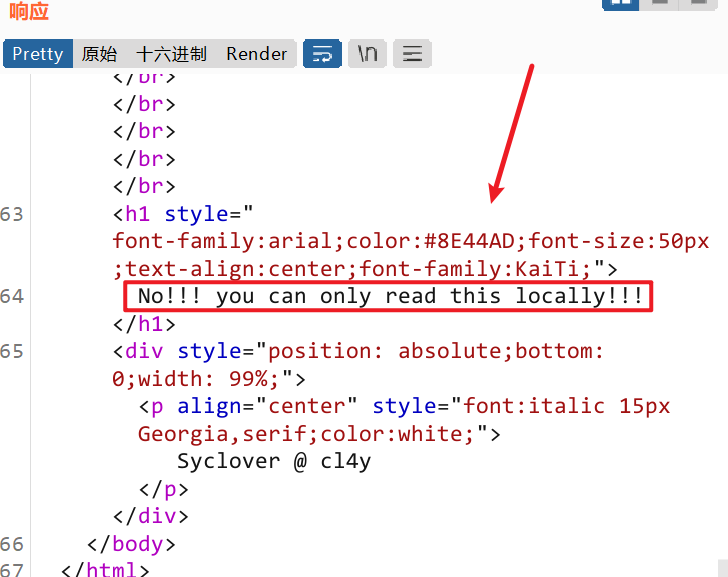
回复No!!! you can only read this locally!!!
意思是:不!!!你仅仅只能在本地阅读!!!
可以修改X-Forwarded-For控制客户端地址,或者Clinet-IP也可以
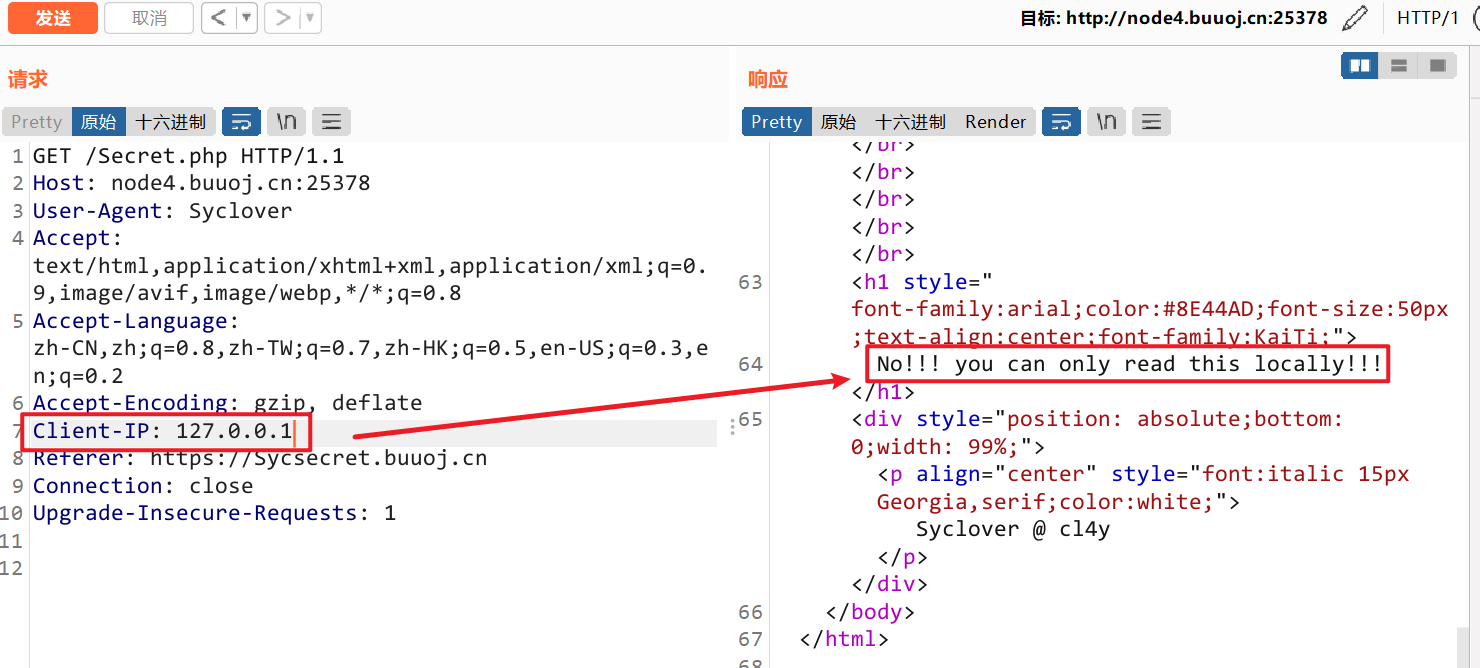
这里我们输入Clinet-ip却没有成功,使用X-Forwarded-For
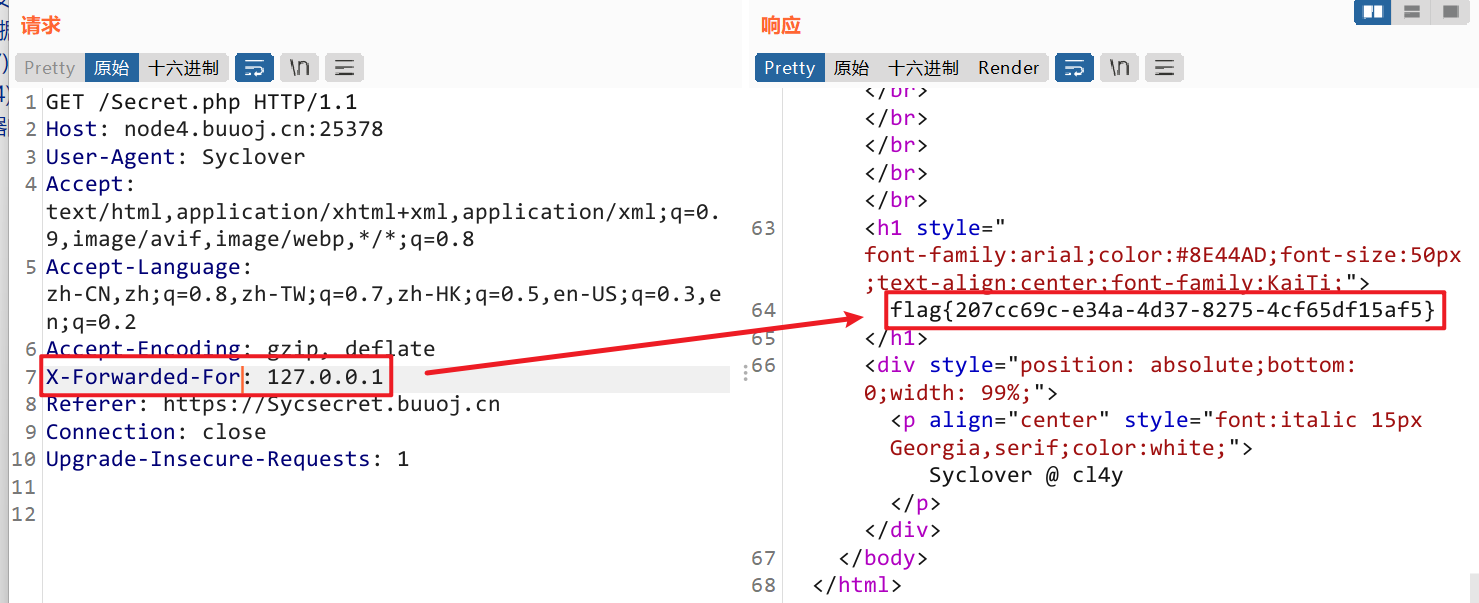
得到flag
收获
源代码中信息太多时,可以搜索 <a>标签、href、.php等特殊文件进行查找筛选

Referfer: 控制来自那个网站转发的数据

X-Forwarded-For:  控制客户端的IP地址

Client-Ip: 控制客户端的IP地址

User-Agent:  控制客户端使用的浏览器
[极客大挑战 2019]Http 1的更多相关文章
- BUUOJ [极客大挑战 2019]Secret File
[极客大挑战 2019]Secret File 0X01考点 php的file伪协议读取文件 ?file=php://filter/convert.base64-encode/resource= 0X ...
- [原题复现][极客大挑战 2019]BuyFlag
简介 原题复现:[极客大挑战 2019]BuyFlag 考察知识点:php函数特性(is_numeric().strcmp函数()) 线上平台:https://buuoj.cn(北京联合大学公开 ...
- BUUCTF-[极客大挑战 2019]BabySQL(联合注入绕过waf)+[极客大挑战 2019]LoveSQL(联合注入)
BUUCTF-[极客大挑战 2019]BabySQL(联合注入绕过waf) 记一道联合注入的题,这道题存在过滤. 经过手工的测试,网站会检验用户名和密码是否都存在,如果在用户名处插入注入语句,语句后面 ...
- 极客大挑战2019 http
极客大挑战 http referer 请求头 xff 1.查看源码,发现secret.php 2.提示要把来源改成Sycsecret.buuoj.cn,抓包,添加Referer Referer:htt ...
- [BUUOJ记录] [极客大挑战 2019]RCE ME
前面考察取反或者异或绕过,后面读Flag那里我用脏方法过了,没看出来考察啥 进入题目给出源码: <?php error_reporting(0); if(isset($_GET['code']) ...
- [极客大挑战 2019]FinalSQL
0x00 知识点 盲注 0x01 解题 根据题目提示盲注,随便点几下找到注入点 发现我们输入^符号成功跳转页面,证明存在注入 1^(ord(substr((select(group_concat(sc ...
- BUUCTF [极客大挑战 2019]Not Bad
总的来说这是一个64位orw的题 开头先在主函数里分配了一个很大的空间 1 __int64 __fastcall main(int a1, char **a2, char **a3) 2 { 3 mm ...
- 极客大挑战 2019 web 部分解
复现环境:buuoj 0x01:Havefun F12查看源码,明显html注释里是一段php get方式传参数,payload:http://f5cdd431-df98-487f-9400-e8d0 ...
- [极客大挑战 2019]HardSQL
0x00 知识点 报错注入 链接: https://www.cnblogs.com/richardlee97/p/10617115.html 报错原因: 其原因主要是因为虚拟表的主键重复.按照MySQ ...
- [极客大挑战 2019]Upload
0x00 知识点 一个常规上传题目,知识点全都来自前几天写的文章: https://www.cnblogs.com/wangtanzhi/p/12243206.html 1:某些情况下绕过后缀名检测: ...
随机推荐
- android隐藏apk方式以及apk之间的启动方式
一.隐藏apk的方式: 在每个项目(apk)中都有一个启动应用的Activity,他的标签是这个: <intent-filter> <action android:name=&quo ...
- Java基础——(综合练习)普通加密
package com.zhao.test; public class Test18 { /*需求: 某系统的数字密码(大于0),比如1983, 采用加密方式进行传输. 规则如下: 先得到每位 ...
- List进行分隔,分批插入数据库
背景,当数据集合超过一定数据量时,则会插入失败,需要将集合进行分隔,分批插入 /** * 分批插入-公共方法 * @param objects:数据集合 * @param subSize:单次插入的条 ...
- 数据脱敏java代码
//前prefix后suffix脱敏 public static String idEncrypt(String number ,Integer prefix, Integer suffix) { i ...
- MySQL利用information_schema库注入
information_schema库简单说就是MySQL里的一个目录库,MySQL是一本书,information_schema库这个存储数据库元数据的库就是书的目录或者索引. 库>表> ...
- js-禁止鼠标右键/禁止选中文字
1 <p>使用contextmenu禁止鼠标右键</p> 2 <script> 3 document.addEventListener('contextmenu', ...
- 模态框:JavaScript+css
solution one: JavaScript,单个模态框展示: modal_tools.js window.onload = function () { //js默认加载页面方法 // get m ...
- python 实现两个多维数组去重处理
a = [[1,2,3,4],[5,6,7,8],[11,12,13,14],[23,24,12,11]] b = [[5,6,7,8],[23,24,12,11]] c = [] for i in ...
- sync.WaitGroup
WaitGropu使用注意 作groutine参数时传指针 type WaitGroup struct { noCopy noCopy // 64-bit value: high 32 bits ar ...
- EF getCookie
table class="table table-bordered"> <thead> <tr> <td>商品名称</td> ...