
Django 中CSRF中间件 'django.middleware.csrf.CsrfViewMiddleware',
1、Django中CSRF中间件的工作原理及form表单提交需要添加{% csrf_token %}防止出现403错误
CSRF # 表示django全局发送post请求均需要字符串验证
功能:防止跨站请求伪造的功能
工作原理:客户端访问服务器端,在服务器端正常返回给客户端数据的时候,而外返回给客户端一段字符串,等到客户端下次访问服务器
端时,服务器端会到客户端查找先前返回的字符串,如果找到则继续,找不到就拒绝。
访问流程:客户端-》URL路由系统 - 》 CSRF -》视图函数
需要在客户端页面的post表单内添加:{% csrf_token %}
 全局生效:
  中间件 django.middleware.csrf.CsrfViewMiddleware
 局部生效:
    @csrf_protect,为当前函数强制设置防跨站请求伪造功能,即便settings中没有设置全局中间件。
    @csrf_exempt,取消当前函数防跨站请求伪造功能,即便settings中设置了全局中间件。
 写法如下:
 from django.views.decorators.csrf import csrf_exempt,csrf_protect
 @csrf_exempt
 def index(request):  # 这样表示此函数取消CSRF验证

2、Django中使用ajax做post提交防止出现403错误的方法
现在以ajax发送一个请求,注意get和post的区别,post会被forbidden,get不会,
url 文件

from django.conf.urls import url

from django.contrib import admin

from app01 import views

urlpatterns = [

    url(r'^admin/', admin.site.urls),

    url(r'^login/', views.login),

    url(r'^ajax_send/', views.ajax_send),

]
在views文件中,
def ajax_send(request):

    return HttpResponse("ok")
在前端页面,,
{% load staticfiles %}

<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

    <script src="{% static 'jquery-3.2.1.js' %}"></script>

</head>

<body>

<button>ajax发送</button>

</body>

<script>

    $("button").click(function () {

        $.ajax({

            url:"/ajax_send/",

            data:{"user":"gu"},

            type:"POST",  ----------如果以get请求是不会被forbidden,只有post请求会被forbidden,

            success:function (data) {

                alert(data)

            }

    })

    })

</script>

</html>
ajax的post请求会报错,forbidden
Forbidden (CSRF token missing or incorrect.): /ajax_send/

[10/Dec/2017 10:58:41] "POST /ajax_send/ HTTP/1.1" 403 2502

Forbidden (CSRF token missing or incorrect.): /ajax_send/

[10/Dec/2017 10:59:22] "POST /ajax_send/ HTTP/1.1" 403 2502

Forbidden (CSRF token missing or incorrect.): /ajax_send/
如果想要避免forbidden,
方法1:要在ajax发送请求前加上
$.ajaxSetup({
    data:{csrfmiddlewaretoken:'{{ csrf_token }}'},
});

注意:{{ csrf_token }} ,是需要渲染的,不能脱离模板,所以是外部文件引入的话,不能执行,
{% load staticfiles %}

<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

    <script src="{% static 'jquery-3.2.1.js' %}"></script>

</head>

<body>

<button>ajax发送</button>

</body>

<script>

    $("button").click(function () {

        $.ajaxSetup({

            data:{csrfmiddlewaretoken:'{{ csrf_token }}'},---------

        });

        $.ajax({

            url:"/ajax_send/",

            data:{"user":"gu"},

            type:"POST",

            success:function (data) {

                alert(data)

            }

    })

    })

</script>

</html>
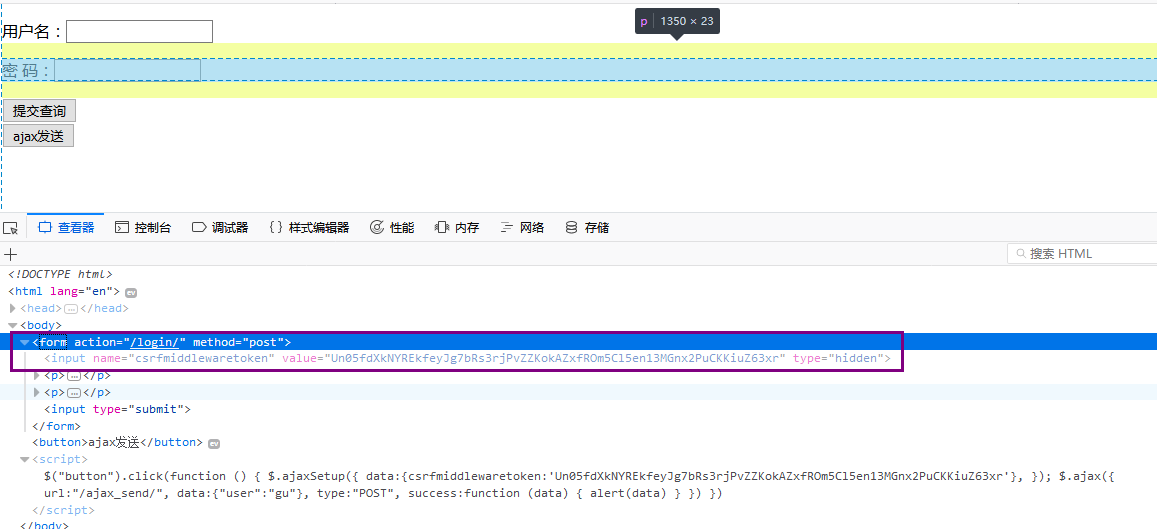
方法2:在ajax发送请求是加上csrfmiddlewaretoken,的值,
        $.ajax({

            url:"/ajax_send/",

            data:{"user":"gu","csrfmiddlewaretoken":$("[name='csrfmiddlewaretoken']").val()},-----与方法1的功能一样,
 但这种方法可以作为一个外部文件引入,

            type:"POST",

            success:function (data) {

                alert(data)

            }

    })

    })
-------
方法3:修改header,
在views打印cookie可以得到csrftoken
def index(request):

    print("cookie",request.COOKIES)

    #cookie {

    # 'csrftoken': 'AB9v1MGTbdpSGg3FaGCIiUxrKVR8zKSqgdGFDn5E0ADsJ2ST7N2zgW6KboQ8G31x',

    # 'sessionid': 'eexw5p38vky9qo38nf372dz5lj1br6xf'

    # }

    #cookie 是浏览器给的,

    return HttpResponse("index")
需要先下载一个jquery.cookie.js插件文件,然后引用,
<script src="{% static 'jquery.cookie.js' %}"></script>
{% load staticfiles %}

<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <title>Title</title>

{#    <script src="{% static 'jquery-3.2.1.js' %}"></script>#}

    <script src="{% static 'jquery.cookie.js' %}"></script>

</head>

<body>

{#<form action="/login/" method="post">#}

{# csrf_token 在前端会渲染出一个input标签,是一组键值对,键是csrfmiddlewaretoken,值是随机字符串,会随着下面的input标签一起提交,只有这种形式发送post的请求才能被接收,#}

{##}

{#    {% csrf_token %}#}

{#    <p>用户名:{{ form_obj.user }}</p>#}

{#    <p>密  码:{{ form_obj.pwd }}</p>#}

{#    <input type="submit">#}

{##}

{#</form>#}

<button>ajax发送</button>

</body>

<script>

{#    $("button").click(function () {#}

{##}

{#        $.ajaxSetup({#}

{#            data:{csrfmiddlewaretoken:'{{ csrf_token }}'},#}

{#        });#}

{##}

{#        $.ajax({#}

{##}

{#            url:"/ajax_send/",#}

{#            data:{"user":"gu","csrfmiddlewaretoken":$("[name='csrfmiddlewaretoken']").val()},#}

{#            type:"POST",#}

{#            success:function (data) {#}

{#                alert(data)#}

{#            }#}

{##}

{#{)#}

$('button').click(function () {

        $.ajax({

        url:"/ajax_send/",

        type:"post",

        headers:{"X_CSRFToken":$.cookie('csrftoken')},---------------

        success:function () {

            alert(123)

        }

    })

})

</script>

</html>
-----
input 标签的上传文件,
在前端页面
{#发送文件的时候,要加上enctype ,是以块的方式发送文件,#}

<form action="/login/" method="post" enctype="multipart/form-data">

    <input type="file" name="fileobj">

</form>

<button>ajax发送</button>
在views文件中,获取文件,保存文件,
def login(request):

    if request.method == "POST":

        print("post",request.POST.get("fileobj"))

        print("post",type(request.POST.get("fileobj")))

        print("===",request.FILES)

        fileobj = request.FILES.get("fileobj")

        #创建一个文件句柄,把文件存起来,

        f=open(fileobj.name,'wb')

        for i in fileobj.chunks():#按块存

            f.write(i)
Django 中CSRF中间件 'django.middleware.csrf.CsrfViewMiddleware',的更多相关文章
- Django中的中间件(middleware)
中间件: 在研究中间件的时候我们首先要知道 1 什么是中间件? 官方的说法:中间件是一个用来处理Django的请求和响应的框架级别的钩子.它是一个轻量.低级别的插件系统,用于在全局范围内改变Djang ...
- Django 中的中间件
Django 中的中间件 Django 中间件 中间件介绍 前戏 之前在判断登录的时候使用的是装饰器的功能,通过给视图函数加装饰器来增加判断是否登录的功能.但此方法的缺点是必须给每个需要判断登录的视 ...
- Django中Ajax提交数据的CSRF问题
错误信息: Forbidden (CSRF token missing or incorrect.): 什么是CSRF: django为用户实现防止跨站请求伪造的功能,通过中间件 django.mid ...
- [Django高级]理解django中的中间件机制和执行顺序
原文来自 Understanding Django Middlewares, 这篇文章从整体上介绍了django中中间件定义,作用,和怎么样自己写中间件 –orangleliu. 注:middlewa ...
- django中的中间件
中间件介绍 什么是中间件? 官方的说法:中间件是一个用来处理Django的请求和响应的框架级别的钩子.它是一个轻量.低级别的插件系统,用于在全局范围内改变Django的输入和输出.每个中间件组件都负责 ...
- django中的中间件机制和执行顺序
这片文章将讨论下面内容: 1.什么是middleware 2.什么时候使用middleware 3.我们写middleware必须要记住的东西 4.写一些middlewares来理解中间件的工作过程和 ...
- RBAC在Django中基于中间件的AJAX应用案例
项目文件: models.py from django.db import models from django.contrib.auth.models import AbstractUser # ...
- django中给ajax提交加上csrf
代码来自djangoproject网站 在html中的script标签下插入下面代码 在html文档加载时候运行下面代码,并且使用$.ajaxSetup设置ajax每次调用时候传入的数据,$.ajax ...
- 基于django中settings中间件源码思想,实现功能的插拔式设计
这里我们用到一个非常重要的模块,importlib,利用它可以实现字符串转python代码,再利用反射进行操作,这样就可以实现插拔式设计. 一.我们先做个初级的,把所有文件放到初级思想文件夹下: 1. ...
随机推荐
- Elasticsearch-分片原理1
Elasticsearch版本:6.0 Elasticsearch基于Lucene,采用倒排索引写入磁盘,Lucene引入了按段搜索的概念,来动态更新索引. 一个Lucene索引包含一个提交点和三个短 ...
- 2015 ACM/ICPC Asia Regional Changchun Online Pro 1005 Travel (Krsukal变形)
Travel Time Limit: 1500/1000 MS (Java/Others) Memory Limit: 131072/131072 K (Java/Others)Total Su ...
- Problem C: 查找最大元素
Problem C: 查找最大元素 Time Limit: 1 Sec Memory Limit: 64 MBSubmit: 786 Solved: 377[Submit][Status][Web ...
- Google 出品的 Java 编码规范,强烈推荐,权威又科学!
原文:google.github.io/styleguide/javaguide.html 译者:Hawstein 来源:hawstein.com/2014/01/20/google-java-sty ...
- 修改Windows默认调试器
程序崩溃时,系统会弹窗让你选择是否进行调试,可以设置系统默认调试器. 注册表位置: HKEY_LOCAL_MACHINE/SOFTWARE/Microsoft/Windows NT/CurrentVe ...
- 采用maven 对tomcat 进行自动部署
在工作过程中经常会遇到项目频繁发不到额过程,而且在这个过程中会一直进行一些简单但是繁琐的重复性工程 1.打war 包 2.停掉tomcat 3.copy war 包 4.启动tomcat 听说mave ...
- NSStream实现发送和接受数据
一.基本概念在iOS中以NSStream(流)来发送和接收数据,可以设置流的代理,对流状态的变化做出相应.1连接建立2接收到数据3连接关闭NSStream:数据流的父类,用于定义抽象特性,例如:打开. ...
- OC和C++的混用1
//Objective-C类 /*在混用之前需要做一步非常重要的事:不是代码而是编译器选项,在做混合编译之前一定要把编译器的Compile Sources As选项改为Objective C++. 修 ...
- 【主席树】bzoj1112: [POI2008]砖块Klo
数据结构划一下水 Description N柱砖,希望有连续K柱的高度是一样的. 你可以选择以下两个动作 1:从某柱砖的顶端拿一块砖出来,丢掉不要了. 2:从仓库中拿出一块砖,放到另一柱.仓库无限大. ...
- 解决mysql出现的问题#1055 - Expression of SELECT list is not in GROUP BY clause and contains nonaggregated column this i
最近在学flask, 在访问主页时,一直出现1055错误,在网上找的解决方法是删除ONLY_FULL_GROUP_BY,当时是删除了,但是退出在进行select @@sql_mode时,仍出现ONLY ...