
Centos7 Firewall
1.1 firewall启停设置
[root@tomcat ~]# systemctl stop firewalld.service                    #关闭firewall

[root@tomcat ~]# systemctl status firewalld.service                  #查看状态

● firewalld.service - firewalld - dynamic firewall daemon

   Loaded: loaded (/usr/lib/systemd/system/firewalld.service; disabled; vendor preset: enabled)

   Active: inactive (dead)

Mar  :: tomcat systemd[]: Starting firewalld - dynamic firewall daemon...

Mar  :: tomcat systemd[]: Started firewalld - dynamic firewall daemon.

Mar  :: tomcat systemd[]: Stopping firewalld - dynamic firewall daemon...

Mar  :: tomcat systemd[]: Stopped firewalld - dynamic firewall daemon.

[root@tomcat ~]# firewall-cmd --state

not running

[root@tomcat ~]# systemctl start firewalld.service     #启动firewall

[root@tomcat ~]# systemctl status firewalld.service

● firewalld.service - firewalld - dynamic firewall daemon

   Loaded: loaded (/usr/lib/systemd/system/firewalld.service; disabled; vendor preset: enabled)

   Active: active (running) since Tue -- :: CST; 4s ago

 Main PID:  (firewalld)

   CGroup: /system.slice/firewalld.service

           └─ /usr/bin/python -Es /usr/sbin/firewalld --nofork --nopid

Mar  :: tomcat systemd[]: Starting firewalld - dynamic firewall daemon...

Mar  :: tomcat systemd[]: Started firewalld - dynamic firewall daemon.

[root@tomcat ~]# firewall-cmd --state

running

[root@tomcat ~]#
[root@tomcat ~]# systemctl disable firewalld.service #禁止开机启动
[root@tomcat ~]# systemctl status firewalld.service
● firewalld.service - firewalld - dynamic firewall daemon
Loaded: loaded (/usr/lib/systemd/system/firewalld.service; disabled; vendor preset: enabled)
Active: active (running) since Tue 2018-03-13 09:32:44 CST; 3min 22s ago
Main PID: 3737 (firewalld)
CGroup: /system.slice/firewalld.service
└─3737 /usr/bin/python -Es /usr/sbin/firewalld --nofork --nopid
Mar 13 09:32:43 tomcat systemd[1]: Starting firewalld - dynamic firewall daemon...
Mar 13 09:32:44 tomcat systemd[1]: Started firewalld - dynamic firewall daemon.
[root@tomcat ~]# systemctl enable firewalld.service #设置开机启动
Created symlink from /etc/systemd/system/dbus-org.fedoraproject.FirewallD1.service to /usr/lib/systemd/system/firewalld.service.
Created symlink from /etc/systemd/system/basic.target.wants/firewalld.service to /usr/lib/systemd/system/firewalld.service.
[root@tomcat ~]# systemctl status firewalld.service
● firewalld.service - firewalld - dynamic firewall daemon
Loaded: loaded (/usr/lib/systemd/system/firewalld.service; enabled; vendor preset: enabled)
Active: active (running) since Tue 2018-03-13 09:32:44 CST; 3min 48s ago
Main PID: 3737 (firewalld)
CGroup: /system.slice/firewalld.service
└─3737 /usr/bin/python -Es /usr/sbin/firewalld --nofork --nopid
Mar 13 09:32:43 tomcat systemd[1]: Starting firewalld - dynamic firewall daemon...
Mar 13 09:32:44 tomcat systemd[1]: Started firewalld - dynamic firewall daemon.
[root@tomcat ~]#
2.1 安装iptables
[root@tomcat ~]# yum install iptables-service -y
[root@tomcat ~]# systemctl start iptables.service

[root@tomcat ~]# systemctl enable iptables.service

Created symlink from /etc/systemd/system/basic.target.wants/iptables.service to /usr/lib/systemd/system/iptables.service.

[root@tomcat ~]# systemctl status iptables.service

● iptables.service - IPv4 firewall with iptables

   Loaded: loaded (/usr/lib/systemd/system/iptables.service; enabled; vendor preset: disabled)

   Active: active (exited) since Tue -- :: CST; 22s ago

 Main PID:  (code=exited, status=/SUCCESS)

Mar  :: tomcat systemd[]: Starting IPv4 firewall with iptables...

Mar  :: tomcat iptables.init[]: iptables: Applying firewall rules: [  OK  ]

Mar  :: tomcat systemd[]: Started IPv4 firewall with iptables.

[root@tomcat ~]#

[root@tomcat ~]# iptables -I  INPUT 1 -p tcp --dport 22 -j ACCEPT
#-I  指定序号                      #iptable匹配规则从上至下依次匹配
#INPUT   input链
#-p   指定协议
#tcp 协议
--dport   目的端口
-j    动作
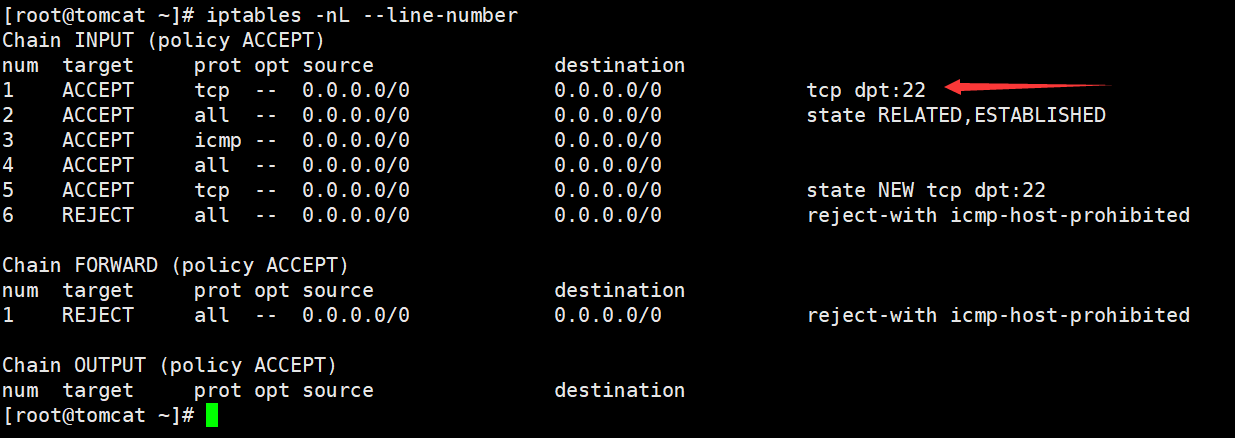
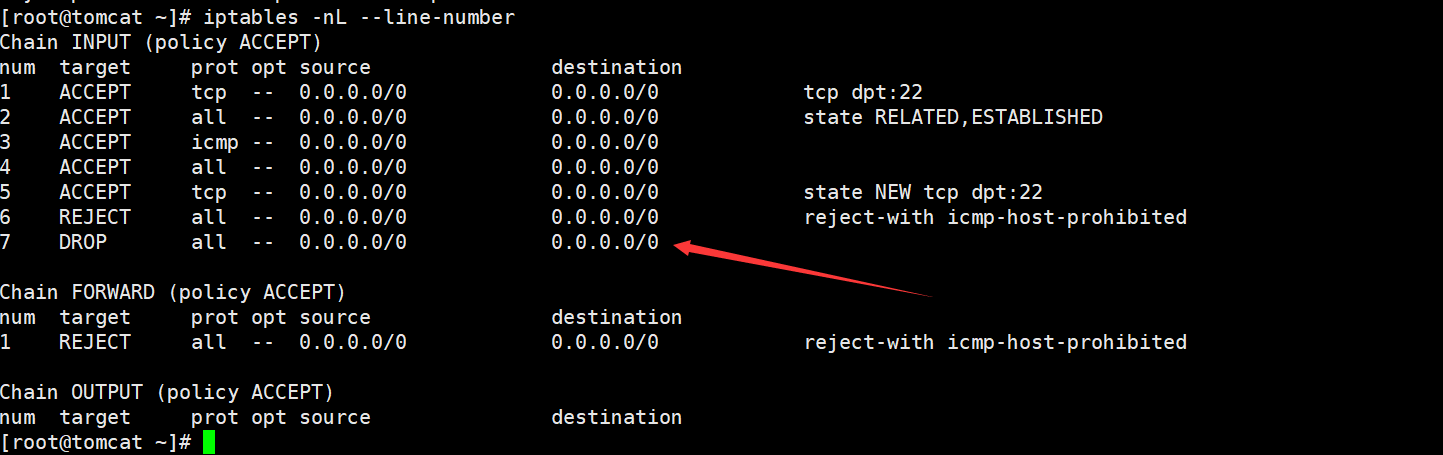
[root@tomcat ~]# iptables -P INPUT DROP #添加默认策略拒绝所有,我们将需要放行的策略放到前面,有流量是从前向后匹配,允许的则放行,没有匹配到的则执行默认策略丢弃
-A 添加到最后一条
-P 添加默认策略
DROP 丢弃
#添加一个别名
echo 'alias iptablist="iptables -nL --line-number"' >>/etc/profile
. /etc/profile
#放行8080端口的流量
iptables -I INPUT -p tcp --dport 8080 -j ACCEPT
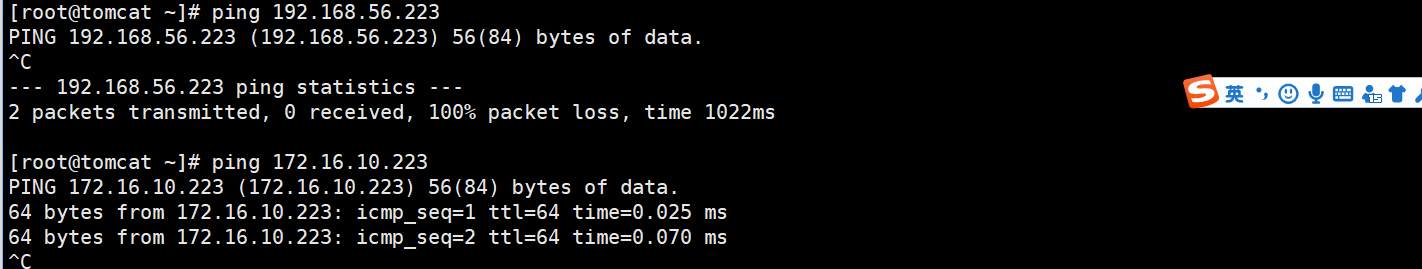
#禁止外网ping
iptables -I INPUT -p icmp ! -s 172.16.10.0/24 -j DROP
#允许回环口通过
iptables -A INPUT -i lo -j ACCEPT
#允许关联的数据包通过
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
#保存配置
iptables-save
Centos7 Firewall的更多相关文章
- Centos7 firewall开放3306端口
目录 Centos7 firewall开放3306端口 1. 查看防火墙状态 2. 关闭防火墙firewall 3. 关闭防火墙firewall后开启 4. 开启端口 5. 重启防火墙 6. 常用命令 ...
- centos7 firewall 防火墙 命令
为了架设ss在vultr上买了一个日本的vps 用的是centos7的系统 防火墙是 firewall 捣鼓了两天 在这里总结一下. 如果小伙伴也准备在vultr上买vps 在注册是 可以使用这个优 ...
- Centos7(Firewall)防火墙开启常见端口命令
使用云服务器的,一定要注意开启安全组配置的响应端口 Centos7默认安装了firewalld,如果没有安装的话,则需要YUM命令安装:firewalld真的用不习惯,与之前的iptable防火墙区别 ...
- centos7 firewall指定IP与端口、端段访问(常用)
https://blog.csdn.net/yipianfuyunsm/article/details/99998332 https://www.cnblogs.com/co10rway/p/8268 ...
- centos7 firewall 防火墙
在部署dubbo-monitor 和dubbo-admin zookeeper时候,外部访问不了部署好的服务,因为端口问题 ,现在把端口操作总结一下 参考: http://www.cnblogs.co ...
- centos7 firewall 操作
一.firewall配置 The configuration for firewalld is stored in various XML files in /usr/lib/firewalld/ a ...
- CentOS7 Firewall超详细使用方法
CentOs7改变的最大处就是防火墙了,下面列用了常用的防火墙规则,端口转发和伪装 一.Firewalld基础规则 --get-default-zone 打印已设置为默认区域的当前区域,默认情况下默认 ...
- centos7 firewall指定IP与端口访问(常用)
1.启动防火墙 systemctl start firewalld.service 2.指定IP与端口 firewall-cmd --permanent --add-rich-rule="r ...
- CentOS7 Firewall防火墙配置用法详解
centos 7中防火墙是一个非常的强大的功能了,但对于centos 7中在防火墙中进行了升级了,下面我们一起来详细的看看关于centos 7中防火墙使用方法. FirewallD 提供了支持网络 ...
随机推荐
- Angular 中的数据交互(get jsonp post)
Angular get 请求数据 Angular5.x 以后 get.post 和和服务器交互使用的是 HttpClientModule 模块. import {HttpClientModule} f ...
- Java基础实训2
1. 一维数组的创建和遍历. 声明并创建存放4个人考试成绩的一维数组,并使用for循环遍历数组并打印分数.要求: (1) 首先按“顺序”遍历,即打印顺序为:从第一个人到第四个人: (2) ...
- 解决js的 Math取正弦值 余弦值不准确的问题
//角度 var vAngle=90: //正弦值 var vSin=Math.round(Math.sin((vAngle * Math.PI/180)) * 1000000) / 1000000 ...
- cookie的存入和取出
刚刚开始写页面没多久,因为登录注册写的是个tab切换,所以需要在点击登录的时候跳到登录页面,点击注册的时候跳转到注册页面,自己在网上找了一下,研究了一下cookie方法,现在把它记下来. 存入cook ...
- EF中防止sql注入
EF作为一个orm框架,本身以及放置了sql的注入,但是如果我们需要执行sql语句的时候了?比如,我们需要查询视图"select * from VM where 条件 = {0}" ...
- go-switch特点
程序中遇到有枚举分支逻辑时,需要用到 switch 代替多个 if else 判断. 学习过程遇到一些与C#不同点,记录下. 语法: switch expr { case x1 : //expr为x1 ...
- 微信小程序http连接访问解决方案
HTTP + 加密 + 认证 + 完整性保护 = HTTPS,小程序考虑到信息安全的问题,选用了更为稳定安全的https 来进行信息传递. HTTPS协议的主要作用可以分为两种:一种是建立一个信息安全 ...
- [IoC容器Unity]第二回:Lifetime Managers生命周期
1.引言 Unity的生命周期是注册的类型对象的生命周期,而Unity默认情况下会自动帮我们维护好这些对象的生命周期,我们也可以显示配置对象的生命周期,Unity将按照配置自动管理,非常方便,下面就介 ...
- ssh 框架整合事,使用注解,action提示找不到
There is no Action mapped for namespace [/] and action name [/select] associated with context path [ ...
- npm版本安装问题
问题一 描述 运行npm install之后,前端页面console控制台报错,invalid props. 排查 1. 排除了代码问题,完全一样的代码,其他人的运行无误. 2.猜想可能是版本号问题, ...