
Shiro入门学习之自定义Realm实现认证(四)
一、概述
Shirom默认使用自带的IniRealm,IniRealm从ini配置文件中读取用户的信息,而大部分情况下需要从系统数据库中读取用户信息,所以需要实现自定义Realm,Realm接口如下:
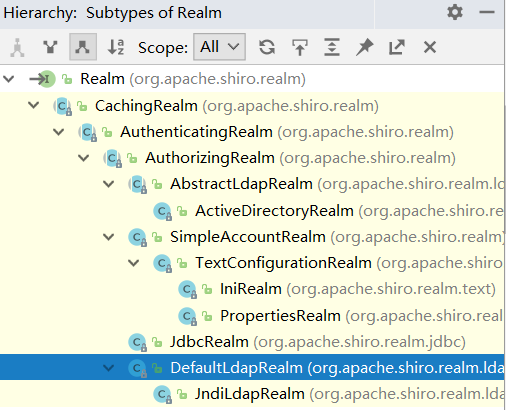
由此可以分析:
①CachingRealm:负责缓存处理
②AuthenticationRealm:负责认证
③AuthorizingRealm:负责授权
通常情况下,自定义的Realm继承AuthorizingRealm即可实现认证与授权
二、自定义Realm实现认证
1、新建module,添加如下pom依赖
 <properties>

        <shiro.version>1.4.1</shiro.version>

        <loggingg.version>1.2</loggingg.version>

    </properties>

    <dependencies>

        <dependency>

            <groupId>org.apache.shiro</groupId>

            <artifactId>shiro-core</artifactId>

            <version>${shiro.version}</version>

        </dependency>

        <dependency>

            <groupId>commons-logging</groupId>

            <artifactId>commons-logging</artifactId>

            <version>${loggingg.version}</version>

        </dependency>

    </dependencies>
2、自定义Realm类
public class UserRealm extends AuthenticatingRealm

{

    private UserService userService= new UserServiceImpl();

    protected AuthenticationInfo doGetAuthenticationInfo(AuthenticationToken token) throws AuthenticationException

    {

        String username = token.getPrincipal().toString();

        System.out.println("自定义Realm:"+username);

        /**

         * Shiro认证流程是根据用户名将用户对象查询出来,再做密码匹配

         */

        User user = userService.queryUserByUserName(username);

        if (user!=null)

        {

            /**

             * 参数说明

             * 参数1:可以传任意对象(可以通过subject.getPrincipal()获取该参数)

             * 参数2:数据库中的用户密码

             * 参数3:当前类名

             */

            new SimpleAuthenticationInfo();

            SimpleAuthenticationInfo info = new SimpleAuthenticationInfo("fafafajsfjslkdfksdf", user.getPwd(), this.getName());

            return info;

        }

        else {

            return null;

        }

    }

}
3、test类
public class TestAuthenticationRealm

{

    public static void main(String[] args)

    {

        //1.模拟前台传递的用户名和密码

        String username = "zhangsan";

        String password = "123456";

        //2.创建安全管理器的工厂

        Factory<SecurityManager> factory = new IniSecurityManagerFactory("classpath:shiro.ini");

        //3.通过安全管理器工厂获取安全管理器

        DefaultSecurityManager securityManager = (DefaultSecurityManager)factory.getInstance();

        //4.创建自定义的Realm

        UserRealm userRealm = new UserRealm();

        //5.设置自定义的Realm

        securityManager.setRealm(userRealm);

        //6.将安全管理器绑定到当前运行环境

        SecurityUtils.setSecurityManager(securityManager);

        //7.从当前环境中获取Subject主体

        Subject subject1 = SecurityUtils.getSubject();

        //8.调用主体的登录方法

        try

        {

            subject1.login(new UsernamePasswordToken(username,password));

            System.out.println("登录成功~");

            Object principal = subject1.getPrincipal();

            System.out.println(principal);

        } catch (IncorrectCredentialsException e) {

            System.out.println("密码不正确");

        }catch (UnknownAccountException e) {

            System.out.println("用户名不存在");

        }

    }

}
三、分析
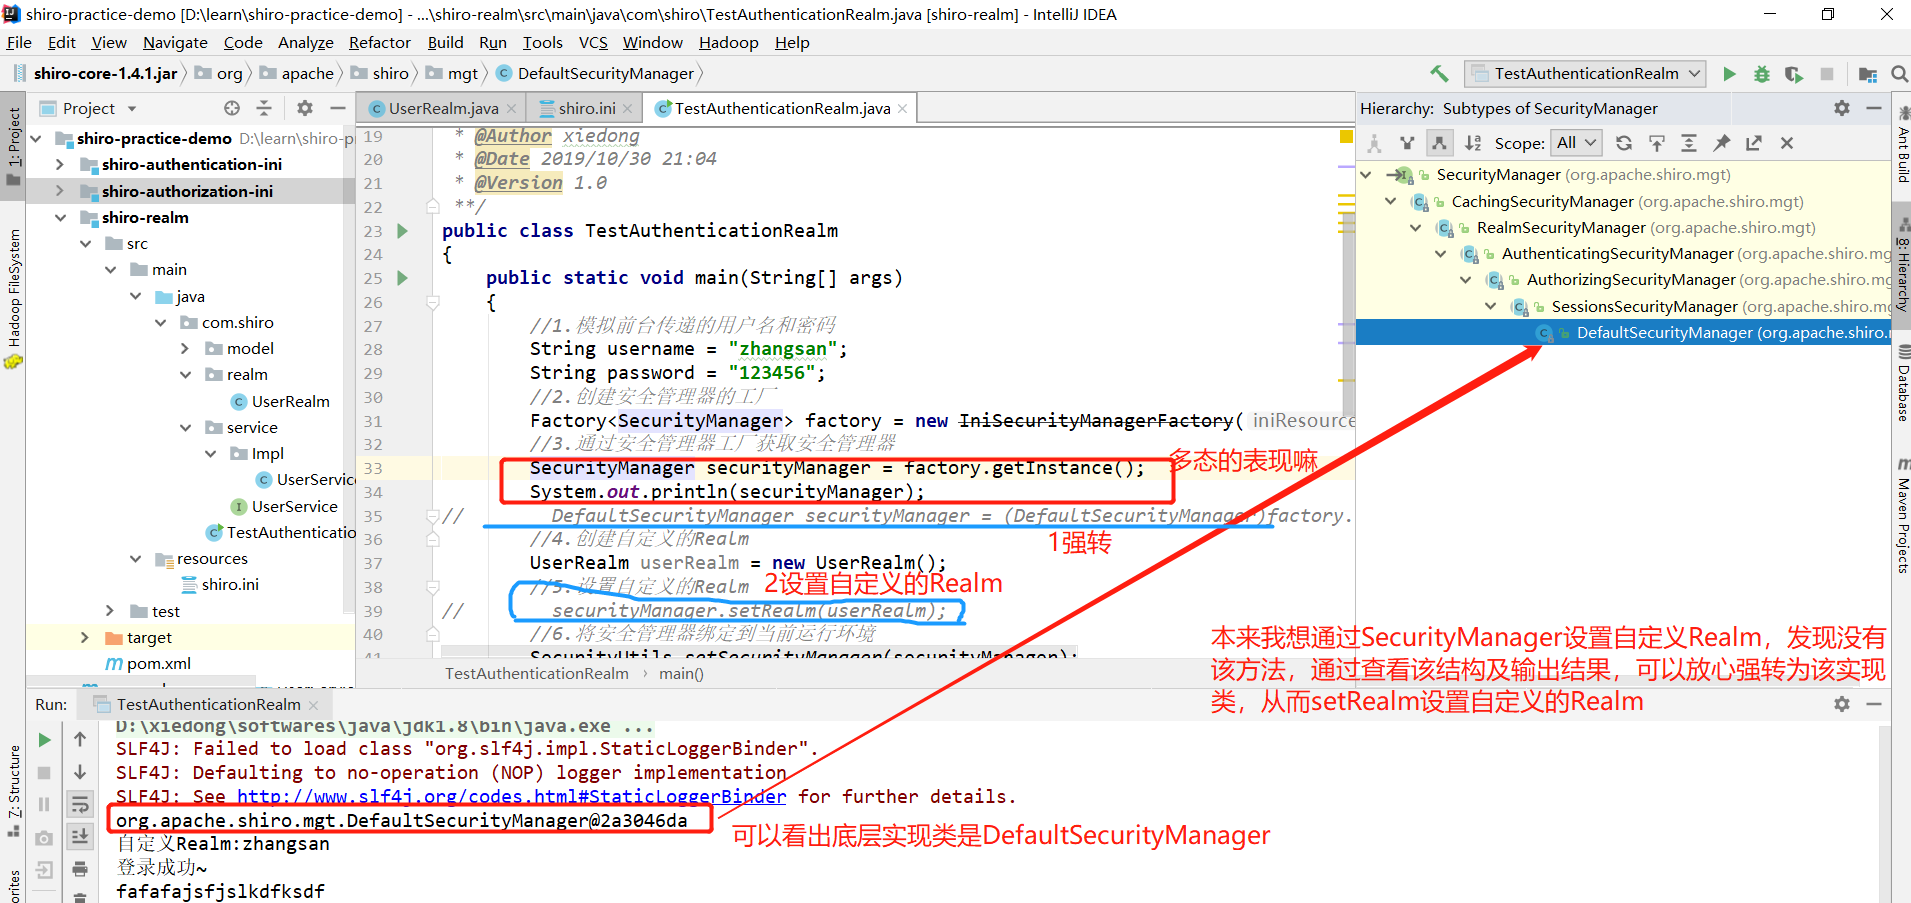
1、SecurityManager如何设置自定义的Realm?
SecurityManger不能直接setRealm,输出其结果发现默认实现类是DefaultSecurityManager,通过强转该类,调用setRealm方法设置自定义的Realm
2、自定义Realm的分析
参数1可以为任意参数,可以通过subject.getPrincipal()获取该参数
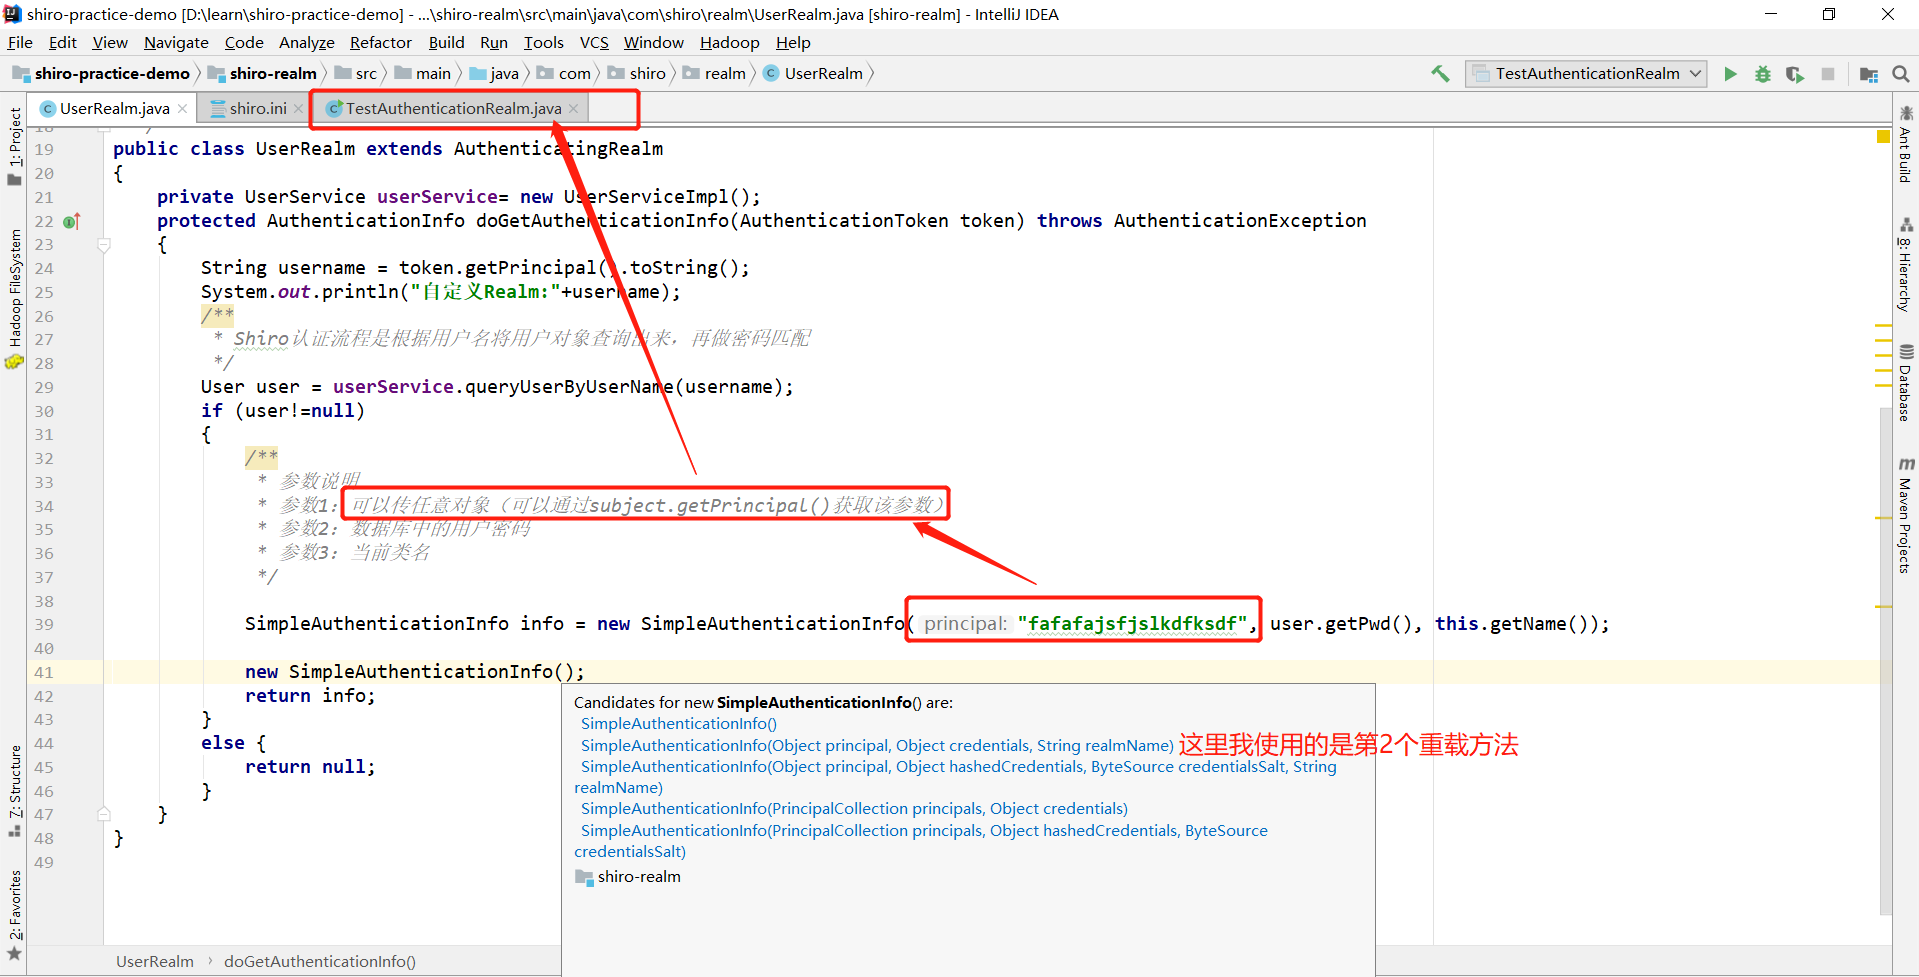
subject.getPrincipal()获取该参数

3、通过shiro.ini配置自定义的Realm
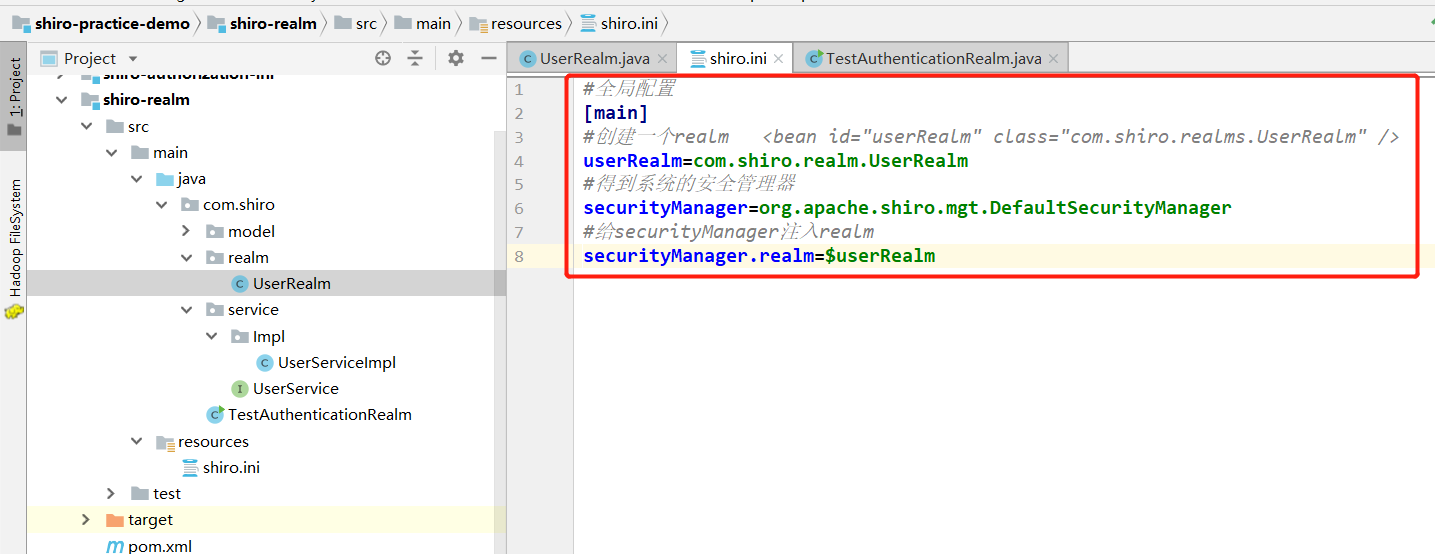
test类中需要注释以下2行:

四、总结
1、面向接口编程:可以发现处处是接口
2、SecurityManager接口的实现类是DefaultSecurityManager,通过该类的setRealm设置自定义的Realm
3、SimpleAuthenticationInfo的重载方法(参数1可以为任意对象,数据库查询密码,当前类名),可以通过subject.getPrincipal()获取参数1(很重要!)
Shiro入门学习之自定义Realm实现认证(四)的更多相关文章
- Shiro入门学习---使用自定义Realm完成认证|练气中期
写在前面 在上一篇文章<shiro认证流程源码分析--练气初期>当中,我们简单分析了一下shiro的认证流程.不难发现,如果我们需要使用其他数据源的信息完成认证操作,我们需要自定义Real ...
- Shiro入门学习之自定义Realm实现授权(五)
一.自定义Realm授权 前提:认证通过,查看Realm接口的继承关系结构图如下,要想通过自定义的Realm实现授权,只需继承AuthorizingRealm并重写方法即可 二.实现过程 1.新建mo ...
- Shiro入门学习之shi.ini实现认证及源码分析(二)
一.Shiro.ini文件 1.文件说明 ①ini(InitializationFile)初始文件:Window系统文件扩展名 ②Shiro使用时可以连接数据库,也可以不连接数据库(可以使用shiro ...
- shiro入门学习--使用MD5和salt进行加密|练气后期
写在前面 在上一篇文章<Shiro入门学习---使用自定义Realm完成认证|练气中期>当中,我们学会了使用自定义Realm实现shiro数据源的切换,我们可以切换成从关系数据库如MySQ ...
- Shiro入门学习之shi.ini实现授权(三)
一.Shiro授权 前提:需要认证通过才会有授权一说 1.授权过程 2.相关方法说明 ①subject.hasRole("role1"):判断是否有该角色 ②subject.has ...
- Shiro入门学习与实战(一)
一.概述 1.Shiro是什么? Apache Shiro是java 的一个安全框架,主要提供:认证.授权.加密.会话管理.与Web集成.缓存等功能,其不依赖于Spring即可使用: Spring S ...
- Shiro入门学习之散列算法与凭证配置(六)
一.散列算法概述 散列算法一般用于生成数据的摘要信息,是一种不可逆的算法,一般适合存储密码之类的数据,常见的散列算法如MD5.SHA等,一般进行散列时最好提供一个salt(“盐”),什么意思?举个栗子 ...
- shiro入门学习--授权(Authorization)|筑基初期
写在前面 经过前面的学习,我们了解了shiro中的认证流程,并且学会了如何通过自定义Realm实现应用程序的用户认证.在这篇文章当中,我们将学习shiro中的授权流程. 授权概述 这里的授权指的是授予 ...
- shiro框架学习-5-自定义Realm
1. 自定义Realm基础 步骤: 创建一个类 ,继承AuthorizingRealm->AuthenticatingRealm->CachingRealm->Realm 重写授权方 ...
随机推荐
- java基础(四)之this的使用
作用: 1.使用this调用成员变量和成员函数2.使用this调用构造函数 Person.java: class Person{ String name; //成员变量 void talk(Strin ...
- django入门与实践(续)
完善博客 博客页面设计 页面概要 1.博客主页面 主页面内容 文章标题列表,超链接 发表博客按钮(超链接) 列表编写思路 取出数据库中所有文章对象 将文章对象们打包成列表,传递到前端 前端页面把文章以 ...
- 第三十一篇 玩转数据结构——并查集(Union Find)
1.. 并查集的应用场景 查看"网络"中节点的连接状态,这里的网络是广义上的网络 数学中的集合类的实现 2.. 并查集所支持的操作 对于一组数据,并查集主要支持两种操作:合并两 ...
- ASP.NET + MVC5 入门完整教程三 (下) ---MVC 松耦合
建立松耦合组件 MVC 模式最重要的特性之一视他支持关注分离,希望应用程序中的组件尽可能独立,只有很少的几个可控依赖项.在理想的情况下,每个组件都不了解其他组件,而只是通过抽象接口来处理应用程序的其他 ...
- bugku 有一张图,还单纯吗
下载图片后以多种方式打开.分析文件类型都没能找到flag.推测存在隐藏文件,即文件可分离. 注:文件分离需要 binwalk 工具,在Ubuntu操作系统下 binwalk 的安装方法可参考此博客:h ...
- SQL中 select count(1) count中的1 到底是什么意思呢?和count(*)的区别
count(1),其实就是计算一共有多少符合条件的行. 1并不是表示第一个字段,而是表示一个固定值.其实就可以想成表中有这么一个字段,这个字段就是固定值1,count(1),就是计算一共有多少个1.同 ...
- 基于原生PHP的路由分配实现
对于由原生PHP写成的独立PHP框架,利用单一入口文件实现路径的访问.这时我们会遇到的首要问题是:文件的相互包含,其次就是路由分配.当我们不利用成熟的PHP框架进行web开发时,我们就会发现上述两个问 ...
- 百炼OJ - 1002 - 方便记忆的电话号码
题目链接 思路 开个一千万的数组计数,最后遍历即可. #include<stdio.h> #include<string.h> #include<algorithm> ...
- 「题解」「BZOJ-4668」冷战
题目 点这里 思路及代码 我们可以使用并查集的按秩合并(但是不要路径压缩). 两个集合被合并起来,连上的边的权值就设为当前时间. 然后我们可以发现,询问 \(j\) 与 \(k\) 何时联通,就是查询 ...
- 解决Hbase启动后,hmaster会在几秒钟后自动关闭(停掉)!!!
在日志(身为小白白的我,一开始日志在哪我都不知道!路径:/usr/local/hadoop/app/hbase-0.98.8/logs/hbase-hadoop-master-Master.log(也 ...