
SQL SERVER 2005镜像配置(有无见证服务器都行)
我用的是没有见证的,但找的文章里有镜像,所以都做一下补充,两个网址做的参考,
之所以在从他们那再补充一次是为了怕有一天他们的文章被删了我这还有个备用的,这两篇写的不错 其他的都不行 特别乱,这是找的最全的
来源:https://blog.csdn.net/zhanglong_longlong/article/details/52692412
来源:https://blog.csdn.net/wangqi0079/article/details/8602399
主机名称为:HOST_A,IP地址为: 192.168.1.102
备机名称为:HOST_B,IP地址为:192.168.1.103
要镜像的库:test
这是已经做好的状态,左边主机,右边备机
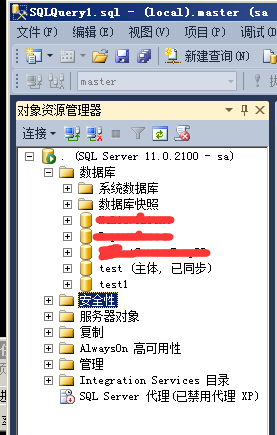
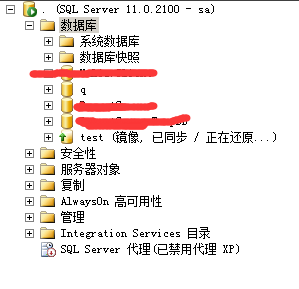
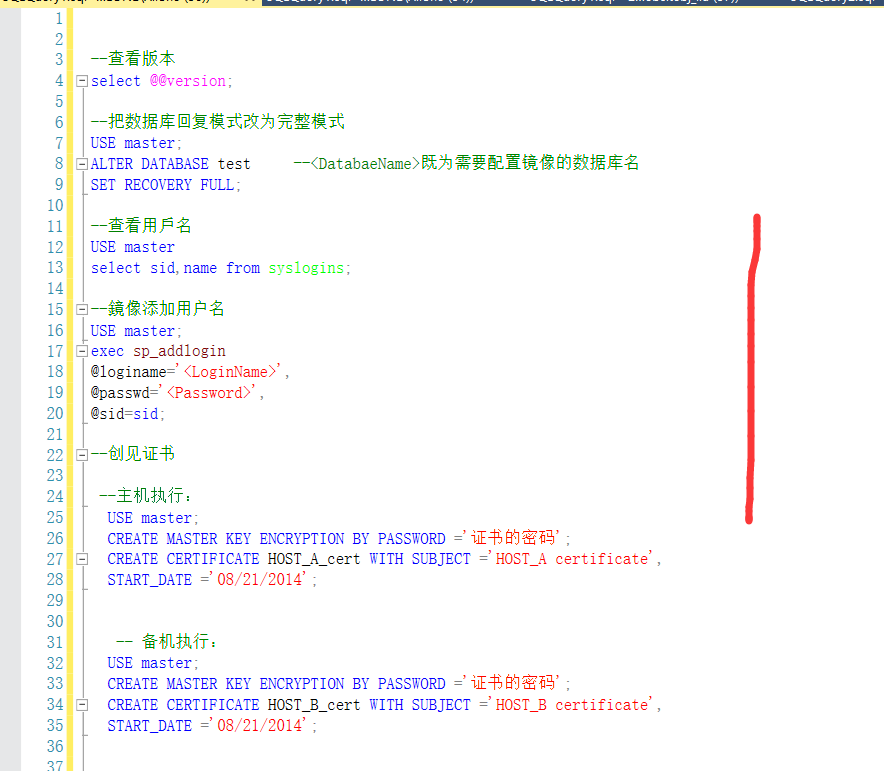
1 select@@version;
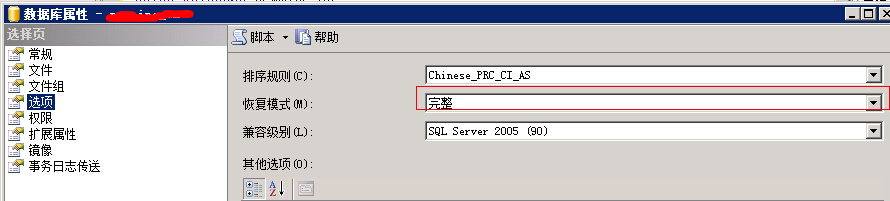
1     USE master;

2     ALTER DATABASE <DatabaeName>   //<DatabaeName>既为需要配置镜像的数据库名

3     SET RECOVERY FULL;
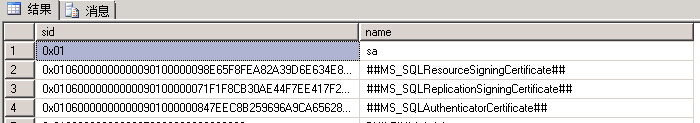
1     USE master;

2     select sid,name from syslogins;
1     USE master;

2     exec sp_addlogin

3     @loginame='<LoginName>',

4     @passwd='<Password>',

5     @sid=<sid>;
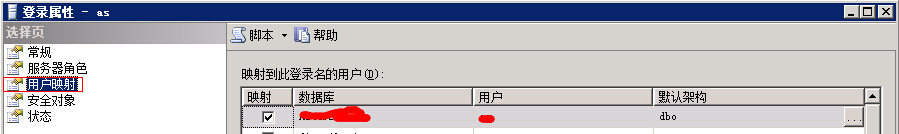
1     DROP CERTIFICATE HOST_A_cert

2     drop master key
1     USE master;

2     CREATE MASTER KEY ENCRYPTION BY PASSWORD ='证书的密码';

3     CREATE CERTIFICATE HOST_A_cert WITH SUBJECT ='HOST_A certificate',

4     START_DATE ='08/21/2014';
1     USE master;

2     CREATE MASTER KEY ENCRYPTION BY PASSWORD ='证书的密码';

3     CREATE CERTIFICATE HOST_B_cert WITH SUBJECT ='HOST_B certificate',

4     START_DATE ='08/21/2014';
1 DROP ENDPOINT Endpoint_Mirroring
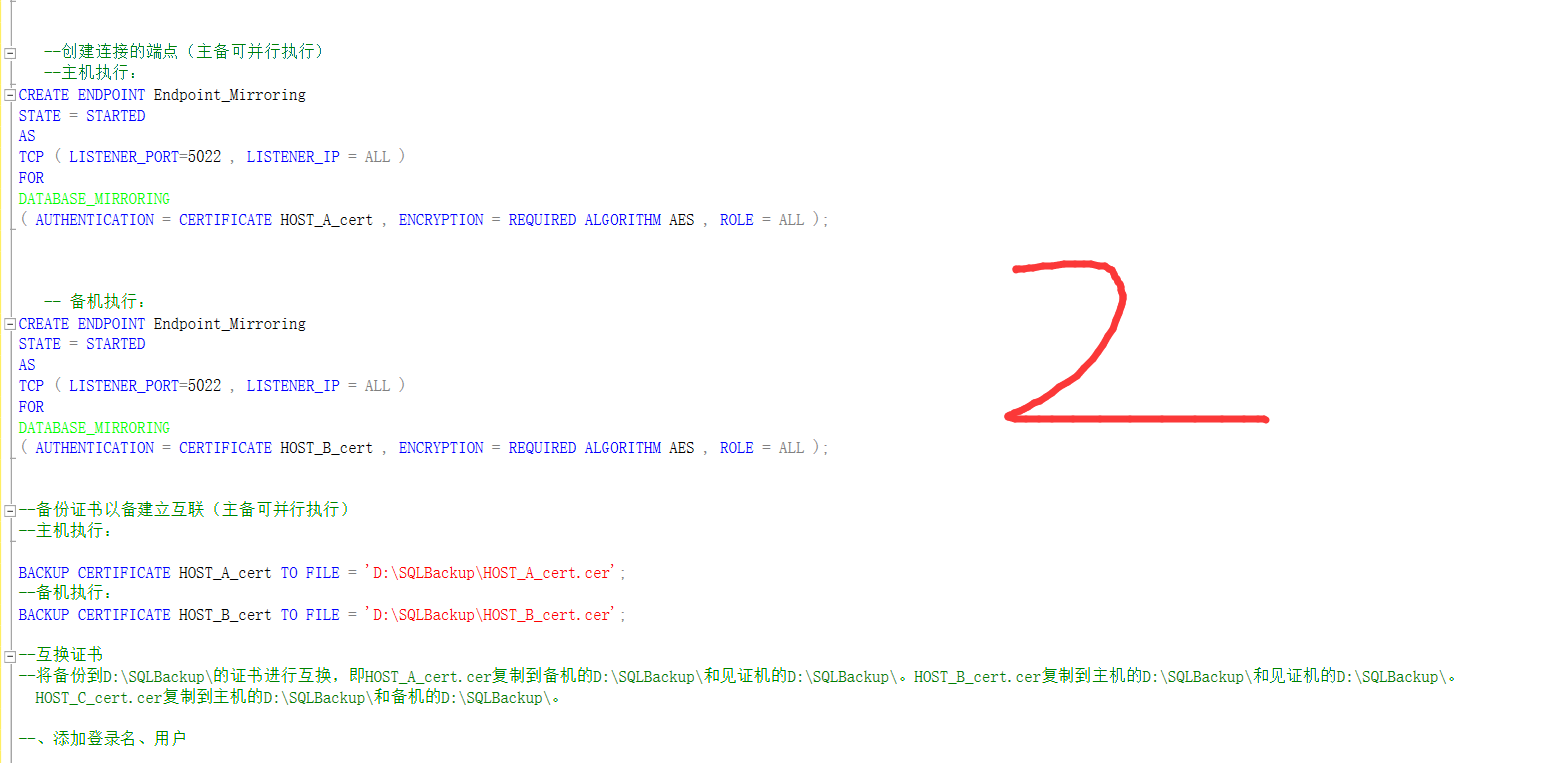
--主机执行:
- CREATE ENDPOINT Endpoint_Mirroring
- STATE = STARTED
- AS
- TCP ( LISTENER_PORT=5022 , LISTENER_IP = ALL )
- FOR
- DATABASE_MIRRORING
- ( AUTHENTICATION = CERTIFICATE HOST_A_cert , ENCRYPTION = REQUIRED ALGORITHM AES , ROLE = ALL );
- CREATE ENDPOINT Endpoint_Mirroring
- STATE = STARTED
- AS
- TCP ( LISTENER_PORT=5022 , LISTENER_IP = ALL )
- FOR
- DATABASE_MIRRORING
- ( AUTHENTICATION = CERTIFICATE HOST_B_cert , ENCRYPTION = REQUIRED ALGORITHM AES , ROLE = ALL );
BACKUP CERTIFICATE HOST_A_cert TO FILE ='D:\SQLBackup\HOST_A_cert.cer';
备机执行:
BACKUP CERTIFICATE HOST_B_cert TO FILE ='D:\SQLBackup\HOST_B_cert.cer';
	  --删除登录名

   DROP LOGIN HOST_B_login

     --删除用户

   DROP USER HOST_B_user

     --删除证书

   DROP CERTIFICATE HOST_B_cert
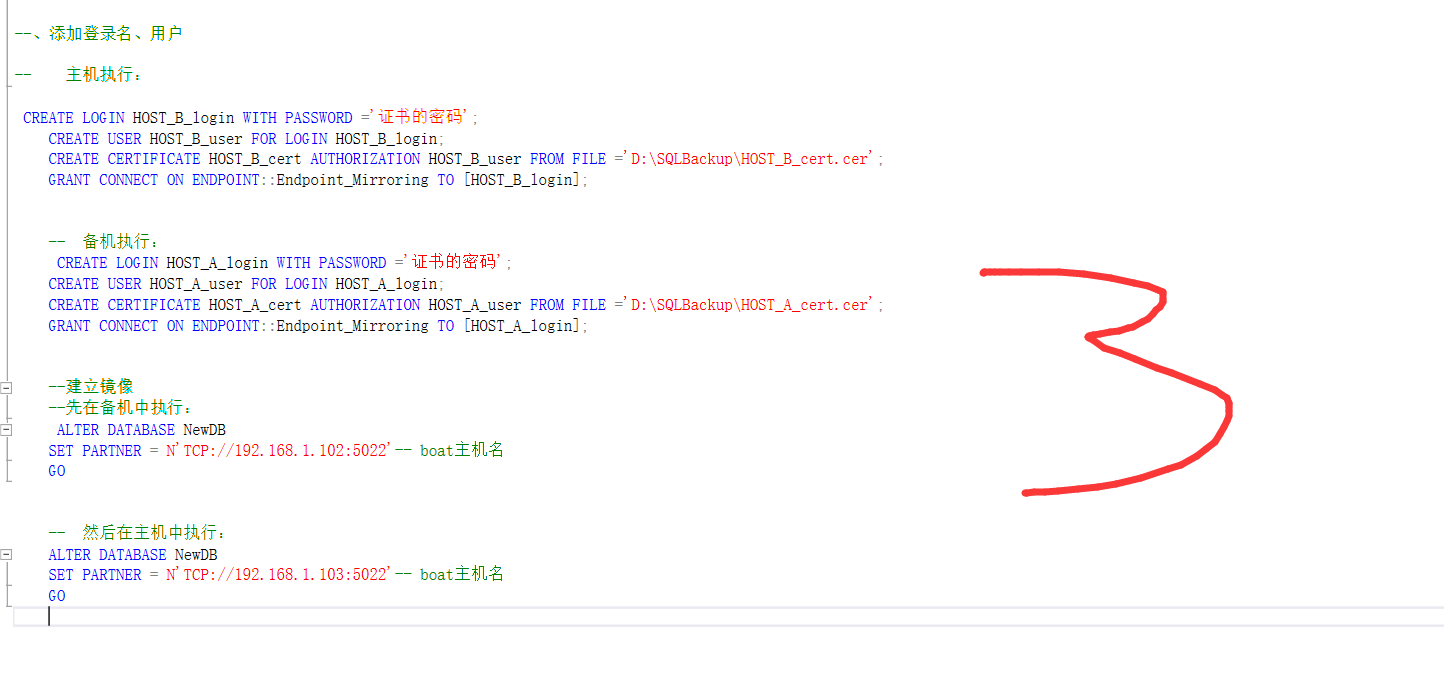
    CREATE LOGIN HOST_B_login WITH PASSWORD ='证书的密码';

    CREATE USER HOST_B_user FOR LOGIN HOST_B_login;

    CREATE CERTIFICATE HOST_B_cert AUTHORIZATION HOST_B_user FROM FILE ='D:\SQLBackup\HOST_B_cert.cer';

    GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_B_login];
    CREATE LOGIN HOST_A_login WITH PASSWORD ='证书的密码';

    CREATE USER HOST_A_user FOR LOGIN HOST_A_login;

    CREATE CERTIFICATE HOST_A_cert AUTHORIZATION HOST_A_user FROM FILE ='D:\SQLBackup\HOST_A_cert.cer';

    GRANT CONNECT ON ENDPOINT::Endpoint_Mirroring TO [HOST_A_login];
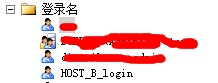
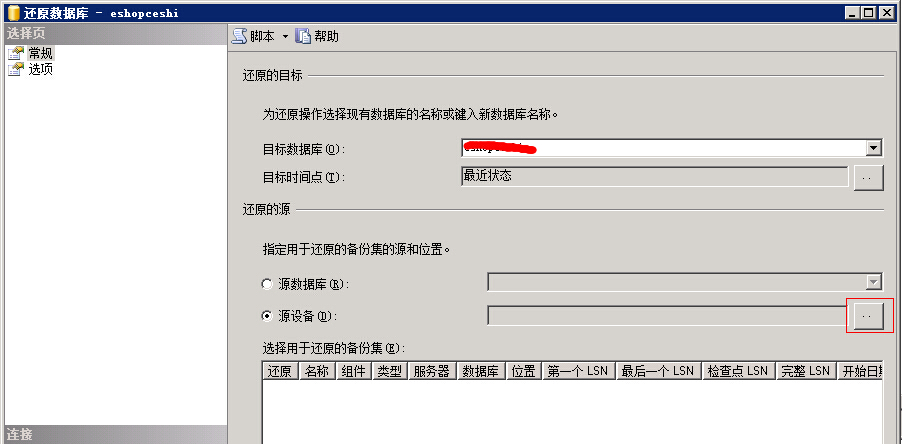
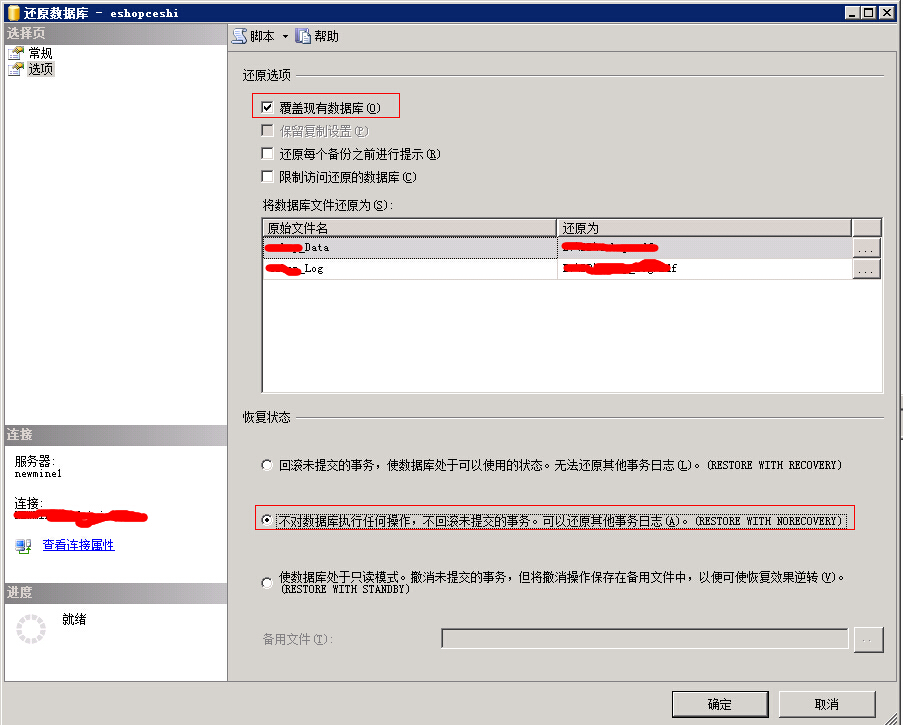
    ALTER DATABASE NewDB

    SET PARTNER = N'TCP://hostA:5022'-- boat主机名

    GO
    ALTER DATABASE NewDB

    SET PARTNER = N'TCP://hostB:5022'-- boat主机名

    GO

1、主备互换
--主机执行:
- USE master;
- ALTER DATABASE <DatabaseName> SET PARTNER FAILOVER;
2、主服务器Down掉,备机紧急启动并且开始服务
--备机执行:
- USE master;
- ALTER DATABASE <DatabaseName> SET PARTNER FORCE_SERVICE_ALLOW_DATA_LOSS;
3、原来的主服务器恢复,可以继续工作,需要重新设定镜像
--备机执行:
- USE master;
- ALTER DATABASE <DatabaseName> SET PARTNER RESUME; --恢复镜像
- ALTER DATABASE <DatabaseName> SET PARTNER FAILOVER; --切换主备
4、原来的主服务器恢复,可以继续工作
--默认情况下,事务安全级别的设置为 FULL,即同步运行模式,而且SQL Server 2005 标准版只支持同步模式。
--关闭事务安全可将会话切换到异步运行模式,该模式可使性能达到最佳。
- USE master;
- ALTER DATABASE <DatabaseName> SET PARTNER SAFETY FULL; --事务安全,同步模式
- ALTER DATABASE <DatabaseName> SET PARTNER SAFETY OFF; --事务不安全,异步模式
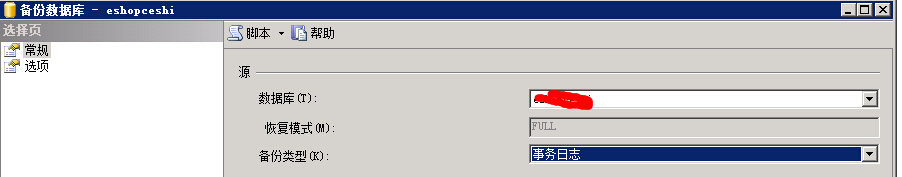
无法启用数据库镜像,因为'NewDB'数据库在两个伙伴上都不处于完全恢复模式
镜像数据库"pqsys_config"包含的事务日志数据不足,无法保留主体数据库的日志备份链。如果没有从主体数据库进行日志备份或者没有在镜像数据库上还原日志备份,则可能会出现这种情况。
SQL SERVER 2005镜像配置(有无见证服务器都行)的更多相关文章
- 实战SQL Server 2005镜像配置全过程
SQL Server 2005镜像配置基本概念 我理解的SQL Server 2005镜像配置实际上就是由三个服务器(也可以是同一服务器的三个 SQL 实例)组成的一个保证数据的环境,分别是:主服务器 ...
- SQL Server 2005 镜像构建手册
转载:http://www.cnblogs.com/killkill/archive/2008/05/23/1205792.html 一. 镜像简介 1. 简介 数据库镜像是将数据库事务处理从一个SQ ...
- PHP连接sql server 2005环境配置
一.Windows下PHP连接SQLServer 2005 设定:安装的Windows操作系统(Win7 或XP均可.其它系统暂未測试),在C盘下:PHP的相关文件位于c:/PHP以下,其配置文件ph ...
- 在 SQL Server 2005 中配置数据库邮件
一. SQL Server发邮件原理和组件介绍: 数据库邮件有4个组件:配置文件.邮件处理组件.可执行文件以及“日志记录和审核组件”. l 配置组件包括: 1)数据库邮件帐户包 ...
- Sql server 2008镜像配置步骤
下面主要是2008 MSSQL的一个镜像安装步骤,使用到的工具是mssql自带的Management Studio purpose : SQL SERVER 2008 mirror configura ...
- Sql Server 2005 镜像后收缩日志
网站的一个数据库的日志文件已经到150个G的地步,数据文件才几十M,通过常规的操作去收缩日志: >数据库右键 → 任务 → 收缩 → 文件 , 在弹出的窗口中,文件类型选择"日志&qu ...
- 配置SQL Server 2005 远程连接(转)
方法如下: 一.为 SQL Server 2005 启用远程连接1. 单击"开始",依次选择"程序"."Microsoft SQL Server 2 ...
- SQL Server 2005详细安装过程及配置
说明:个人感觉SQL Server 2005是目前所有的SQL Server版本当中最好用的一个版本了,原因就是这个版本比起其它版本来说要安装简单,操作简便,只可惜这个版本只能在Windows7或者低 ...
- 在建立与服务器的连接时出错。在连接到 SQL Server 2005 时,在默认的设置下 SQL Server 不允许进行远程连
在建立与服务器的连接时出错.在连接到 SQL Server 2005 时,在默认的设置下 SQL Server 不允许进行远程连 sql server服务器sqlserver远程连接数据库防火墙在建立 ...
随机推荐
- 分布式理论(二)——Base 理论
前言 在前文 分布式理论(一) -- CAP 定理 中,我们说,CAP 不可能同时满足,而分区容错是对于分布式系统而言,是必须的.最后,我们说,如果系统能够同时实现 CAP 是再好不过的了,所以出现了 ...
- VC++窗口创建过程,图形绘制,时钟程序
创建窗口步骤: (1)注册窗口类(RegisterClassEx) (2)创建窗口(CreateWindowEx) (3)在桌面显示窗口(ShowWindow) (4)更新窗口客户区(UpdateWi ...
- Java 获取系统时间
1. Date类 Date day=new Date(); SimpleDateFormat df = new SimpleDateFormat("yyyy-MM-dd HH:mm:ss&q ...
- Java基础——字符编码
一.ASII 美国(国家)信息交换标准(代)码. 计算机中只有数字,一切都是用数字表示,屏幕上显示的一个一个的字符也不例外. 一个字节可表示的数字为0-255,足以显示键盘上的所有的字符 例如. a ...
- npm WARN checkPermissions Missing write access to 解决办法
解决办法 删除掉 C:\Users\dd\AppData\Roaming\npm-cache\ C:\Users\dd\AppData\Roaming\npm\ 两个文件夹
- POJ2104(可持久化线段树)
K-th Number Time Limit: 20000MS Memory Limit: 65536K Total Submissions: 58759 Accepted: 20392 Ca ...
- JS UNIX 时间戳与时间格式转换
上代码,不多说了,这个没啥说的,记录一下: var date = new Date() // Date 2019-03-05T13:50:39.775Z // 获取1970 至今的毫秒数 var ti ...
- forever 启动nodejs
forever可以看做是一个nodejs的守护进程,能够启动,停止,重启我们的app应用. 1.全局安装 forever // 记得加-g,forever要求安装到全局环境下 sudo npm ins ...
- js-ES6学习笔记-module(1)
1.在 ES6 之前,社区制定了一些模块加载方案,最主要的有 CommonJS 和 AMD 两种.前者用于服务器,后者用于浏览器.ES6 在语言标准的层面上,实现了模块功能,而且实现得相当简单,完全可 ...
- VMware Linux虚拟机与WIN7操作系统共享无线网络上网配置
Linux虚拟机与WIN7操作系统共享无线网络上网配置 by:授客 QQ:1033553122 测试环境: CentOS-7-x86_64-DVD-1503-01.iso Vmware 9 实践操作: ...