
Wireshark的简介

--------------------------------------------------------------
《Wireshark数据包分析实战》这本书其实还很不错,当时买回来只是翻了翻,就被同事借走了,之后公司搬家,这本书也就再也没看到了…,不过我在网上找到了PDF版,这里共享一下(这个也是网上找到的,如果有侵权行为,我会立即删除掉),PDf下载地址>>
这个算扫描版了,建议有兴趣的同学还是购买正版图书 :)
--------------------------------------------------------------
Wireshark是一个网络封包分析软件。一般我们主要用它来分析网络数据,干嘛呢?比如分析是否遭受了DDoS攻击(使用Wireshark分析并发现DDoS攻击)
看看聊天工具(ICQ软件,比如QQ、MSN)的消息传送(现在全部加密了,聊天内容不能直接查看了)等等…
如何使用它呢?
第一步:下载并安装;
可以直接去官网上进行下载(链接地址>>),支持Linux、OS X、Windows
第二步:使用
这一步,网上已经有很多很详细的说明了。这里再大概介绍一下:Caputre –> Interfaces 选择要监测的网卡。
默认是监听所有的网络消息(包括TCP、UDP等各种协议的网络请求),如果不进行过滤(Filter)那么你会看看刷刷的网络封包列表,不停的再滚动,根本无从下手。很有可能因为消息过多,而导致你的电脑“卡死”

红色标注的按钮,点击后取消自动滚动列表。方便在查看某个网络消息时,定格消息列表…
过滤器有两种:
a、显示过滤器,就是捕获了全部,而通过过滤器来显示满足条件的封包消息(上图中的Filter后面的文本输入框);
b、捕获过滤器,用来过滤捕获的封包,避免捕获过多的记录,在Capture –> Capture Filters中进行设置;
二者的操作界面:
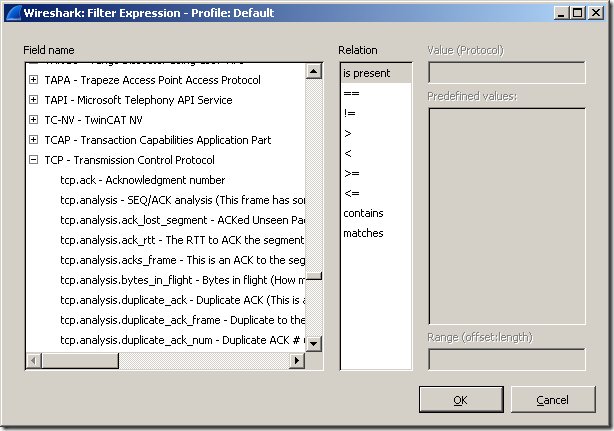
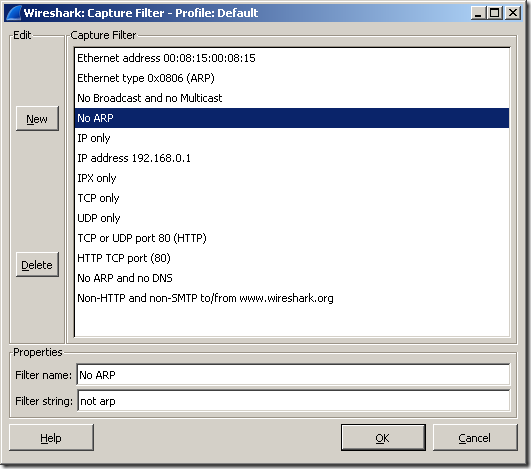
过滤的规则,有保存、应用、清除三个操作,你使用过的规则,默认如果不保存,在点击输入框右侧下拉按钮时也可以显示。
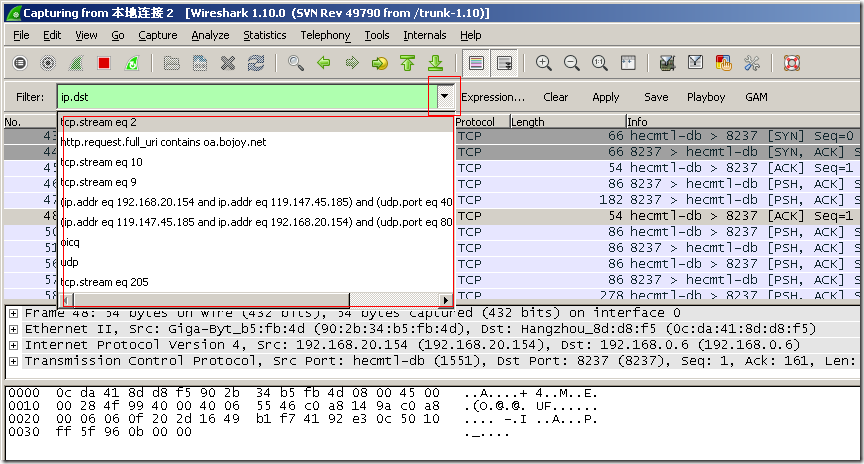
Save按钮后面的“Playboy”、“GAM”就是我所保存过的规则名称,点击后直接应用该规则了
过滤表达式的一些规则:
1、协议过滤;
TCP、HTTP、UDP、HTTP、IP、SMTP、FTP、ICMP、SSL等…,排除某种协议可使用!tcp或者not tcp
2、IP过滤:包括来源IP(src)和目标IP(dst);
ip.dst == 192.168.0.1 多个规则可使用and、or进行组合,支持括号,包括使用contains关键字
3、端口过滤;
tcp.port >= 1 and tcp.port <= 8
4、包长过滤;
(udp.length > 100 and udp.length < 1000) or udp.length == 1200
5、http模式过滤;
http.request.method == “Get”
所有的过滤规则,在应用时,如果表达式正确,会显示“绿色”,否则为“红色”。
比较方便的是,它有自动提示功能^_^
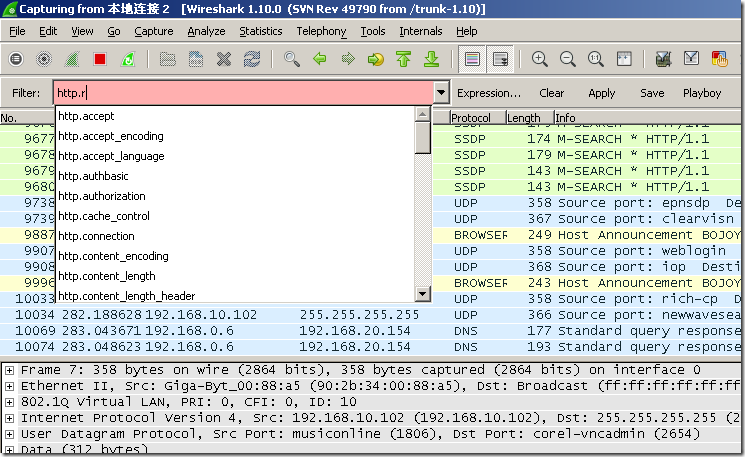
介绍到这里,一般也就差不多够用了。但默认显示的列数据可能不够用,比如只显示了请求目标的IP,但没有显示请求的url。
默认显示的字段有:No.(列表编号)、Time(时间)、Source(消息源IP-src)、Destination(消息目标IP-dst)、Protocol(协议类型)、Length(封包长度)、Info(请求的相关信息,比如HTTP会显示请求方式、路径等)
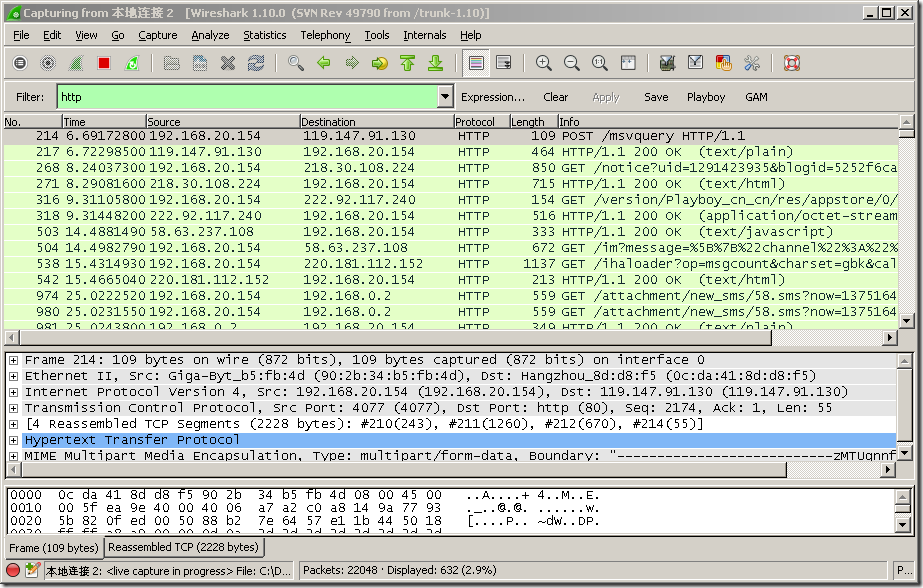
如果想显示更多信息,可以自已定制。点击菜单 Edit –> Preferences –> User Interface –> Columns
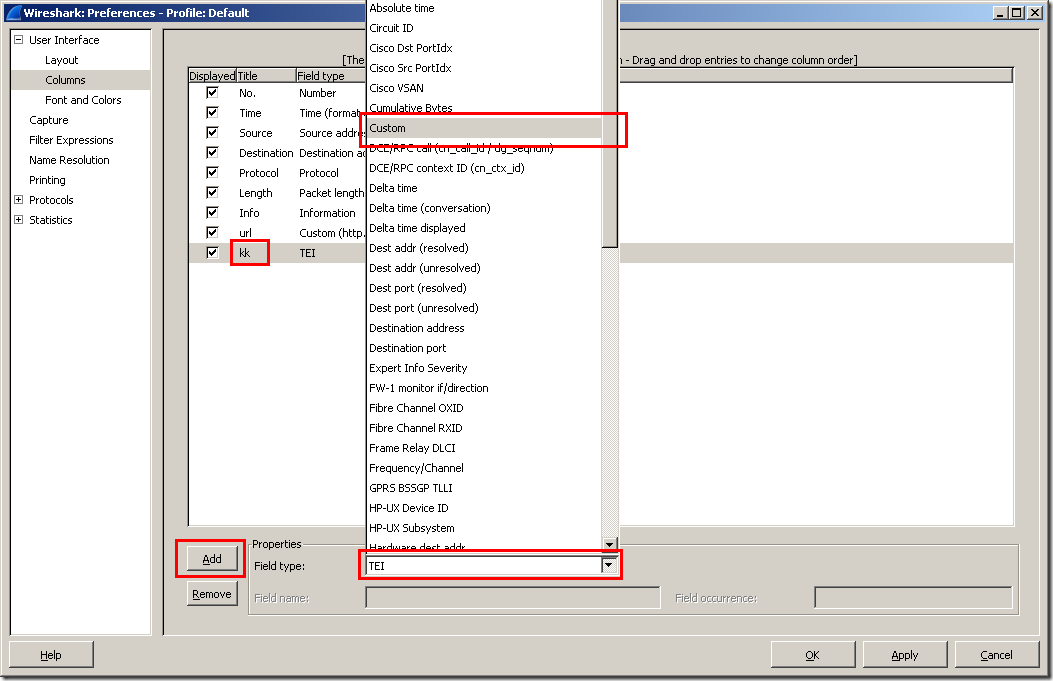
Add –> 输入显示的字段名,然后选择类型,这里可以选择自定义。
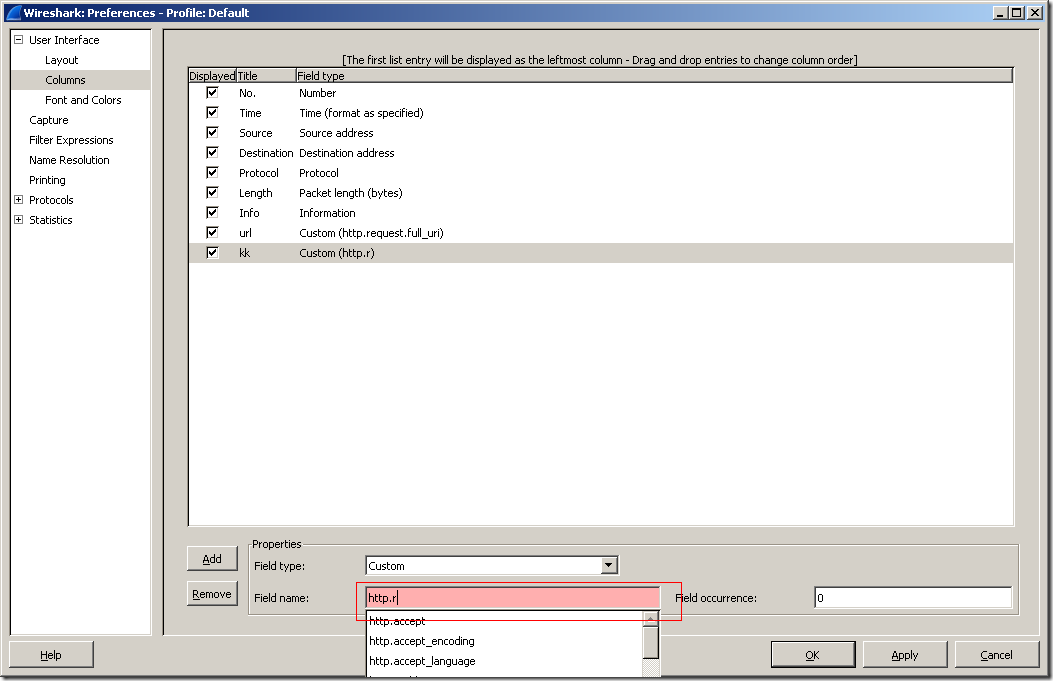
然后保存应用即可。
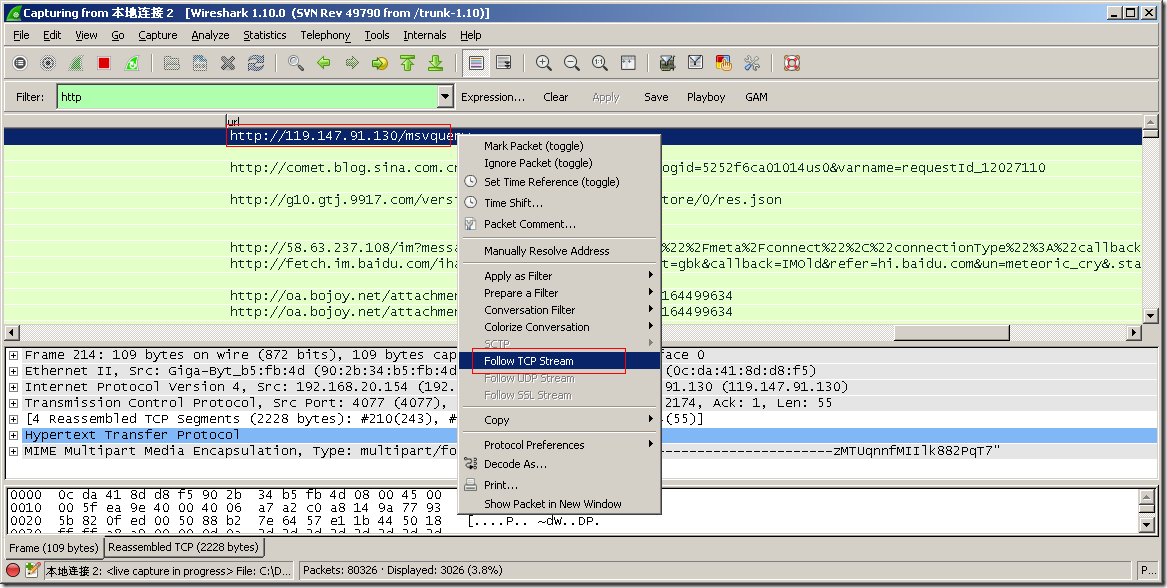
封包列表显示的消息发送的情况,那如何查看接口返回的消息呢?以一个HTTP请求为例:
选中要查看的封包消息,右击菜单中选择“Follow TCP Stream”
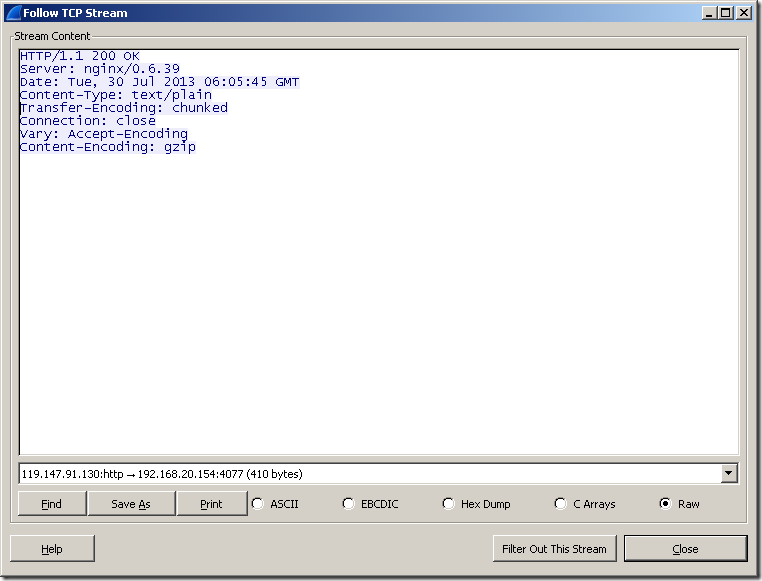
掌握以上这些,平时的工作中差不多够用了。最后分享二篇关于Wireshark很精彩的文章
Wireshark的简介的更多相关文章
- wireshark使用简介
wireshark界面简介 Wireshark是世界上最流行的网络分析工具.这个强大的工具可以捕捉网络中的数据,并为用户提供关于网络和上层协议的各种信息.与很多其他网络工具一样,Wireshark也使 ...
- 抓包工具Wireshark的使用
WireShark是非常流行的网络封包分析软件,功能十分强大.可以截取各种网络封包,显示网络封包的详细信息. WireShark界面简介 启动WireShark的界面如下: 选择网卡 wireshar ...
- Wireshark简单使用教程1——附视频
目录 Wireshark的简介 Wireshark面向的用户 Wireshark的下载安装 Wireshark抓取一个流量包 内容 1.Wireshark的简介 Wireshark(前称Etherea ...
- WireShark 基本介绍
文中内容主要转自:http://www.cnblogs.com/TankXiao/archive/2012/10/10/2711777.html 一.Wireshark 与 Fiddler 比较: F ...
- linux 搭建CA服务器 http+ssl mail+ssl 扫描与抓包
搭建CA服务器 CA服务是给服务器发放数字证书,被通信双方信任,独立的第三方机构 国内常见的CA机构 中国金融认证中心(CFCA) 中国电信安全认证中心(CTCA) 北京数字证书认证中心(BJCA) ...
- tcpdump 选项及过滤规则
tcpdump tcp -i eth1 -t -s 0 -c 100 and dst port ! 22 and src net 192.168.1.0/24 -w ./target.cap (1)t ...
- P2P通信标准协议(二)之TURN
上一篇P2P通信标准协议(一)介绍了在NAT上进行端口绑定的通用规则,应用程序可以根据这个协议来设计网络以外的通信. 但是,STUN/RFC5389协议里能处理的也只有市面上大多数的Cone NAT( ...
- Wireshark安装、简单使用、过滤器简介
1.简介 Wireshark是一款非常著名的网络嗅探器,它的前身是Ethereal.Wireshark是一款免费的软件,只需要从官网下根据不同的系统(window,linux等)下载其对应的安装文件即 ...
- wireshark抓包工具简介以及tcp三次握手的一些含义
wireshark是非常流行的网络封包分析软件,功能十分强大.可以截取各种网络封包,显示网络封包的详细信息.使用wireshark的人必须了解网络协议,否则就看不懂wireshark了.为了安全考虑, ...
随机推荐
- .net MVC 登陆模块后台代码
首先是拦截器 public class AuthLoginAttribute : ActionFilterAttribute { public bool IsLogin = true; /// < ...
- intelliJ 打包jar的多种方式
这里总结出用IntelliJ IDEA打包jar包的多种方式,以后的项目打包Jar包可以参考如下形式: 用IDEA自带的打包形式 用Maven插件maven-shade-plugin打包 用Maven ...
- C语言中的 *p[2] 与 (*p)[2] 的截然不同
C语言运算符优先级表(由上至下, 优先级依次递减) 运算符 结合性 () [] -> . 自左向右 ! ~ ++ -- - (type) * & sizeof 自 ...
- 023.Zabbix自定义(邮箱)脚本告警-02
待补充 有需要,请留言!
- 016.Zabbix聚合监控
一 Zabbix监控机汇总计算 用Calcuated Items可以对Items进行汇总计算,如求磁盘总容量.网络流量,只依赖于Zabbix-Server,与Zabbix-Agent和proxy无关. ...
- 002.WordPress常见插件
Akismet Akismet 是 WordPress 官方推荐的一款 WordPress 防垃圾评论插件,也是默认已安装的插件. WP-Postviews 最好的最流行的WordPress浏览次数统 ...
- 前后端分离之JWT用户认证(转)
在前后端分离开发时为什么需要用户认证呢?原因是由于HTTP协定是不储存状态的(stateless),这意味着当我们透过帐号密码验证一个使用者时,当下一个request请求时它就把刚刚的资料忘了.于是我 ...
- java微信公众号JSAPI支付以及所遇到的坑
上周做了个支付宝微信扫码支付,今天总结一下.微信相比支付宝要麻烦许多 由于涉及到代理商,没办法,让我写个详细的申请流程,懵逼啊. 笔记地址 http://note.youdao.com/notesha ...
- MySQL Binlog 解析工具 Maxwell 详解
maxwell 简介 Maxwell是一个能实时读取MySQL二进制日志binlog,并生成 JSON 格式的消息,作为生产者发送给 Kafka,Kinesis.RabbitMQ.Redis.Goog ...
- 【2017 4 24 - B】 组合数
[题目描述] 输入格式: 一行一个正整数n 输出格式: 一行一个数f(n)对1000000007取余的值 [分析] 就是乱搞?? 就是问根到叶子有多少条路径嘛. 然后路径可以π.1.1.π...这样表 ...