
code-breaking picklecode中对signed_cookies引擎分析
最近做了 ph 牛的 code-breaking,在做 picklecode 这一题时,没有搞懂那个 django 的 signed_cookies 引擎对 session 的操作,就 debug 了一下,做个总结,算是做了个代码审计吧
原文 : https://xz.aliyun.com/t/6265
0x01 获取 session_auth_hash
题目 : https://github.com/phith0n/code-breaking/tree/master/2018/picklecode
django 使用的 SESSION_ENGINE 为
django.contrib.sessions.backends.signed_cookiespycharm 开启 debug 模式,username 为 peri0d,password 为 123456
入口文件在
views.py,第 34 行新建了用户并对密码进行了加密。第 35 行调用auth_login()函数,跳转到auth\__init__.py的login()方法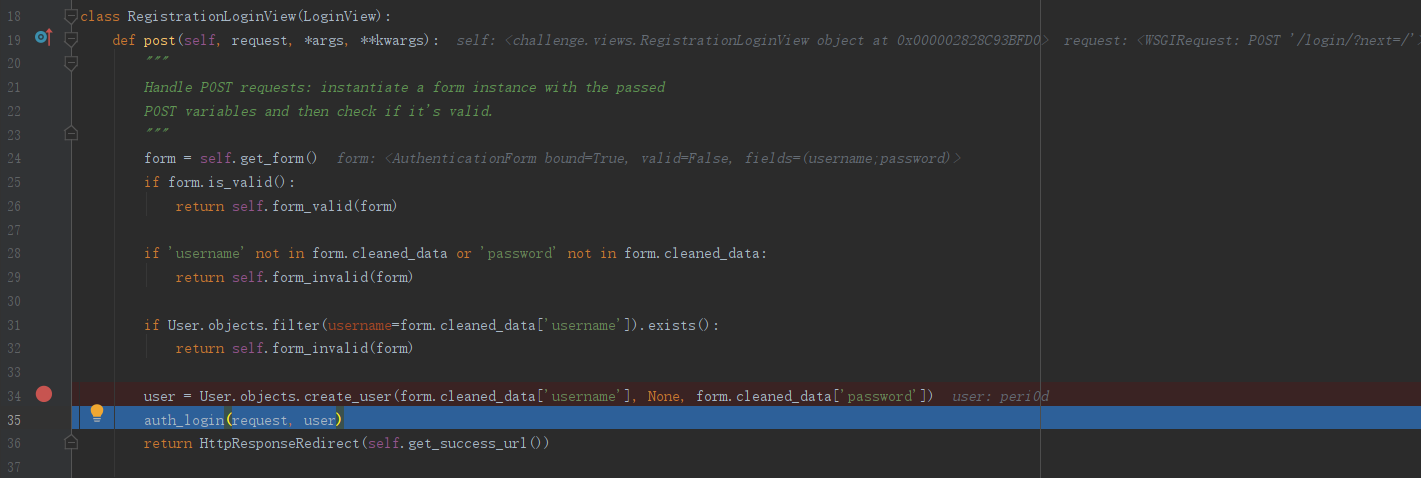
第 97 行,调用
user类的get_session_auth_hash()方法来获取session_auth_hash的值,跟进get_session_auth_hash()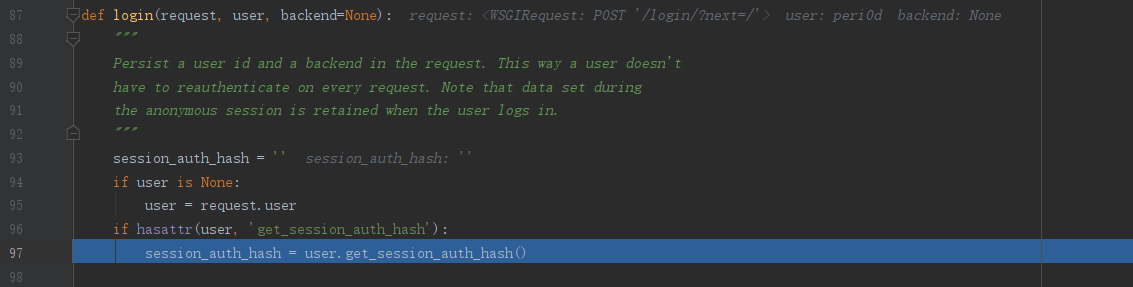
给
key_salt赋值后调用salted_hmac(key_salt, self.password)生成session_auth_hash,这里的password是经过加密的,跟进salted_hmac()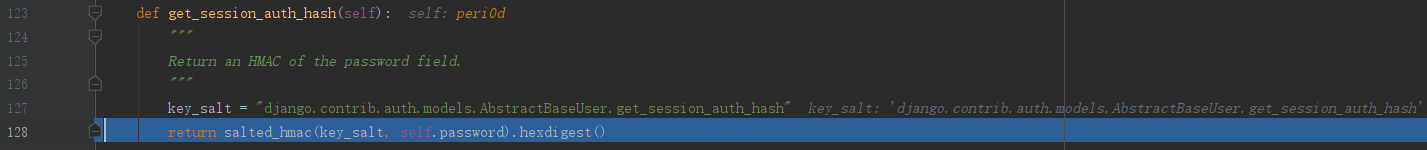
在第 39 行对
key_salt + secret进行 sha1 加密并以 byte 类型返回给key。这里的value是经过加密后的password。然后调用hmac.new()返回一个 sha1 模式的hmac对象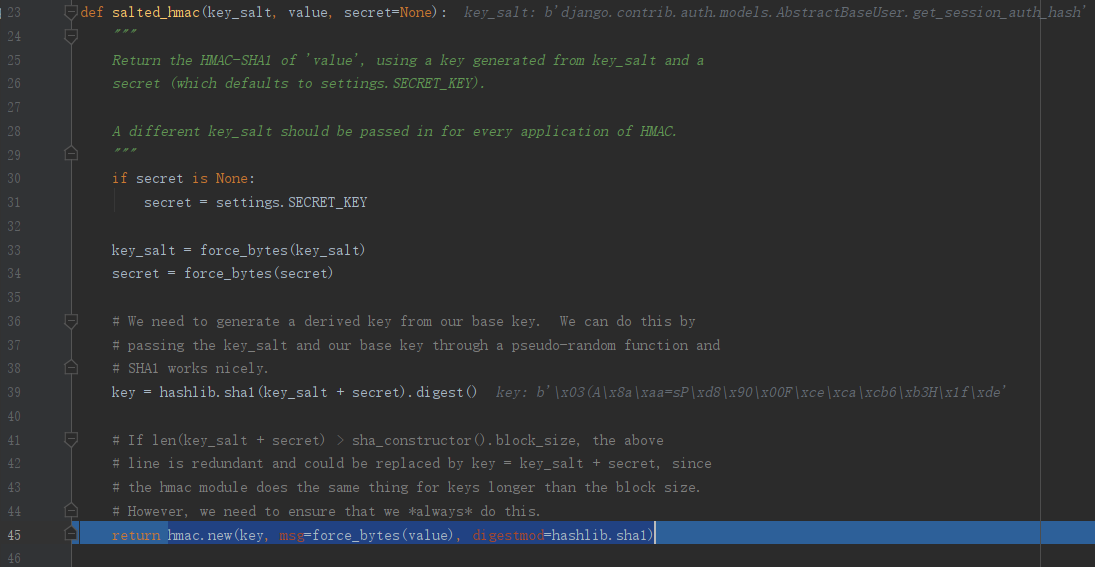
流程梳理
key_salt = '***'

# SECRET_KEY

secret = '******'

key = hashlib.sha1(key_salt + secret).digest()

sha1_obj = hmac.new(key, msg=password_enc, digestmod=hashlib.sha1)

session_auth_hash = sha1_obj.hexdigest()
0x02 初始化 sessionid
获取
session_auth_hash后,单步调试,进入base.py执行__contains__()函数,参数为_auth_user_id
单步调试,然后执行
_get_session()函数,返回缓存 session,是一个空字典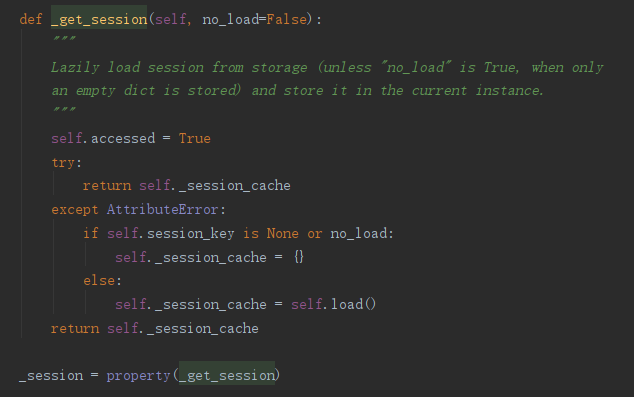
在第 108 行执行
cycle_key(),使用新密钥保存相同的数据,调用save(),它在请求结束时自动保存一个带有新密钥的 cookie 。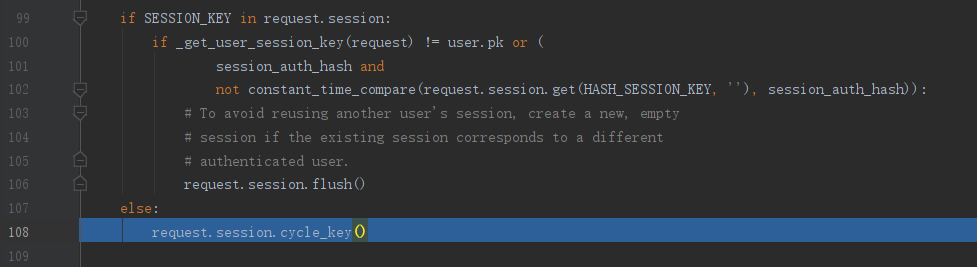
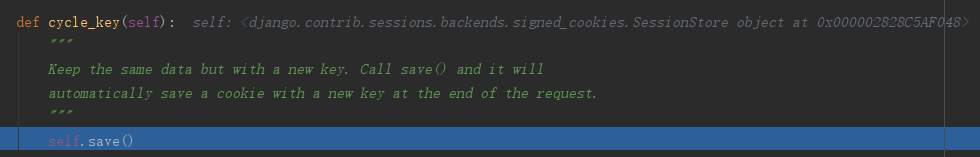
跟进
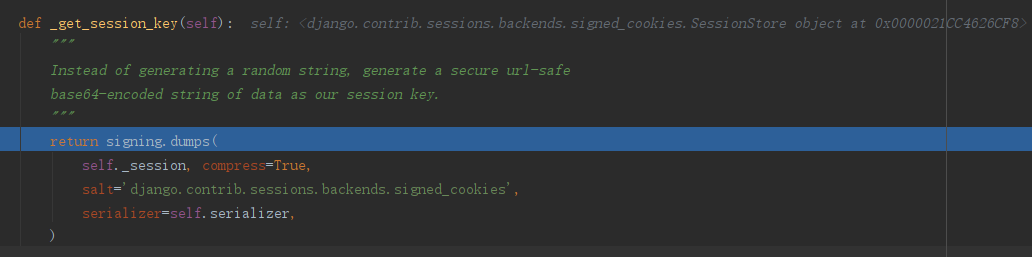
save(),在第 41 行执行_get_session_key(),生成一个 base64 编码后的字符串作为session key,继续跟进,它又调用了signing.dumps()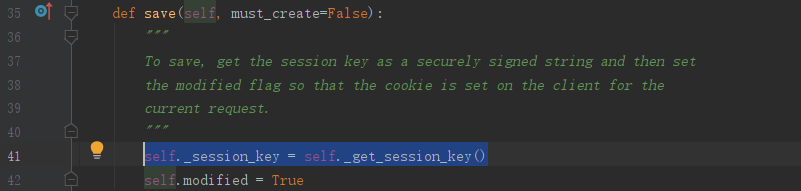
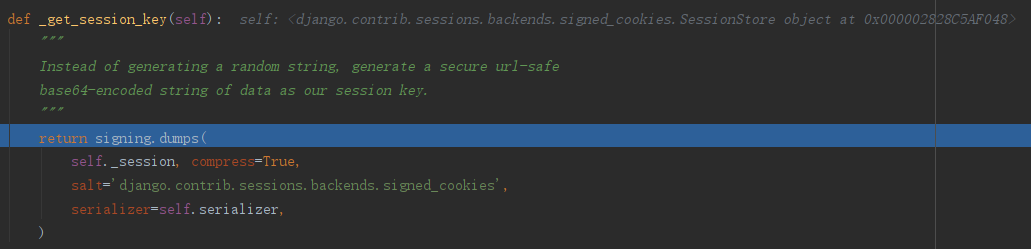
然后单步调试进入到
_get_session()方法获取self._session,从缓存中加载 session,此时为一个空字典,即self._session == {}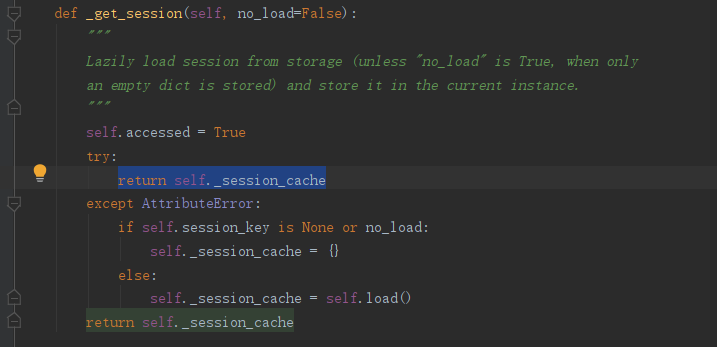
然后分别给 compress,salt,serializer 赋值,然后调用
signing.dumps(),继续跟进,传入的参数obj = {}, salt = 'django.contrib.sessions.backends.signed_cookies', compress = True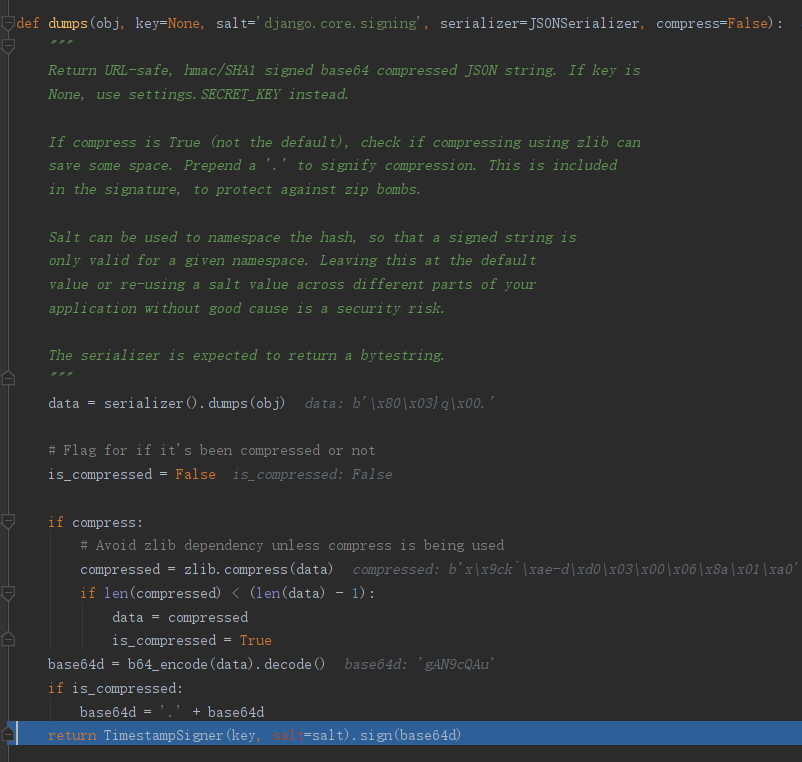
在
signing.dumps()中对序列化之后的数据进行压缩,然后进行 base64 编码,再decode()为一个 Unicode 的base64d,其值为'gAN9cQAu',最后调用TimestampSigner类的sign()方法,继续跟进TimestampSigner类继承自Signer类,先调用它的__init__方法进行初始化,key = 'zs%o-mvuihtk6g4pgd+xpa&1hh9%&ulnf!@9qx8_y5kk+7^cvm', sep = ':', salt = 'django.contrib.sessions.backends.signed_cookies'
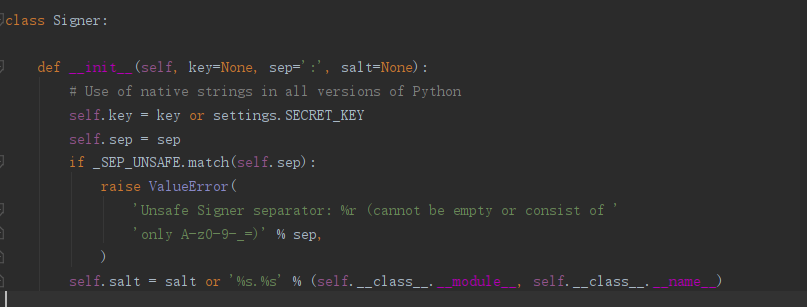
然后调用
TimestampSigner类的sign()方法,根据value='gAN9cQAu',sep和timestamp()对value进行重新赋值,其值为'gAN9cQAu:1i5q6e',然后再次在Signer.sign()中重新赋值,得到最后结果'gAN9cQAu:1i5q6e:wjJR2MUONx_wmPA3m8zYqTj5uCQ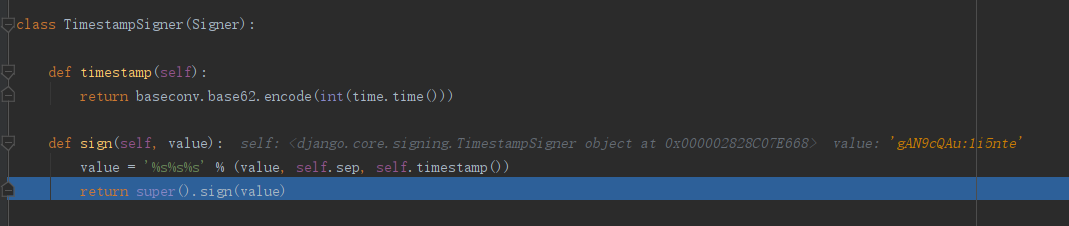
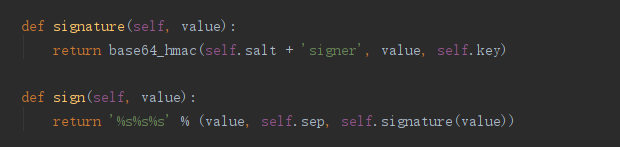
回到
save(),继续单步调试,调用了base.py中第 170 行的_set_session_key()方法,将value赋值给session_key和_session_key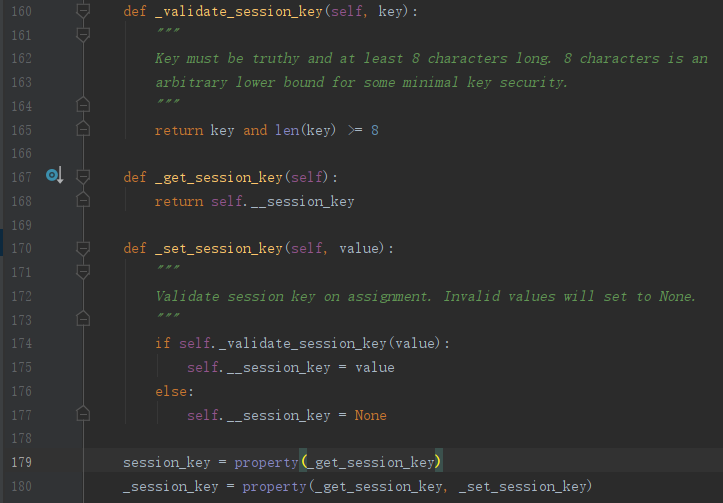
回到
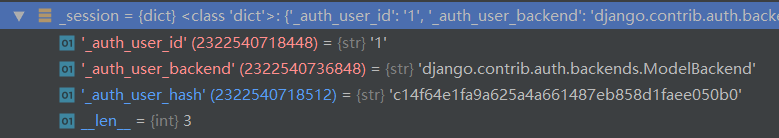
save(),完成赋值,回到cycle_key(),再回到auth\__init__.py的login()方法的第 108 行,这时可以在变量列表看到设置的 session 信息了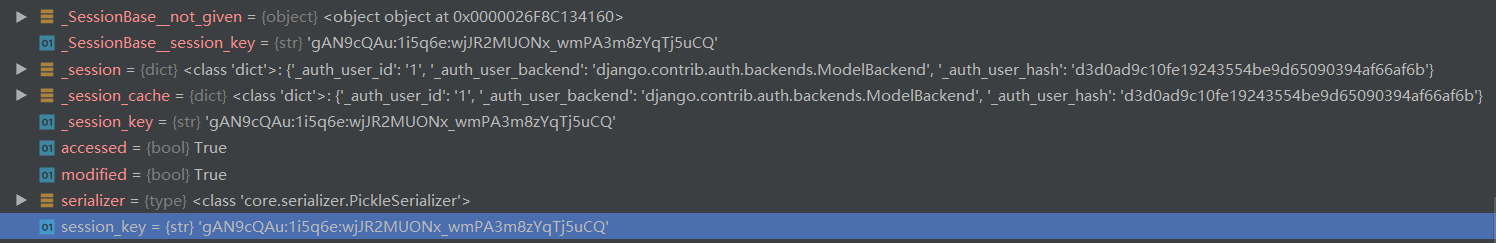
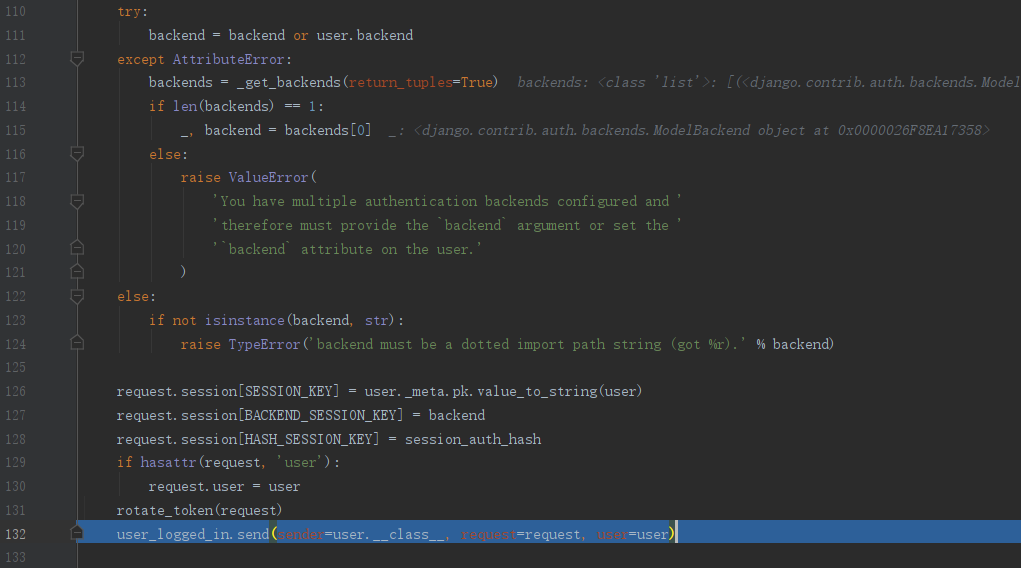
后面的代码是 django 对用户的持久化处理以及对 CSRF token 的验证等等,值得注意的是在第 126 行到 128 行,进行了 session 设置
流程梳理
_session = {}

# SECRET_KEY

secret = '******'

salt='****'

data = serializer().dumps(_session)

compressed = zlib.compress(data)

base64d = b64_encode(data).decode()

session_key = TimestampSigner(SECRET_KEY, salt=salt).sign(base64d)
0x03 response 写入 session
然后看它如何在 response 中设置 cookie 的,继续调试,在
contrib\sessions\middleware.py中发现其对 cookie 的操作,从 44 行开始是设置 cookie 的存活时间,在第 58 行看到了save()函数,进行 cookie 的保存,单步调试进入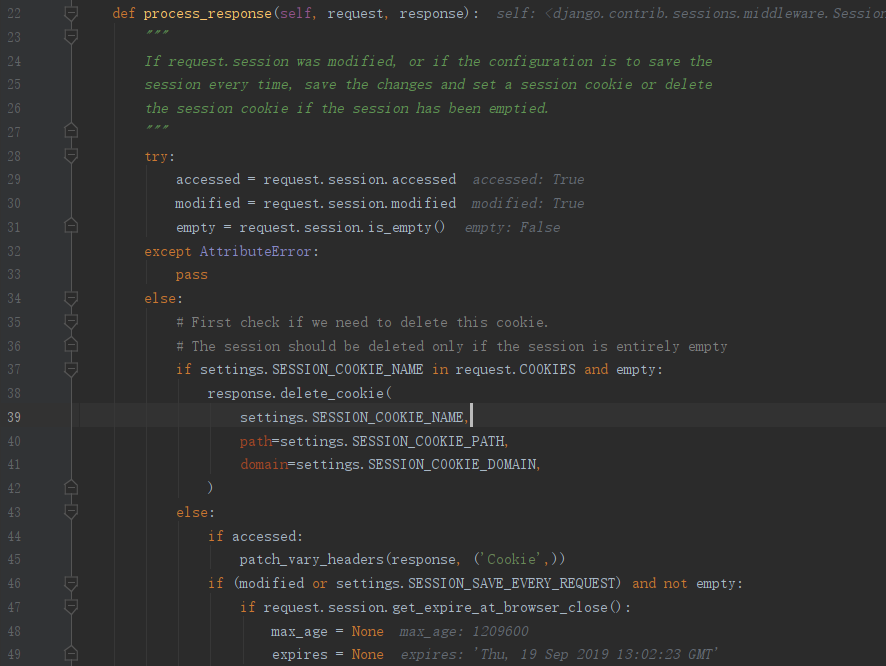
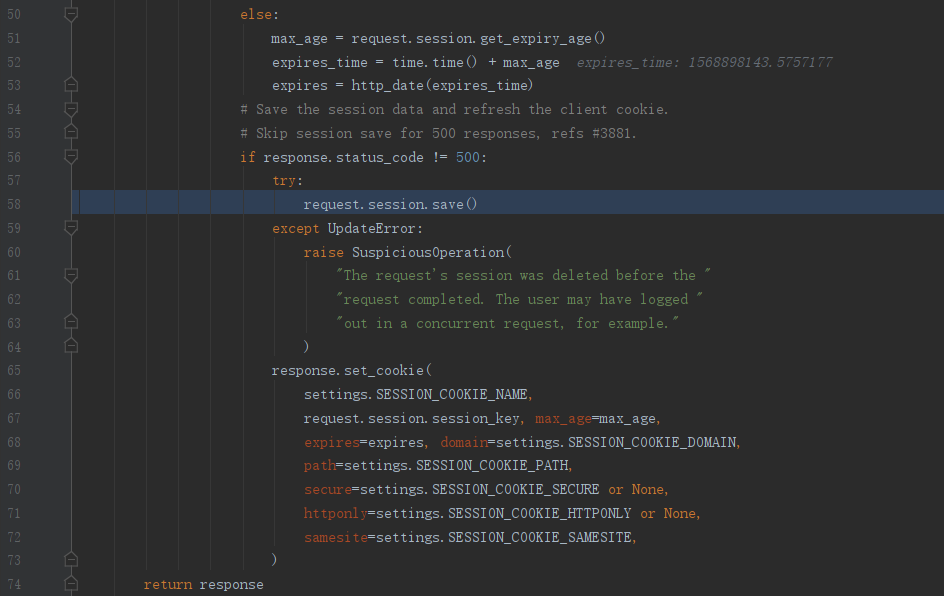
在 save() 函数中,调用
_get_session_key()函数,剩下的反序列化和前面的相同,只是 session 的值发生了改变,从空字典变为含有 3 个元素的字典,然后就是将 cookie 设置在返回包中,这就完成了 cookie 设置的分析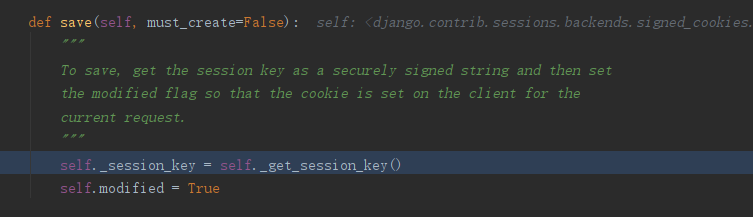
0x04 总结
总结一下,它对 session 处理的核心机制在于
django.core.signing.dumps()函数,其具体代码如下,可以看到,data为 pickle 序列化之后的 byte 对象,我们只要将data改为构造好的 evil pickle code 即能实现任意的代码执行def dumps(obj, key=None, salt='django.core.signing', serializer=JSONSerializer, compress=False): data = serializer().dumps(obj) is_compressed = False if compress:
compressed = zlib.compress(data)
if len(compressed) < (len(data) - 1):
data = compressed
is_compressed = True
base64d = b64_encode(data).decode()
if is_compressed:
base64d = '.' + base64d
return TimestampSigner(key, salt=salt).sign(base64d)
code-breaking picklecode中对signed_cookies引擎分析的更多相关文章
- jQuery中的Sizzle引擎分析
我分析的jQuery版本是1.8.3.Sizzle代码从3669行开始到5358行,将近2000行的代码,这个引擎的版本还是比较旧,最新的版本已经到v2.2.2了,代码已经超过2000行了.并且还有个 ...
- MySQL中innodb引擎分析(初始化)
MySQL的存储引擎是以插件形式工作的,这应该是MySQL的一大特色了吧! 依据<深入理解MySQL>的内容,5.1版本号时存储引擎的插件化都还不是彻底,确切的说是刚加入的特性.为MySQ ...
- 【原】 Spark中Worker源码分析(二)
继续前一篇的内容.前一篇内容为: Spark中Worker源码分析(一)http://www.cnblogs.com/yourarebest/p/5300202.html 4.receive方法, r ...
- 在QT中使用Irrlicht引擎的方法与步骤
Ø 相关库,插件安装部分 本篇文档介绍在Qt5.2.0下面使用lrrlicht引擎在Qt窗口中输出(开发环境:vs2012) 1. 首先安装好Qt5.2.0,下载地址: http://downlo ...
- Express ( MiddleWare/中间件 路由 在 Express 中使用模板引擎 常用API
A fast, un-opinionated, minimalist web framework for Node.js applications. In general, prefer simply ...
- MySql中innodb存储引擎事务日志详解
分析下MySql中innodb存储引擎是如何通过日志来实现事务的? Mysql会最大程度的使用缓存机制来提高数据库的访问效率,但是万一数据库发生断电,因为缓存的数据没有写入磁盘,导致缓存在内存中的数据 ...
- equals和==方法比较(二)--Long中equals源码分析
接上篇,分析equals方法在Long包装类中的重写,其他类及我们自定义的类,同样可以根据需要重新equals方法. equals方法定义 equals方法是Object类中的方法,java中所有的对 ...
- AI框架中图层IR的分析
摘要:本文重点分析一下AI框架对IR有什么特殊的需求.业界有什么样的方案以及MindSpore的一些思考. 本文分享自华为云社区<MindSpore技术专栏 | AI框架中图层IR的分析> ...
- 实时营销引擎在vivo营销自动化中的实践 | 引擎篇04
作者:vivo 互联网服务器团队 本文是<vivo营销自动化技术解密>的第5篇文章,重点分析介绍在营销自动化业务中实时营销场景的背景价值.实时营销引擎架构以及项目开发过程中如何利用动态队列 ...
随机推荐
- GitHub也会断供:美国制裁地区帐号都受限,毫无预警,个人页面直接404
请注意,GitHub也有断供危机. 如果你有GitHub私有库,是时候重新思考安全性,也是时候制定备份策略. 这不是杞人忧天,也不只温馨提示,而是已经发生的事实. 一位伊朗程序员,一觉醒来GitHub ...
- 使用nginx访问FastDFS
文中所有~~~均为同一个自定义文件夹名字,一般使用项目名称 2.1.为什么需要用Nginx访问? FastDFS通过Tracker服务器,将文件放在Storage服务器存储,但是同组存储服务器之间需要 ...
- MATLAB——m_map指南(1)
1.例图 (1) clear all m_proj('oblique mercator');%确定投影方式和绘图界线 m_coast;%画出海岸线 m_grid;%添加格网 第一行代码初始化投影,对于 ...
- Spring ApplicationContext 容器
Spring ApplicationContext 容器 Application Context 是 BeanFactory 的子接口,也被成为 Spring 上下文. Application Con ...
- Pointer Lock API(1/3):Pointer Lock 的总体认识
前言 指针锁定(Pointer Lock),以前也叫鼠标锁定,提供了基于鼠标随时间的移动(如deltaΔ)的输入方法,不仅仅是视窗区域鼠标的绝对位置.指针锁定让你能够访问原始的鼠标移动,将鼠标事件的目 ...
- jQuery和Vue的技术优劣对比
1.精力集中. Jq偏重于对dom的操作,由它的函数就很容易看出来,$().parent().find().我们用jq的时候经常要去考虑怎么去渲染数据,怎么从视图中取到数据,操作数据前必须对dom节点 ...
- Java进行二元操作类型转换
当对两个数值进行二元操作时,先要将两个操作数转换为同一种类型,然后再进行计算. 如果两个操作数中有一个是double类型,另一个操作数就会转换为double类型. 否则,如果其中一个操作数是float ...
- ceph概述
ceph概述 基础知识 什么是分布式文件系统 • ...
- Jmeter压力测试笔记(6)性能调测-压力并发-模拟生产环境数据
问题原因找到了,那就好办了. 找到阿里云技术人员,让他们强行给我们上架了一个共享代理模式的Redis. 并重新进行压力测试. 哦豁~ 开心,压力测试顺利,异常率大大降低实际为: 数据库DBA反馈,数据 ...
- 微信号网页版api
Django Wechat Api djangowechatapi是基于wxpy和django制作的web应用 安装 使用pip pip install djangowechatapi 源码安装 gi ...