
ssl双向认证
ssl双向认证
一、背景知识
1、名词解释
ca.key: 根证书的私钥 , ca.crt: 根证书的签名证书
server.key, server.crt
client.key, client.crt
2、生成机制
1、openssl-> ca.key,ca.crt
2、openssl-> server.key->server.csr<-ca.crt+ca.key =>server.crt
3、openssl-> client.key->client.csr<-ca.crt+ca.key =>client.crt
功能设计:
第一步,使用openssl生成ca.key -> ca.crt,
生成server.key -> server.csr , server.csr + ca.key + ca.crt -> server.crt
第二步,配置 ca.crt, server.key, server.crt 到 mosquito服务器
第三步,配置 ca.crt, ca.key 到管理控制台,
通过管理控制台生成client.key -> client.csr,client.csr + ca.key + ca.crt -> client.crt, 并提供 ca.crt + client.crt + client.key 的下载
3、部署发布
服务器端: 持有 ca.crt , server.key + server.crt , 如: mosquito
客户端: 持有 ca.crt , server.key, server.crt , 如:设备
证书生成端: 持有 ca.crt , ca.key, 如:管理控制台
二、生成证书
1 产生CA的key和证书
使用命令为:
openssl req -new -x509 -days 36500 -extensions v3_ca -keyout ca.key -out ca.crt
该命令将为CA产生一个名字为“ca.key”的key文件和一个名字为“ca.crt”的证书文件,这个crt就是CA自己给自己签名的证书文件。
该命令中选项“-x509”表示该条命令将产生自签名的证书,一般都是测试的时候采用。
命令执行过程中将需要输入国别、省份(或州)、市、Common Name等参数,其中” Common Name”参数,必须是当前机子的IP地址,使用主机名不行。
2 使用该CA为server签发证书
使用该CA为server产生证书文件。
(1)产生密钥文件server.key
该命令将产生加密的RSA私钥,其中参数”-des3”表示对产生的RSA私钥加密,参数”2048”表示私钥的长度,这里产生的私钥文件“server.key”将在下一步使用,同时在mosquitto程序的配置文件中也需要使用。
openssl genrsa -des3 -out server.key 2048
(2)产生证书签发的请求文件server.csr
该命令将使用上一步产生的“server.key”文件为server产生一个签发证书所需要的请求文件:server.csr,使用该文件向CA发送请求才会得到CA签发的证书。
openssl req -out server.csr -key server.key -new
同样该过程需要注意Common Name参数需要填写当前主机的IP地址。
(3)为mosquitto server产生证书文件:server.crt
命令:
openssl x509 -req -in server.csr -CA ca.crt -CAkey ca.key -CAcreateserial -out server.crt -days 36500
这一步将需要输入CA的密码。该命令将使用CA的密钥文件ca.key,CA的证书文件ca.crt和上一步为mosquitto server产生证书请求文件server.csr文件这三个文件向CA请求产生一个证书文件,证书文件的名字为:server.crt。
3 使用该CA为client签发证书
该过程与1.2类似。
(1) 产生密钥文件client.key
openssl genrsa -out client.key 2048
(2) 产生一个签发证书的请求文件"client.csr"
openssl req -out client.csr -key client.key -new
产生证书请求文件时需要第一步产生的私钥文件client.key作为输入。
(3)CA为mosquitto客户端产生一个证书文件”client.crt”
openssl x509 -req -in client.csr -CA ca.crt -CAkey ca.key -CAcreateserial -out client.crt -days 36500
三、配置使用
1、修改配置
1.1 修改mosquitto配置文件
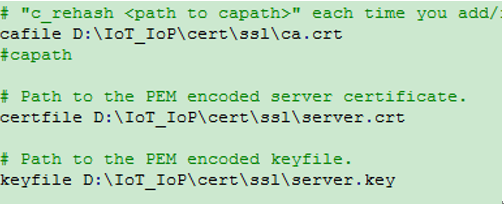
为了使用SSL功能Mosquito的配置文件mosquitto.conf需要修改以下四个地方:
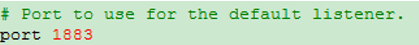
(1) port 参数,mosquitto官方网站建议在使用功能的时候使用8883端口,如下所示:
(2) 修改cafile参数,该参数表示CA的证书文件的位置,需将其设置为正确的位置,例如下图所示
1.2启动mosquitto server
使用修改后的配置文件启动mosquitto程序,上面修改的配置文件的路径,在mosquitto目录下,因此需要用-c参数指定其位置。
mosquitto -c mosquitto.conf -v
2、mosquito.fx
配置如下:
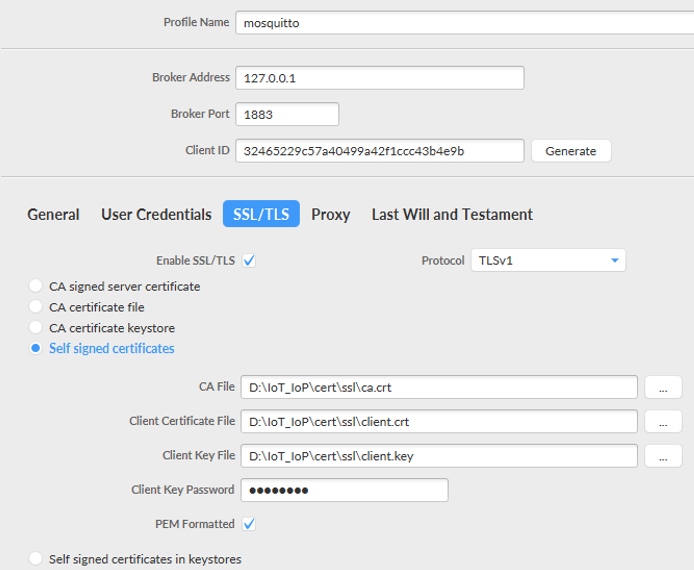
注意:不需要填写用户名和密码,可以连接成功。
1、 注意事项
(1) 制作签发证书的请求文件时,需要输入Common Name参数,此参数一定为当前主机的IP地址,否则将会显示证书错误。
(2) 如果不想SSL在身份认证的时候检查主机名(也即上面不检查第1条中Common Name参数),则需要在启动订阅端的时候,加上“--insecure”参数,例如:
./mosquitto_sub -h 192.168.4.223 -i 111 -p 8883 -t "111" --cafile/home/jason.hou/ssl/ca.crt --cert /home/jason.hou/ssl/client.crt --key/home/jason.hou/ssl/client.key –insecure
(3)自测过程中,server端与所有客户端所使用的证书必须由同一个CA签发,否则,将会提示CA不识别的问题。
ssl双向认证的更多相关文章
- tomcat配置SSL双向认证
一.SSL简单介绍 SSL(Secure Sockets Layer 安全套接层)就是一种协议(规范),用于保障客户端和服务器端通信的安全,以免通信时传输的信息被窃取或者修改. 怎样保障数据传输安全? ...
- SSL双向认证java实现(转)
本文通过模拟场景,介绍SSL双向认证的java实现 默认的情况下,我认为读者已经对SSL原理有一定的了解,所以文章中对SSL的原理,不做详细的介绍. 如果有这个需要,那么通过GOOGLE,可以搜索到很 ...
- SSL双向认证(高清版)
介绍了SSL双向认证的一些基本问题,以及使用Nginx+PHP基于它搭建https的Webservice. 之前的方式只是实现1:1的模式,昨天同事继续实现了n:1的模式,这里我再整理记录下. 由于n ...
- Nginx、SSL双向认证、PHP、SOAP、Webservice、https
本文是1:1模式,N:1模式请参见新的一篇博客<SSL双向认证(高清版)> ----------------------------------------------------- 我是 ...
- apache用户认证,ssl双向认证配置
安装环境: OS:contos 6.4 httpd:httpd-2.2.15-59.el6.centos.i686.rpm openssl:openssl-1.0.1e-57.el6.i686.rpm ...
- SSL双向认证和SSL单向认证的流程和区别
refs: SSL双向认证和SSL单向认证的区别https://www.jianshu.com/p/fb5fe0165ef2 图解 https 单向认证和双向认证!https://cloud.tenc ...
- php实现https(tls/ssl)双向认证
php实现https(tls/ssl)双向认证 通常情况下,在部署https的时候,是基于ssl单向认证的,也就是说只要客户端认证服务器,而服务器不需要认证客户端. 但在一些安全性较高的场景,如银行, ...
- nginx支持ssl双向认证配置
nginx支持ssl双向认证配置 listen 443; server_name test.com; ssl on; ssl_certificate server.crt; //server端公钥 s ...
- php使用curl库进行ssl双向认证
官方文档: http://www.php.net/manual/zh/function.curl-setopt.php#10692 官方举例: <?phpcurl_setopt($ch, CUR ...
随机推荐
- button 和input 的区别及在表单form中的用法
先说一下button 和input的定义: <button> 标签定义的是一个按钮 1.在 <button> 元素内部,您可以放置任何内容,比如文本或图像.这是该元素与使用 & ...
- 关于Unity的协程
协程 认识协程 //协程不是多线程:是一段在主程序之外执行的代码 //协程不受生命周影响 //作用:能够口直代码在特定的时间执行. //1,延时操作 //2,等待某代码执行结束之后执行 /* 特点:1 ...
- 重读 必须知道的.NET
1 .public ,对访问成员无限制,属于访问级别最高的权限. protected 访问包含类或者丛类派生类的类. internal 仅限于程序集, protected inernal 访问仅限于 ...
- 【数据库】数据库的锁机制,MySQL中的行级锁,表级锁,页级锁
转载:http://www.hollischuang.com/archives/914 数据库的读现象浅析中介绍过,在并发访问情况下,可能会出现脏读.不可重复读和幻读等读现象,为了应对这些问题,主流数 ...
- 云计算 --> 三种服务模式IaaS,PaaS,SaaS
三种服务模式IaaS,PaaS,SaaS “云”其实是互联网的一个隐喻,“云计算”其实就是使用互联网来接入存储或者运行在远程服务器端的应用,数据,或者服务.任何一个使用基于互联网的方法来计算,存储和开 ...
- java排序算法(五):快速排序
java排序算法(五):快速排序 快速排序是一个速度非常快的交换排序算法,它的基本思路很简单,从待排的数据序列中任取一个数据(如第一个数据)作为分界值,所有比它小的元素放到左边.所有比它大的元素放到右 ...
- Tomcat服务器的常用配置
1.如何修改端口号, tomcat启动后经常会报端口冲突, 怎么办 如果部署在Linux环境下面, 首先使用netstat -apn命令检查是否是真的端口已经被占用了 如果真的被占用,进入tomcat ...
- HTTP缓存带来的“bug”--HTTP 协议 Cache-Control
问题描述 先说背景.网站是用PHP开发的,未用任何框架,代码结构也非常简单.运行于阿里云服务器,并采用其CDN来做分发.根据业务需求,有的页面会判断用户浏览器类型,依此来选择PC或者手机端内容. 在一 ...
- Duplicate column name 'vocabulary'
创建一个视图: 报错:Duplicate column name 'vocabulary' 意思是视图select的列名重复了,取别名 改成这样就ok了
- ssh框架-Struts2(一)
Struts2 概述 用我们自己的话来说: struts是web层框架, 相当于Servlet 作用: 1. 获得请求参数 2. 调用业务 3. 分发转向 常用的WEB层框架 Struts2入门 1. ...