
django中使用Profile扩展User模块(基于django 1.10版本下)
版本:Django 1.10.1(其他版本可能有不同的实现好解决办法)
参考官方文档:https://docs.djangoproject.com/en/1.10/topics/auth/customizing/
在开发过程中,Django的用户管理模块能够给我们带来非常大的便利,但是Django的User模块所提供的字段太少,所以对User模块的扩展是必须的,下面结合我自己的开发过程中,使用Profile扩展User模块时遇到的问题以及解决的方法进行记录。
先看一段我根据官方文档最先开发完成的代码:
admin.py
from django.contrib import admin

from django.contrib.auth.models import User

from django.contrib.auth.admin import UserAdmin as BaseUserAdmin

from models import *

class AccountInline(admin.StackedInline):

    model = Account

    can_delete = False

    verbose_name_plural = 'account'

class UserAdmin(BaseUserAdmin):

    inlines = (AccountInline, )

admin.site.unregister(User)

admin.site.register(User, UserAdmin)
model.py:
from __future__ import unicode_literals

from mysite import settings

from django.db import models

from django.contrib.auth.models import User

from django.db.models.signals import post_save

class Account(models.Model):

    """

    Registered users

    """

    SEX_CHOICES = {

        1: 'boy',

        2: 'girl',

    }

    user = models.OneToOneField(User, on_delete=models.CASCADE)

    sex = models.SmallIntegerField(default=1, choices=SEX_CHOICES.items())

    birth = models.DateField(blank=True, null=True)

    age = models.SmallIntegerField(blank=True,null=True)

    contact_number = models.CharField(max_length=128, blank=True, null=True)

    personalized_signature = models.CharField(max_length=128, blank=True, null=True)

    picture = models.ImageField(upload_to="Image/", blank=True,null=True)

    openid = models.CharField(max_length=128, blank=True, null=True)

    def __unicode__(self):

        return self.user.username

    class Meta:

        db_table = 'Account'

def create_user_profile(sender, instance, created, **kwargs):

    if created:

        profile = Account()

        profile.user = instance

        profile.save()

post_save.connect(create_user_profile, sender=User)
settings.py:
INSTALLED_APPS = [

    'django.contrib.admin',

    'django.contrib.auth',

    'django.contrib.contenttypes',

    'django.contrib.sessions',

    'django.contrib.messages',

    'django.contrib.staticfiles',

    'rest_framework',

    'Blog'

]
AUTH_PROFILE_MODULE = 'Blog.Account'
这段是官方文档给出的参考方法:可以很好的让你自己的model跟User模块进行一对一的外键映射。
我们可以通过admin页面进行用户的创建,可以看到我们的Account模型很好的嵌入了User模块,然后可以对User模块进行字段的扩张。
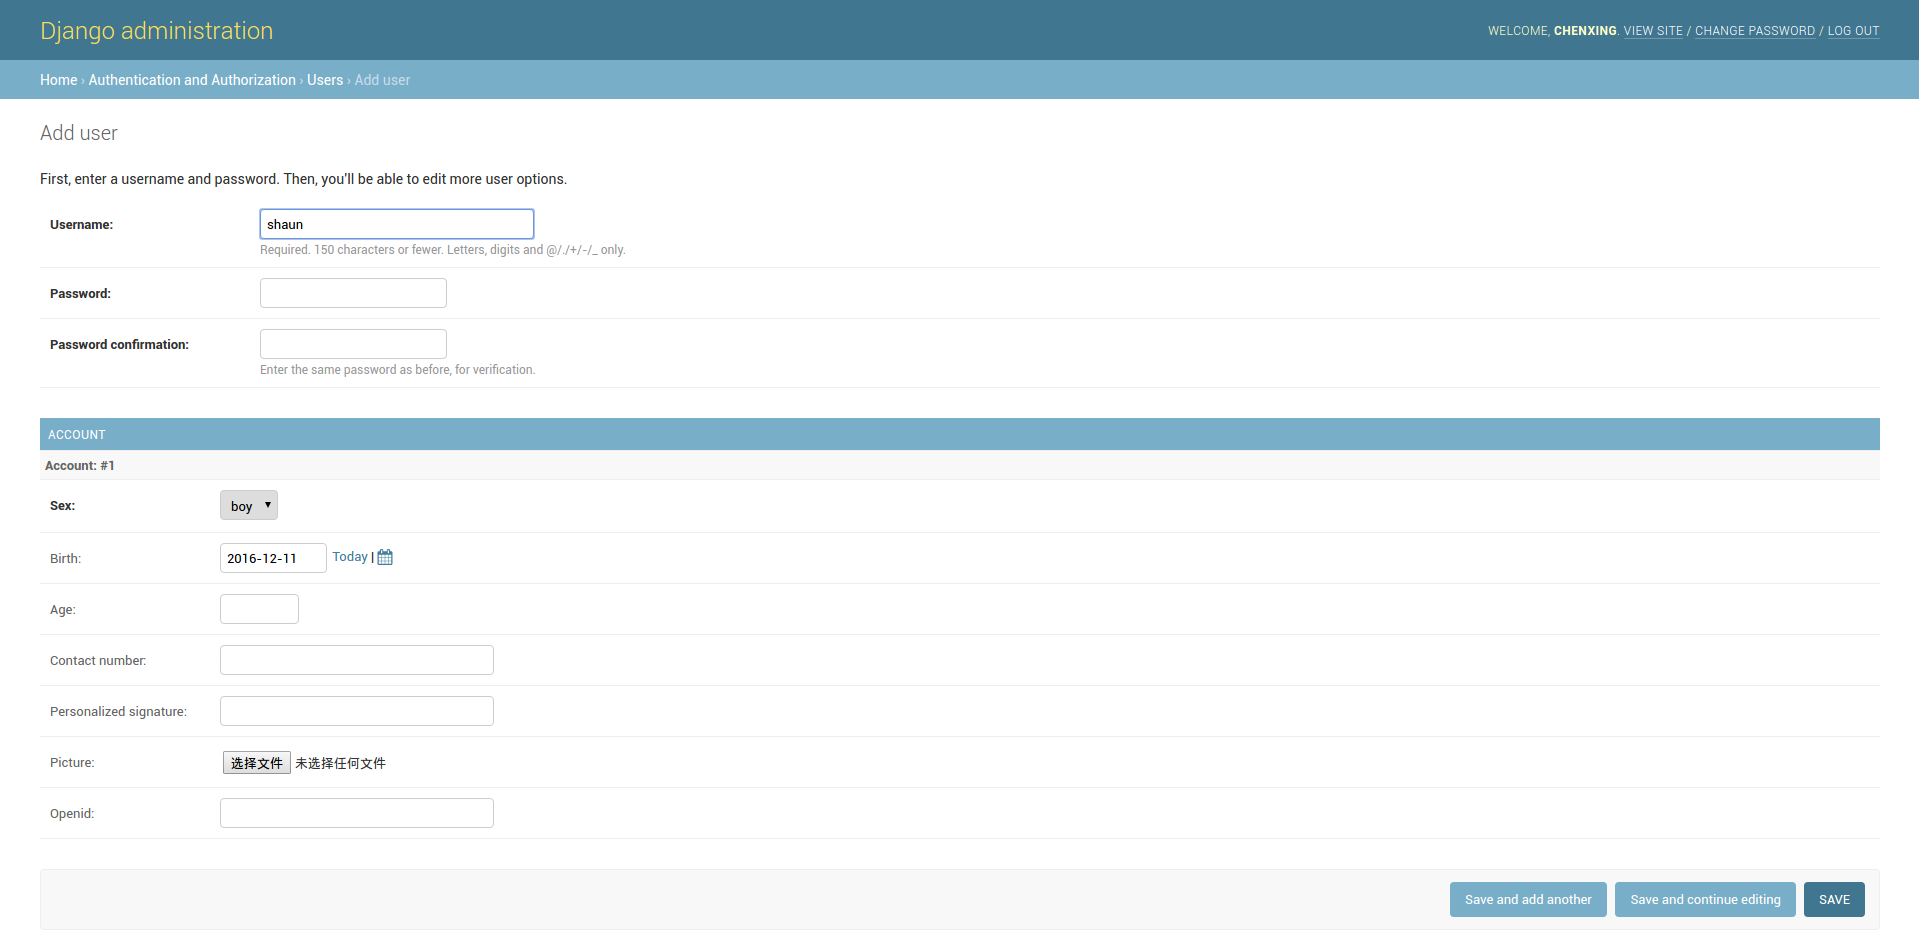
但是此时,当你保存的时候,出现了问题,请看截图:
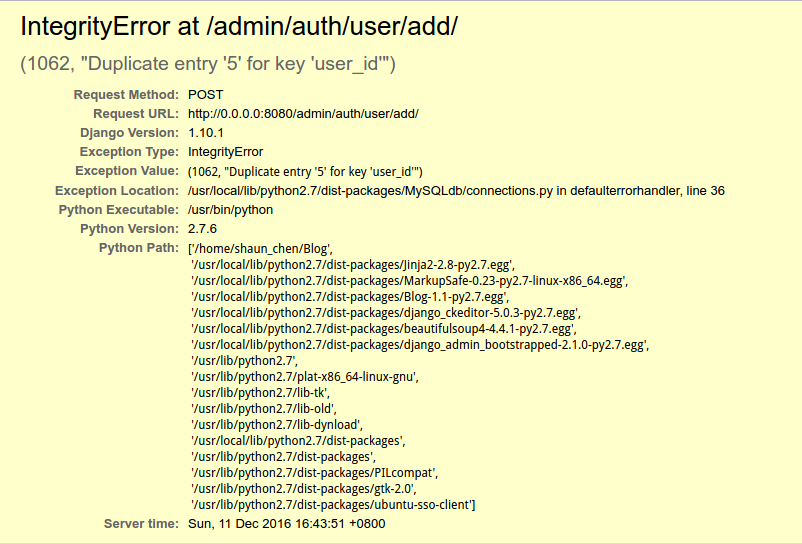
这个问题告诉我(仅仅是我的理解,如果有错误希望留言提出),当django创建完User表中的用户时,通过Userprofile去创建第二个实例(Account)的时候,执行save操作的时候,执行了俩次,从而导致上面的user_id已经存在无法完成操作,这个原因在于:上面model中调用post_save发生了俩次(django自己的save一次,然后通过信号post_save一次,导致第二个调用save的时候发现已经存在了相同的主键ID)
所以我们需要做的就是对model.py文件中的save进行重写,重写之后的model.py文件为:
class Account(models.Model):

    """

    Registered users

    """

    SEX_CHOICES = {

        1: 'boy',

        2: 'girl',

    }

    user = models.OneToOneField(User, on_delete=models.CASCADE)

    sex = models.SmallIntegerField(default=1, choices=SEX_CHOICES.items())

    birth = models.DateField(blank=True, null=True)

    age = models.SmallIntegerField(blank=True,null=True)

    contact_number = models.CharField(max_length=128, blank=True, null=True)

    personalized_signature = models.CharField(max_length=128, blank=True, null=True)

    picture = models.ImageField(upload_to="Image/", blank=True,null=True)

    openid = models.CharField(max_length=128, blank=True, null=True)

    def __unicode__(self):

        return self.user.username

    class Meta:

        db_table = 'Account'

    def save(self, *args, **kwargs):

        if not self.pk:

            try:

                p = Account.objects.get(user=self.user)

                self.pk = p.pk

            except Account.DoesNotExist:

                pass

        super(Account, self).save(*args, **kwargs)

def create_user_profile(sender, instance, created, **kwargs):

    if created:

        profile = Account()

        profile.user = instance

        profile.save()

post_save.connect(create_user_profile, sender=User)
这样就会在save创建的时候,对主键pk进行检测然后保存。
因为我在开发的时候用到了django-rest-framework,所以含有serializer序列化文件,在这里一并给出:
serializers.py:
class UserSerializer(serializers.ModelSerializer):

    class Meta:

        model = User

        fields = ("id", "username", "password", "email", "last_login", "date_joined")

class AccountSerializer(serializers.ModelSerializer):

    class Meta:

        model = Account

        fields = ("user_id", "user", "sex", "age", "birth", "picture", "contact_number", "personalized_signature", "openid")
django中使用Profile扩展User模块(基于django 1.10版本下)的更多相关文章
- Django中生成随机验证码(pillow模块的使用)
Django中生成随机验证码 1.html中a标签的设置 <img src="/get_validcode_img/" alt=""> 2.view ...
- 在Django中使用Sentry(Python 3.6.8 + Django 1.11.20 + sentry-sdk 0.13.5)
1. 安装Sentry pip install sentry-sdk==0.13.5 2.在settings.py中配置 sentry_sdk.init( dsn="https://**** ...
- Gradle Android客户端程序打包(基于gradle 2.10版本验证通过)
一.前言 目前正在准备从eclipse开发环境向AndroidStudio迁移,提前过去探探路,不出所料,原来gradle脚本果然报错,无法运行,想想索性把本地的gradle一起升级到最新版本,毕竟1 ...
- Django之csrf中间件及auth模块使用
目录 一.基于配置文件的编程思想 1. importlib 模块 2. 配置文件 二.跨站请求伪造(csrf) 1.csrf简介以及由来 2.Django中的csrf中间件如何使用 2.1 普通for ...
- Django中间件、csrf跨站请求、csrf装饰器、基于django中间件学习编程思想
django中间件 中间件介绍 什么是中间件? 官方的说法:中间件是一个用来处理Django的请求和响应的框架级别的钩子.它是一个轻量.低级别的插件系统,用于在全局范围内改变Django的输入和输出. ...
- Django中载入javascript、css的操作
url.py中的设置: 导入模块 from django.conf import settings (r'^js/(?P<path>.*)$','django.views.static. ...
- Django中的许可(Permissions)和用户组(Group)
Reference: http://www.cnblogs.com/esperyong/archive/2012/12/20/2826690.html 接着上面的3篇讨论文章,我们阐述了Django中 ...
- Django中Middleware中间件
Django中Middleware中间件 1 Middleware中间件概述 django中间middleware实质就是一个类,django会根据自己的规则在合适的时机执行中间件相应的方法.实际上当 ...
- django 中的路由系统(url)
路由系统 根据Django约定,一个WSGI应用里最核心的部件有两个:路由表和视图.Django框架 的核心功能就是路由:根据HTTP请求中的URL,查找路由表,将HTTP请求分发到 不同的视图去处理 ...
随机推荐
- 关于mvc ajax (post提交)——页面传值以及后台接收
// 前段页面,点击按钮触发Success事件 function success() { var BusiName =“公司名称”; var UserName = “用户”; var UserPhon ...
- 应用EF访问SQLite数据
创建项目,应用EF访问SQLite 1.创建项目 项目结构初始结构如下图所示,Netage.Data.SQLite 类库项目用于定义访问数据的接口和方法,Netage.SQLiteTest.UI 控制 ...
- ORACLE 实例及RAC
ORACLE 实例及RAC 一.问题 (1)现象 部署一个sh脚本到生产oracle服务器上,该sh脚本负责读取外系统提供的txt文件,然后用sql loader入库,由oracle服务器的cront ...
- c#文件读入与写入
1.用File对象读写文件(入磁盘): File.读:关注与逐行处理文件内容:选择File.ReadAllLines(FilePath,Encoding.(指定读取的文件编码格式)),返回字符串数组. ...
- 阿里中间件——diamond
一.前言 最近工作不忙闲来无事,仔细分析了公司整个项目架构,发现用到了很多阿里巴巴集团开源的框架,今天要介绍的是中间件diamond. 二.diamond学习笔记 1.diamond简介 diamon ...
- background-position还可以这样用
文章同步至微信公众号:http://mp.weixin.qq.com/s?__biz=MzAxMzgwNDU3Mg==&mid=401626453&idx=1&sn=6af07 ...
- EntityFramework+MySql 笔记2
话说刚刚配置好环境,刚刚写了几行代码,迫不及待地运行,duang! 踏进了第一个坑 看代码 static void Main(string[] args) { Database.SetInitiali ...
- 用R实现全排列的分类
R 其实是个很好用的东东哦-最近写了个小函数,可以实现全排列数的枚举,代码如下: permut<-function(seq){ seq_len=length(seq); if(s ...
- tomcat配置性能调优1----server.xml文件详解
<?xml version='1.0' encoding='utf-8'?><!-- Licensed to the Apache Software Foundation (ASF ...
- web前端安全 XSS跨站脚本 CSRF跨站请求伪造 SQL注入
web安全,从前端做起,总结下web前端安全的几种技术: 1,XSS XSS的全称是Cross Site Scripting,意思是跨站脚本,XSS的原理也就是往HTML中注入脚本,HTML指定了脚本 ...