
Kali密码攻击之——离线攻击工具
在线密码攻击在渗透测试中很重要,但对于测试过程中得到的哈希,加密数据,又需要离线破解工具辅助解决
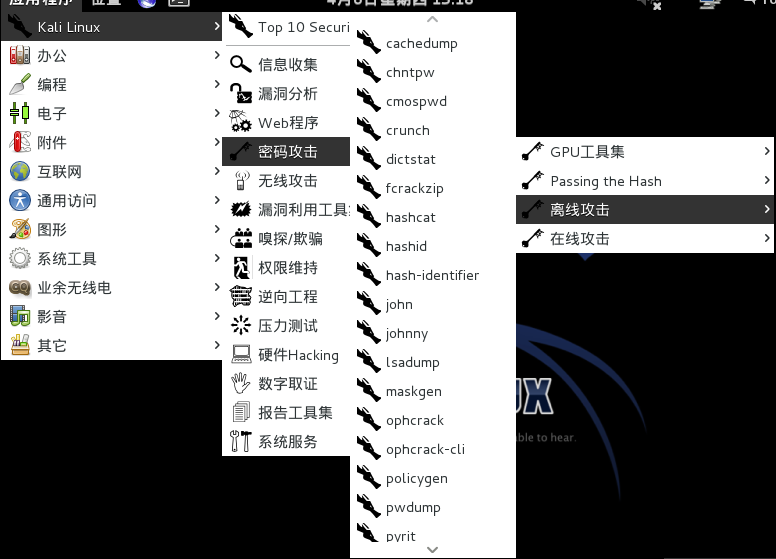
Creddump套件
kali下离线攻击工具中的Cache-dump,lsadump,pwdump,均为creddump套件,的一部分
Chntpw
用来修改Windows SAM文件实现系统密码修改,亦可在kali作为启动盘时做删除密码的用途 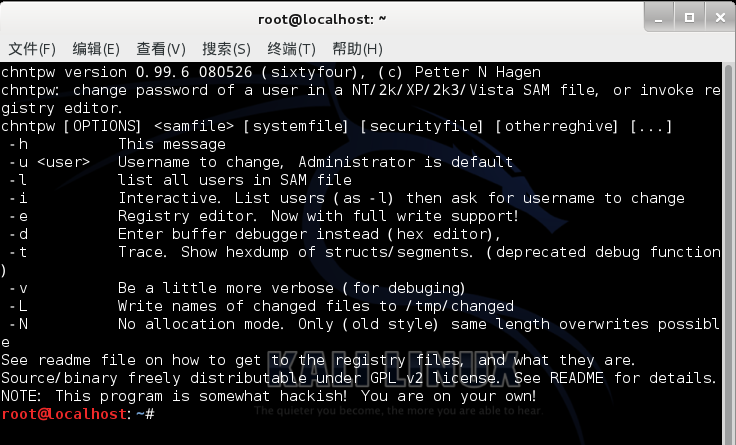
这里有一个该工具使用的链接http://blog.csdn.net/pyufftj/article/details/20387189
Crunch
实用的密码字典生成工具,可以指定位数生成暴力枚举字典
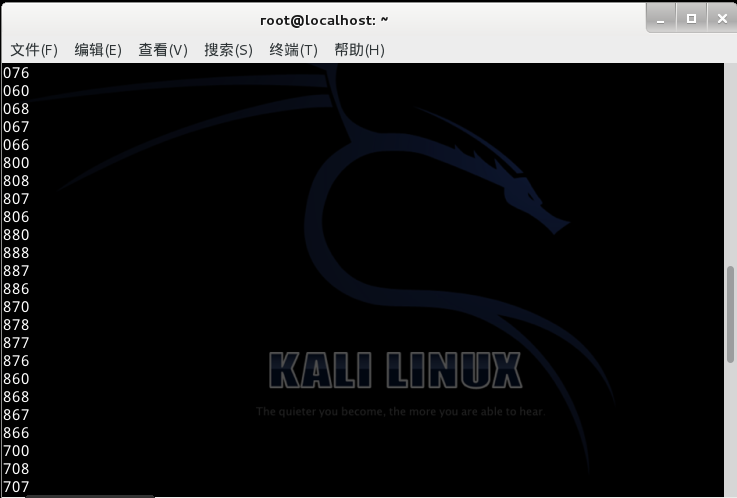
比如说我想生成一位到三位数且有一些指定的字串,可按如下输入 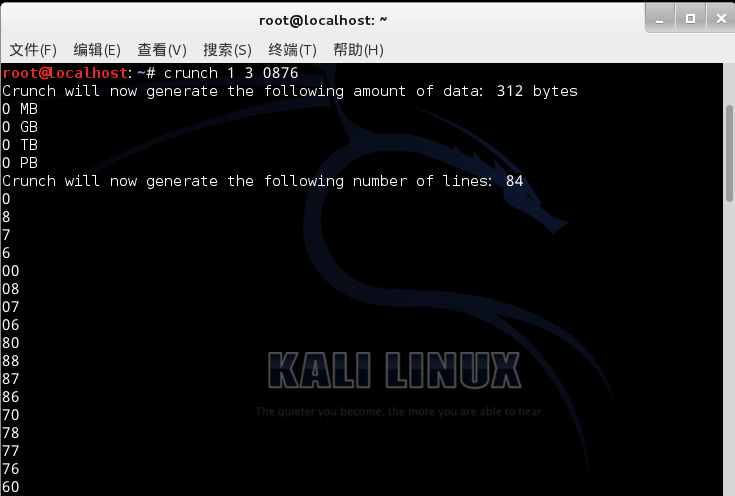
Dictstat
这是一款字典分析工具,可以分析出一个现有字典分布状况,也可以按照一定的过滤器提取字典
Fcrackzip
kali下的一款ZIP压缩包密码破解工具 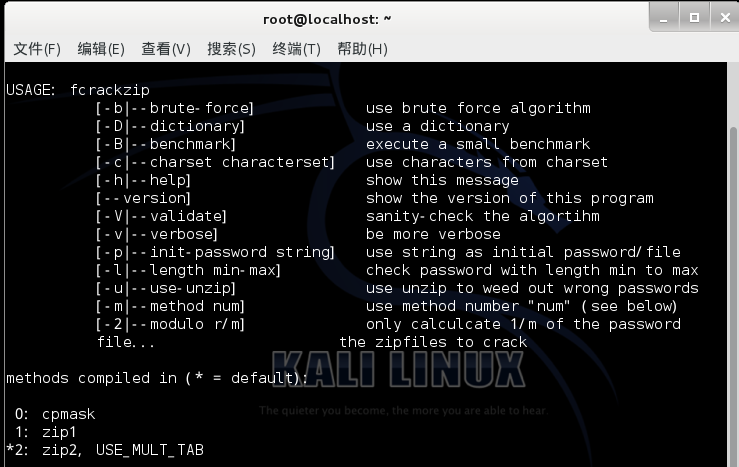
Hashcat
hashcat系列软件是比较强大的密码破解软件,系列软件包含hashcat,oclhashcat,还有一个单独新出的oclRausscrack,其区别为hashcat只支持cpu破解,oclhashcat和oclGausscrack则支持gpu加速,oclhashcat则分为AMD版和NIVDA版。
Hashid
一款简单易用的哈希分析工具,可以判断哈希或哈希文件是何种哈希算法加密的
John the ripper
老牌密码破解工具,常用于Linux Shadow中账户的密码破解,社区版也支持MD5-RAW等哈希的破解 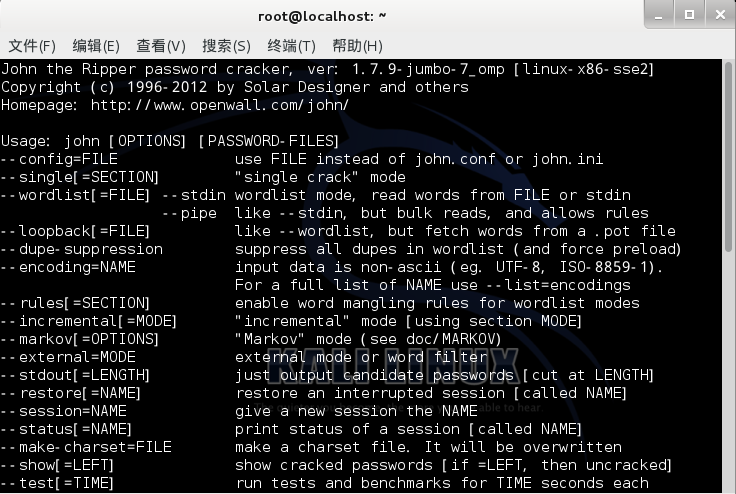
按照如下命令输入,可以看到破解了root的密码 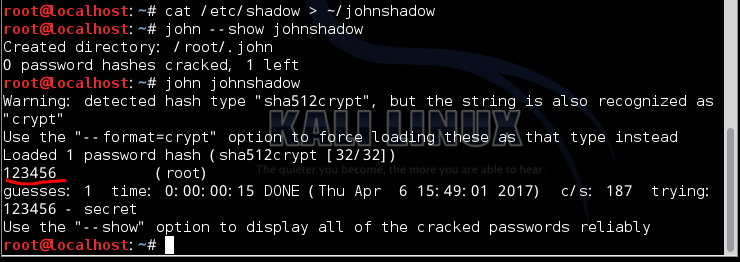
Johnny
John的图形化界面 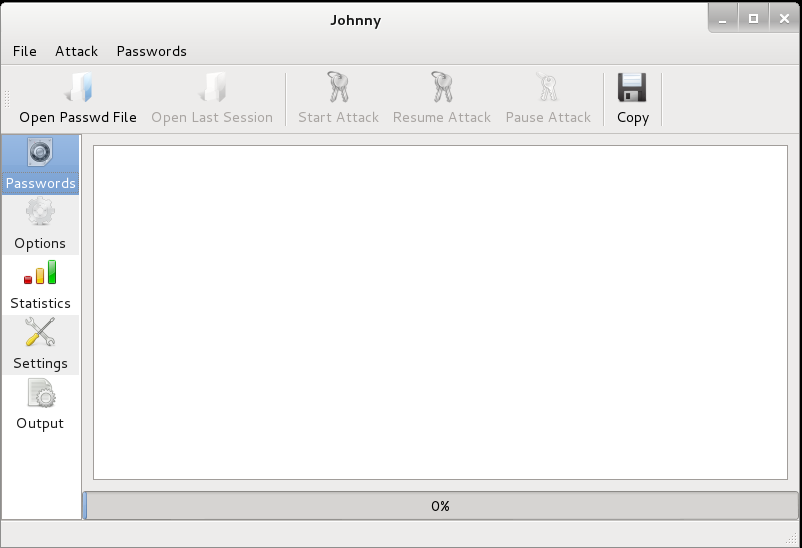
0phcrack 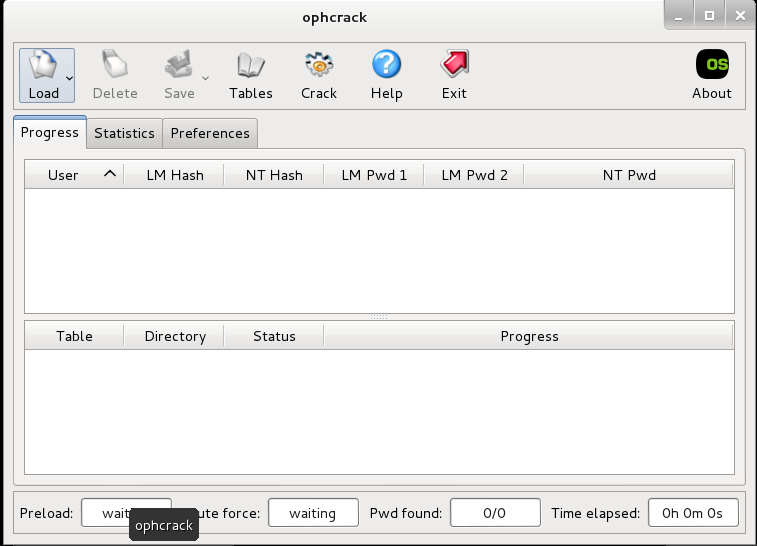
彩虹表windows密码哈希破解工具。对应有命令行版的ophcrack-cli,可以从官网下载部分彩虹表。 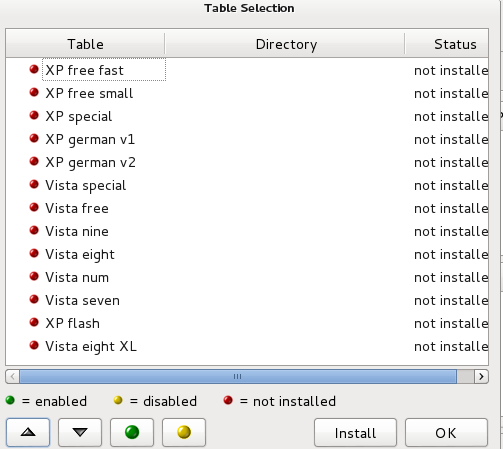
Pyrit
该工具为一款无线网络密码破解工具,借助GPU加速,可以让WPA2密码破解更有效率 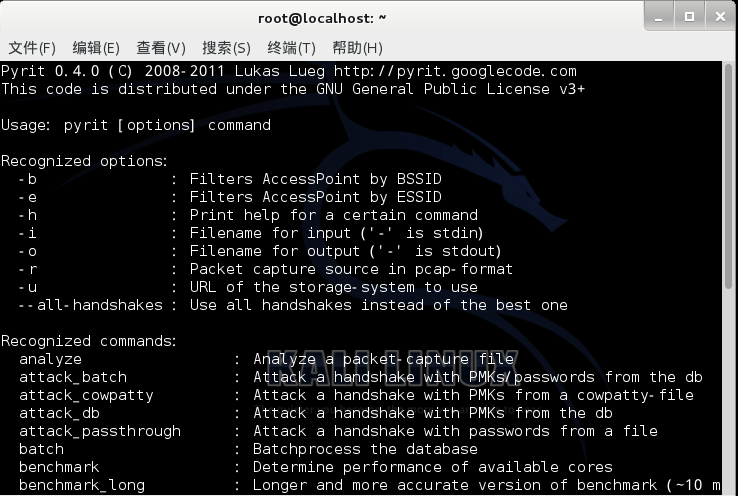
Rcrack
彩虹表密码哈希工具,使用了第一代彩虹表,当然首先,我们需要有足够容量的彩虹表,使用很简单,按照参数破解即可
Rcracki_mt
又一款彩虹表哈希破解工具,不同的是此工具支持最新格式的彩虹表进行哈希破解,当然,彩虹表仍然是不可缺少的关键存在。 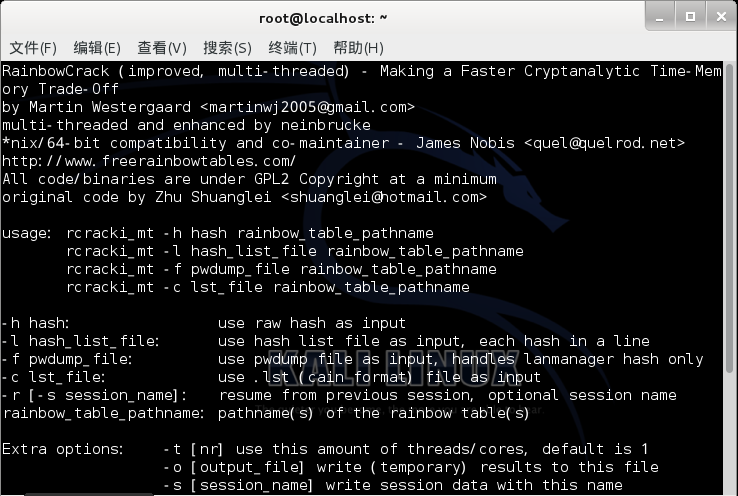
Rsmangler
字典处理工具,可以生成几个字串的所有可能组合形式,在生成社工字典时亦可用到,可以有选择性的关闭某些选项。 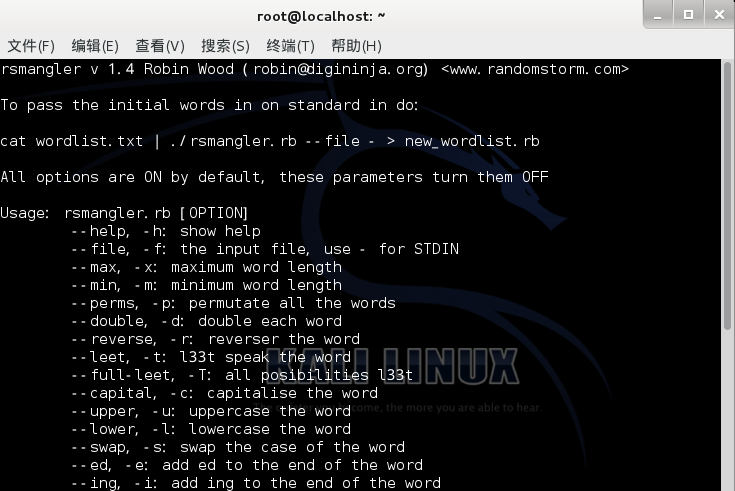
例如,我们创建一个test文件,其中有关键词root和test,然后我们按照如下格式输入命令,便能得到所有可能的字串 
Samdump2与BKhive
Linux下破解Windows下哈希的工具 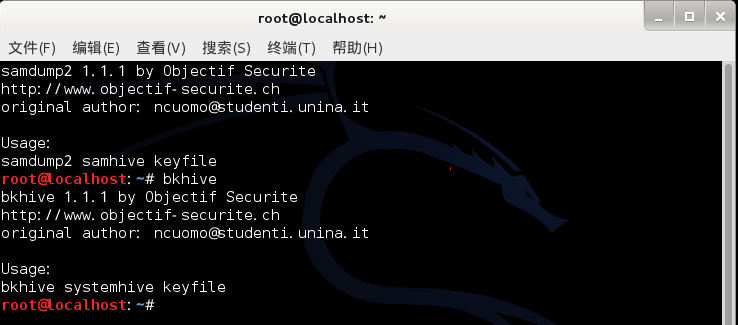
SIPCrack
这是针对SIP protocol协议数据包的破解工具,支持PCAP数据包与字典破解 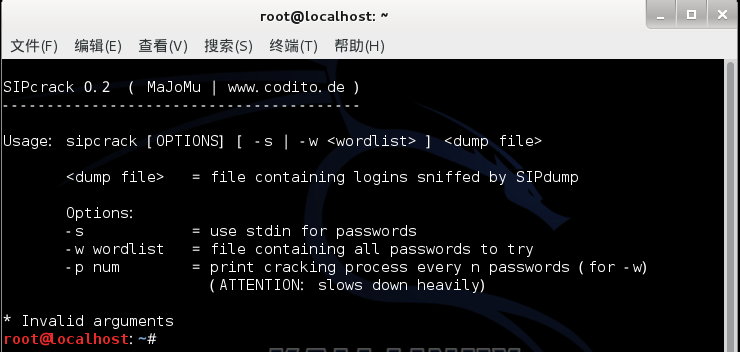
SUCrack
借助su命令进行本地root账户的密码破解 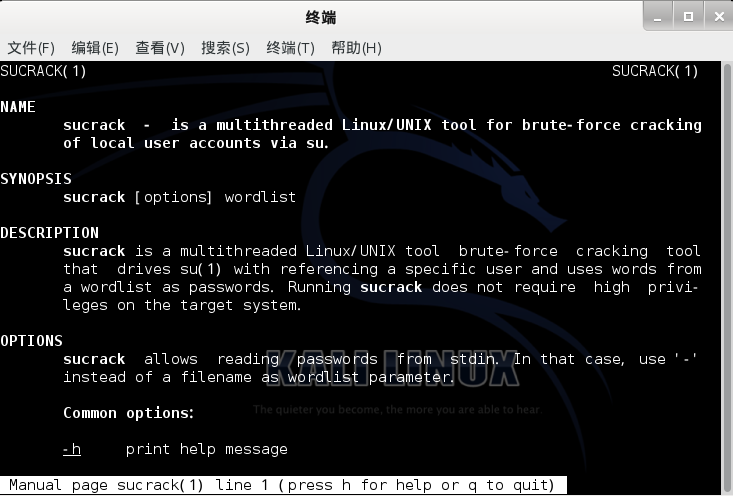
Truecrack
一款针对TrueCrypt加密文件的密码破解工具 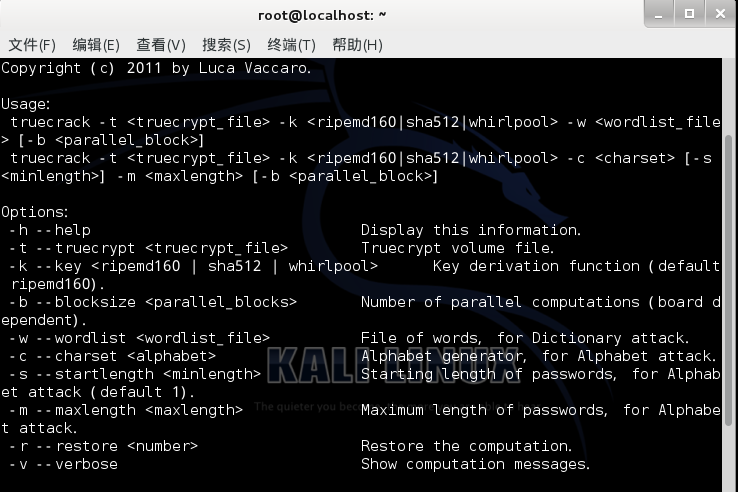
Kali密码攻击之——离线攻击工具的更多相关文章
- kali 密码攻击
第八章 密码攻击 作者:Willie L. Pritchett, David De Smet 译者:飞龙 协议:CC BY-NC-SA 4.0 这一章中,我们要探索一些攻击密码来获得用户账户的方式.密 ...
- kali linux下的arp攻击
这是我第一篇博客,写的不好请谅解 ____________________________(分割线)_______________________________ 在kali linux系统下自带工具 ...
- MSF 离线攻击
MSF 离线攻击 MSF连环攻击在internet上实现是不太现实的,网络中的安全设备(防火墙.入侵检测.入侵防护系统). 实验拓扑如下: 实验说明:安全实验中的包过滤防火墙在测试中使用的是linux ...
- Dos拒绝服务攻击DNS、SNMP、NTP放大攻击和slowhttptest攻击工具(三)
DNS放大攻击产生大流量的攻击方式 udpDNS放大效果-查询请求流量小,但响应流量可能非常巨大-dig ANY baidu.com @1.1.1.1 //向1.1.1.1的服务器查询域名解析,流量放 ...
- Web 攻击之 XSS 攻击及防御策略
XSS 攻击 介绍 XSS 攻击,从最初 netscap 推出 javascript 时,就已经察觉到了危险. 我们常常需要面临跨域的解决方案,其实同源策略是保护我们的网站.糟糕的跨域会带来危险,虽然 ...
- 浅谈iptables防SYN Flood攻击和CC攻击
------------------------本文为自己实践所总结,概念性的东西不全,这里粗劣提下而已,网上很多,本文主要说下目前较流行的syn洪水攻击和cc攻击------------------ ...
- cc攻击和ddos攻击
DoS攻击.CC攻击的攻击方式和防御方法 DDoS介绍 DDoS是英文Distributed Denial of Service的缩写,意即“分布式拒绝服务”,那么什么又是拒绝服务(Denial of ...
- SQL 注入、XSS 攻击、CSRF 攻击
SQL 注入.XSS 攻击.CSRF 攻击 SQL 注入 什么是 SQL 注入 SQL 注入,顾名思义就是通过注入 SQL 命令来进行攻击,更确切地说攻击者把 SQL 命令插入到 web 表单或请求参 ...
- DNS 攻击方式及攻击案例
[赛迪网-IT技术报道]2010年1月12日晨7时起,网络上开始陆续出现百度出现无法访问的情况反馈, 12时左右基本恢复正常:18时许百度发布官方版本公告:对事故原因说明为:"因www.ba ...
随机推荐
- Java对象序列化全面总结
前言 Java允许我们在内存中创建可复用的Java对象,但一般情况下,这些对象的生命周期不会比JVM的生命周期更长.但在现实应用中,可能要求在JVM停止运行之后能够保存(持久化)指定的对象,并在将来重 ...
- 《FPGA全程进阶---实战演练》第三十二章 Signal Tap II 应用实例
还有几天就要交文章终稿了,三年的研究生生活也快要结束了,时间飞快,岁月如梭,但学习技术的热情仍然不能松懈,不懂的东西太多,需要实时保持奋斗!!过些天会继续更新<FPGA全程进阶---实战演练&g ...
- python3命令行ImportError: No module named 'xxxx'的问题
主要原因:启动脚本不在当前目录下,无法找到上一层 在pycharm写好的脚本程序,在命令行无法运行,报错 Traceback (most recent call last): File "t ...
- 阿里云ECS服务器无法上传文件的解决方案
1.安装软件启动FTP服务 yum install vsftpd # 安装service vsftpd start # 启动服务chkconfig vsftpd on # 开机启动 2.防火墙ipta ...
- SpringMVC+ Mybatis 配置多数据源 + 自动数据源切换 + 实现数据库读写分离
现在大型的电子商务系统,在数据库层面大都采用读写分离技术,就是一个Master数据库,多个Slave数据库.Master库负责数据更新和实时数据查询,Slave库当然负责非实时数据查询.因为在实际的应 ...
- centos7.3安装nvidia驱动和cuda9
一, 挂载本地源镜像 1) 下载操作系统镜像 所有服务器操作系统必须统一,本平台只支持 CentOS 7.3 1611,镜像下载地址. 2) 上传镜像到服务器 ,假设上传在 root 下 3) 建立挂 ...
- docker安装和使用
1.安装的docker版本 docker -v Docker version 17.03.2-ce 2.查看本地的镜像 docker images 3.拉取镜像 docker pull centos: ...
- 【2019年03月29日】股票的滚动市盈率PE最低排名
仅根据最新的市盈率计算公式进行排名,无法对未来的业绩做出预测. 深康佳A(SZ000016) - 滚动市盈率PE:2.51 - 滚动市净率PB:1.68 - 滚动年化股息收益率:2.9% - - - ...
- java的ThreadLocal类的使用方法
java的ThreadLocal类的使用方法,ThreadLocal是一个支持泛型的类,用在多线程中用于防止并发冲突问题. 比如以下的一个样例,就是用于线程添加1,可是相互不冲突 package co ...
- Linux date 命令
date命令用于打印或设置系统日期和时间,常见用法如下: [root@localhost ~]# date //查看当前时间 [root@localhost ~]# date +"%Y-%m ...